


Това ръководство е само за инсталиране или подмяна на удостоверение за подписване на документ на YubiKey в тези случаи:
- Закупихте празен YubiKey директно от Yubico
- Трябва да замените изтекъл SSL.com сертификат за подписване на документи на вашия YubiKey
- Вашият YubiKey е поръчан от SSL.com и предварително инсталираният сертификат за подписване на документи не е изтекъл (не е необходима настройка)
- Вие имате подписване на код сертификат (вижте: Генериране на ключове и удостоверяване с YubiKey за сертификати за подписване на код)
За целите на Цифрови подписи на Adobe PDF, се изисква вашият личен ключ да бъде генериран сигурно и съхранен на външно FIPS-валидирано хардуерно устройство, а не на вашия компютър. Потребителите могат да генерират двойка ключове на съществуващ YubiKey и удостоверение за атестация това доказва, че частният ключ е генериран на устройството. Сертификатът за атестация може да се използва за получаване на сертификати от SSL.com, които могат да бъдат инсталирани ръчно на YubiKey.
Сертификатът за атестация е валиден само за един YubiKey. Ако е необходимо да инсталирате сертификата си на няколко YubiKey ключа, ще трябва да извършите атестация за всеки токен. Моля, свържете се с support@ssl.com за да получите повече подробности за множеството издавания на сертификат.
Ето как ще ви преведе през:
-
- Генериране на a двойка ключове намлява удостоверение за атестация на вашия YubiKey
-
- Проверка сертификатът за атестация и свързването му с поръчка за подписване на PDF документ на SSL.com
- Изтеглянето вашият сертификат за подписване на документи
- Инсталиране вашия нов сертификат в YubiKey
Изисквания
- Последна версия на Yubico Удостоверител намлява Интерфейс на командния ред (CLI) на ykman.
Забележка:
За да генерирате двойката ключове и по-късно да инсталирате сертификата за подписване на документи, изтеглете този инструмент: Графичен потребителски интерфейс (GUI) на Yubico Authenticator.За да генерирате сертификата за атестация, използвайте интерфейса на командния ред (CLI) на ykman, който е включен в този пакет за изтегляне: YubiKey Manager.
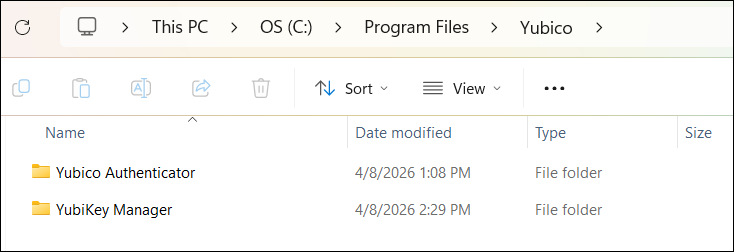
След инсталирането, и двата инструмента ще бъдат съхранени в папката Yubico на вашия компютър.
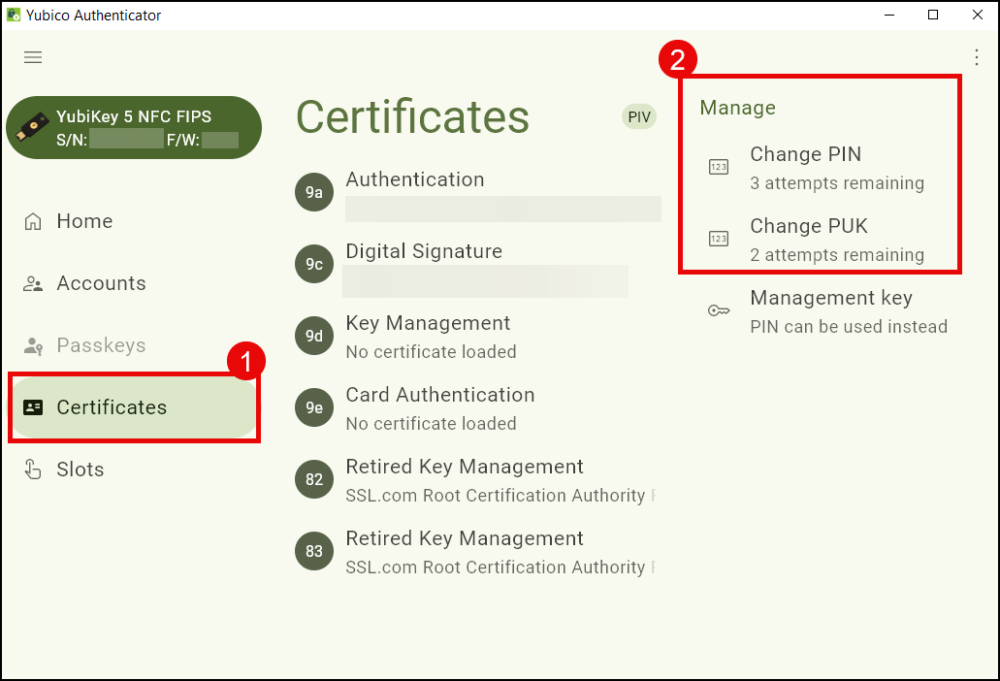
- Вашият YubiKey PIN намлява UKP конфигуриран на Yubico Удостоверител. Ако вашият YubiKey токен е закупен от Yubico, ще трябва да зададете своя ПИН и PUK код. За да направите това, отворете Yubico удостоверител, кликнете на Сертификати - Sanxin раздел. На Управление раздел, ще видите опциите за конфигуриране на PIN намлява UKP.
Стъпка 1: Генериране на ключова двойка в YubiKey
- Изтегли Yubico Удостоверител.
- Включете вашия YubiKey, след което стартирайте Yubico Authenticator.
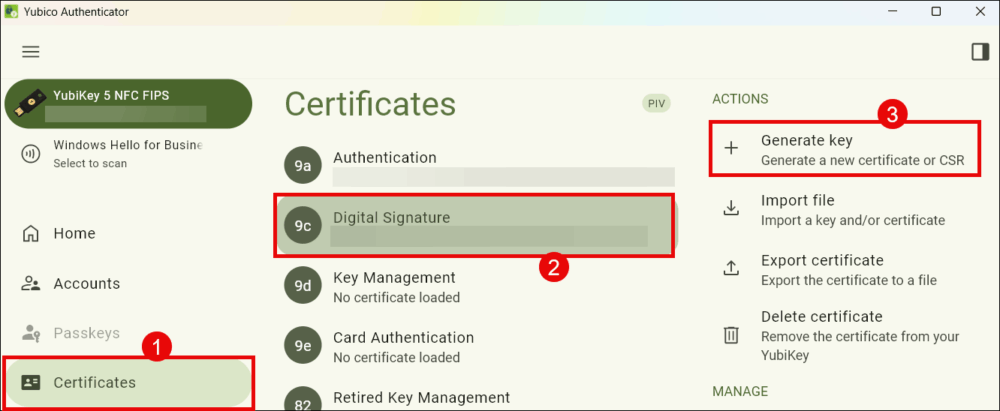
- Под Сертификати - Sanxin В секцията изберете раздела, съответстващ на слота YubiKey, където възнамерявате да генерирате двойката ключове. За подписване на PDF документи изберете Цифров подпис (слот 9c). Кликнете върху Генериране на ключ за да продължите.
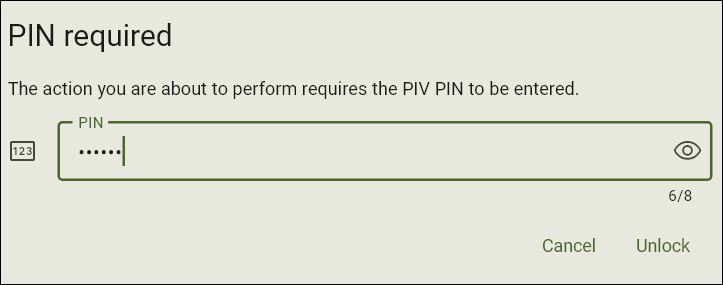
- Когато ви бъде поискан вашият YubiKey PIN код, въведете стойността и след това щракнете Отключвам.
-
Въведете отличителното име (DN) в полето „Тема“. Тази стойност идентифицира лицето или организацията и ще се показва във всеки електронен документ, подписан със сертификата.
- Започнете записа със символите
CN=последвано от името, което искате да се показва, без интервал между тях. - Пример:
CN=Example Company
Уверете се, че името е точно, тъй като ще бъде видимо за крайните потребители.
За Изходен формат, избирам Заявка за подписване на сертификат (CSR).
От алгоритъм падащ списък, направете изборЗа подписване на документи изберетеRSA2048.
Накрая кликнете върху Спестявания бутон.
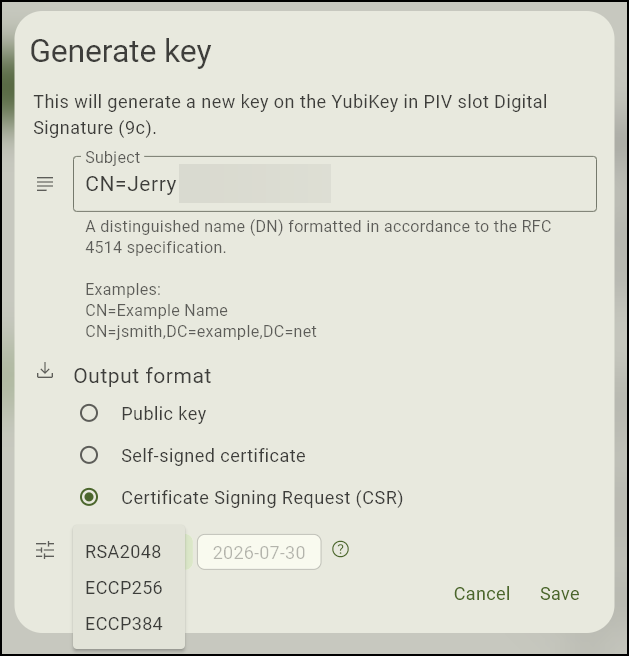
- Започнете записа със символите
- Запазване на CSR сертификат в папка.
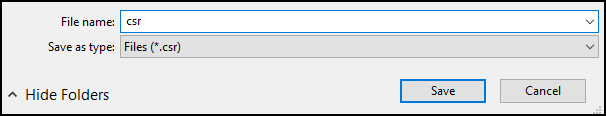
Стъпка 2: Генериране на сертификат за атестация
Всеки YubiKey идва предварително зареден с частен ключ и сертификат от Yubico, който ви позволява да генерирате удостоверение за атестация за да проверите дали е генериран частен ключ на YubiKey. Тази операция ще изисква да използвате ykman Интерфейс на командния ред (CLI), който се намира в YubiKey мениджър папка на вашия компютър. За да имате достъп до ykman CLI, ще трябва да използвате Windows PowerShell.
- В лентата за търсене на компютъра си въведете Windows PowerShell, щракнете с десния бутон върху него и изберете Стартиране като администраторПотребителите на macOS и Linux трябва да отворят терминален прозорец на устройството си.
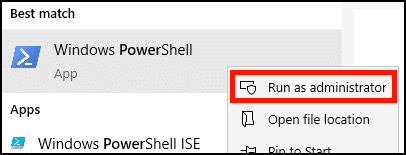
-
Използвайте cd Команда (Change Directory) за навигация до файловете на YubiKey Manager и достъп ykmanЗа да направите това в Windows, направете следното по ред, на същия ред в Powershell:
Типcdна PowerShell
Натискане пространство
Копирайте пътя до папката, където се намира ykman, след което го оградете в двойни кавички, Пример:"C:\Program Files\Yubico\YubiKey Manager"Натискане Въведете
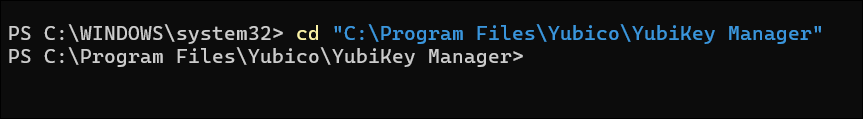
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- MacOS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- В Linux (Ubuntu),
ykmanкомандата вече ще бъде инсталирана във вашияPATH, така че можете да пропуснете тази стъпка.
- Windows:
- След като превключите към ykman, използвайки Powershell, използвайте командата по-долу, за да генерирате сертификат за атестация, който ще бъде под формата на текстов файл. В Windows командата ще изглежда така:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
Нека го разгледаме по-подробно:
а. Копирайте това в Powershell:.\ykman.exe piv keys attest 9c
б. На същия ред в Powershell копирайте пътя до папката, където искате да съхраните сертификата за атестация. Изберете/създайте папка на вашия компютър. Пример:C:\Folder\Folder\attestation.
Уверете се, че сте избрали/създали папки с имена от една дума или без интервал, за да избегнете грешки при въвеждане на командата в PowerShell.
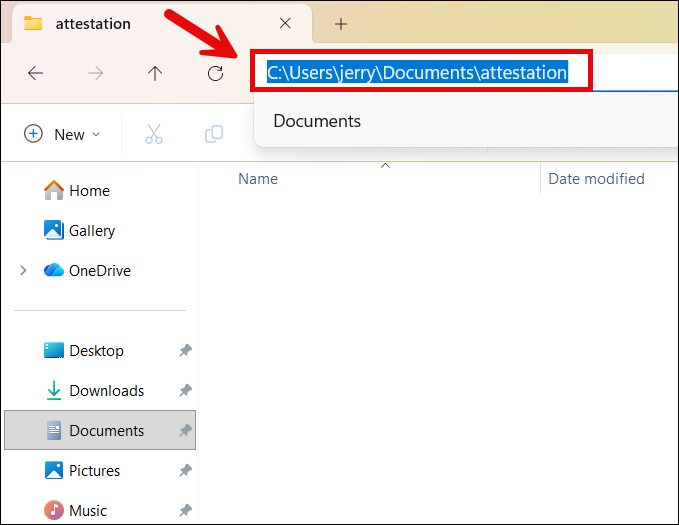
c. Помислете за име, което искате да използвате за сертификата. В края на пътя до папката, която сте копирали в PowerShell, добавете обратна наклонена черта (\) и името, което искате да използвате за вашия сертификат за удостоверяване. Пример:\attestationfilename
Уверете се, че генерирате име на файл, което не съдържа само специални символи и интервали, за да избегнете грешки при въвеждане на командата в PowerShell.
г. Натиснете Въведете в PowerShell, за да генерирате най-накрая текстовия файл със сертификата за атестация.
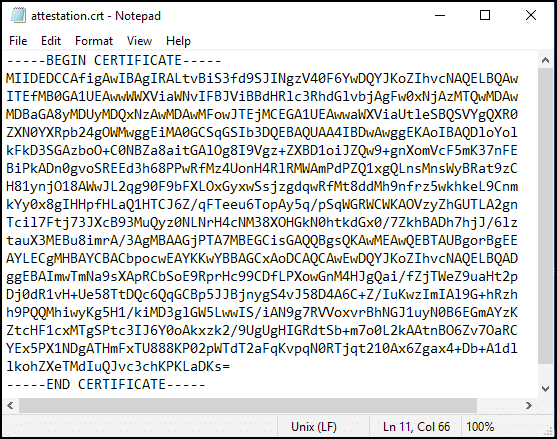
След въвеждане на командата, проверете в посочената папка на компютъра си дали сертификатът за атестация е генериран успешно. Той ще бъде под формата на текстов файл и ще носи зададеното от вас име. Когато се отвори, ще се покаже набор от букви и цифри, озаглавени с —– НАЧАЛО СЕРТИФИКАТ—– в горната част и —– ИЗПРАТИ СЕРТИФИКАТ—– накрая.
- Windows:
.\ykman.exe piv ключове attest 9c C:\Folder\Folder\attestation\attestationfilename
- Linux (Ubuntu):
ykman piv ключове атестират 9c АТЕСТАЦИЯ-ИМЕ-НА-ФАЙЛ.crt
- MacOS:
./ykman piv ключове атестират 9c АТЕСТАЦИЯ-ИМЕ-НА-ФАЙЛ.crt
- Windows:
- След това използвайте
ykmanкоманда за експортиране на междинния сертификат от слот f9 на YubiKey. Сертификатът ще бъде във формат на текстов файл. Командата ще изглежда така:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Нека го разгледаме по-подробно:
а. Копирайте това в PowerShell:.\ykman.exe piv certificates export f9б. Изберете или създайте папка на вашия компютър (напр. Документи), където искате да бъде експортиран междинният сертификат. Копирайте адреса на папката в PowerShell. Пример:
C:\Folder\Folder\attestation
c. Създайте име на файл за междинния сертификат. Добавете обратна наклонена черта преди името и го добавете в края на адреса на папката, която сте копирали в PowerShell, без интервал между тях. Пример:\intermediatefilename
г. Натиснете ВъведетеСлед като въведете командата, междинният сертификат ще се появи в посочената папка с името, което сте му задали. Когато го отворите, той ще покаже набор от букви и цифри, озаглавени от-----BEGIN CERTIFICATE-----в горната част и-----END CERTIFICATE-----накрая.
-
- Windows:
.\ykman.exe piv сертификати експортиране f9 C:\Folder\Folder\attestation\intermediatefilename
- Linux (Ubuntu):
ykman piv сертификати експортиране f9 INTERMEDIATE-FILENAME.crt
- MacOS:
./ykman piv сертификати износ f9 INTERMEDIATE-FILENAME.crt
- Windows:
Стъпка 3: Проверете удостоверението за удостоверяване с SSL.com и прикачете към поръчката
- Първо, отворете атестацията и междинните сертификати в текстов редактор.
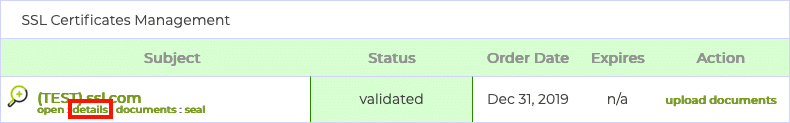
- Влезте в своя акаунт на SSL.com и отидете до Поръчки раздел. Кликнете върху връзката с етикет детайли (за нови поръчки) или Изтегли (за стари поръчки) за поръчката, която искате да свържете със сертификата за атестация. (Тази връзка ще се появи като Изтегли за клиенти с изтекъл сертификат за подпис, който искат да подменят).
Забележка: Ако искате да проверите валидността на сертификата си за атестация, без да го прикачвате към поръчка, можете да използвате SSL.com инструмент за проверка на атестация.
- Изберете вашия случай на употреба по-долу:
а. За клиенти с празен YubiKey, щракнете върху управление на връзка, под удостоверяване.
б. За клиенти, които подменят изтекъл сертификат за подписване, щракнете върху Изтрий първо, за да премахнете предишното подадено удостоверение за изтеклия ви сертификат за подпис. След това щракнете върху управление на връзка.
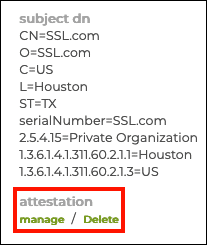
- Ще се появи нова страница с полета за атестация и междинни сертификати.
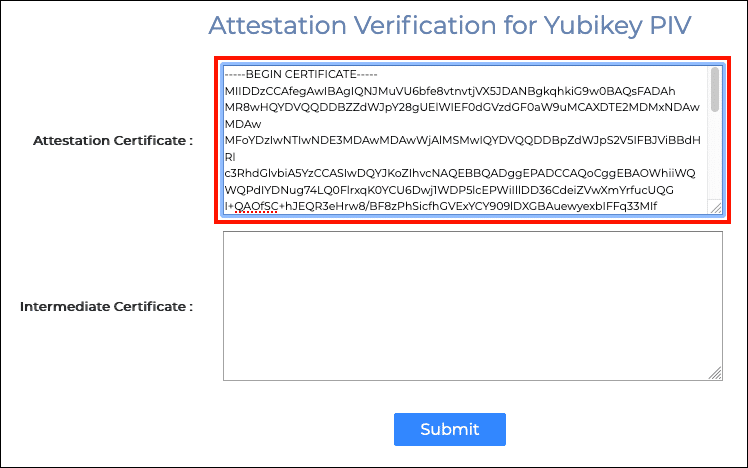
- Поставете сертификата за атестация в Удостоверение за атестация поле, като не забравяйте да включите линиите
-----BEGIN CERTIFICATE-----намлява-----END CERTIFICATE-----.
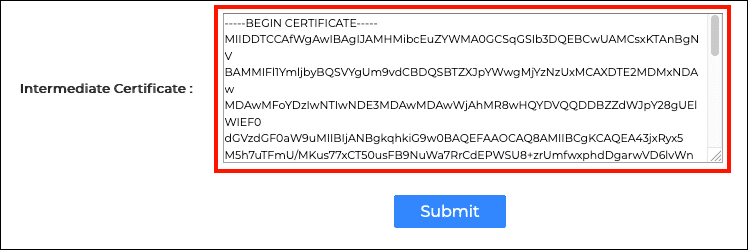
- След това поставете междинния сертификат в Междинен сертификат поле.
- Щракнете върху Изпрати бутон.
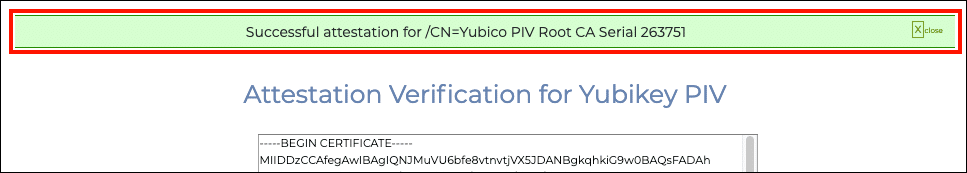
- Ако всичко е тръгнало правилно, в горната част на екрана ще се появи зелен сигнал, който показва успешна атестация.
Стъпка 4: Изтеглете вашия сертификат за подписване на документи
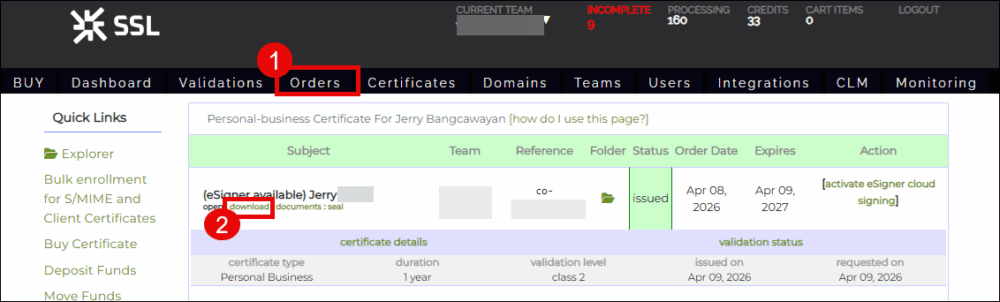
- След като SSL.com одобри вашата атестация и издаде сертификата, той може да бъде изтеглен от вашия потребителски акаунт. За да направите това, щракнете върху Поръчки от горното меню. Намерете поръчката си за сертификат от списъка и щракнете върху Изтегли връзка.
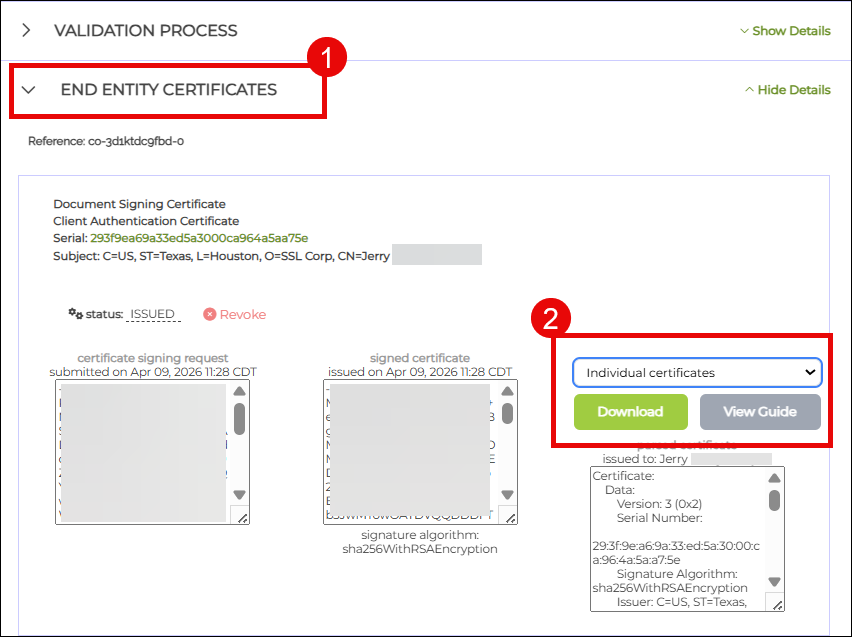
- След като сте на страницата за изтегляне, превъртете надолу до СЕРТИФИКАТИ ЗА КРАЙНИ СУБЕКТИ и кликнете върху него Покажи детайлиПревъртете надолу до подраздела, обозначен с Удостоверение за подписване на документВдясно ще видите опциите за формат за изтегляне на вашия сертификат. За Удостоверение за подписване на документ, Избери индивидуални сертификати опция за изтегляне. Това е zip файл, съдържащ три файла със сертификати: вашия сертификат за краен обект, междинен сертификат и основен сертификат.
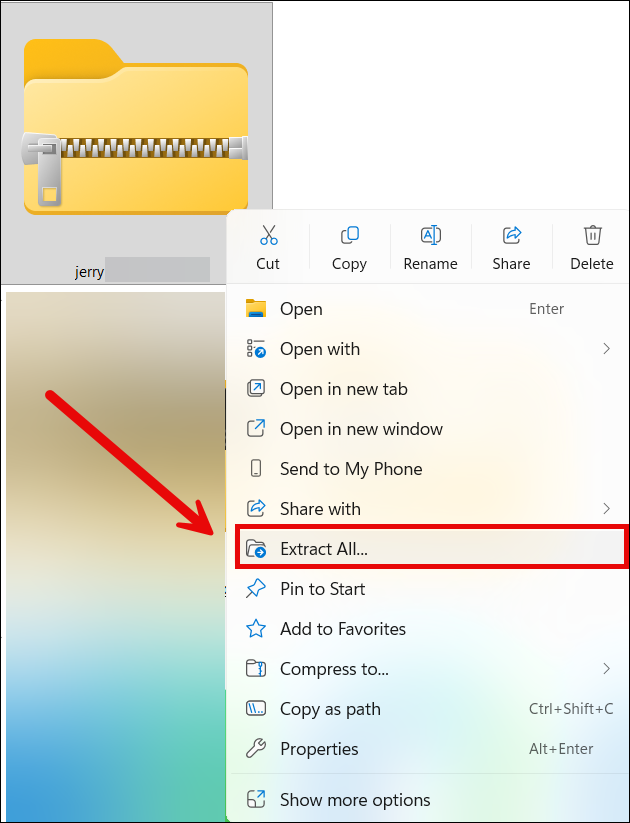
- Щракнете с десния бутон върху изтегления zip файл. Кликнете Извличане на всички…
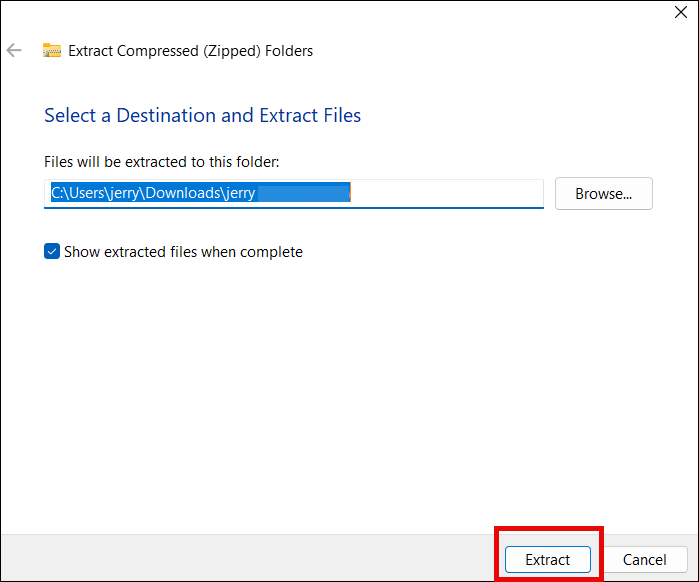
- Изберете място, където искате да бъдат извлечени файловете, и след това щракнете върху Екстракт бутон.
- Отворете папката, съдържаща извлечените сертификати. Ще видите три сертификата, но ще трябва да инсталирате само вашия сертификат за крайно лице което е .CRT файл и носи името на лицето или организацията. Оттук нататък вече сте готови да инсталирате сертификата си.
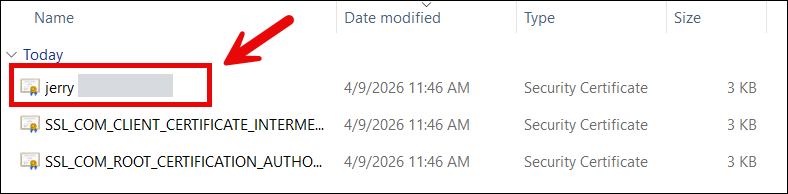
Стъпка 5: Инсталирайте вашия сертификат за подписване на документи в YubiKey
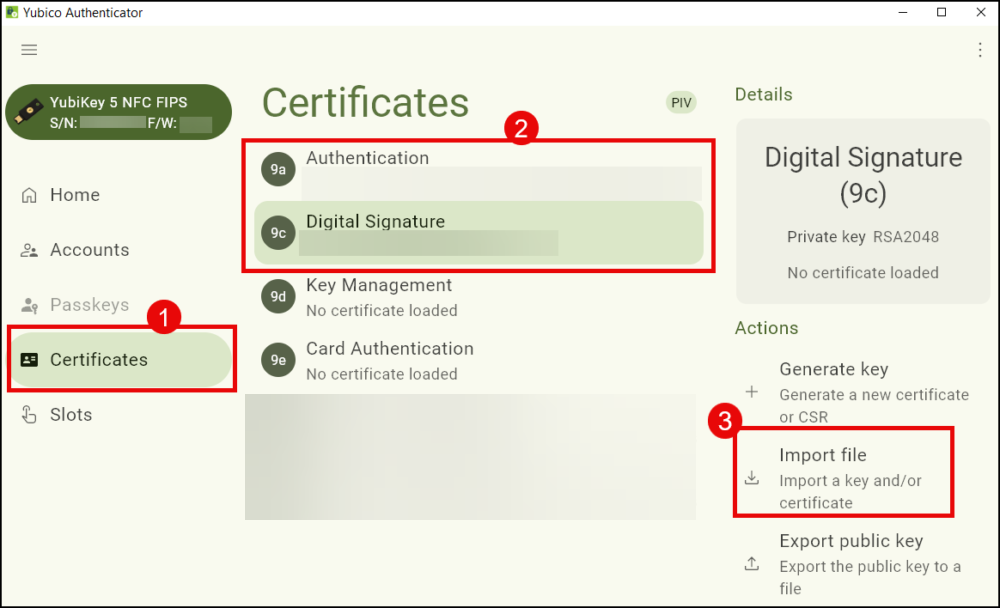
- отворено Yubico Удостоверител.
- Кликнете Сертификати - Sanxin, следван от Цифров подпис, и Импортиране на файл.
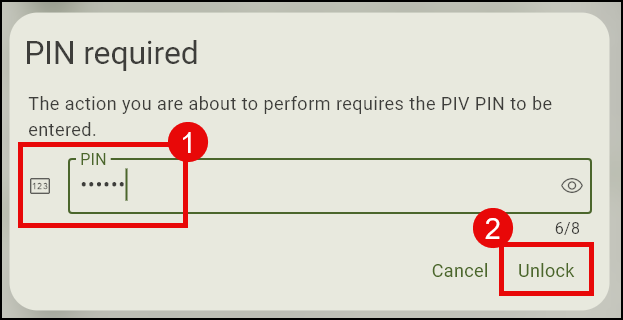
- Въведете вашия ПИН код за YubiKey.
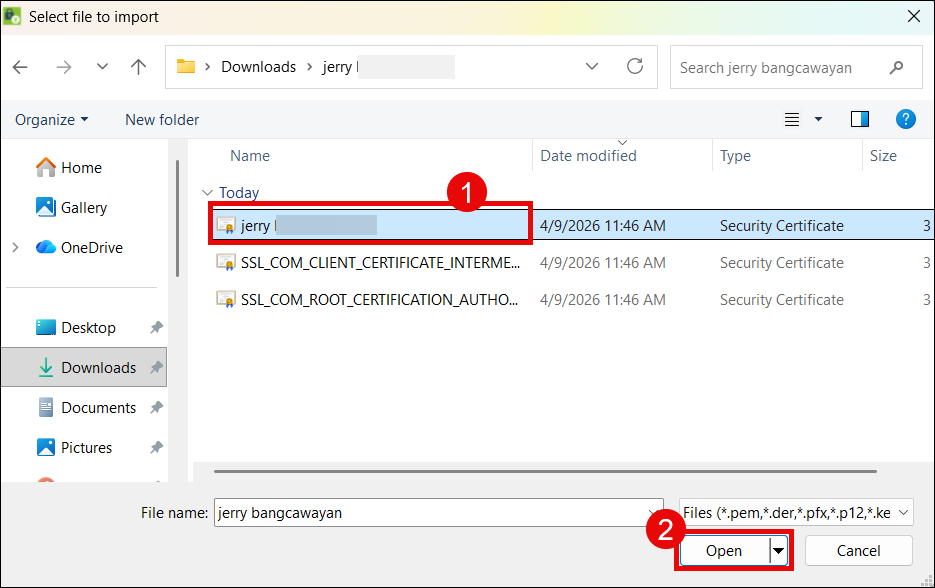
- Отидете до папката, където са извлечени сертификатите, и щракнете върху сертификата за подписване на документи на крайния обект.
- Yubico Authenticator ще покаже подробностите за вашия сертификат. Кликнете внос бутон.
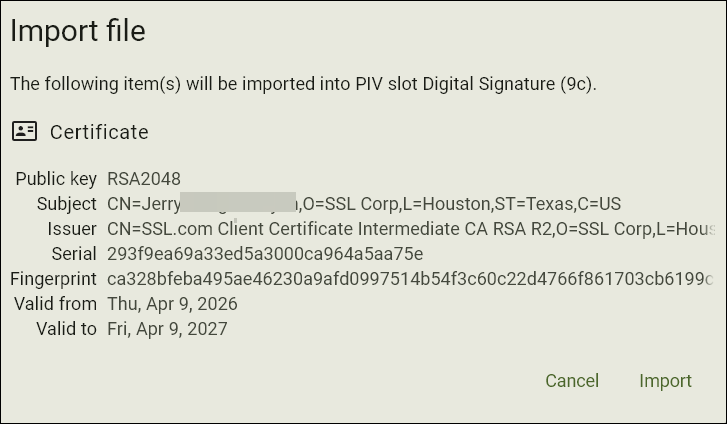
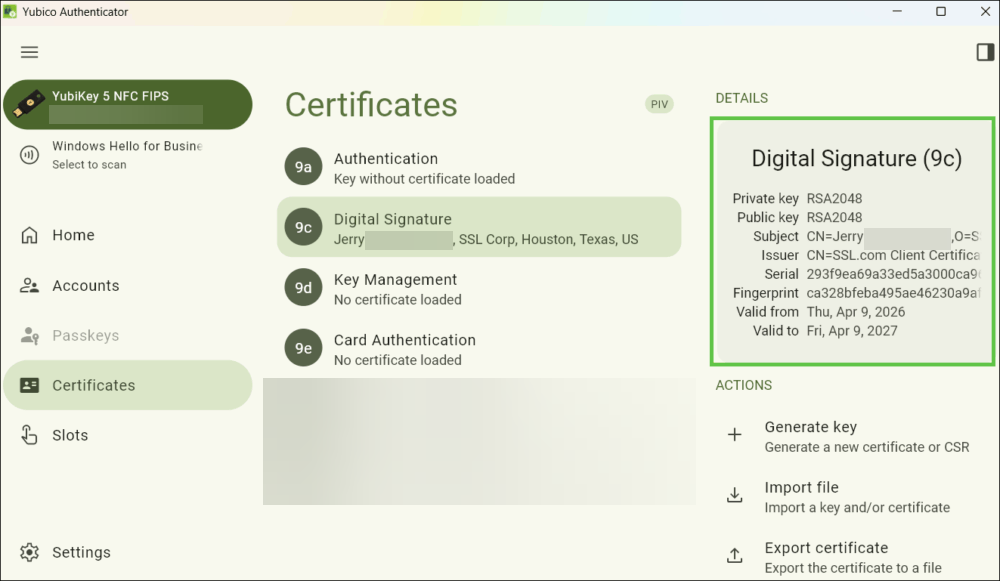
- Вашият сертификат вече е успешно инсталиран.
Отстраняване на неизправности при удостоверяване на подписване на документи
If SSL.com отхвърля подадената от вас атестация, това се дължи на една от следните причини
- Стъпка 1: Генериране на ключова двойка в YubiKey
- Вашата заявка за подписване на сертификат (CSR) се отхвърля от Yubico Authenticator
- Трябва да включите героите
CN=в полето „Тема“. Yubico Authenticator ще отхвърли CSR ако това не бъде направено. - Изберете поддържан алгоритъм: RSA 2048 г е единственият алгоритъм, приет за сертификати за подписване на документи.
- Трябва да включите героите
- Вашата заявка за подписване на сертификат (CSR) се отхвърля от Yubico Authenticator
- Стъпка 2: Генериране на сертификат за атестация
- Нямате достъп до ykman CLI
- Не можете да получите достъп до ykman, като щракнете двукратно върху иконата на приложението в YubiKey Manager. Можете да го използвате само като първо отворите shell приложение като PowerShell, след което използвате командата Change Directory (cd), за да го стартирате.
- Когато въвеждате командата cd в PowerShell, трябва да има интервал между cd и пътят до папката на ykman CLI. Пример:
cd “C:\Program Files\Yubico\YubiKey Manager” - Пътят до папката на ykman CLI трябва да бъде ограден в двойни кавички. Пример:
“C:\Program Files\Yubico\YubiKey Manager”
- Атестацията и междинните сертификати не се генерират
- Уверете се, че сте избрали/създали папки с имена от една дума или без интервал, за да избегнете грешки при въвеждане на командата в PowerShell.
- Уверете се, че генерирате име на файл, което е кратко и еднословно, без специални символи, за да избегнете грешки при въвеждане на командата в PowerShell.
- Нямате достъп до ykman CLI
- Стъпка 3: Проверете удостоверението за удостоверяване с SSL.com и прикачете към поръчката
- Атестацията и междинните сертификати не се представят на моя... SSL.com сметка
- Когато ги отваряте в текстов редактор като Notepad, не забравяйте да копирате цялото съдържание на файла, включително —– НАЧАЛО СЕРТИФИКАТ—– в горната част и —– ИЗПРАТИ СЕРТИФИКАТ—– накрая.
- Атестацията и междинните сертификати не се представят на моя... SSL.com сметка
Ръководства за цифрово подписване на Adobe PDF и Microsoft Office документи с вашия YubiKey
- Цифрово подписване на документи на Microsoft Office 365 с помощта на YubiKey: Подробни инструкции за инсталиране на сертификат за подписване на документи и добавяне или премахване на цифрови подписи в Microsoft Office 365.
- Цифрово подписване на PDF файл в Adobe Acrobat Reader с помощта на YubiKey: Ръководство за подписване на PDF документи в Adobe Acrobat Reader с помощта на SSL.com сертификат за подписване на документи, съхранен на YubiKey.

