


От 1 юни 2023 г. SSL.com актуализира своите протоколи за съхранение на ключове за сертификати за подписване на код и премахна опцията за получаване на сертификати за подписване на код във формат PFX. Това беше въведено, за да се съобрази с насоките, публикувани от Форума на сертифициращите органи/браузъри (CA/B), които изискват частните ключове на сертификатите за подписване на код да бъдат защитени в криптирани устройства (като токени), локални FIPS-съвместими хардуерни модули за сигурност (HSM) или чрез облачни HSM услуги.
Сред поддържаните опции за облачен HSM, Microsoft Azure Key Vault (Premium Tier) се откроява като надежден избор за съхранение на частни ключове и генериране на заявки за подписване на сертификати (CSRа).
За да използват Azure Key Vault (Premium Tier), потребителите трябва да създадат заявка за подписване на сертификат (CSR), което действа като официално подаване към SSL.com за издаване на сертификат за подписване на код. Преди a CSR се използва за издаване на сертификат, сертифициращ орган като SSL.com трябва да провери дали частният ключ ще бъде основата за криптирането, използвано в заявката, и е създаден и безопасно съхранен на сертифицирано устройство, отговарящо на стандартите FIPS 140-2 ниво 2 (или по-високо), със защита срещу експортиране на ключове. Тази проверка се извършва чрез процес на атестация, който може да бъде проведен или от квалифициран служител по сигурността, определен от регистранта, или чрез услуга за атестация, предоставяна от SSL.com.
Следните раздели предоставят инструкции как клиентите могат да генерират CSR и да преминат през церемониална служба проведено от експертния екип на SSL.com.
SSL.com като одитор
Можете да изберете SSL.com да действа като одитор срещу заплащане. За допълнителна информация, моля, свържете се с екипа по продажбите на SSL.com чрез sales@ssl.com
Доведете свой собствен одитор (BYOA)
Клиентите могат да изберат квалифициран одитор, който да потвърди, че частните ключове са генерирани и съхранени на съвместим хардуерен модул за сигурност (HSM). Този метод се нарича Доведете свой собствен одитор (BYOA).
Предпоставки
- Azure Key Vault (премиум ниво). Нивото на услугата Azure Key Vault, което трябва да се използва за този процес, е Висок клас тъй като е валидиран за FIPS 140-2 ниво 3.
- За инструкции как да създадете Azure Key Vault, моля, вижте следващия раздел: Създайте Azure Key Vault.
- Ако вече имате съществуващ Azure Key Vault, моля, преминете към другия раздел: Генерирайте заявка за подписване на сертификат в Azure Key Vault.
- Поръчка на сертификат за подписване от SSL.com.
За пълен списък на облачните HSM, които SSL.com поддържа за подписване на код, моля, вижте тази статия: Поддържани облачни HSM за подписване на документи и подписване на кодове.
Създайте Azure Key Vault
- Влезте в Azure портал.
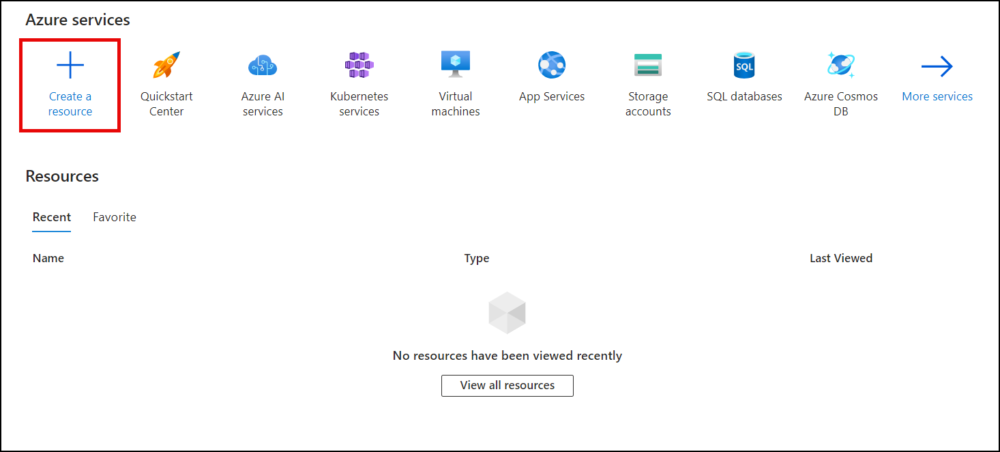
- Кликнете Създайте ресурс.
- Превъртете до Сейф за ключове и кликнете върху Създаване на връзка.

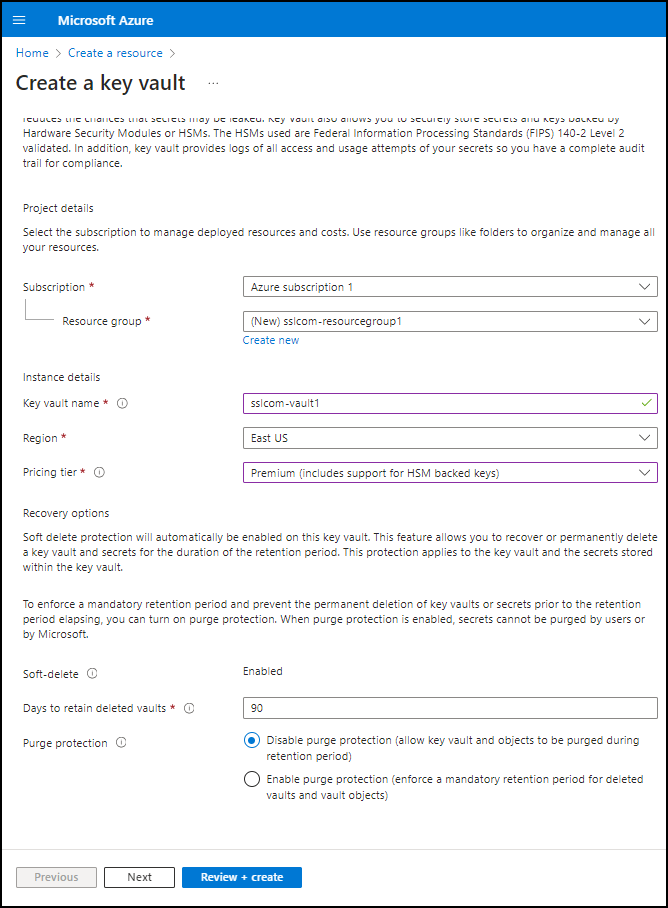
- Под Основи раздел, изпълнете следното.
- Изберете групата абонамент и ресурси. Ако е необходимо, можете да създадете нова група ресурси, като щракнете Създаване на нов.
- Задайте име и регион. Въведете име за вашето хранилище за ключове и изберете регион.
- Изберете ценово ниво Premium. За да отговаряте на стандарта FIPS 140-2, изберете ценово ниво „Премиум“.
- Конфигурирайте опциите за възстановяване. Задайте опциите за възстановяване на вашето хранилище за ключове, включително защита от изчистване и периода на задържане за изтритите хранилища.
- Щракнете върху Напред бутон, за да продължите към Достъп до настройките за конфигурация раздел.
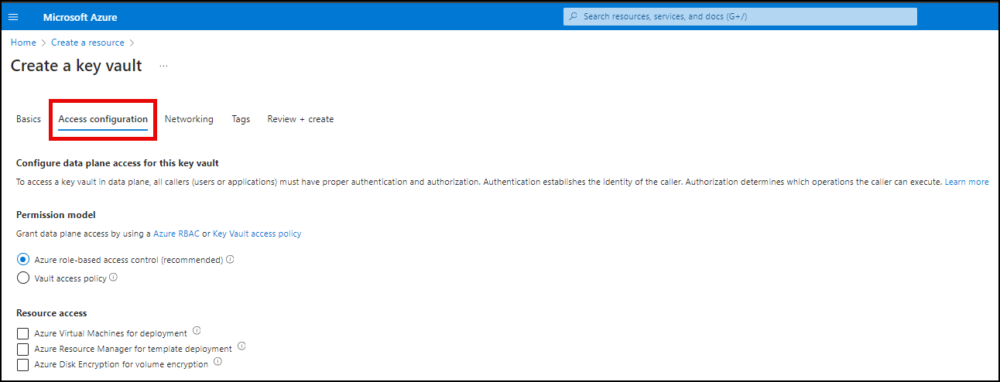
- Кликнете Конфигурация на достъп. Задайте правилата за достъп за своето хранилище на ключове.
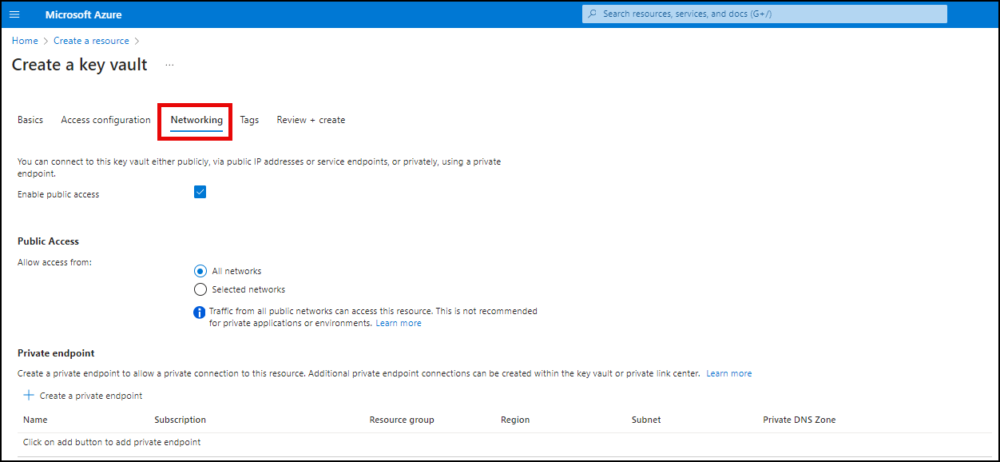
- Кликнете Мрежи. Изберете метод за свързване за своето хранилище на ключове.
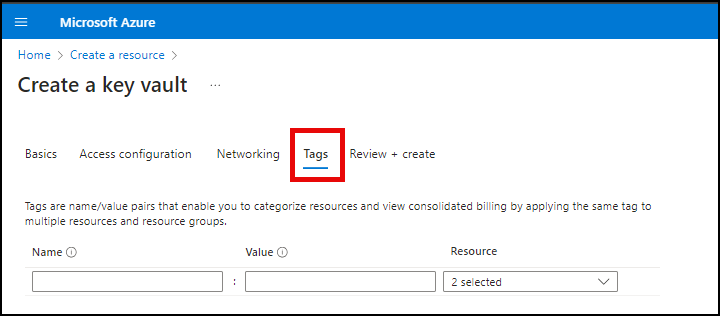
- Кликнете Маркирания. Ако желаете, създайте тагове за своето хранилище на ключове.
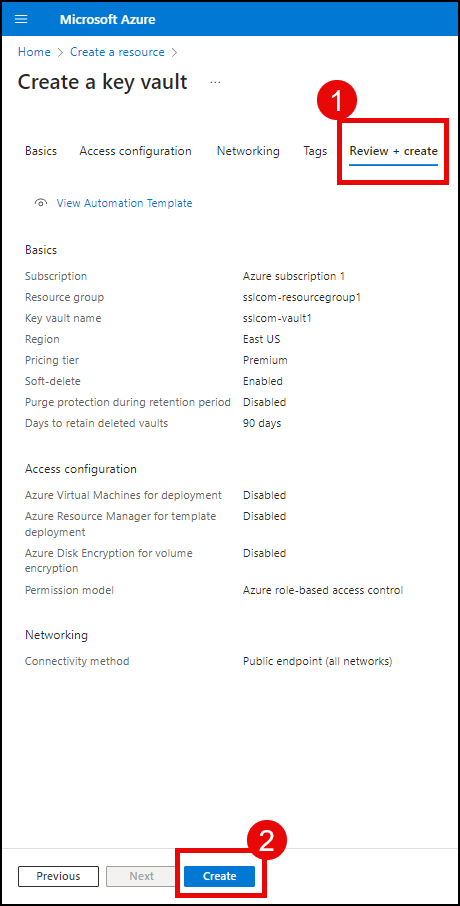
- Продължете да Преглед + създаване. Оценки на посетители вашите настройки, след което щракнете върху бутона Създаване, за да създадете своя нов хранилище за ключове.
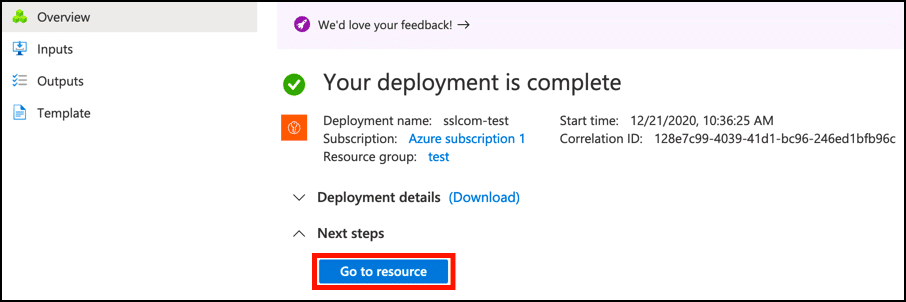
- След това Azure ще създаде вашето ново хранилище за ключове. След като е готов, можете да получите достъп до него, като щракнете върху Отидете на ресурса бутон.
Генерирайте заявка за подписване на сертификат в Azure Key Vault
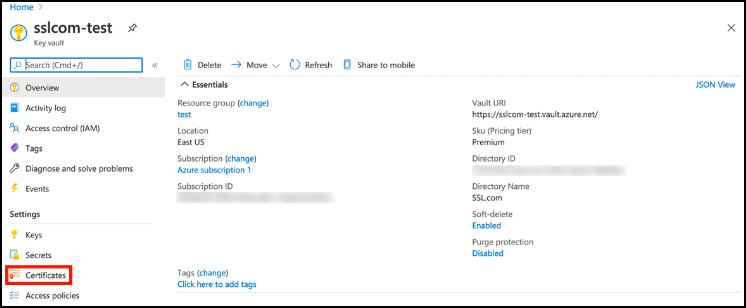
- Изберете вашето хранилище за ключове и щракнете Сертификати - Sanxin.
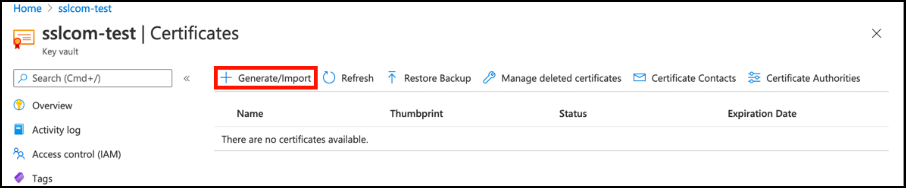
- Щракнете върху Генериране / импортиране за да отворите Създайте сертификат прозорец.
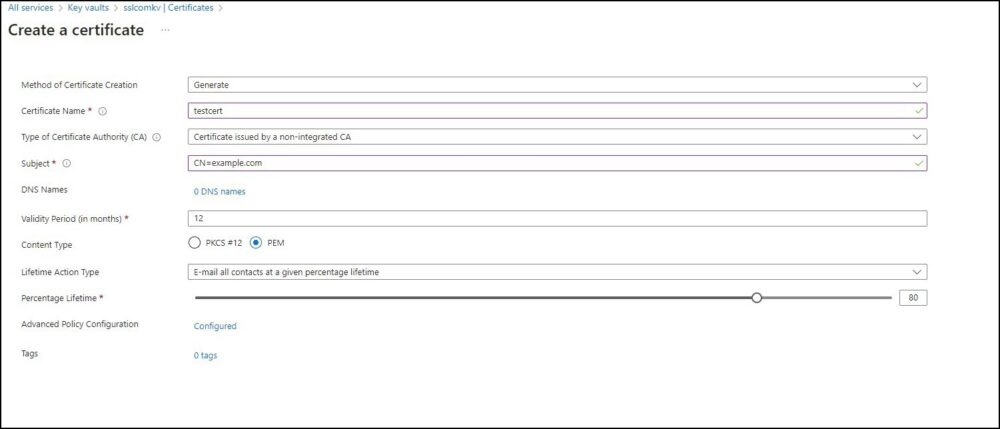
- Попълнете следните полета:
- Метод за създаване на сертификат: Изберете „Генериране“.
- Име на сертификата: Въведете уникално име за вашия сертификат.
- Тип на сертифициращия орган (CA): Изберете „Сертификат, издаден от неинтегриран CA“.
- Относно: Въведете отличителното име X.509 за вашия сертификат.
- Срок на валидност: Можете да оставите тази настройка на 12 месеца по подразбиране. За сертификати за подписване на код с по-дълги периоди на валидност, издаденият сертификат ще отговаря на вашата поръчка, а не на CSR.
- Тип съдържание: Изберете „PEM“.
- Тип действие през целия живот: Конфигурирайте Azure да изпраща предупреждения по имейл въз основа на определен процент от живота на сертификата или определен брой дни преди изтичане.
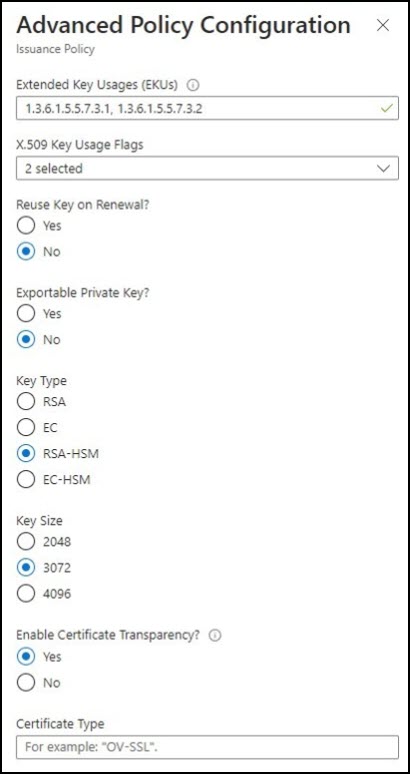
- Разширена конфигурация на политиката. Щракнете върху Конфигурация на разширена политика, за да зададете размера на ключа, типа и правилата за повторно използване и експортиране на ключа.
- За сертификати, издадени от SSL.com, можете да напуснете Разширени ключови употреби (EKU), X.509 Ключови знамена за използване, и Активирайте прозрачността на сертификата на техните стойности по подразбиране.
- Повторно използване на ключа при подновяване? Изберете No.
- Частен ключ за експортиране? Изберете No.
- Тип ключ. Изберете RSA+HSM
- Размер на ключ. За сертификат за подписване на код можете да избирате само между 3072 или 4096.
- Когато приключите с настройването на разширената конфигурация на правилата, щракнете върху OK бутон, последван от Създаване на.

- От Сертификати - Sanxin раздел, намерете своя сертификат в списъка с в ход, неуспешно или отменено сертификати и щракнете върху него.
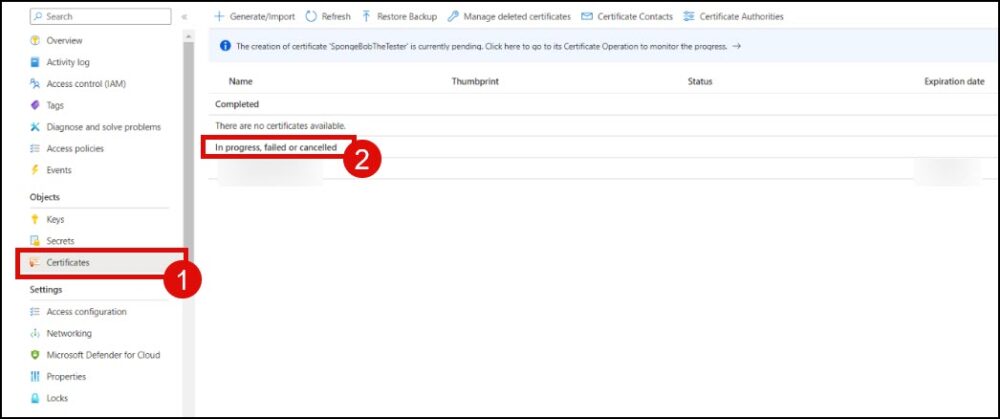
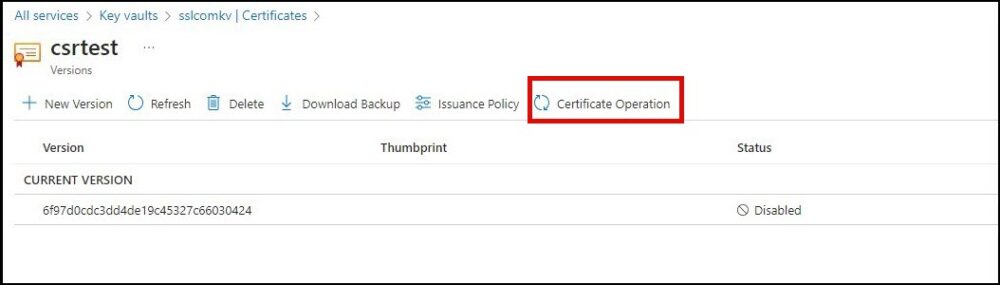
- Кликнете Работа със сертификат.
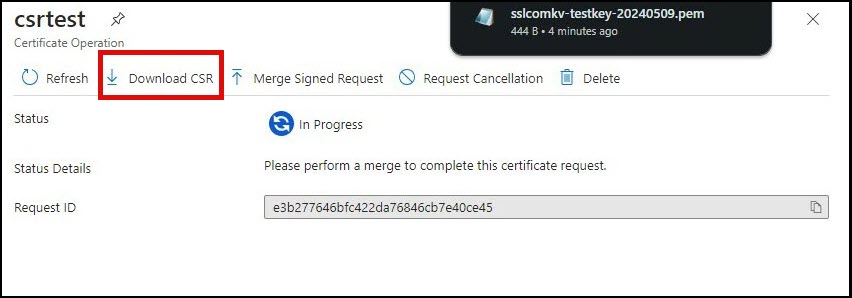
- Кликнете Изтегли CSR и запазете файла на сигурно място.
Подайте CSR към SSL.com и преминаване през атестация
След като генерирате двойката си ключове и заявката за подписване на сертификат (CSR), следващата важна стъпка е атестацията. Преди SSL.com да може да издаде сертификат за подписване на код, трябва да проверим дали вашият личен ключ е генериран и е сигурно съхранен на сертифицирано по FIPS 140-2 ниво 2 (или по-високо) устройство със защита на ключа, която не може да бъде експортирана. За клиенти, използващи Azure Key Vault Premium Tier, има две опции за удостоверяване:SSL.com като одитор
Можете да изберете SSL.com да действа като одитор срещу заплащане. За допълнителна информация, моля, свържете се с екипа по продажбите на SSL.com чрез sales@ssl.com
Доведете свой собствен одитор (BYOA)
Клиентите могат да изберат квалифициран одитор, който да потвърди, че частните ключове са генерирани и съхранени на съвместим хардуерен модул за сигурност (HSM). Този метод се нарича Доведете свой собствен одитор (BYOA).

