Въведение
Microsoft Intune позволява интегрирането на импортирани PFX сертификати, които често се използват за S/MIME криптиране в имейл профили. Intune поддържа импортирането на PFX сертификати в тези платформи:- Администратор на устройство с Android
- Android Enterprise:
- Напълно управляван
- Корпоративен работен профил
- Лично притежаван работен профил
- iOS / iPadOS
- macOS
- Windows 10 / 11
Разбирателство S/MIME Внедряване на сертификат с помощта на Intune
Когато Intune се използва за внедряване на импортиран PFX сертификат на потребител, два ключови компонента играят роля заедно с устройството:- Услуга Intune: Тази услуга сигурно съхранява PFX сертификатите в криптиран формат и управлява внедряването им в устройството на потребителя. Паролите, които защитават личните ключове на тези сертификати, са криптирани преди да бъдат качени, като се използва или хардуерен модул за сигурност (HSM), или Windows Cryptography. Това гарантира, че Intune никога няма достъп до личните ключове.
- Конектор за сертификат за Microsoft Intune: Когато дадено устройство поиска импортиран PFX сертификат, шифрованата парола, сертификатът и публичният ключ на устройството се препращат към конектора. Конекторът дешифрира паролата с помощта на локалния частен ключ, след което повторно шифрова паролата с ключа на устройството. След това сертификатът се връща на Intune, който го доставя на устройството. Устройството го дешифрира със собствен частен ключ и инсталира сертификата.
Специфични роли на актьорите
- ID за влизане: Функционира като основен доставчик на идентичност, интегриращ се с различни услуги на Microsoft и корпоративни приложения.
- Intune: Управлява устройствата, които са регистрирани в системата, прилага политики за сигурност и внедрява сертификати.
- S/MIME Сертификати: Предоставени от SSL.com, тези сертификати гарантират сигурна имейл комуникация чрез криптиране и подписване на имейл.
- Entra Connect: Свързва локалната Active Directory с Azure Entra ID, за да предостави решение за хибридна идентичност.
- устройства: Те са регистрирани в Intune и са защитени със сертификати, давайки на потребителите безопасен достъп до корпоративните ресурси.
Резюме на работния процес
- Организацията регистрира корпоративното си приложение в Entra ID.
- Подробностите за корпоративното приложение също са регистрирани в SSL.com.
- Администраторите на Intune купуват сертификати за потребители от SSL.com.
- По време на покупката администраторите избират целта на сертификата, като обща употреба, S/MIME Шифроване, или S/MIME Подписване.
- След това PFX сертификатът се импортира в Intune за акаунта на потребителя.
- Intune се свързва с Intune конектора, за да потвърди сертификата.
- Веднъж потвърден, Intune внедрява сертификата на устройството на потребителя.
Укрепете сигурността на вашата електронна поща и защитете чувствителните данни с SSL.com S/MIME сертификати.
Как да конфигурирате Microsoft Intune и Microsoft Active Directory за S/MIME Сертификати - Sanxin
Предпоставки
По-долу са изброени предпоставките за API. Те трябва да бъдат конфигурирани в Intune наемател, към който сертификатите ще бъдат импортирани от SSL.com.- Акаунт с права на администратор на Intune
Добавете потребители и дайте разрешения – Microsoft Intune | Microsoft Learn - Всички потребители, за които е импортиран PFX сертификатът, трябва да имат присвоен лиценз за Intune
Присвояване на лицензи за Microsoft Intune | Microsoft Learn - Intune сертификат конектор, инсталиран и конфигуриран на Windows сървър
Инсталирайте конектора за сертификат за Microsoft Intune – Azure | Microsoft Learn - Публичен ключ, експортиран от сървъра на Intune конектор
Използвайте импортирани PFX сертификати в Microsoft Intune | Microsoft Learn - Създайте корпоративно приложение в Microsoft Entra
Това ръководство предполага, че приложението Enterprise вече ще бъде създадено при наемателите и SSL.com ще разполага с информацията за регистрираното корпоративно приложение. Процесът за регистриране на приложението Enterprise (чрез портал Entra) е обяснен по-долу.- Влезте в portal.azure.com и потърсете Microsoft Access ID
- Кликнете Enterprise приложения
- Кликнете Ново приложение
- Кликнете Създайте свое собствено приложение
- Въведете името на приложението и щракнете Създаване на
- Приложението вече е създадено успешно.
- Кликнете Регистрации на приложения
- Кликнете Всички приложения
- Изберете приложението.
Обърнете внимание на Идент. № на приложението и Идентификатор на директория: те трябва да бъдат предадени на API. - Кликнете Сертификати и тайни и след това изберете Нова тайна на клиента
- Кликнете заверка и добавете URL адресите за уеб пренасочване на SSL.com. URL адресите за пренасочване са https://secure.ssl.com/oauth2/azure за производство и https://sandbox.ssl.com/oauth2/azure за Sandbox
- Въведете име на ключа и щракнете Добави
Обърнете внимание на стойността на ключа. Това трябва да бъде предадено на API.
- Настройте профил за импортиране на PKCS сертификат
След като сертификатите бъдат импортирани в Intune, конфигурирайте профил за импортиране на PKCS сертификат и го задайте на съответните групи на Microsoft Entra. Подробни стъпки са налични в това Ръководство на Microsoft.
Изисквания за разрешение за корпоративно приложение за импортиране на сертификата
- Под Регистрации на приложения >> име на приложението, щракнете върху API разрешения.
- Кликнете Добавяне на разрешение.
- Кликнете Microsoft Graph.
- Кликнете Делегирани разрешения и потърсете user.read. Поставете отметки в квадратчетата за Потребител.Прочетете намлява User.Read.All.
- Кликнете Делегирани разрешения и потърсете „група“. Поставете отметка в квадратчето за Group.ReadWrite.All.
- Кликнете Делегирани разрешения и потърсете „DeviceManagementApps“. Поставете отметка в квадратчето за DeviceManagementApps.ReadWrite.All.
- Търсене за „Конфигурация на управление на устройства“. Поставете отметки в квадратчетата за DeviceManagementConfiguration.Read.All намлява DeviceManagementConfiguration.ReadWrite.All. Продължете да щракнете върху Добавете разрешения бутон.
- Кликнете Добавяне на разрешение.
- Изберете Microsoft Graph.
- Кликнете Разрешения за приложение и потърсете „user.read“. Поставете отметки в квадратчетата за User.Read.All намлява User.ReadWrite.All.
- Кликнете Разрешения за приложение и потърсете „група“. Поставете отметка в квадратчето за Group.ReadWrite.All.
- Кликнете Разрешения за приложение и потърсете „deviceManagementApps“. Поставете отметка в квадратчето за DeviceManagementApps.ReadWrite.All
- Кликнете Разрешения за приложение и потърсете „DeviceManagementService“. Поставете отметка в квадратчето за DeviceManagementService.ReadWrite.All
- Търсене за „DeviceManagementConfiguration“ и поставете отметки в квадратчетата за DeviceManagementConfiguration.Read.All намлява DeviceManagementConfiguration.ReadWrite.All. Продължете да щракнете върху Добавяне на разрешения бутон.
- След като всички права са присвоени, щракнете Предоставяне на администраторско съгласие за [име на организация].
- Кликнете Да да даде разрешението
- Разрешението вече трябва да бъде дадено успешно.
Как да експортирате сертификати в Azure Active Directory с помощта на SSL.com Azure Integration Tool
Следващите раздели предоставят инструкции как да използвате SSL.com Azure Integration Tool за експортиране на сертификати към Azure Active Directory.Изисквания от SSL.com
- Активно Споразумение за предварително валидиране на самоличността на групова поръчка. Инструкциите могат да бъдат намерени в Това ръководство. Веднъж активирани, можете да изпълните стъпките в следващия раздел.
- Конфигуриран Microsoft Entra и Intune акаунт, както е описано в този предишен раздел: Как да конфигурирате Microsoft Intune и Microsoft Active Directory за S/MIME Сертификати - Sanxin.
Конфигурирайте Azure Sync
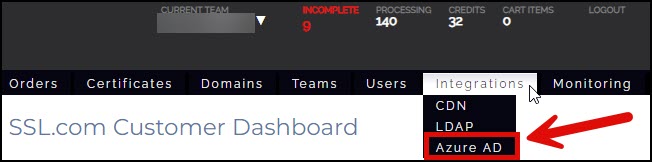
- Влезте в акаунта си в SSL.com и щракнете Интеграции в горното меню. Щракнете върху изброените опции Azure AD.
- Попълнете задължителните полета за интегриране на Azure. След това щракнете върху Спестявания бутон.
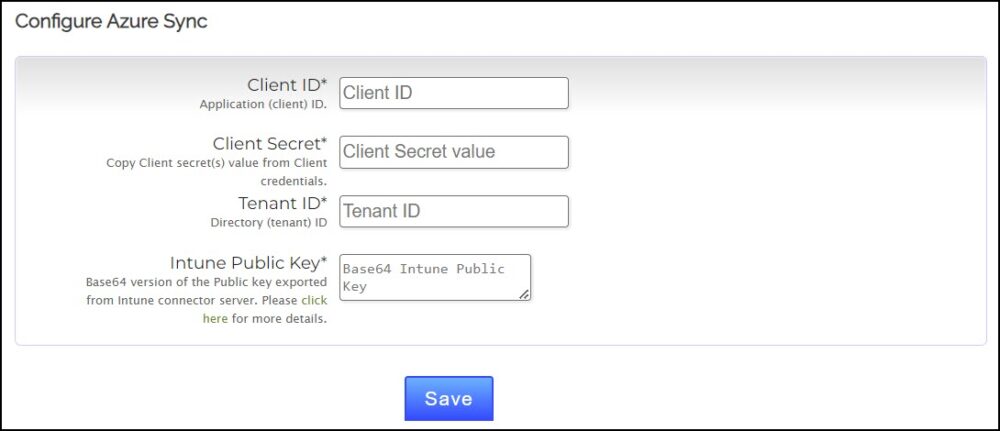
- Клиентски идентификационен номер. ID на приложение (клиент).
- Клиентска тайна. Копирайте стойността на клиентската тайна(и) от клиентските идентификационни данни.
- Идент. № на наемателя. ИД на директория (наемател).
- Публичен ключ на Intune. Base64 версия на публичния ключ, експортиран от сървъра на Intune конектор. За повече подробности вижте това Ресурс на Microsoft.
Използвайте инструмента за интегриране на SSL.com Azure за издаване на S/MIME сертификати
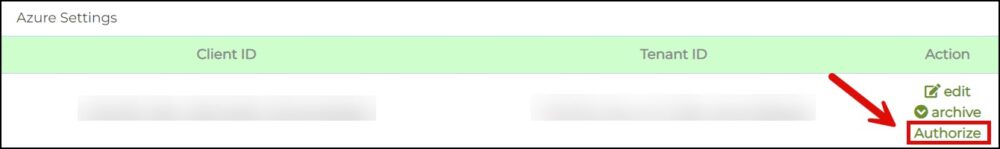
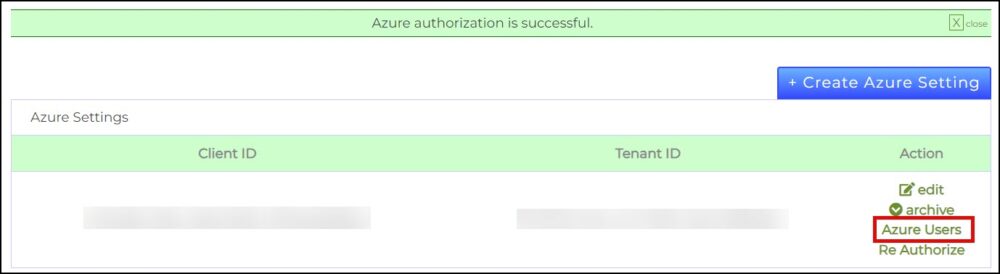
- След като Лазурен настройката е създадена. Щракнете върху Упълномощаване връзка.
- Кликнете Потребители на Azure така че списъкът с потребители от Azure да може да бъде импортиран в системата на SSL.com.
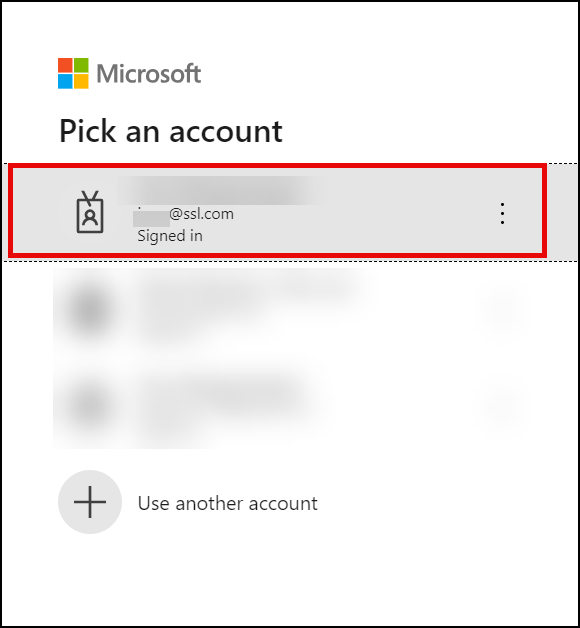
- Ще бъдете подканени да влезете във вашия акаунт в Microsoft.
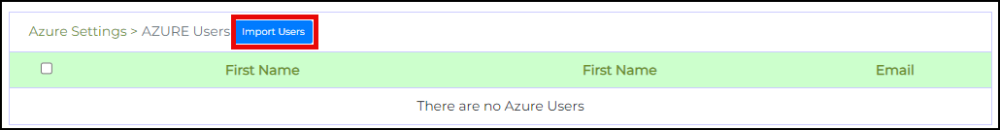
- Щракнете върху Импортиране на потребители бутон на SSL.com Azure Integration Tool.
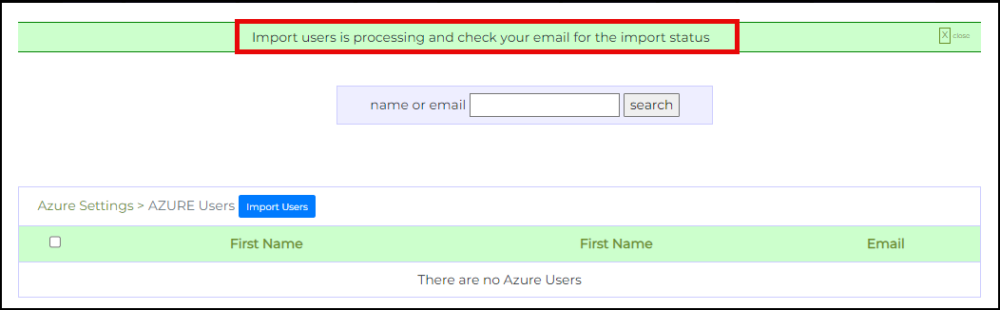
- SSL.com ще уведоми, че информацията за потребителите на Azure, на които ще бъдат присвоени цифрови сертификати, е в процес на импортиране. Презаредете страницата, за да потвърдите, че те са импортирани.
- SSL.com ще покаже списъка с потребители на Azure, обозначен с тяхното име, фамилия и имейл адрес. Поставете отметка в квадратчето за всички потребители, на които ще бъде присвоен сертификат. Броят потребители, показан в списъка, може да бъде увеличен чрез щракване върху падащата стрелка в долния ляв ъгъл на страницата. При финализиране на избраните потребители щракнете върху Сертификат за регистрация за да продължите.
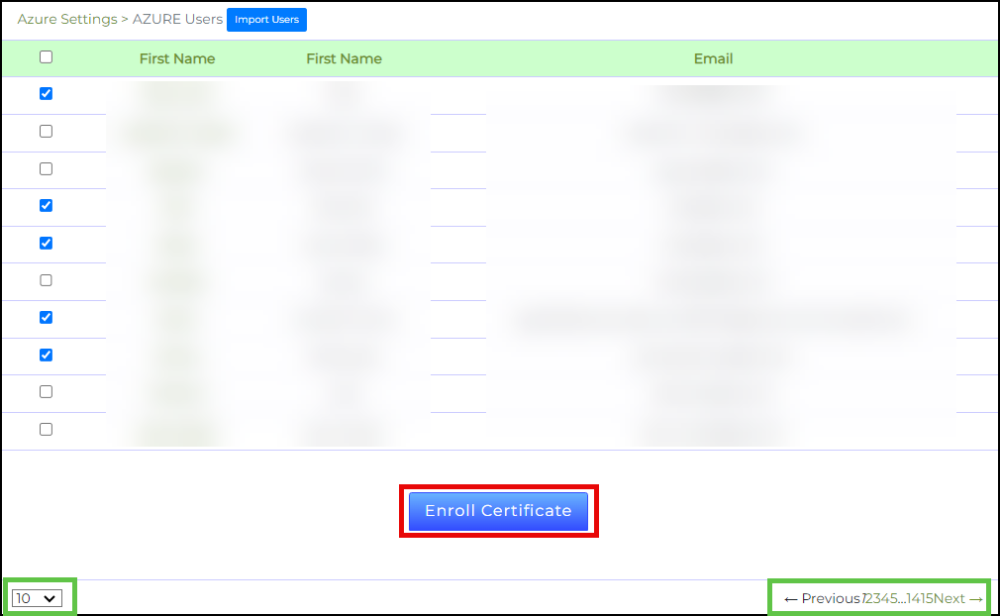
- Изпълнете изискванията за сертификата.
- сертификат: Изберете типа сертификат, който искате да зададете за избраните потребители.
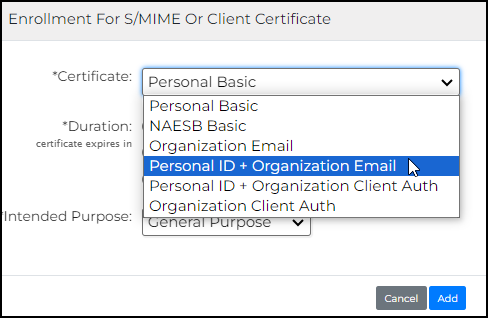
- Продължителност: Посочете продължителността от време преди изтичането на сертификата.

- Предназначение: Изберете между Общо предназначение, SMIME криптиране или SMIME подписване.
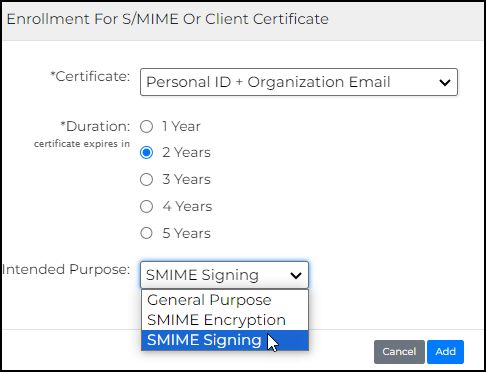
- След като изборите са финализирани, щракнете върху Добави бутон.
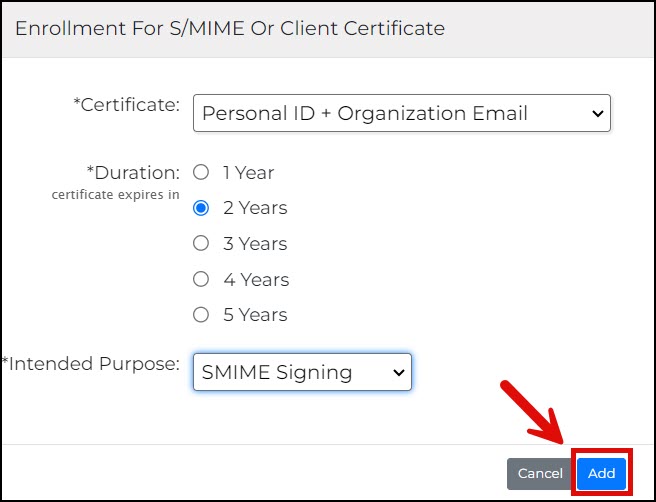
- сертификат: Изберете типа сертификат, който искате да зададете за избраните потребители.
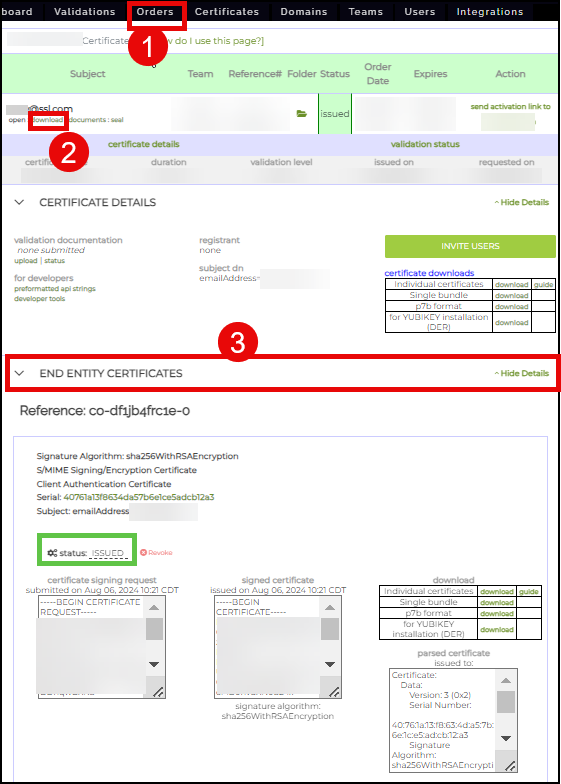
- От тук на всеки потребител ще бъде назначена нова поръчка на сертификат. При наличието на споразумение за предварително валидиране на самоличността, всяка поръчка ще бъде автоматично валидирана и издадена. Успешното издаване на сертификата може да бъде потвърдено с щракване Поръчки от горното меню, последвано от детайли връзка от конкретната поръчка. Като превъртите надолу и щракнете върху СЕРТИФИКАТИ ЗА КРАЙНИ СУБЕКТИ ще се появят подробностите за сертификата, включително неговия ИЗДАДЕН статус.