


Разбиране на сертификатите за маркировка
BIMI (Индикатори за марка за идентификация на съобщения) е стандарт за удостоверяване на имейли, предназначен да повиши разпознаваемостта и доверието в марката чрез показване на проверени лога в имейл клиенти. За да се предотврати измамно използване на лога на марки, BIMI включва протоколи за сигурност, които гарантират, че само оторизирани собственици на лога могат да участват. Ключов елемент от тази рамка е сертификатът за марка, който потвърждава, че логото принадлежи на легитимната организация. Има две основни категории от тези марки:
- Проверени марки: Това са лога, регистрирани в призната служба за търговски марки (регистрирана марка) или установени чрез правителствено разрешение (правителствена марка).
- Общи марки: Те включват лога, които отговарят на критериите за включване в сертификат за марка, като например марки за предишна употреба. Марката за предишна употреба е нерегистрирана търговска марка, известна още като марка по общото право. Тези марки обикновено използват символите „TM“ или „SM“.
В SSL.com в момента предлагаме два вида сертификати за марки:
- Сертификати за проверени марки (VMC) – Издадено за регистрирани марки.
- Сертификати за обща марка (CMC) – Издадени за марки за предишна употреба.
Както VMC, така и CMC засилват сигурността и доверието в имейлите, като проверяват легитимността на логото на марката чрез BIMI и Domain-based Message Authentication, Reporting, and Conformance (DMARC). Когато имейл премине проверките за удостоверяване на DMARC, тези сертификати гарантират, че домейнът на подателя не е фалшифициран, което позволява логото на марката да се показва в поддържани имейл клиенти. Това ръководство описва подробно как да получите сертификат за проверена марка и сертификат за обща марка.
Кой може да получи сертификат за маркировка?
Сертификати за марка могат да бъдат издавани само на следните видове организации:
- Частни организации: Законно регистрирани фирми като LLC, Ltd, GmbH, OOO, SL, Sp. z oo и подобни учредени юридически лица.
- Правителствени организации: Публични институции като правителствени ведомства, държавни училища или местни власти.
- Търговски субекти: Некорпорирани фирми, официално регистрирани в държавен орган. Някои еднолични търговци могат да отговарят на условията.
- Нетърговски организации: Международни организации, които не са свързани с нито една държава, като например ООН или НАТО.
Основни изисквания за сертификат за марка
За сертификати за проверени марки (VMC) с регистрирани марки:
- Търговската марка трябва да бъде регистрирана в служба, посочена в указателя на СОИС: Справочник на СОИС.
За сертификати за обща марка (марки за предишна употреба):
- Представената марка трябва да се появи на уебсайта на заявителя.
- Домейнът на уебсайта трябва да съвпада с този в приложението.
- Марката трябва да е била публично видима в този домейн в продължение на поне 12 месеца.
Стъпка 1: Подготовка за вашия сертификат за проверена марка: Съответствие с DMARC, направено лесно
Преди да получите сертификат за маркировка, вашият домейн трябва да отговаря на DMARC (Domain-based Message Authentication, Reporting & Conformance - удостоверяване, отчитане и съответствие на съобщения, базирани на домейн). DMARC подобрява сигурността на имейлите, като проверява съобщенията и диктува как да се обработват тези, които не успеят да бъдат удостоверени - или чрез поставяне под карантина, или чрез отхвърляне. Това гарантира, че под името на вашия домейн се доставят само легитимни имейли. За този раздел ще ви е необходим достъп до DNS записите на вашия домейн. Ако не вие управлявате DNS, свържете се с администратора на вашия сървър.
Проверете вашия DMARC статус
- Конфигуриране на SPF (Рамка за правила на подателя) – SPF предотвратява подправянето на имейли, като указва кои сървъри имат право да изпращат имейли от ваше име.
- Съберете IP адресите на всички пощенски сървъри, използвани за изпращане на имейли, включително уеб сървъри и услуги на трети страни.
- Създайте SPF запис за всеки домейн, използвайки текстов редактор. Пример:
v=spf1 ip4:1.2.3.4 ip4:2.3.4.5 include:thirdparty.com -all - Публикувайте вашия SPF запис като TXT запис в настройките на вашия DNS.
- Валидирайте вашия SPF запис с помощта на инструмент за проверка на SPF.
- Настройване на DKIM (DomainKeys Identified Mail) – DKIM е протокол за удостоверяване на имейли, който се използва за цифрово подписване на имейли и проверка на тяхната автентичност. Вашият доставчик на имейл услуги може да предложи инструмент за настройка на DKIM, който да ви помогне да завършите този процес.
- Изберете DKIM селектор (напр. „standard._domainkey.example.com“ = име на хост).
- Генериране на двойка публичен и частен ключ:
- Windows: Използвайте PuTTYGen.
- Линукс/Mac: употреба SSH-търсени.
- Публикувайте публичния ключ в TXT запис във вашия DNS. Пример:
v=DKIM1; p=YourPublicKey - Съхранявайте личния ключ сигурно, както се изисква от вашия доставчик на имейл услуги.
- Настройте DMARC мониторинг.
Най-важната — и отнемаща време — стъпка е конфигурирането на DMARC за наблюдение на имейл трафика ви. Това помага да се установи базова линия от одобрени податели, преди да се наложат DMARC правила. Ако не управлявате DNS, помолете вашия доставчик да добави записа.
- Добавете DMARC запис в настройките на DNS.
- Използвайте TXT запис с име като: _dmarc.your_domain.com
Примерна стойност:
v=DMARC1; p=none; rua=mailto:dmarcreports@your_domain.com
- Задайте правилото на p=none, за да започнете в режим на наблюдение.
- Използвайте инструмент за проверка на DMARC, за да валидирате настройката. Забележка: разпространението на промените може да отнеме 24–48 часа.
- Започнете да преглеждате DMARC отчетите, за да видите кои имейли преминават или не преминават SPF и DKIM. DMARC отчетите са във XML формат и може да са трудни за четене. Използвайте DMARC процесор за отчети, за да опростите процеса на преглед на данни.
- Обърнете специално внимание на подателите, които не са включени във вашия SPF запис.
- Актуализирайте вашия SPF, ако е необходимо, за да покриете всички легитимни източници.
- Активиране на прилагането на DMARC След като сте наблюдавали имейл трафика си и сте се справили с всички маркирани оторизирани податели, е време да преминете от наблюдение към прилагане на мерките. DMARC предлага две опции за прилагане:
- Карантина: Подозрителните съобщения отиват в спама.
- Отхвърляне: Неоторизираните съобщения се блокират изцяло (най-сигурният вариант).
- Достъпете настройките на DNS и намерете DMARC записа си.
- Променете политиката от p=none на p=quarantine.
Пример:
v=DMARC1; p=карантина; pct=10; rua=mailto:dmarcreports@your_domain.com - Използвайте етикета pct, за да контролирате постепенно прилагането.
Увеличавайте постепенно, докато достигнете 100%. - Когато сте готови за пълно прилагане, просто актуализирайте p=quarantine на p=reject.
Стъпка 2: Подготовка на вашето лого за съответствие с BIMI
След като удостоверяването на имейл адреса и BIMI записите са правилно конфигурирани, следващата стъпка е да се уверите, че логото ви отговаря на изискванията на BIMI. За да получите сертификат за проверена марка (VMC), вашето лого трябва да бъде защитено с регистрирана търговска марка или да има официално правно признание или защита от държавен орган. Това е задължително изискване, тъй като национално или международно регистрирана търговска марка или правителствено одобрение помага за предотвратяване на представяне за друга марка и намалява риска от фалшифициране на лого от злонамерени лица.
За да отговаряте на условията за BIMI, вашето лого трябва да бъде оптимизирано за постоянно разпознаване на марката в имейл клиентите. То трябва да остане ясно и разпознаваемо при различни размери и резолюции. BIMI изисква логата да са квадратни и предоставени във формат Scalable Vector Graphics (SVG) – по-специално съответстващи на профила SVG Tiny Portable/Secure (SVG P/S), дефиниран от Работната група на BIMI.
Дизайн на лого и изисквания за файлове
Когато подготвяте логото си, уверете се, че то отговаря на следните критерии:
- Ако вашето лого, защитено с търговска марка, използва цвят, SVG файлът трябва да включва същите цветове.
- Логото трябва да използва квадратно съотношение на страните (1:1).
- Дизайнът трябва да бъде центриран, за да се показва правилно в кръгли или квадратни рамки.
- За последователно изобразяване е необходим плътен, непрозрачен фон.
- Крайният размер на SVG файла не трябва да надвишава 30 KB.
Конвертиране на вашето лого в SVG Tiny Portable/Secure (SVG P/S)
1. Създайте или конвертирайте логото си във векторен формат
Логотата, създадени в растерни или пикселни формати (като PNG или JPG), не са подходящи за BIMI. Вашето лого първо трябва да бъде конвертирано в истински векторен формат и запазено като .svg файл.
2. Експортирайте логото като SVG Tiny 1.2 с помощта на Adobe Illustrator
- Отворете логото си в Adobe Illustrator.
- в Имоти панел, изберете Редактиране на артбордове.
- Задайте еднакви стойности за Ширина (Ш) и Височина (В), за да създадете квадратна работна област, след което приложете промените.
- След като сте финализирани, отидете на Файл> Запазване като.
- Изберете SVG като типа на файла и щракнете Спестявания.
- В диалоговия прозорец „Опции за SVG“ изберете SVG Tiny 1.2 под SVG профили, след което потвърдете.
След експортиране, отворете SVG файла в текстов редактор и направете следните корекции:
- Променете базов профил стойност до tiny-ps.
- Премахнете всички x намлява y атрибути (например, x=„0px“ намлява y=”0px”).
- Премахнете атрибута препълване = „видимо“.
- Актуализирайте елемент, който да отразява името на вашата организация.
- Запазете файла.
3. Конвертирайте SVG Tiny 1.2 в SVG P/S с помощта на BIMI инструменти
След това използвайте официалния Инструментариум за BIMI конвертиране за финализиране на вашето лого. Комплектът инструменти включва самостоятелни конвертори за Windows и macOS, както и скрипт, който се интегрира с Adobe Illustrator. Инструментите са достъпно директно на уебсайта на BIMI Group, предоставяйки лесен начин за конвертиране на стандартни SVG файлове в необходимия SVG Tiny P/S формат.
- Ако не използвате Adobe Illustrator, самостоятелните приложения обикновено са най-лесният вариант.
- Ако използвате Illustrator, инсталирането на скрипта ви позволява да стартирате конвертирането директно от Scripts меню.
Осигуряване на правилно завършване на редовете (само за LF)
Спецификацията SVG изисква всички завършвания на редове да използват само символи за преместване на нов ред (LF). Някои инструменти, включително Adobe Illustrator и определени текстови редактори, могат да вмъкват по подразбиране символи за връщане на каретка и преместване на нов ред (CRLF), които не са разрешени.
Можете да използвате Notepad + + за да изпълните тази задача. Това е безплатен текстов редактор, а най-новата версия е достъпна за изтегляне от официален сайт.
За да проверите и коригирате краищата на редовете, използвайте Notepad + +:
- Отворете SVG Tiny P/S файла в Notepad + +.
- Отидете до Изглед > Показване на символа > Показване на края на реда за показване на краищата на редовете.
- Ако присъстват CRLF символи, отидете на Редактиране > EOL преобразуване > Unix (LF).
- Под Encoding, уверете се, че файлът е запазен в UTF-8 формат.
- Запазете актуализирания SVG файл.
Проверете дали логото ви е готово с SSL.com Валидатор на SVG лого
Използвайте SSL.com SVG Logo Validator, за да видите дали вашият SVG файл отговаря на изискванията за форматиране, обсъдени в предишните раздели.
Валидатор на SVG лого – Тази връзка ви насочва към онлайн инструмента за валидиране, хостван на уебсайта SSL.com.
Всяка грешка във форматирането на файла ще доведе до неуспех при валидирането на логото. Инструментът ще покаже всички грешки в дефектно лого. Можете да коригирате всяка грешка, като се обърнете към предишните раздели в това ръководство.
Стъпка 3: Създайте своя SSL.com акаунт и валидирайте домейна си
Създаването на акаунт ще ви позволи да подадете изисквания за вашия сертификат и да следите състоянието на поръчката. Валидираният домейн е ключово изискване за издаването на вашия сертификат. След като акаунтът бъде създаден, е възможно предварително да валидирате името на вашия домейн, преди да поръчате сертификати Mark. Моля, вижте следните ръководства за SSL.com:
Създаване на профил Проверка на домейна
Стъпка 4: Поръчайте вашия сертификат за марка
- Отиди SSL.comСтраница на продукта за сертификат за марка.
- Кликнете върху „Купи сега“.
- Изберете продължителността на вашия сертификат.
- Потвърдете покупката и плащането.
Стъпка 5: Изпълнете изискванията за валидиране
Попълнете информацията за регистранта
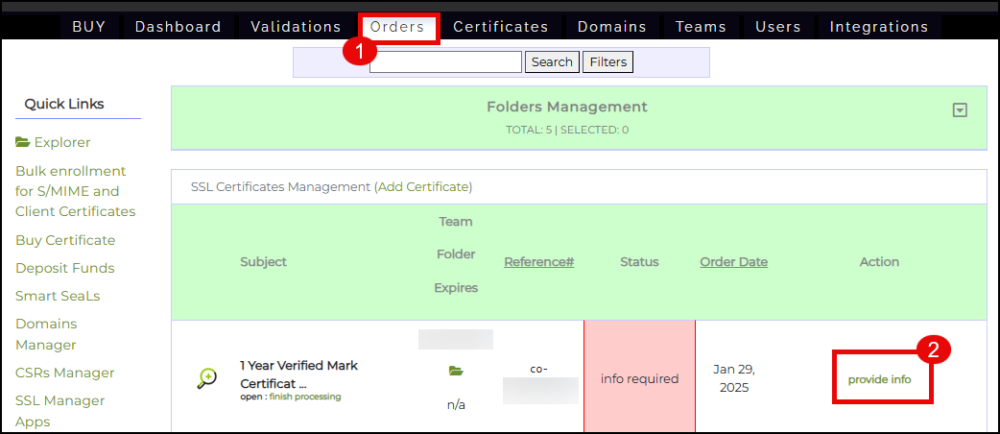
- Влезте във вашия акаунт в SSL.com. Щракнете върху Поръчки раздел. Намерете поръчката си и щракнете върху предоставете информация връзка.
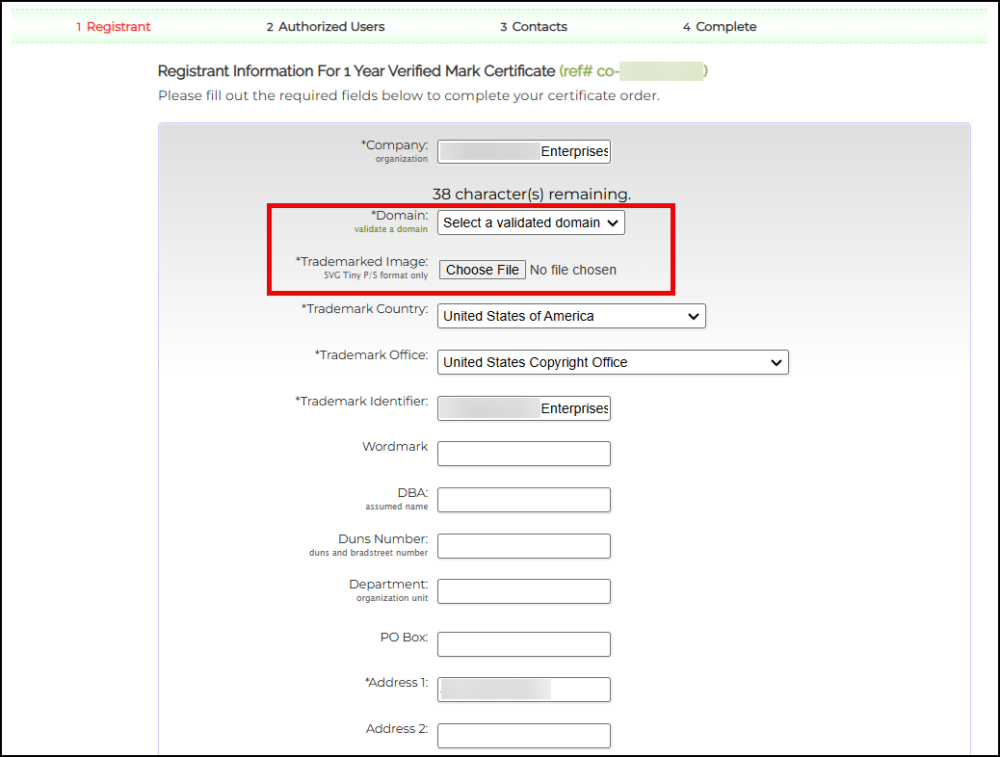
- Поставете цялата необходима информация за вашата компания. На домейн щракнете върху стрелката за падащо меню и изберете домейна, който сте валидирали преди това. В полето Изображение с търговска марка в полето качете логото на вашата компания, форматирано като SVG Tiny-PSОбърнете внимание, че максималният размер на файла е 30KB.
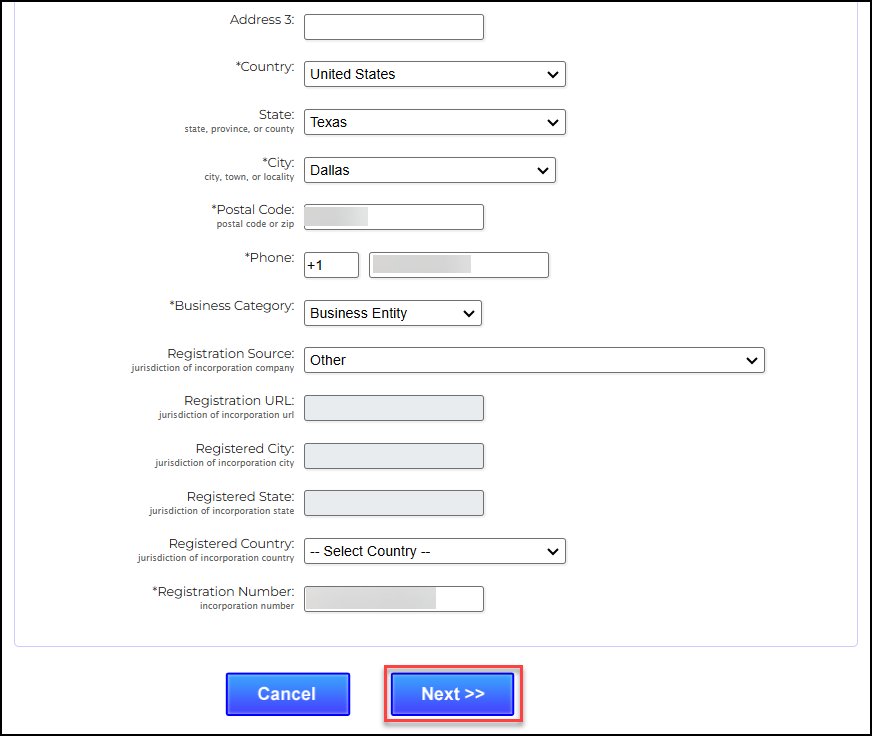
- След като попълните всички задължителни полета, щракнете върху Напред >> бутон.
Попълнете полетата за Подписващ договор, Заявител на договор и Одобряващ сертификат
Попълнете името на лицето(ата), упълномощено(и) да подписва(т) договори от името на вашата организация. Това трябва да е длъжностно лице на организацията, като например главен изпълнителен директор, президент, корпоративен секретар, ковчежник, вицепрезидент, главен оперативен директор, главен информационен директор, финансов директор, главен информационен директор, управляващ член, директор или ръководител на отдел и др. Лицето, подписващо договора, ще се счита за заемащо всички длъжности, но можете да добавите и други лица към конкретни роли.
- Подписващ договора – Това Лице има изрично право да представлява Заявителя и е упълномощено от името на Заявителя да подписва Абонаментни споразумения.
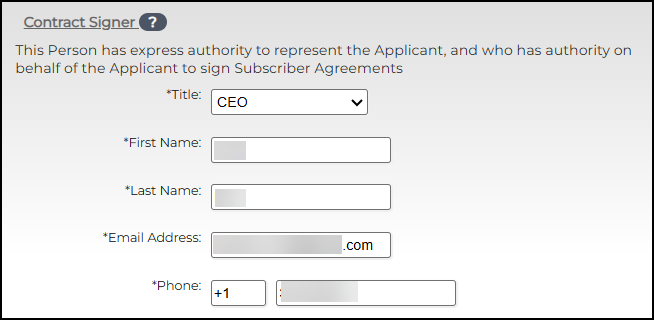
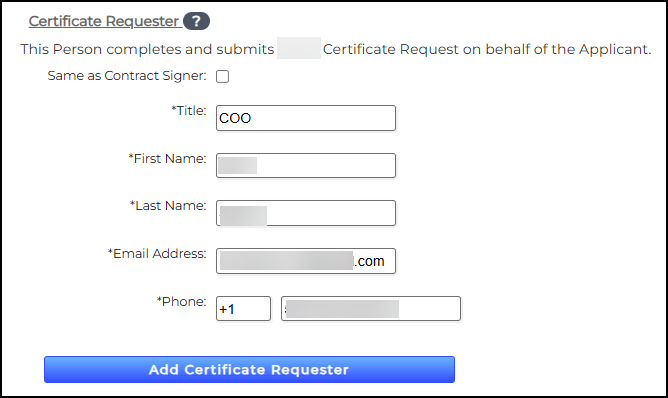
- Заявител на сертификат – Това лице попълва и подава Заявка за сертификат от името на Заявителя. Ако това лице е същото като Подписващ договор, отметнете предоставеното квадратче.
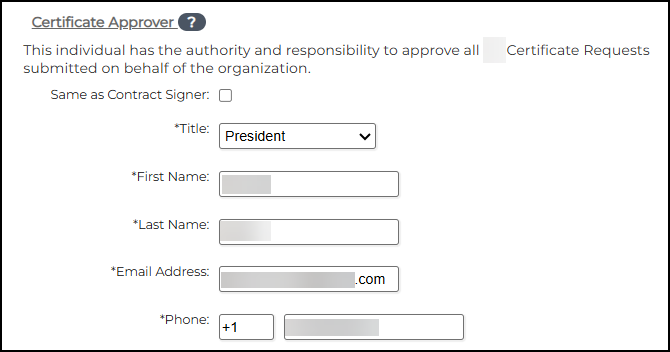
- Одобряващ сертификата – Това лице има правомощията и отговорността да одобрява всички заявки за сертификати, подадени от името на организацията. Ако това лице е същото като Подписващ договор, отметнете предоставеното квадратче.
- Щракнете върху Напред >> бутон
Добавяне на контакти
- Посочете лица за контакт във вашата организация, които могат да предоставят допълнителни изисквания на екипа за валидиране на SSL.com. Отбележете всички съответни квадратчета относно ролята на лицето. Можете също да щракнете върху +Създаване на нов контакт бутон, за да добавите допълнителни лица за контакт, ако е необходимо. След това щракнете върху Следваща >> бутон.
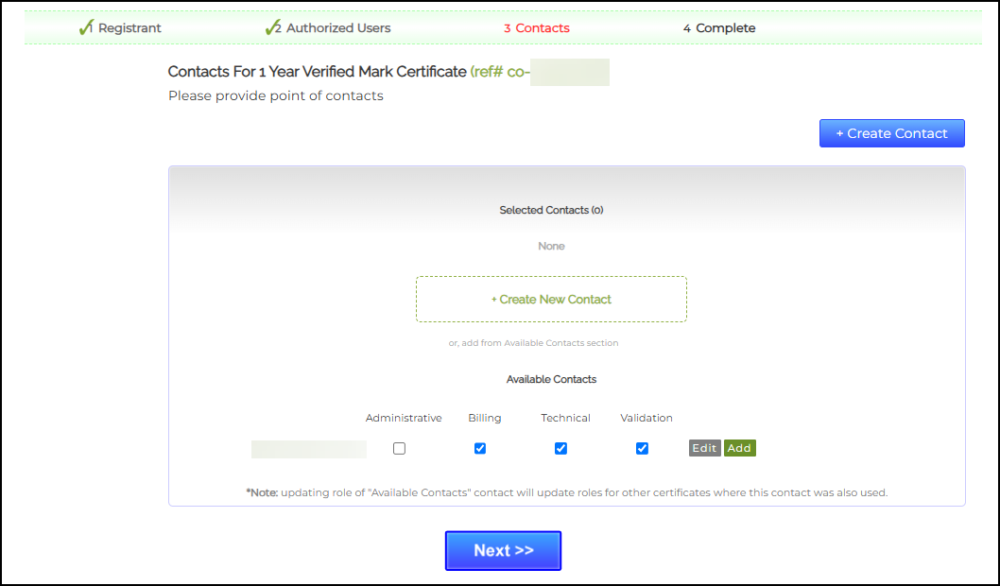
- Финализирайте списъка си с избрани контакти. След потвърждение щракнете върху Напред >> бутон.
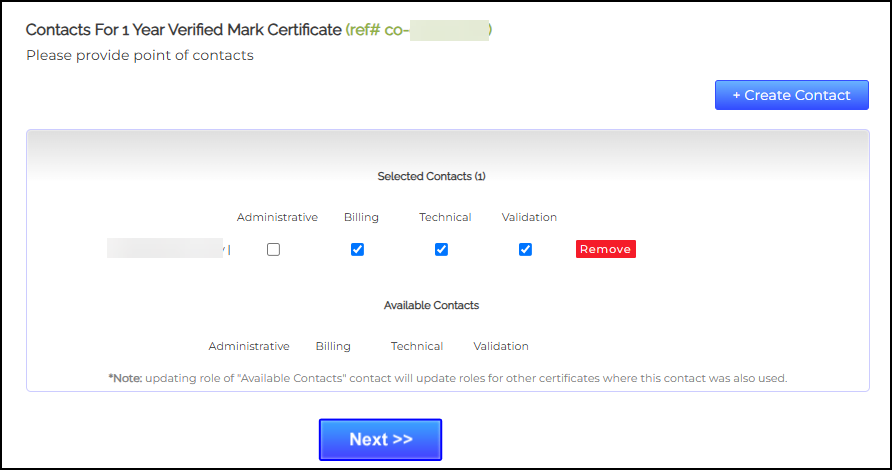
Оттук нататък, SSL.com Екипът по валидиране ще се свърже с вас, за да ви предостави информация относно оставащите изисквания за вашата поръчка, включително следното:
- Процедура за проверка лице в лице
SSL.com си партнира с реномирани доставчици на услуги за проверка на самоличността чрез изкуствен интелект от трети страни. Заедно с ръчен преглед от екипа за валидиране на SSL.com, те улесняват сигурната проверка на самоличността лице в лице (F2F) за определеното лице (като например подписващия договор или одобряващия сертификат).
След като екипът по валидиране ви информира, че всички изисквания са изпълнени и сертификатът ви е издаден, можете да продължите към Стъпка .
Ограничения за цветовете за процеса на валидиране на сертификат за обща марка
В случаите, когато настоящите и историческите изображения на Марката използват един и същ цвят, Марката, представена за включване в сертификата, трябва да използва същия цвят и да е в съответствие с начина, по който логото се е появявало на уебсайта на организацията през последните 12 месеца.
Приемането на марка в различен цвят е разрешено само когато има основателни и документирани причини, включително, но не само:
-
Техническо съответствие: Историческото лого използва прозрачност или градиенти, които са забранени или не се препоръчват съгласно изискванията на BIMI, и затова марката е предоставила версия с плътен цвят за SVG файла.
-
Подобрения в достъпността: Марката промени цветовете си, за да отговаря на признатите стандарти за достъпност (напр. изисквания за висок контраст на WCAG).
-
Незначително обновяване на марката: Марката е направила ограничена актуализация на цветовата си палитра (например от „Тъмносиньо“ на „Електрическо синьо“), докато името, формата и цялостният дизайн на логото остават непроменени.
-
Юрисдикционно разрешение: Приложимите местни закони или правила за търговските марки постановяват, че цветът не е определящ или ограничаващ елемент на марката.
Стъпка 6 – Разполагане на вашия сертификат за маркировка и конфигуриране на вашия BIMI TXT запис
SSL.com хоства както вашия сертификат за марка, така и SVG файл с лого за BIMI. Можете да използвате URL адресите по подразбиране, предоставени от SSL.com, или да заместите URL адресите, които сочат към файлове, качени на вашия собствен публичен уеб сървър.
Препоръчителният вариант е да се използват URL адресите по подразбиране, предоставени от SSL.com. С този подход SSL.com подготвя и хоства необходимите .pem намлява .svg файлове от ваше име, елиминирайки необходимостта от ръчното им изтегляне и качване на вашия сървър.
Като алтернатива, можете да заместите файла със сертификата и логото със свои собствени URL адреси. В този случай трябва да изтеглите необходимите файлове от вашия клиентски акаунт в SSL.com, да ги качите на вашия публично достъпен уеб сървър и да използвате свои собствени URL адреси в BIMI TXT записа.
За да създадете BIMIT TXT запис, трябва да отидете до DNS записите на вашия доставчик на домейн и да въведете стойностите за следните полета: Тип, Хост, Стойност и TTL. Имайте предвид, че имената на полетата може да са различни за вашия доставчик на домейн.
| ПОЛЕ | VALUE | ОПИСАНИЕ |
| Тип | TXT | Указва типа на DNS записа |
| Домакин | default._bimi.yourdomain.com | Добавете префикс „default._bimi“, последван от името на вашия домейн |
| Стойност | Сертификати за проверена марка и сертификати за правителствена марка ще включват: l = https URL адрес на SVG логото и a= https URL адрес на .PEM файла на сертификата |
Вашият BIMI TXT запис |
| Сертификати за обща марка ще включва само: l= https URL адрес на SVG логото |
||
| TTL | 1 час (3600 секунди) | Препоръчителна настройка за време на живот (TTL) |
Продължете надолу в ръководството за по-подробни инструкции.
Вариант А: Използвайте логото и URL адресите на сертификата по подразбиране, предоставени от SSL.com
С тази опция просто копирайте URL адресите по подразбиране за SVG логото и Mark Certificate от вашия клиентски акаунт и ги използвайте при създаването на вашия BIMI DNS TXT запис.
Вижте инструкциите по-долу:
- Влезте във вашия SSL.com клиентска сметка.
- Кликнете Поръчки от горното меню. Намерете поръчката си за сертификат за марка от списъка, който се показва, и след това щракнете върху Изтегли линк за показване на подробности за вашата поръчка.
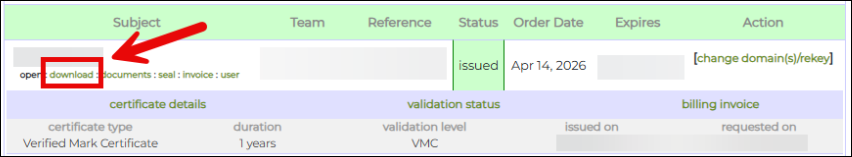
- След като се появят данните за поръчката ви, превъртете надолу по страницата до секцията: СЕРТИФИКАТИ ЗА КРАЙНИ СУБЕКТИ, След това кликнете върху Покажи детайли.
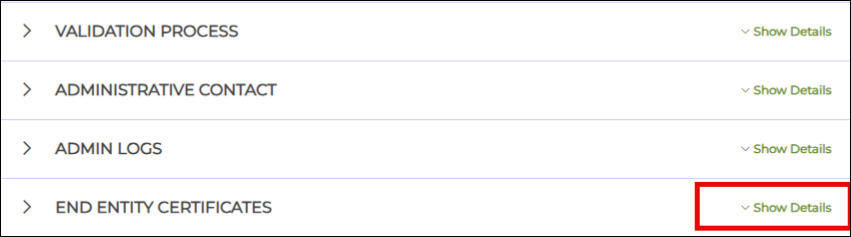
- По-долу, в подраздела НАСТРОЙКА НА DNS НА BIMI, ще видите подготвен DNS TXT запис и просто трябва да копирате стойностите за Хост, Тип, и URL адресите за вашето SVG лого и сертификат, които се хостват от SSL.com.
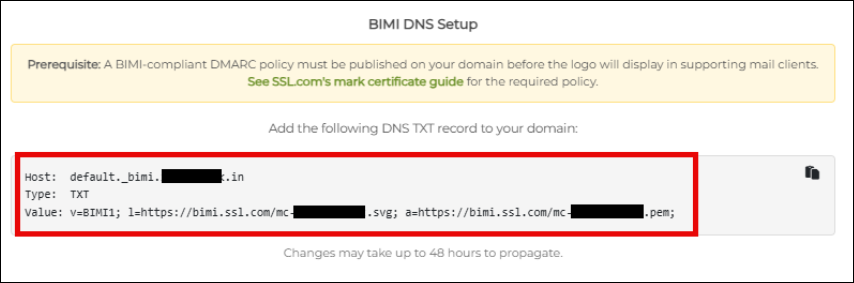
Забележка:
За сертификати за проверена марка и сертификати за правителствена марка, подготвеният DNS TXT запис ще включва следното:
Хост: default._bimi.yourdomain.com
Тип: TXT
Стойност:
v=BIMI1
l= https URL адрес на SVG логото
a= https URL адрес на .PEM файла на сертификата
За сертификати Common Mark, DNS TXT записът ще включва само:
Хост: default._bimi.yourdomain.com
Тип: TXT
Стойност:
v=BIMI1
l= https URL адрес на SVG логото
- Обърнете внимание, че разпространението на промените може да отнеме до 48 часа. За да проверите конфигурацията си, използвайте Инструментът за проверка на BIMI Group за да потвърдите, че вашият DNS запис е публикуван правилно. След това изпратете тестов имейл, за да се уверите, че логото ви се показва правилно в поддържаните пощенски кутии. След като логото се появи както се очаква, настройката на BIMI е успешно завършена.
Вариант Б: Заменете логото и сертификата си със собствени URL адреси
С тази опция ще изтеглите SVG логото и .pem сертификатния файл от вашия SSL.com клиентски акаунт и ще ги качите на вашия собствен публичен уеб сървър. След като ги качите, обърнете внимание на публичните URL адреси за SVG логото и сертификатния файл, тъй като тези URL адреси ще бъдат необходими при конфигурирането на вашия BIMI DNS TXT запис. Вижте инструкциите по-долу за повече подробности:
- Влезте във вашия SSL.com клиентска сметка.
- Кликнете Поръчки от горното меню. Намерете поръчката си за сертификат за марка от списъка, който се показва, и след това щракнете върху Изтегли линк за показване на подробности за вашата поръчка.
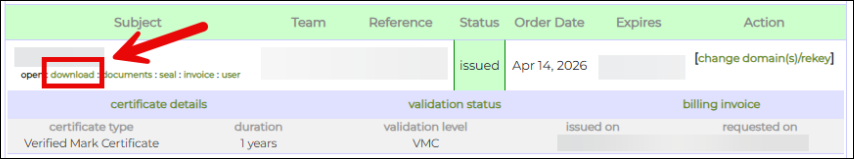
- След като се появят данните за поръчката ви, превъртете страницата надолу. Кликнете СЕРТИФИКАТИ ЗА КРАЙНИ СУБЕКТИПо-долу ще можете да видите опциите за изтегляне на вашия сертификат (във формат .PEM) и лого (файлов формат .SVG).
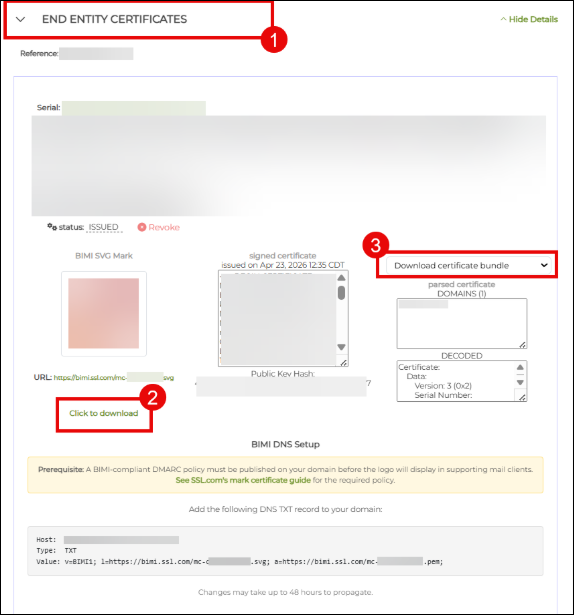
- Качете .PEM сертификатния файл и .SVG файла с логото си на вашия публичен уеб сървър. Запишете техните URL адреси, тъй като ще са необходими за следващата стъпка.
- Създайте и добавете BIMI TXT запис към вашите DNS настройки чрез вашия доставчик на хостинг услуги. Отворете нов файл в текстов или документен редактор и съставете BIMI TXT запис, приложим за типа на вашия сертификат за марка. Ще ви е необходимо местоположението на файла с PEM сертификат, който сте запазили по-рано, заедно с URL адреса на вашето SVG лого.
Забележка: В синтаксиса на BIMI записите, числото 1, главната буква i (I) и малката буква L (l) изглеждат подобни. Имайте предвид това, когато създавате своя BIMI TXT запис. Малката буква L (l) е правилният, който трябва да се използва, когато се прави позоваване на URL адреса на SVG логото.
Форматирайте записа, както следва:
За сертификати Common Mark, DNS TXT записът ще включва само:
Хост: default._bimi.yourdomain.com
Тип: TXT
Стойност:
v=BIMI1
l= https URL адрес на SVG логото
Забележка: Уверете се, че сте поставили: точка и запетая след един компонент, интервал между компонентите; точка и запетая в края
Примерен DNS TXT запис за сертификат Common Mark
v=BIMI1; l=https://images.yourdomain.com/brand/bimi-logo.svg;
След като записът ви е готов, добавете го като DNS TXT запис чрез портала за управление на вашия доставчик на домейн.
За сертификати за проверена марка и сертификати за правителствена марка, DNS TXT записът ще включва следното:
Хост: default._bimi.yourdomain.com
Тип: TXT
Стойност:
v=BIMI1
l= https URL адрес на SVG логото
a= https URL адрес на .PEM файла на сертификата
Забележка: Уверете се, че сте поставили: точка и запетая след един компонент, интервал между компонентите; точка и запетая в края
Примерен DNS TXT запис за сертификат Verified Mark
v=BIMI1; l=https://images.yourdomain.com/brand/bimi-logo.svgа=https://images.yourdomain.com/brand/certificate.pem;
-
След добавяне на записа, изчакайте до 48 часа за разпространение. За да потвърдите, че всичко е настроено правилно, използвайте Инструментът за проверка на BIMI Group за да проверите записа си. Накрая, изпратете тестов имейл, за да проверите дали логото ви изглежда както се очаква. След като стане видимо, конфигурацията на BIMI е завършена!
Свържете се с SSL.com
За повече информация относно сертификатите Mark от SSL.com, свържете се с нашия екип по продажбите днес.


