


SSL имаше привилегията да бъде домакин на 67-ия CA / Браузър форум Среща лице в лице (F2F) в Университета Райс в Хюстън от 10 до 12 март 2026 г. Именно на стадион „Райс“ през 1962 г. президентът Джон Ф. Кенеди прочуто предизвика една нация да отиде на Луната, не защото е лесно, а защото е необходимо.
Същият този дух на амбициозен и целенасочен напредък зададе тона на дискусиите сред участниците от цялата индустрия. Групата представляваше одитори, сертифициращи органи, браузъри, потребители на сертификати и други. PKIорганизации, свързани с цифровото доверие, които ще променят бъдещето на дигиталното доверие.

Безпрецедентно ниво на промяна
Няколко теми доминираха както в сесиите, така и в разговорите в коридорите:
Намаляване на жизнения цикъл на сертификатите и автоматизация – Преместването на индустрията към по-кратък срок на валидност на сертификатите вече е в ход, като важни етапи бяха постигнати само преди няколко дни, а още предстоят през 2027 г. Форумът подчерта, че организациите, които се противопоставят на автоматизацията в управлението на жизнения цикъл на сертификатите си, ще се изправят пред нарастващ оперативен риск.
Сертификати, базирани на дърво на Меркъл – Една от най-перспективните теми, които се появиха на срещата, са сертификатите на Merkle tree, които представляват потенциална архитектурна промяна в начина, по който прозрачността и валидирането на сертификатите биха могли да функционират в голям мащаб. Очаквайте да чуете повече за това през следващите месеци, тъй като концепцията преминава от ранни дискусии към чернови на предложения.
Удостоверяване на клиента (ClientAuth) – Това беше може би най-оспорваната тема на седмицата. Сертификати за ClientAuth, които удостоверяват потребители и устройства, а не уебсайтове, са се превърнали във фокус на дискусии сред доставчиците на браузъри. Дебатът дали браузърите или CA носят отговорност за тяхното управление подчертава важността на въпроса за предприятията, които разчитат на тях днес. ЗабележкаОт 15 март 2027 г. Google Chrome вече не поддържа листови сертификати, съдържащи ClientAuth EKU. Тази промяна се отнася само за Chrome, така че няма нужда от притеснения относно други основни root хранилища или услуги на Google, като Gmail и Google Trust Services.
Мобилни шофьорски книжки (mDL) – Интегрирането на издадена от правителството цифрова самоличност в PKI екосистемата продължава да набира скорост в Съединените щати. mDL представляват значителна възможност и едновременно с това политическо предизвикателство.
Европейски рамки за идентичност – Регулаторна насока в ЕС, по-специално по отношение на eIDAS 2.0 и квалифицирани доверителни услуги, остава активна област от интерес за организациите, които се ориентират в изискванията за трансгранична цифрова идентичност, търсейки яснота.
Прозрачност при подписване на код – Подобряване на проверимостта и отчетността в подписване на код беше друга нишка, преплетена през седмицата, отразяваща по-широката загриженост на индустрията относно целостта на веригата за доставки на софтуер.
Ценността на това да си в стаята
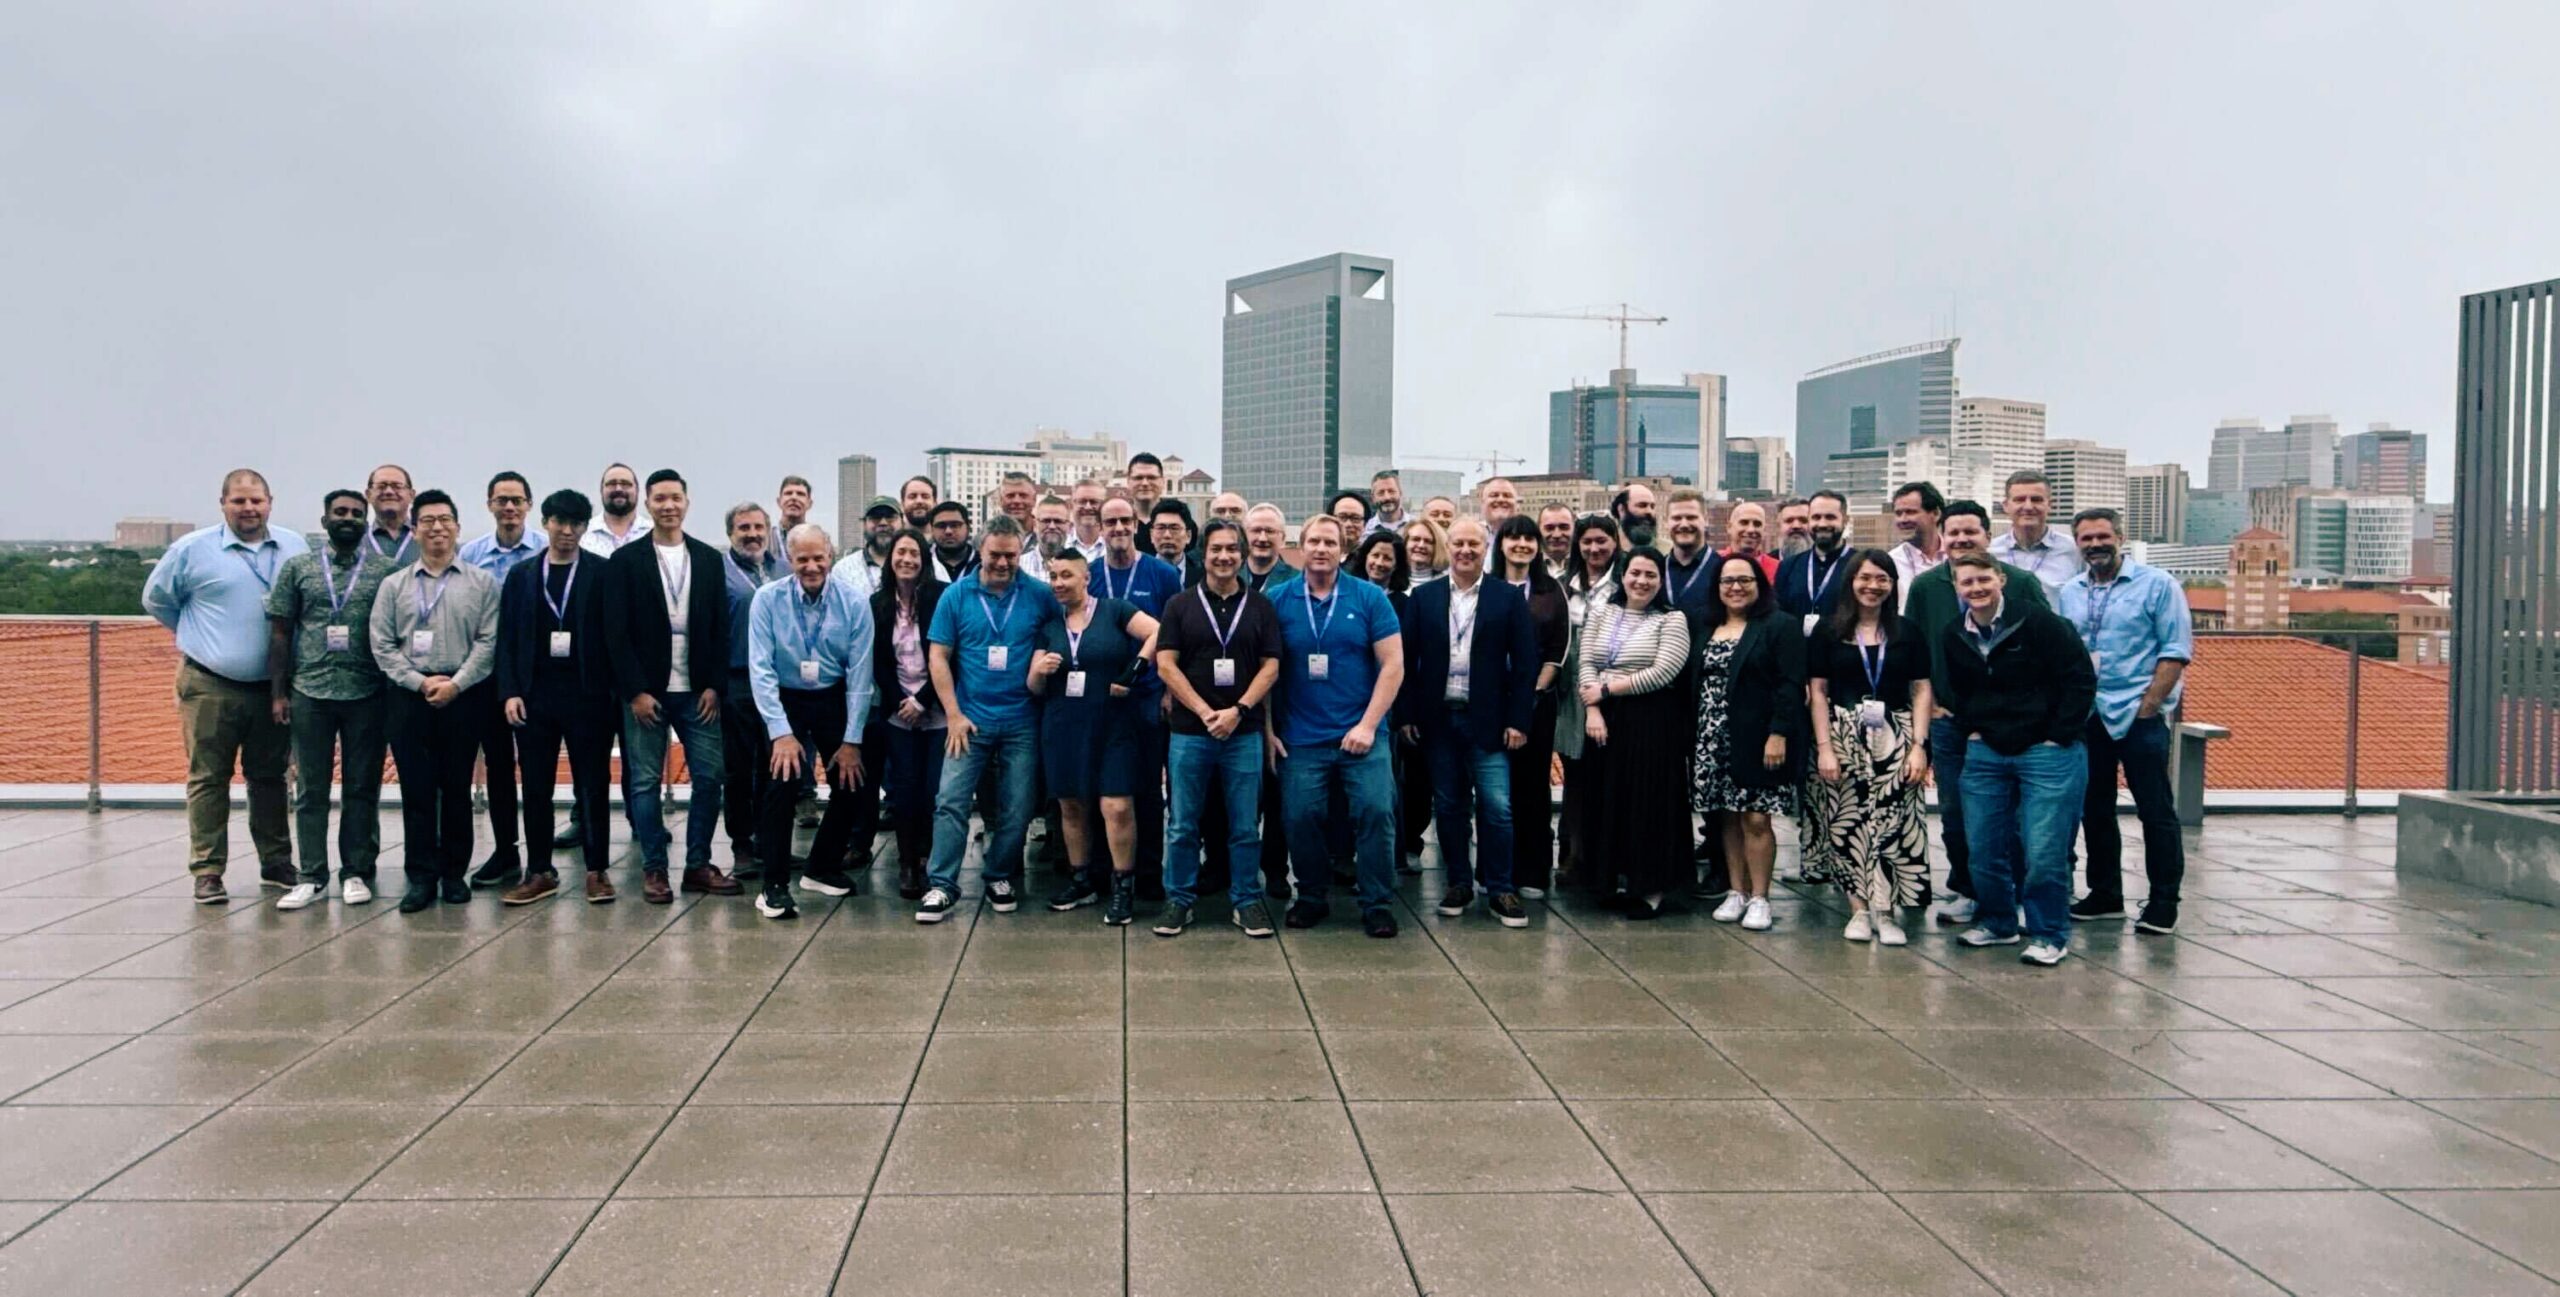
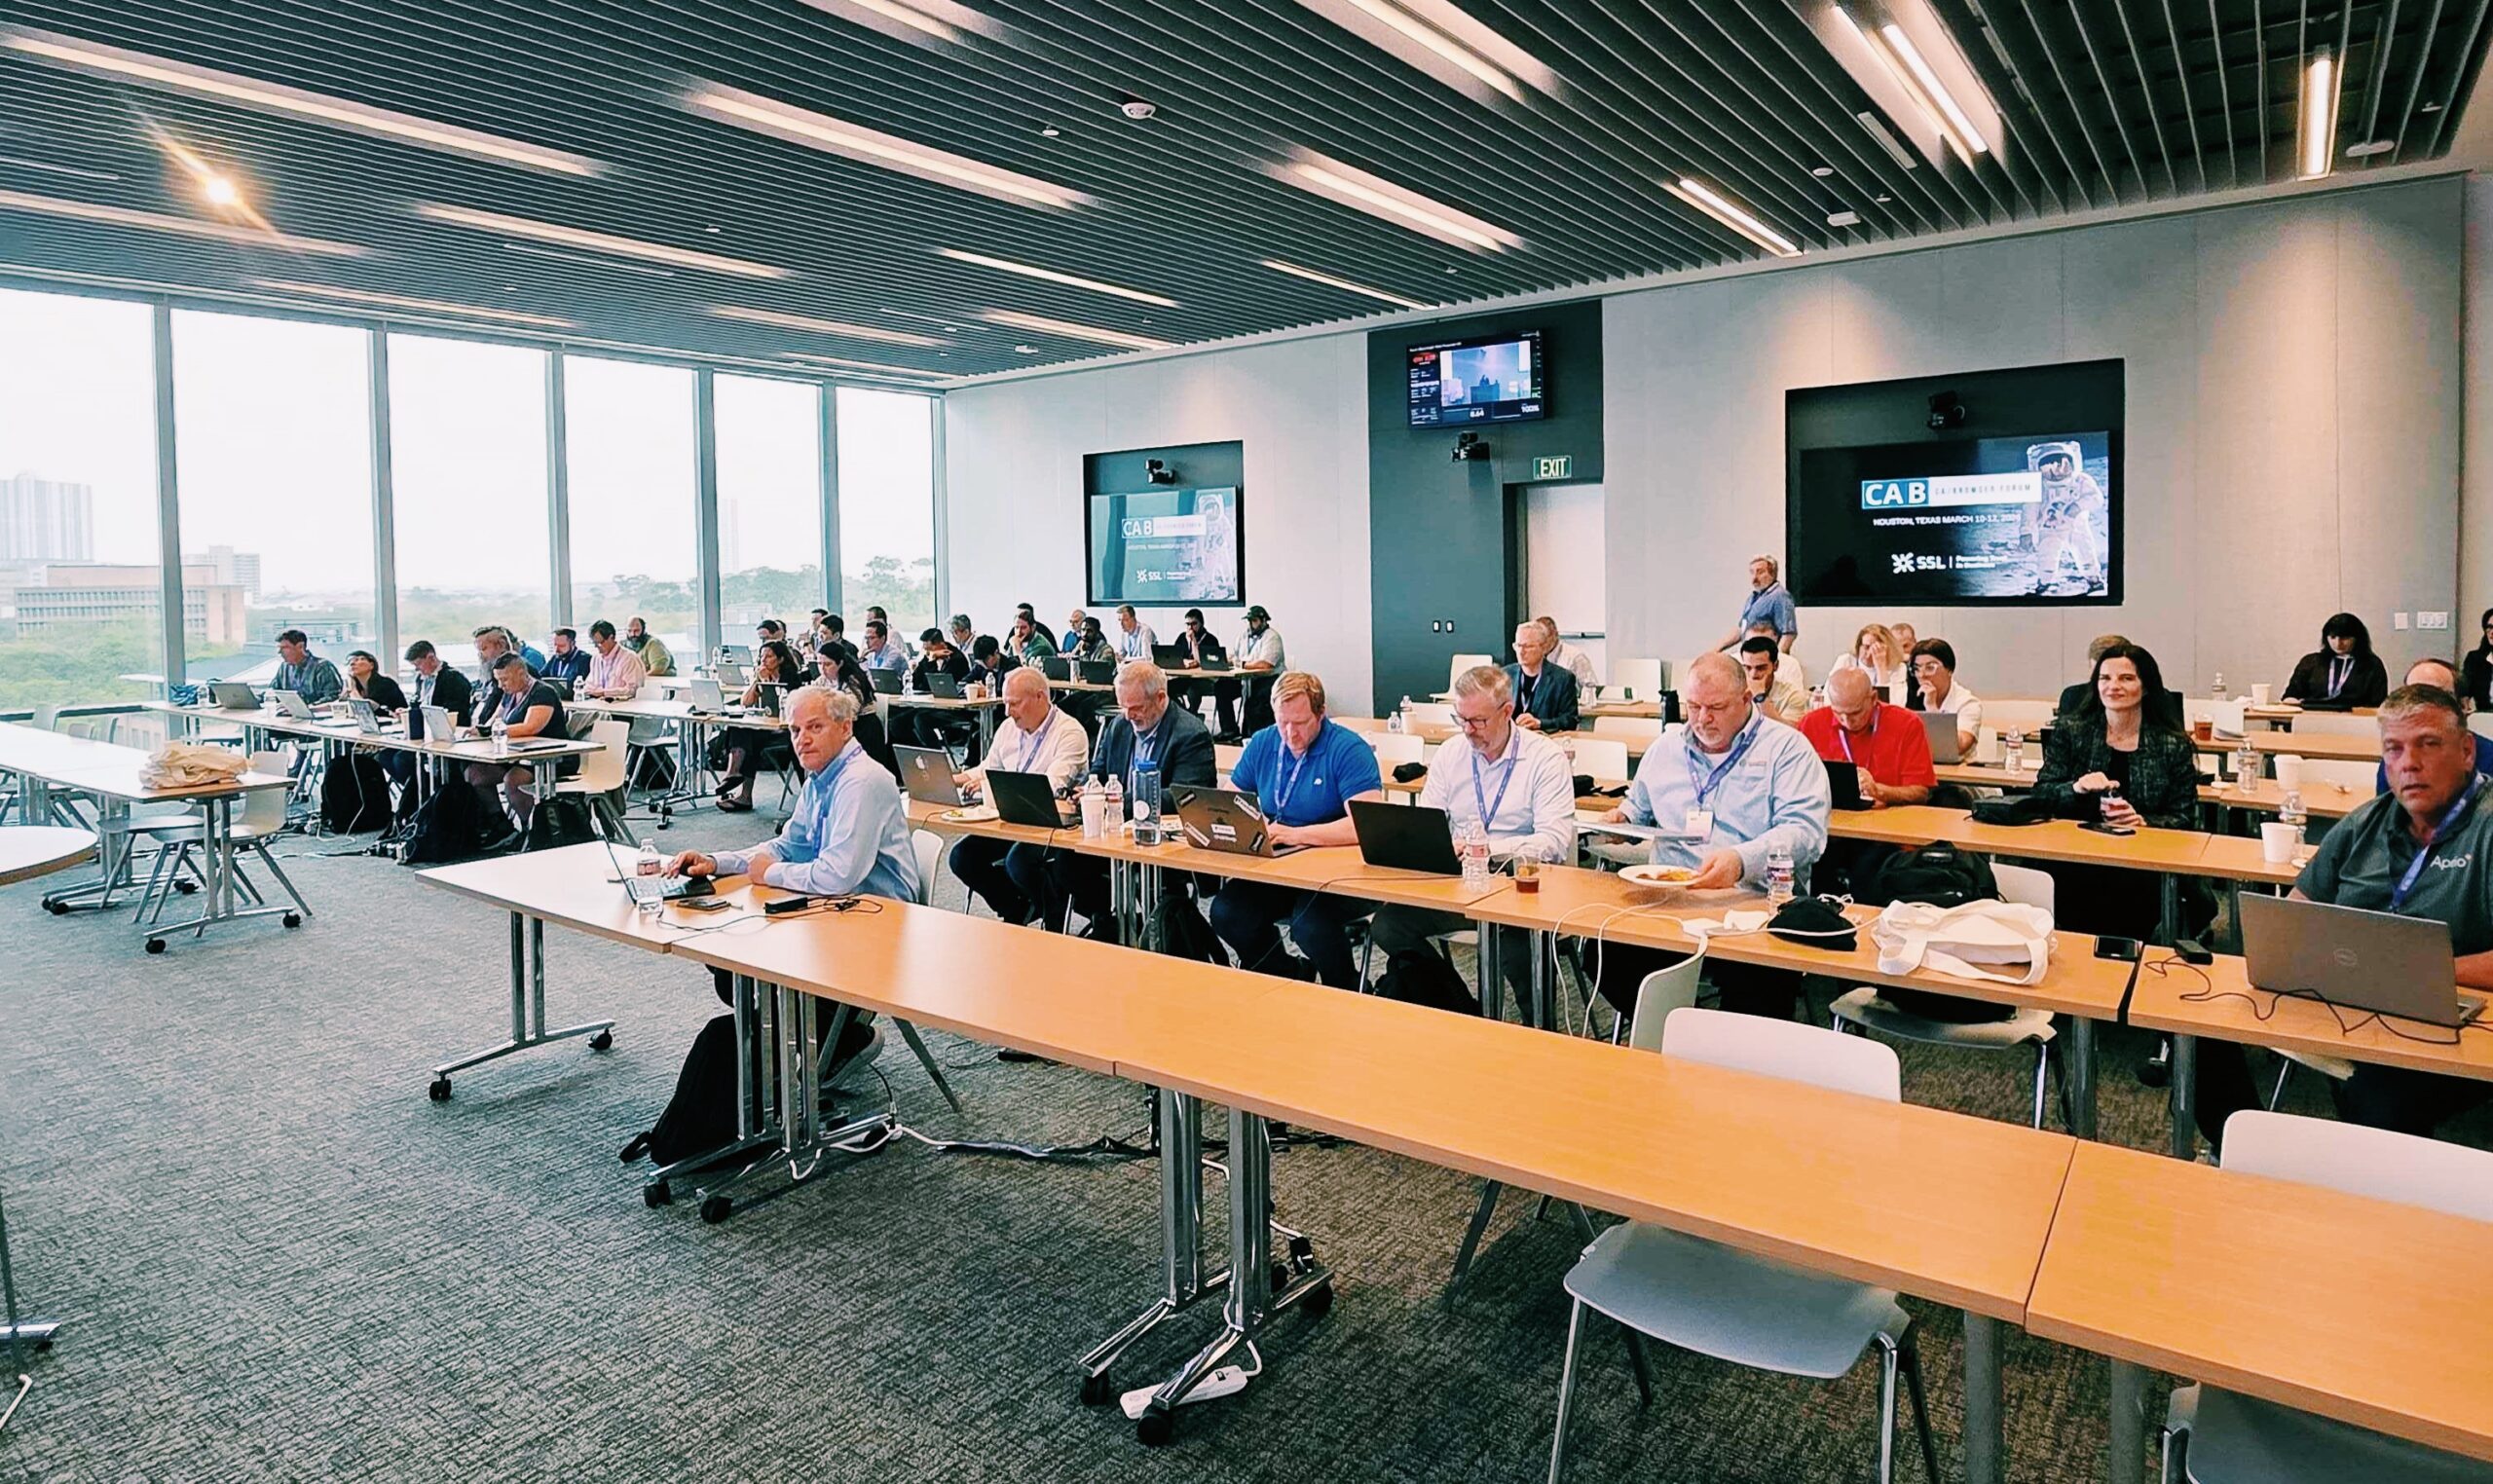


В индустрия, където комуникацията с познат контакт може да е от решаващо значение в критична ситуация, това доверие има измерима стойност.
„Тъй като това беше първото ми събитие от CA/B Forum, ключовият извод за мен беше срещата с много хора, с които общуваме ежедневно в различни форуми“, каза Дъстин Уорд, изпълнителен вицепрезидент по технологиите в SSL. „Независимо дали става въпрос за Mozilla или за самия CA/B Forum, насърчаването на тези бизнес отношения на високо ниво, при които можем да вдигнем телефона и да се обадим директно на тези колеги, ако нещо се обърка от техническа гледна точка, е от решаващо значение.“
„Тези събития ни дават възможност да имаме физически взаимодействия лице в лице и да укрепваме взаимоотношенията в световната индустрия за дигитално доверие“, заявява още Лео Гроув, президент и главен изпълнителен директор на SSL. „Това е възможност за браузърите и CA да си сътрудничат в процеса на вземане на решения, оформяйки утрешните политики и засягайки интернет за потребителите по целия свят. CA/B Forum F2F е и възможност за нас да покажем нашето участие и въздействие върху екосистемата, като същевременно се застъпваме за нашите клиенти.“
Какво идва по-нататък
Темпото на промяна в дигиталната идентичност, доверието и PKI не се забавя. Автоматизацията на сертификатите, готовността за постквантова криптография (PQC), проверката на самоличността и рамките за прозрачност се развиват бързо. Организациите, които се ангажират с тези разработки рано и поддържат взаимоотношения в рамките на общността за стандартизация, са по-добре позиционирани да се адаптират без прекъсване.
SSL ще продължи да споделя практически насоки по темите, възникнали от тази среща. Ако някоя от тези теми пряко засяга вашата организация, ви препоръчваме да се свържете директно с нашия екип.
SSL е публично доверен сертифициращ орган и активен член на форума CA/Browser.

