


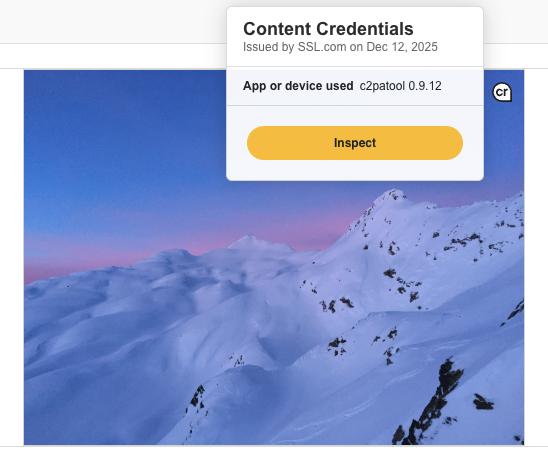
Генерираните от изкуствен интелект медии, дезинформацията и манипулираното съдържание направиха по-трудно от всякога за потребителите да се доверяват на това, което виждат онлайн.
Идентификационните данни за съдържанието, понякога наричани „нутритивни факти за онлайн активите“, са отворена технология, която помага за проверка на фактите, които виждаме онлайн. Идентификационните данни за съдържанието се внедряват чрез C2PA (Коалиция за произход и автентичност на съдържанието) стандартни и Въвеждането се ускорява в множество големи платформи, тъй като предприятията осъзнават критичната нужда от Content Credentials (Удостоверения за съдържание) - цифровия „регистър“, който предоставя информация, защитена от неправилно подправени промени, относно данните за произход. Content Credentials уточнява точно кога и как е създадено съдържанието, както и допълнителните действия, предприети от продуктите за промяната му, като по този начин осигурява проверим запис на произхода и модификациите на съдържанието.
За да бъдат валидирани, удостоверенията за съдържание трябва да бъдат подписани от сертифициращ орган, съвместим със C2PA. Изборът на правилния сертифициращ орган се превръща в стратегическо решение, което влияе върху цялата ви инфраструктура за автентичност на съдържанието.
SSL.com, глобално доверен сертифициращ орган, е един от първите сертифициращи органи, които могат да предоставят C2PA-съвместими сертификати, услуги за подписване (чрез нашата услуга eSigner) и персонализирани интеграции, от които се нуждаете, за да защитите онлайн съдържанието, вашата марка и вашите клиенти от променени медии.
Свържете се с нас сега за C2PA решения
В момента можете да получите достъп до нашите Инструмент за разработчици на C2PA за тестване на крайните точки на SSL.com C2PA API.
C2PA: Общ преглед
Основните ценностни предложения на C2PA се състоят от:
- заверка – Криптографски подписва съдържанието, за да докаже произхода му и да провери дали не е било подправяно от създаването му.
- Прозрачност – Създава одиторска следа, показваща всяка модификация, редакция и трансформация, приложена към съдържанието през целия му жизнен цикъл.
- Разкриване на информация за изкуствен интелект – Предупреждава дали съдържанието е генерирано или модифицирано с помощта на инструменти за изкуствен интелект, като по този начин се обръща внимание на опасения относно дийпфейкове, променени и синтетични медии.
Основните компоненти на архитектурата C2PA включват:
- манифест – Вграден контейнер, съдържащ пълната история на произхода на съдържанието, който се прикрепя към цифровите медии (напр. видео, изображения, аудио, документи и др.)
- Твърдения – Отделни факти (т.е. видове камери, редакции, участие на изкуствен интелект) за състоянието на съдържанието.
- Искове – Подписан пакет, обединяващ твърдения, идентифициращ генератора и свързващ с родителското съдържание.
- Подпис – Инфраструктура с публичен ключ (PKI)-базиран, криптографски печат, за да се докаже самоличността и да се гарантира, че твърдението е непроменено.
Инструментите, съвместими с C2PA, вграждат първоначалния манифест – подробен, криптографски подписан лог за одит – директно във файла със съдържание. Този манифест позволява на потребителите да проверят автентичността. Последващото редактиране добавя нови подписани твърдения, свързващи ги с оригинала. Тъй като криптографското подписване гарантира целостта на съдържанието, всяко прекъсване във веригата води до неуспешна проверка.
Разликата между CAWG и C2PA подписи
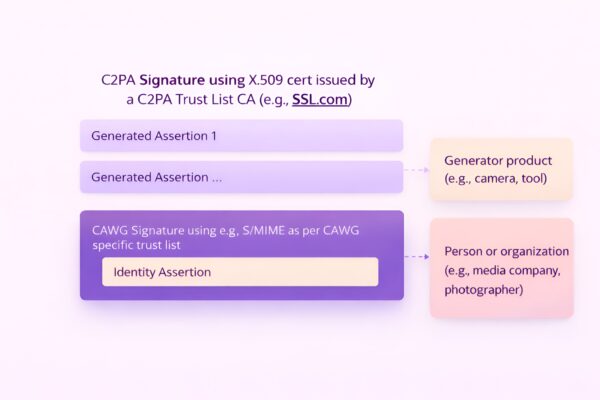
Подпис за самоличност на CAWG удостоверява автентичността който го е създал, докато подписът на манифеста на C2PA удостоверява информацията за произхода, осигуряване на непрекъсната верига на доверие от създаването до публикуването.
CAWG (Работна група за твърдения на създатели) надгражда върху C2PA, за да дефинира технически стандарти, които дават възможност на лица и организации да заявяват авторството на цифрово съдържание, като същевременно подкрепят поверителността и прозрачността. Разбирането на разликата между CAWG подпис и C2PA подпис при твърдение за самоличност е от решаващо значение за правилното установяване на произхода на съдържанието. И двата са криптографски печати, но служат за различни, допълващи се цели при установяване на цифрово доверие.
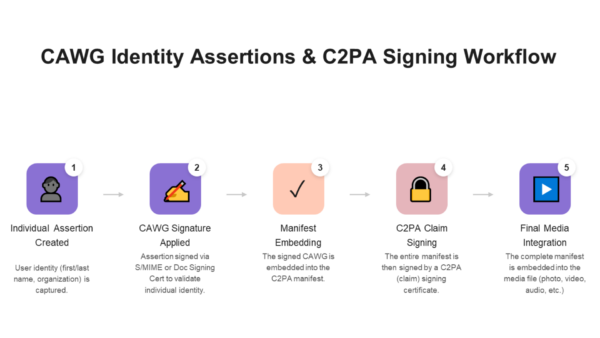
Подписите на CAWG са обвързани със създателите на съдържание. Това могат да бъдат физически лица, организации или и двете. S/MIME or Сертификати за подписване на документи може да се използва за свързване на артефакта с конкретно лице или организация, като по този начин се повишава личната отговорност и се предотвратява претенцията на други лица към произведението на създателя за свое.
За разлика от това, C2PA подписите удостоверяват генератор на твърдения: т.е. инструмент, който генерира информация за произход. Това може да бъде например видеокамера, мобилен телефон или инструмент за редактиране на аудио. Това потвърждава, че публикуваният файл и неговото атрибуция са автентични и не са били подправени след публикуването.
| Подпис на манифеста C2PA | Подпис за самоличност на CAWG | |
| Цел | Идентифицира произхода (инструментите), доказва целостта на манифеста | Твърди кои лица или организации са създали или допринесли за съдържанието |
| Какво е подписано | Манифестът на C2PA (набор от твърдения) | Твърдение за идентичност |
| Задължително? | Да | По избор |
| Модел на доверие | Списък с доверени лица на C2PA | Списъци с доверие, специфични за домейна, напр. Списък с проверени от IPTC издатели на новини |
| Тип сертификат | X.509 от доверен C2PA CA (напр. SSL.com) | S/MIME или сертификат за подписване на документи, свързан със списъка с проверени издатели на новини от IPTC Origin или с главния магазин на Mozilla (напр. SSL.com) |
| Представлява | Генератор (инструмент, устройство и др.) | Човек или организация (идентичност) |
| Какво помага да се направи заключение? | „Това е автентичен манифест за произход.“ | „Това е човекът, който твърди, че е допринесъл за съдържанието.“ |
Защо SSL.com е ясният избор за внедряване на корпоративна C2PA система
Цялостна C2PA инфраструктура от край до край
Като публично доверен сертифициращ орган (CA), SSL.com помага на вашия бизнес да внедри C2PA решения в голям мащаб. SSL.com предлага на нашите клиенти:
- Издаване на сертификат C2PA – Сертификатите от корпоративен клас, които подписват информация за автентичност на съдържание директно във вашите цифрови активи, са предназначени да работят с всички C2PA-съвместими процеси за валидиране, предназначени за среди за създаване на голям обем съдържание.
- Глобална доверителна инфраструктураНашите C2PA root сертификати са публично изброени в списъците за доверие на C2PA, което гарантира незабавно валидиране на вашите идентификационни данни за съдържание от всички съвместими проверяващи.
- Custom PKI Integration – Персонализирани решения, които се интегрират безпроблемно със съществуващите ви системи за управление на съдържание, творчески работни процеси и канали за публикуване, без да се нарушават текущите операции.
- Доверени услуги за удостоверяване на времеви печатиЗа да предостави независимо доказателство, че подписването е извършено в определен момент, SSL.com е C2PA-съвместим орган за времеви печати, както е посочено от нашия коренен сертификат, публично регистриран в списъка с доверени сертификати на C2PA TSA.
Доказано предприятие PKI Експертиза от 2002 г.
С над двадесет години опит като глобално доверен сертифициращ орган, SSL.com предлага несравним експертен опит в C2PA внедряванията. Нашите обширни познания за управление на жизнения цикъл на корпоративните сертификати, персонализиране... PKI решенията и спазването на изискванията за съответствие гарантират успешното стартиране на вашата програма за автентичност на съдържание и надеждното ѝ функциониране в голям мащаб.
Мащабируемо управление на сертификатиАвтоматизирани процеси за осигуряване, подновяване и анулиране, предназначени за обеми корпоративно съдържание.
Поддръжка на предприятиетоСпециализирани консултанти с опит в C2PA предоставят практическо ръководство от първоначалното планиране до пълното внедряване и текущата оптимизация.
Архитектура, готова за съответствиеС въвеждането на глобални разпоредби за автентичност на съдържанието, внедряването на C2PA на SSL.com предоставя документацията, одитните следи и контролите за сигурност, необходими за демонстриране на съответствие с променящите се законови изисквания.
Разширени възможности за защита на медийни файлове
Нашите C2PA решения поддържат широка гама от цифрови активи, включително изображения, видео, аудио, текст и цифрови документи, с криптографско обвързване, което остава в сила дори по време на конвертиране на формати и трансфери на платформи. Това гарантира, че вашите идентификационни данни за съдържание остават непокътнати, докато вашите цифрови медийни файлове преминават през сложни вериги за дистрибуция.
Като активен член на C2PA, SSL.com е в крак с актуализациите на спецификациите и нововъзникващите изисквания. Ние гарантираме, че вашата имплементация остава актуална с най-новите стандарти и подобрения в сигурността, отговаряйки както на вашите непосредствени бизнес нужди, така и на дългосрочните ви стратегии за автентичност на съдържанието.
Започнете сега: Защитете съдържанието си с помощта на C2PA сертификати
Доказаният опит на SSL.com в областта на сертифициращите органи, цялостната поддръжка на C2PA сертификати и решенията от корпоративен клас осигуряват основата, от която се нуждае вашата организация, за да бъде лидер в ерата на автентичността на съдържанието, включително интеграция с нововъзникващи инструменти за откриване с изкуствен интелект и развиващи се изисквания на платформата. Използването на C2PA сертификати може да помогне за удостоверяване и доказване на произхода на вашите видео и аудио файлове, както и на редица други цифрови активи, от твърдения, направени от злонамерени лица и deepfakes.
Свържете се с нашите C2PA консултанти още днес, за да разработите персонализирана имплементация, която защитава целостта на цифровите активи, повишава доверието на клиентите и позиционира вашата организация като лидер в автентичността на съдържанието.
Освен това можете да получите достъп до нашите Инструмент за разработчици на C2PA за тестване на крайните точки на SSL.com C2PA API.
Свържете се с нас сега за C2PA решения
SSL.com C2PA инструмент за разработчици | API за издаване, подписване и проверка на тестови сертификати
Крайни точки на TSA (съвместими с C2PA):
ECC (по подразбиране): https://api.c2patool.io/api/v1/timestamps/ecc
RSA: https://api.c2patool.io/api/v1/timestamps/rsa
Пакети за доверие:
ECC: https://api.c2patool.io/repository/C2PA-ECC-TRUST-BUNDLE.pem
RSA: https://api.c2patool.io/repository/C2PA-RSA-TRUST-BUNDLE.pem

