


Как да започнете с C2PA идентификационни данни за съдържание
Резюме: Това ръководство обхваща как работят C2PA Content Credentials, типовете сертификати, достъпни чрез SSL, двете нива на сигурност, които определят кой сертификат е подходящ за вашия случай на употреба, и стъпка по стъпка процеса за получаване на сертификат. SSL беше сред първите публично доверени CA в списъка с доверени C2PA и издава готови за производство C2PA сертификати от 2025 г., което го прави най-утвърдения партньор за организации, готови незабавно да вградят автентичността на съдържанието в своите работни процеси.
Генерирани от изкуствен интелект изображения, фалшиви видеоклипове и манипулирано аудио заливат интернет в безпрецедентен мащаб. Фалшивото съдържание, което изглежда автентично, става плашещо сложно и много по-трудно за откриване с просто око. Ако вашите клиенти са фалшифицирани от медии, които изглеждат като легитимна комуникация от вашата организация, негативното въздействие върху вашата марка, репутация и крайни резултати може да бъде значително. И така, как да докажете, че публикуваното от вас съдържание е истинско и действително идва от вас?
C2PA Content Credentials директно се справят с това предизвикателство, предоставяйки решения за автентичност на съдържанието.
Разгледайте решенията за автентичност на съдържанието
Какво е C2PA и как работи?
C2PA е съкращение от Коалиция за Произход и автентичност на съдържаниетоИдентификационните данни за съдържанието действат като „етикет за хранителна стойност“ за дигиталните медии. Точно както опаковките на храните ви казват какво има вътре и откъде идва, C2PA идентификационните данни за съдържанието предоставят подробности за произхода на цифровия актив, кой го е създал или променил и дали е бил променян. Те са части от метаданни или допълнителна информация, вградена в дигитални файлове, за да покаже тяхната история.
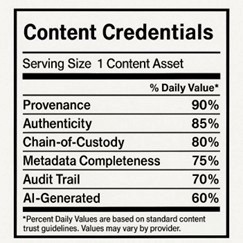
Когато съдържанието се създава или редактира, манифест (структуриран блок от метаданни) се вгражда директно в актива. Този манифест улавя веригата на произход: кой го е създал, какви инструменти са използвани и кога е извършено всяко действие. След това манифестът се подписва криптографски, което означава, че всяка неоторизирана промяна в манифеста нарушава подписа и задейства предупреждение по време на проверката. Така че, ако вашите бранд активи, изображения на продукти или медийни файлове някога бъдат имитирани или манипулирани, Content Credentials предоставя на вашата организация ясен и защитим запис на това какво точно сте създали и кога.
C2PA е широко възприет в дигиталните медии, поддържайки изображения, видео, аудио, документи и текст. Големи производители на устройства, платформи с изкуствен интелект и медийни инструменти са го интегрирали, като Adobe Photoshop, ChatGPT, Google Gemini, Leica, Nikon, Canon, Samsung и линията Pixel на Google. Валидатори като LinkedIn, TikTok, Microsoft и Google предоставят идентификационни данни за съдържание на крайните потребители.
Въвеждането се ускорява бързо. Организациите, които установяват работни процеси за автентичност на съдържанието, сега получават критично предимство, тъй като автентичността на съдържанието е на път да се превърне в спешно, базово очакване. Забавянето на внедряването може да изостави вашата организация, тъй като стандартите се развиват и рисковете се засилват.
Два стандарта, две цели
Внедряването на удостоверения за съдържание изисква разбиране на два допълващи се типа сертификати, всеки от които изпълнява различна функция.
Сертификати за подписване на искове на C2PA се издават на софтуерни инструменти, платформи и устройства. Ако вашата организация предоставя система за управление на съдържание, платформа за публикуване на медии, цифрови фотоапарати, записващи устройства, мобилни телефони или инструмент GenAI, това е сертификатът, който вгражда данни за произход във вашите активи в момента на създаване или обработка. Издава се един сертификат за всеки генераторен продукт и той трябва да идва от сертифициращ орган (CA), посочен в списъка с доверени лица на C2PA. SSL беше сред първите от тези CA.
Сертификати на CAWG (Работна група за твърдения на създатели) служат на различна цел: индивидуално и организационно приписване. CAWG сертификатите позволяват на лице или компания да добави допълнителен проверен подпис към даден актив. Това е слоят, който казва „Аз създадох това“ или „Моята организация е отговорна за това съдържание“ по криптографски проверим начин. За марки, защитаващи визуалната си идентичност, журналисти, твърдящи авторство, или организации, подписващи одобрени медии, CAWG е слоят за идентичност, който C2PA сам по себе си не може да осигури.
Заедно тези два типа сертификати създават пълна картина: какво е използвано за създаване или модифициране на даден актив и кой е отговорен за това.
Трите стълба на удостоверенията за трайно съдържание
Устойчивостта на съдържанието се основава на три основи:
C2PA манифести да се заснеме произходът в момента на създаване или промяна и да се пренася с актива.
Цифрови подписи криптографски обвържете манифеста с надеждна самоличност. Тук се намесват сертификатите. Само подписването на сертификати, издадени от Сертификативен орган на C2PA Trust List позволяват проверка на тези подписи. SSL е първият публично доверен CA в списъка за съответствие C2PA, издаване на производствени сертификати от началото на 2025 г.
Цифрови водни знаци служат като механизъм за възстановяване. Ако манифест бъде премахнат от даден актив, незабележим воден знак, вграден в самото съдържание, може да го възстанови. Това прави идентификационните данни за съдържание значително по-устойчиви срещу злонамерени лица, които се опитват да изтрият данни за произход.
Видове сертификати: Какво ви е необходимо и защо
SSL предлага пълен набор от сертификати, съвместими с C2PA, за да покрие всеки случай на употреба в работен процес за автентичност на съдържание.
Преди да изберете тип сертификат, е важно да знаете двете „нива на сигурност“, които системата C2PA дефинира. Нивата на сигурност са категории, които описват колко доверие можете да имате на твърденията, направени в манифест, въз основа на нивото на сигурност на системата, използвана за подписване на данните.
Ниво на сигурност 1 обхваща софтуерно-базирано подписване. Това се отнася за инструменти за редактиране, облачни услуги, платформи с изкуствен интелект и работни процеси, базирани на приложения. Ключът за подписване се намира в софтуера, което прави ниво 1 по-лесно за интегриране и мащабиране, но също така отразява по-нисък общ праг на доверие в сравнение с хардуерно-подкрепените реализации.
Ниво на сигурност 2 изисква подписване, подкрепено от хардуер. Частният ключ е защитен от специален хардуер (като защитен елемент или HSM), което значително затруднява компрометирането му. Ниво 2 е правилният избор за физически устройства за заснемане (цифрови фотоапарати, камери за запис, мобилни телефони, микрофони и др.) и всеки работен процес, където целостта на оригиналния момент на заснемане е от основно значение.
Познаването на нивото, към което попада вашият продукт, определя кой сертификат ви е необходим:
- Сертификати за платформа C2PA са за софтуерно-базирани генератори, като инструменти за редактиране, облачни платформи, услуги с изкуствен интелект и конвейери за приложения. Един сертификат покрива един генераторен продукт. Тези сертификати съответстват на ниво на сигурност 1.
- Сертификати за устройства C2PA са за хардуерни генератори, като например камери, смартфони, видеокамери, микрофони и устройства за заснемане. Те отговарят на ниво на сигурност 2, а SSL ги доставя чрез високодостъпен API.
- Сертификати на CAWG изпълняват важна допълваща роля. Докато C2PA сертификатите удостоверяват инструменти и устройства, CAWG сертификатите удостоверяват хората и организациите, стоящи зад съдържанието. Базирани на SSL сертификати S/MIME Стандартизирани и издадени от публични CA, сертификатите CAWG позволяват на отделни журналисти, фотографи или медийни организации да добавят потвърдено твърдение на създателя директно към съдържанието си.
- Услугата за времево маркиране C2PA е от решаващо значение, но често се пренебрегва. „Времеви печати“ означава добавяне на надежден запис за точния час на подписване на съдържанието, използвайки услуга, която е в съответствие с RFC 3161 (международен стандарт за цифрови времеви печати). Без това, съдържанието може да се счита за надеждно само докато сертификатът за подписване е валиден. Ако сертификатът изтече или бъде отменен, е невъзможно да се докаже кога е било подписано съдържанието. Органът за времеви печати (TSA) на SSL записва и защитава времето на подписване, така че автентичността на вашето съдържание може да бъде проверена, дори ако сертификатите се променят или изтекат по-късно.
- API за подписване на искове на C2PA е нашата SaaS опция за създаване, редактиране и подписване на C2PA манифести за вашите активи чрез просто API извикване, което прави работните процеси за идентификационни данни за съдържание достъпни за екипи без задълбочен C2PA или PKI инфраструктура: ние се грижим и за двете вместо вас.
Работният процес за подписване
Пътят от създаването на съдържание до подписания, проверим резултат включва две категории участници.
Генератори са инструментите и устройствата, които създават C2PA заявки и ги подписват. Когато фотограф заснеме изображение с камера, поддържаща C2PA, или творчески екип експортира видеоклип от съвместима платформа за редактиране, генераторът автоматично изгражда манифеста и прилага цифровия подпис, използвайки своя C2PA сертификат.
Валидатори са инструментите и платформите, които четат и проверяват тези твърдения за крайните потребители. Проверката проверява криптографския подпис, потвърждава сертификата спрямо списъка с доверени сертификати на C2PA и представя резултата в обобщение, четливо за човек. Всеки може да провери съдържанието днес на verify.contentauthenticity.org или в LinkedIn, а големите платформи активно вграждат тези проверки в собствените си интерфейси. Например, Google обяви, че Chrome скоро ще поддържа вградена поддръжка за валидиране.
За да получат сертификат за платформа или устройство C2PA от SSL, продуктите на генератора първо трябва да завършат Програмата за съответствие C2PA. Процесът включва изразяване на интерес, формуляр за прием, тестване на архитектурата и оперативната съвместимост и получаване на писмо за съответствие от C2PA. SSL може да подпомогне организациите чрез изискванията за документация за архитектурата на сигурност. Ако сте клиент на SSL, можем да ви помогнем да рационализирате този процес, като предоставим нашия шаблон и документация за архитектурата на сигурност.
След като вашият продукт получи писмо за съответствие, процесът на издаване на SSL сертификат следва три ясни стъпки.
Стъпка 1: Изпратете своя CSR и писмо за съответствие. Вие предоставяте SSL с писмото за съответствие, получено от програмата C2PA, заявката за подписване на сертификат (CSR) файл за вашия сертификат и вашия SSL акаунт ID.
Стъпка 2: Валидиране. SSL удостоверява заявителя на сертификата и проверява всички изисквания. Това включва създаване на акаунт в портала на SSL, завършване на проверката на самоличността, базирана на изкуствен интелект, за получаване на одобрение за индивидуална валидация и преглед от екипа за валидиране на SSL, за да се потвърди, че всички изисквания са изпълнени.
Стъпка 3: Доставка на сертификат. След като SSL потвърди CSR и завърши валидирането, те генерират вашия сертификат и го доставят директно през вашия SSL акаунт. Като алтернатива, валидирането и доставката могат да се осъществят и чрез нашия API.
Процесът е проектиран да бъде щателен, без да забавя операциите ви. Екипът на SSL работи рамо до рамо с клиентите през цялото време, а корпоративните клиенти получават специален технически мениджър на клиенти и изпълнителен спонсор, които да ги ръководят при внедряването.
Защо да изберете SSL за C2PA
Не всеки сертифициращ орган може да издава C2PA сертификати. За да направи това, сертифициращият орган трябва да премине строгите изисквания на Програмата за съответствие C2PA и да бъде вписан в официалния списък с доверени C2PA. SSL беше първият публично доверен сертифициращ орган, който постигна статут на съответствие и издава готови за производство C2PA сертификати от 2025 г. насам.
Освен това, екипът на SSL изгради специална C2PA инфраструктура и продължи да участва активно както в работните групи на C2PA, така и в CAWG, като председателства някои от работните групи и допринася за самото разработване на спецификациите. Когато изискванията се развиват, клиентите на SSL не е нужно да се надпреварват, за да наваксат.
Няколко други причини, поради които SSL се откроява в пространството за автентичност на съдържанието:
SSL работи като един от петте най-големи публични CA по обем, като рутинно генерира милиони сертификати и подписи дневно. Инфраструктурата, поддържаща вашите C2PA сертификати, е същата инфраструктура, която обработва едни от най-високопроизводителните в света. PKI среди. Надеждността и мащабируемостта са вградени, а не закрепени.
SSL също така пусна на пазара първия публично достъпен C2PA пясъчник, предоставяйки на разработчиците и продуктовите екипи място за тестване на работни процеси за подписване с реални сертификати преди извършване на ангажимент. Също така предоставяме безплатна платформа за проверка на C2PA манифест, която позволява анализ на данните за подписа и сертификата, наречена C2PA.shТози вид практически достъп е рядкост в предприятията. PKIи отразява философията на SSL да направи сложните технологии за сигурност достъпни.
За корпоративни клиенти, SSL осигурява SLA с 99.9% време на работа, 24/7 приоритетна поддръжка от ниво 1 и специализирана повишена поддръжка в работни дни с 24/5 достъп на разположение за критични проблеми. Времето за реакция при критични проблеми се измерва в часове, а не в дни.
Защо да действаме сега
Чакането на по-широко приемане, за да се оправдаят инвестициите в автентичност на съдържанието, е погрешно изчисление. Марките и платформите, които изграждат работни процеси за C2PA днес, ще имат проверим произход на съдържанието, когато аудиторията, регулаторните органи и създателите на съдържание го изискват като основа. Съдържанието без идентификационни данни ще се счита за ненадеждно.
SSL предоставя инфраструктурата, експертизата и статуса в списъка с доверени сертификати, за да направи този преход практичен. Ако вашата организация създава, разпространява или публикува дигитално съдържание в значителен мащаб, удостоверенията за съдържание (CCR) трябва да бъдат част от вашата стратегия за сигурност и доверие към марката още сега. Свържете се с нас по-долу, за да започнете:

