


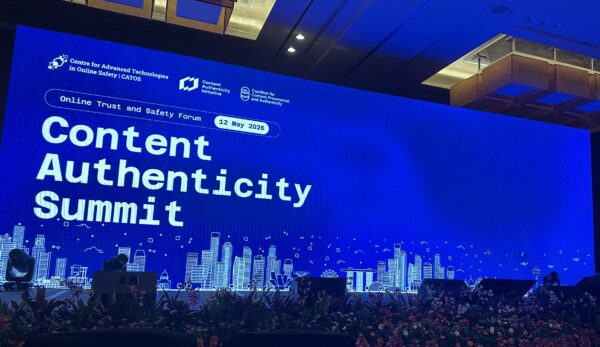
Разговорът за автентичността на съдържанието далеч надхвърли теоретичния и стана технически, неотложен и глобален. Тази тема беше напълно разкрита на Форум за онлайн доверие и безопасност (OTS) 2026: Среща на върха за автентичност на съдържанието, проведено в Сингапур и организирано от Център за съвременни технологии в онлайн безопасността (CATOS), съорганизирано с Инициатива за автентичност на съдържанието (CAI), и подкрепен от Коалиция за произход и автентичност на съдържанието (C2PA).
Надграждайки върху първия OTS форум през 2024 г., тазгодишното издание измести фокуса от откриване на онлайн вреди към тяхното предотвратяване и изграждане на дългосрочна устойчивост. Срещата на върха за автентичност на съдържанието събра политици, платформи, медийни организации и изпълнители от цял свят, за да проучат практически, оперативно съвместими подходи към автентичността на съдържанието в ерата на изкуствения интелект. Сред участниците бяха редакции, екипи за брандове, служители по съответствието, правителствени комуникатори и разработчици на технологии.
В допълнение към партньорството си с Adobe и Digimarc за събитието, SSL изпрати екип от трима души в Сингапур: Дом Гинар, директор „Продукти за автентичност на съдържанието и интернет на нещата“ и съпредседател на работната група за воден знак на C2PA; Рам Кишор, глобален ръководител на отдела за архитектура на решения; и Джолен Рей Себала, Старши мениджър клиенти. Дом също излезе на сцената като презентатор, като подчерта SSL в областта на автентичността на съдържанието, където компанията е заела ранна, видна позиция.
Преход от откриване към превенция
Един от най-ясните сигнали от събитието беше по-широка промяна в начина, по който индустрията възприема жизнения цикъл на съдържанието като цяло. Рам Кишор отбеляза, че посланието се повтаря многократно по време на сесиите.
„Има промяна в начина, по който трябва да гледаме на жизнения цикъл на съдържанието. Беше обсъдено, че трябва да засилим доверието много по-рано, вместо да се фокусираме единствено върху откриването, което е основното, което правим днес. Трябва също така да разгледаме как можем да предотвратим различни видове незаконно синтетично съдържание, като същевременно внедрим принципа за произход още по дизайн в целия жизнен цикъл на медиите.“
Както отбеляза Дом Гинар, общността е преминала отвъд въпроса какво представлява C2PA и преминава към следващата фаза.
„Дискусиите на предишни събития относно C2PA бяха съсредоточени върху това какво представлява и какво може да прави. Сега наистина става въпрос за внедряване, какви градивни елементи са необходими и как организациите могат да го накарат да работи“, заяви той.
Дом също така подчерта забележителното представяне на Canon на събитието. „Canon обяви внедряването на Модели камери, готови за C2PA, EOS R1 и EOS R5 Mark II. Архитектурата е интересна и защото Canon осигурява дългосрочна валидация чрез облачна услуга, която поставя времеви отпечатъци върху активите, което решава проблема с липсата на постоянна свързаност на камерите. С тази инвестиция те се ангажират изцяло с C2PA.“
Дом Гинар излиза на сцената: Подобряване на автентичността на съдържанието
Дом представи „Подобряване на идентификационните данни за съдържанието“ – задълбочен технически преглед, съвместно брандиран с SSL и Digimarc, обхващащ два стълба: издръжливост чрез цифрови водни знаци и надеждност чрез C2PA сертификати.
От страна на водните знаци, Дом обясни как цифровите водни знаци подсилват C2PA манифестите, като позволяват възстановяване, предотвратяват враждебни размени и се справят с нововъзникващите разпоредби, изискващи трайно маркиране на генерирано от изкуствен интелект съдържание. Започвайки с C2PA 2.2, стандартът въведе Soft Binding Resolution API, механизъм, който позволява на актив с воден знак да възстанови съответния си C2PA манифест, дори след като самият манифест е бил премахнат или загубен.
От страна на сертификатите, Дом разгледа списъка с доверени сертификати на C2PA, който е активен от януари 2026 г., и четиристъпковата верига за валидиране, която той позволява: извличане на списъка с доверени сертификати, проверка на веригата обратно към доверен коренен CA, проверка на отмяната чрез OCSP и потвърждаване на времето на подписване чрез контраподпис на Time Stamping Authority (TSA). Той също така разграничи трите роли на сертификатите в екосистемата: C2PA сертификат за подписване който идентифицира продукта или доставчика, Сертификат за самоличност на CAWG (прочетете повече за разликите между тези две нива тук), който потвърждава човешката или организационната идентичност зад актива, и сертификата Timestamp Authority (TSA), който позволява дългосрочно валидиране.
Собствените C2PA инструменти на SSL бяха представени на видно място: c2pasign.com за издаване на сертификати за тестване преди преминаване към съответствие, крайна точка на TSA от свободно ниво за тестване и употреба с малък обем, и C2PA.sh, бета валидатор, който показва подробности за веригата на доверие, състоянието на OCSP, времеви печати и информация за подписа в един отчет за произход.
Разговори от залата
Джолен Рей Себала прекара голяма част от събитието на щанда на SSL, общувайки с участници от медийния и правителствения сектор.
„Много от участниците, с които общувах, бяха пряко ангажирани в медийното производство, така че те бяха силно заинтересовани да научат повече за C2PA“, каза Джолен. „Успяхме да се свържем с регионални производители на съдържание, информационни агенции и членове на Агенцията за наука, технологии и изследвания (A*STAR).“
Описаният от него интерес на публиката съвпада с това, което Рам и Дом наблюдаваха по време на официалните сесии. Хани Фарид, известен изследовател и американски университетски професор, който ръководи екип, специализиран в анализа на цифрови изображения и оценката дали вирусното съдържание е генерирано от изкуствен интелект, изнесе сесия, която подчерта залозите. Рам я нарече един от акцентите на деня: „Той сподели колко много се е подобрил генеративният изкуствен интелект при създаването на синтетични медии, предимно изфабрикувано съдържание, и колко реалистични са станали тези изображения. Стигнахме до момент, в който е изключително важно да имаме нещо като C2PA Content Credentials (сертификати за съдържание на C2PA), когато отделяме реалното съдържание от синтетичното.“
Дом повтаря тази неотложност. „Скоро ще бъде изключително трудно за вас и мен да различим генеративното съдържание от истинското съдържание, което наистина подчертава инерцията за C2PA.“
SSL и бъдещето на автентичността на съдържанието
SSL е пионер в пространството на C2PA, превръщайки се в първия публично доверен сертифициращ орган, който издава готови за производство, съвместими с C2PA сертификати. Форумът на CAI OTS потвърди, че пазарът бързо наваксва. Правителствата задават същите въпроси, както редакциите и марките, а отговорът все по-често се насочва към доверени организации. PKI инфраструктура.
За да научите повече за SSL сертификатите Предложения за автентичност на съдържанието, свържете се с нашия екип по-долу:

