


Nyt fra SSL.com: Forberedelse til 45-dages SSL/TLS Certifikater
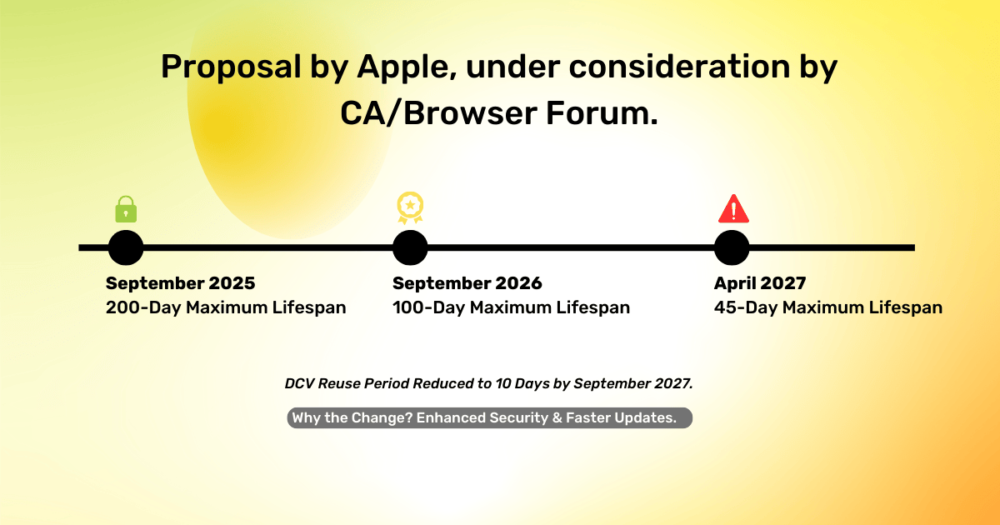 Apples fremstød for 45-dages SSL/TLS certifikater, understøttet af Googles overgang til 90 dages levetid, understreger øget sikkerhed, men bringer udfordringer som hyppige fornyelser og fejlrisici. SSL.com tilbyder automatiseringsløsninger, herunder ACME-protokolunderstøttelse og API'er, for at forenkle certifikathåndtering og hjælpe organisationer med at tilpasse sig problemfrit. Ved at udnytte disse værktøjer og uddanne teams kan virksomheder vende dette skift til en mulighed for at styrke deres cybersikkerhedsposition. Læs hele artiklen på SSL.com for at lære, hvordan vi kan hjælpe dig med at navigere i disse ændringer.
Cybersikkerhedsalarm: T-Mobile blokerer kritisk netværkstrussel
 En kinesisk hackergruppe kendt som "Salt Typhoon" forsøgte at bryde T-Mobiles netværk gennem en wireline-udbyder, men angrebet blev blokeret med succes uden at kompromittere kundedata. Føderale myndigheder efterforsker lignende angreb mod andre store amerikanske teleudbydere som AT&T og Verizon som en del af, hvad der ser ud til at være en koordineret cyberspionagekampagne. FBI og CISA har iværksat undersøgelser af disse hændelser, mens T-Mobiles succesfulde forsvar fremhæver vigtigheden af stærke netværkssikkerhedsforanstaltninger.
Forsvar mod sofistikerede cyberangreb kræver proaktive strategier for at sikre følsom kommunikation og systemer.
- Segmentér og overvåg netværksforbindelser for hurtigt at identificere og isolere kompromitterede systemer.
- Krypter data på alle overførselspunkter for at forhindre uautoriseret adgang, selv hvis de bliver brudt.
- Styrk slutpunktssikkerheden for at begrænse eksponeringen for cyberspionageoperationer rettet mod følsomme oplysninger.
SSL.coms klientgodkendelsescertifikater giver et kritisk beskyttelseslag ved at verificere adgangen, hvilket sikrer, at kun betroede enheder kan interagere med kritiske systemer. Dette beskytter følsomme data fra uautoriserede aktører og reducerer afhængigheden af adgangskoder alene.
Styrk dine systemer med tillid
Supply Chain Security Alert: Blue Yonder Ransomware Impact
 Et ransomware-angreb på leverandøren af forsyningskædesoftware Blue Yonder har forstyrret driften for store detailhandlere, herunder Starbucks, Morrisons og Sainsbury's, ved at kompromittere lagerstyring og planlægningssystemer. Mens Starbucks og Sainsbury's har gendannet deres systemer, forbliver Morrisons på backup-operationer, mens cybersikkerhedshold arbejder på at komme sig efter angrebet. Hændelsen fremhæver de globale forsyningskæders sårbarhed over for cybertrusler og deres potentiale for udbredt operationel påvirkning.
Sikring mod ransomware i forsyningskæden kræver robuste sikkerhedsforanstaltninger og proaktivt forsvar.
- Kræv stærk godkendelse for adgang til kritiske systemer, hvilket minimerer risikoen for uautoriseret adgang.
- Implementer regelmæssige sårbarhedsvurderinger for at identificere og rette svagheder i tredjepartsforbindelser.
- Sikre realtidsovervågning af systemaktiviteter for at opdage og reagere på mistænkelig adfærd med det samme.
SSL.com's EV Code Signing-certifikater giver et uovertruffent niveau af tillid ved at verificere integriteten og ægtheden af softwarekode, især dem i CI/CD-pipelines. De forhindrer manipulation og giver sikkerhed for, at dine applikationer er sikre og uændrede af malware.
Sikre din kode mod trusler
Mobilsikkerhedsalarm: SpyLoan-apps inficerer 8M Android-enheder
 McAfee-forskere opdagede 15 ondsindede låneapps, der har inficeret omkring 8 millioner Android-enheder, hvilket repræsenterer en stigning på 75 % i infektioner i løbet af 2.-3. kvartal 2024. Disse SpyLoan-apps bruger vildledende taktikker såsom falske anmeldelser til at stjæle følsomme data, med nogle varianter, der fortsætter i appbutikker trods Googles bestræbelser på at fjerne dem. Brugere rådes til at fjerne disse apps med det samme og udvise forsigtighed, når de installerer finansielle apps, mens de rapporterer eventuelle hændelser til myndigheder og Google.
Udbredelsen af ondsindede apps udgør en betydelig cybersikkerhedsudfordring for smartphonebrugere verden over.
- Undersøg appudvikleres legitimationsoplysninger og anmeldelser før download for at undgå upålidelige kilder.
- Begræns apptilladelser til kun det, der er nødvendigt, og overvåg dem regelmæssigt for ændringer.
- Hold enheder opdateret med de nyeste sikkerhedsrettelser for at afbøde sårbarheder.
Ved at vedtage robuste cybersikkerhedspraksis, herunder kryptering af følsom kommunikation og data med pålidelige certifikater, sikres et ekstra lag af beskyttelse mod ondsindede trusler.
Global Cybersikkerhed Roundup: Kritisk udvikling inden for databeskyttelse
 Det amerikanske justitsministerium har implementeret nye regler, der begrænser udenlandsk adgang til amerikanske data, specifikt rettet mod seks nationer inklusive Kina og Rusland, da tab af cyberkriminalitet ramte 12.5 milliarder dollars i 2023. Mexico er blevet Latinamerikas primære cybermål med 31 milliarder forsøg på angreb i begyndelsen af 2024, mens Indien står over for fremskrivninger af næsten 1 billion årlige cyberangreb inden 2033. Det globale cyberlandskab fortsætter med at udvikle sig med, at Storbritannien sanktionerer russiske cyberkriminalitetsgruppemedlemmer, og Microsoft advarer om trusler om iransk valginfrastruktur, da phishing fortsat er den førende angrebsvektor.
Nye cybersikkerhedsudviklinger understreger det kritiske behov for proaktive foranstaltninger til at beskytte følsomme data.
- Håndhæv strenge dataadgangspolitikker for at forhindre uautoriseret udenlandsk adgang til kritisk information.
- Brug krypteringsprotokoller til at sikre data under overførsel og opbevaring, hvilket begrænser potentiel eksponering.
- Implementer robuste trusselsdetektionssystemer til at overvåge og reagere på phishing og andre cyberangreb.
