



Underskriv indholdsloginoplysninger, der følger med hvert foto, hver video og hvert dokument, du udgiver
A C2PA Med certifikatet kan du vedhæfte en kryptografisk signeret oprindelsespost, en "indholdslegitimation", til enhver mediefil. Enhver, der modtager filen, kan bekræfte dens oprindelse, kontrollere, om den er blevet ændret, og se en kontrollerbar sporbarhedskæde fra oprettelse til distribution. Bygget på det åbne C2PA standard, understøttet af Adobe, Google, Microsoft, BBC, Reuters, Sony, Nikon og det bredere Content Authenticity Initiative.
Start gratis
Hvad er et C2PA-certifikat?
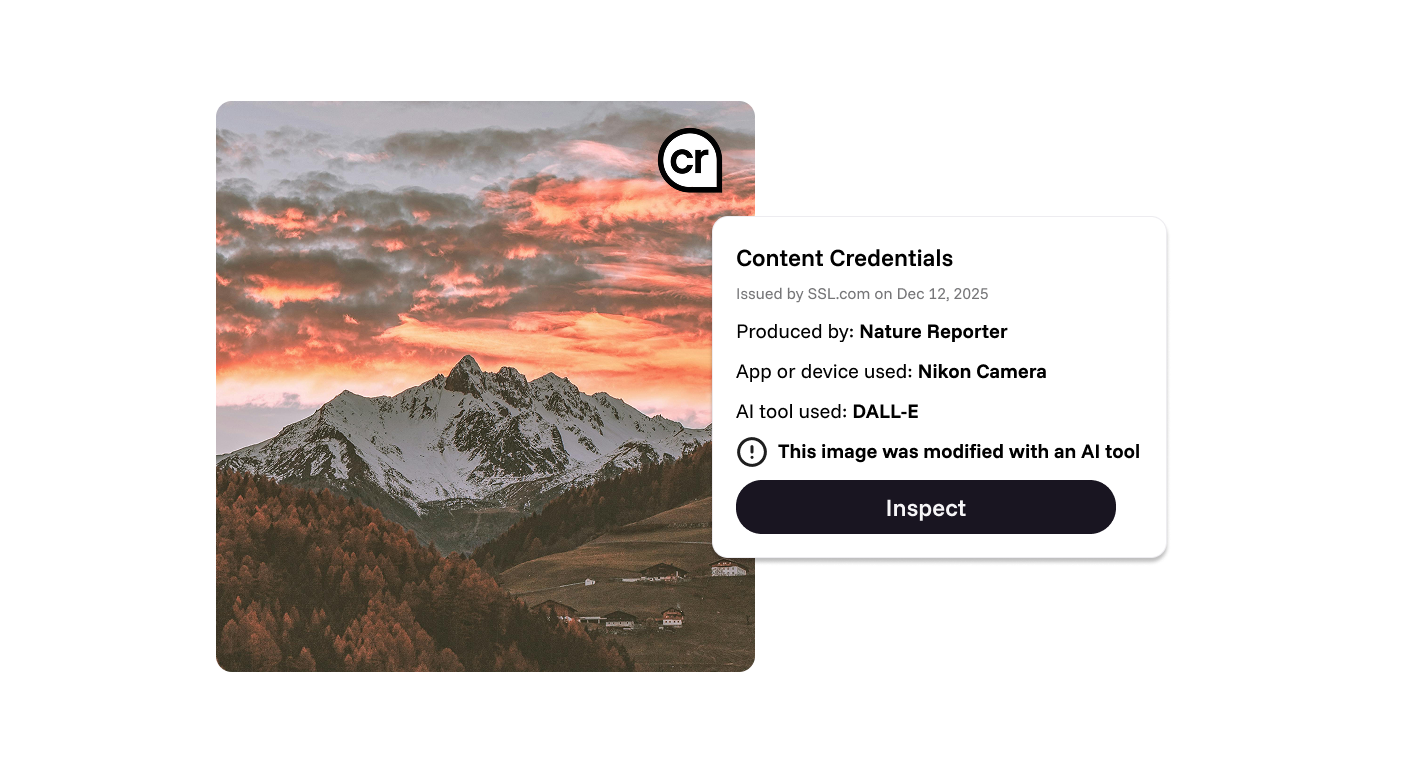
Det kryptografiske anker for indholds oprindelse.
Et C2PA-certifikat (Coalition for Content Provenance and Authenticity) er et digitalt certifikat, der bruges til at underskrive et C2PA-manifest, den strukturerede proveniensregistrering, der er indlejret i en mediefil. Certifikatet beviser, at manifestet blev oprettet af den navngivne enhed og ikke er blevet manipuleret med siden underskrivelsen.
Når en platform, en fremviser eller et værktøj inspicerer en indholdslegitimation, validerer den C2PA-certifikatsignaturen og bekræfter, at legitimationsoplysningerne er autentiske og uændrede.
SSL's C2PA-produkter
C2PA-platformcertifikater
C2PA Kompatible kravsigneringscertifikater til online platforme. Giver Generator Products mulighed for at signere C2PA krav. Der kræves ét certifikat pr. generatorprodukt.
C2PA-enhedscertifikater
C2PA Kompatible certifikater leveret via vores API med høj tilgængelighed. Giver enheder som kameraer, videooptagere, mobiltelefoner, mikrofoner eller apps mulighed for at underskrive C2PA krav.
C2PA-tidsstemplingstjeneste
Skalerbar C2PA Overensstemplingsmyndighed (TSA). RFC 3161-kompatibel API. Tillader langsigtet validering og sikrer, at indhold kan valideres, selv efter at et certifikat er tilbagekaldt eller udløbet.
SSL Provenance API
En fuldt administreret SaaS (API) til at tilføje og underskrive C2PA + CAWG-manifester til digitale aktiver. Forenkl din implementering ved at oprette, redigere og underskrive C2PA + CAWG-manifester for dine aktiver via simple API-kald.
CAWG-certifikater
SSL CAWG-kompatible certifikater, der er kompatible med IPTC Verified News Publisher Trust List. Tilføj en yderligere krediteringssignatur som individ og/eller organisation (f.eks. journalist, medievirksomhed).
Gratis og premium-niveauer
SSL tilbyder to forskellige niveauer. Premium-niveauet er beregnet til platforme, der er klar til lancering i stor skala, mens gratisniveauet giver mulighed for at starte tidlige projekter gratis.
| Feature | Gratis Ingen omkostninger | Premium Bedste værdi |
|---|---|---|
| C2PA-kravsigneringscertifikater — sikkerhedsniveau 1 | 1 gratis certifikat, gyldigt i 1 år | Køb så mange som nødvendigt |
| Gratis genudstedelse | -Ikke inkluderet | Ja |
| Tidsstemplingsanmodninger (TSA) til langtidsvalidering | 2,500 tidsstempler inkluderet pr. år; ekstra tidsstempler koster på forespørgsel | 10,000 tidsstempler inkluderet pr. år; køb så mange som nødvendigt til reduceret bulkpris |
| Udstedelse via SSL.com Portal | Ja | Ja |
| Udstedelse via SSL.com API | -Ikke inkluderet | Ja |
| Firmanavn tilgængeligt for offentlig notering på ssl.com-webstedet | Ja (vi forbeholder os retten til ikke at liste virksomheden på denne hjemmeside) | Valgfri |
| C2PA-kravsigneringscertifikater — sikkerhedsniveau 2 | -Ikke inkluderet | -Ikke inkluderet |
| C2PA-kravsigneringscertifikater for enheder (niveau 1 og 2) | -Ikke inkluderet | -Ikke inkluderet |
| Skabeloner til C2PA-overensstemmelsesprogram | -Ikke inkluderet | Inkluderet |
| Virksomhedssupporttjenester | -Ikke inkluderet | -Ikke inkluderet |
| Adgang til C2PA-specialister og løsningsarkitekter | -Ikke inkluderet | -Ikke inkluderet |
| CAWG-certifikater | Til listepris | -Ikke inkluderet |
| Udstedende CA | Udstedt fra en gratis SSL.com C2PA-mellemleverandør (udstedende CA) | Udstedt fra en premium SSL.com C2PA Intermediate |
| Garantidækning | -Ikke inkluderet | Høj sikkerhed |
Gratisniveauet kræver et gyldigt C2PA overholdelsesregistrerings-ID ved applikation. Premium er vejen frem, hvis du har brug for niveau 2, API-adgang, enhedscertifikater, support til overholdelse af krav eller C2PA rådgivende.
Kom i gang
Proces
Her er de trin, du skal igennem for at få C2PA-certificering i dine produkter:
1. C2PA-overholdelse
Som en C2PA Trusted CA er SSL kun forpligtet til at udstede certifikater til værktøjer og enheder, der har bestået C2PA-overensstemmelse. Find flere oplysninger om overensstemmelsesprocessen herHvis du vælger vores premium-niveau, hjælper vi dig gerne med skabeloner og vejledning.
2. Udstedelse af certifikat
SSL udsteder dit C2PA-certifikat via vores portal eller API efter at have valideret din organisations identitet og modtaget din CSR (Anmodning om certifikatsignering).
3. Integrer i din arbejdsgang
Brug certifikatet i dit generatorprodukt til at underskrive indholdsmanifester.
4. Tilføj et betroet tidsstempel
Anmod om et RFC 3161-tidsstempel fra SSL's betroede TSA, og tilføj det til manifestet, så dit indhold forbliver gyldigt, selv efter at certifikatet udløber.
5. Indholdsverifikation
Modtagere, platforme og værktøjer verificerer legitimationssignaturerne mod C2PA-tillidslisten, bekræfter oprindelsen, kontrollerer for ændringer og læser eventuelle AI-afsløringer.
Overholdelse og standarder
C2PA-specifikation (v2.x)
SSL udsteder certifikater i henhold til C2PA-specifikationen. C2PA Claim Signing-certifikater fra Trust List CA'er er normen siden C2PA 2.2.
C2PA-tillidsliste
Fra den 1. januar 2026 erstattede C2PA-tillidslisten den midlertidige tillidsliste. Validatorer er ikke længere forpligtet til at validere indhold, der er signeret via den midlertidige tillidsliste.
RFC 3161 (Tidsstempling)
Pålidelige tidsstempler fra SSL's TSA giver langsigtet validering af underskrevne manifester
EU's AI-lov
Kræver offentliggørelse af AI-genereret indhold. C2PA manifester giver en standardiseret, maskinlæsbar offentliggørelsesmekanisme.
Content Authenticity Initiative (CAI)
SSL er medlem af CAI. C2PA certifikater udstedt af SSL er en del af CAI-tillidsrammen.
Ofte stillede spørgsmål
Ja. Siden maj 2026 har SSL C2PA Gratisniveauet inkluderer ét niveau 1-kravsigneringscertifikat (gyldigt i 1 år) og 2,500 betroede tidsstempler pr. år, udstedt via SSL portal. Du skal ansøge med et gyldigt C2PA Overholdelsesregistrerings-ID. Hvis du har brug for niveau 2-certifikater, enhedscertifikater eller overholdelsessupport, skal du kontakte os for vores Premium-niveau.
A C2PA Certifikatet underskriver indholdsmanifestet og beviser, at det kommer fra en kompatibel generator (f.eks. et værktøj eller en enhed). En CAWG-identitetsbekræftelse integrerer din verificerede organisatoriske eller personlige identitet. indvendig manifestet. De supplerer hinanden: brug begge for maksimal tilskrivning og tillid.
Uden et betroet tidsstempel ophører et manifest med at være gyldigt, når signeringscertifikatet udløber eller tilbagekaldes. Et tidsstempel, der kommer fra en betroet tidsstempelmyndighed, som f.eks. SSL lader validatorer bekræfte, at kravet blev underskrevet, mens legitimationsoplysningerne var gyldige, så manifestet kan valideres på ubestemt tid. Se Tidsstemplingsmyndighed produkt side.
Ja, du kan underskrive eksisterende indhold med en C2PA manifest. Proveniens fastslået på oprettelsestidspunktet er dog mere autoritativ end tilbagevirkende underskrift. Bedste praksis er at underskrive ved indfangning eller oprettelse.
C2PA understøtter JPEG, PNG, TIFF og WebP, MP4, MOV, MP3, WAV, HEIC, PDF, livevideo, tekst og andet. Understøttelsen udvides i takt med at standarden modnes.
Modtagere kan verificere indhold på verify.contentauthenticity.org uden særlig software. C2PA-bevidste værktøjer (Adobe-apps, LinkedIn, browsere via udvidelser) viser legitimationsoplysninger inline.
Relaterede produkter
CAWG-certifikater
Tilføj bekræftet identitetstilskrivning i dit C2PA-manifest
Tidsstemplingsmyndighed (TSA)
Pålidelige RFC 3161-tidsstempler til langsigtet manifestvalidering
VMC (verificeret mærkecertifikat)
Godkend dit brand i e-mails sammen med indholdsdistribution
Yderligere ressourcer
C2PA: Løsninger til autenticitet af virksomhedsindhold
Lær hvordan SSL.coms C2PA-certifikater hjælper virksomheder med at godkende digitalt indhold, bevise oprindelse og beskytte mod AI-genereret misinformation i stor skala.
En guide til løsninger til indholdsautenticitet
Denne vejledning dækker, hvordan C2PA-indholdslegitimationsoplysninger fungerer, de certifikattyper, der er tilgængelige via SSL, de to sikkerhedsniveauer, der bestemmer, hvilket certifikat der passer til din brug, og den trinvise proces til at få et certifikat.
Tillidskrisen: Hvorfor C2PA eksisterer
Medietilskrivning og -proveniens er blevet et voksende problem, især på sociale medier, i de senere år.
