


Immer wenn wir eine Website besuchen, online einkaufen oder unsere E-Mails abrufen, werden Daten zwischen unseren Geräten und entfernten Servern hin und her übertragen. Dieser Informationsaustausch über das Internet wirft eine wichtige Frage auf: Wie können wir sicher sein, dass unsere Daten vor neugierigen Blicken geschützt sind? Die Antwort liegt in Verschlüsselungsprotokollen wie SSL/TLS.
Verschlüsselungsprotokolle stellen eine verschlüsselte Verbindung zwischen einem Client (z. B. Ihrem Webbrowser) und einem Server (der Website, mit der Sie sich verbinden) her. Dies ermöglicht eine sichere Datenübertragung.
Schauen wir uns das SSL/ genauer an.TLS Handshake und die Schritte, die sichere Internetverbindungen ermöglichen.
Ein Überblick über SSL/TLS Händedruck
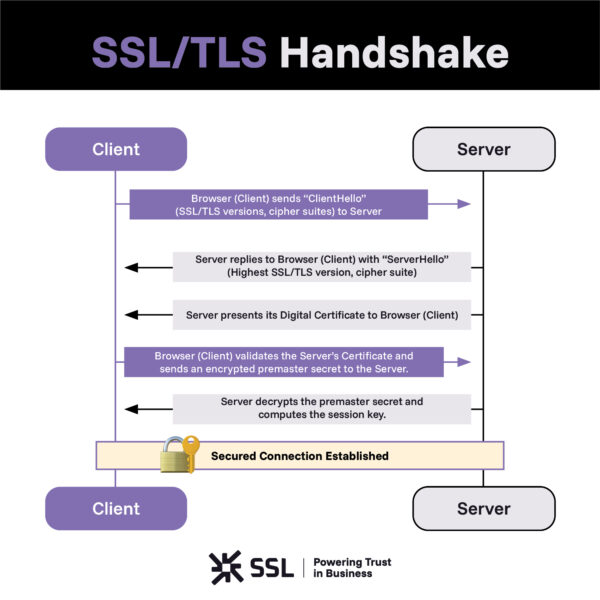
Das SSL /TLS Beim Handshake handelt es sich um eine Reihe von Schritten, die es zwei Parteien – typischerweise einem Client und einem Server – ermöglichen, sich gegenseitig zu authentifizieren, sich auf Verschlüsselungsstandards zu einigen und einen sicheren Kanal für die Datenübertragung einzurichten.
Es ist wie ein komplexer digitaler Tanz mit ausgefeilter, wechselseitiger Kommunikation in Millisekunden. Die folgenden fünf Schritte beschreiben den klassischen Handschlag, der von TLS 1.2 und früher. TLS Version 1.3, die heutzutage von den meisten Browsern und Servern verwendet wird, vereinfacht einige dieser Schritte, die später in diesem Artikel erläutert werden. Um diesen Handshake zu verstehen, betrachten wir ihn Schritt für Schritt:
-
Einführung (ClientHello): Ihr Browser sendet eine „KundeHallo“ Nachricht an den Server, wenn Sie eine sichere Website anfordern. Diese Nachricht enthält wesentliche Informationen, einschließlich der SSL/TLS welche Versionen es unterstützt und welche Cipher-Suites es verwenden kann.
-
Antwort des Servers (ServerHello): Der Server antwortet mit a „ServerHallo“ Nachricht, einschließlich der höchsten SSL/TLS Version und Cipher Suite, die beide Parteien unterstützen.
-
Anmeldeinformationen des Servers: Der Server legt sein digitales Zertifikat vor, das von einer Zertifizierungsstelle (CA) wie z. B. überprüft wurde , wie ein Ausweis, der seine Echtheit bestätigt.
-
Verifizierung und Schlüsselgenerierung des Kunden: Ihr Browser validiert das Zertifikat des Servers. Nach der Überprüfung verwendet es den öffentlichen Schlüssel des Servers, um ein „Premaster Geheimnis,‘ einen eindeutigen Sitzungsschlüssel und sendet ihn zurück an den Server.
-
Herstellen einer sicheren Verbindung: Der Server entschlüsselt das Premaster-Geheimnis mit seinem privaten Schlüssel. Anschließend berechnen Server und Client den Sitzungsschlüssel, der für die symmetrische Verschlüsselung der gesamten Kommunikation verwendet wird.
Schlüsselkomponenten des SSL/TLS Händedruck
Nachdem wir nun die grundlegenden SSL/TLS Handshake-Schritte: Schauen wir uns die Kernkonzepte und Technologien an, die diesen Handshake ermöglichen:
Asymmetrische Verschlüsselung
Dies bezieht sich auf die Verwendung eines Schlüsselpaars – eines öffentlichen und eines privaten – zur Verschlüsselung. Mit dem öffentlichen Schlüssel verschlüsselte Daten können nur mit dem privaten Schlüssel entschlüsselt werden. Dies ermöglicht eine sichere Übertragung der Daten.
Symmetrische Verschlüsselung
Dabei wird ein einziger gemeinsamer Schlüssel zum Verschlüsseln und Entschlüsseln von Daten verwendet. Die symmetrische Verschlüsselung ist schneller als die asymmetrische Verschlüsselung. Das SSL/TLS Handshake verwendet asymmetrische Verschlüsselung, um den symmetrischen Sitzungsschlüssel sicher zwischen den Parteien zu teilen.
Digitale Zertifikate
Diese elektronischen Dokumente binden einen öffentlichen Schlüssel an eine Entität wie eine Website oder eine Organisation. Sie ermöglichen eine sichere Authentifizierung im Internet. Digitale Zertifikate werden von Zertifizierungsstellen (CAs) ausgestellt, z .
Chiffre-Suiten
Eine Cipher Suite ist eine Reihe von Algorithmen, die die kryptografischen Parameter für ein SSL/TLS Sitzung. Dazu gehören Schlüsselaustauschmethoden, Verschlüsselungscodes und Hash-Funktionen.
Sitzungsschlüssel
Der Client und der Server generieren temporäre symmetrische Schlüssel, die für jede Sitzung eindeutig sind und als Sitzungsschlüssel bezeichnet werden. Alle während der Sitzung übertragenen Daten werden mit diesen Schlüsseln verschlüsselt.
gegenseitig TLS
gegenseitig TLS (mTLS) ist ein Modus, bei dem sich Client und Server gegenseitig mithilfe digitaler Zertifikate authentifizieren. Dies bietet eine höhere Sicherheit im Vergleich zur Standard-Einbahnstraße TLS Authentifizierung. Der Client muss über ein eigenes Zertifikat und Schlüsselpaar in m verfügenTLS.
TLS 1.3: Ein schnellerer, einfacherer Handschlag
Die meisten modernen Internetverbindungen nutzen TLS 1.3, die neueste weit verbreitete Version der TLS Protokoll. Frühere Versionen wie z. B. TLS Version 1.2 unterstützte verschiedene Schlüsselaustauschmethoden, darunter den RSA-Schlüsselaustausch, bei dem der Client ein Premaster-Secret mit dem öffentlichen Schlüssel des Servers verschlüsselte. TLS 1.3 beseitigt den statischen RSA-Schlüsselaustausch und verwendet für standardmäßige zertifikatsbasierte Verbindungen den ephemeren Diffie-Hellman-Schlüsselaustausch, um gemeinsame Sitzungsschlüssel zu etablieren, ohne ein verschlüsseltes Premaster-Secret zu übertragen.
TLS 1.3 reduziert außerdem die Anzahl der für den Aufbau einer sicheren Verbindung erforderlichen Roundtrips. Eine herkömmliche vollständige TLS Der 1.2-Handshake erfordert typischerweise zwei Roundtrips, bevor Anwendungsdaten ausgetauscht werden können. Ein Standard TLS 1.3 Der Handshake kann in einem Schritt abgeschlossen werden, da der Client seine Schlüsselaustauschparameter in die initiale ClientHello-Nachricht einfügen kann. Dies führt zu einer schnelleren Verbindung, insbesondere in Netzwerken mit hoher Latenz.
TLS Version 1.3 entfernt außerdem die Unterstützung für viele ältere Verschlüsselungssammlungen und kryptografische Algorithmen, die in dieser Version verfügbar sind. TLS 1.2. Die auf öffentlichen Schlüsseln basierenden Schlüsselaustauschverfahren gewährleisten Vorwärtsgeheimhaltung, d. h. jede Verbindung verwendet ein temporäres Schlüsselmaterial, sodass ein Angreifer, der später den langfristigen privaten Schlüssel eines Servers kompromittiert, zuvor abgefangene Sitzungen nicht entschlüsseln kann. TLS 1.3 Modi wie der PSK-only-Schlüsselaustausch und 0-RTT-Frühdaten haben unterschiedliche Forward-Secrecy-Eigenschaften.
Wenn sowohl Client als auch Server dies unterstützen und ermöglichen TLS 1.3, sie werden es in der Regel automatisch aushandeln. TLS 1.2 ist noch verhandelbar, wenn TLS Version 1.3 ist nicht beidseitig verfügbar oder aktiviert.
Alles zusammen packen
Das SSL /TLS handshake vereint diese Technologien, um eine sicher verschlüsselte Sitzung zu erstellen:
-
Authentifizieren Sie die Identität des Servers.
-
Die asymmetrische Verschlüsselung ermöglicht den sicheren Austausch des symmetrischen Sitzungsschlüssels.
-
Cipher Suites stellen Verschlüsselungsalgorithmen bereit.
-
Sitzungsschlüssel verschlüsseln den Datenfluss zwischen Parteien.
Warum das SSL/TLS Händedruck ist wichtig
Ein nahtloses SSL/TLS Handshake ermöglicht die verschlüsselte Datenübertragung, die unsere digitale Welt sichert. Es ermöglicht sicheren Online-Handel, Kommunikation und Konnektivität durch:
-
Überprüfen Sie, ob Sie mit der authentischen Website verbunden sind und kein Nachahmer sind
-
Verschlüsselung aller während der Sitzung ausgetauschten Daten.
-
Es wird sichergestellt, dass kein Dritter die Informationen lesen oder ändern kann, während sie über das Internet übertragen werden
Ohne SSL/TLS Durch einen Handschlag würden unsere sensiblen Informationen online preisgegeben.
Fazit
Trotz seiner Komplexität ist SSL/TLS handshake zielt darauf ab, unsere Online-Interaktionen sicher zu halten. Jedes Mal, wenn wir einen Online-Einkauf tätigen, uns in unsere E-Mail-Adresse einloggen oder an privaten Gesprächen teilnehmen, ist es da.

