Signieren Sie die Inhaltsberechtigungen, die mit jedem Foto, Video oder Dokument übertragen werden.
Start Free

Das kostenlose C2PA-Tarifpaket (seit Mai 2026) beinhaltet ein Level-1-Claim-Signaturzertifikat mit einer Gültigkeit von 1 Jahr sowie 2,500 vertrauenswürdige Zeitstempel pro Jahr, die über das SSL-Portal ausgestellt werden.

Was ist ein C2PA-Zertifikat?

Der kryptografische Anker für die Herkunft von Inhalten.

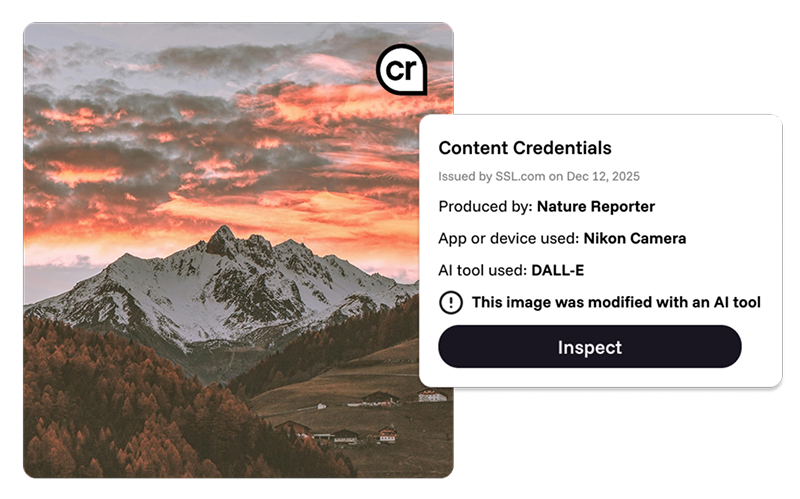
Ein C2PA-Zertifikat (Coalition for Content Provenance and Authenticity) ist ein digitales Zertifikat, das zur Signierung eines C2PA-Manifests verwendet wird. Dieses Manifest ist ein strukturierter Herkunftsnachweis, der in eine Mediendatei eingebettet ist. Das Zertifikat belegt, dass das Manifest von der genannten Entität erstellt wurde und seit der Signierung nicht verändert wurde.

Wenn eine Plattform, ein Betrachter oder ein Tool eine Inhaltsanmeldeinformation überprüft, validiert es die C2PA-Zertifikatsignatur und bestätigt so, dass die Anmeldeinformation authentisch und unverändert ist.
SSLs C2PA-Produkte

Mit einem C2PA-Zertifikat können Sie jeder Mediendatei einen kryptografisch signierten Herkunftsnachweis, ein sogenanntes „Inhaltszertifikat“, hinzufügen. Jeder, der die Datei erhält, kann deren Ursprung überprüfen, feststellen, ob sie verändert wurde, und die lückenlose Nachweiskette von der Erstellung bis zur Verbreitung einsehen. Das Zertifikat basiert auf dem offenen C2PA-Standard und wird von Adobe, Google, Microsoft, BBC, Reuters, Sony, Nikon und der Content Authenticity Initiative unterstützt.

Plattformzertifikate

C2PA-konforme Zertifikate zur Unterzeichnung von Ansprüchen für Online-Plattformen. Ermöglicht es Generatorprodukten, C2PA-Ansprüche zu unterzeichnen. Pro Generatorprodukt wird ein Zertifikat benötigt.

Gerätezertifikate

C2PA-konforme Zertifikate werden über unsere hochverfügbare API bereitgestellt. Geräte wie Kameras, Camcorder, Mobiltelefone, Mikrofone oder Apps können damit C2PA-Ansprüche signieren.

SSL Provenance API

Eine vollständig verwaltete SaaS-Lösung (API) zum Hinzufügen und Signieren von C2PA- und CAWG-Manifesten für digitale Assets. Vereinfachen Sie Ihre Implementierung, indem Sie C2PA- und CAWG-Manifeste für Ihre Assets über einfache API-Aufrufe erstellen, bearbeiten und signieren. Entdecken Sie die Provenance API.

Mehr erfahren

CAWG-Zertifikate

SSL-CAWG-konforme Zertifikate, die mit der IPTC Verified News Publisher Trust List kompatibel sind. Fügen Sie eine zusätzliche Quellenangabe als Einzelperson oder Organisation (z. B. Journalist, Medienunternehmen) hinzu.

Mehr erfahren

C2PA-Pläne

Eingesetzt von

vBrick
Suspilne Ukrane
MarkAny
ArchiveOrigin
TMKR AI
Limbo
Imatag
Cloudinary
Stabilität.ai
Zahlen
Spiegel

Prozess

Hier sind die Schritte, die Sie durchlaufen müssen, um C2PA in Ihre Produkte zu integrieren:

1

C2PA-Konformität

Als C2PA Trusted CA ist SSL verpflichtet, Zertifikate nur für Tools und Geräte auszustellen, die die C2PA-Konformitätsprüfung bestanden haben. Weitere Details zum Konformitätsprozess finden Sie hier. Wenn Sie sich für unser Premium-Paket entscheiden, unterstützen wir Sie gerne mit Vorlagen und Anleitungen.

2

Zertifikatsausstellung

SSL stellt Ihr C2PA-Zertifikat über unser Portal oder unsere API aus, nachdem die Identität Ihrer Organisation bestätigt und Ihre Daten übermittelt wurden. CSR (Antrag auf Unterzeichnung eines Zertifikats).

3

Integrieren Sie es in Ihren Arbeitsablauf.

Verwenden Sie das Zertifikat in Ihrem Generatorprodukt, um Inhaltsmanifeste zu signieren.

4

Füge einen vertrauenswürdigen Zeitstempel hinzu

Fordern Sie einen RFC 3161-Zeitstempel an von SSLs vertrauenswürdige TSA und fügen Sie es dem Manifest hinzu, damit Ihre Inhalte auch nach Ablauf des Zertifikats gültig bleiben.

Konformität und Standards

C2PA-Spezifikation (v2.x)

SSL stellt Zertifikate gemäß der C2PA-Spezifikation aus. C2PA-Claim-Signing-Zertifikate von Trust-List-CAs sind seit C2PA 2.2 Standard.

C2PA-Vertrauensliste

Mit Wirkung zum 1. Januar 2026 wurde die Interims-Vertrauensliste durch die C2PA-Vertrauensliste ersetzt. Validatoren müssen Inhalte, die über die Interims-Vertrauensliste signiert wurden, nicht mehr validieren.

RFC 3161 (Zeitstempelung)

Vertrauenswürdige Zeitstempel der SSL-TSA gewährleisten die langfristige Validierung signierter Manifeste.

EU-KI-Gesetz

Erfordert die Offenlegung von KI-generierten Inhalten. C2PA Manifeste bieten einen standardisierten, maschinenlesbaren Offenlegungsmechanismus.

Initiative zur Inhaltsauthentizität (CAI)

SSL ist Mitglied der CAI und ein aktiver Mitwirkender an C2PA.

Häufig gestellte Fragen

Ja. Seit Juni 2026 SSL C2PA Das kostenlose Paket beinhaltet ein Level-1-Zertifikat zur Unterzeichnung von Ansprüchen (gültig für 1 Jahr) und 2,500 vertrauenswürdige Zeitstempel pro Jahr, die über die [Plattform/das Programm] ausgestellt werden. SSL Portal. Sie müssen sich mit einem gültigen Konto bewerben. C2PA Konformitätsdatensatz-ID. Benötigen Sie Zertifikate der Stufe 2, Gerätezertifikate oder Unterstützung bei der Konformitätsprüfung? Kontaktieren Sie uns für unser Enterprise-Angebot.

A C2PA Das Zertifikat signiert das Inhaltsmanifest und beweist damit, dass es von einem konformen Generator (z. B. einem Tool oder Gerät) stammt. Eine CAWG-Identitätsbestätigung bettet Ihre verifizierte organisatorische oder persönliche Identität ein. innerhalb Das Manifest. Sie ergänzen sich: Nutzen Sie beide für maximale Zuordnung und Vertrauen.

Ohne einen vertrauenswürdigen Zeitstempel verliert ein Manifest seine Gültigkeit, sobald das Signaturzertifikat abläuft oder widerrufen wird. Ein Zeitstempel von einer vertrauenswürdigen Zeitstempelstelle wie z. B. SSL Ermöglicht es Validatoren, zu bestätigen, dass der Anspruch signiert wurde, während die Anmeldeinformationen gültig waren, sodass das Manifest unbegrenzt validiert werden kann. Siehe die Zeitstempelbehörde Produktseite.

Ja, Sie können bestehende Inhalte mit einem signieren C2PA Offensichtlich. Die zum Zeitpunkt der Erstellung festgestellte Herkunft ist jedoch maßgeblicher als eine nachträgliche Unterzeichnung. Es empfiehlt sich, die Herkunft bei der Erfassung oder Erstellung zu unterzeichnen.

C2PA Unterstützt JPEG, PNG, TIFF, WebP, MP4, MOV, MP3, WAV, HEICPDF, Live-Video, Text und mehr. Die Unterstützung wird mit der Weiterentwicklung des Standards stetig erweitert.

Empfänger können Inhalte unter verify.contentauthenticity.org ohne zusätzliche Software überprüfen. C2PA-fähige Tools (Adobe-Apps, LinkedIn, Browser über Erweiterungen) zeigen die Anmeldeinformationen direkt an.

ANDERE PRODUKTE

CAWG-Zertifikate

Fügen Sie die verifizierte Identitätszuordnung in Ihr C2PA-Manifest ein.

Zeitstempelbehörde (TSA)

Vertrauenswürdige RFC-3161-Zeitstempel für die langfristige Manifestvalidierung

VMC (Verified Mark Certificate)

Authentifizieren Sie Ihre Marke in E-Mails und bei der Content-Distribution.

SSL.com

Wir würden uns über Ihr Feedback freuen

Nehmen Sie an unserer Umfrage teil und teilen Sie uns Ihre Meinung zu Ihrem letzten Kauf mit.

Datenschutzübersicht
SSL.com

Diese Website verwendet Cookies, damit wir Ihnen die bestmögliche Benutzererfahrung bieten können. Cookie-Informationen werden in Ihrem Browser gespeichert und führen Funktionen wie das Erkennen von Ihnen bei der Rückkehr zu unserer Website aus und helfen unserem Team zu verstehen, welche Bereiche der Website für Sie am interessantesten und nützlichsten sind.

Weitere Informationen finden Sie in unserer Cookie und Datenschutzerklärung.

3rd Party Cookies

Diese Website verwendet Google Analytics & Statistikzähler um anonyme Informationen wie die Anzahl der Besucher der Website und die beliebtesten Seiten zu sammeln.

Wenn Sie diese Cookies aktiviert lassen, können Sie unsere Website verbessern.

Zeige Details