


Diese Anleitung dient nur der Installation oder dem Austausch eines Dokumentensignaturzertifikat auf einem YubiKey in diesen Fällen:
- Sie haben einen leeren YubiKey direkt von Yubico erworben.
- Sie müssen ein abgelaufenes Produkt ersetzen. SSL.com Dokumentensignaturzertifikat auf Ihrem YubiKey
- Ihr YubiKey wurde bestellt bei SSL.com und das vorinstallierte Dokumentensignaturzertifikat ist nicht abgelaufen (keine Einrichtung erforderlich)
- Sie haben ein Codesignatur Zertifikat (siehe: Schlüsselerzeugung und Attestierung mit YubiKey für Codesignaturzertifikate)
Für die Zwecke Digitale Adobe PDF-Signaturenist es erforderlich, dass Ihr privater Schlüssel sicher generiert und auf einem externen FIPS-validierten Hardwaregerät und nicht auf Ihrem Computer gespeichert wird. Benutzer können ein Schlüsselpaar auf einem vorhandenen YubiKey und einem Bescheinigung Dies beweist, dass der private Schlüssel auf dem Gerät generiert wurde. Das Bestätigungszertifikat kann dann verwendet werden, um Zertifikate von SSL.com zu erhalten, die manuell auf dem YubiKey installiert werden können.
Ein Attestierungszertifikat ist nur für einen YubiKey gültig. Wenn Sie Ihr Zertifikat in mehreren YubiKeys installieren möchten, müssen Sie für jeden Token eine Attestierung durchführen. Bitte kontaktieren Sie support@ssl.com um weitere Details zur Mehrfachausstellung eines Zertifikats zu erhalten.
Diese Anleitung führt Sie durch:
-
- Generieren eines Schlüsselpaar und Bescheinigung auf Ihrem YubiKey
-
- Überprüfen das Attestierungszertifikat und dessen Zuordnung zu einem SSL.com-PDF-Dokumentsignierungsauftrag
- Herunterladen Ihr Dokumentunterzeichnungszertifikat
- Montage von Ihr neues Zertifikat im YubiKey
Voraussetzungen:
- Die neueste Version des Yubico Authentifikator und ykman-Befehlszeilenschnittstelle (CLI).
Hinweis:
Um das Schlüsselpaar zu generieren und später das Dokumentensignaturzertifikat zu installieren, laden Sie dieses Tool herunter: Grafische Benutzeroberfläche (GUI) des Yubico Authenticators.Um das Attestierungszertifikat zu generieren, verwenden Sie die ykman-Befehlszeilenschnittstelle (CLI), die in diesem Downloadpaket enthalten ist: YubiKey Manager.
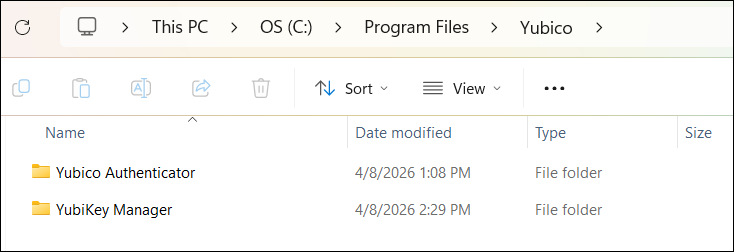
Nach der Installation werden beide Tools im Yubico-Ordner Ihres Computers gespeichert.
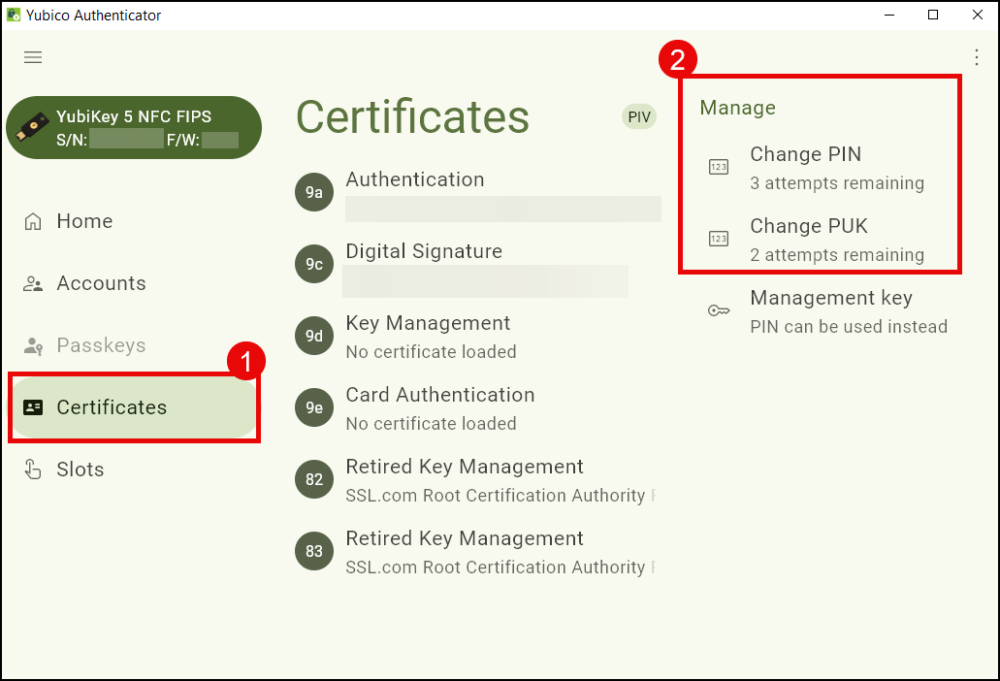
- Ihr YubiKey PIN und PUK konfiguriert am Yubico Authentifikator. Wenn Sie Ihren YubiKey-Token bei Yubico gekauft haben, müssen Sie Ihre PIN und Ihren PUK festlegen. Öffnen Sie dazu Yubico-Authentifikator, klicken Sie auf die Zertifikate Tab. Auf der Verwalten Im Abschnitt „Konfiguration“ sehen Sie die Optionen zum Konfigurieren Ihres PIN und PUK.
Schritt 1: Generieren Sie ein Schlüsselpaar auf YubiKey
- Herunterladen Yubico Authentifikator.
- Schließen Sie Ihren YubiKey an und starten Sie dann Yubico Authenticator.
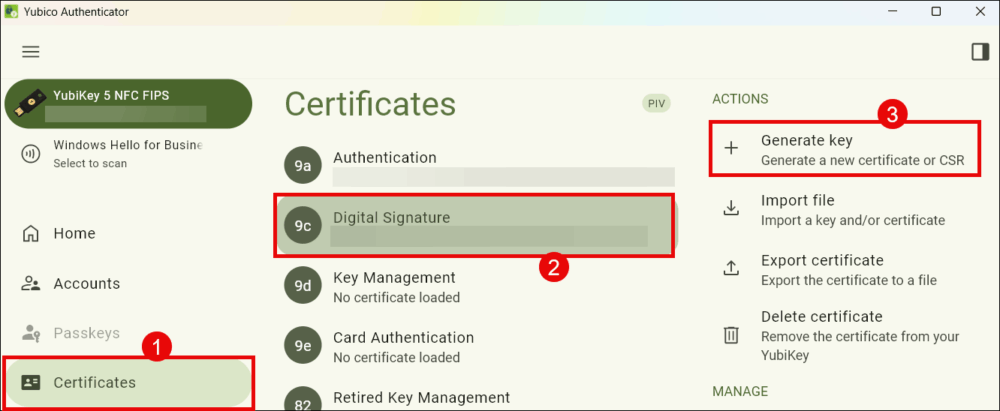
- Unter dem Zertifikate Wählen Sie im entsprechenden Abschnitt die Registerkarte aus, die dem YubiKey-Steckplatz entspricht, in dem Sie das Schlüsselpaar generieren möchten. Zum Signieren von PDF-Dokumenten wählen Sie Digitale Signatur (Slot 9c). Klicken Sie auf Schlüssel generieren fortfahren.
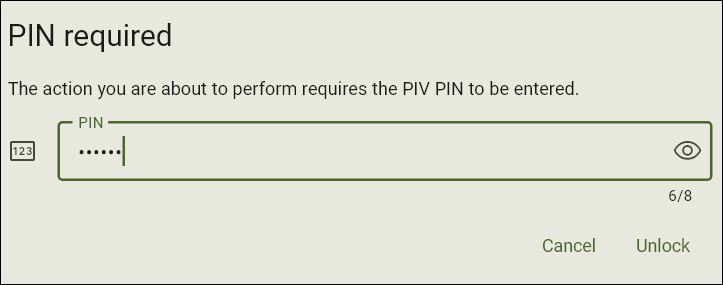
- Wenn Sie nach Ihrer YubiKey-PIN gefragt werden, geben Sie den Wert ein und klicken Sie dann auf „PIN eingeben“. Sichere dir.
-
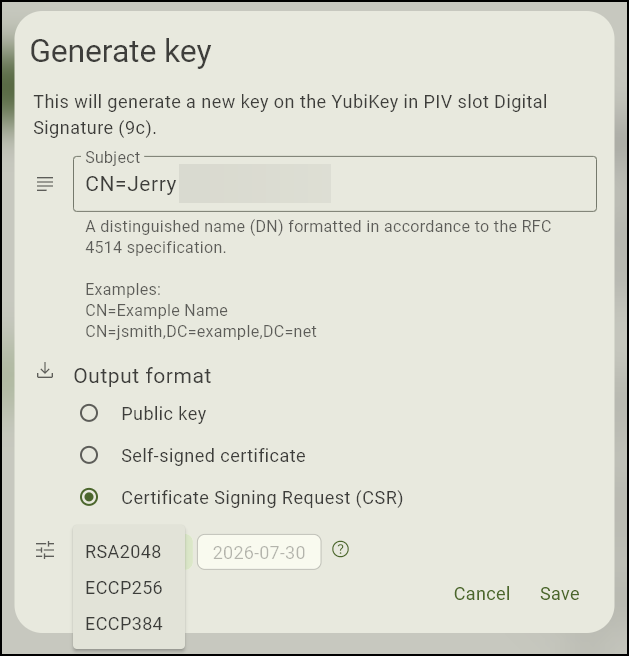
Geben Sie den Distinguished Name (DN) im Feld „Betreff“ ein. Dieser Wert identifiziert die Person oder Organisation und erscheint auf jedem elektronischen Dokument, das mit dem Zertifikat signiert wird.
- Beginnen Sie den Eintrag mit den Zeichen
CN=gefolgt von dem Namen, der angezeigt werden soll, ohne Leerzeichen dazwischen. - Ejemplo:
CN=Example Company
Achten Sie darauf, dass der Name korrekt ist, da er für Endbenutzer sichtbar sein wird.
Für Ausgabeformat, wählen Zertifikatssignierungsanforderung (CSR).
Von dem Algorithmus Dropdown-Liste, Auswahl treffenFür die Dokumentenunterzeichnung wählen Sie bitteRSA2048.
Abschließend klicken Sie auf Gespeichert .
- Beginnen Sie den Eintrag mit den Zeichen
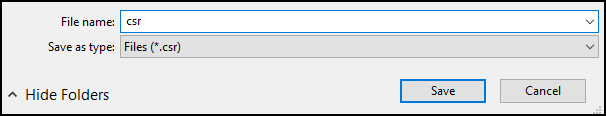
- Speichern Sie die CSR Zertifikat in einem Ordner.
Schritt 2: Generieren Sie ein Attestierungszertifikat
Jeder YubiKey ist mit einem privaten Schlüssel und einem Zertifikat von Yubico vorinstalliert, mit denen Sie einen generieren können Bescheinigung um zu überprüfen, ob ein privater Schlüssel auf einem YubiKey generiert wurde. Für diesen Vorgang müssen Sie die ykman Die Befehlszeilenschnittstelle (CLI) befindet sich in YubiKey-Manager Ordner auf Ihrem Computer. Um auf die ykman-Befehlszeilenschnittstelle zugreifen zu können, müssen Sie Folgendes verwenden: Windows Powershell.
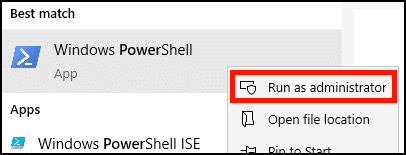
- Geben Sie in der Suchleiste Ihres Computers Folgendes ein: Windows PowershellKlicken Sie mit der rechten Maustaste darauf und wählen Sie Als Administrator ausführenBenutzer von macOS und Linux sollten ein Terminalfenster auf ihrem Gerät öffnen.
-
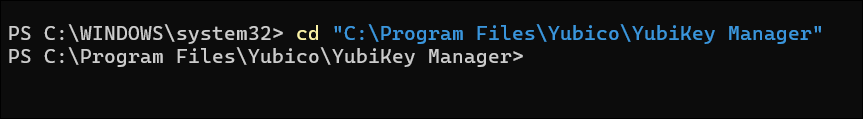
Verwenden Sie die cd Befehl (Verzeichnis ändern), um zu den Dateien des YubiKey Managers zu navigieren und darauf zuzugreifen. ykmanUm dies unter Windows zu tun, führen Sie die folgenden Schritte nacheinander in derselben Zeile in PowerShell aus:
Typcdauf PowerShell
Presse Raum
Kopieren Sie den Ordnerpfad, in dem sich ykman befindet, und schließen Sie ihn dann ein in doppelte Anführungszeichen. Beispiel:"C:\Program Files\Yubico\YubiKey Manager"Presse Enter
- Windows:
cd "C:\Programme\Yubico\YubiKey Manager"
- macOS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- Unter Linux (Ubuntu) ist die
ykmanBefehl wird bereits in Ihrem installiertPATHkönnen Sie diesen Schritt überspringen.
- Windows:
- Nach dem Wechsel zu ykman mithilfe von PowerShell verwenden Sie den folgenden Befehl, um ein Attestierungszertifikat im Textformat zu generieren. Unter Windows lautet der Befehl wie folgt:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
Lassen Sie uns das genauer betrachten:
a. Kopieren Sie dies in PowerShell:.\ykman.exe piv keys attest 9c
b. Kopieren Sie in derselben Zeile in PowerShell den Ordnerpfad, in dem Sie das Attestierungszertifikat speichern möchten. Wählen Sie einen Ordner auf Ihrem Computer aus oder erstellen Sie einen neuen. Beispiel:C:\Folder\Folder\attestation.
Achten Sie darauf, Ordner mit einwortigen Namen oder ohne Leerzeichen auszuwählen/zu erstellen, um Fehler bei der Eingabe des Befehls in PowerShell zu vermeiden.
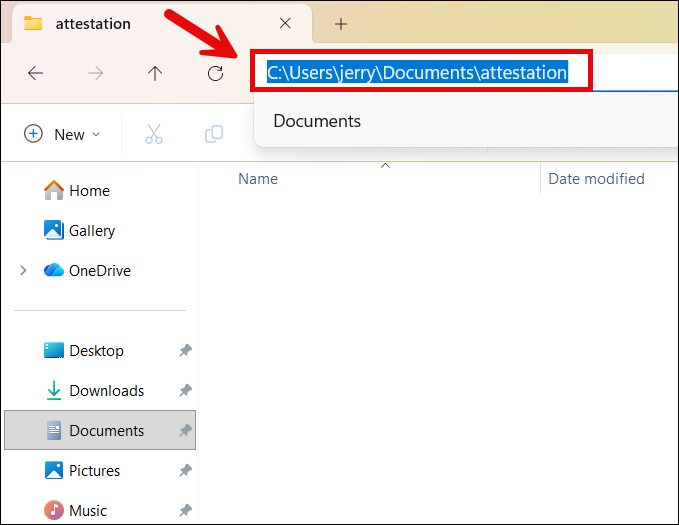
c. Überlegen Sie sich einen Namen für das Zertifikat. Fügen Sie am Ende des Ordnerpfads, den Sie in PowerShell kopiert haben, einen Backslash (\) und den gewünschten Namen für Ihr Attestierungszertifikat hinzu. Beispiel:\attestationfilename
Achten Sie darauf, einen Dateinamen zu generieren, der keine Sonderzeichen und keine Leerzeichen enthält, um Fehler bei der Eingabe des Befehls in PowerShell zu vermeiden.
d. Drücken Enter mit PowerShell, um schließlich die Attestierungszertifikatsdatei zu generieren.
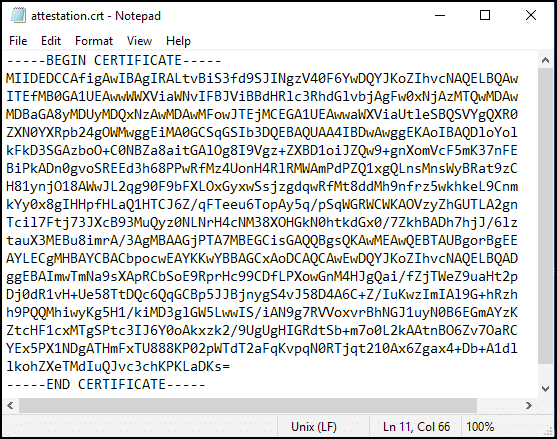
Nach Eingabe des Befehls überprüfen Sie im angegebenen Ordner auf Ihrem Computer, ob das Attestierungszertifikat erfolgreich erstellt wurde. Es liegt als Textdatei vor und trägt den von Ihnen vergebenen Namen. Beim Öffnen wird ein Textkörper mit Buchstaben und Zahlen angezeigt, dessen Überschrift lautet: —–BEGINN ZERTIFIKAT—– oben und —–ENDE ZERTIFIKAT—– Am Ende.
- Windows:
.\ykman.exe piv keys attest 9c C:\Ordner\Ordner\attestation\attestationfilename
- Linux (Ubuntu):
ykman piv keys attest 9c ATTESTATATION-FILENAME.crt
- macOS:
./ykman piv keys attest 9c ATTESTATATION-FILENAME.crt
- Windows:
- Als nächstes benutze die
ykmanBefehl zum Exportieren des Zwischenzertifikats aus Steckplatz f9 des YubiKey. Das Zertifikat liegt im Textdateiformat vor. Der Befehl sieht folgendermaßen aus:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Lassen Sie uns das genauer betrachten:
a. Kopieren Sie dies in PowerShell:.\ykman.exe piv certificates export f9b. Wählen oder erstellen Sie einen Ordner auf Ihrem Computer (z. B. „Dokumente“), in den das Zwischenzertifikat exportiert werden soll. Kopieren Sie den Ordnerpfad in PowerShell. Beispiel:
C:\Folder\Folder\attestation
c. Erstellen Sie einen Dateinamen für das Zwischenzertifikat. Fügen Sie vor dem Namen einen Backslash ein und hängen Sie ihn ohne Leerzeichen an das Ende des Ordnerpfads an, den Sie in PowerShell kopiert haben. Beispiel:\intermediatefilename
d. Drücken EnterSobald Sie den Befehl eingegeben haben, erscheint das Zwischenzertifikat im angegebenen Ordner unter dem von Ihnen vergebenen Namen. Beim Öffnen wird eine Zeichenfolge aus Buchstaben und Zahlen angezeigt, deren Überschrift lautet:-----BEGIN CERTIFICATE-----oben und-----END CERTIFICATE-----Am Ende.
-
- Windows:
.\ykman.exe piv certificates export f9 C:\Ordner\Ordner\attestation\intermediatefilename
- Linux (Ubuntu):
ykman piv Zertifikate exportieren f9 INTERMEDIATE-FILENAME.crt
- macOS:
./ykman piv Zertifikate exportieren f9 INTERMEDIATE-FILENAME.crt
- Windows:
Schritt 3: Überprüfen Sie das Attestierungszertifikat mit SSL.com und fügen Sie es der Bestellung bei
- Öffnen Sie zunächst die Beglaubigungs- und Zwischenzertifikate in einem Texteditor.
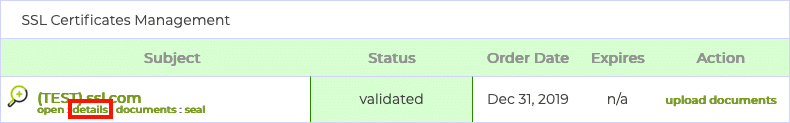
- Melden Sie sich bei Ihrem SSL.com-Benutzerkonto an und navigieren Sie zu Bestellungen Klicken Sie auf den Link mit der Bezeichnung „Registerkarte“. Details (für Neubestellungen) oder herunterladen (Für ältere Bestellungen) Wählen Sie die Bestellung aus, die Sie mit dem Bestätigungszertifikat verknüpfen möchten. (Dieser Link wird angezeigt als herunterladen (für Kunden, deren Signaturzertifikat abgelaufen ist und die es ersetzen möchten).
Hinweis: Wenn Sie die Gültigkeit Ihres Bescheinigungszertifikats überprüfen möchten, ohne es einer Bestellung beizufügen, können Sie SSL.coms verwenden Tool zur Überprüfung der Bescheinigung.
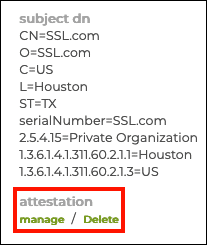
- Wählen Sie unten Ihren Anwendungsfall aus:
a. Kunden mit einem leeren YubiKey klicken bitte auf die Schaltfläche verwalten Link unter Bescheinigung.
b. Für Kunden, die ein abgelaufenes Signaturzertifikat ersetzen möchten, klicken Sie bitte hier. Löschen Klicken Sie zuerst auf den Link, um die vorherige Bestätigungseinreichung für Ihr abgelaufenes Signaturzertifikat zu entfernen. Klicken Sie anschließend auf verwalten Link.
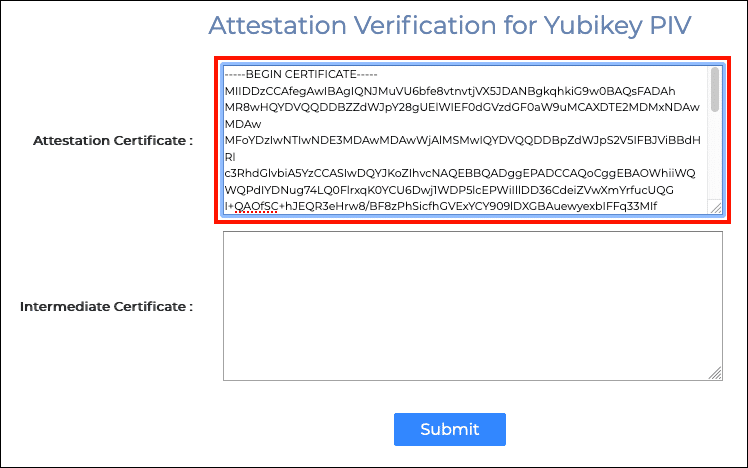
- Eine neue Seite mit Feldern für die Bescheinigung und Zwischenzertifikate wird angezeigt.
- Fügen Sie die Bescheinigung in das ein Bescheinigung Feld, wobei darauf zu achten ist, dass die Zeilen enthalten sind
-----BEGIN CERTIFICATE-----und-----END CERTIFICATE-----.
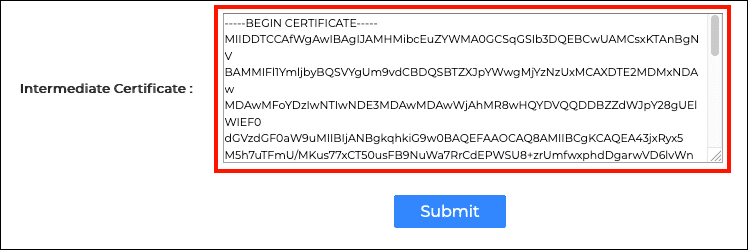
- Fügen Sie als Nächstes das Zwischenzertifikat in das ein Zwischenzertifikat Feld.
- Klicken Sie auf die Absenden .
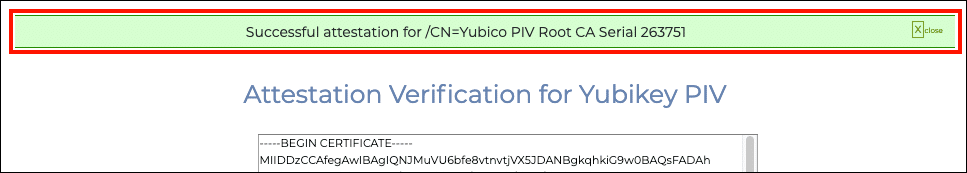
- Wenn alles korrekt gelaufen ist, wird oben auf dem Bildschirm eine grüne Warnung angezeigt, die auf eine erfolgreiche Bescheinigung hinweist.
Schritt 4: Laden Sie Ihr Dokumentensignaturzertifikat herunter
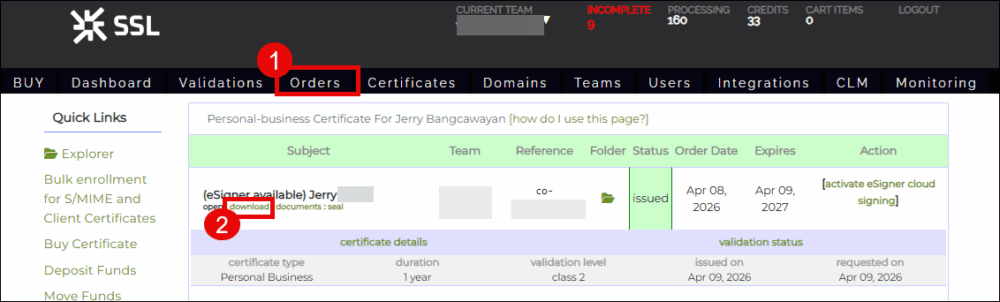
- Sobald SSL.com Ihre Bestätigung genehmigt und das Zertifikat ausgestellt hat, können Sie es in Ihrem Benutzerkonto herunterladen. Klicken Sie dazu auf [Link einfügen]. Bestellungen Im oberen Menü finden Sie Ihre Zertifikatsbestellung in der Liste. Klicken Sie anschließend auf die entsprechende Schaltfläche. herunterladen Link.
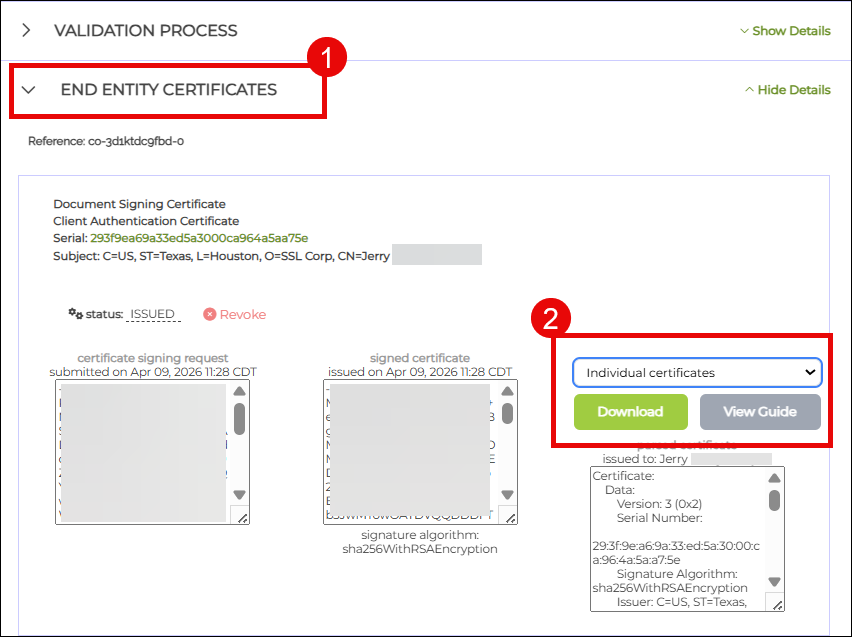
- Sobald Sie auf der Downloadseite sind, scrollen Sie nach unten zu ENDEINHEITSZERTIFIKATE Abschnitt und klicken Sie auf WeiterlesenScrollen Sie nach unten zum Unterabschnitt mit der Bezeichnung DokumentensignaturzertifikatRechts sehen Sie die Download-Formatoptionen für Ihr Zertifikat. Dokumentensignaturzertifikat, wählen Sie das Einzelzertifikate Download-Option. Dies ist eine ZIP-Datei, die drei Zertifikatsdateien enthält: Ihr Endentitätszertifikat, ein Zwischenzertifikat und ein Stammzertifikat.
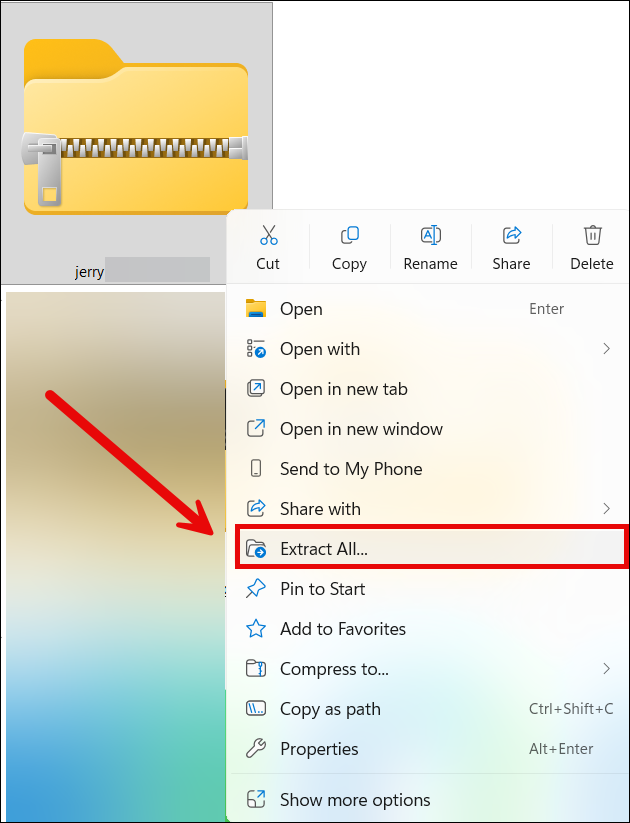
- Klicken Sie mit der rechten Maustaste auf die heruntergeladene ZIP-Datei. Klicken Sie Alles extrahieren…
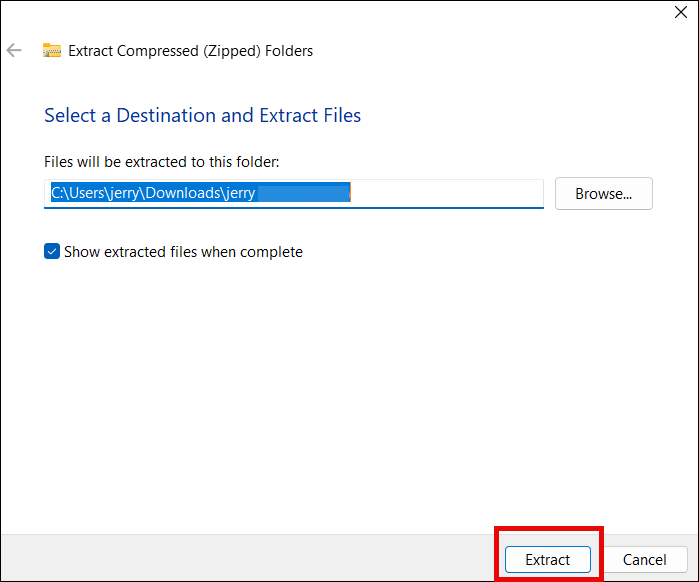
- Wählen Sie einen Speicherort aus, an dem die Dateien extrahiert werden sollen, und klicken Sie dann auf die Schaltfläche. Extrahieren .
- Öffnen Sie den Ordner mit den extrahierten Zertifikaten. Sie sehen dort drei Zertifikate, aber Sie müssen nur Ihr Zertifikat installieren. End-Entity-Zertifikat das ein .CRT-Datei und trägt den Namen der Person oder Organisation. Ab hier können Sie Ihr Zertifikat installieren.
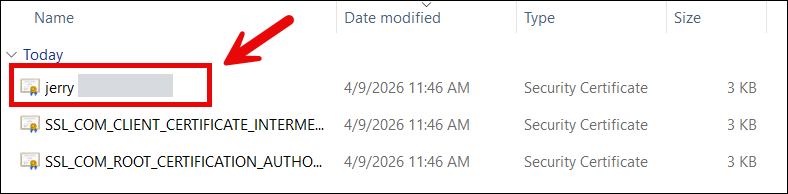
Schritt 5: Installieren Sie Ihr Dokumentensignaturzertifikat auf dem YubiKey
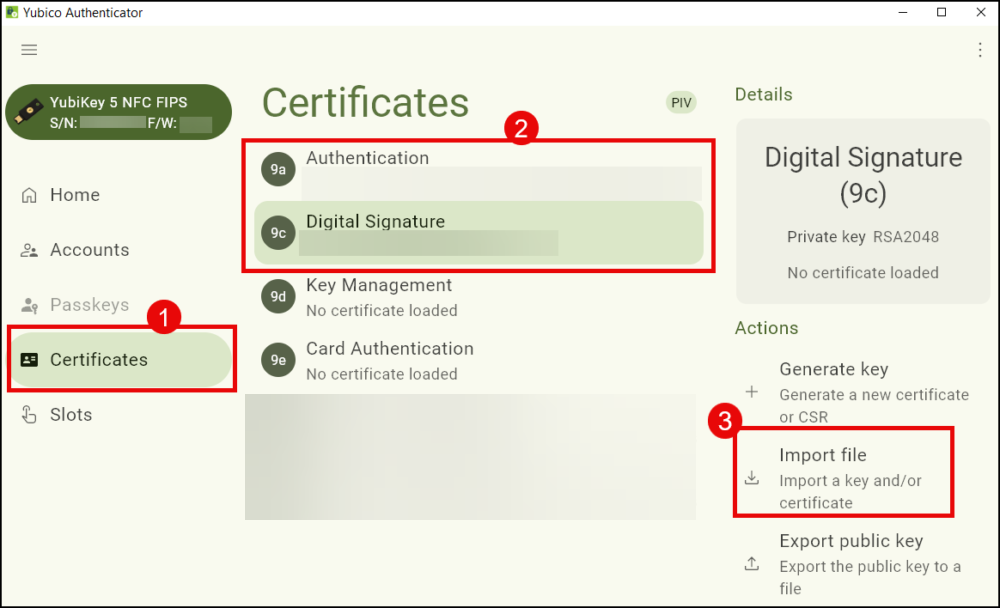
- Öffne Yubico Authentifikator.
- Klicken Sie auf Zertifikate, Gefolgt von Digitale Unterschrift und Datei importieren.
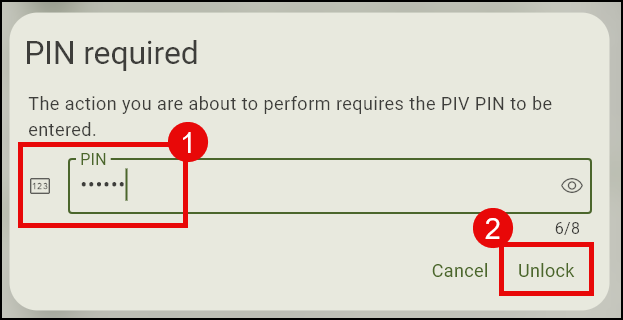
- Geben Sie Ihre YubiKey-PIN ein.
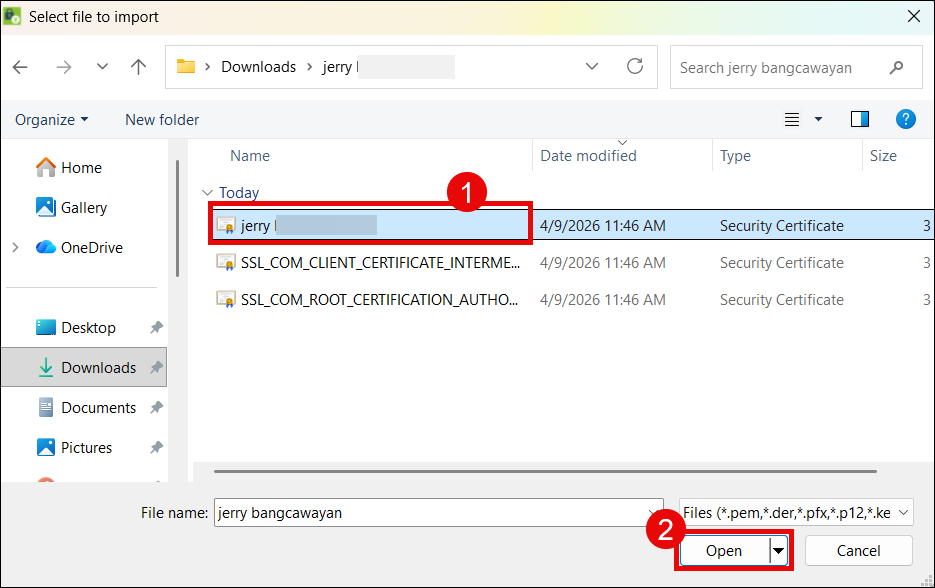
- Navigieren Sie zu dem Ordner, in dem die Zertifikate extrahiert wurden, und klicken Sie auf Ihr Endbenutzer-Dokumentsignaturzertifikat.
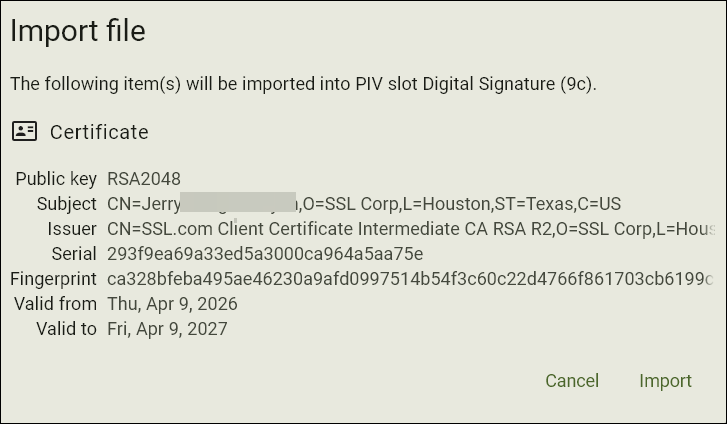
- Yubico Authenticator zeigt die Details Ihres Zertifikats an. Klicken Sie Import .
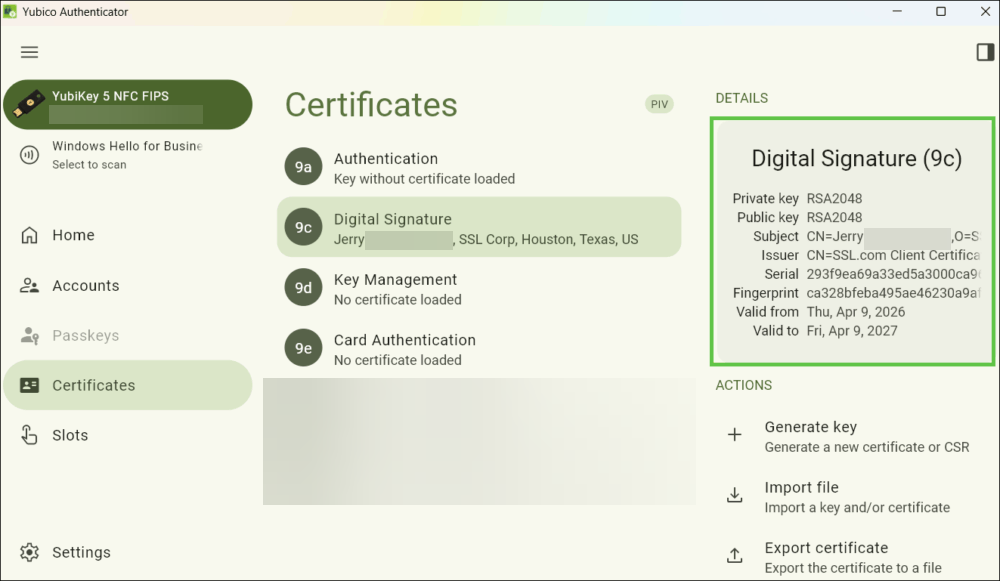
- Ihr Zertifikat ist nun erfolgreich installiert.
Fehlerbehebung bei der Dokumentenunterzeichnungsbeglaubigung
If SSL.com Ihre Bestätigungsvorlage wird abgelehnt. Dies liegt an einem der folgenden Gründe:
- Schritt 1: Generieren Sie ein Schlüsselpaar auf YubiKey
- Ihre Anfrage zur Zertifikatsunterzeichnung (CSR) wird von Yubico Authenticator abgelehnt
- Sie müssen die Zeichen einbeziehen.
CN=im Betreff-Feld. Yubico Authenticator wird die Anfrage ablehnen. CSR falls dies nicht geschieht. - Wählen Sie einen unterstützten Algorithmus aus: RSA2048 ist der einzige für Dokumentensignaturzertifikate akzeptierte Algorithmus.
- Sie müssen die Zeichen einbeziehen.
- Ihre Anfrage zur Zertifikatsunterzeichnung (CSR) wird von Yubico Authenticator abgelehnt
- Schritt 2: Generieren Sie ein Attestierungszertifikat
- Sie können nicht auf die ykman-Befehlszeilenschnittstelle zugreifen.
- ykman kann nicht durch Doppelklicken auf das Anwendungssymbol im YubiKey Manager aufgerufen werden. Die Anwendung kann nur gestartet werden, indem man zuerst eine Shell-Anwendung wie PowerShell öffnet und anschließend den Befehl „Verzeichnis wechseln“ (cd) verwendet, um ykman auszuführen.
- Beim Eingeben des Befehls „cd“ in PowerShell muss ein Leerzeichen zwischen den Zeilen stehen. cd und der Ordnerpfad der ykman-CLI. Beispiel:
cd “C:\Program Files\Yubico\YubiKey Manager” - Der Pfad zum ykman-CLI-Ordner muss in doppelte Anführungszeichen gesetzt werden. Beispiel:
“C:\Program Files\Yubico\YubiKey Manager”
- Die Beglaubigungs- und Zwischenzertifikate werden nicht generiert.
- Achten Sie darauf, Ordner mit einwortigen Namen oder ohne Leerzeichen auszuwählen/zu erstellen, um Fehler bei der Eingabe des Befehls in PowerShell zu vermeiden.
- Um Fehler bei der Eingabe des Befehls in PowerShell zu vermeiden, wählen Sie unbedingt einen kurzen, einwortigen Dateinamen ohne Sonderzeichen.
- Sie können nicht auf die ykman-Befehlszeilenschnittstelle zugreifen.
- Schritt 3: Überprüfen Sie das Attestierungszertifikat mit SSL.com und fügen Sie es der Bestellung bei
- Die Beglaubigungs- und Zwischenzertifikate können auf meinem Computer nicht eingereicht werden. SSL.com Konto
- Beim Öffnen der Dateien in einem Texteditor wie Notepad muss der gesamte Inhalt der Datei kopiert werden, einschließlich —–BEGINN ZERTIFIKAT—– oben und —–ENDE ZERTIFIKAT—– Am Ende.
- Die Beglaubigungs- und Zwischenzertifikate können auf meinem Computer nicht eingereicht werden. SSL.com Konto
Anleitungen zum digitalen Signieren von Adobe PDF- und Microsoft Office-Dokumenten mit Ihrem YubiKey
- Digitales Signieren von Microsoft Office 365-Dokumenten mit einem YubiKey: Schritt-für-Schritt-Anleitung zur Installation Ihres Dokumentensignaturzertifikats und zum Hinzufügen oder Entfernen digitaler Signaturen in Microsoft Office 365.
- PDF-Datei in Adobe Acrobat Reader mit einem YubiKey digital signieren: Eine Anleitung zum Signieren von PDF-Dokumenten in Adobe Acrobat Reader mithilfe eines auf einem YubiKey gespeicherten SSL.com-Dokumentsignaturzertifikats.

