


Επισκόπηση
Από τις 15 Σεπτεμβρίου 2025, το SSL.com TLS έχουν εκδοθεί πιστοποιητικά διακομιστή χωρίς την επέκταση εκτεταμένης χρήσης κλειδιού (EKU) του Client Authentication. Αυτή η αλλαγή καθοδηγήθηκε από το Πολιτική προγράμματος ρίζας του Google ChromeΕδώ, εξηγούμε τι είναι τα EKU, γιατί συνέβη αυτή η αλλαγή, πώς επηρεάζει τα περιβάλλοντα διακομιστή και ποιες ενέργειες μπορεί να χρειαστεί να κάνετε. Παρέχουμε επίσης συχνές ερωτήσεις και τεχνικές οδηγίες για διάφορα σενάρια.
Ενημέρωση: Η κατάργηση του clientAuth EKU είναι απαίτηση του φόρουμ CA/Browser, όχι αλλαγή μόνο για το Chrome. Οι μεγάλες δημόσιες αρχές έκδοσης πιστοποιητικών, συμπεριλαμβανομένου του SSL.com, έχουν καταργήσει το clientAuth EKU από νέες και ανανεωμένες εκδόσεις. TLS πιστοποιητικά διακομιστή από τα τέλη του 2025 και η τελική προθεσμία του προγράμματος Chrome Root για αυτήν την αφαίρεση είναι η 15η Μαρτίου 2027. Εάν τα συστήματά σας εξαρτώνται από το clientAuth EKU για αμοιβαία TLS, έλεγχος ταυτότητας VPN ή παρόμοια περίπτωση χρήσης, σχεδιάστε να μετακινήσετε αυτήν την περίπτωση χρήσης σε ένα ειδικό πιστοποιητικό ελέγχου ταυτότητας πελάτη πριν από την ανανέωση των τρεχόντων πιστοποιητικών σας. Τα πιστοποιητικά που εκδίδονται πριν από την καταληκτική ημερομηνία κάθε αρχής έκδοσης πιστοποιητικών συνεχίζουν να λειτουργούν μέχρι να λήξουν.
Εάν χρησιμοποιείτε το ClientAuth σε οποιοδήποτε από τα TLS πιστοποιητικά διακομιστή, σας ενθαρρύνουμε να επικοινωνήσετε με την ομάδα μας, ώστε να συνεργαστούμε για να βρούμε την καλύτερη λύση για τον οργανισμό σας.
Τι είναι οι Εκτεταμένες Χρήσεις Κλειδιών (EKU);
Εκτεταμένη χρήση κλειδιού (EKU), είναι μια επέκταση πιστοποιητικού που καθορίζει την προβλεπόμενη λειτουργία ενός δημόσιου κλειδιού μέσα σε ένα ψηφιακό πιστοποιητικό. Δημιουργεί ένα δομημένο σύνολο επιτρεπόμενων εφαρμογών, διασφαλίζοντας ότι το κλειδί χρησιμοποιείται μόνο για συγκεκριμένες κρυπτογραφικές λειτουργίες. Αυτή η λειτουργία διέπεται από Αναγνωριστικά αντικειμένων (OID)—μοναδικά αριθμητικά αναγνωριστικά που κατηγοριοποιούν κάθε επιτρεπόμενη χρήση, όπως υπογραφή κώδικα, έλεγχος ταυτότητας διακομιστή, έλεγχος ταυτότητας πελάτη ή ασφαλή email. Όταν ο έλεγχος ταυτότητας βασίζεται σε πιστοποιητικό, η οντότητα επαλήθευσης εξετάζει το πιστοποιητικό για να προσδιορίσει το Αναγνωριστικό αντικειμένου (OID) εντός του EKU. Με την ενσωμάτωση της επέκτασης EKU, α Αρχή Πιστοποίησης (CA) περιορίζει το εύρος του πιστοποιητικού σε προκαθορισμένους ρόλους, με κάθε καθορισμένο σκοπό να αντιστοιχίζεται ρητά σε ένα OID.
Για παράδειγμα:
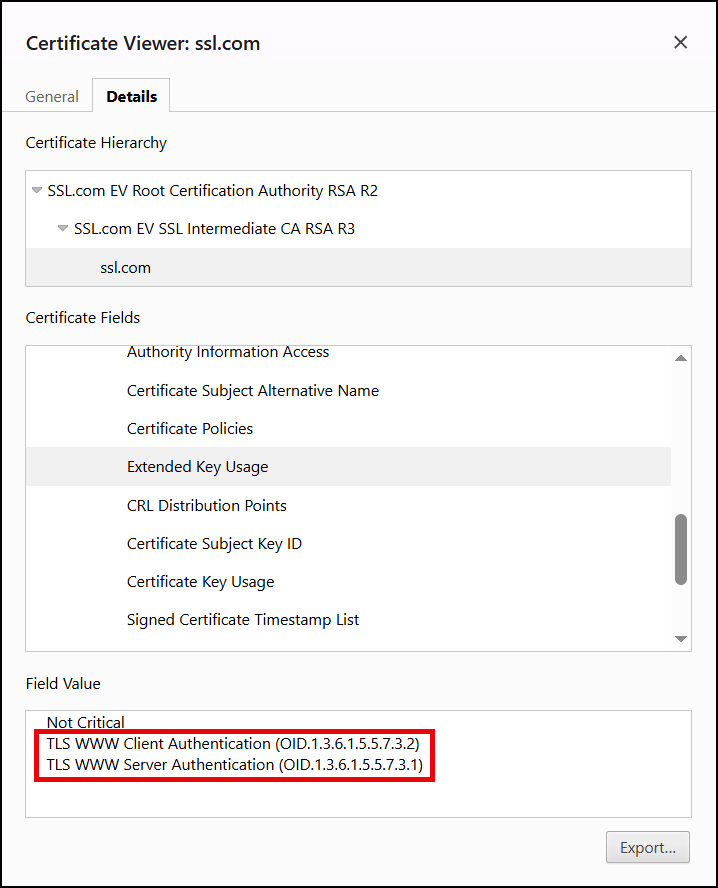
- TLS Έλεγχος ταυτότητας διακομιστή Ιστού – Υποδεικνύει ότι το πιστοποιητικό μπορεί να χρησιμοποιηθεί για τον έλεγχο ταυτότητας ενός διακομιστή (π.χ. ιστότοπου HTTPS). Το OID που αντιστοιχεί στον έλεγχο ταυτότητας διακομιστή είναι 1.3.6.1.5.5.7.3.1
- TLS Έλεγχος ταυτότητας πελάτη Web – Υποδεικνύει ότι το πιστοποιητικό μπορεί να χρησιμοποιηθεί από έναν πελάτη για έλεγχο ταυτότητας σε διακομιστή (π.χ. πιστοποιητικό πελάτη για αμοιβαία TLS). Το OID που έχει εκχωρηθεί στον Έλεγχο ταυτότητας πελάτη είναι 1.3.6.1.5.5.7.3.2
Τα προγράμματα περιήγησης και οι διακομιστές χρειάζονται μόνο το serverAuth EKU προς την εγκαθιδρύω ασφαλής σύνδεση για HTTPS αλλά ιστορικά πολλά TLS Τα πιστοποιητικά διακομιστή περιλάμβαναν και τα δύο serverAuth και clientAuth EKU. Παρακάτω είναι ένα παράδειγμα του ένα τέτοιο πιστοποιητικό:
Τι είναι συμβάν;
Έναρξη 15 Σεπτεμβρίου, 2025, Το SSL.com θα ζήτημα TLS πιστοποιητικά που περιλαμβάνουν μόνο τα serverAuth EKU (και δεν clientAuth) για πιστοποιητικά διακομιστή. Με άλλα λόγια, νέο SSL/TLS Τα πιστοποιητικά για τον ιστότοπο ή τον διακομιστή σας θα προορίζονται ρητά μόνο για "Έλεγχος ταυτότητας διακομιστή".
Γιατί να αφαιρέσετε το clientAuth EKU από πιστοποιητικά διακομιστή;
Υπάρχουν διάφοροι λόγοι για αυτήν την εντολή:
- Ασφάλεια και πεδίο εφαρμογής: Δημόσιο TLS πιστοποιητικά είναι υποτίθεται μόνο για έλεγχο ταυτότητας διακομιστών στον Ιστό. Η αφαίρεση παρέχει έναν σαφή διαχωρισμό μεταξύ της λειτουργικότητας διακομιστή και πελάτη. Το ClientAuth EKU χρησιμοποιείται για τον έλεγχο ταυτότητας μηχανών και χρηστών με Mutual TLS (mTLS) και άλλα σενάρια ελέγχου ταυτότητας.
- Αποτροπή εσφαλμένης διαμόρφωσης: Ορισμένα συστήματα ενδέχεται να εμπιστεύονται κάθε πιστοποιητικό από μια δημόσια ΑΠ για έλεγχο ταυτότητας πελάτη, εάν υπάρχει το EKU, κάτι που θα μπορούσε να αποτελεί κίνδυνο για την ασφάλεια.
- Απαιτήσεις προγράμματος περιήγησης: Τα μεγάλα προγράμματα περιήγησης δεν απαιτούν ούτε ελέγχουν το clientAuth EKU στο πιστοποιητικό ενός ιστότοπου.
- απλοποιημένη PKI Αρχιτεκτονική: Διαχωρίζοντας τις χρήσεις, οι ΑΠ μπορούν να διατηρούν ξεχωριστές ιεραρχίες πιστοποιητικών για διακομιστή TLS έναντι άλλων σκοπών.
Συμμόρφωση του κλάδου
Αυτή η αλλαγή πολιτικής αποτελεί απαίτηση του Φόρουμ CA/Browser που εφαρμόζεται σταδιακά σε ολόκληρο τον κλάδο, με το Πρόγραμμα Chrome Root να ορίζει την τελική προθεσμία εφαρμογής της 15ης Μαρτίου 2027 για... TLS πιστοποιητικά διακομιστή.
Επιπτώσεις στα περιβάλλοντα διακομιστή
Για τη συντριπτική πλειονότητα των αναπτύξεων διακομιστή, αυτή η αλλαγή θα είναι χαμηλή πρόσκρουση or χωρίς αντίκτυπο. Δείτε τι να περιμένετε:
- Τυπικοί διακομιστές Ιστού (HTTPS): Χωρίς αντίκτυπο. Τα ενημερωμένα πιστοποιητικά θα συνεχίσουν να λειτουργούν κανονικά.
- Υφιστάμενα Πιστοποιητικά: Οποιοδήποτε πιστοποιητικό έχει εκδοθεί πριν η αποκοπή θα συνεχίσει να λειτουργεί μέχρι να λήξει.
- Αμοιβαία TLS (mTLS) και σενάρια πιστοποίησης πελάτη: Εάν χρησιμοποιούσατε ένα TLS πιστοποιητικό διακομιστή για έλεγχος ταυτότητας πελάτη, θα χρειαστεί να αποκτήσετε ξεχωριστό πιστοποιητικό με το clientAuth EKU από άλλη πηγή.
- Εταιρικά συστήματα που απαιτούν και τα δύο EKU: Ορισμένα παλαιού τύπου ή εταιρικά συστήματα αναμένονταν και τα δύο EKU. Θα πρέπει να επαληθεύσετε εάν χρειάζονται ενημερώσεις για τη συμμόρφωση με τους νέους κανόνες.
- Πιστοποιητικά για πελάτες API, συσκευές IoT κ.λπ.: Εάν η περίπτωση χρήσης σας βασιζόταν στο clientAuth EKU, θα χρειαστεί να αποκτήσετε ένα αποκλειστικό πιστοποιητικό ελέγχου ταυτότητας πελάτη. Το SSL.com προσφέρει Πιστοποιητικά ελέγχου ταυτότητας πελάτη.
Απαιτούμενες ενέργειες για πελάτες
- Αποθέστε τα Πιστοποιητικά σας: Προσδιορίστε οποιαδήποτε TLS πιστοποιητικά σε χρήση και ελέγξτε για το clientAuth EKU.
- Προσδιορίστε τυχόν περιπτώσεις διπλής χρήσης: Προσδιορίστε εάν κάποιο από τα συστήματά σας βασίζεται σε α TLS πιστοποιητικό για έλεγχο ταυτότητας πελάτη.
- Σχέδιο Ανανέωσης/Επανέκδοσης Πιστοποιητικού: Τα μελλοντικά πιστοποιητικά θα εκδίδονται χωρίς clientAuth EKU από προεπιλογή.
- Επανέκδοση έγκαιρα εάν χρειάζεται: Εάν θέλετε να ενημερώσετε προληπτικά τα πιστοποιητικά σας, μπορείτε να τα επανεκδώσετε πριν από τη λήξη της προθεσμίας.
- Λάβετε πιστοποιητικά ελέγχου ταυτότητας πελάτη, εάν απαιτείται: Εξασφαλίστε ένα ξεχωριστό πιστοποιητικό με το clientAuth EKU αν χρειαστεί.
- Ενημέρωση τεκμηρίωσης και διαμόρφωσης: Τροποποιήστε τυχόν αυτοματοποιημένα σενάρια αιτημάτων πιστοποιητικού ή τεκμηρίωση που προηγουμένως υπέθεταν ότι θα υπήρχαν και τα δύο EKU.
Συχνές Ερωτήσεις (Συχνές Ερωτήσεις)
Q1. Τι είναι το EKU «Επαλήθευση πελάτη» και γιατί υπήρχε στο πιστοποιητικό μου;
Το EKU "Επαλήθευση πελάτη" υποδεικνύει ότι ένα πιστοποιητικό μπορεί να χρησιμοποιηθεί από έναν πελάτη για έλεγχο ταυτότητας σε διακομιστή. Ορισμένες ΑΠ το συμπεριέλαβαν ιστορικά TLS πιστοποιητικά από προεπιλογή, αλλά ποτέ δεν απαιτήθηκε για την κανονική ασφάλεια του ιστότοπου.
Q2. Θα απορρίψουν τα προγράμματα περιήγησης το πιστοποιητικό μου εάν έχει το clientAuth EKU;
Όχι. Τα προγράμματα περιήγησης δεν απορρίπτουν υπάρχοντα πιστοποιητικά που έχουν το clientAuth EKU. Η αλλαγή του Σεπτεμβρίου 2025 επηρέασε μόνο την έκδοση νέων πιστοποιητικών. Ένα πιστοποιητικό που εκδόθηκε πριν από αυτήν την ημερομηνία παραμένει έγκυρο μέχρι τη λήξη του.
Ε3. Το ρεύμα μου TLS Το πιστοποιητικό λέει "Έλεγχος ταυτότητας πελάτη" κάτω από την εκτεταμένη χρήση κλειδιού. Τώρα είναι άκυρο;
Όχι, παραμένει σε ισχύ. Δεν χρειάζεται να το αντικαταστήσετε αμέσως. Όταν ανανεώνετε, το νέο πιστοποιητικό απλά δεν θα περιλαμβάνει το clientAuth EKU.
Ε4. Πώς μπορώ να ελέγξω εάν ένα πιστοποιητικό έχει το clientAuth EKU;
Μπορείτε να επιθεωρήσετε τα στοιχεία του πιστοποιητικού χρησιμοποιώντας εργαλεία OpenSSL, PowerShell ή GUI για να το ελέγξετε Εκτεταμένη χρήση κλειδιού επέκταση.
Q5. Το σύστημά μας απαιτεί το πιστοποιητικό διακομιστή να έχει και serverAuth και clientAuth EKU. Τι πρέπει να κάνουμε;
Θα πρέπει να ενημερώσετε το σύστημά σας ώστε να απαιτείται μόνο serverAuth για πιστοποιητικά διακομιστή. Εάν απαιτείται έλεγχος ταυτότητας πελάτη, αποκτήστε ένα ξεχωριστό πιστοποιητικό με το clientAuth EKU από το SSL.com.
Ε6. Μπορώ να λάβω ένα δημόσια αξιόπιστο πιστοποιητικό μόνο με EKU ελέγχου ταυτότητας πελάτη;
Ορισμένες CA, όπως το SSL.com, προσφέρουν αποκλειστικά πιστοποιητικά ελέγχου ταυτότητας πελάτη. Αυτά είναι ξεχωριστά από TLS πιστοποιητικά και χρησιμοποιούνται συνήθως για έλεγχο ταυτότητας επιχείρησης.
Ε7. Αυτό επηρεάζει άλλα EKU ή τύπους πιστοποιητικών (υπογραφή κώδικα, email, κ.λπ.);
Όχι, αυτή η αλλαγή αφορά συγκεκριμένα TLS πιστοποιητικά διακομιστή. Η υπογραφή κώδικα και τα πιστοποιητικά email έχουν τις δικές τους απαιτήσεις EKU.
Ε8. Χρησιμοποιούμε έλεγχο ταυτότητας πιστοποιητικού πελάτη στον ιστότοπό μας. Το επηρεάζει αυτή η αλλαγή;
Όχι, αμοιβαία TLS (mTLS) ο έλεγχος ταυτότητας εξακολουθεί να λειτουργεί. Ωστόσο, βεβαιωθείτε ότι τα πιστοποιητικά πελάτη που παρουσιάζονται από τους χρήστες εξακολουθούν να διαθέτουν το clientAuth EKU εαν είναι απαραίτητο.
Ε9. Σχετίζεται αυτό με την επερχόμενη αλλαγή σε μικρότερη διάρκεια ζωής πιστοποιητικών (πιστοποιητικά 90 ημερών);
Όχι, πρόκειται για ξεχωριστές αλλαγές στον κλάδο, αν και και οι δύο στοχεύουν στη βελτίωση των πρακτικών ασφάλειας και διαχείρισης πιστοποιητικών.
Q10. Πού μπορώ να δω τις επίσημες απαιτήσεις σχετικά με αυτήν την αλλαγή;
The Πολιτική προγράμματος ρίζας του Google Chrome παρέχει οδηγίες σχετικά με την απαγόρευση του clientAuth EKU in TLS πιστοποιητικά διακομιστή.
Περίληψη
Η κατάργηση του clientAuth EKU από TLS Τα πιστοποιητικά διακομιστή είναι μια αλλαγή πολιτικής σε ολόκληρο τον κλάδο που θα ενισχύσει την ασφάλεια και θα αποτρέψει την κακή χρήση. Για τους περισσότερους χρήστες, δεν θα υπάρξει αξιοσημείωτος αντίκτυπος. Ωστόσο, εάν βασίζεστε στο clientAuth EKU, θα πρέπει να λάβετε προληπτικά βήματα για να αποκτήσετε τον σωστό τύπο πιστοποιητικού για τις ανάγκες σας.
Εάν έχετε οποιεσδήποτε ερωτήσεις ή χρειάζεστε βοήθεια, επικοινωνήστε με την ομάδα υποστήριξής μας στη διεύθυνση support@ssl.com.
