Εισαγωγή
Το Microsoft Intune επιτρέπει την ενσωμάτωση εισαγόμενων πιστοποιητικών PFX, για τα οποία χρησιμοποιούνται συχνά S/MIME κρυπτογράφηση σε προφίλ email. Το Intune υποστηρίζει την εισαγωγή πιστοποιητικών PFX σε αυτές τις πλατφόρμες:- Διαχειριστής συσκευής Android
- Android Enterprise:
- Πλήρως διαχειριζόμενη
- Εταιρικό Προφίλ Εργασίας
- Προσωπικό Προφίλ Εργασίας
- iOS / iPadOS
- macOS
- Παράθυρα 10 / 11
Κατανόηση S/MIME Ανάπτυξη πιστοποιητικού με χρήση του Intune
Όταν το Intune χρησιμοποιείται για την ανάπτυξη ενός εισαγόμενου πιστοποιητικού PFX σε έναν χρήστη, δύο βασικά στοιχεία παίζουν ρόλο δίπλα στη συσκευή:- Υπηρεσία Intune: Αυτή η υπηρεσία αποθηκεύει με ασφάλεια τα πιστοποιητικά PFX σε κρυπτογραφημένη μορφή και διαχειρίζεται την ανάπτυξή τους στη συσκευή του χρήστη. Οι κωδικοί πρόσβασης που προστατεύουν τα ιδιωτικά κλειδιά αυτών των πιστοποιητικών κρυπτογραφούνται πριν μεταφορτωθούν, χρησιμοποιώντας είτε μονάδα ασφαλείας υλικού (HSM) είτε κρυπτογραφία των Windows. Αυτό διασφαλίζει ότι το Intune δεν έχει ποτέ πρόσβαση στα ιδιωτικά κλειδιά.
- Υποδοχή πιστοποιητικού για το Microsoft Intune: Όταν μια συσκευή ζητά ένα εισαγόμενο πιστοποιητικό PFX, ο κρυπτογραφημένος κωδικός πρόσβασης, το πιστοποιητικό και το δημόσιο κλειδί της συσκευής προωθούνται στην εφαρμογή σύνδεσης. Η σύνδεση αποκρυπτογραφεί τον κωδικό πρόσβασης χρησιμοποιώντας το ιδιωτικό κλειδί εσωτερικής εγκατάστασης και, στη συνέχεια, κρυπτογραφεί ξανά τον κωδικό πρόσβασης με το κλειδί της συσκευής. Στη συνέχεια, το πιστοποιητικό επιστρέφεται στο Intune, το οποίο το παραδίδει στη συσκευή. Η συσκευή το αποκρυπτογραφεί με το δικό της ιδιωτικό κλειδί και εγκαθιστά το πιστοποιητικό.
Συγκεκριμένοι ρόλοι ηθοποιών
- Εισαγωγή αναγνωριστικού: Λειτουργεί ως ο κύριος πάροχος ταυτότητας, ενσωματώνοντας διάφορες υπηρεσίες της Microsoft και εταιρικές εφαρμογές.
- Intune: Διαχειρίζεται συσκευές που είναι εγγεγραμμένες στο σύστημα, εφαρμόζει πολιτικές ασφαλείας και αναπτύσσει πιστοποιητικά.
- S/MIME Πιστοποιητικά: Παρέχονται από το SSL.com, αυτά τα πιστοποιητικά εξασφαλίζουν ασφαλή επικοινωνία μέσω email μέσω κρυπτογράφησης και υπογραφής email.
- Entra Connect: Συνδέει την υπηρεσία καταλόγου Active Directory εντός της εγκατάστασης με το αναγνωριστικό Azure Entra για να παρέχει μια λύση υβριδικής ταυτότητας.
- Συσκευές: Αυτά είναι εγγεγραμμένα στο Intune και ασφαλίζονται με πιστοποιητικά, παρέχοντας στους χρήστες ασφαλή πρόσβαση σε εταιρικούς πόρους.
Περίληψη ροής εργασιών
- Ο οργανισμός καταχωρεί την εταιρική του εφαρμογή στο Entra ID.
- Τα στοιχεία της εταιρικής εφαρμογής καταχωρούνται επίσης στο SSL.com.
- Οι διαχειριστές Intune αγοράζουν πιστοποιητικά για χρήστες από το SSL.com.
- Κατά την αγορά, οι διαχειριστές επιλέγουν τον σκοπό του πιστοποιητικού, όπως γενική χρήση, S/MIME Κρυπτογράφηση ή S/MIME Υπογραφή.
- Στη συνέχεια, το πιστοποιητικό PFX εισάγεται στο Intune για τον λογαριασμό του χρήστη.
- Το Intune συνδέεται με την υποδοχή Intune για να επικυρώσει το πιστοποιητικό.
- Μόλις επικυρωθεί, το Intune αναπτύσσει το πιστοποιητικό στη συσκευή του χρήστη.
Ενισχύστε την ασφάλεια των email σας και προστατέψτε ευαίσθητα δεδομένα με το SSL.com S/MIME πιστοποιητικά.
Τρόπος ρύθμισης παραμέτρων του Microsoft Intune και του Microsoft Active Directory για S/MIME Πιστοποιητικά
Προϋποθέσεις
Παρακάτω παρατίθενται οι προϋποθέσεις για το API. Αυτά πρέπει να ρυθμιστούν στο Intune μισθωτή στον οποίο θα εισαχθούν πιστοποιητικά από το SSL.com.- Ένας λογαριασμός με δικαιώματα διαχειριστή Intune
Προσθήκη χρηστών και παραχώρηση αδειών – Microsoft Intune | Microsoft Learn - Όλοι οι χρήστες για τους οποίους εισάγεται το πιστοποιητικό PFX θα πρέπει να έχουν εκχωρηθεί άδεια Intune
Εκχώρηση αδειών χρήσης Microsoft Intune | Microsoft Learn - Η σύνδεση πιστοποιητικού Intune έχει εγκατασταθεί και ρυθμιστεί σε διακομιστή Windows
Εγκαταστήστε το Certificate Connector για το Microsoft Intune – Azure | Microsoft Learn - Εξαγωγή δημόσιου κλειδιού από τον διακομιστή σύνδεσης Intune
Χρησιμοποιήστε εισαγόμενα πιστοποιητικά PFX στο Microsoft Intune | Microsoft Learn - Δημιουργία εφαρμογής Enterprise στο Microsoft Entra
Αυτός ο οδηγός προϋποθέτει ότι η εφαρμογή Enterprise θα δημιουργηθεί ήδη στους ενοικιαστές και το SSL.com θα έχει τις πληροφορίες σχετικά με την εγγεγραμμένη εταιρική εφαρμογή. Η διαδικασία εγγραφής της εφαρμογής Enterprise (χρησιμοποιώντας την πύλη Entra) εξηγείται παρακάτω.- Συνδεθείτε στο portal.azure.com και αναζητήστε Αναγνωριστικό Microsoft Entra
- Πατήστε Επιχειρηματικές εφαρμογές
- Πατήστε Νέα εφαρμογή
- Πατήστε Δημιουργήστε τη δική σας εφαρμογή
- Εισαγάγετε το όνομα της εφαρμογής και κάντε κλικ δημιουργώ
- Η εφαρμογή δημιουργήθηκε πλέον με επιτυχία.
- Πατήστε Εγγραφές εφαρμογών
- Πατήστε Όλες οι εφαρμογές
- Επιλέξτε την Εφαρμογή.
Σημειώστε το Αναγνωριστικό εφαρμογής και την Αναγνωριστικό καταλόγου: αυτά πρέπει να περάσουν στο API. - Πατήστε Πιστοποιητικά και μυστικά και στη συνέχεια επιλέξτε Νέο μυστικό πελάτη
- Πατήστε Πιστοποίηση και προσθέστε τις διευθύνσεις URL ανακατεύθυνσης Ιστού του SSL.com. Οι διευθύνσεις URL ανακατεύθυνσης είναι https://secure.ssl.com/oauth2/azure για Παραγωγή και https://sandbox.ssl.com/oauth2/azure για το Sandbox
- Δώστε ένα όνομα στο κλειδί και κάντε κλικ Πρόσθεση
Σημειώστε την τιμή του κλειδιού. Αυτό πρέπει να περάσει στο API.
- Ρυθμίστε ένα προφίλ εισαγωγής πιστοποιητικού PKCS
Μόλις εισαχθούν τα πιστοποιητικά στο Intune, διαμορφώστε ένα προφίλ εισαγωγής πιστοποιητικού PKCS και αντιστοιχίστε το σε σχετικές ομάδες Microsoft Entra. Λεπτομερή βήματα είναι διαθέσιμα σε αυτό Οδηγός της Microsoft.
Απαιτήσεις άδειας για την εφαρμογή Enterprise για εισαγωγή του πιστοποιητικού
- Κάτω από Εγγραφές εφαρμογών >> Όνομα εφαρμογής, κάντε κλικ στην επιλογή Δικαιώματα API.
- Πατήστε Προσθέστε μια άδεια.
- Πατήστε Microsoft Graph.
- Πατήστε Εξουσιοδοτημένα δικαιώματα και αναζητήστε user.read. Επιλέξτε τα πλαίσια για Χρήστης.Διαβάστε και Χρήστης.Διαβάστε.Όλα.
- Πατήστε Ανατεθειμένες άδειες και αναζητήστε "ομάδα". Επιλέξτε το πλαίσιο για Group.ReadWrite.All.
- Πατήστε Εξουσιοδοτημένα δικαιώματα και αναζητήστε "DeviceManagementApps". Επιλέξτε το πλαίσιο για DeviceManagementApps.ReadWrite.All.
- Αναζήτηση "DeviceManagementConfiguration". Επιλέξτε τα πλαίσια για DeviceManagementConfiguration.Read.All και DeviceManagementConfiguration.ReadWrite.All. Προχωρήστε για να κάνετε κλικ στο Προσθέστε δικαιώματα κουμπί.
- Πατήστε Προσθέστε μια άδεια.
- Αγορά Microsoft Graph.
- Πατήστε Άδεια εφαρμογής και αναζητήστε "user.read". Επιλέξτε τα πλαίσια για Χρήστης.Διαβάστε.Όλα και Χρήστης.ReadWrite.All.
- Πατήστε Άδεια εφαρμογής και αναζητήστε "ομάδα". Επιλέξτε το πλαίσιο για Group.ReadWrite.All.
- Πατήστε Άδεια εφαρμογής και αναζητήστε "DeviceManagementApps". Επιλέξτε το πλαίσιο για DeviceManagementApps.ReadWrite.All
- Πατήστε Άδεια εφαρμογής και αναζητήστε "DeviceManagementService". Επιλέξτε το πλαίσιο για DeviceManagementService.ReadWrite.All
- Αναζήτηση "DeviceManagementConfiguration" και επιλέξτε τα πλαίσια για DeviceManagementConfiguration.Read.All και DeviceManagementConfiguration.ReadWrite.All. Προχωρήστε για να κάνετε κλικ στο Προσθήκη Δικαιωμάτων κουμπί.
- Μόλις εκχωρηθούν όλα τα δικαιώματα, κάντε κλικ Εκχώρηση συγκατάθεσης διαχειριστή για [όνομα οργανισμού].
- Πατήστε Ναι να δώσει την άδεια
- Η άδεια θα πρέπει τώρα να χορηγηθεί με επιτυχία.
Τρόπος εξαγωγής πιστοποιητικών στην υπηρεσία καταλόγου Active Directory Azure χρησιμοποιώντας το εργαλείο ενσωμάτωσης SSL.com Azure
Οι ακόλουθες ενότητες παρέχουν οδηγίες σχετικά με τον τρόπο χρήσης του SSL.com Azure Integration Tool για την εξαγωγή πιστοποιητικών στο Azure Active Directory.Απαιτήσεις από το SSL.com
- Ένα ενεργό Συμφωνητικό Προεπικύρωσης Ταυτότητας Μαζικής Παραγγελίας. Οδηγίες μπορείτε να βρείτε στο αυτός ο οδηγός. Μόλις ενεργοποιηθεί, μπορούν να εκτελεστούν τα βήματα στην επόμενη ενότητα.
- Διαμορφώθηκε ο λογαριασμός Microsoft Entra και Intune, όπως περιγράφεται σε αυτήν την προηγούμενη ενότητα: Τρόπος ρύθμισης παραμέτρων του Microsoft Intune και του Microsoft Active Directory για S/MIME Πιστοποιητικά.
Διαμόρφωση συγχρονισμού Azure
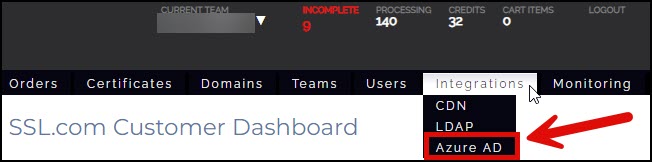
- Συνδεθείτε στον λογαριασμό σας SSL.com και κάντε κλικ Ενσωματώσεις στο επάνω μενού. Από τις επιλογές που αναφέρονται, κάντε κλικ Azure AD.
- Συμπληρώστε τα απαιτούμενα πεδία για την ενσωμάτωση του Azure. Στη συνέχεια, κάντε κλικ στο Αποθήκευση κουμπί.
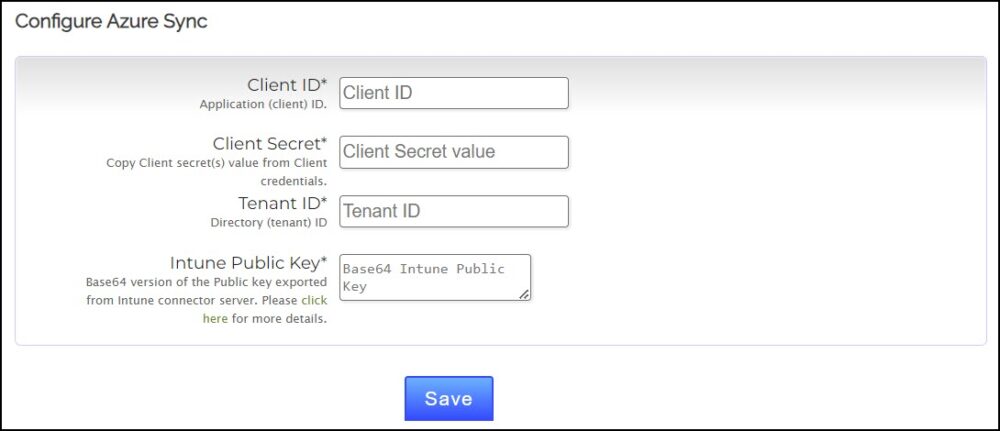
- Αναγνωριστικό πελάτη. Αναγνωριστικό εφαρμογής (πελάτη).
- Μυστικό πελάτη. Αντιγράψτε την αξία μυστικού(ων) πελάτη από τα διαπιστευτήρια πελάτη.
- Αναγνωριστικό μισθωτή. Ταυτότητα καταλόγου (ενοικιαστή).
- Δημόσιο κλειδί Intune. Η έκδοση Base64 του Δημόσιου κλειδιού εξήχθη από τον διακομιστή σύνδεσης Intune. Για περισσότερες λεπτομέρειες, ελέγξτε αυτό Πηγή της Microsoft.
Χρησιμοποιήστε το SSL.com Azure Integration Tool για έκδοση S/MIME πιστοποιητικά
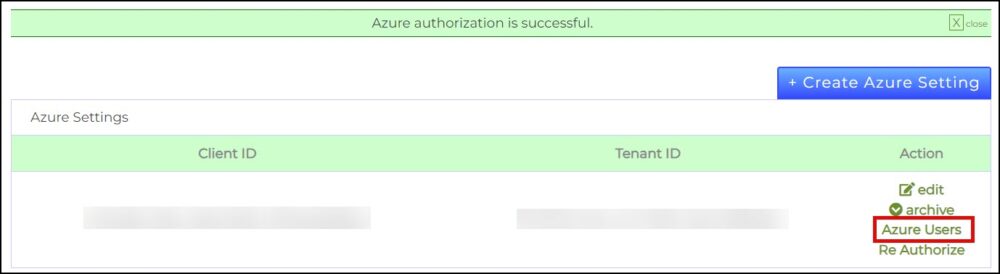
- Μόλις η Γαλανός η ρύθμιση έχει δημιουργηθεί. Κάντε κλικ στο Εξουσιοδοτώ σύνδεσμο.
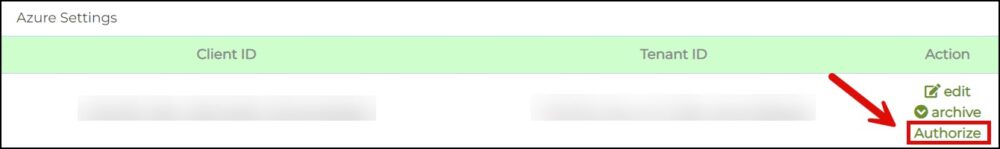
- Πατήστε Χρήστες Azure έτσι ώστε η λίστα των χρηστών από το Azure να μπορεί να εισαχθεί στο σύστημα του SSL.com.
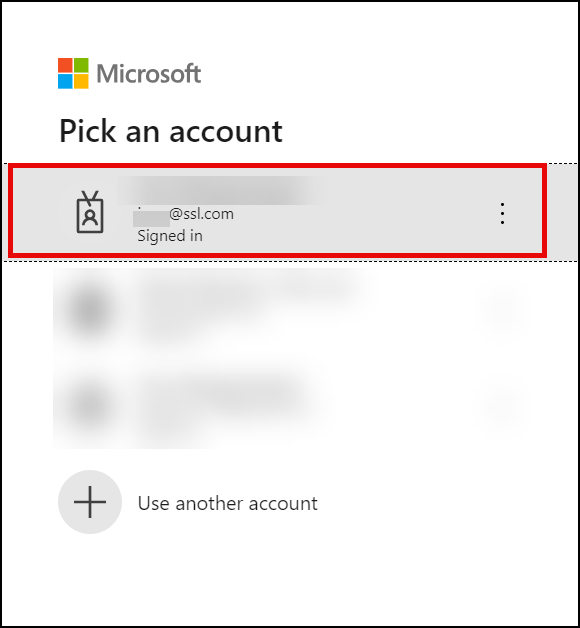
- Θα σας ζητηθεί να συνδεθείτε στον λογαριασμό σας Microsoft.
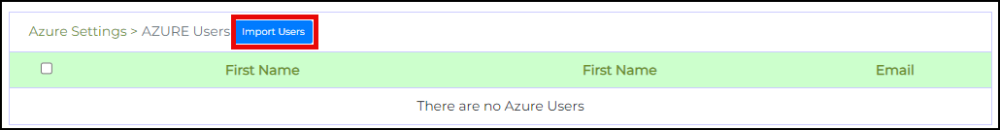
- Κάντε κλικ στο Εισαγωγή χρηστών κουμπί στο SSL.com Azure Integration Tool.
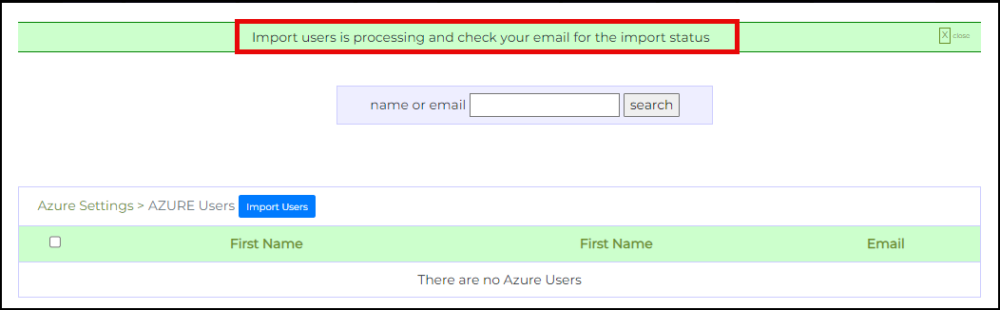
- Το SSL.com θα ειδοποιήσει ότι οι πληροφορίες των χρηστών του Azure στους οποίους θα εκχωρηθούν ψηφιακά πιστοποιητικά βρίσκονται σε διαδικασία εισαγωγής. Επαναλάβετε τη φόρτωση της σελίδας για να επιβεβαιώσετε ότι έχουν εισαχθεί.
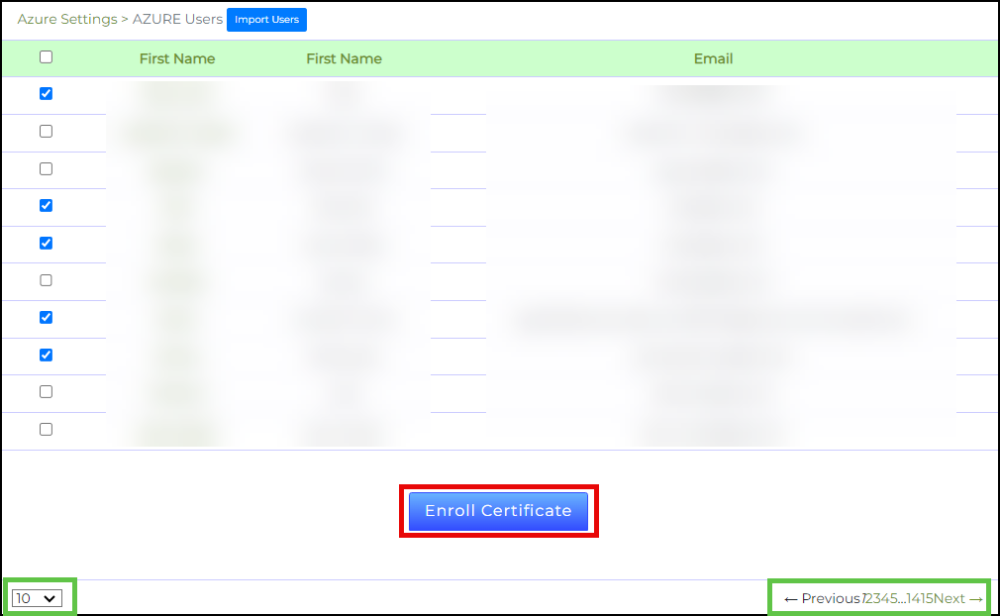
- Το SSL.com θα εμφανίσει τη λίστα των χρηστών του Azure, που υποδεικνύεται από το όνομα, το επίθετο και τη διεύθυνση email τους. Επιλέξτε το πλαίσιο ελέγχου για όλους τους χρήστες στους οποίους θα εκχωρηθεί πιστοποιητικό. Ο αριθμός των χρηστών που εμφανίζονται στη λίστα μπορεί να αυξηθεί κάνοντας κλικ στο αναπτυσσόμενο βέλος στο κάτω αριστερό μέρος της σελίδας. Μετά την οριστικοποίηση των επιλεγμένων χρηστών, κάντε κλικ στο Εγγραφή πιστοποιητικού για να προχωρήσετε.
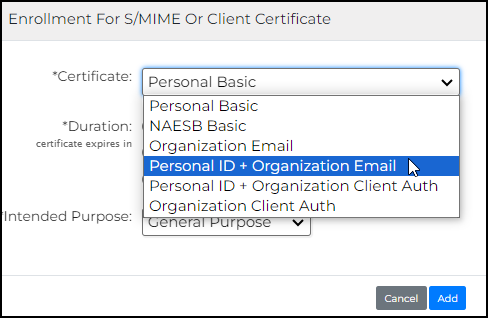
- Εκπληρώστε τις απαιτήσεις για το πιστοποιητικό.
- Πιστοποιητικό: Επιλέξτε τον τύπο πιστοποιητικού που θέλετε να εκχωρήσετε στους επιλεγμένους χρήστες.
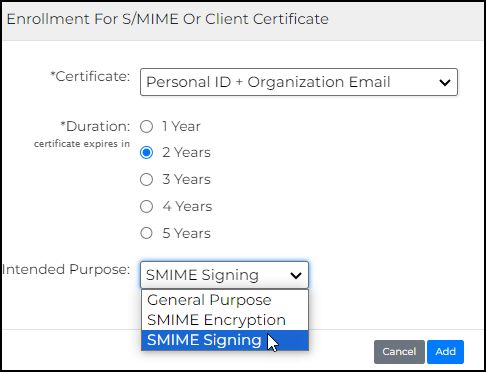
- Διάρκεια: Καθορίστε το χρονικό διάστημα πριν από τη λήξη του πιστοποιητικού.

- Προβλεπόμενος σκοπός: Επιλέξτε μεταξύ Γενικού Σκοπού, Κρυπτογράφηση SMIME ή Υπογραφή SMIME.
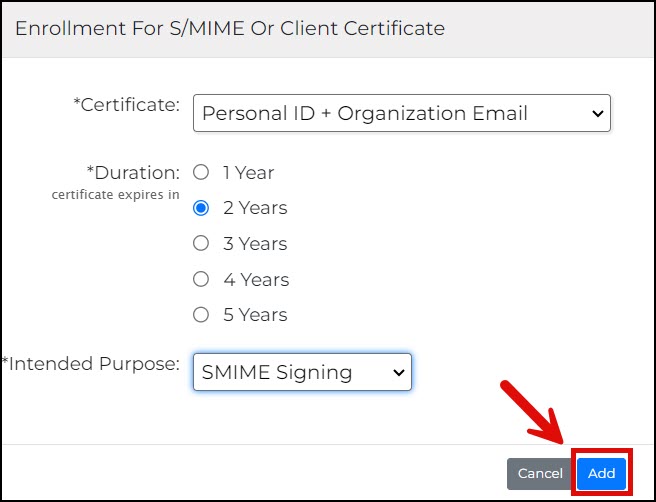
- Αφού οριστικοποιηθούν οι επιλογές, κάντε κλικ στο Πρόσθεση κουμπί.
- Πιστοποιητικό: Επιλέξτε τον τύπο πιστοποιητικού που θέλετε να εκχωρήσετε στους επιλεγμένους χρήστες.
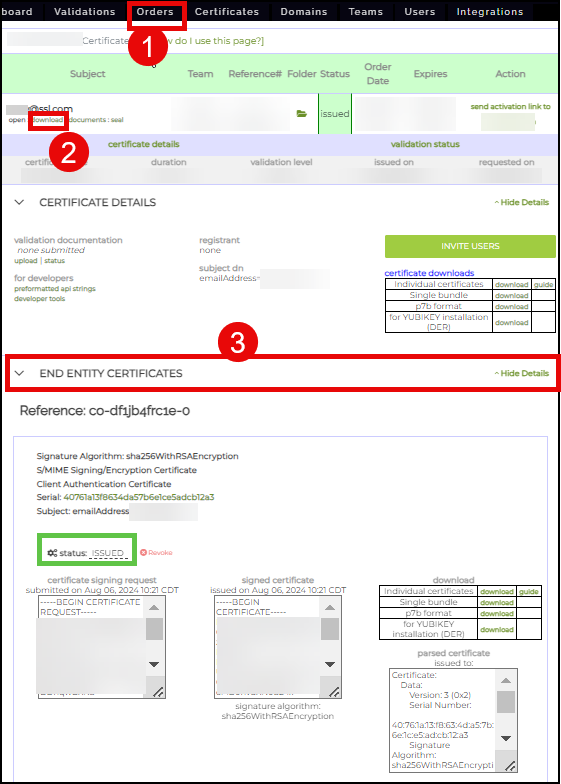
- Σε κάθε χρήστη θα εκχωρηθεί μια νέα παραγγελία πιστοποιητικού από εδώ. Με την παρουσία ενός συμφωνητικού προεπικύρωσης ταυτότητας, κάθε παραγγελία θα επικυρώνεται αυτόματα και θα εκδίδεται. Η επιτυχής έκδοση του πιστοποιητικού μπορεί να επιβεβαιωθεί κάνοντας κλικ Παραγγελιες από το επάνω μενού, ακολουθούμενο από το καθέκαστα σύνδεσμος της συγκεκριμένης παραγγελίας. Κάνοντας κύλιση προς τα κάτω και κάνοντας κλικ στο ΤΕΛΙΚΑ ΠΙΣΤΟΠΟΙΗΤΙΚΑ ΟΝΤΟΤΗΤΩΝ ενότητα, θα εμφανιστούν τα στοιχεία του πιστοποιητικού συμπεριλαμβανομένου του ΕΚΔΟΘΗΚΕ κατάστασης.