


Iga kord, kui külastame veebisaiti, sooritame veebiostu või kontrollime oma e-posti, edastatakse andmeid meie seadmete ja kaugserverite vahel edasi-tagasi. See teabevahetus interneti kaudu tekitab olulise küsimuse: kuidas me teame, et meie andmed on uteliailta pilkude eest kaitstud? Vastus peitub krüpteerimisprotokollides nagu SSL/TLS.
, on turvaprotokollid, mis loovad krüpteeritud ühenduse kliendi (nt teie veebibrauseri) ja serveri (veebisaidi, millega te ühenduse loote) vahel. See võimaldab turvalist andmeedastust.
Vaatame lähemalt SSL-i/TLS käepigistus ja sammud, mis võimaldavad turvalist Interneti-ühendust.
SSL-i ülevaade/TLS käepigistus
SSL /TLS Käepigistus on toimingute jada, mis võimaldab kahel osapoolel – tavaliselt kliendil ja serveril – üksteist autentida, kokku leppida krüpteerimisstandardites ja luua andmete edastamiseks turvalise kanali.
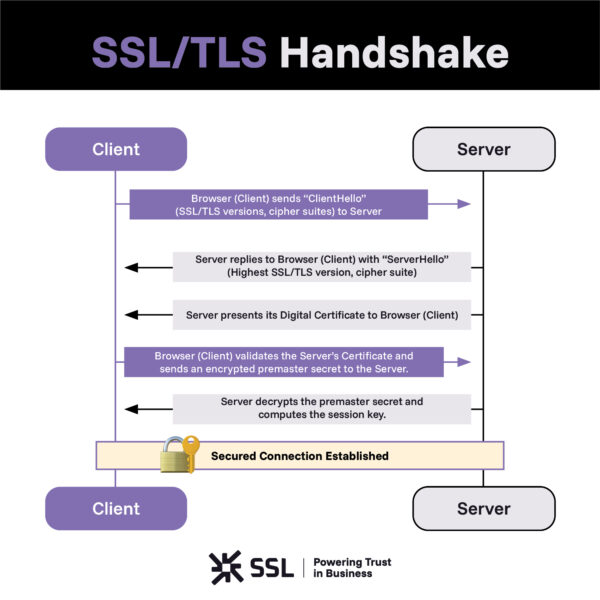
See on nagu keerukas digitaalne tants keeruka edasi-tagasi suhtlusega millisekundites. Allolevad viis sammu tutvustavad klassikalist käepigistust, mida kasutavad TLS 1.2 ja varem. TLS 1.3, versioon, mida enamik brausereid ja servereid tänapäeval kasutab, lihtsustab mitmeid neid samme, mida käsitletakse selles artiklis hiljem. Selle käepigistuse mõistmiseks jagame selle samm-sammult lahti:
-
Sissejuhatus (ClientHello): Teie brauser saadab a "Klient Tere" sõnumi serverile, kui taotlete turvalist veebisaiti. See sõnum sisaldab olulist teavet, sealhulgas SSL/TLS versioonid, mida see toetab, ja šifrikomplektid, mida ta saab kasutada.
-
Serveri vastus (ServerHello): Server vastab a-ga "Server Tere" sõnum, sealhulgas kõrgeim SSL/TLS versiooni ja šifrikomplekti toetavad mõlemad pooled.
-
Serveri mandaadid: server esitab oma digitaalse sertifikaadi, mille on kontrollinud sertifitseerimisasutus (CA), näiteks , nagu selle autentsust tagav ID-kaart.
-
Kliendi kinnitamine ja võtme genereerimine: teie brauser kinnitab serveri sertifikaadi. Pärast kinnitamist kasutab see serveri avalikku võtit, et krüpteeridapremaster saladus," kordumatu seansivõti ja saadab selle serverisse tagasi.
-
Turvalise ühenduse loomine: server dekrüpteerib eelsaladuse oma privaatvõtmega. Seejärel arvutavad server ja klient seansivõtme, mida kasutatakse kogu suhtluse sümmeetriliseks krüptimiseks.
SSL-i põhikomponendid/TLS käepigistus
Nüüd, kui oleme välja toonud põhilise SSL/TLS käepigistuse sammud, uurime põhikontseptsioone ja tehnoloogiat, mis selle käepigistuse võimalikuks teevad.
Asümmeetriline krüptimine
See viitab võtmepaari – ühe avaliku ja teise privaatse – kasutamisele krüptimiseks. Avaliku võtmega krüptitud andmeid saab dekrüpteerida ainult privaatvõtmega. See võimaldab andmete turvalist edastamist.
Sümmeetriline krüptimine
See kasutab andmete krüptimiseks ja dekrüpteerimiseks ühte jagatud võtit. Sümmeetriline krüptimine on kiirem kui asümmeetriline krüptimine. SSL/TLS käepigistus kasutab asümmeetrilist krüptimist, et osapoolte vahel turvaliselt jagada sümmeetrilist seansivõtit.
Digitaalsed sertifikaadid
Need elektroonilised dokumendid seovad avaliku võtme sellise olemiga nagu veebisait või organisatsioon. Need võimaldavad Internetis turvalist autentimist. Digitaalseid sertifikaate väljastavad sertifitseerimisasutused (CA-d), näiteks .
Cipher Suites
Šifreerimiskomplekt on algoritmide komplekt, mis määratleb SSL-i krüptograafilised parameetridTLS istungil. See hõlmab võtmevahetusmeetodeid, krüpteerimisšifreid ja räsifunktsioone.
Seansi võtmed
Klient ja server genereerivad iga seansi jaoks ainulaadseid ajutisi sümmeetrilisi võtmeid, mida nimetatakse seansivõtmeteks. Kõik seansi ajal edastatud andmed krüpteeritakse nende võtmete abil.
Vastastikune TLS
Vastastikune TLS (mTLS) on režiim, kus nii klient kui ka server autentivad üksteist digitaalsete sertifikaatide abil. See tagab suurema turvalisuse võrreldes tavalise ühesuunalisega TLS autentimine. Kliendil peab olema oma sertifikaat ja võtmepaar mTLS.
TLS 1.3: Kiirem ja lihtsam käepigistus
Enamik tänapäevaseid veebiühendusi kasutab TLS 1.3, mis on uusim laialdaselt kasutusele võetud versioon TLS protokoll. Varasemad versioonid, näiteks TLS 1.2 toetas mitmeid võtmevahetusmeetodeid, sealhulgas RSA võtmevahetust, kus klient krüpteeris eelmeistri saladuse serveri avaliku võtme abil. TLS 1.3 eemaldab staatilise RSA võtmevahetuse ja kasutab standardsete sertifikaadipõhiste ühenduste puhul ajutist Diffie-Hellmani võtmevahetust jagatud seansivõtmete loomiseks ilma krüpteeritud eelmeistri saladust edastamata.
TLS 1.3 vähendab ka turvalise ühenduse loomiseks vajalike edasi-tagasi ühenduste arvu. Traditsiooniline täisversioon TLS 1.2 käepigistus nõuab tavaliselt kahte edasi-tagasi ühendust, enne kui rakenduse andmeid saab vahetada. Standard TLS 1.3 käepigistus saab lõpule viia ühe korraga, kuna klient saab oma võtmevahetuse parameetrid lisada algsele ClientHello sõnumile. Tulemuseks on kiirem ühendus, eriti suure latentsusega võrkudes.
TLS 1.3 eemaldab ka toetuse paljudele vanematele šifrikomplektidele ja krüptograafilistele algoritmidele, mis on saadaval TLS 1.2. Selle avalikul võtmel põhinev võtmevahetus tagab edasise salastatuse, mis tähendab, et iga ühendus kasutab ajutist võtmematerjali, nii et serveri pikaajalise privaatvõtme hilisem ohtu sattumine ei võimalda ründajal varem jäädvustatud seansse dekrüpteerida. Mõned TLS 1.3 režiimidel, näiteks ainult PSK-võtmevahetusel ja 0-RTT varajastel andmetel, on erinevad edasisuunamise salastatuse omadused.
Kui nii klient kui ka server toetavad ja lubavad TLS 1.3, lepivad nad selle üldiselt automaatselt kokku. TLS 1.2 üle saab ikka veel läbi rääkida, kui TLS 1.3 pole vastastikku saadaval ega lubatud.
Kõike kokku panema
SSL /TLS Handshake ühendab need tehnoloogiad, et luua turvaliselt krüptitud seanss:
-
autentida serveri identiteet.
-
Asümmeetriline krüpteerimine võimaldab sümmeetrilise seansivõtme turvalist vahetamist.
-
Šifrikomplektid pakuvad krüpteerimisalgoritme.
-
Seansivõtmed krüpteerivad osapooltevahelise andmevoo.
Miks SSL/TLS Käepigistus loeb
sujuv SSL/TLS käepigistus võimaldab krüpteeritud andmeedastust, mis kaitseb meie digitaalset maailma. See võimaldab turvalist veebikaubandust, suhtlust ja ühenduvust järgmistel viisidel:
-
Kinnitage, et olete ühendatud autentse saidiga, mitte kellegi teisena
-
Kõigi seansi ajal vahetatud andmete krüpteerimine.
-
Tagada, et ükski kolmas osapool ei saaks Internetis levivat teavet lugeda ega muuta
Ilma SSL-ita/TLS käepigistus, meie tundlik teave avaldatakse võrgus.
Final Thoughts
Vaatamata oma keerukusele on SSL/TLS käepigistuse eesmärk on hoida meie võrgusuhtlus turvalisena. Iga kord, kui teeme veebist ostu, logime sisse oma e-posti või osaleme privaatses vestluses, on see olemas.

