


Ce guide concerne uniquement l'installation ou le remplacement d'un certificat de signature de code sur une YubiKey dans ces cas :
- Vous avez acheté une YubiKey vierge directement auprès de Yubico.
- Vous devez remplacer un certificat périmé SSL.com Certificat de signature de code sur votre YubiKey
- Votre YubiKey a été commandée chez SSL.com et le certificat de signature de code préinstallé n'a pas expiré (aucune configuration requise)
- Vous avez alors signature de documents certificat (voir : Génération et attestation de clés avec YubiKey pour les certificats de signature de documents)
Aux fins de signature de code, il est nécessaire que votre clé privée soit générée et stockée de manière sécurisée sur un périphérique externe validé FIPS plutôt que sur votre ordinateur. Les utilisateurs peuvent générer une paire de clés sur une clé YubiKey existante et une clé certificat d'attestation Cela prouve que la clé privée a été générée sur l'appareil. Le certificat d'attestation peut ensuite être utilisé pour obtenir des certificats de signature de code auprès de SSL.com, lesquels peuvent être installés manuellement sur la YubiKey.
Un certificat d'attestation n'est valable que pour une seule YubiKey. Si vous devez installer votre certificat sur plusieurs YubiKeys, vous devrez effectuer une attestation pour chaque jeton. Veuillez nous contacter. support@ssl.com pour obtenir plus de détails sur les émissions multiples d'un certificat.
Ce guide vous guidera à travers:
- Générer un paire de clés et certificat d'attestation sur votre Yubikey
- Vérification le certificat d'attestation et son association à une commande de signature de code EV SSL.com
- Téléchargement votre certificat de signature de code
- Pose votre nouveau certificat dans la YubiKey
Exigences
- La dernière version de Yubico Authenticator et Interface de ligne de commande (CLI) ykman.
À noter:
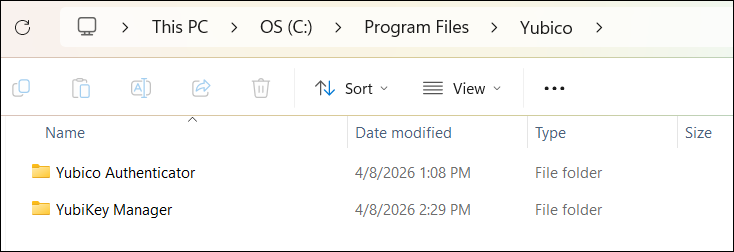
Pour générer la paire de clés et installer ultérieurement le certificat de signature de code, téléchargez cet outil : Interface utilisateur graphique (GUI) de l'authentificateur Yubico.Pour générer le certificat d'attestation, utilisez l'interface de ligne de commande (CLI) ykman qui est incluse dans ce package de téléchargement : Gestionnaire YubiKey.
Une fois installés, ces deux outils seront stockés dans le dossier Yubico de votre ordinateur.
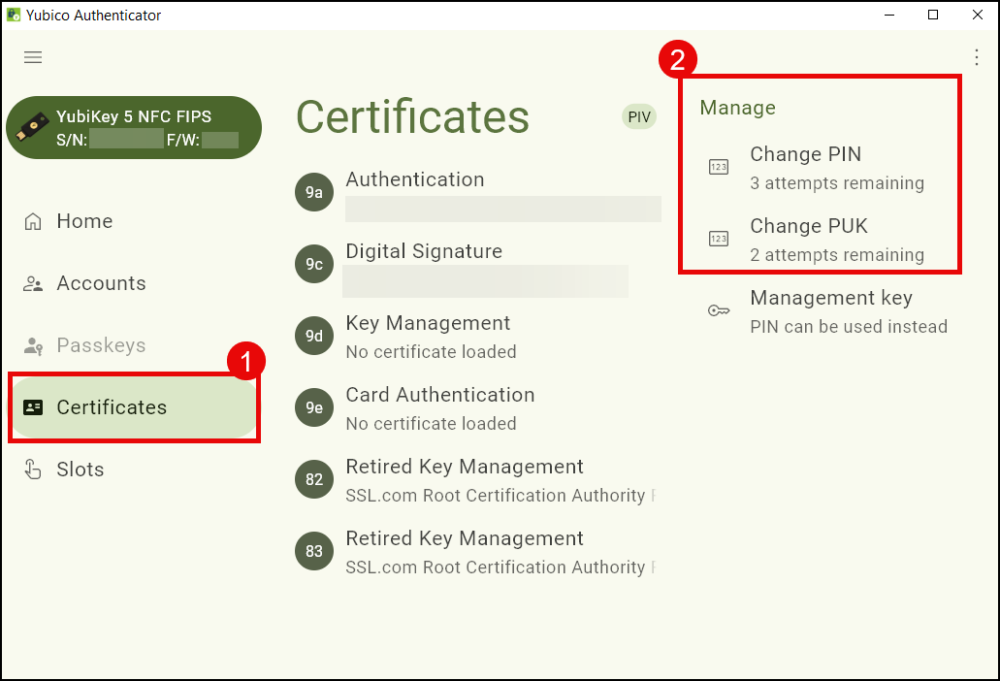
- Votre YubiKey PIN et PUK configuré sur Yubico Authenticator. Si votre jeton YubiKey a été acheté auprès de Yubico, vous devrez définir votre code PIN et votre code PUK. Pour ce faire, ouvrez Authentificateur Yubico, cliquez sur le Certificats languette. Sur le Gérer section, vous verrez les options pour configurer votre PIN et PUK.
Étape 1: générer une paire de clés sur YubiKey
- Télécharger Yubico Authenticator.
- Branchez votre YubiKey, puis lancez Yubico Authenticator.
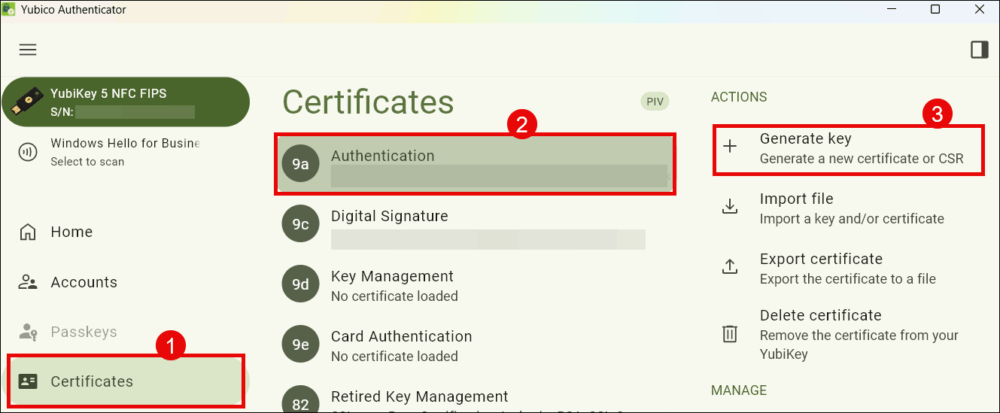
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Certificats Dans la section « Connexion », sélectionnez l'onglet correspondant à l'emplacement YubiKey où vous souhaitez générer la paire de clés. Pour un certificat de signature de code, sélectionnez Authentification (emplacement 9a). Cliquez sur Générer la clé procéder.
-
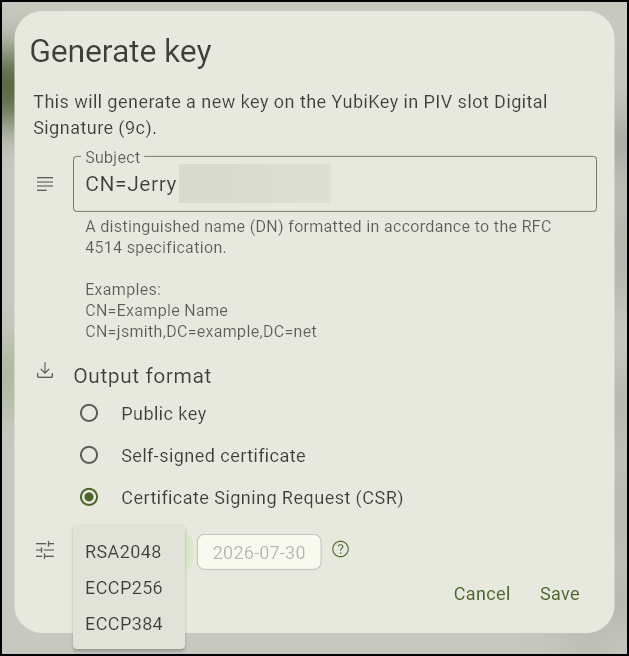
Sur le Sujet champ, indiquez le nom distinctif (DN) pour le certificat de signature de code. Il s'agit du nom de l'organisation ou de la personne et il sera affiché sur tout logiciel signé à l'aide de ce certificat. Assurez-vous de saisir les caractères.
CN=avant de saisir le nom distinctif. Exemple :CN=Example Company.Pour Format de sortie, choisissez Demande de signature de certificat (CSR).
Extrait du Algorithme Liste déroulante, effectuez une sélectionPour la signature de code, optez pour ECCP256 or ECCP384.
Enfin, cliquez sur le Enregistrer .
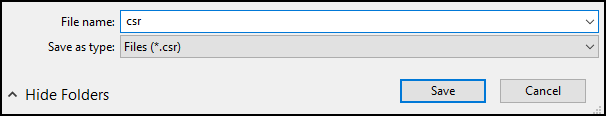
- Enregistrez le CSR certificat dans un dossier.
Étape 2: générer un certificat d'attestation
Chaque YubiKey est livrée préchargée avec une clé privée et un certificat de Yubico qui vous permet de générer un certificat d'attestation pour vérifier qu'une clé privée a été générée sur une clé YubiKey. Cette opération nécessite l'utilisation de ykman L'interface de ligne de commande (CLI) qui se trouve dans le Gestionnaire YubiKey Dans un dossier de votre ordinateur, vous devrez utiliser Windows PowerShell pour accéder à l'interface de ligne de commande ykman. Pour ce faire, suivez les étapes ci-dessous.
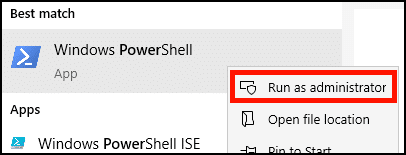
- Dans Windows, ouvrez PowerShell en tant qu'administrateur. Les utilisateurs de macOS et Linux doivent ouvrir une fenêtre de terminal sur leur appareil.
-
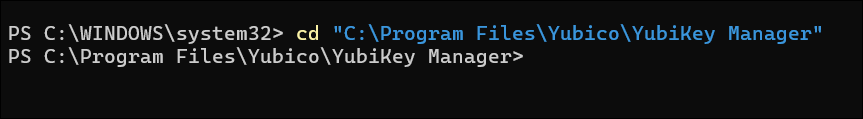
Utilisez le bouton cd La commande (Changer de répertoire) permet d'accéder aux fichiers du gestionnaire YubiKey. ykmanPour ce faire sous Windows, procédez comme suit dans l'ordre, sur la même ligne dans PowerShell :
Typecdsur PowerShell
Presse espace
Copiez le chemin d'accès au dossier où se trouve ykman, puis placez-le entre guillemets. guillemets doubles. exemple:"C:\Program Files\Yubico\YubiKey Manager"Presse Entrer
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- macOS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- Sous Linux (Ubuntu), le
ykmansera déjà installée dans votrePATH, vous pouvez donc ignorer cette étape.
- Windows:
- Générez le certificat d'attestation. Après avoir basculé vers ykman via PowerShell, utilisez la commande ci-dessous pour générer un certificat d'attestation sous forme de fichier texte. Sous Windows, la commande se présentera comme suit :
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\attestationfilename
Analysons cela :
a. Copiez ceci dans PowerShell :.\ykman.exe piv keys attest 9a
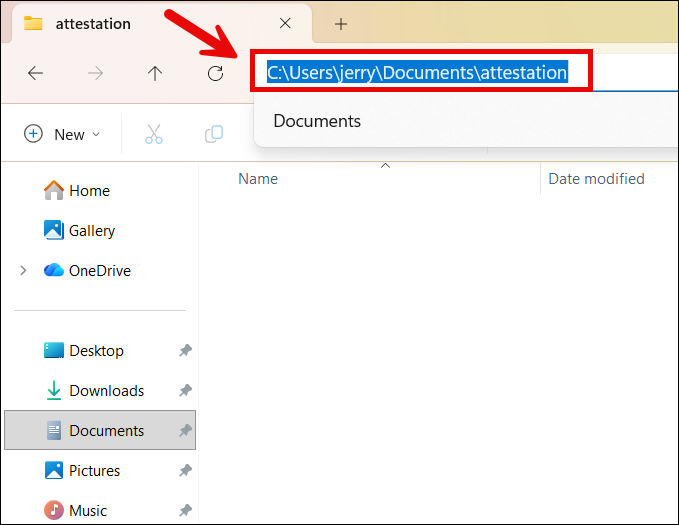
b. Sur la même ligne de PowerShell, copiez le chemin d'accès au dossier où vous souhaitez enregistrer le certificat d'attestation. Choisissez ou créez un dossier sur votre ordinateur. Exemple :C:\Folder\Folder\attestation.
Veillez à choisir/créer des dossiers dont le nom ne contient qu'un seul mot ou aucun espace afin d'éviter les erreurs lors de la saisie de la commande dans PowerShell.
c. Choisissez un nom pour le certificat. À la fin du chemin d'accès au dossier copié dans PowerShell, ajoutez une barre oblique inverse (\) et le nom souhaité pour votre certificat d'attestation. Exemple :\attestationfilename
Veillez à générer un nom de fichier ne contenant ni caractères spéciaux ni espaces afin d'éviter les erreurs lors de la saisie de la commande dans PowerShell.
d. Appuyez sur Entrée dans PowerShell pour générer enfin le fichier texte du certificat d'attestation.
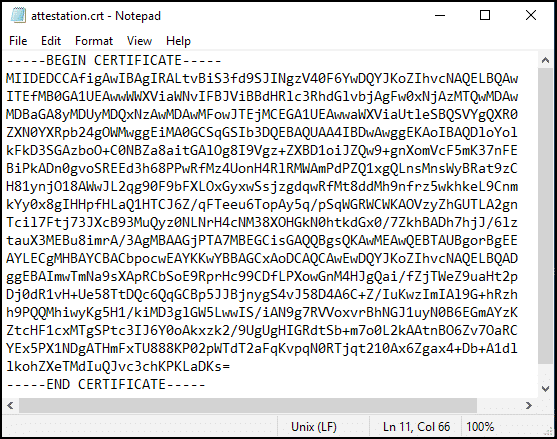
Après avoir saisi la commande, vérifiez dans le dossier désigné de votre ordinateur si le certificat d'attestation a bien été généré. Il se présentera sous la forme d'un fichier texte portant le nom que vous lui avez attribué. À l'ouverture, il affichera une suite de lettres et de chiffres précédée de —–BEGIN CERTIFICAT—– en haut et —–END CERTIFICAT—– à la fin.
- Windows:
.\ykman.exe piv keys attest 9a C:\Dossier\Dossier\attestation\attestationfilename
- Linux (Ubuntu) :
Les clés piv ykman attestent 9a ATTESTATION-FILENAME.crt
- macOS:
Les clés piv ./ykman attestent 9a ATTESTATION-FILENAME.crt
- Windows:
- Exportez le certificat intermédiaire. Ensuite, utilisez le
ykmanCommande permettant d'exporter le certificat intermédiaire depuis l'emplacement f9 de la YubiKey. Le certificat sera au format texte. La commande ressemblera à ceci :.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Analysons cela :
a. Copiez ceci dans PowerShell :.\ykman.exe piv certificates export f9b. Choisissez ou créez un dossier sur votre ordinateur (par exemple, Documents) où vous souhaitez exporter le certificat intermédiaire. Copiez l'adresse du dossier dans PowerShell. Exemple :
C:\Folder\Folder\attestation
c. Créez un nom de fichier pour le certificat intermédiaire. Ajoutez une barre oblique inverse avant le nom et insérez-le à la fin de l'adresse du dossier que vous avez copiée dans PowerShell, sans espace. Exemple :\intermediatefilename
d. Appuyez EntrerUne fois la commande saisie, le certificat intermédiaire apparaîtra dans le dossier désigné, sous le nom que vous lui avez attribué. À l'ouverture, il affichera une suite de lettres et de chiffres précédée de —–BEGIN CERTIFICAT—– en haut et —–END CERTIFICAT—– à la fin.
-
- Windows:
.\ykman.exe piv certificats export f9 C:\Dossier\Dossier\attestation\nomfichierintermédiaire
- Windows:
- Linux (Ubuntu) :
Exportation de certificats ykman piv f9 INTERMEDIATE-FILENAME.crt
- macOS:
./ykman exportation de certificats piv f9 INTERMEDIATE-FILENAME.crt
-
Étape 3: Vérifiez le certificat d'attestation avec SSL.com et attachez-le à la commande
- Nous allons utiliser ici notre certificat d'attestation provenant de l'emplacement 9a de notre YubiKey, conformément à une commande de certificat de signature de code EV. Commencez par ouvrir les certificats d'attestation et intermédiaire dans un éditeur de texte.
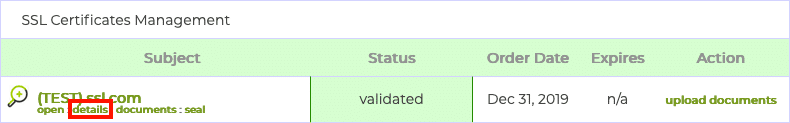
- Connectez-vous à votre compte utilisateur SSL.com et accédez au Commandes onglet. Cliquez sur le lien intitulé détails (pour les nouvelles commandes) ou download (Pour les commandes anciennes) pour la commande que vous souhaitez associer au certificat d'attestation. (Ce lien apparaîtra comme download (pour les clients dont le certificat de signature a expiré et qu'ils souhaitent remplacer).À noter: Si vous souhaitez vérifier la validité de votre certificat d'attestation sans le joindre à une commande, vous pouvez utiliser SSL.com's outil de vérification d'attestation.
- Sélectionnez votre cas d'utilisation ci-dessous :
a. Pour les clients disposant d'une YubiKey vierge, cliquez sur gérer lien, sous attestation.
b. Pour les clients qui remplacent un certificat de signature expiré, cliquez sur Supprimer Cliquez d'abord sur le lien pour supprimer l'attestation précédente relative à votre certificat de signature expiré. Ensuite, cliquez sur le gérer lien.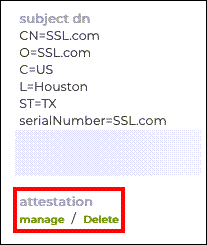
- Une nouvelle page avec des champs pour l'attestation et les certificats intermédiaires apparaîtra.
- Collez le certificat d'attestation dans le Certificat d'attestation champ, en veillant à inclure les lignes
-----BEGIN CERTIFICATE-----et-----END CERTIFICATE-----.
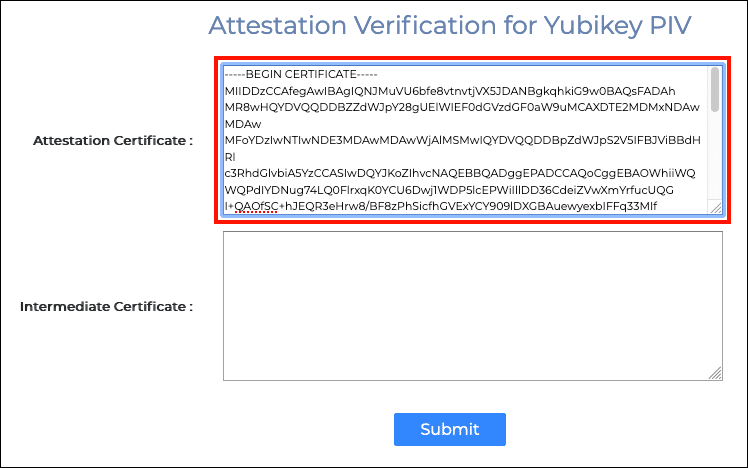
- Ensuite, collez le certificat intermédiaire dans le Certificat intermédiaire champ
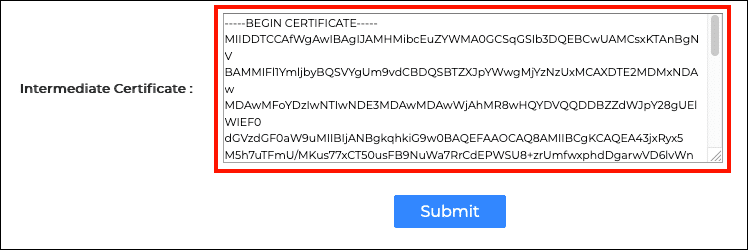
- Cliquez sur Soumettre .
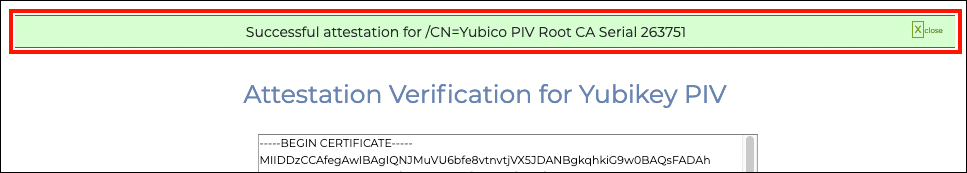
- Si tout s'est bien passé, une alerte verte apparaîtra en haut de l'écran, indiquant une attestation réussie.
Étape 4 : Téléchargez votre certificat de signature de code
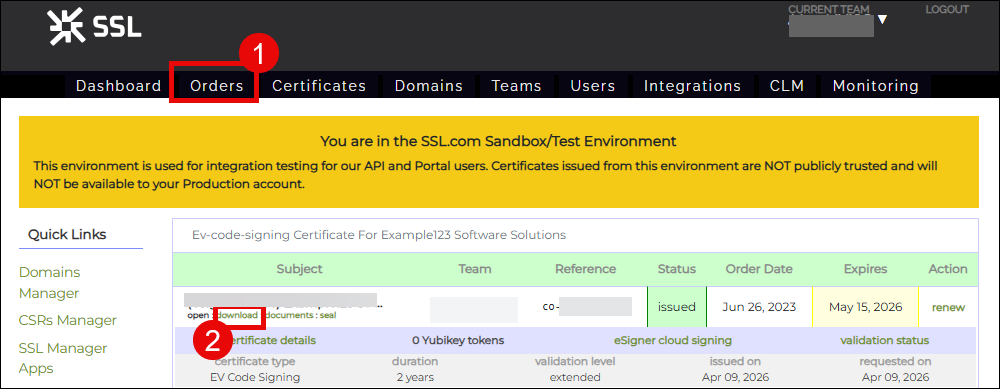
- Une fois que SSL.com aura approuvé votre attestation et émis votre certificat, vous pourrez le télécharger. Pour ce faire, connectez-vous à votre compte SSL.com et cliquez sur Commandes Dans le menu du haut, repérez votre commande dans la liste et cliquez sur le bouton. download lien.
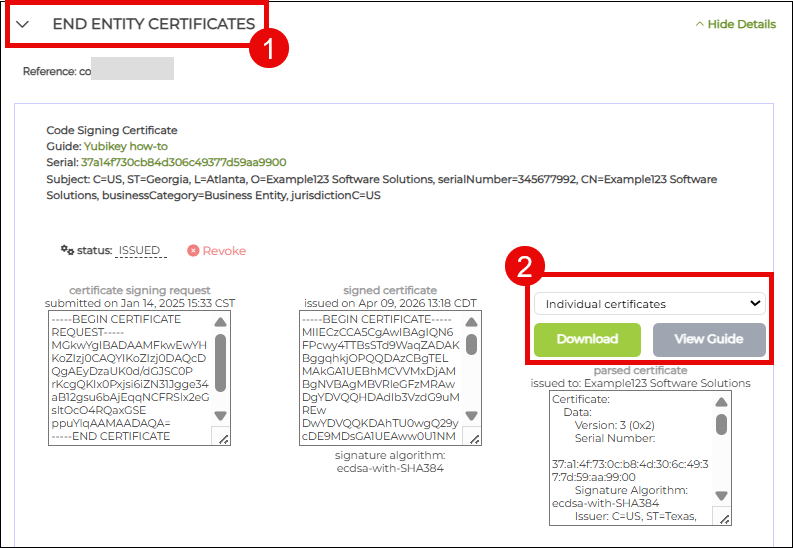
- Lorsque la page de téléchargement s'affiche, faites défiler vers le bas jusqu'à CERTIFICAT D'ENTITÉ FINALE Dans cette section, cliquez sur la flèche en accordéon pour afficher les détails de votre certificat. À droite, vous verrez les options de format de téléchargement disponibles. Choisissez certificats individuels Et cliquez sur le Télécharger Cliquez sur ce bouton. Il s'agit d'un fichier ZIP contenant trois certificats : votre certificat final, un certificat intermédiaire et un certificat racine. Par la suite, vous n'aurez plus qu'à importer le certificat final dans votre YubiKey.
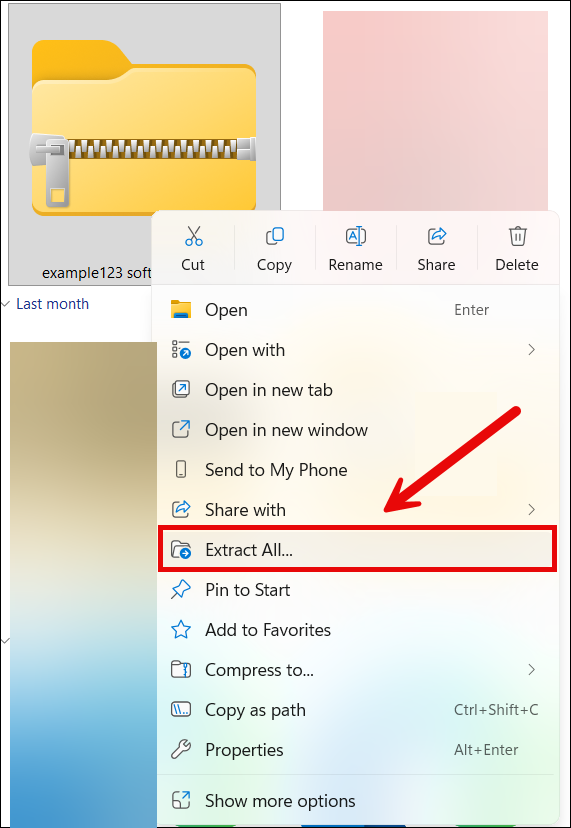
- Extrayez le fichier zip téléchargé.
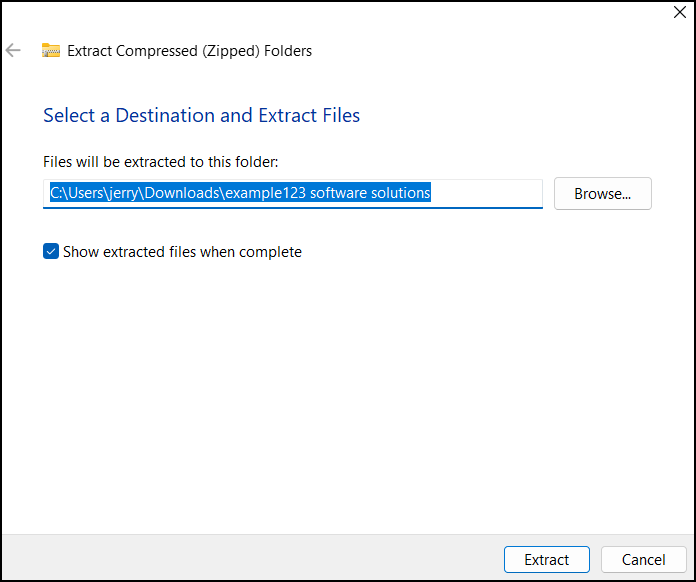
- Choisissez l'emplacement d'extraction des fichiers, puis cliquez sur Extraction .
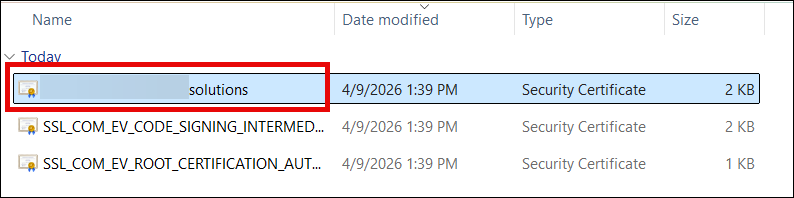
- Ouvrez le dossier contenant les certificats extraits. Vous verrez trois certificats, mais vous n'aurez besoin d'installer que votre certificat d'entité finale, qui est un Fichier .CRT et porte le nom de la personne ou de l'organisation. Vous pouvez maintenant installer votre certificat.
Étape 5: installer le certificat dans YubiKey
- Ouvrir l'authentificateur Yubico
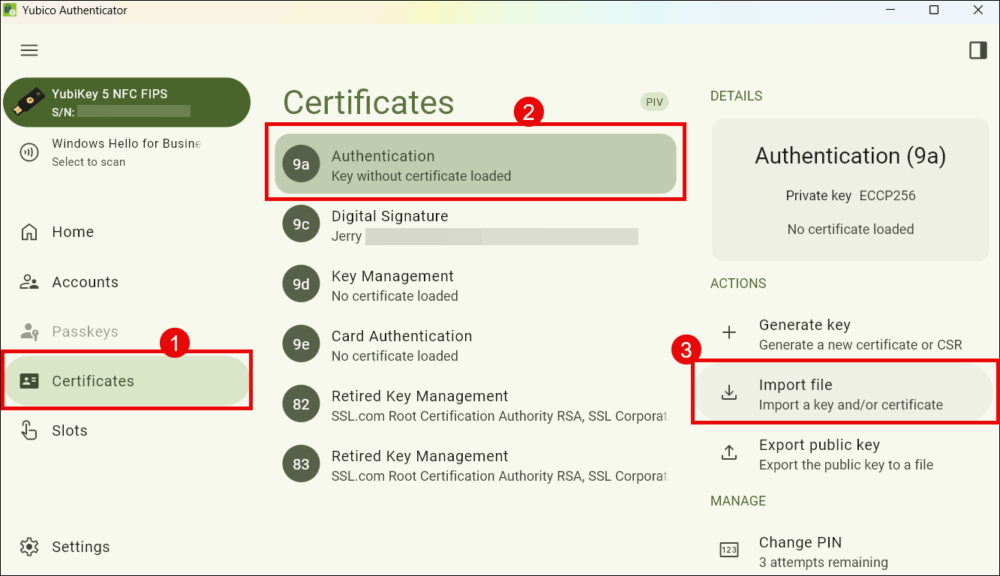
- Cliquez à nouveau Certificats, Suivie par 9a Authentification et Importer un fichier.
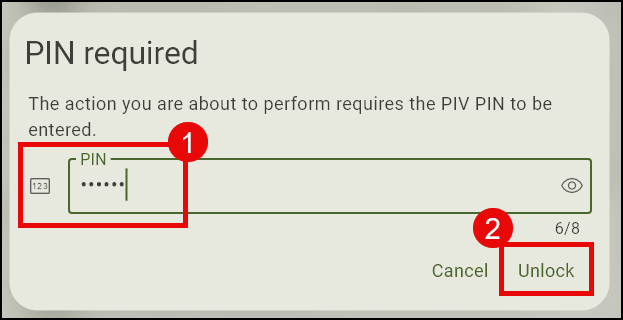
- Saisissez votre code PIN YubiKey lorsque vous y êtes invité.
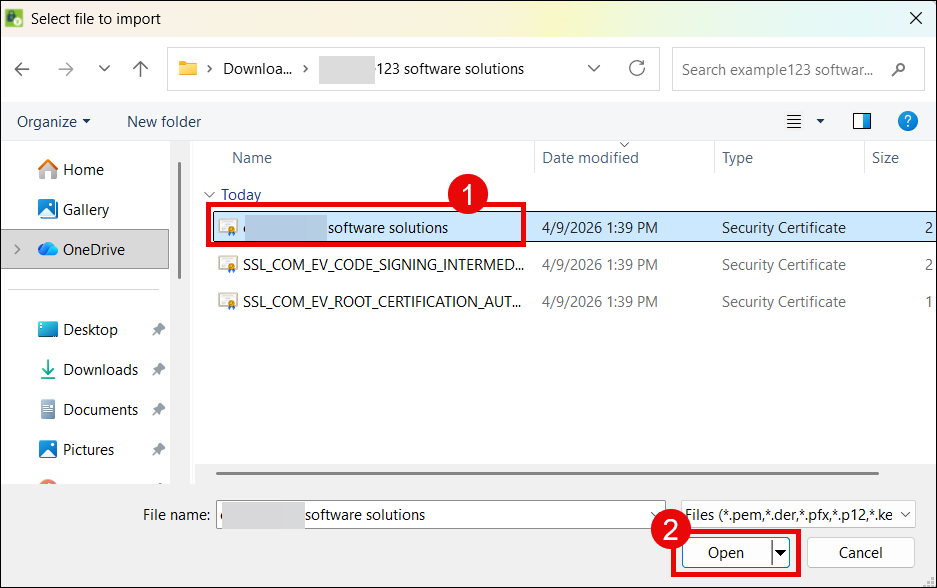
- Accédez au dossier où les certificats ont été extraits et cliquez sur le certificat de signature de code de votre entité finale.
- Yubico Authenticator affichera les détails de votre certificat de signature de code. Cliquez Global bouton (dans la fenêtre de contrôle qui apparaît maintenant).
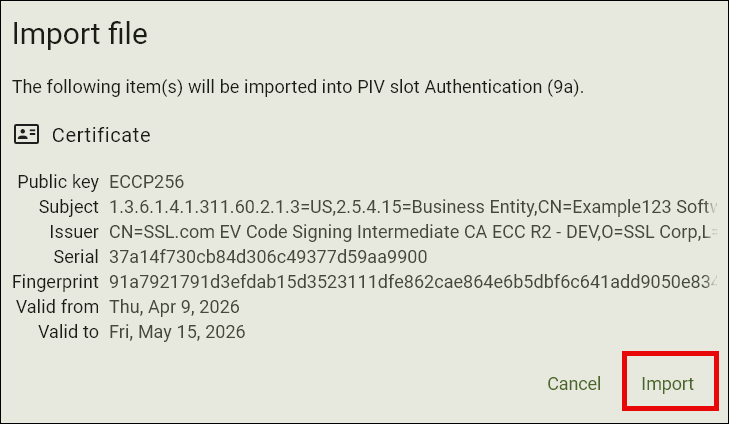
- Votre certificat est maintenant installé avec succès.
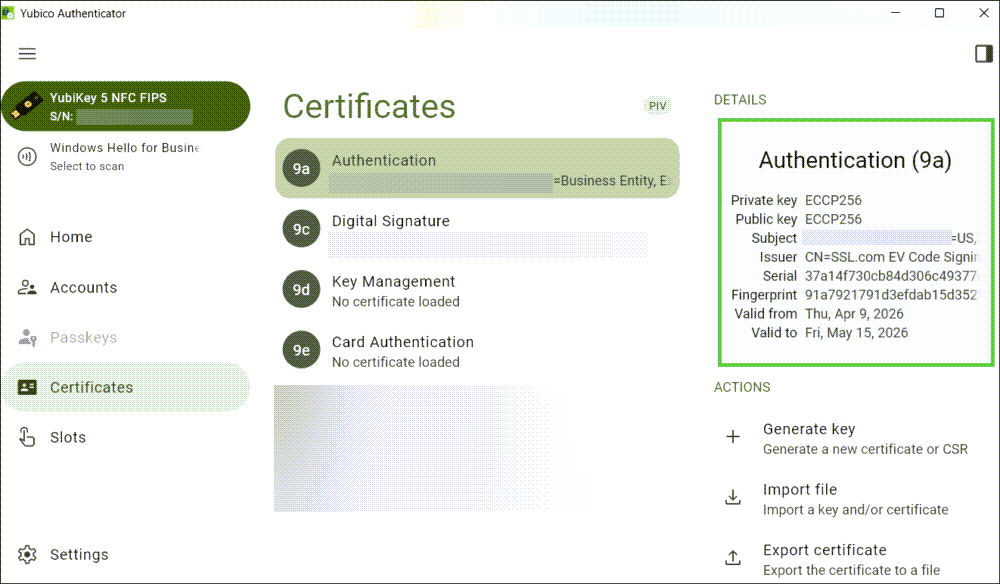
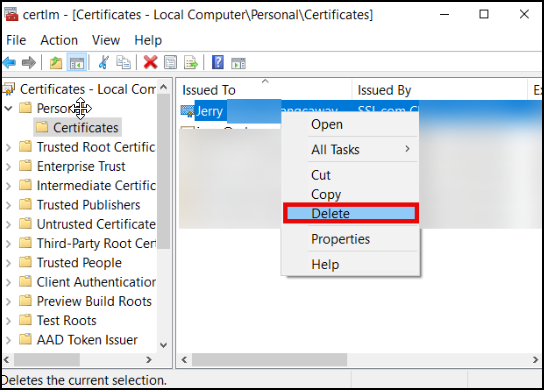
- Étape facultativeSi vous avez remplacé un certificat expiré dans votre YubiKey, vous devrez également supprimer la copie du certificat expiré qui se trouve encore dans le magasin de certificats Windows. Pour ce faire, saisissez : certmgr dans la barre de recherche Windows de votre ordinateur. Cliquez ensuite sur Gérer les certificats informatiques. Clique le Personnel dossier, localisez le certificat de signature expiré, faites un clic droit dessus avec votre souris et choisissez Supprimer .
Dépannage de l'attestation de signature de code
If SSL.com Votre demande d'attestation est rejetée pour l'une des raisons suivantes :
- Étape 1: générer une paire de clés sur YubiKey
- Votre demande de signature de certificat (CSR) est rejeté par Yubico Authenticator
- Vous devez inclure les personnages
CN=dans le champ Sujet. Yubico Authenticator rejettera la CSR si cela n'est pas fait. - Tu dois choisir
ECCP256orECCP384pour l'algorithme. Ces deux types sont les seuls acceptables pour un certificat de signature de code.
- Vous devez inclure les personnages
- Votre demande de signature de certificat (CSR) est rejeté par Yubico Authenticator
- Étape 2: générer un certificat d'attestation
- Vous ne pouvez pas accéder à l'interface de ligne de commande ykman.
- Il est impossible d'accéder à ykman en double-cliquant sur l'icône de l'application dans YubiKey Manager. Pour l'utiliser, il faut d'abord ouvrir une application shell comme PowerShell, puis utiliser la commande « cd » pour l'exécuter.
- Lors de la saisie de la commande cd dans PowerShell, un espace doit être inséré entre les caractères. cd et le chemin d'accès au dossier de l'interface de ligne de commande ykman. Exemple :
cd “C:\Program Files\Yubico\YubiKey Manager” - Le chemin d'accès au dossier de l'interface de ligne de commande ykman doit être placé entre guillemets doubles. Exemple :
“C:\Program Files\Yubico\YubiKey Manager”
- Les attestations et les certificats intermédiaires ne sont pas générés.
- Veillez à choisir/créer des dossiers dont le nom ne contient qu'un seul mot ou aucun espace afin d'éviter les erreurs lors de la saisie de la commande dans PowerShell.
- Veillez à générer un nom de fichier court, composé d'un seul mot et sans caractères spéciaux afin d'éviter les erreurs lors de la saisie de la commande dans PowerShell.
- Vous ne pouvez pas accéder à l'interface de ligne de commande ykman.
- Étape 3: Vérifiez le certificat d'attestation avec SSL.com et attachez-le à la commande
- L'attestation et les certificats intermédiaires ne sont pas soumis sur mon compte. SSL.com Compte
- Lorsque vous les ouvrez dans un éditeur de texte comme le Bloc-notes, veillez à copier l'intégralité du contenu du fichier, y compris —–BEGIN CERTIFICAT—– en haut et —–END CERTIFICAT—– à la fin.
- L'attestation et les certificats intermédiaires ne sont pas soumis sur mon compte. SSL.com Compte
Guides relatifs à la signature de code avec votre YubiKey
- Utilisation de votre certificat de signature de code: Apprenez à signer des applications à l'aide de votre certificat de signature de code OV ou EV avec Microsoft SignTool.

