


Depuis le 1er juin 2023, SSL.com a mis à jour ses protocoles de stockage de clés pour les certificats de signature de code et a supprimé l'option d'obtention de certificats de signature de code au format PFX. Cette mesure a été mise en place afin de se conformer aux directives publiées par le Forum des autorités de certification/navigateurs (CA/B), qui exige que les clés privées des certificats de signature de code soient sécurisées dans des dispositifs chiffrés (tels que des jetons), des modules de sécurité matériels (HSM) sur site conformes à la norme FIPS ou via des services HSM cloud.
Parmi les options HSM cloud prises en charge, Microsoft Azure Key Vault (Premium Tier) se distingue comme un choix robuste pour stocker des clés privées et générer des demandes de signature de certificat (CSRs).
Pour utiliser Azure Key Vault (niveau Premium), les utilisateurs doivent créer une demande de signature de certificat (CSR), qui sert de soumission officielle pour que SSL.com puisse émettre un certificat de signature de code. Avant un CSR est utilisé pour émettre un certificat, une autorité de certification comme SSL.com doit vérifier que la clé privée servira de base au chiffrement utilisé dans la demande et qu'elle a été créée et stockée en toute sécurité sur un dispositif certifié conforme à la norme FIPS 140-2 Niveau 2 (ou supérieur), avec protection contre l'exportation de clés. Cette vérification est effectuée par un processus d'attestation, qui peut être mené soit par un responsable de sécurité qualifié désigné par le titulaire, soit par un service d'attestation fourni par SSL.com.
Les sections suivantes fournissent des instructions sur la manière dont les clients peuvent générer un CSR et subir le service de cérémonie réalisée par l'équipe d'experts de SSL.com.
SSL.com en tant qu'auditeur
Vous pouvez choisir de confier à SSL.com le rôle d'auditeur, moyennant des frais. Pour plus d'informations, veuillez contacter l'équipe commerciale de SSL.com via ventes@ssl.com
Apportez votre propre auditeur (BYOA)
Les clients peuvent faire appel à un auditeur qualifié pour confirmer que les clés privées ont été générées et stockées sur un module de sécurité matériel (HSM) conforme. Cette méthode est appelée Apportez votre propre auditeur (BYOA).
Pré-requis :
- Un Azure Key Vault (niveau Premium). Le niveau de service Azure Key Vault qui doit être utilisé pour ce processus est Devenez membre Premium car il est validé FIPS 140-2 niveau 3.
- Pour obtenir des instructions sur la création d’un Azure Key Vault, veuillez consulter la section suivante : Créer un coffre-fort de clés Azure.
- Si vous disposez déjà d’un Azure Key Vault existant, veuillez passer à l’autre section : Générez une demande de signature de certificat dans Azure Key Vault.
- Une commande de certificat de signature auprès de SSL.com.
Pour obtenir la liste complète des HSM cloud pris en charge par SSL.com pour la signature de code, veuillez vous référer à cet article : Cloud HSM pris en charge pour la signature de documents et la signature de code.
Créer un coffre-fort de clés Azure
- Connectez-vous à la Portail Azure.
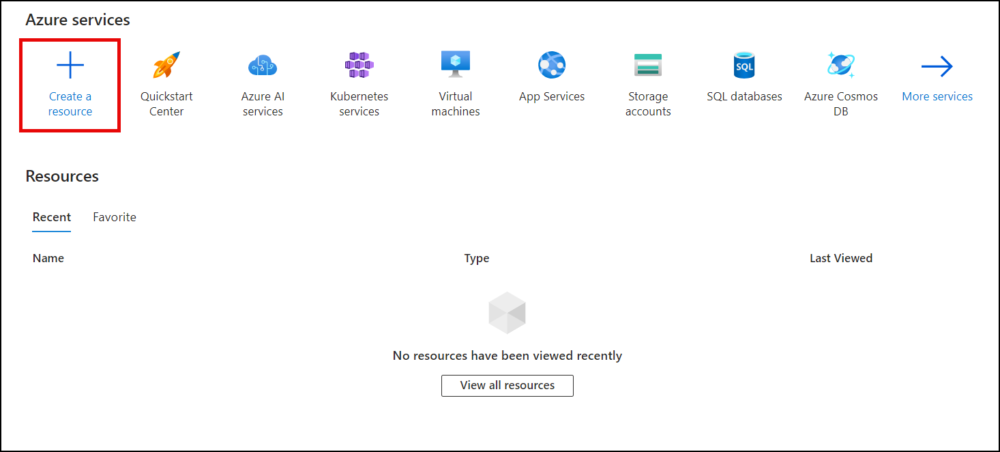
- Cliquez à nouveau Créer une ressource.
- Faites défiler jusqu'à Coffre à clés Et cliquez sur le Créer lien.

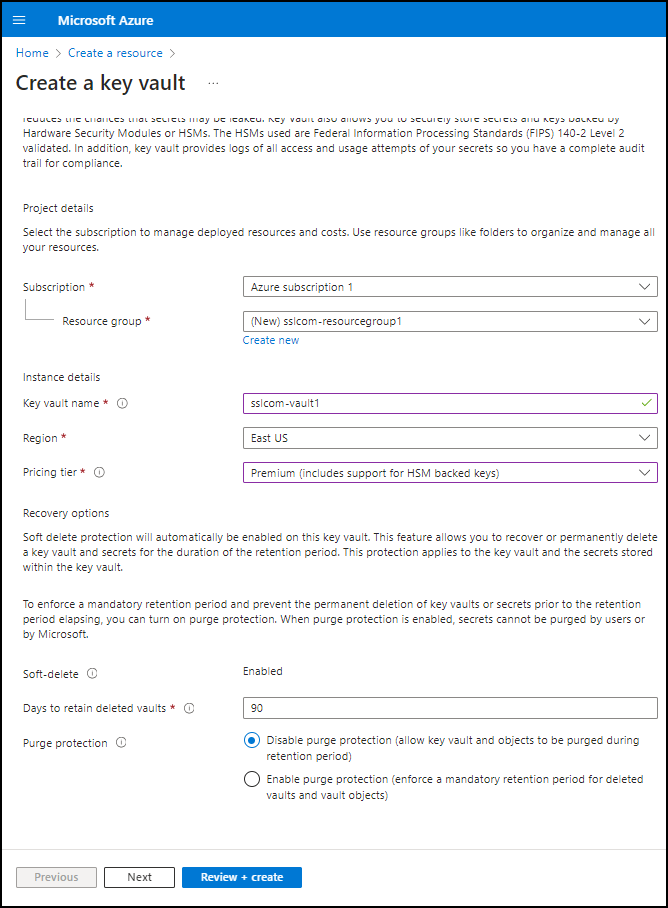
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Basics section, effectuez les opérations suivantes.
- Sélectionnez l'abonnement et le groupe de ressources. Si nécessaire, vous pouvez créer un nouveau groupe de ressources en cliquant sur Créer un nouveau.
- Attribuer un nom et une région. Donnez un nom à votre Key Vault et choisissez une région.
- Optez pour le niveau tarifaire Premium. Pour vous conformer à la norme FIPS 140-2, sélectionnez le niveau tarifaire « Premium ».
- Configurer les options de récupération. Définissez les options de récupération de votre Key Vault, y compris la protection contre la purge et la période de conservation des coffres supprimés.
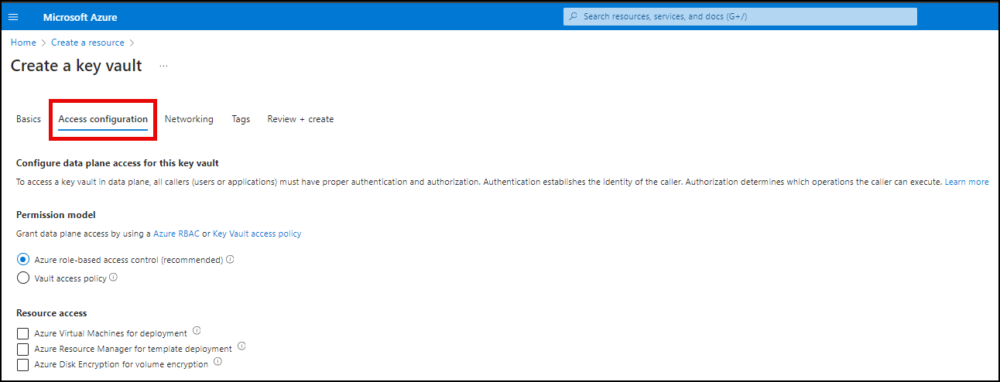
- Cliquez sur Suivant bouton pour passer à la Accéder aux paramètres de configuration .
- Cliquez à nouveau Configurer l'accès. Définissez les stratégies d'accès pour votre Key Vault.
- Cliquez à nouveau Networking. Choisissez une méthode de connectivité pour votre Key Vault.
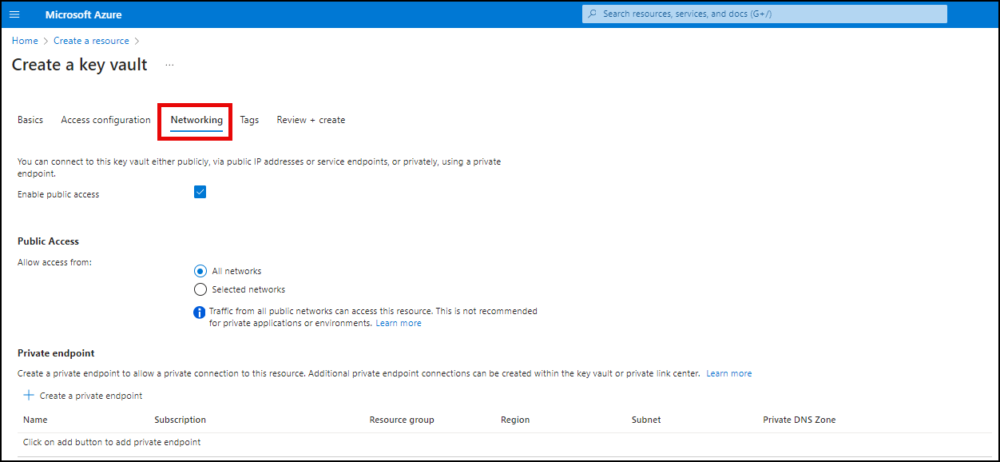
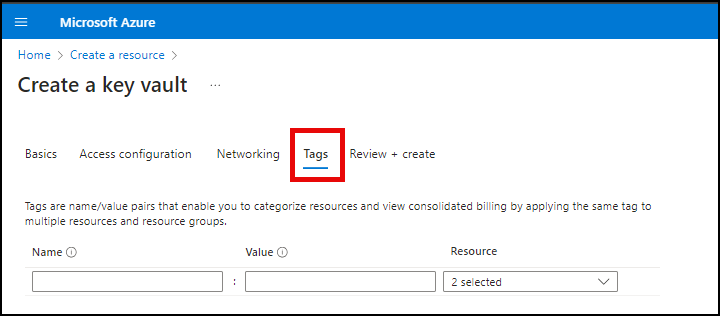
- Cliquez à nouveau Tags. Si vous le souhaitez, créez des balises pour votre Key Vault.
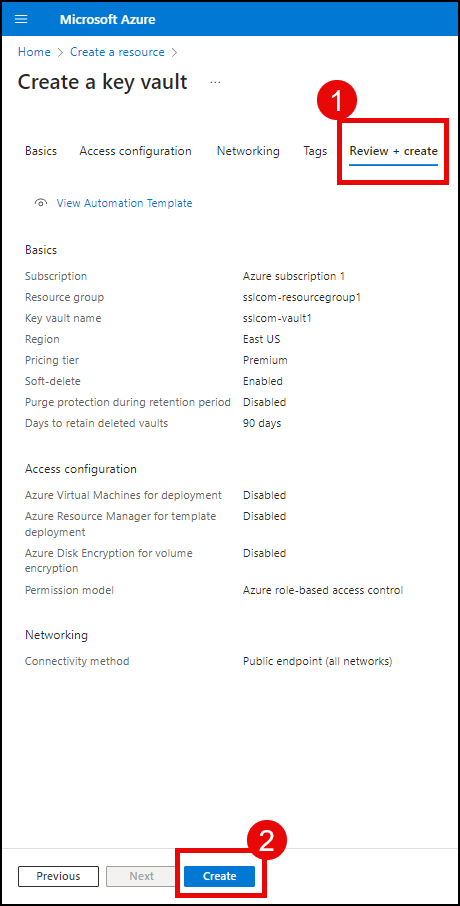
- Continuer à Réviser + créer. Évaluation vos paramètres, puis cliquez sur le bouton Créer pour créer votre nouveau Key Vault.
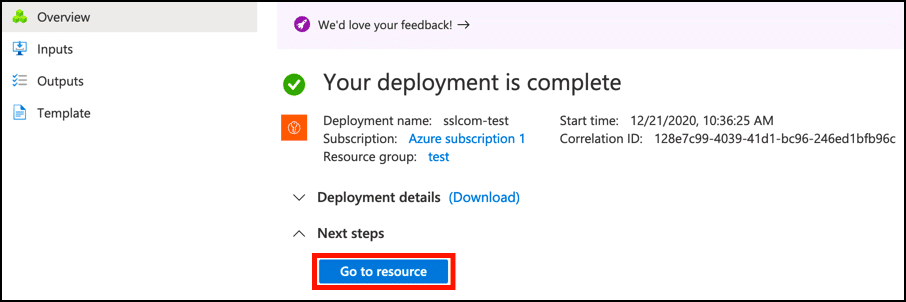
- Azure créera ensuite votre nouveau Key Vault. Une fois prêt, vous pouvez y accéder en cliquant sur le Aller à la ressource .
Générer une demande de signature de certificat dans Azure Key Vault
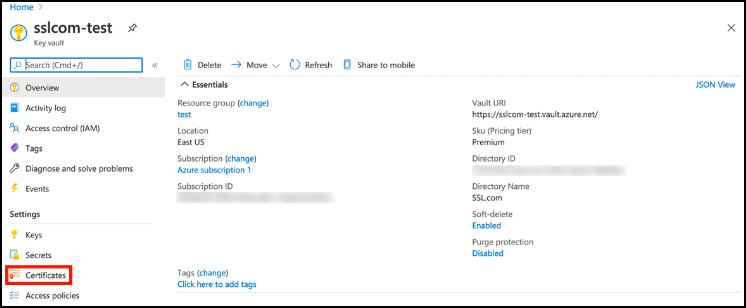
- Sélectionnez votre coffre de clés et cliquez sur Certificats.
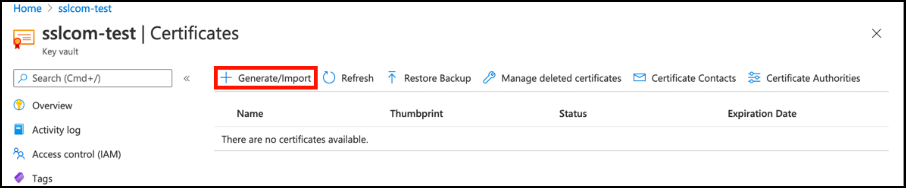
- Cliquez sur Générer / Importer bouton pour ouvrir le Créer un certificat fenêtre.
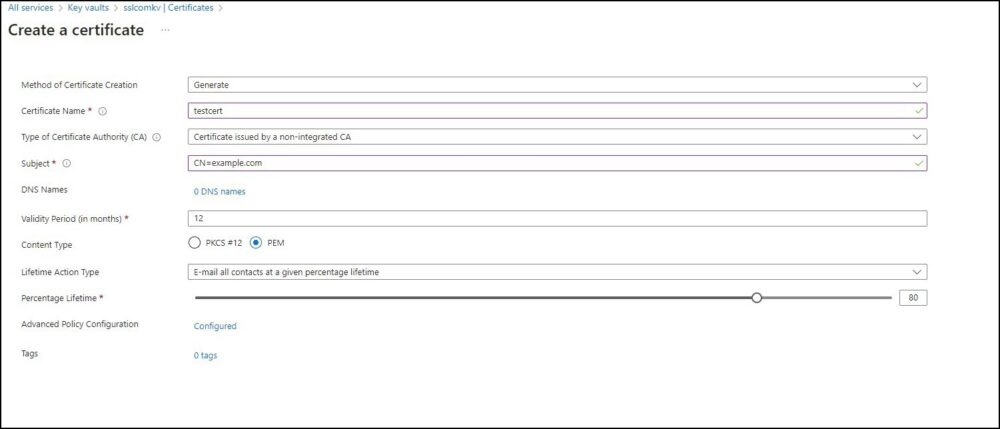
- Remplissez les champs suivants :
- Méthode de création de certificat : Sélectionnez « Générer ».
- Nom du certificat: Entrez un nom unique pour votre certificat.
- Type d'autorité de certification (CA) : Choisissez « Certificat délivré par une autorité de certification non intégrée ».
- Sujet: Fournissez le nom distinctif X.509 pour votre certificat.
- Période de validité: Vous pouvez laisser ce paramètre par défaut de 12 mois. Pour les certificats de signature de code avec des périodes de validité plus longues, le certificat émis correspondra à votre commande, et non au CSR.
- Type de contenu: Sélectionnez « PEM ».
- Type d'action à vie : Configurez Azure pour envoyer des alertes par e-mail en fonction d'un certain pourcentage de la durée de vie du certificat ou d'un nombre spécifique de jours avant l'expiration.
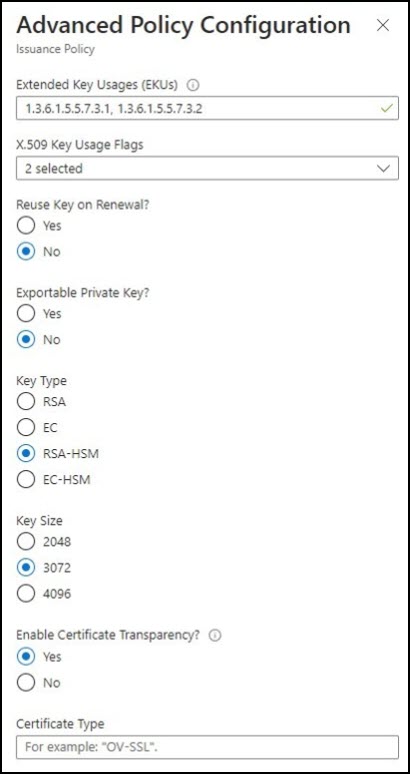
- Configuration de stratégie avancée. Cliquez sur Configuration de stratégie avancée pour définir la taille, le type et les stratégies de clé pour la réutilisation et l'exportabilité des clés.
- Pour les certificats émis par SSL.com, vous pouvez laisser Usages clés étendus (EKU), Drapeaux d'utilisation de clé X.509 et Activer la transparence des certificats à leurs valeurs par défaut.
- Réutiliser la clé lors du renouvellement ? Sélectionnez Non.
- Clé privée exportable ? Sélectionnez Non.
- Type de clé. Sélectionner le RSA+HSM
- Taille de clé. Pour un certificat de signature de code, vous ne pouvez choisir qu'entre 3072 ou 4096.
- Lorsque vous avez terminé de définir la configuration de stratégie avancée, cliquez sur le bouton OK bouton, suivi de Créer.

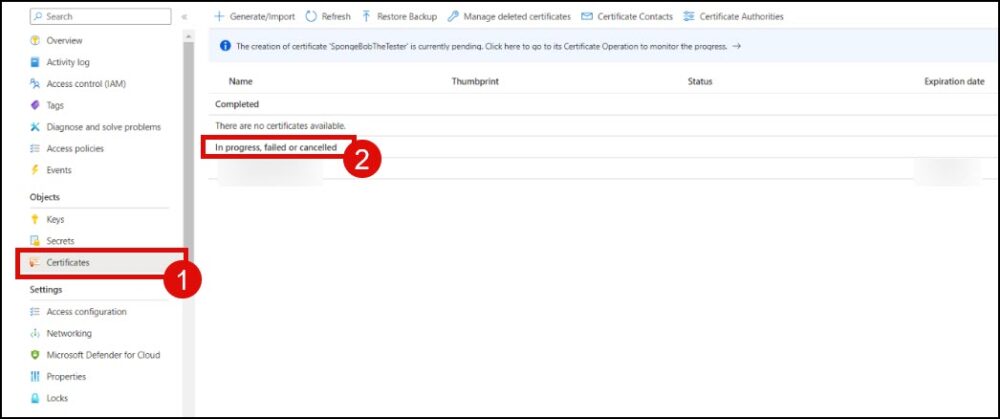
- Sur le Certificats section, localisez votre certificat dans la liste des en cours, échoué ou annulé certificats et cliquez dessus.
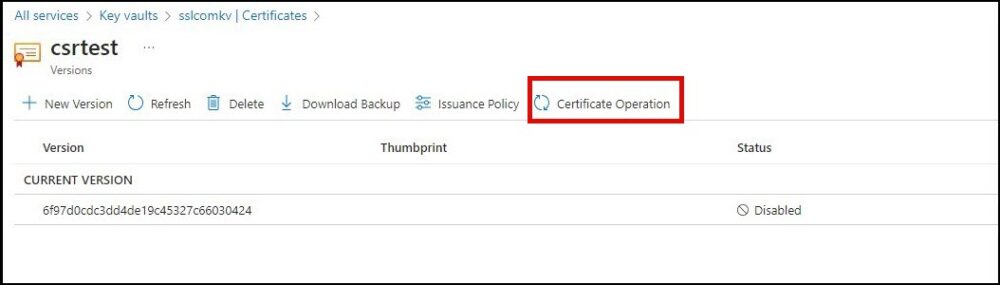
- Cliquez à nouveau Opération de certificat.
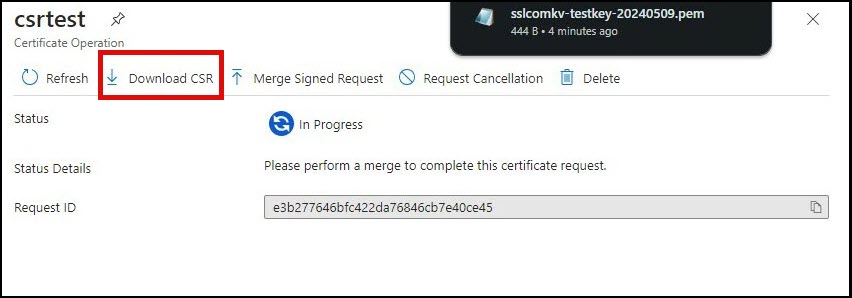
- Cliquez à nouveau Télécharger CSR et enregistrez le fichier dans un emplacement sécurisé.
Soumettre le CSR sur SSL.com et subir une attestation
Une fois que vous avez généré votre paire de clés et votre demande de signature de certificat (CSR), l'étape suivante essentielle est l'attestation. Avant que SSL.com puisse émettre un certificat de signature de code, nous devons vérifier que votre clé privée a été générée et est stockée en toute sécurité sur un appareil certifié FIPS 140-2 niveau 2 (ou supérieur) avec une protection de clé non exportable. Pour les clients utilisant Azure Key Vault Premium Tier, il existe deux options d'attestation :SSL.com en tant qu'auditeur
Vous pouvez choisir de confier à SSL.com le rôle d'auditeur, moyennant des frais. Pour plus d'informations, veuillez contacter l'équipe commerciale de SSL.com via ventes@ssl.com
Apportez votre propre auditeur (BYOA)
Les clients peuvent faire appel à un auditeur qualifié pour confirmer que les clés privées ont été générées et stockées sur un module de sécurité matériel (HSM) conforme. Cette méthode est appelée Apportez votre propre auditeur (BYOA).

