Signez les identifiants de contenu qui accompagnent chaque photo, vidéo et document.
Commencez gratuit
Qu'est-ce qu'un certificat C2PA ?
L'ancre cryptographique pour la provenance du contenu.
Un certificat C2PA (Coalition pour la provenance et l'authenticité du contenu) est un certificat numérique utilisé pour signer un manifeste C2PA, l'enregistrement de provenance structuré intégré à un fichier multimédia. Ce certificat atteste que le manifeste a été créé par l'entité désignée et qu'il n'a pas été altéré depuis sa signature.
Lorsqu'une plateforme, un visualiseur ou un outil inspecte les informations d'identification d'un contenu, il valide la signature du certificat C2PA, confirmant ainsi que les informations d'identification sont authentiques et non altérées.
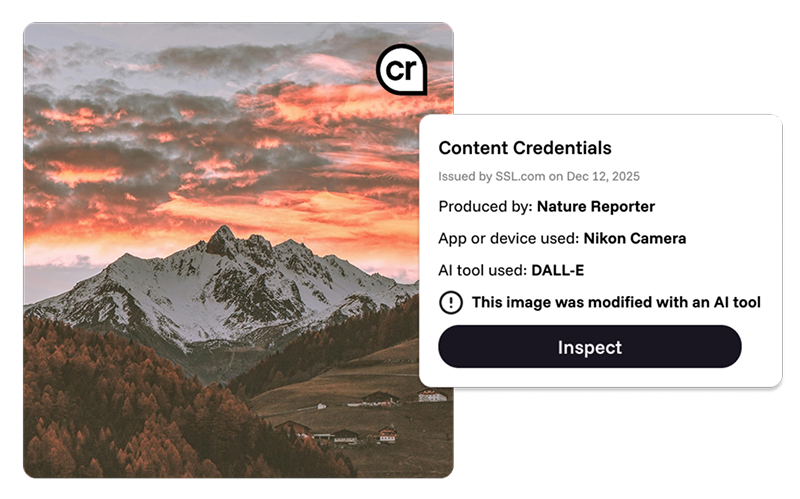
Produits C2PA de SSL
Un certificat C2PA permet d'associer à tout fichier multimédia un enregistrement de provenance signé cryptographiquement, une « attestation de contenu ». Toute personne recevant le fichier peut ainsi vérifier son origine, s'assurer qu'il n'a pas été altéré et consulter une chaîne de traçabilité vérifiable, de sa création à sa distribution. Ce certificat repose sur la norme ouverte C2PA et bénéficie du soutien d'Adobe, Google, Microsoft, la BBC, Reuters, Sony, Nikon et de l'initiative Content Authenticity Initiative.
Certificats de plateforme
Certificats de signature de réclamations conformes à la loi C2PA pour les plateformes en ligne. Permettent aux produits Generator de signer des réclamations C2PA. Un certificat est requis par produit Generator.
Certificats d'appareil
Certificats conformes à la loi C2PA délivrés via notre API haute disponibilité. Permet aux appareils tels que les appareils photo, les caméscopes, les téléphones mobiles, les microphones ou les applications de signer des déclarations C2PA.
Service d'horodatage
Autorité d'horodatage (TSA) évolutive et conforme à la norme C2PA. API conforme à la RFC 3161. Permet une validation à long terme et garantit la validation du contenu même après la révocation ou l'expiration d'un certificat.
Apprendre encore plusAPI de provenance SSL
Une solution SaaS entièrement gérée (API) pour ajouter et signer des manifestes C2PA + CAWG à vos actifs numériques. Simplifiez votre implémentation en créant, modifiant et signant des manifestes C2PA + CAWG pour vos actifs via de simples appels d'API. Découvrez l'API Provenance.
Apprendre encore plusCertificats CAWG
Certificats SSL conformes à la norme CAWG et compatibles avec la liste de confiance des éditeurs de presse vérifiés de l'IPTC. Ajoutez une signature d'attribution supplémentaire en tant que personne physique ou morale (par exemple, journaliste, entreprise de médias).
Apprendre encore plusPlans C2PA
Choisi par
Processus
Voici les étapes à suivre pour intégrer C2PA à vos produits :
Conformité C2PA
En tant qu'autorité de certification de confiance C2PA, SSL est tenu de n'émettre des certificats que pour les outils et appareils ayant réussi la conformité C2PA. Vous trouverez plus de détails sur le processus de conformité ici. Si vous choisissez notre formule premium, nous serons ravis de vous fournir des modèles et des conseils.
Délivrance du certificat
SSL délivre votre certificat C2PA via notre portail ou API après avoir validé l'identité de votre organisation et reçu votre demande. CSR (Demande de signature de certificat).
Intégrez-le à votre flux de travail.
Utilisez le certificat de votre générateur pour signer les manifestes de contenu.
Ajouter un horodatage fiable
Demander un horodatage RFC 3161 à partir de TSA de confiance de SSL et ajoutez-le au manifeste afin que votre contenu reste valide même après l'expiration du certificat.
Conformité et normes
Spécification C2PA (v2.x)
SSL délivre des certificats conformément à la spécification C2PA. Les certificats de signature de revendications C2PA provenant d'autorités de certification figurant sur la liste de confiance sont la norme depuis la version 2.2 de C2PA.
Liste de confiance C2PA
À compter du 1er janvier 2026, la liste de confiance C2PA a remplacé la liste de confiance provisoire. Les validateurs ne sont plus tenus de valider le contenu signé via la liste de confiance provisoire.
RFC 3161 (Horodatage)
Les horodatages fiables du TSA SSL assurent une validation à long terme des manifestes signés.
Loi de l'UE sur l'IA
Exige la divulgation du contenu généré par l'IA. C2PA Les manifestes offrent un mécanisme de divulgation standardisé et lisible par machine.
Initiative pour l'authenticité du contenu (CAI)
SSL est membre de CAI et contribue activement à C2PA.
Foire aux questions
Oui. Depuis juin 2026, SSL C2PA Le niveau gratuit comprend un certificat de signature de réclamation de niveau 1 (valable 1 an) et 10 000 horodatages fiables par an, émis via le SSL portail. Vous devez postuler avec un compte valide C2PA Identifiant de l'enregistrement de conformité. Si vous avez besoin de certificats de niveau 2, de certificats d'appareil ou d'assistance en matière de conformité, contactez-nous pour notre offre Entreprise.
A C2PA Le certificat signe le manifeste de contenu, prouvant qu'il provient d'un générateur conforme (par exemple, un outil ou un appareil). Une assertion d'identité CAWG intègre votre identité organisationnelle ou personnelle vérifiée. à l'intérieur le manifeste. Ils se complètent : utilisez les deux pour une attribution et une confiance maximales.
Sans horodatage fiable, un manifeste cesse d'être valide dès que le certificat de signature expire ou est révoqué. Un horodatage provenant d'une autorité d'horodatage de confiance, telle que… SSL Cela permet aux validateurs de confirmer que la déclaration a été signée pendant la période de validité des informations d'identification, de sorte que le manifeste peut être validé indéfiniment. Voir le Autorité d'horodatage page du produit.
Oui, vous pouvez signer du contenu existant avec un C2PA Cela est manifeste. Toutefois, la provenance établie au moment de la création est plus fiable qu'une signature a posteriori. Il est donc recommandé de signer dès la capture ou la création.
C2PA prend en charge les formats JPEG, PNG, TIFF, WebP, MP4, MOV, MP3, WAV, HEICPDF, vidéo en direct, texte et autres formats. La prise en charge s'étend à mesure que la norme évolue.
Les destinataires peuvent vérifier le contenu sur verify.contentauthenticity.org sans logiciel spécifique. Les outils compatibles C2PA (applications Adobe, LinkedIn, navigateurs via extensions) affichent les identifiants directement dans le contenu.
Vous pourriez aussi aimer ...
Certificats CAWG
Ajoutez une attribution d'identité vérifiée dans votre manifeste C2PA
Autorité d'horodatage (TSA)
Horodatages RFC 3161 fiables pour la validation à long terme des manifestes
VMC (Certificat de marque vérifiée)
Authentifiez votre marque dans les e-mails parallèlement à la distribution de contenu
Ressources supplémentaires
C2PA : Solutions d'authenticité du contenu d'entreprise
Découvrez comment les certificats C2PA de SSL.com aident les entreprises à authentifier leur contenu numérique, à prouver sa provenance et à se protéger à grande échelle contre la désinformation générée par l'IA.
Guide des solutions d'authenticité du contenu
Ce guide explique le fonctionnement des identifiants de contenu C2PA, les types de certificats disponibles via SSL, les deux niveaux d'assurance qui déterminent quel certificat convient à votre cas d'utilisation, et la procédure étape par étape pour obtenir un certificat.
La crise de confiance : pourquoi le C2PA existe
L’attribution et la provenance des médias sont devenues un problème croissant, notamment sur les réseaux sociaux, ces dernières années.