


Setiap kali kita mengunjungi situs web, melakukan pembelian online, atau memeriksa email, data dikirim bolak-balik antara perangkat kita dan server jarak jauh. Pertukaran informasi melalui internet ini menimbulkan pertanyaan penting: bagaimana kita tahu data kita aman dari pengintipan? Jawabannya terletak pada protokol enkripsi seperti SSL/TLS.
, adalah protokol keamanan yang membangun tautan terenkripsi antara klien (seperti peramban web Anda) dan server (situs web yang Anda hubungi). Hal ini memungkinkan transmisi data yang aman.
Mari kita lihat lebih dekat SSL/TLS jabat tangan dan langkah-langkah yang memungkinkan koneksi internet yang aman.
Ikhtisar SSL/TLS jabatan tangan
SSL /TLS jabat tangan adalah serangkaian langkah yang memungkinkan dua pihak – biasanya klien dan server – untuk saling mengautentikasi, menyepakati standar enkripsi, dan membangun saluran aman untuk mentransfer data.
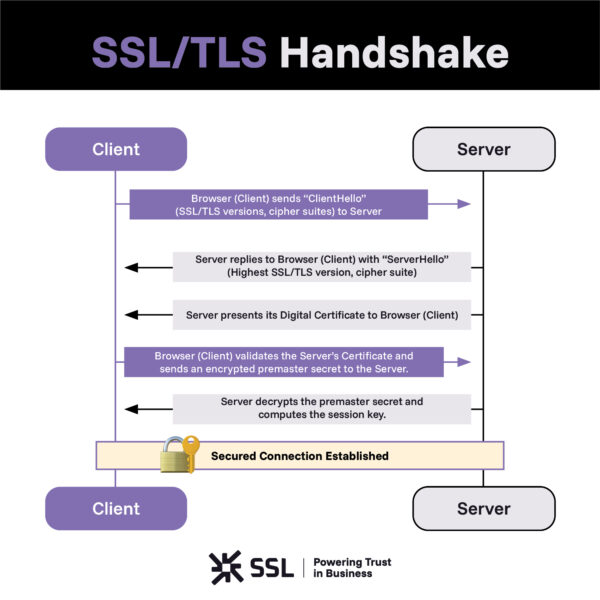
Ini seperti tarian digital yang kompleks dengan komunikasi bolak-balik yang canggih dalam hitungan milidetik. Lima langkah di bawah ini menjelaskan jabat tangan klasik yang digunakan oleh TLS 1.2 dan sebelumnya. TLS Versi 1.3, yang digunakan sebagian besar browser dan server saat ini, menyederhanakan beberapa langkah ini, yang akan dibahas lebih lanjut dalam artikel ini. Untuk memahami proses ini, mari kita uraikan langkah demi langkah:
-
Perkenalan (KlienHalo): Browser Anda mengirimkan a “KlienHalo” pesan ke server ketika Anda meminta situs web yang aman. Pesan ini berisi informasi penting, termasuk SSL/TLS versi yang didukungnya dan rangkaian sandi yang dapat digunakannya.
-
Respons Server (ServerHalo): Server membalas dengan a “ServerHalo” pesan, termasuk SSL/TLS versi dan cipher suite yang didukung kedua belah pihak.
-
Kredensial Server: Server menyajikan sertifikat digitalnya, diverifikasi oleh Otoritas Sertifikat (CA) seperti , seperti KTP yang menunjukkan keasliannya.
-
Verifikasi Klien dan Pembuatan Kunci: Browser Anda memvalidasi sertifikat server. Setelah diverifikasi, ia menggunakan kunci publik server untuk mengenkripsi 'rahasia premier,' kunci sesi unik, dan mengirimkannya kembali ke server.
-
Membangun Koneksi Aman: Server mendekripsi rahasia premaster dengan kunci pribadinya. Server dan klien kemudian menghitung kunci sesi, yang akan digunakan untuk enkripsi simetris semua komunikasi.
Komponen Utama SSL/TLS jabatan tangan
Sekarang kita telah menguraikan SSL dasar/TLS langkah jabat tangan, mari kita gali konsep inti dan teknologi yang memungkinkan jabat tangan ini:
Enkripsi Asimetris
Ini mengacu pada penggunaan sepasang kunci – satu publik dan satu pribadi – untuk enkripsi. Data yang dienkripsi dengan kunci publik hanya dapat didekripsi dengan kunci privat. Hal ini memungkinkan transmisi data yang aman.
Enkripsi Simetris
Ini menggunakan satu kunci bersama untuk mengenkripsi dan mendekripsi data. Enkripsi simetris lebih cepat dibandingkan enkripsi asimetris. SSL/TLS jabat tangan menggunakan enkripsi asimetris untuk berbagi kunci sesi simetris dengan aman antar pihak.
Sertifikat Digital
Dokumen elektronik ini mengikat kunci publik ke suatu entitas seperti situs web atau organisasi. Mereka mengaktifkan otentikasi aman di internet. Sertifikat digital diterbitkan oleh Otoritas Sertifikat (CA) seperti .
Suites sandi
Cipher suite adalah sekumpulan algoritme yang menentukan parameter kriptografi untuk SSL/TLS sidang. Ini termasuk metode pertukaran kunci, sandi enkripsi, dan fungsi hash.
Kunci Sesi
Klien dan server menghasilkan kunci simetris sementara yang unik untuk setiap sesi, yang disebut kunci sesi. Semua data yang dikirimkan selama sesi dienkripsi menggunakan kunci ini.
Saling TLS
Saling TLS (mTLS) adalah mode di mana klien dan server saling mengautentikasi menggunakan sertifikat digital. Ini memberikan keamanan yang lebih baik dibandingkan dengan standar satu arah TLS autentikasi. Klien harus memiliki sertifikat dan pasangan kuncinya sendiri di mTLS.
TLS 1.3: Jabat Tangan yang Lebih Cepat dan Sederhana
Sebagian besar koneksi web modern menggunakan TLS 1.3, versi terbaru yang banyak digunakan dari TLS protokol. Versi sebelumnya seperti TLS Versi 1.2 mendukung beberapa metode pertukaran kunci, termasuk pertukaran kunci RSA, di mana klien mengenkripsi rahasia premaster menggunakan kunci publik server. TLS 1.3 menghapus pertukaran kunci RSA statis dan, untuk koneksi berbasis sertifikat standar, menggunakan pertukaran kunci Diffie-Hellman sementara untuk membangun kunci sesi bersama tanpa mengirimkan rahasia pramaster terenkripsi.
TLS 1.3 juga mengurangi jumlah perjalanan bolak-balik yang diperlukan untuk membangun koneksi yang aman. Koneksi penuh tradisional TLS 1.2 Proses jabat tangan biasanya memerlukan dua kali perjalanan bolak-balik sebelum data aplikasi dapat dipertukarkan. Sebuah standar TLS 1.3 Proses jabat tangan dapat diselesaikan dalam satu kali karena klien dapat menyertakan parameter pertukaran kuncinya dalam pesan ClientHello awal. Hasilnya adalah koneksi yang lebih cepat, terutama pada jaringan dengan latensi tinggi.
TLS Versi 1.3 juga menghapus dukungan untuk banyak rangkaian sandi dan algoritma kriptografi lama yang tersedia di TLS 1.2. Pertukaran kunci berbasis kunci publiknya memberikan kerahasiaan ke depan, artinya setiap koneksi menggunakan materi kunci sementara sehingga membahayakan kunci privat jangka panjang server di kemudian hari tidak memungkinkan penyerang untuk mendekripsi sesi yang telah ditangkap sebelumnya. Beberapa TLS 1.3 mode, seperti pertukaran kunci hanya PSK dan data awal 0-RTT, memiliki sifat kerahasiaan ke depan yang berbeda.
Ketika klien dan server sama-sama mendukung dan mengaktifkan TLS 1.3, mereka umumnya akan menegosiasikannya secara otomatis. TLS 1.2 masih bisa dinegosiasikan ketika TLS 1.3 tidak tersedia atau diaktifkan secara timbal balik.
Puting itu Semua Bersama
SSL /TLS jabat tangan menyatukan teknologi berikut untuk menciptakan sesi terenkripsi dengan aman:
-
mengautentikasi identitas server.
-
Enkripsi asimetris memungkinkan pertukaran kunci sesi simetris secara aman.
-
Cipher suite menyediakan algoritma enkripsi.
-
Kunci sesi mengenkripsi aliran data antar pihak.
Mengapa SSL/TLS Pentingnya Jabat Tangan
SSL yang mulus/TLS jabat tangan memungkinkan transmisi data terenkripsi yang mengamankan dunia digital kita. Hal ini memungkinkan perdagangan online yang aman, komunikasi, dan konektivitas dengan:
-
Memverifikasi bahwa Anda terhubung ke situs asli dan bukan peniru identitas
-
Mengenkripsi semua data yang dipertukarkan selama sesi.
-
Memastikan tidak ada pihak ketiga yang dapat membaca atau mengubah informasi saat informasi tersebut beredar di internet
Tanpa SSL/TLS jabat tangan, informasi sensitif kami akan terungkap secara online.
Final Thoughts
Meskipun kompleksitasnya, SSL/TLS jabat tangan bertujuan untuk menjaga interaksi online kita tetap aman. Setiap kali kita melakukan pembelian online, masuk ke email, atau terlibat dalam percakapan pribadi, semua itu ada di sana.

