


Panduan ini hanya untuk memasang atau mengganti sertifikat penandatanganan kode pada YubiKey dalam kasus-kasus berikut:
- Anda membeli YubiKey kosong langsung dari Yubico.
- Anda perlu mengganti yang sudah kedaluwarsa. SSL.com sertifikat penandatanganan kode pada YubiKey Anda
- YubiKey Anda dipesan dari SSL.com dan sertifikat penandatanganan kode yang sudah terpasang belum kedaluwarsa (tidak perlu pengaturan)
- Anda memiliki penandatanganan dokumen sertifikat (lihat: Pembuatan dan Pengesahan Kunci dengan YubiKey untuk Sertifikat Penandatanganan Dokumen)
Untuk keperluan penandatanganan kode, kunci pribadi Anda harus dibuat dan disimpan dengan aman di perangkat keras eksternal yang tervalidasi FIPS, bukan di komputer Anda. Pengguna dapat membuat pasangan kunci di YubiKey yang sudah ada dan sertifikat pengesahan Hal ini membuktikan bahwa kunci privat dihasilkan pada perangkat tersebut. Sertifikat pengesahan kemudian dapat digunakan untuk mendapatkan sertifikat penandatanganan kode dari SSL.com yang dapat diinstal secara manual pada YubiKey.
Sertifikat atestasi hanya berlaku untuk satu YubiKey. Jika Anda perlu memasang sertifikat di beberapa YubiKey, Anda harus melakukan atestasi untuk setiap token. Silakan hubungi dukungan@ssl.com untuk mendapatkan rincian lebih lanjut tentang beberapa penerbitan sertifikat.
Cara ini akan memandu Anda:
- Menghasilkan a pasangan kunci ke sertifikat pengesahan di Yubikey Anda
- Verifikasi sertifikat pengesahan dan mengaitkannya dengan pesanan penandatanganan kode EV SSL.com
- download sertifikat penandatanganan kode Anda
- Instalasi sertifikat baru Anda di YubiKey
Persyaratan
- Versi terbaru dari Yubico Authenticator ke Antarmuka Baris Perintah (CLI) ykman.
Catatan:
Untuk membuat pasangan kunci dan kemudian menginstal sertifikat penandatanganan kode, unduh alat ini: Antarmuka Pengguna Grafis (GUI) Otentikator Yubico.Untuk menghasilkan sertifikat pengesahan, gunakan Antarmuka Baris Perintah (CLI) ykman yang disertakan dalam paket unduhan ini: Manajer YubiKey.
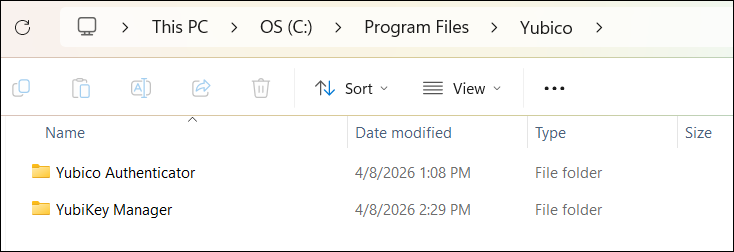
Setelah diinstal, kedua alat ini akan tersimpan di folder Yubico pada komputer Anda.
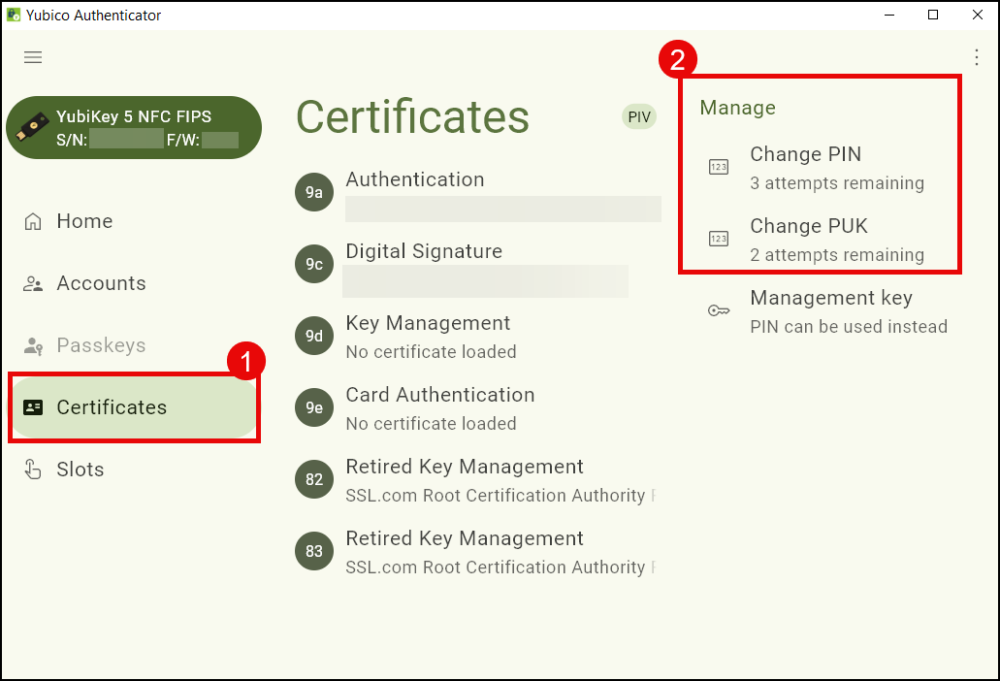
- YubiKey Anda PIN ke UKP dikonfigurasi pada Yubico Authenticator. Jika token YubiKey Anda dibeli dari Yubico, Anda perlu mengatur PIN dan PUK Anda. Untuk melakukan ini, buka Autentikator Yubico, klik sertifikat tab. Di Mengelola bagian, Anda akan melihat opsi untuk mengonfigurasi PIN ke UKP.
Langkah 1: Hasilkan Pasangan Kunci pada YubiKey
- Unduh Yubico Authenticator.
- Hubungkan YubiKey Anda, lalu luncurkan Yubico Authenticator.
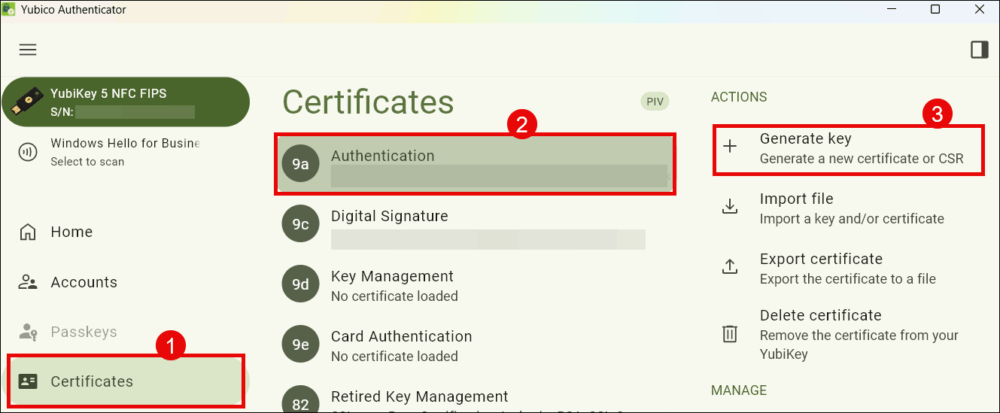
- Di bawah sertifikat Di bagian ini, pilih tab yang sesuai dengan slot YubiKey tempat Anda ingin membuat pasangan kunci. Untuk sertifikat penandatanganan kode, pilih Otentikasi (slot 9a). Klik Hasilkan Kunci untuk melanjutkan.
-
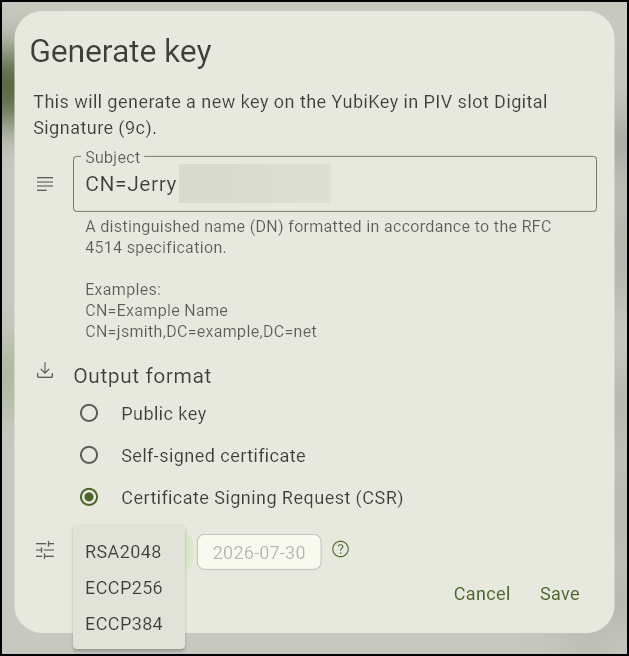
pada Subjek Pada kolom ini, cantumkan nama terhormat (DN). untuk sertifikat penandatanganan kode. Ini adalah nama organisasi atau individu dan akan ditampilkan pada perangkat lunak apa pun yang telah ditandatangani menggunakan sertifikat tersebut. Pastikan untuk mengetik karakter yang benar.
CN=sebelum mengetikkan nama yang terhormat. Contoh:CN=Example Company.Untuk Format output, pilih Permintaan Penandatanganan Sertifikat (CSR).
Dari Algoritma Daftar tarik-turun, buat pilihanUntuk penandatanganan kode, pilih ECCP256 or ECCP384.
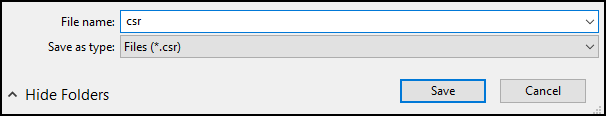
Terakhir, klik Simpan .
- Simpan CSR sertifikat dalam folder.
Langkah 2: Hasilkan Sertifikat Pengesahan
Setiap YubiKey dilengkapi dengan pre-loaded dengan kunci pribadi dan sertifikat dari Yubico yang memungkinkan Anda untuk menghasilkan sertifikat pengesahan untuk memverifikasi bahwa kunci pribadi telah dibuat di YubiKey. Operasi ini mengharuskan Anda untuk menggunakan orang ykman Antarmuka Baris Perintah (CLI) yang terletak di Manajer YubiKey folder di komputer Anda. Untuk dapat mengakses ykman CLI, Anda perlu menggunakan Windows PowerShell seperti yang ditunjukkan pada langkah-langkah berikut.
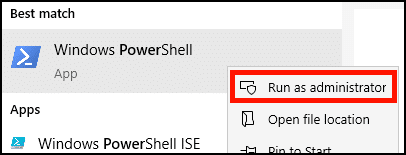
- Di Windows, buka PowerShell sebagai administrator. pengguna macOS dan Linux harus membuka jendela terminal pada perangkat mereka.
-
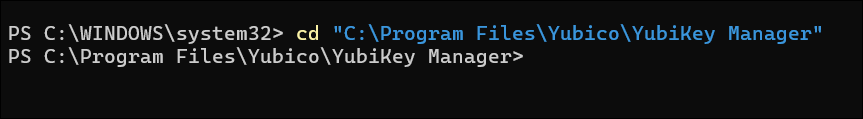
Gunakan cd Gunakan perintah (Ubah Direktori) untuk menavigasi ke file YubiKey Manager dan mengaksesnya. orang ykmanUntuk melakukan ini di Windows, lakukan langkah-langkah berikut secara berurutan, pada baris yang sama di PowerShell:
Tipecddi PowerShell
Media ruang
Salin jalur folder tempat ykman berada, lalu sertakan di dalamnya. tanda kutip ganda. Contoh:"C:\Program Files\Yubico\YubiKey Manager"Media Enter
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- macOS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- Di Linux (Ubuntu), file
ykmanperintah sudah akan diinstal diPATH, sehingga Anda dapat melewati langkah ini.
- Windows:
- Buat sertifikat pengesahan. Setelah beralih ke ykman menggunakan PowerShell, gunakan perintah di bawah ini untuk menghasilkan sertifikat pengesahan yang akan berupa file teks. Di Windows, perintahnya akan terlihat seperti ini:
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\attestationfilename
Mari kita uraikan:
a. Salin ini ke PowerShell:.\ykman.exe piv keys attest 9a
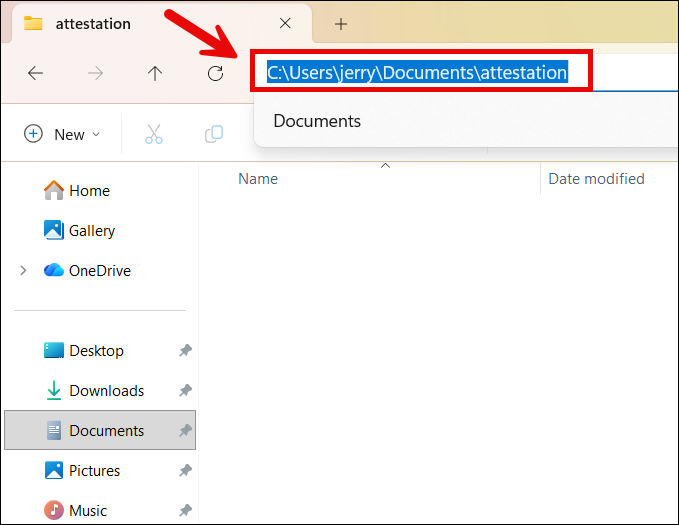
b. Pada baris yang sama di PowerShell, salin jalur folder tempat Anda ingin menyimpan sertifikat pengesahan. Pilih/buat folder di komputer Anda. Contoh:C:\Folder\Folder\attestation.
Pastikan untuk memilih/membuat folder yang memiliki nama satu kata atau tanpa spasi untuk menghindari kesalahan saat memasukkan perintah di PowerShell.
c. Pikirkan nama yang ingin Anda gunakan untuk sertifikat. Di akhir jalur folder yang Anda salin ke PowerShell, tambahkan garis miring terbalik (\) dan nama yang ingin Anda gunakan untuk sertifikat pengesahan Anda. Contoh:\attestationfilename
Pastikan untuk membuat nama file yang tidak mengandung karakter khusus dan spasi untuk menghindari kesalahan saat memasukkan perintah di PowerShell.
d. Tekan Enter pada PowerShell untuk akhirnya menghasilkan file teks sertifikat pengesahan.
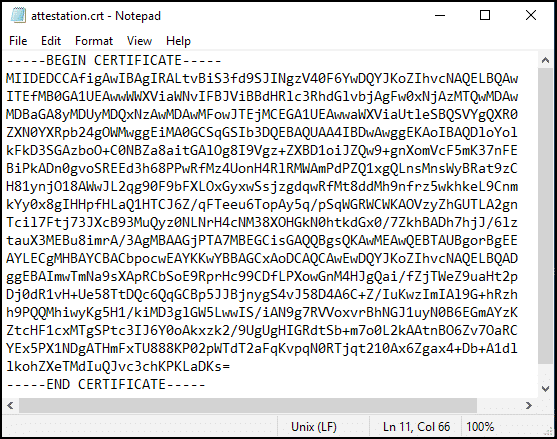
Setelah memasukkan perintah, periksa di folder komputer yang Anda tentukan apakah sertifikat pengesahan berhasil dibuat. Sertifikat tersebut akan berupa file teks dan memiliki nama yang telah Anda tetapkan. Saat dibuka, file tersebut akan menampilkan serangkaian huruf dan angka yang diawali dengan —–MULAI SERTIFIKAT—– di atas dan —– AKHIR SERTIFIKAT—– pada akhirnya.
- Windows:
.\ykman.exe kunci piv pengesahan 9a C:\Folder\Folder\pengesahan\namafilepengesahan
- Linux (Ubuntu):
Tombol ykman piv membuktikan 9a ATTESTATION-FILENAME.crt
- macOS:
./ykman piv keys membuktikan 9a ATTESTATION-FILENAME.crt
- Windows:
- Ekspor sertifikat perantara. Selanjutnya, gunakan
ykmanPerintah untuk mengekspor sertifikat sementara dari slot f9 YubiKey. Sertifikat akan berupa file teks. Perintahnya akan terlihat seperti ini:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Mari kita uraikan:
a. Salin ini ke PowerShell:.\ykman.exe piv certificates export f9b. Pilih atau buat folder di komputer Anda (misalnya Dokumen) tempat Anda ingin mengekspor sertifikat perantara. Salin alamat folder tersebut ke PowerShell. Contoh:
C:\Folder\Folder\attestation
c. Buat nama file untuk sertifikat perantara. Tambahkan garis miring terbalik sebelum nama dan tambahkan di akhir alamat folder yang telah Anda salin ke PowerShell, tanpa spasi di antaranya. Contoh:\intermediatefilename
d. Tekan EnterSetelah Anda memasukkan perintah, sertifikat sementara akan muncul di folder yang ditentukan, dengan nama yang telah Anda tetapkan. Saat dibuka, sertifikat tersebut akan menampilkan serangkaian huruf dan angka yang diawali dengan —–MULAI SERTIFIKAT—– di atas dan —– AKHIR SERTIFIKAT—– pada akhirnya.
-
- Windows:
.\ykman.exe piv sertifikat ekspor f9 C:\Folder\Folder\attestation\namafileperantara
- Windows:
- Linux (Ubuntu):
ykman piv sertifikat ekspor f9 INTERMEDIATE-FILENAME.crt
- macOS:
./ykman piv sertifikat ekspor f9 INTERMEDIATE-FILENAME.crt
-
Langkah 3: Verifikasi Sertifikat Pengesahan dengan SSL.com dan Lampirkan untuk Memesan
- Di sini kita akan menggunakan sertifikat pengesahan kita dari slot YubiKey 9a dengan pesanan sertifikat penandatanganan kode EV. Pertama, buka sertifikat pengesahan dan sertifikat perantara di editor teks.
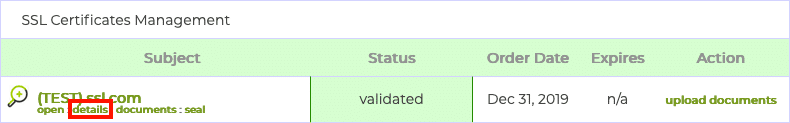
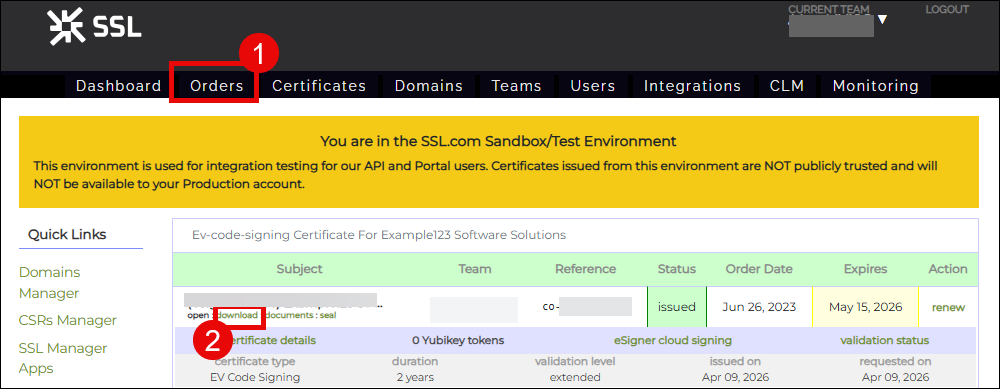
- Masuk ke akun pengguna SSL.com Anda dan arahkan ke Pesanan tab. Klik tautan berlabel details (untuk pesanan baru) atau Download (untuk pesanan lama) untuk pesanan yang ingin Anda kaitkan dengan sertifikat pengesahan. (Tautan ini akan muncul sebagai Download (untuk pelanggan yang memiliki sertifikat penandatanganan kedaluwarsa dan ingin menggantinya).Catatan: Jika Anda ingin memeriksa validitas sertifikat pengesahan Anda tanpa melampirkannya ke pesanan, Anda dapat menggunakan SSL.com alat verifikasi pengesahan.
- Pilih kasus penggunaan Anda di bawah ini:
a. Bagi pelanggan dengan YubiKey kosong, klik mengelola tautan, di bawah pengesahan.
b. Bagi pelanggan yang mengganti sertifikat penandatanganan yang telah kedaluwarsa, klik Delete Klik tautan terlebih dahulu untuk menghapus pengajuan pengesahan sebelumnya untuk sertifikat penandatanganan Anda yang telah kedaluwarsa. Setelah itu, klik mengelola link.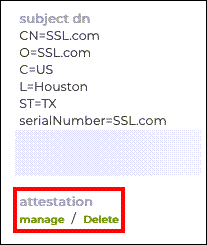
- Halaman baru dengan bidang untuk pengesahan dan sertifikat perantara akan muncul.
- Rekatkan sertifikat pengesahan ke dalam Sertifikat Pengesahan bidang, pastikan untuk memasukkan garis
-----BEGIN CERTIFICATE-----ke-----END CERTIFICATE-----.
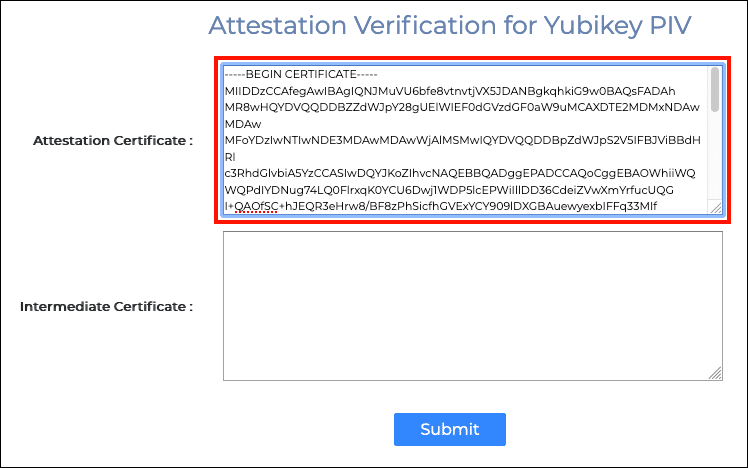
- Selanjutnya, tempel sertifikat antara ke dalam Sertifikat Menengah bidang
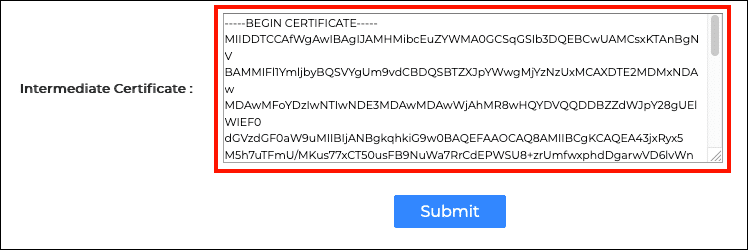
- klik Kirim .
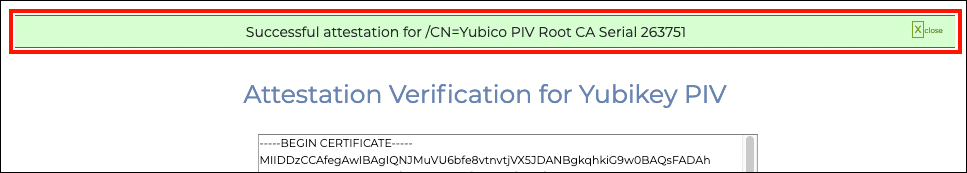
- Jika semuanya berjalan dengan benar, peringatan hijau akan muncul di bagian atas layar, menunjukkan pengesahan yang berhasil.
Langkah 4: Unduh Sertifikat Penandatanganan Kode Anda
- Setelah SSL.com menyetujui pengesahan Anda dan menerbitkan sertifikat Anda, Anda sekarang dapat mengunduhnya. Untuk melakukan ini, masuk ke akun SSL.com Anda dan klik Pesanan Dari menu atas. Temukan pesanan Anda dari daftar dan klik Download link.
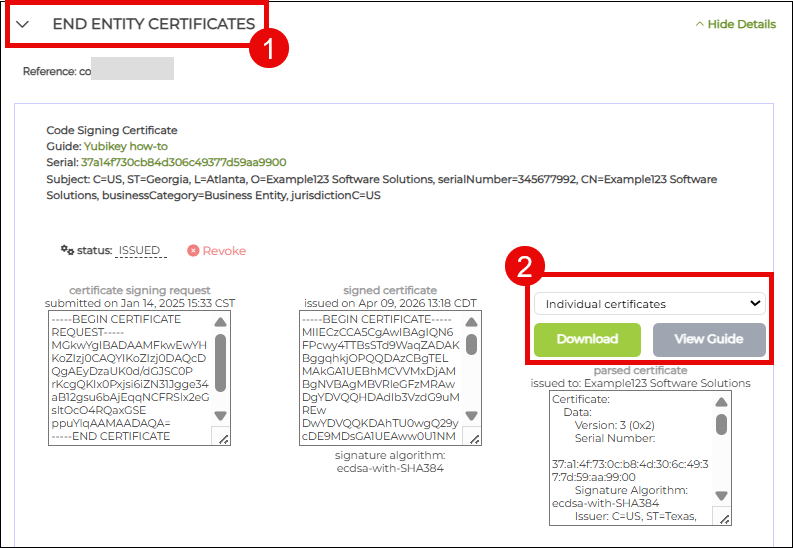
- Saat halaman unduhan ditampilkan, gulir ke bawah untuk SERTIFIKAT ENTITAS AKHIR bagian. Klik panah akordeon untuk menampilkan detail sertifikat Anda. Di sebelah kanan, Anda akan melihat opsi format unduhan yang tersedia. Pilih sertifikat individu Dan klik Unduh tombol. Ini adalah file zip yang berisi tiga file sertifikat: sertifikat entitas akhir Anda, sertifikat perantara, dan sertifikat root. Nantinya, Anda hanya perlu mengimpor sertifikat entitas akhir ke YubiKey Anda.
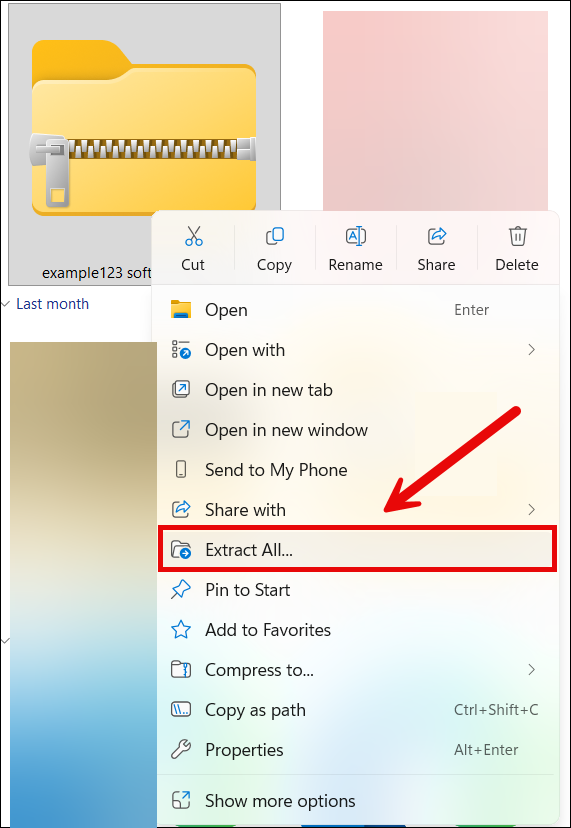
- Ekstrak file zip yang telah diunduh.
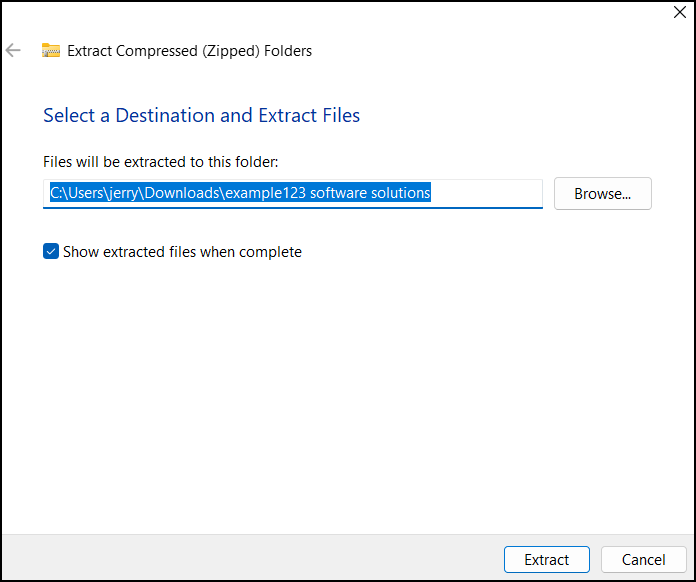
- Pilih lokasi untuk mengekstrak file, lalu klik Ekstrak .
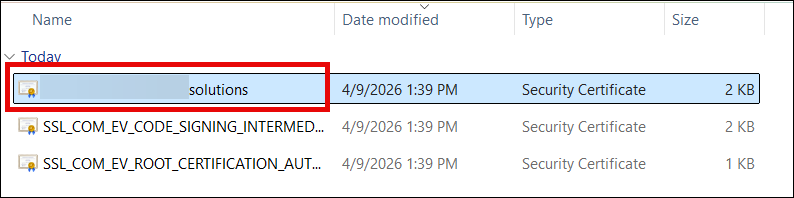
- Buka folder yang berisi sertifikat yang telah diekstrak. Anda akan melihat tiga sertifikat, tetapi Anda hanya perlu menginstal sertifikat entitas akhir Anda, yaitu... File .CRT dan mencantumkan nama orang atau organisasi tersebut. Dari sini, Anda siap untuk menginstal sertifikat Anda.
Langkah 5: Instal Sertifikat di YubiKey
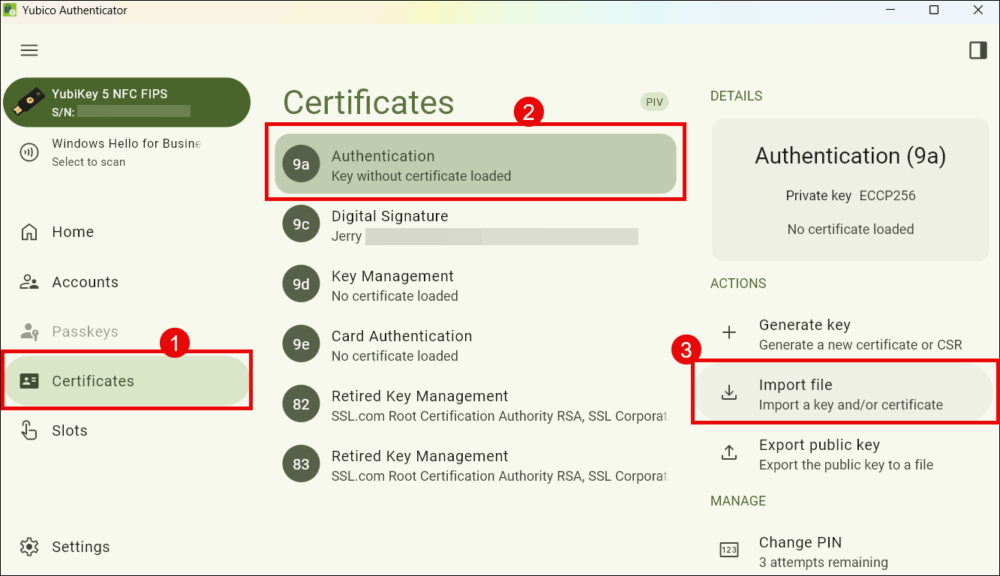
- Buka Yubico Authenticator
- Klik sertifikat, Diikuti oleh 9a Otentikasi, dan Impor berkas.
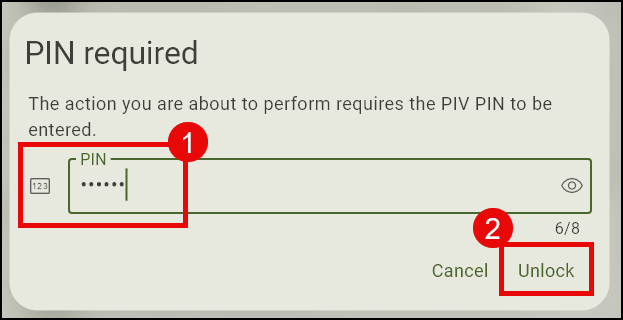
- Masukkan PIN YubiKey Anda saat diminta.
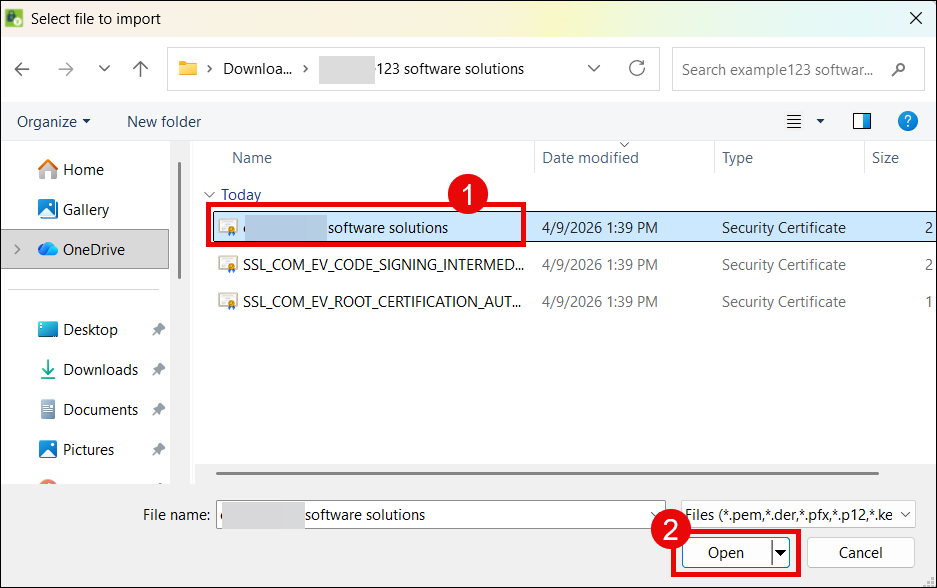
- Arahkan ke folder tempat sertifikat diekstrak dan klik sertifikat penandatanganan kode entitas akhir Anda.
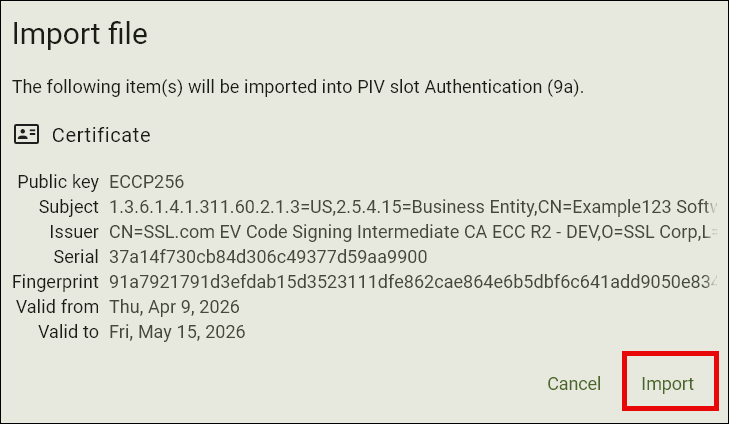
- Yubico Authenticator akan menampilkan detail sertifikat penandatanganan kode Anda. Klik impor tombol.
- Sertifikat Anda sekarang berhasil dipasang.
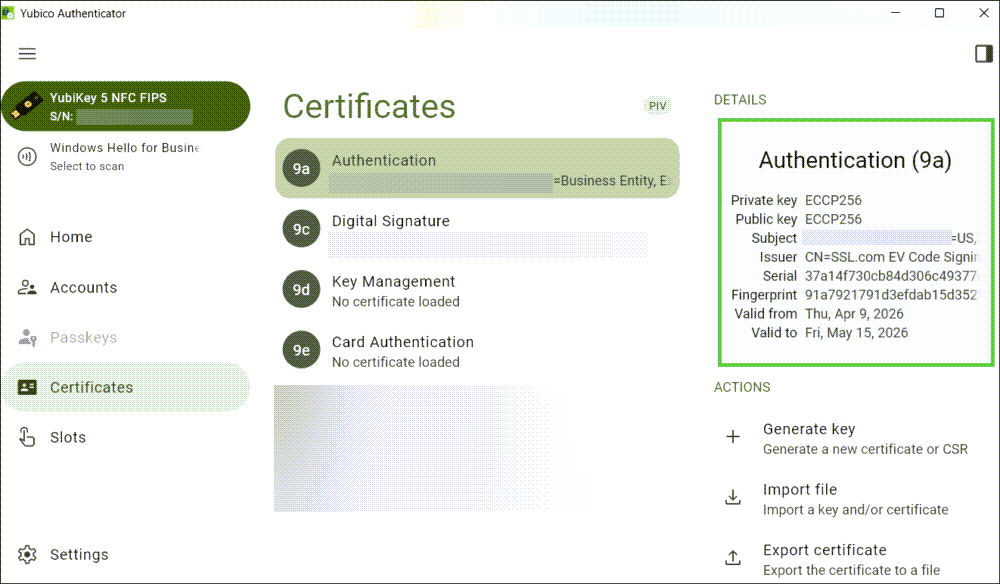
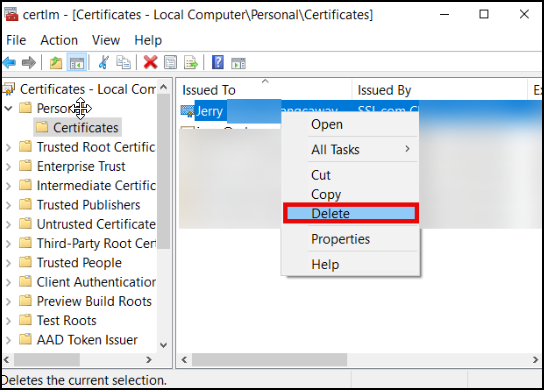
- Langkah opsionalJika Anda adalah pelanggan yang mengganti sertifikat yang kedaluwarsa di YubiKey Anda, Anda juga perlu menghapus salinan sertifikat yang kedaluwarsa yang masih ada di penyimpanan sertifikat Windows. Untuk melakukan ini, ketik sertifikat di bilah pencarian Windows di komputer Anda. Selanjutnya, klik Kelola sertifikat komputer. klik Pribadi folder, temukan sertifikat penandatanganan yang kedaluwarsa, klik kanan dengan mouse Anda, dan pilih Delete.
Penyelesaian Masalah Pengesahan Penandatanganan Kode
If SSL.com Jika pengajuan pengesahan Anda ditolak, hal ini disebabkan oleh salah satu alasan berikut:
- Langkah 1: Hasilkan Pasangan Kunci pada YubiKey
- Permintaan Penandatanganan Sertifikat Anda (CSR) ditolak oleh Yubico Authenticator
- Anda harus menyertakan karakter-karakter tersebut.
CN=pada kolom Subjek. Yubico Authenticator akan menolak CSR jika hal ini tidak dilakukan. - Kau harus memilih
ECCP256orECCP384untuk algoritma tersebut. Kedua jenis ini adalah satu-satunya yang dapat diterima untuk sertifikat penandatanganan kode.
- Anda harus menyertakan karakter-karakter tersebut.
- Permintaan Penandatanganan Sertifikat Anda (CSR) ditolak oleh Yubico Authenticator
- Langkah 2: Hasilkan Sertifikat Pengesahan
- Anda tidak dapat mengakses CLI ykman.
- Anda tidak dapat mengakses ykman dengan mengklik dua kali ikon aplikasi di YubiKey Manager. Anda hanya dapat menggunakannya dengan terlebih dahulu membuka aplikasi shell seperti PowerShell, lalu menggunakan perintah Change Directory (cd) untuk menjalankannya.
- Saat mengetik perintah cd di PowerShell, seharusnya ada spasi di antara cd dan jalur folder CLI ykman. Contoh:
cd “C:\Program Files\Yubico\YubiKey Manager” - Jalur folder CLI ykman harus diapit dalam tanda kutip ganda. Contoh:
“C:\Program Files\Yubico\YubiKey Manager”
- Surat keterangan dan sertifikat sementara tidak sedang dibuat.
- Pastikan untuk memilih/membuat folder yang memiliki nama satu kata atau tanpa spasi untuk menghindari kesalahan saat memasukkan perintah di PowerShell.
- Pastikan untuk membuat nama file yang pendek dan terdiri dari satu kata tanpa karakter khusus untuk menghindari kesalahan saat memasukkan perintah di PowerShell.
- Anda tidak dapat mengakses CLI ykman.
- Langkah 3: Verifikasi Sertifikat Pengesahan dengan SSL.com dan Lampirkan untuk Memesan
- Surat keterangan dan sertifikat sementara gagal dikirimkan atas nama saya. SSL.com rekening
- Saat membukanya di editor teks seperti Notepad, pastikan untuk menyalin seluruh isi file, termasuk —–MULAI SERTIFIKAT—– di atas dan —– AKHIR SERTIFIKAT—– pada akhirnya.
- Surat keterangan dan sertifikat sementara gagal dikirimkan atas nama saya. SSL.com rekening
Panduan Terkait untuk Menandatangani Kode dengan YubiKey Anda
- Menggunakan Sertifikat Penandatanganan Kode Anda: Pelajari cara menandatangani aplikasi menggunakan sertifikat penandatanganan kode OV atau EV Anda dengan Microsoft SignTool.

