


Questa guida serve solo per installare o sostituire un certificato di firma del documento su una YubiKey in questi casi:
- Hai acquistato una YubiKey vergine direttamente da Yubico.
- È necessario sostituire un documento scaduto SSL.com certificato di firma del documento sulla tua YubiKey
- La tua YubiKey è stata ordinata da SSL.com e il certificato di firma del documento preinstallato non è scaduto (non è necessaria alcuna configurazione)
- Puoi firma del codice certificato (vedi: Generazione e attestazione delle chiavi con YubiKey per i certificati di firma del codice)
Allo scopo di Firme digitali Adobe PDF, è necessario che la chiave privata venga generata e archiviata in modo sicuro su un dispositivo hardware esterno convalidato FIPS anziché sul computer. Gli utenti possono generare una coppia di chiavi su una YubiKey esistente e su un certificato di attestazione che dimostra che la chiave privata è stata generata sul dispositivo. Il certificato di attestazione può quindi essere utilizzato per ottenere certificati da SSL.com, che possono essere installati manualmente sulla YubiKey.
Un certificato di attestazione è valido solo per una YubiKey. Se devi installare il certificato su più YubiKey, dovrai eseguire un'attestazione per ogni token. Contatta supporto@ssl.com per ottenere maggiori dettagli sulle emissioni multiple di un certificato.
Questo tutorial ti guiderà attraverso:
-
- Generazione di a coppia di chiavi and certificato di attestazione sulla tua YubiKey
-
- verifica il certificato di attestazione e la sua associazione a un ordine di firma del documento PDF SSL.com
- Download il tuo certificato di firma del documento
- Installazione il tuo nuovo certificato in YubiKey
Requisiti
- Ultima versione di Yubico Authenticator and Interfaccia a riga di comando (CLI) di ykman.
Nota:
Per generare la coppia di chiavi e successivamente installare il certificato di firma del documento, scarica questo strumento: Interfaccia utente grafica (GUI) di Yubico Authenticator.Per generare il certificato di attestazione, utilizzare l'interfaccia a riga di comando (CLI) ykman inclusa in questo pacchetto di download: YubiKey Manager.
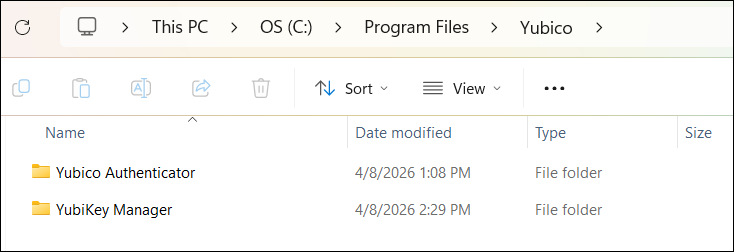
Una volta installati, entrambi questi strumenti verranno memorizzati nella cartella Yubico del tuo computer.
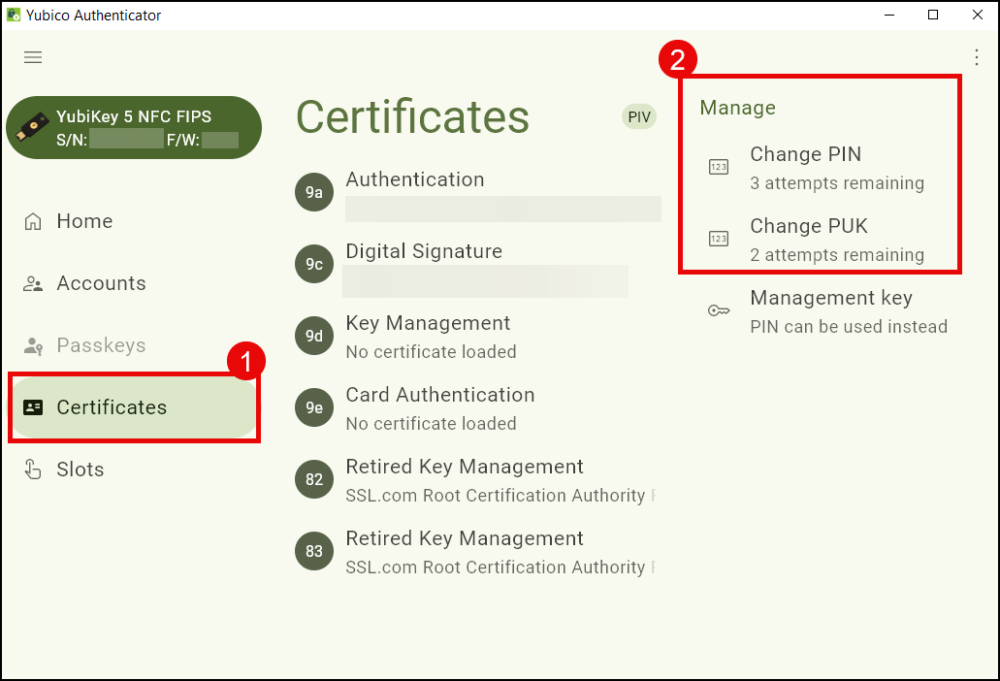
- La tua YubiKey PIN and PUK configurato su Yubico Authenticator. Se il tuo token YubiKey è stato acquistato da Yubico, dovrai impostare il tuo PIN e PUK. Per fare questo, apri Autenticatore Yubico, fare clic sul Certificati tab. Sul gestire sezione, vedrai le opzioni per configurare il tuo PIN and PUK.
Passaggio 1: Genera coppia di chiavi su YubiKey
- Scaricare Yubico Authenticator.
- Collega la tua YubiKey, quindi avvia Yubico Authenticator.
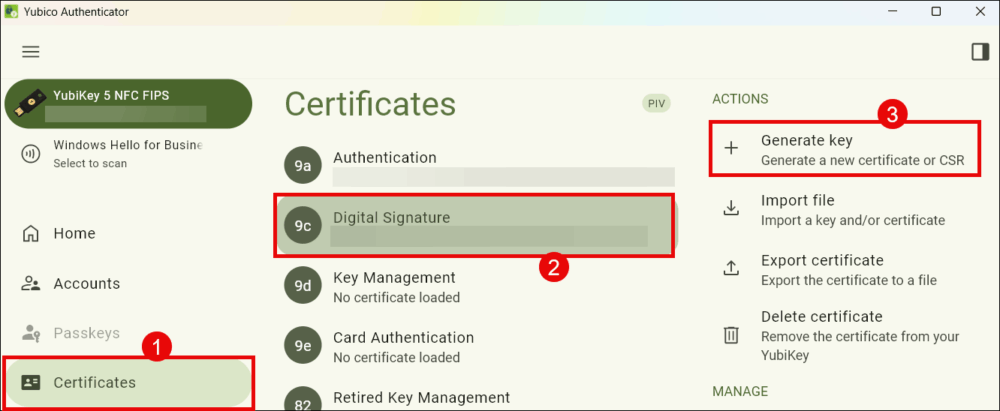
- Sotto il Certificati Nella sezione, selezionare la scheda corrispondente allo slot YubiKey in cui si intende generare la coppia di chiavi. Per firmare i documenti PDF, selezionare Firma digitale (slot 9c). Fare clic su Genera chiave procedere.
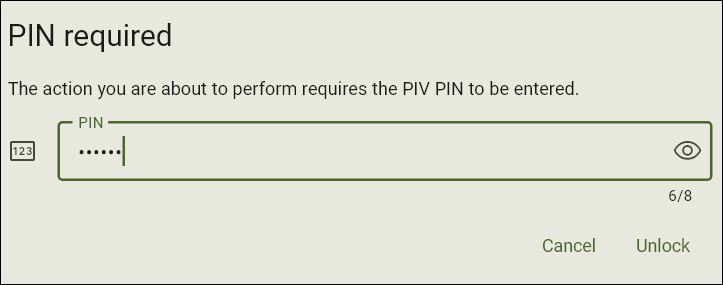
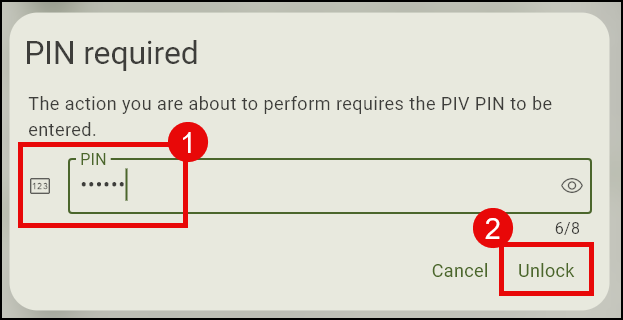
- Quando ti viene richiesto il PIN della tua YubiKey, inserisci il valore e poi fai clic Sbloccare.
-
Inserisci il Distinguished Name (DN) nel campo Oggetto. Questo valore identifica la persona o l'organizzazione e apparirà su qualsiasi documento elettronico firmato con il certificato.
- Inizia la voce con i caratteri
CN=seguito dal nome che si desidera visualizzare, senza spazi intermedi. - Esempio:
CN=Example Company
Assicurati che il nome sia corretto, poiché sarà visibile agli utenti finali.
Per Formato di uscitascegli Richiesta firma certificato (CSR).
Dal Algoritmo elenco a discesa, effettua una selezione. Per la firma dei documenti, scegliRSA2048.
Infine, fai clic sul Salva pulsante.
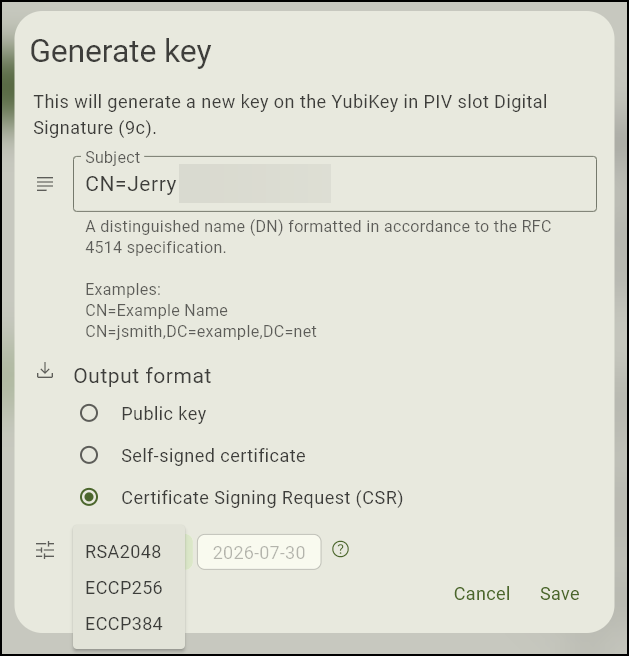
- Inizia la voce con i caratteri
- Salvare l' CSR certificato in una cartella.
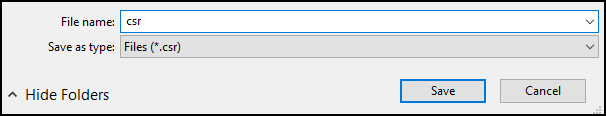
Passaggio 2: Genera certificato di attestazione
Ogni YubiKey è precaricato con una chiave privata e un certificato di Yubico che ti consente di generare un certificato di attestazione per verificare che una chiave privata sia stata generata su una YubiKey. Questa operazione richiederà l'utilizzo di uomo d'affari L'interfaccia a riga di comando (CLI) che si trova nella Manager YubiKey cartella del tuo computer. Per poter accedere alla CLI di ykman, dovrai utilizzare Windows PowerShell.
- Nella barra di ricerca del tuo computer, digita Windows PowerShell, fai clic con il pulsante destro del mouse e scegli Esegui come amministratoreGli utenti macOS e Linux devono aprire una finestra del terminale sul proprio dispositivo.
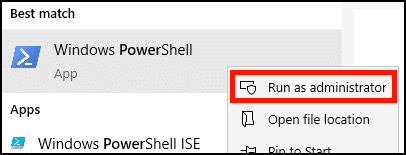
-
Usa il cd Comando (Cambia directory) per navigare nei file di YubiKey Manager e accedervi uomo d'affariPer fare ciò su Windows, procedi come segue, nell'ordine indicato, sulla stessa riga in PowerShell:
Tipocdsu PowerShell
Stampa spazio
Copia il percorso della cartella in cui si trova ykman, quindi racchiudilo in virgolette doppie. Esempio:"C:\Program Files\Yubico\YubiKey Manager"Stampa entra
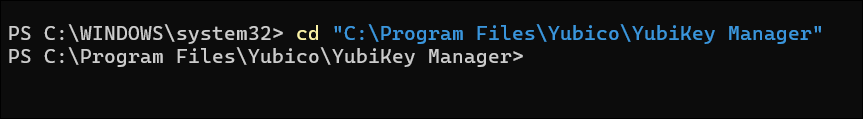
- Windows:
cd "C: \ Programmi \ Yubico \ YubiKey Manager"
- Mac OS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- Su Linux (Ubuntu), il
ykmanil comando sarà già installato nel tuoPATH, quindi puoi saltare questo passaggio.
- Windows:
- Dopo aver avviato ykman tramite PowerShell, utilizzare il comando seguente per generare un certificato di attestazione, che sarà un file di testo. Su Windows, il comando sarà simile a questo:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
Analizziamo la questione nel dettaglio:
a. Copia questo in PowerShell:.\ykman.exe piv keys attest 9c
b. Sulla stessa riga in PowerShell, copia il percorso della cartella in cui desideri salvare il certificato di attestazione. Scegli/crea una cartella sul tuo computer. Esempio:C:\Folder\Folder\attestation.
Assicurati di scegliere/creare cartelle con nomi composti da una sola parola o senza spazi per evitare errori quando inserisci il comando in PowerShell.
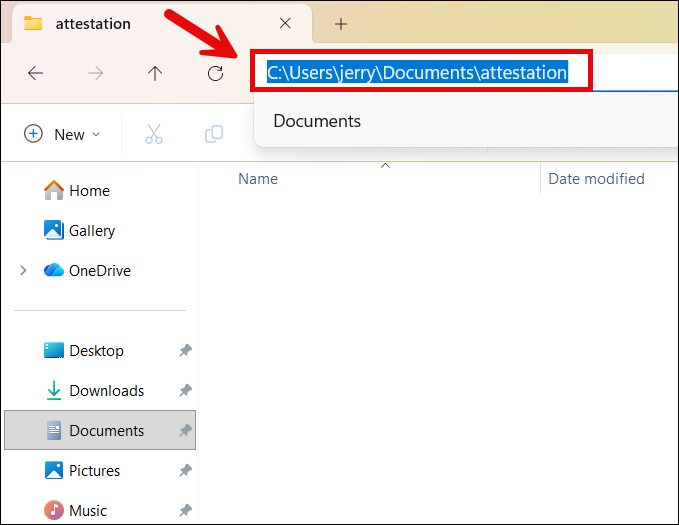
c. Pensa a un nome da utilizzare per il certificato. Alla fine del percorso della cartella che hai copiato in PowerShell, aggiungi una barra rovesciata (\) e il nome che desideri utilizzare per il tuo certificato di attestazione. Esempio:\attestationfilename
Assicurati di generare un nome file che non contenga caratteri speciali né spazi per evitare errori quando inserisci il comando in PowerShell.
d. Premere entra su PowerShell per generare infine il file di testo del certificato di attestazione.
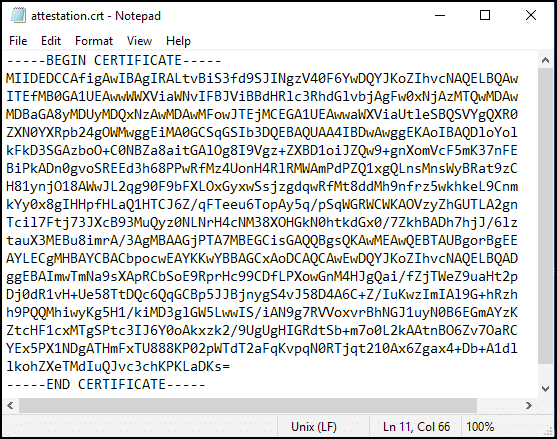
Dopo aver inserito il comando, controlla nella cartella del computer designata se il certificato di attestazione è stato generato correttamente. Sarà un file di testo con il nome che gli hai assegnato. Una volta aperto, visualizzerà un corpo di lettere e numeri con intestazione —– INIZIO CERTIFICATO—– in alto e —–END CERTIFICATO—– alla fine.
- Windows:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
- Linux (Ubuntu):
ykman piv keys attest 9c ATTESTATION-FILENAME.crt
- Mac OS:
./ykman piv keys attest 9c ATTESTATION-FILENAME.crt
- Windows:
- Quindi, usa il
ykmanComando per esportare il certificato intermedio dallo slot f9 della YubiKey. Il certificato sarà in formato file di testo. Il comando sarà simile a questo:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Analizziamo la questione nel dettaglio:
a. Copia questo in PowerShell:.\ykman.exe piv certificates export f9b. Scegli o crea una cartella sul tuo computer (ad esempio Documenti) in cui desideri esportare il certificato intermedio. Copia l'indirizzo della cartella in PowerShell. Esempio:
C:\Folder\Folder\attestation
c. Crea un nome file per il certificato intermedio. Aggiungi una barra rovesciata prima del nome e aggiungilo alla fine dell'indirizzo della cartella che hai copiato in PowerShell, senza spazi intermedi. Esempio:\intermediatefilename
d. Premere entraUna volta inserito il comando, il certificato intermedio apparirà nella cartella designata, con il nome che gli hai assegnato. Quando lo apri, visualizzerà un corpo di lettere e numeri con intestazione-----BEGIN CERTIFICATE-----in alto e-----END CERTIFICATE-----alla fine.
-
- Windows:
.\ykman.exe piv certificati esportazione f9 C:\Cartella\Cartella\attestazione\intermediatefilename
- Linux (Ubuntu):
ykman piv certificati export f9 INTERMEDIATE-FILENAME.crt
- Mac OS:
./ykman piv certificati export f9 INTERMEDIATE-FILENAME.crt
- Windows:
Passaggio 3: verifica il certificato di attestazione con SSL.com e allegalo all'ordine
- Innanzitutto, aprite l'attestazione e i certificati intermedi in un editor di testo.
- Accedi al tuo account utente SSL.com e vai al file Ordini scheda. Fare clic sul collegamento etichettato dettagli (per nuovi ordini) o scarica (per vecchi ordini) per l'ordine che si desidera associare al certificato di attestazione. (Questo collegamento apparirà come scarica (per i clienti con un certificato di firma scaduto che desiderano sostituire).
Nota: Se desideri verificare la validità del tuo certificato di attestazione senza allegarlo a un ordine, puoi utilizzare SSL.com strumento di verifica dell'attestazione.
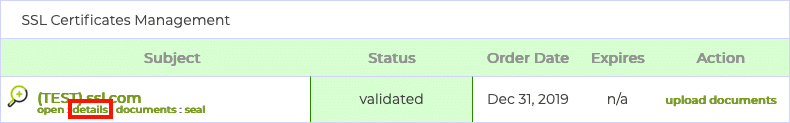
- Seleziona il tuo caso d'uso qui di seguito:
a. Per i clienti con una YubiKey vuota, fare clic su gestire link, sotto attestazione.
b. Per i clienti che sostituiscono un certificato di firma scaduto, fare clic su Elimina fare clic prima sul collegamento per rimuovere l'invio precedente dell'attestazione per il certificato di firma scaduto. Successivamente, fare clic sul collegamento gestire link.
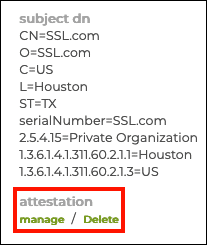
- Apparirà una nuova pagina con i campi per l'attestazione e i certificati intermedi.
- Incolla il certificato di attestazione nel file Certificato di attestazione campo, assicurandosi di includere le linee
-----BEGIN CERTIFICATE-----and-----END CERTIFICATE-----.
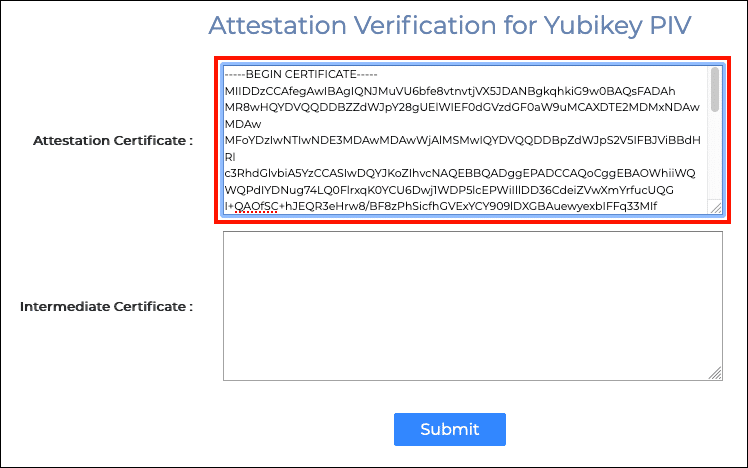
- Successivamente, incolla il certificato intermedio nel file Certificato intermedio campo.
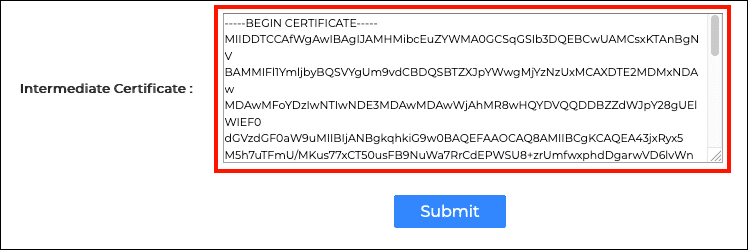
- Clicca su Invio pulsante.
- Se tutto è andato per il verso giusto, nella parte superiore dello schermo apparirà un avviso verde, indicante l'avvenuta attestazione.
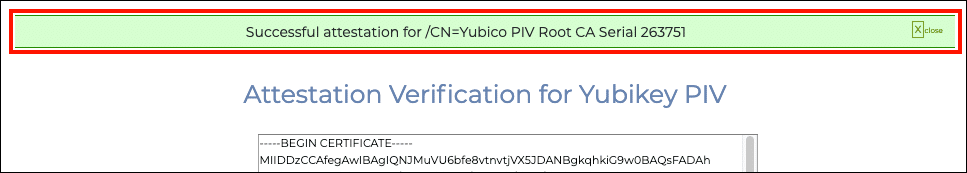
Passaggio 4: Scarica il tuo certificato di firma del documento
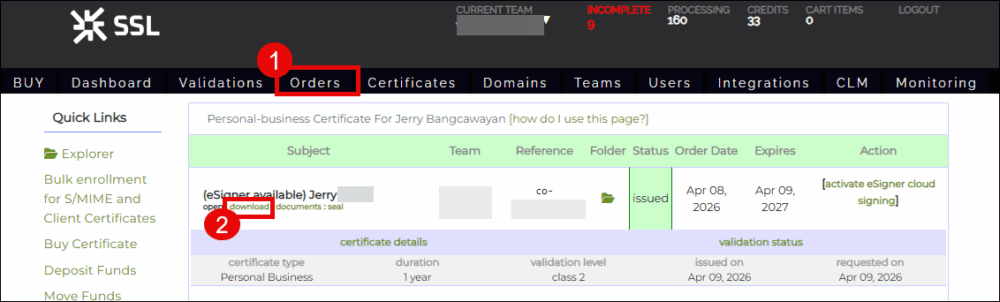
- Una volta che SSL.com approva la tua attestazione ed emette il certificato, potrai scaricarlo dal tuo account utente. Per farlo, fai clic Ordini dal menu in alto. Individua l'ordine del tuo certificato dall'elenco e fai clic su scarica collegamento.
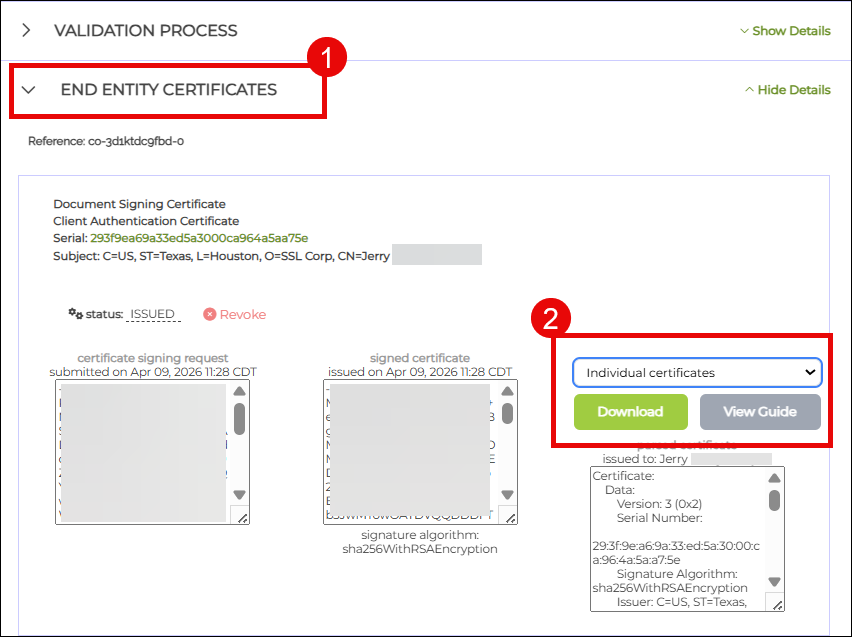
- Una volta sulla pagina di download, scorri verso il basso per CERTIFICATI DI ENTITÀ FINE sezione e clicca Mostra dettagliScorri verso il basso fino alla sottosezione denominata Certificato di firma del documento. A destra vedrai le opzioni di formato di download per il tuo certificato. Per un Certificato di firma del documento, scegli il certificati individuali opzione di download. Questo è un file zip contenente tre file di certificato: il certificato dell'entità finale, un certificato intermedio e un certificato radice.
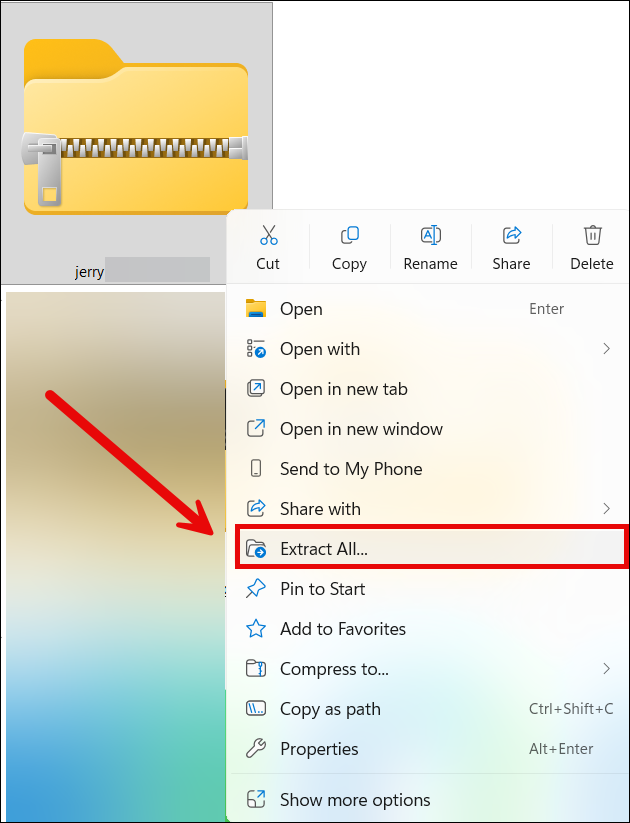
- Fai clic con il pulsante destro del mouse sul file zip scaricato. Estrai tutto…
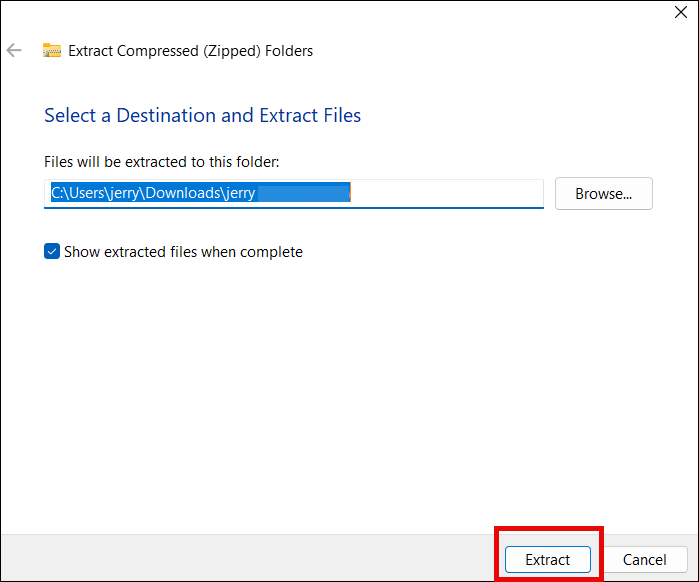
- Scegli una posizione in cui desideri estrarre i file e poi fai clic su Estratto pulsante.
- Apri la cartella contenente i certificati estratti. Vedrai tre certificati, ma dovrai installare solo il tuo certificato dell'entità finale il quale è un file .CRT e riporta il nome della persona o dell'organizzazione. A questo punto, sei pronto per installare il tuo certificato.
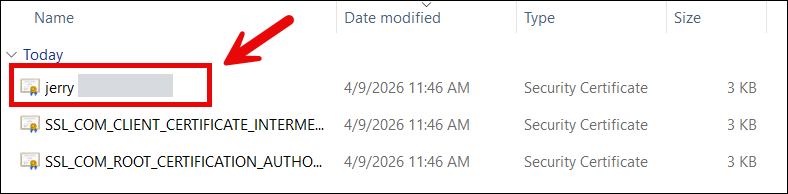
Passaggio 5: Installa il tuo certificato di firma del documento in YubiKey
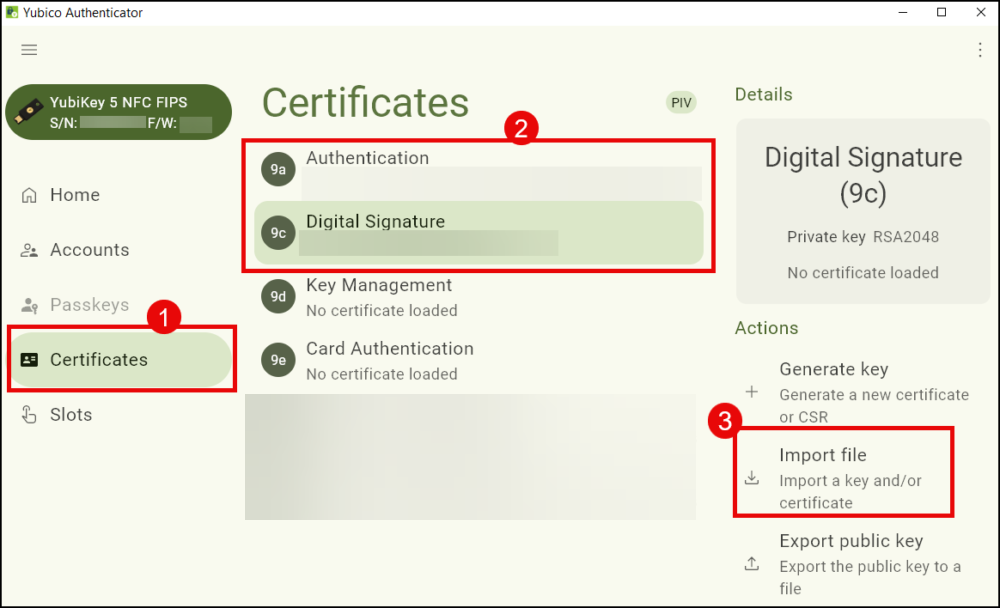
- Apri Yubico Authenticator.
- Clicchi Certificati, seguita da Firma digitalee Importa file.
- Inserisci il tuo PIN YubiKey.
- Accedete alla cartella in cui sono stati estratti i certificati e fate clic sul certificato di firma del documento dell'entità finale.
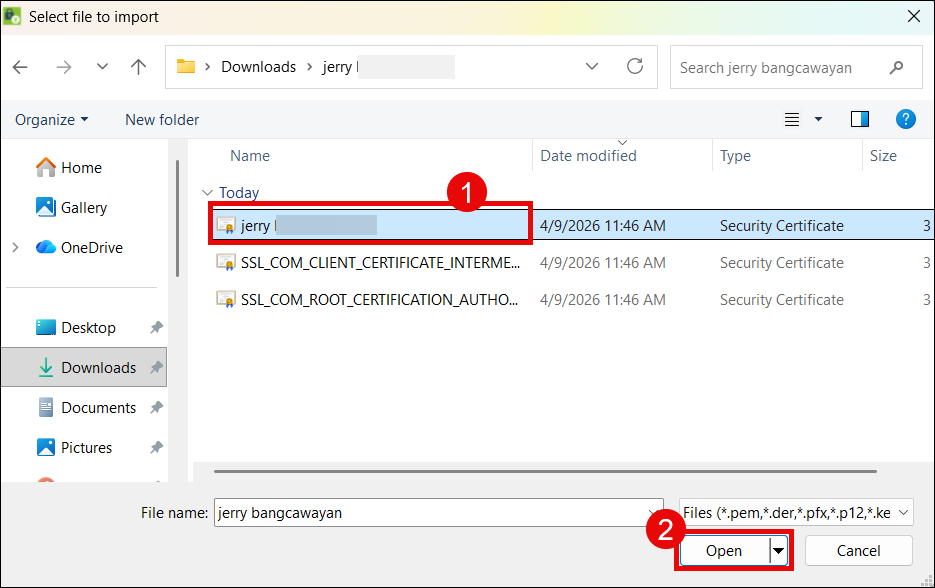
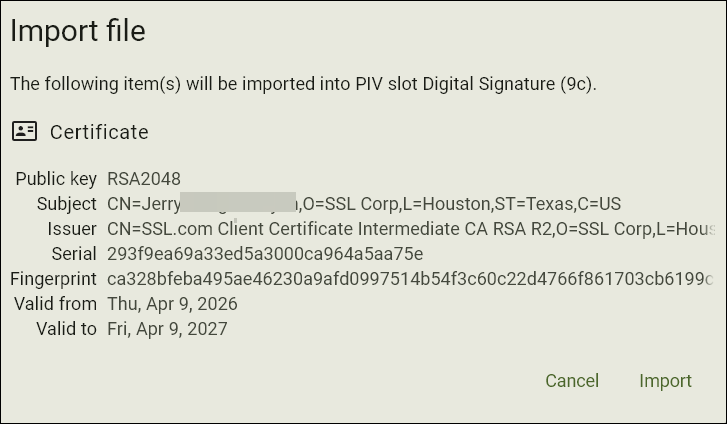
- Yubico Authenticator visualizzerà i dettagli del tuo certificato. Fai clic Importare pulsante.
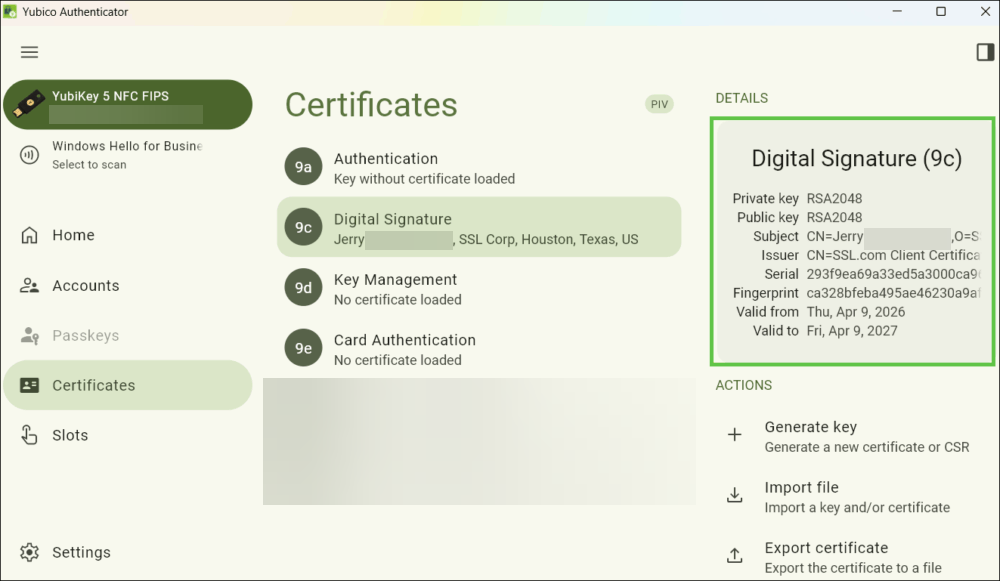
- Il certificato è stato installato correttamente.
Risoluzione dei problemi relativi alla firma e all'attestazione dei documenti
If SSL.com Il rifiuto della tua attestazione è dovuto a uno dei seguenti motivi:
- Passaggio 1: Genera coppia di chiavi su YubiKey
- La tua richiesta di firma del certificato (CSR) viene rifiutato da Yubico Authenticator
- Devi includere i personaggi
CN=nel campo Oggetto. Yubico Authenticator rifiuterà il CSR se ciò non viene fatto. - Seleziona un algoritmo supportato: RSA 2048 è l'unico algoritmo accettato per i certificati di firma dei documenti.
- Devi includere i personaggi
- La tua richiesta di firma del certificato (CSR) viene rifiutato da Yubico Authenticator
- Passaggio 2: Genera certificato di attestazione
- Non è possibile accedere alla CLI di ykman
- Non è possibile accedere a ykman facendo doppio clic sull'icona dell'applicazione in YubiKey Manager. È possibile utilizzarlo solo aprendo prima un'applicazione shell come PowerShell e quindi utilizzando il comando Change Directory (cd) per eseguirlo.
- Quando digiti il comando cd su PowerShell, dovrebbe esserci uno spazio tra cd e il percorso della cartella di ykman CLI. Esempio:
cd “C:\Program Files\Yubico\YubiKey Manager” - Il percorso della cartella della CLI di ykman deve essere racchiuso tra virgolette doppie. Esempio:
“C:\Program Files\Yubico\YubiKey Manager”
- Non vengono generati i certificati di attestazione e intermedi.
- Assicurati di scegliere/creare cartelle con nomi composti da una sola parola o senza spazi per evitare errori quando inserisci il comando in PowerShell.
- Assicurati di generare un nome file breve, composto da una sola parola e privo di caratteri speciali, per evitare errori quando inserisci il comando in PowerShell.
- Non è possibile accedere alla CLI di ykman
- Passaggio 3: verifica il certificato di attestazione con SSL.com e allegalo all'ordine
- L'attestazione e i certificati intermedi non vengono inviati sul mio SSL.com account
- Quando li apri su un editor di testo come Blocco note, assicurati di copiare l'intero contenuto del file, incluso —– INIZIO CERTIFICATO—– in alto e —–END CERTIFICATO—– alla fine.
- L'attestazione e i certificati intermedi non vengono inviati sul mio SSL.com account
Guide alla firma digitale di documenti Adobe PDF e Microsoft Office con la tua YubiKey
- Firma digitale di documenti Microsoft Office 365 tramite YubiKey: Istruzioni dettagliate per installare il certificato di firma dei documenti e aggiungere o rimuovere le firme digitali in Microsoft Office 365.
- Firmare digitalmente un PDF in Adobe Acrobat Reader utilizzando una YubiKey: Una guida su come firmare documenti PDF in Adobe Acrobat Reader utilizzando un certificato di firma digitale SSL.com memorizzato su una YubiKey.

