


Certificati come EV Code Signing ordinati da SSL.com offrono la possibilità di essere preinstallati in un Hardware Secure Module (HSM), come un token USB con chiave di sicurezza convalidato FIPS 140-2. Se il certificato non è ancora stato convalidato, è possibile specificare il numero di token necessari al momento dell'ordine e prima di completare il processo di convalida. Se il certificato è già stato emesso, è comunque possibile ordinare token aggiuntivi. Le sezioni seguenti illustrano questa possibilità.
Fase 1
Vai Ordini scheda del tuo account SSL.com e seleziona il certificato per il quale desideri ordinare gli Yubikey. Clicca sul scarica link per presentare le informazioni relative a questo certificato. Dovresti vedere qualcosa del genere sul tuo computer. 
Fase 2
Noterai un pulsante verde sulla destra etichettato ORDINA GETTONI AGGIUNTIVI. Cliccaci sopra. 
Fase 3
Apparirà quindi una finestra che ti permetterà di confermare l'ordine dei token Yubikey. Puoi utilizzare la freccia a discesa per specificare il numero di token desiderati. Successivamente, indica l'indirizzo di spedizione preferito utilizzando il link fornito.
Una volta presa la decisione finale, clicca su Invio pulsante. 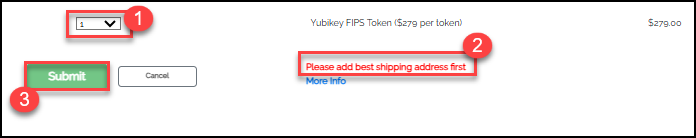
Possiamo spedire il tuo token Yubikey solo a un indirizzo che abbiamo convalidato con successo come indirizzo ufficialmente registrato della tua azienda o organizzazione. Tieni presente che per confermare il tuo indirizzo, utilizziamo una fonte di informazioni indipendente qualificata (QIIS) come Dun & Bradstreet. Per un elenco completo di tutti i QIIS, CLICCA QUI.
NOTA: Le chiavi private per i certificati SSL Code Signing non possono essere esportate e i certificati non possono essere emessi come file .pfx scaricabili. I certificati devono essere generati e archiviati utilizzando un'opzione sicura approvata, come un token USB YubiKey convalidato FIPS 140-2, il servizio di firma cloud eSigner di SSL o un HSM cloud supportato.

