


A partire dal 1° giugno 2023, SSL.com ha aggiornato i suoi protocolli di archiviazione delle chiavi per i certificati di firma del codice e ha eliminato l'opzione per ottenere i certificati di firma del codice in formato PFX. Questa modifica è stata introdotta per conformarsi alle linee guida pubblicate dal Certificate Authority/Browser (CA/B) Forum, che richiede che le chiavi private dei certificati di firma del codice siano protette da dispositivi crittografati (come token), moduli di sicurezza hardware (HSM) conformi allo standard FIPS in loco o tramite servizi HSM basati su cloud.
Tra le opzioni HSM cloud supportate, Microsoft Azure Key Vault (livello Premium) si distingue come una scelta affidabile per l'archiviazione di chiavi private e la generazione di richieste di firma del certificato (CSRs).
Per utilizzare Azure Key Vault (livello Premium), gli utenti devono creare una richiesta di firma del certificato (CSR), che funge da richiesta ufficiale per SSL.com per il rilascio di un certificato di firma del codice. Prima di un CSR viene utilizzato per emettere un certificato, un'autorità di certificazione come SSL.com Deve verificare che la chiave privata costituisca la base per la crittografia utilizzata nella richiesta e che sia stata creata e archiviata in modo sicuro su un dispositivo certificato conforme agli standard FIPS 140-2 Livello 2 (o superiore), con protezione contro l'esportazione della chiave. Questa verifica viene eseguita tramite un processo di attestazione, che può essere condotto da un responsabile della sicurezza qualificato designato dal richiedente o tramite un servizio di attestazione fornito da SSL.com.
Le sezioni seguenti forniscono istruzioni su come i clienti possono generare un CSR e sottoporsi al servizio cerimoniale condotto dal team di esperti di SSL.com.
SSL.com come revisore dei conti
È possibile scegliere di affidare a SSL.com il ruolo di revisore a pagamento. Per ulteriori informazioni, contattare il team commerciale di SSL.com tramite vendite@ssl.com
Porta il tuo revisore (BYOA)
I clienti possono selezionare un revisore qualificato per confermare che le chiavi private siano state generate e archiviate su un modulo di sicurezza hardware (HSM) conforme. Questo metodo è denominato Porta il tuo revisore (BYOA).
Prerequisiti
- Un Azure Key Vault (livello Premium). Il livello di servizio Azure Key Vault da usare per questo processo è Premium perché è convalidato FIPS 140-2 Livello 3.
- Per istruzioni su come creare un Azure Key Vault, fare riferimento alla sezione successiva: Creare un Azure Key Vault.
- Se si dispone già di un Azure Key Vault esistente, passare all'altra sezione: Generare una richiesta di firma del certificato in Azure Key Vault.
- Un ordine di certificato di firma da SSL.com.
Per un elenco completo degli HSM cloud supportati da SSL.com per la firma del codice, fare riferimento a questo articolo: HSM cloud supportati per la firma di documenti e la firma di codice.
Creare un Azure Key Vault
- Accedi al Portale di Azure.
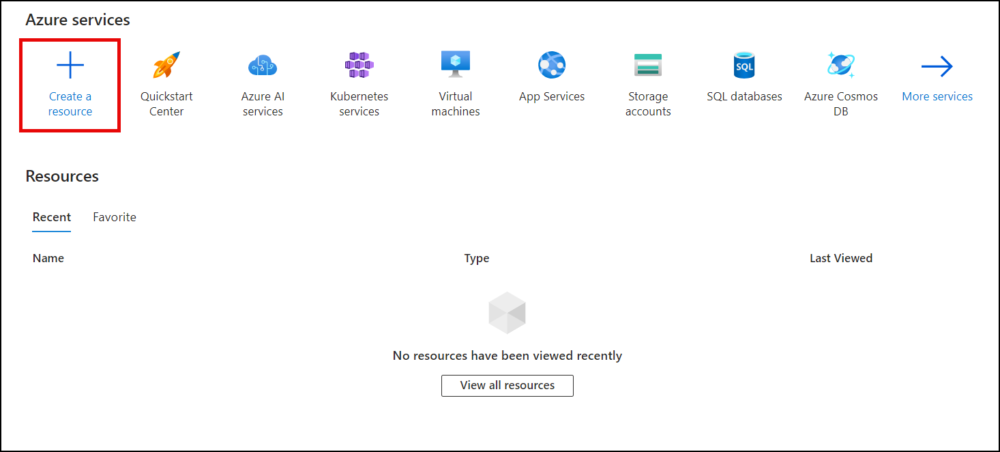
- Clicchi Crea una risorsa.
- Scorrere fino a Cassaforte delle chiavi e fare clic sul Crea
collegamento.

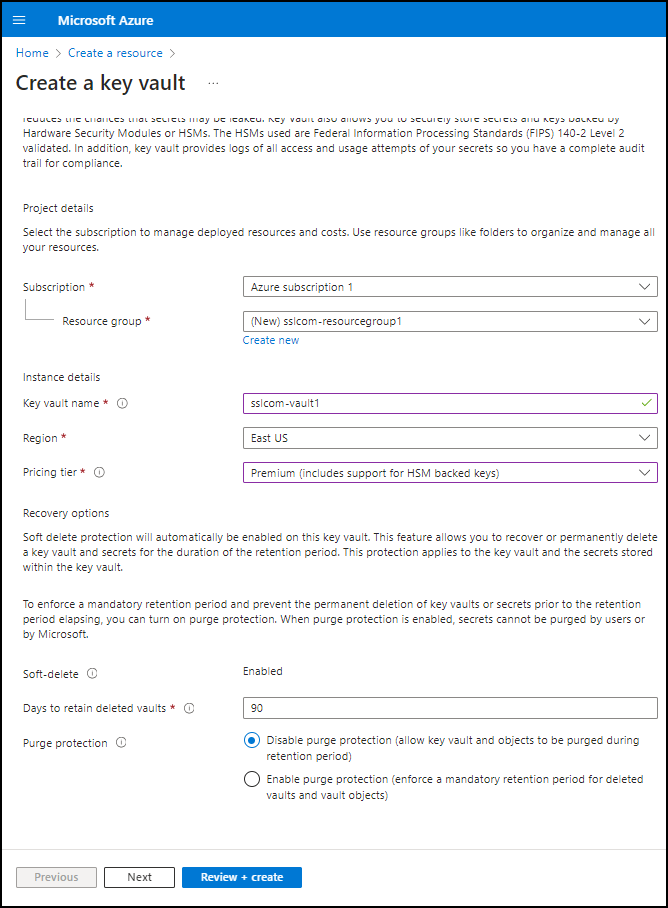
- Sotto il Basics sezione, eseguire quanto segue.
- Seleziona la sottoscrizione e il gruppo di risorse. Se necessario, puoi creare un nuovo gruppo di risorse facendo clic su Creare nuovo.
- Assegna un nome e una regione. Fornire un nome per Key Vault e scegliere un'area.
- Optare per il livello di prezzo Premium. Per conformarsi allo standard FIPS 140-2, seleziona il livello di prezzo "Premium".
- Configura le opzioni di ripristino. Impostare le opzioni di ripristino per Key Vault, tra cui la protezione da eliminazione e il periodo di conservazione per gli insieme di credenziali eliminati.
- Clicca su Avanti pulsante per procedere al Accedi alle Impostazioni di configurazione .
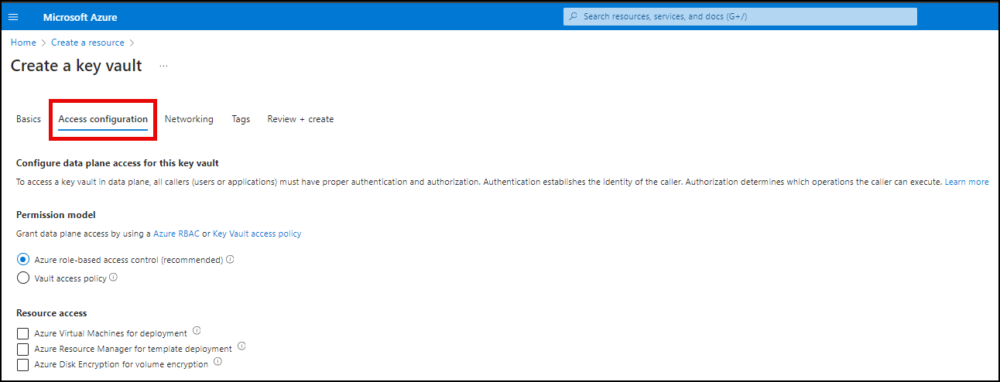
- Clicchi Accedere alla configurazione. Imposta i criteri di accesso per Key Vault.
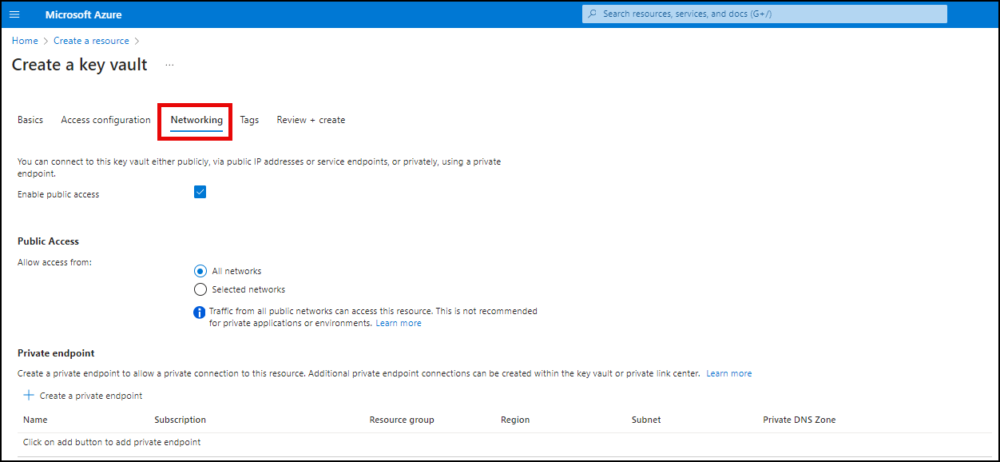
- Clicchi Networking. Scegli un metodo di connettività per Key Vault.
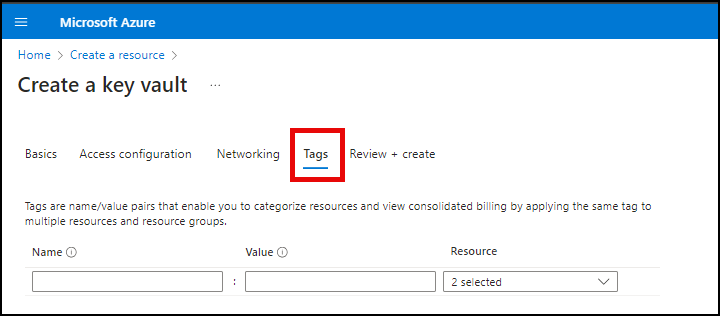
- Clicchi Tags. Se lo desideri, crea tag per Key Vault.
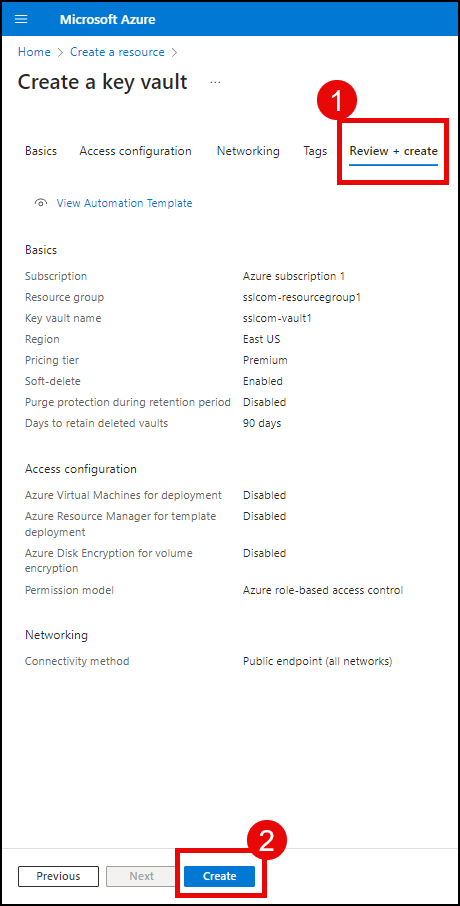
- Continuare a Rivedi + crea. Review le impostazioni, quindi fare clic sul pulsante Crea per creare il nuovo Key Vault.
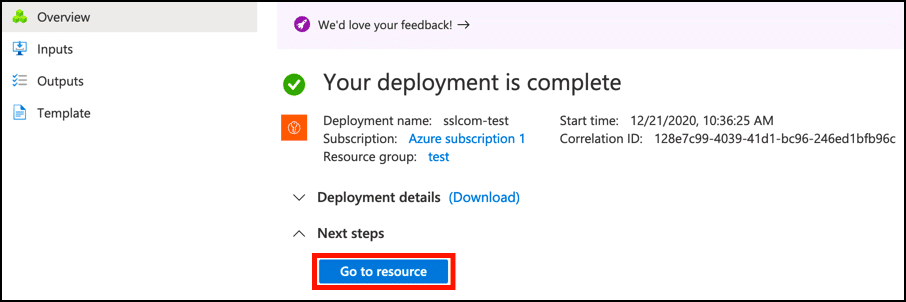
- Azure creerà quindi il nuovo Key Vault. Una volta pronto, puoi accedervi facendo clic su Vai alla risorsa pulsante.
Generare una richiesta di firma del certificato in Azure Key Vault
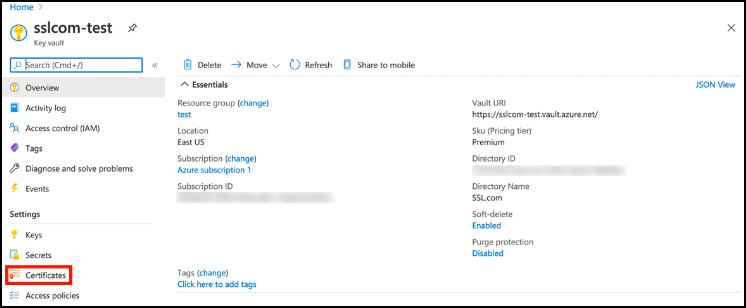
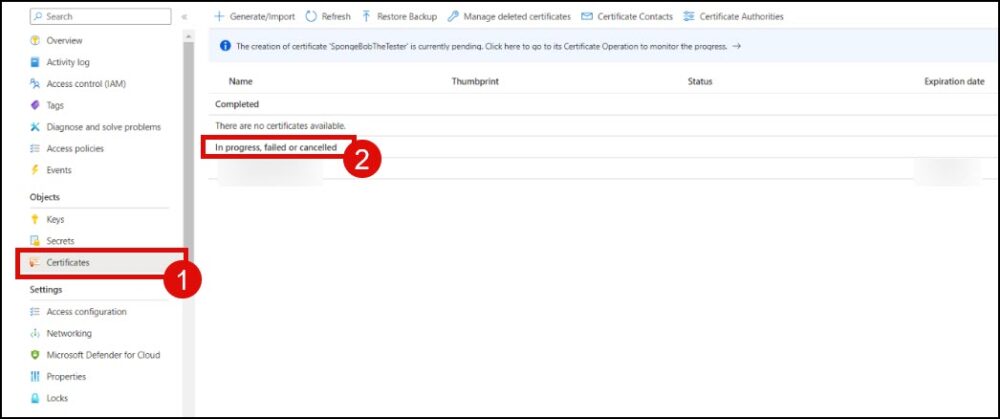
- Selezionare l'insieme di credenziali delle chiavi e fare clic Certificati.
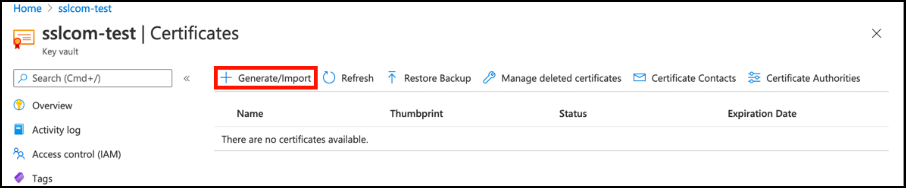
- Clicca su Genera / Importa pulsante per aprire il Crea un certificato finestra.
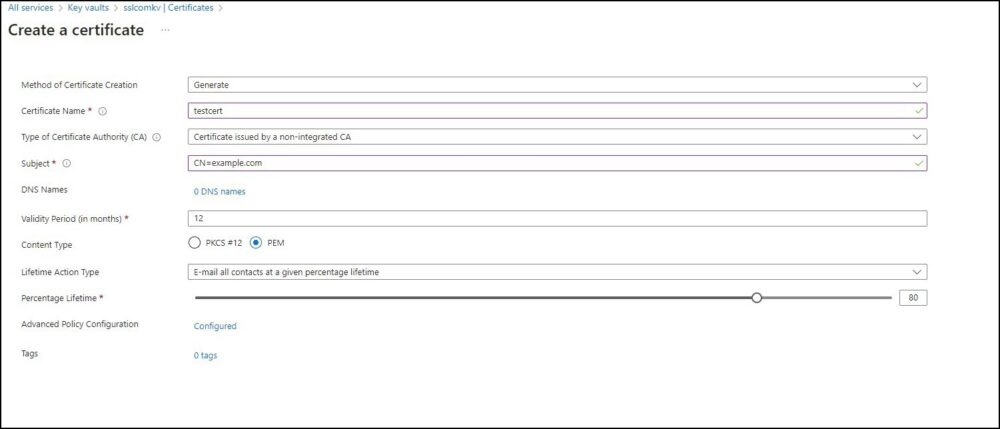
- Compila i seguenti campi:
- Metodo di creazione del certificato: Seleziona "Genera".
- Nome del certificato: Inserisci un nome univoco per il tuo certificato.
- Tipo di Autorità di Certificazione (CA): Scegli "Certificato rilasciato da una CA non integrata".
- Oggetto: Fornisci il nome distinto X.509 per il tuo certificato.
- Periodo di validità: Puoi lasciare l'impostazione predefinita di 12 mesi. Per i certificati di firma del codice con periodi di validità più lunghi, il certificato emesso corrisponderà al tuo ordine, non a quello CSR.
- Tipo di contenuto: Seleziona "PEM".
- Tipo di azione a vita: Configura Azure per inviare avvisi tramite posta elettronica in base a una determinata percentuale della durata del certificato o a un numero specifico di giorni prima della scadenza.
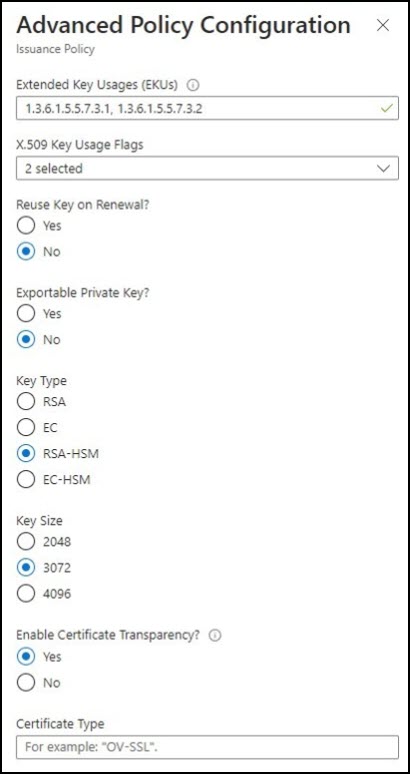
- Configurazione avanzata dei criteri. Fare clic su Configurazione avanzata delle policy per impostare la dimensione, il tipo e le policy della chiave per il riutilizzo e l'esportabilità della chiave.
- Per i certificati emessi da SSL.com, puoi uscire Usi chiave estesi (EKU), Flag di utilizzo chiave X.509e Abilita la trasparenza del certificato ai valori predefiniti.
- Riutilizzare la chiave in caso di rinnovo? Seleziona n.
- Chiave privata esportabile? Seleziona n.
- Tipo chiave. Selezionare RSA+HSM
- Dimensione chiave. Per un certificato di firma del codice puoi scegliere solo tra 3072 o 4096.
- Una volta terminata l'impostazione della configurazione avanzata dei criteri, fare clic su OK pulsante, seguito da Crea
.

- Sulla Certificati sezione, individuare il certificato nell'elenco di in corso, fallito o annullato certificati e fare clic su di esso.
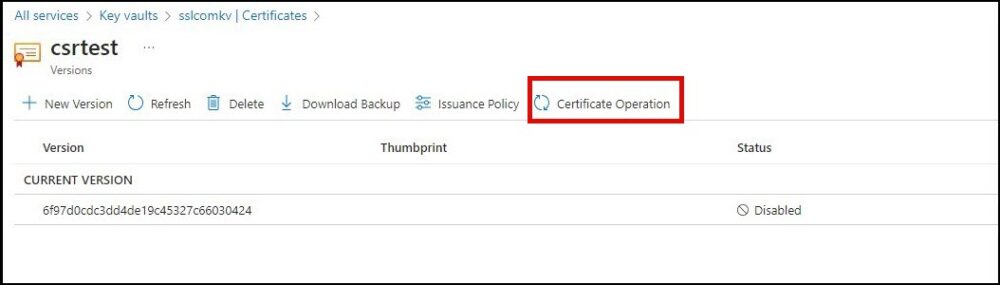
- Clicchi Operazione con certificato.
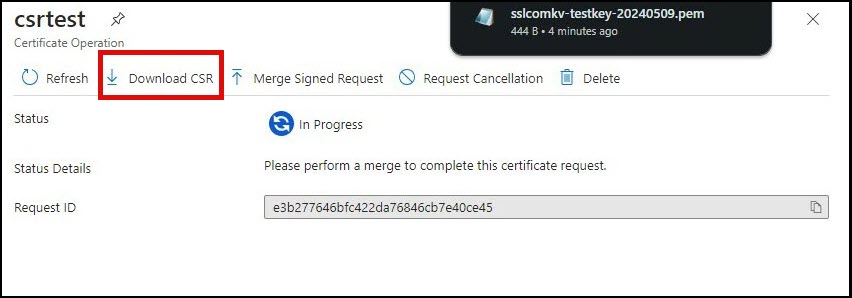
- Clicchi Scaricare CSR e salvare il file in un luogo sicuro.
Invia il CSR a SSL.com e sottoporsi all'attestazione
Dopo aver generato la coppia di chiavi e la richiesta di firma del certificato (CSR), il passaggio essenziale successivo è l'attestazione. Prima che SSL.com possa emettere un certificato di firma del codice, dobbiamo verificare che la tua chiave privata sia stata generata e sia archiviata in modo sicuro su un dispositivo certificato FIPS 140-2 Livello 2 (o superiore) con protezione della chiave non esportabile. Per i clienti che utilizzano Azure Key Vault Premium Tier, sono disponibili due opzioni di attestazione:SSL.com come revisore dei conti
È possibile scegliere di affidare a SSL.com il ruolo di revisore a pagamento. Per ulteriori informazioni, contattare il team commerciale di SSL.com tramite vendite@ssl.com
Porta il tuo revisore (BYOA)
I clienti possono selezionare un revisore qualificato per confermare che le chiavi private siano state generate e archiviate su un modulo di sicurezza hardware (HSM) conforme. Questo metodo è denominato Porta il tuo revisore (BYOA).

