


Questa guida serve solo per installare o sostituire un certificato di firma del codice su una YubiKey in questi casi:
- Hai acquistato una YubiKey vergine direttamente da Yubico.
- È necessario sostituire un documento scaduto SSL.com certificato di firma del codice sulla tua YubiKey
- La tua YubiKey è stata ordinata da SSL.com e il certificato di firma del codice preinstallato non è scaduto (non è necessaria alcuna configurazione)
- Puoi firma del documento certificato (vedi: Generazione e autenticazione delle chiavi con YubiKey per i certificati di firma dei documenti.)
Allo scopo di firma del codice, è necessario che la chiave privata venga generata e archiviata in modo sicuro su un dispositivo hardware esterno convalidato FIPS anziché sul computer. Gli utenti possono generare una coppia di chiavi su una YubiKey esistente e su un certificato di attestazione Ciò dimostra che la chiave privata è stata generata sul dispositivo. Il certificato di attestazione può quindi essere utilizzato per ottenere certificati di firma del codice da SSL.com, che possono essere installati manualmente sulla YubiKey.
Un certificato di attestazione è valido solo per una YubiKey. Se devi installare il certificato su più YubiKey, dovrai eseguire un'attestazione per ogni token. Contatta supporto@ssl.com per ottenere maggiori dettagli sulle emissioni multiple di un certificato.
Questo tutorial ti guiderà attraverso:
- Generazione di a coppia di chiavi and certificato di attestazione sulla tua Yubikey
- verifica il certificato di attestazione e la sua associazione a un ordine di firma del codice EV di SSL.com
- Download il tuo certificato di firma del codice
- Installazione il tuo nuovo certificato in YubiKey
Requisiti
- Ultima versione di Yubico Authenticator and Interfaccia a riga di comando (CLI) di ykman.
Nota:
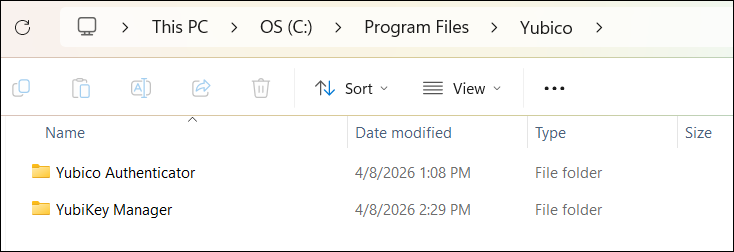
Per generare la coppia di chiavi e successivamente installare il certificato di firma del codice, scarica questo strumento: Interfaccia utente grafica (GUI) di Yubico Authenticator.Per generare il certificato di attestazione, utilizzare l'interfaccia a riga di comando (CLI) ykman inclusa in questo pacchetto di download: YubiKey Manager.
Una volta installati, entrambi questi strumenti verranno memorizzati nella cartella Yubico del tuo computer.
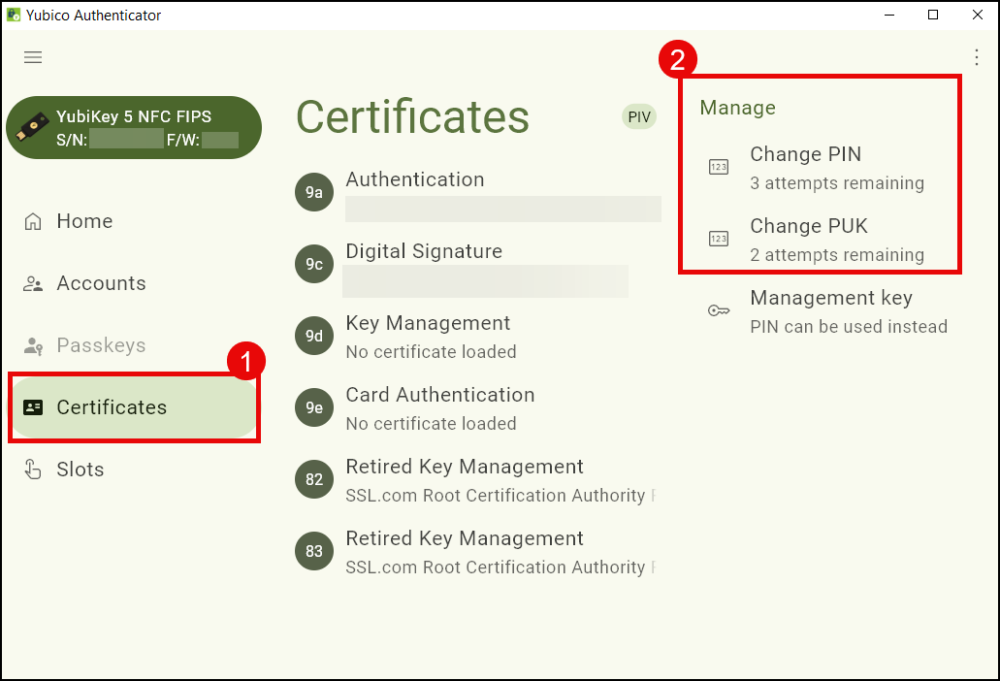
- La tua YubiKey PIN and PUK configurato su Yubico Authenticator. Se il tuo token YubiKey è stato acquistato da Yubico, dovrai impostare il tuo PIN e PUK. Per fare questo, apri Autenticatore Yubico, fare clic sul Certificati tab. Sul gestire sezione, vedrai le opzioni per configurare il tuo PIN and PUK.
Passaggio 1: Genera coppia di chiavi su YubiKey
- Scaricare Yubico Authenticator.
- Collega la tua YubiKey, quindi avvia Yubico Authenticator.
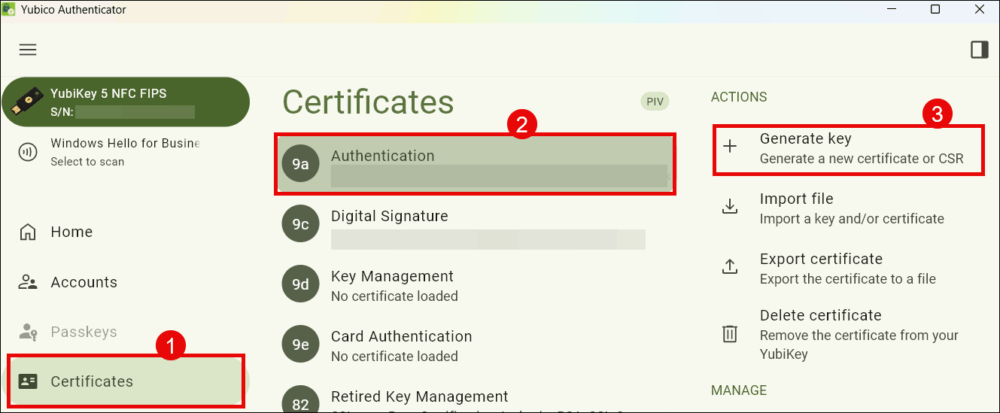
- Sotto il Certificati sezione, seleziona la scheda corrispondente allo slot YubiKey in cui intendi generare la coppia di chiavi. Per un certificato di firma del codice, seleziona Autenticazione (slot 9a). Fare clic su Genera chiave procedere.
-
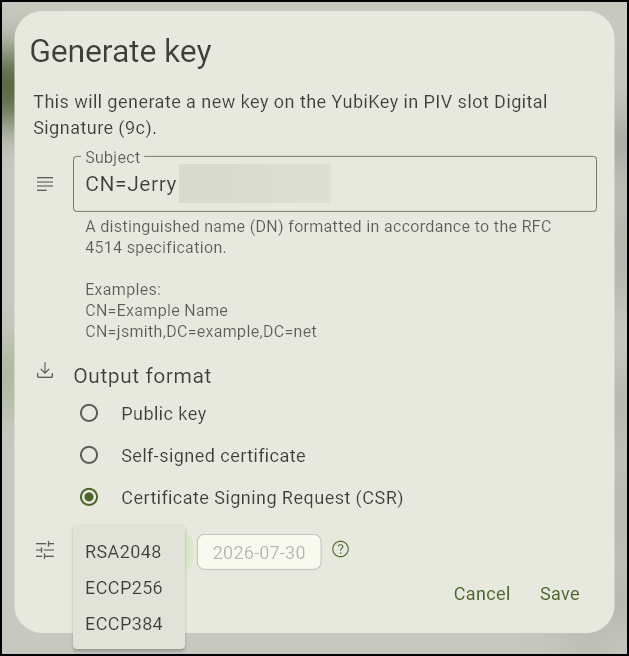
Sulla Oggetto campo, inserire il nome distinto (DN) per il certificato di firma del codice. Questo è il nome dell'organizzazione o dell'individuo e verrà visualizzato su qualsiasi software che è stato firmato utilizzando il certificato. Assicurati di digitare i caratteri
CN=prima di digitare il nome distinto. Esempio:CN=Example Company.Per Formato di uscitascegli Richiesta firma certificato (CSR).
Dal Algoritmo elenco a discesa, effettua una selezione. Per la firma del codice, scegli ECCP256 or ECCP384.
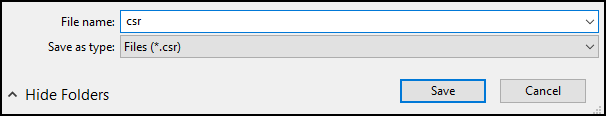
Infine, fai clic sul Salva pulsante.
- Salvare l' CSR certificato in una cartella.
Passaggio 2: Genera certificato di attestazione
Ogni YubiKey è precaricato con una chiave privata e un certificato di Yubico che ti consente di generare un certificato di attestazione per verificare che una chiave privata sia stata generata su una YubiKey. Questa operazione richiederà l'utilizzo di uomo d'affari L'interfaccia a riga di comando (CLI) che si trova nella Manager YubiKey cartella del tuo computer. Per poter accedere alla CLI di ykman, dovrai utilizzare Windows PowerShell come mostrato nei passaggi seguenti.
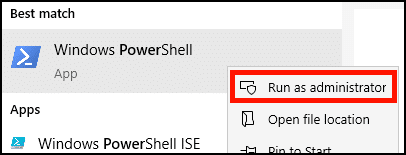
- In Windows, apri PowerShell come amministratore. Gli utenti macOS e Linux dovrebbero aprire una finestra di terminale sul proprio dispositivo.
-
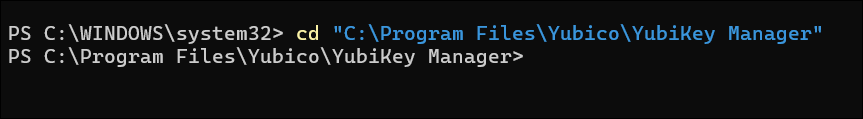
Usa il cd Comando (Cambia directory) per navigare nei file di YubiKey Manager e accedervi uomo d'affariPer fare ciò su Windows, procedi come segue, nell'ordine indicato, sulla stessa riga in PowerShell:
Tipocdsu PowerShell
Stampa spazio
Copia il percorso della cartella in cui si trova ykman, quindi racchiudilo in virgolette doppie. Esempio:"C:\Program Files\Yubico\YubiKey Manager"Stampa entra
- Windows:
cd "C:\Programmi\Yubico\YubiKey Manager"
- Mac OS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- Su Linux (Ubuntu), il
ykmanil comando sarà già installato nel tuoPATH, quindi puoi saltare questo passaggio.
- Windows:
- Genera il certificato di attestazione. Dopo aver avviato ykman tramite PowerShell, utilizzare il comando seguente per generare un certificato di attestazione, che sarà un file di testo. Su Windows, il comando sarà simile a questo:
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\attestationfilename
Analizziamo la questione nel dettaglio:
a. Copia questo in PowerShell:.\ykman.exe piv keys attest 9a
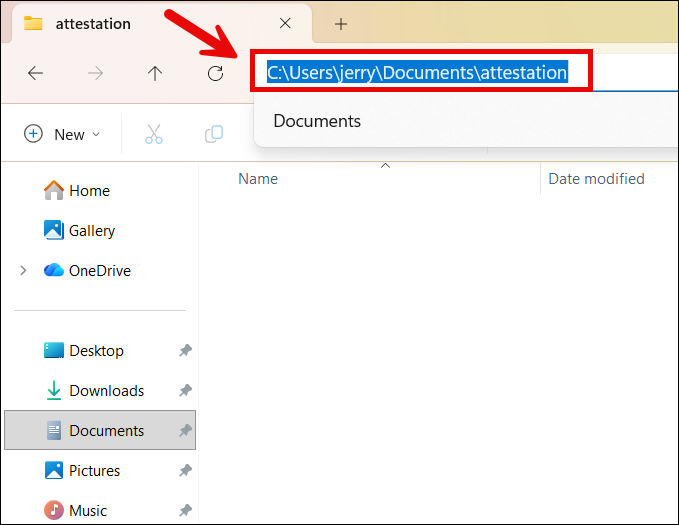
b. Sulla stessa riga in PowerShell, copia il percorso della cartella in cui desideri salvare il certificato di attestazione. Scegli/crea una cartella sul tuo computer. Esempio:C:\Folder\Folder\attestation.
Assicurati di scegliere/creare cartelle con nomi composti da una sola parola o senza spazi per evitare errori quando inserisci il comando in PowerShell.
c. Pensa a un nome da utilizzare per il certificato. Alla fine del percorso della cartella che hai copiato in PowerShell, aggiungi una barra rovesciata (\) e il nome che desideri utilizzare per il tuo certificato di attestazione. Esempio:\attestationfilename
Assicurati di generare un nome file privo di caratteri speciali e spazi per evitare errori quando inserisci il comando in PowerShell.
d. Premere Invio in PowerShell per generare infine il file di testo del certificato di attestazione.
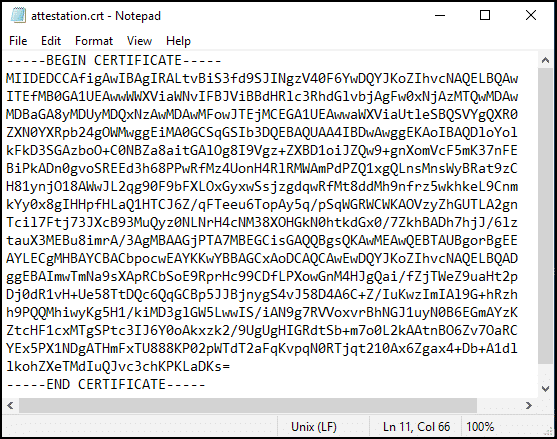
Dopo aver inserito il comando, controlla nella cartella del computer designata se il certificato di attestazione è stato generato correttamente. Sarà un file di testo con il nome che gli hai assegnato. Una volta aperto, visualizzerà un corpo di lettere e numeri con intestazione —– INIZIO CERTIFICATO—– in alto e —–END CERTIFICATO—– alla fine.
- Windows:
.\ykman.exe piv keys attesta 9a C:\Cartella\Cartella\attestazione\nomefileattestazione
- Linux (Ubuntu):
le chiavi piv ykman attestano 9a ATTESTATION-FILENAME.crt
- Mac OS:
./ykman piv keys attestano 9a ATTESTATION-FILENAME.crt
- Windows:
- Esporta il certificato intermedio. Quindi, usa il
ykmanComando per esportare il certificato intermedio dallo slot f9 della YubiKey. Il certificato sarà in formato file di testo. Il comando sarà simile a questo:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Analizziamo la questione nel dettaglio:
a. Copia questo in PowerShell:.\ykman.exe piv certificates export f9b. Scegli o crea una cartella sul tuo computer (ad esempio Documenti) in cui desideri esportare il certificato intermedio. Copia l'indirizzo della cartella in PowerShell. Esempio:
C:\Folder\Folder\attestation
c. Crea un nome file per il certificato intermedio. Aggiungi una barra rovesciata prima del nome e aggiungilo alla fine dell'indirizzo della cartella che hai copiato in PowerShell, senza spazi intermedi. Esempio:\intermediatefilename
d. Premere entra. Una volta inserito il comando, il certificato intermedio apparirà nella cartella designata, con il nome che gli hai assegnato. Quando viene aperto, visualizzerà un corpo di lettere e numeri con intestazione —– INIZIO CERTIFICATO—– in alto e —–END CERTIFICATO—– alla fine.
-
- Windows:
.\ykman.exe piv certificati esportazione f9 C:\Cartella\Cartella\attestazione\intermediatefilename
- Windows:
- Linux (Ubuntu):
ykman piv certificati export f9 INTERMEDIATE-FILENAME.crt
- Mac OS:
./ykman piv certificati export f9 INTERMEDIATE-FILENAME.crt
-
Passaggio 3: verifica il certificato di attestazione con SSL.com e allegalo all'ordine
- Qui utilizzeremo il nostro certificato di attestazione dallo slot 9a della YubiKey con un ordine di certificato di firma del codice EV. Per prima cosa, apri i certificati di attestazione e intermedi in un editor di testo.
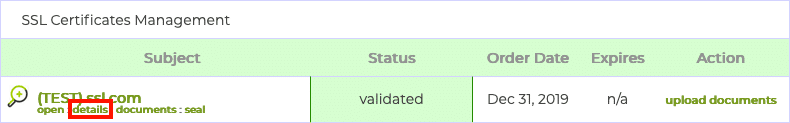
- Accedi al tuo account utente SSL.com e vai al file Ordini scheda. Fare clic sul collegamento etichettato dettagli (per nuovi ordini) o scarica (per vecchi ordini) per l'ordine che si desidera associare al certificato di attestazione. (Questo collegamento apparirà come scarica (per i clienti con un certificato di firma scaduto che desiderano sostituire).Nota: Se desideri verificare la validità del tuo certificato di attestazione senza allegarlo a un ordine, puoi utilizzare SSL.com strumento di verifica dell'attestazione.
- Seleziona il tuo caso d'uso qui di seguito:
a. Per i clienti con una YubiKey vuota, fare clic su gestire link, sotto attestazione.
b. Per i clienti che sostituiscono un certificato di firma scaduto, fare clic su Elimina fare clic prima sul collegamento per rimuovere l'invio precedente dell'attestazione per il certificato di firma scaduto. Successivamente, fare clic sul collegamento gestire link.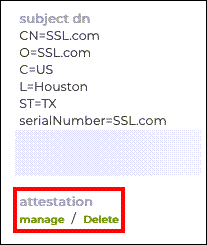
- Apparirà una nuova pagina con i campi per l'attestazione e i certificati intermedi.
- Incolla il certificato di attestazione nel file Certificato di attestazione campo, assicurandosi di includere le linee
-----BEGIN CERTIFICATE-----and-----END CERTIFICATE-----.
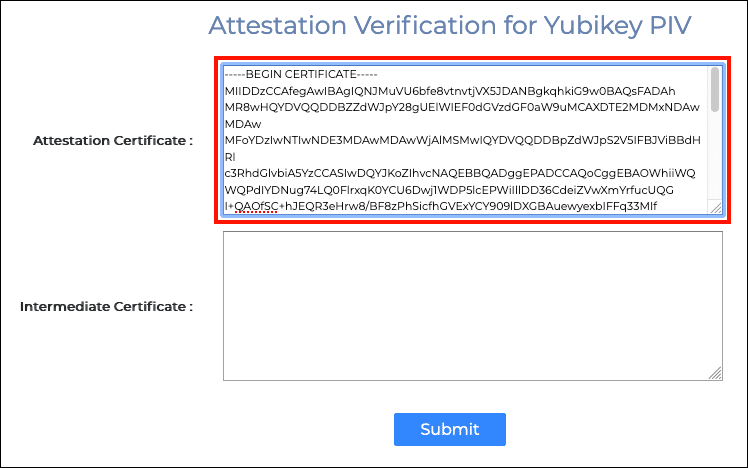
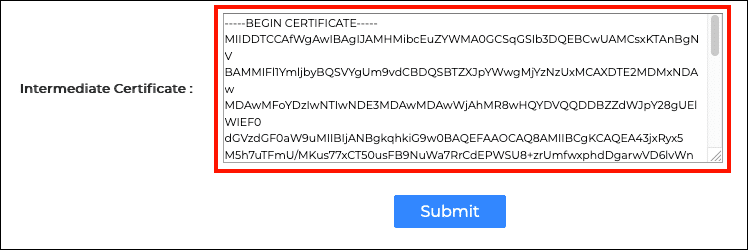
- Successivamente, incolla il certificato intermedio nel file Certificato intermedio campo
- Clicca su Invio pulsante.
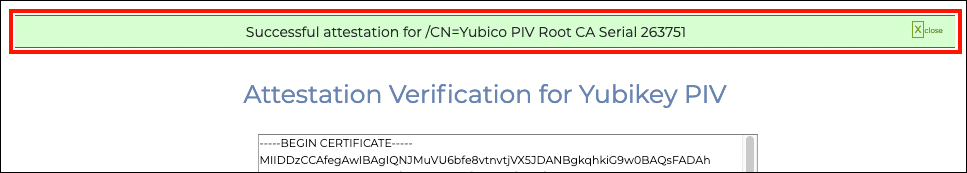
- Se tutto è andato per il verso giusto, nella parte superiore dello schermo apparirà un avviso verde, indicante l'avvenuta attestazione.
Passaggio 4: Scarica il tuo certificato di firma del codice
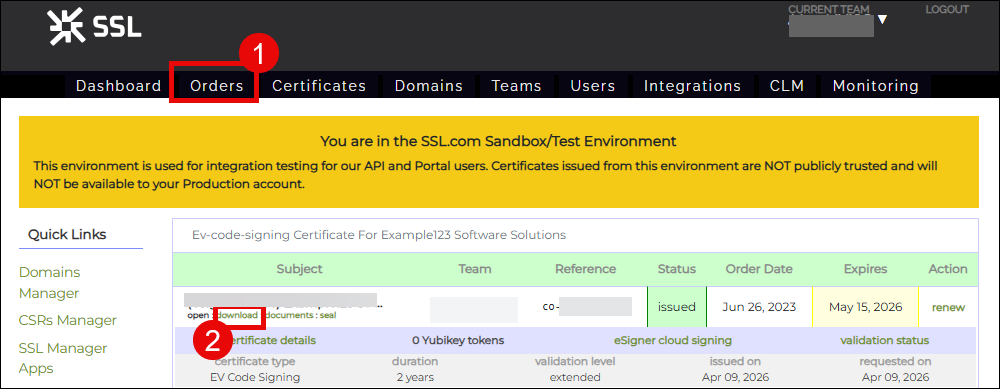
- Una volta che SSL.com approva la tua attestazione ed emette il tuo certificato, puoi scaricarlo. Per farlo, accedi al tuo account SSL.com e fai clic su Ordini dal menu in alto. Individua il tuo ordine dall'elenco e fai clic su scarica collegamento.
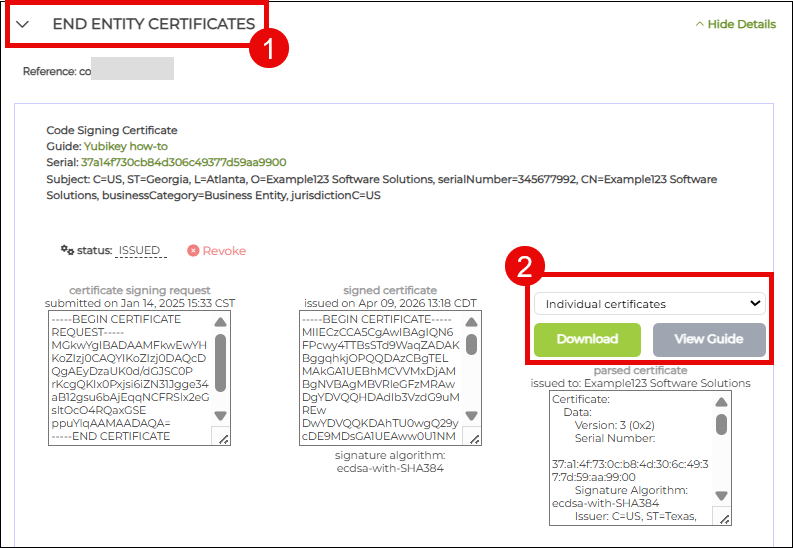
- Quando viene visualizzata la pagina di download, scorri verso il basso per CERTIFICATO DI ENTITÀ FINALE sezione. Fai clic sulla freccia a fisarmonica per visualizzare i dettagli del tuo certificato. A destra vedrai le opzioni di formato di download disponibili. Scegli certificati individuali e fare clic sul Scaricare pulsante. Questo è un file zip contenente tre file di certificato: il certificato dell'entità finale, un certificato intermedio e un certificato radice. Successivamente, dovrai importare nella tua YubiKey solo il certificato dell'entità finale.
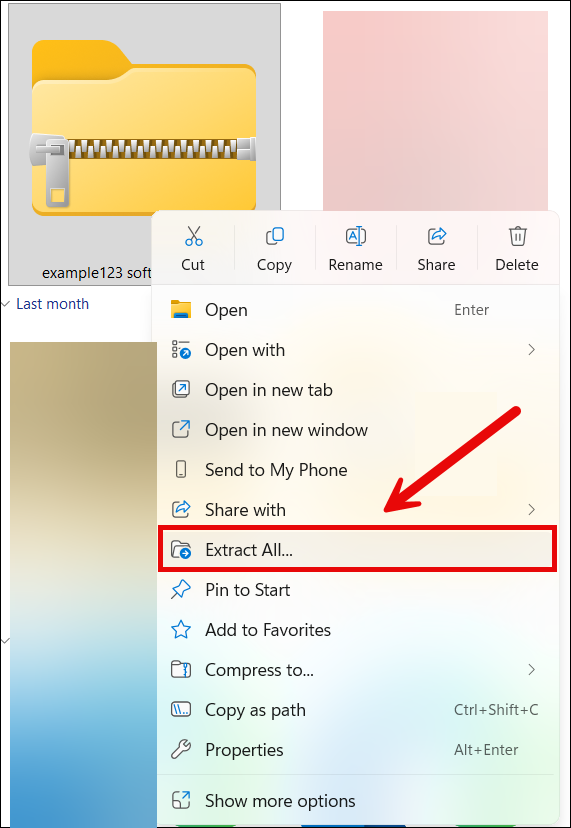
- Estrarre il file di zip scaricato.
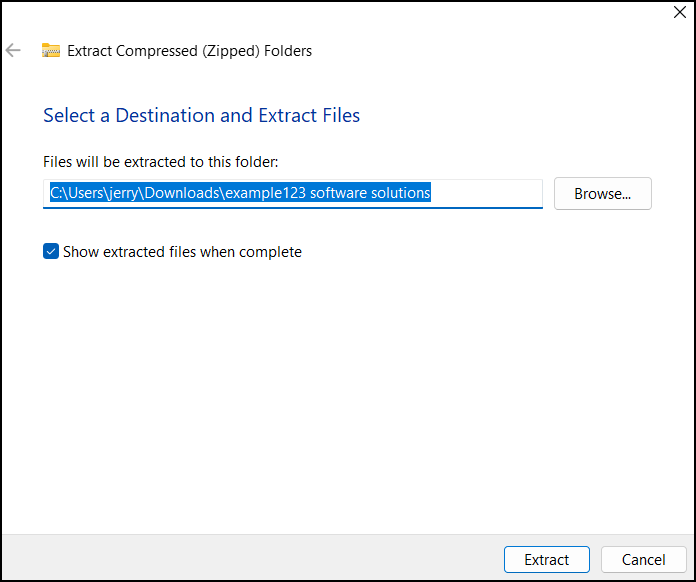
- Scegli dove estrarre i file e poi fai clic su Estratto pulsante.
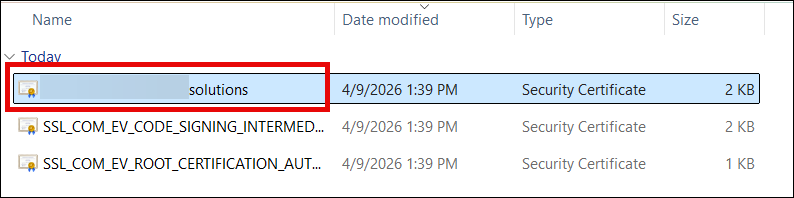
- Apri la cartella contenente i certificati estratti. Vedrai tre certificati, ma dovrai installare solo il certificato dell'entità finale che è un file .CRT e riporta il nome della persona o dell'organizzazione. A questo punto, sei pronto per installare il tuo certificato.
Passaggio 5: installare il certificato in YubiKey
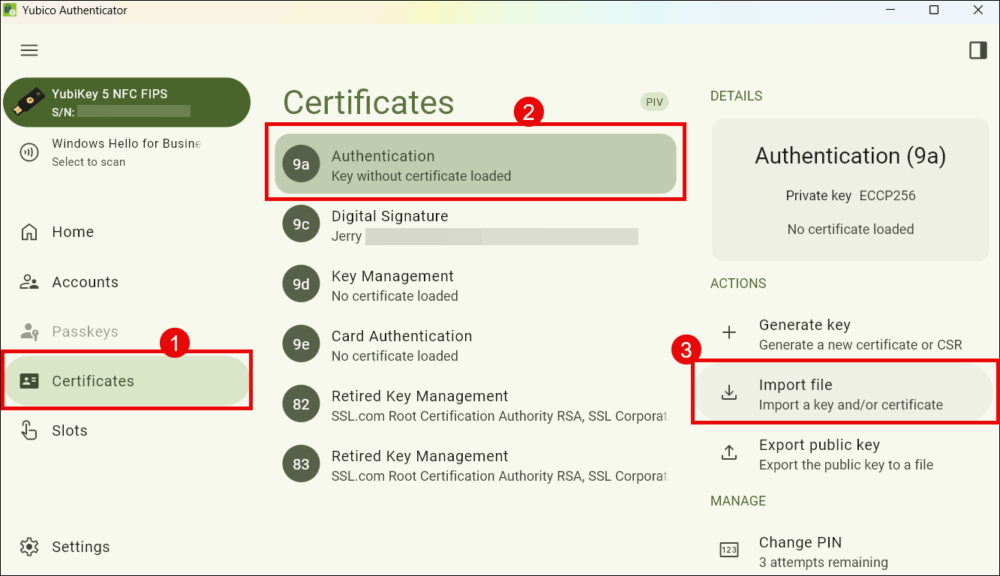
- Apri Yubico Authenticator
- Clicchi Certificati, seguita da 9a Autenticazionee Importa file.
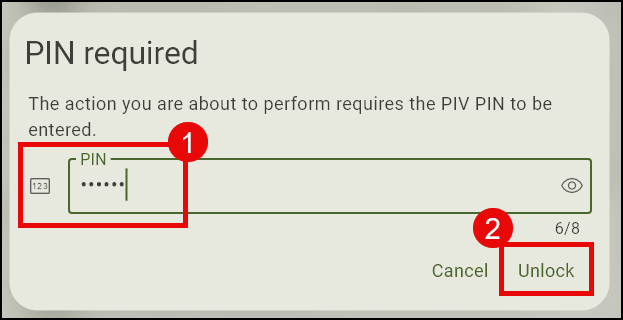
- Inserisci il PIN della tua YubiKey quando richiesto.
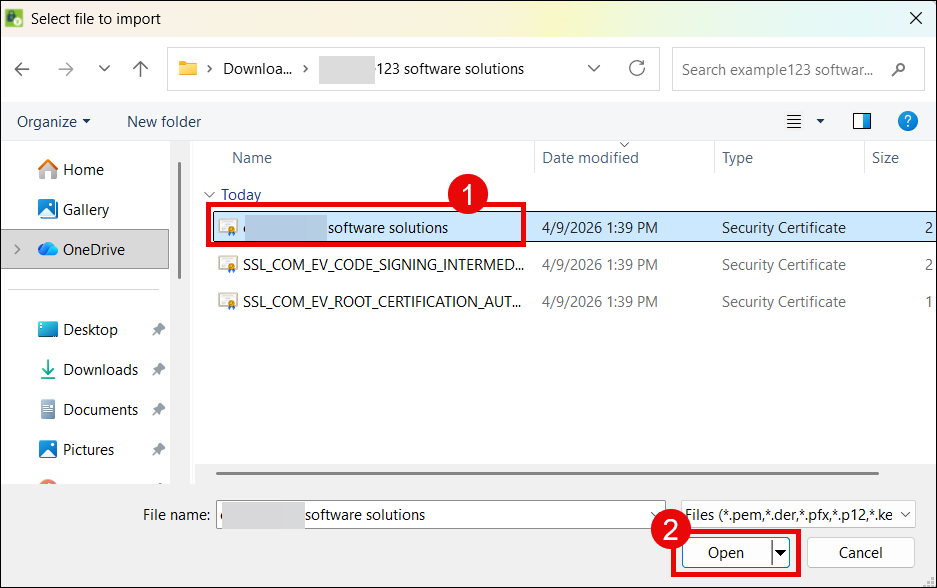
- Accedete alla cartella in cui sono stati estratti i certificati e fate clic sul certificato di firma del codice dell'entità finale.
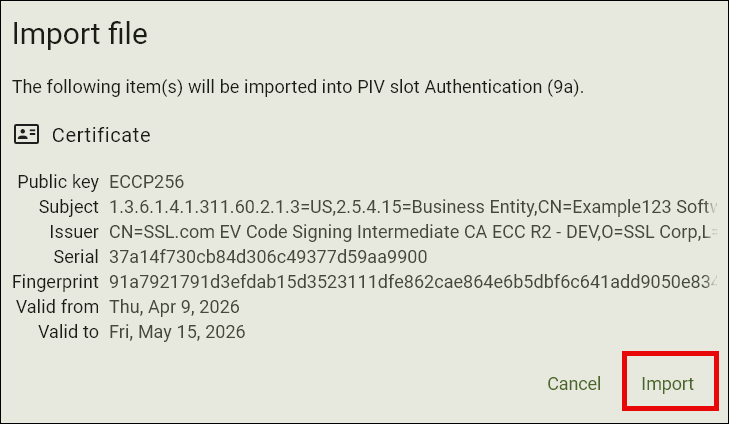
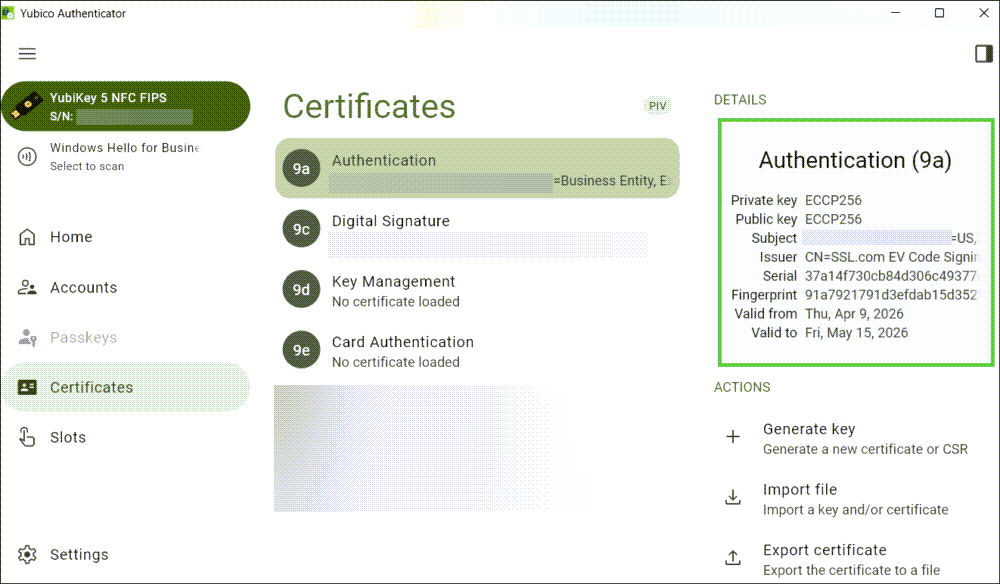
- Yubico Authenticator visualizzerà i dettagli del tuo certificato di firma del codice. Fai clic Importare pulsante.
- Il certificato è stato installato correttamente.
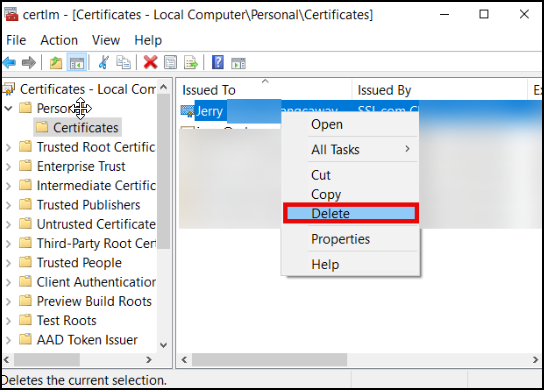
- Passaggio opzionaleSe sei un cliente che ha sostituito un certificato scaduto nella tua YubiKey, dovrai anche eliminare la copia del certificato scaduto che è ancora presente nell'archivio certificati di Windows. Per fare ciò, digita CertMgr sulla barra di ricerca di Windows del tuo computer. Quindi, fai clic su Gestire i certificati del computer. Clicca il MONITOR PERSONALI cartella, individuare il certificato di firma scaduto, fare clic con il pulsante destro del mouse e scegliere Elimina.
Risoluzione dei problemi relativi all'attestazione della firma del codice
If SSL.com Il rifiuto della tua attestazione è dovuto a uno dei seguenti motivi:
- Passaggio 1: Genera coppia di chiavi su YubiKey
- La tua richiesta di firma del certificato (CSR) viene rifiutato da Yubico Authenticator
- Devi includere i personaggi
CN=nel campo Oggetto. Yubico Authenticator rifiuterà il CSR se ciò non viene fatto. - Devi scegliere
ECCP256orECCP384per l'algoritmo. Questi due tipi sono gli unici accettabili per un certificato di firma del codice.
- Devi includere i personaggi
- La tua richiesta di firma del certificato (CSR) viene rifiutato da Yubico Authenticator
- Passaggio 2: Genera certificato di attestazione
- Non è possibile accedere alla CLI di ykman
- Non è possibile accedere a ykman facendo doppio clic sull'icona dell'applicazione in YubiKey Manager. È possibile utilizzarlo solo aprendo prima un'applicazione shell come PowerShell e quindi utilizzando il comando Change Directory (cd) per eseguirlo.
- Quando digiti il comando cd su PowerShell, dovrebbe esserci uno spazio tra cd e il percorso della cartella di ykman CLI. Esempio:
cd “C:\Program Files\Yubico\YubiKey Manager” - Il percorso della cartella della CLI di ykman deve essere racchiuso tra virgolette doppie. Esempio:
“C:\Program Files\Yubico\YubiKey Manager”
- Non vengono generati i certificati di attestazione e intermedi.
- Assicurati di scegliere/creare cartelle con nomi composti da una sola parola o senza spazi per evitare errori quando inserisci il comando in PowerShell.
- Assicurati di generare un nome file breve, composto da una sola parola e privo di caratteri speciali, per evitare errori quando inserisci il comando in PowerShell.
- Non è possibile accedere alla CLI di ykman
- Passaggio 3: verifica il certificato di attestazione con SSL.com e allegalo all'ordine
- L'attestazione e i certificati intermedi non vengono inviati sul mio SSL.com account
- Quando li apri su un editor di testo come Blocco note, assicurati di copiare l'intero contenuto del file, incluso —– INIZIO CERTIFICATO—– in alto e —–END CERTIFICATO—– alla fine.
- L'attestazione e i certificati intermedi non vengono inviati sul mio SSL.com account
Guide correlate alla firma del codice con la tua YubiKey
- Utilizzo del certificato di firma del codice: Scopri come firmare le applicazioni utilizzando il tuo certificato di firma del codice OV o EV con Microsoft SignTool.

