


Questa pagina web fornisce istruzioni sull'utilizzo di un SSL.com OV or EV certificato di firma del codice con SignTool di Microsoft e SSL.com SSL Manager.
Queste istruzioni presuppongono che il certificato di firma del codice sia stato installato o che sia presente su un token hardware. Per la firma del codice basata su cloud utilizzando la piattaforma eSigner, fare riferimento al Panoramica pagina e questo guida all'iscrizione.
Ricorda che per i certificati di firma del codice OV ed EV basati su hardware la chiave privata esiste solo sul token USB YubiKey FIPS che ti è stato inviato e che il token deve essere allegato al computer utilizzato per firmare l'applicazione. Anche gli utenti Windows con token YubiKey FIPS dovrebbero scaricare e installare il Minidriver YubiKey Smart Card prima di utilizzare il loro token.
Firma di un eseguibile con Yubikey
Installazione Windows SDK e SignTool
SignTool è incluso in SDK di Windows 10. Dopo l'installazione, SignTool si troverà sotto:
C: \ Programmi (x86) \ Windows Kits \ 10 \ bin \ \ x64 \ signtool.exe
Accedi a SignTool tramite Powershell o Prompt dei comandi
L'accesso a SignTool è la prima parte dei comandi sia in firmare il tuo file and verifica la firma digitale. Sia Powershell che Command Prompt possono essere utilizzati per accedere a SignTool.
A seconda della versione del sistema operativo Windows e della versione di Windows SDK che stai utilizzando, l'accesso a SignTool varierà. Una delle seguenti opzioni sarà inclusa come prima parte del comando:
- .\signtool.exe
- .\strumento di firma
- strumento di segnaletica
- SignTool.exe
- “C:\Programmi (x86)\Windows Kits\10\bin\10.0.26100.0\x86\signtool.exe”
Ricorda che la chiave privata esiste solo sul token USB che ti è stato inviato e quello il token deve essere allegato al computer utilizzato per firmare la domanda.
Segno eseguibile
È possibile firmare un file eseguibile immettendo il seguente comando nella finestra di Powershell.
. \ signtool.exe sign / fd sha256 / a "C: \ path \ to \ MyExecutable.exe"
- Migliori
/fdL'opzione seleziona l'algoritmo digest da utilizzare durante la firma. Build di Windows 10 SDK, HLK, WDK e ADK 20236 e versioni successive richiedono che questa opzione sia impostata durante la firma. SHA256 è consigliato su SHA1 per sicurezza. - Migliori
/aL'opzione indica a SignTool di trovare automaticamente un certificato di firma del codice appropriato per l'eseguibile. - Ti verrà richiesto il PIN del token USB. Se hai bisogno di aiuto per trovare il tuo PIN, fai riferimento a questo come fare.

Selezione di un certificato di firma
Specificare il nome del soggetto
Se hai più di un codice che firma token o certificati USB installati, puoi farlo specifica il certificato si desidera utilizzare includendo il suo Nome soggetto tramite /n opzione.
Puoi trovare il nome oggetto del tuo certificato utilizzando lo strumento di gestione dei certificati di Microsoft CertMgr. Apri lo strumento dal menu Start e cerca il tuo certificato nella cartella “Personale”, sotto “Certificati”, come mostrato nell'immagine qui sotto. Il nome dell'oggetto è il campo "Rilasciato a" in certmgr.

Nell'immagine sopra il nome del soggetto del certificato è example. È possibile specificare questo valore in SignTool con il seguente comando.
. \ signtool.exe sign / fd sha256 / n "example" "C: \ path \ to \ MyExecutable.exe"
Specifica hash SHA1
Se hai più certificati con lo stesso Subject Name, puoi anche usare l'hash SHA1 (o "thumbprint") di un certificato per selezionarlo per la firma. Puoi trovare questo valore seguendo queste istruzioni:
Aprire l'archivio certificati utente digitando certmgr.msc nella barra di ricerca di Windows. Una volta visualizzata la finestra Certificate Manager, vai a MONITOR PERSONALI cartella sul pannello di sinistra e seleziona la Certificati sottocartella sulla destra per trovare il certificato di firma del codice.
Fare doppio clic sul certificato, andare su Dettagli scheda e scorrere verso il basso per individuare il Identificazione personaleCopia l'impronta digitale e includila nel tuo comando quando firmi il codice.
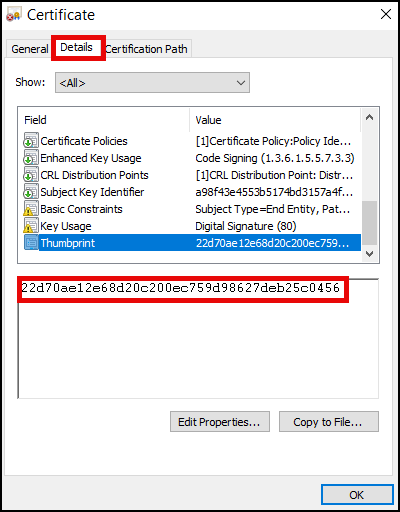
. \ signtool.exe sign / fd sha256 / sha1 THUMBPRINT "C: \ path \ to \ MyExecutable.exe"
Nota: potrebbero esserci casi in cui più certificati di firma del codice con lo stesso nome appaiono nello store perché un utente possiede più token USB. Se non sei sicuro di quale scegliere, scegli quello con il numero di serie che corrisponde a quanto indicato nella pagina dei dettagli dell'ordine SSL.com. Probabilmente, vorrai scegliere il certificato con la data di scadenza più recente.
Per verificare completamente il certificato che dovresti utilizzare, segui queste istruzioni:
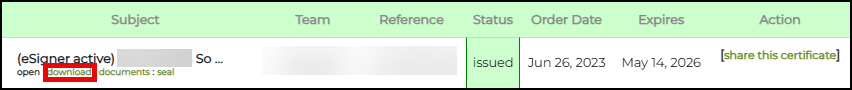
- Accedi al tuo account SSL.com e fai clic su Ordini scheda. Individua l'ordine del tuo certificato e fai clic su scarica link per visualizzare i dettagli del tuo certificato.
- Scorri verso il basso e fai clic su CERTIFICATI DI ENTITÀ FINE sezione. Sotto il Certificato di firma del codice sottosezione vedrai il numero di serie del tuo certificato.
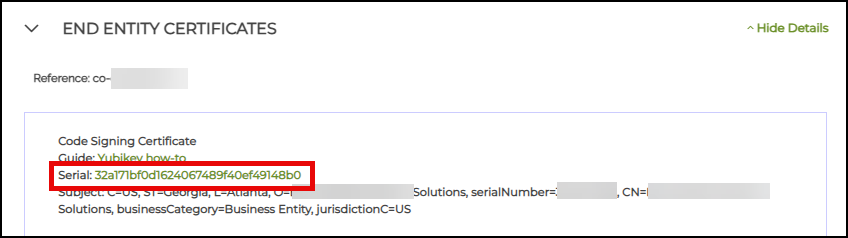
- Esegui un controllo incrociato. Fai doppio clic sul certificato nel Certificate Manager del tuo computer. Fai clic su Dettagli. Controllare che i numeri di serie corrispondano.
Usa un file PKCS # 12 / PFX
Se si dispone di un certificato di firma del codice e di una chiave privata in un file PKCS # 12 (noto anche come file PFX o P12), è possibile specificare il file e la relativa password sulla riga di comando:
. \ signtool.exe sign / fd sha256 / f "C: \ path \ to \ MyCertificate.pfx" / p password "C: \ path \ to \ MyExecutable.exe"
Marcatura temporale
La marcatura temporale del codice consentirà di essere considerato attendibile dopo la scadenza del certificato di firma del codice. Se vuoi aggiungere un file timestamp nel file binario firmato, puoi farlo usando SignTool's /tr opzione, che dovrebbe essere seguita impostando l'algoritmo del digest del timestamp con /td. Il comando nello snippet di seguito include un timestamp da SSL.comtimestamp di servizio durante la firma di un eseguibile.
. \ signtool.exe sign / fd sha256 / tr http://ts.ssl.com / td sha256 / a "C: \ path \ to \ MyExecutable.exe"
/tr opzione (specificare l'URL del server di time stamp RFC 3161), non è un /t (URL del server timestamp), che non è compatibile con il server timestamp di SSL.com./td opzione devono obbligatoriamente: seguire la /tr opzione. Se l'algoritmo del digest del timestamp viene specificato prima del server del timestamp, verrà utilizzato l'algoritmo SHA-1 predefinito. Build di Windows 10 SDK, HLK, WDK e ADK 20236 e versioni successive richiedono l'uso di /tr quando timestamp. SHA256 è consigliato rispetto a SHA1 per la sicurezza.Se riscontri questo errore:
The timestamp certificate does not meet a minimum public key length requirement, è necessario contattare il fornitore del software per consentire i timestamp dalle chiavi ECDSA.Se non è possibile per il tuo fornitore di software consentire l'utilizzo dell'endpoint normale, puoi utilizzare questo endpoint legacy
http://ts.ssl.com/legacy per ottenere un timestamp da un'unità di timestamp RSA.Altre Opzioni
Altre importanti opzioni di SignTool sono:
/d: Aggiungi una descrizione del codice firmato. Per esempio,/d "test code"./du: Aggiungi un URL con una descrizione estesa del codice firmato. Per esempio,/du https://your_website.tld/project/description.
Utilizzando tutte le opzioni sopra (ma omettendo /a, /sha1, o /f perché stiamo specificando il nome del soggetto del certificato con /n, la nostra riga di comando è simile a:
signtool.exe sign / n "example" / fd sha256 / tr http://ts.ssl.com / td sha256 / d "test code" / du https: //your_website.tld/project/description "C: \ path \ to \ MyExecutable.exe "
Verifica firma
Usa questo comando per verificare il tuo codice firmato (nota che il file /pa l'opzione deve essere presente nel comando):
. \ signtool.exe verifica / pa "C: \ path \ to \ MyExecutable.exe"
Se il tuo file è stato firmato correttamente, dovresti vedere un output come questo:
File: C: \ path \ to \ MyExecutable.exe Index Algorithm Timestamp =================================== ===== 0 sha256 RFC3161 verificato con successo: C: \ path \ to \ MyExecutable.exe
Puoi anche verificare che un file sia stato firmato facendo clic con il pulsante destro del mouse sulla sua icona e selezionando Proprietà a Confronto dal menu, quindi selezionando il file Firme digitali tab. Visualizza i dettagli su una firma selezionandola e facendo clic su Dettagli pulsante.

Qui possiamo vedere che il file contiene una firma digitale valida, creata da SSL Corp il 28 giugno 2020.

Firma un eseguibile con SSL Manager
Se si preferisce un approccio più basato sulla grafica, è possibile utilizzare SSL.comil software interno, SSL Manager, per firmare i tuoi file. Molti clienti preferiscono utilizzare SSL Manager perché offre l'ulteriore vantaggio di avere un facile accesso a tutti i certificati in un'unica interfaccia unificata. Per istruzioni su download e installazione SSL Manager, si prega di fare riferimento al nostro guida d'installazione.
Per firmare un eseguibile, inizia selezionando Firma codice> Pacchetto codice firma e data / ora da SSL Managermenu di.

Nel modulo di firma del codice, è possibile selezionare il file eseguibile e il certificato di firma del codice (da un file o un archivio certificati) e uno dei server di data e ora disponibili. Al termine, fare clic su Segno pulsante per firmare il codice. Ti verrà richiesto il PIN del token USB.

Oltre alla firma del codice, SSL Manager offre molte potenti funzionalità. Per maggiori dettagli, fare riferimento a SSL Managerdocumentazione di, specialmente il Menu Firma codice.
Firma del codice con un token USB Thales SafeNet (Gemalto).
Questa sezione illustra come firmare il codice utilizzando il certificato di firma del codice di SSL.com, il token USB Thales SafeNet (Gemalto) e il client di autenticazione Safenet.
Il token Thales SafeNet può memorizzare tutti i tipi di certificati di firma del codice SSL.com e le relative chiavi private. Questi includono i certificati di firma del codice di identità personale, i certificati di firma del codice di convalida dell'organizzazione e i certificati di firma del codice di convalida estesa.
SafeNet Authentication Client è una soluzione middleware che gestisce il portafoglio completo di autenticatori basati su certificati SafeNet di Thales. Ciò include eToken, smart card SafeNet IDPrime, SafeNet IDPrime Virtual e combinati PKI/FIDO dispositivi.
Per istruzioni su come modificare la password di firma del codice per i token Thales SafeNet (Gemalto) o riottenere l'accesso a un token bloccato, consulta questo articolo di SSL.com: Come modificare la password del token Thales SafeNet/Gemalto
Requisiti
- Kit di sviluppo di Windows installato sul tuo computer
- SafeNet Authentication Client installato sul tuo computer. Per istruzioni, fai riferimento a questa guida SSL.com: Download del client di autenticazione SafeNet per i certificati di firma del codice
- Un token Thales SafeNet contenente un certificato di firma del codice preinstallato su SSL.com. Il token Thales SafeNet deve essere attivato seguendo questi passaggi:
- Individua il numero di serie del tuo token Thales. Questa è una serie di lettere e numeri stampati sulla superficie del tuo gettone.
- Accedi al tuo account SSL.com.
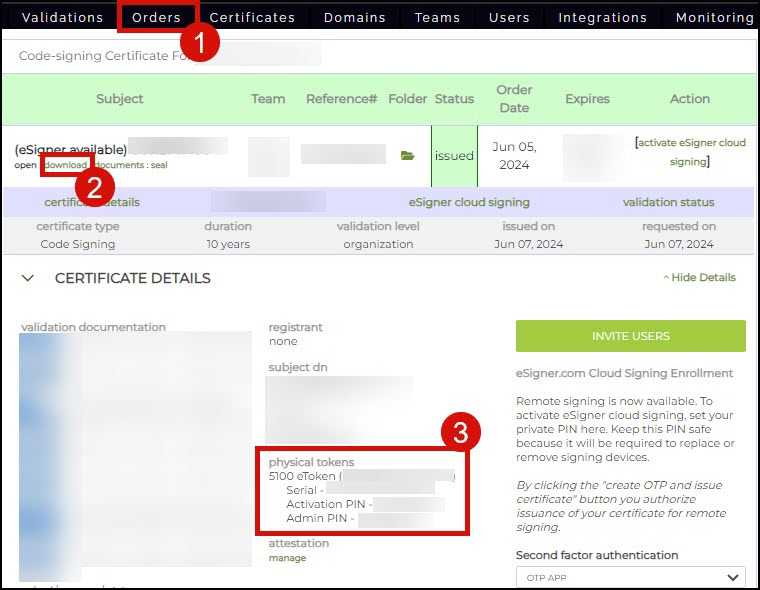
- Clicca su Ordini scheda, seguita dal scarica link del tuo ordine di certificato per visualizzarne i dettagli. Sul gettoni fisici sezione, attiva il tuo gettone Talete inserendo il suo numero di serie nel campo assegnato. All'attivazione del tuo gettone Talete, il gettoni fisici la sezione mostrerà il tuo PIN di attivazione and PIN amministratore. PIN di attivazione è anche noto come Password simbolica e ti verrà chiesto di inserirlo quando firmerai il tuo file. Il PIN amministratore è anche noto come PUK – Questa operazione è necessaria quando si imposta una nuova password per un token bloccato.
Passaggi per firmare il codice con un token SafeNet Thales
- Collega il tuo Token Thales SafeNet sul tuo computer.
- Apri Client di autenticazione Safenet.
- Configura il comando per firmare il tuo codice:
signtool segno /tr http://ts.ssl.com /td sha256 /fd sha256 /a "PATH_OF_FILE_TO_BE_SIGNED"
Legenda:
/fdsha256 seleziona l'algoritmo digest da utilizzare durante la firma.
/ tr http://ts.ssl.com specifica l'indirizzo del server timestamp
/td sha256 specifica l'algoritmo digest del timestamp
/a indica a SignTool di trovare automaticamente un certificato di firma del codice appropriato per il tuo file.
percorso del file firmabile: Il percorso del file deve essere racchiuso tra virgolette doppie. Prendi nota di includere il nome del file firmabile nel percorso. Esempio: /testare il file.dll
Note:: Alcuni utenti potrebbero riscontrare questo errore con il comando sign: 'Signtool' non viene riconosciuto come comando interno o esterno, programma eseguibile o file batch. La soluzione a questo errore è rimuovere il testo strumento di segnaletica dal comando e sostituirlo con il percorso di signtool.exe. Il percorso deve essere racchiuso tra virgolette doppie.
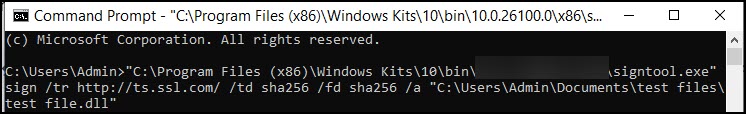
"C:\Programmi (x86)\Windows Kits\10\cartella\cartella\x86\signtool.exe" segno /tr http://ts.ssl.com/ /td sha256 /fd sha256 /a "C:\ Utenti\Amministratore\Documenti\file di prova\file di prova.dll"
- Correre Prompt dei comandi come amministratore e inserisci il comando sign. Successivamente, premere entra.
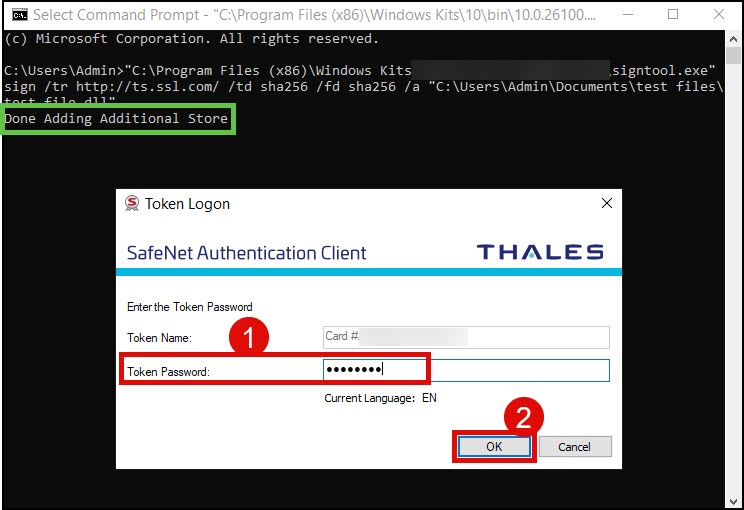
- Vedrai il messaggio Aggiunta di ulteriore negozio completata. Poco dopo, ti verrà richiesto di posizionare il tuo Password simbolica. Come affermato nel Requisiti sezione precedente, la password del token è la stessa del file PIN di attivazione e questo può essere visualizzato tramite la pagina dell'ordine del certificato SSL.com. Clicca il OK pulsante per finalizzare la firma del codice.
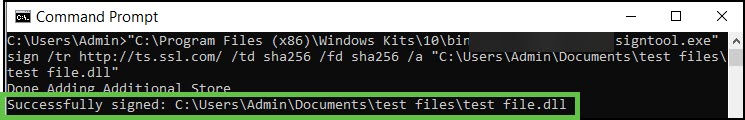
- Successo! Il tuo file è ora firmato. Il prompt dei comandi ti avviserà dell'avvenuta firma.
Opzioni per la firma del codice
1. Specificare il Nome Oggetto del Certificato
Se disponi di più token o certificati USB per la firma del codice, puoi selezionare quale certificato specifico utilizzare incorporando il relativo nome oggetto tramite l'opzione /n.
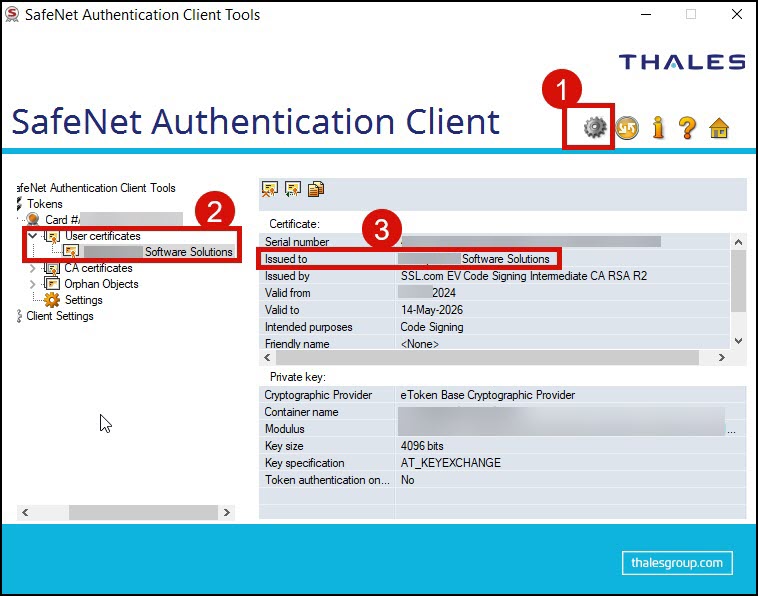
Puoi visualizzare il nome oggetto del tuo certificato facendo clic sull'icona a forma di ingranaggio nel client di autenticazione SafeNet per consentire una visualizzazione avanzata. Successivamente, fai clic sulla freccia per Certificati utente per visualizzare tutti i certificati installati nel token. Copia il nome del certificato che desideri utilizzare.
Il comando sign utilizzando il comando /n l'opzione è simile alla seguente. Il nome oggetto del certificato deve essere racchiuso tra virgolette doppie.
“PATH OF SIGNTOOL.EXE” segno /tr http://ts.ssl.com/ /td sha256 /fd sha256 /n "NOME SOGGETTO DEL CERTIFICATO" “PATH_OF_FILE_TO_BE_SIGNED”
2. Specificare l'identificazione personale del certificato
Se possiedi più certificati con nomi oggetto identici, puoi distinguerne e selezionarne uno per la firma utilizzando il suo hash SHA1, comunemente indicato come "impronta digitale". Per fare ciò, sostituire IMPRONTA POLLICI nel comando seguente con l'effettivo hash SHA1 del tuo certificato.
Puoi visualizzare il valore dell'identificazione personale del tuo certificato facendo clic sull'icona a forma di ingranaggio nel client di autenticazione SafeNet per consentire una visualizzazione avanzata. Successivamente, fai clic sulla freccia per Certificati utente. Fare doppio clic sul certificato che si desidera utilizzare. Clicca il Dettagli scheda. Infine, scorri verso il basso fino a Identificazione personale campo.
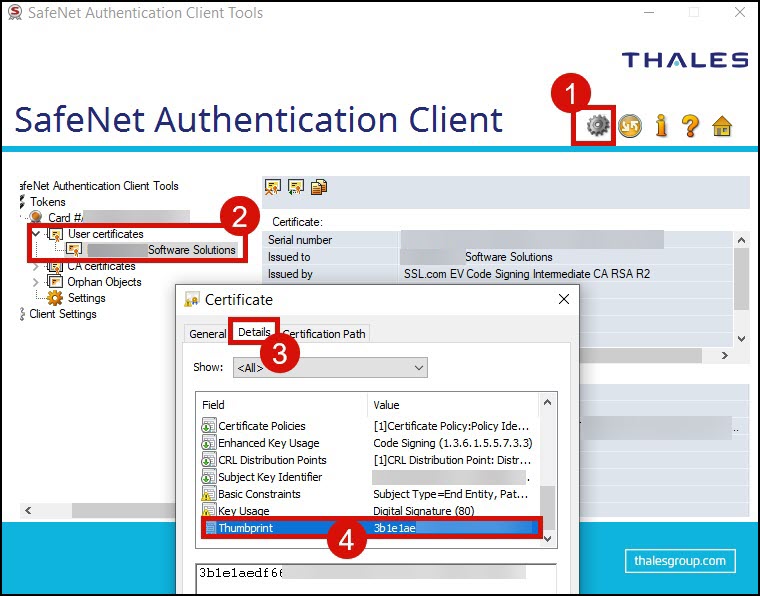
Nel comando sign, sostituisci il testo IMPRONTA POLLICI con il valore effettivo dell'identificazione personale del certificato.
Segno "PERCORSO DI SIGNTOOL.EXE" /tr http://ts.ssl.com/ /td sha256 /fd sha256 /SHA1 IMPRONTA IDENTIFICAZIONE "PATH_OF_FILE_TO_BE_SIGNED"
Verifica la firma
È possibile verificare la firma digitale applicata facendo clic con il pulsante destro del mouse sul file firmato per visualizzarne le proprietà.
- Clicca su Firme digitali scheda. Passa il mouse su Elenco delle firme casella e fare clic sul nome visualizzato del certificato per evidenziarlo. Clicca il Dettagli casella per procedere.
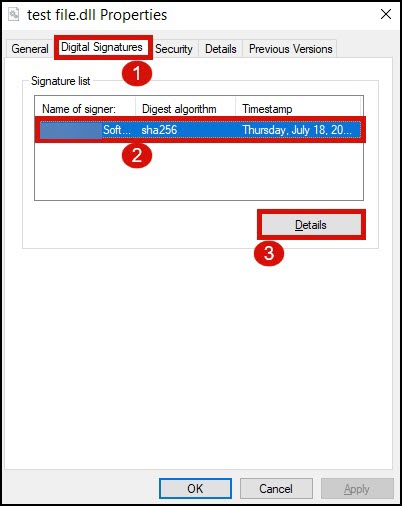
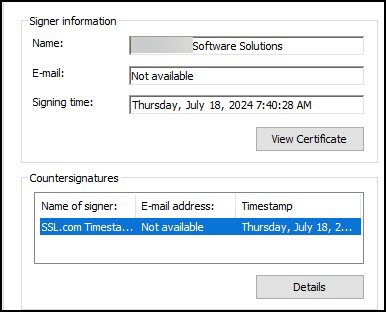
- Sarai in grado di vedere il nome del certificato utilizzato per firmare il file, nonché la data e l'ora in cui è stato firmato e il timestamp.
NOTA: Chiavi private per certificati di firma del codice SSL non può essere esportato, e certificati non possono essere rilasciati come file .pfx scaricabiliI certificati devono essere generati e archiviati utilizzando un'opzione sicura approvata come un Token USB YubiKey convalidato FIPS 140-2, SSL Servizio di firma su cloud eSigner Cloud HSM supportato.

