


このガイドは、 文書署名証明書 YubiKeyを使用する場合、以下のケースに該当します。
- あなたはYubicoから直接ブランクのYubiKeyを購入しました。
- 期限切れのものを交換する必要があります SSL.com YubiKey の文書署名証明書
- あなたのYubiKeyは以下から注文されました SSL.com また、プリインストールされている文書署名証明書の有効期限が切れていません(設定は不要です)。
- あなたが持っている コード署名 証明書(参照: コード署名証明書のためのYubiKeyによる鍵生成と認証)
の目的のために Adobe PDFデジタル署名秘密鍵は、コンピュータではなく、外部のFIPS認証ハードウェアデバイスで安全に生成・保存する必要があります。ユーザーは既存のYubiKeyで鍵ペアを生成し、 証明書 秘密鍵がデバイス上で生成されたことを証明する証明書です。この認証証明書は、SSL.comからYubiKeyに手動でインストールできる証明書を取得する際に使用できます。
認証証明書は1つのYubiKeyに対してのみ有効です。複数のYubiKeyに証明書をインストールする必要がある場合は、トークンごとに認証を実行する必要があります。お問い合わせください。 お問い合わせ 証明書の複数発行に関する詳細を取得します。
このハウツーでは、次の手順を説明します。
-
- 検証中 証明書を取得し、それをSSL.comのPDF文書署名注文に関連付ける
- ダウンロード 文書署名証明書
- edgeRX™の導入 YubiKeyの新しい証明書
要件
- 最新バージョンの ユビコオーセンティケータ (NAIST) と ykman コマンドラインインターフェース (CLI).
注意:
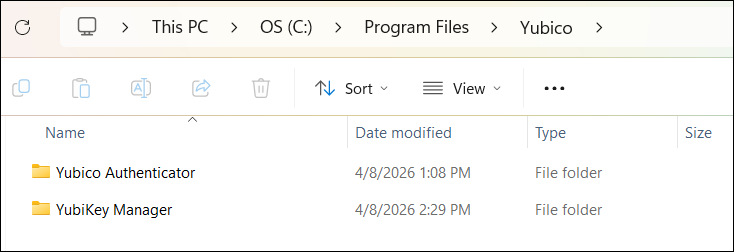
キーペアを生成し、後で文書署名証明書をインストールするには、このツールをダウンロードしてください。 Yubico Authenticatorのグラフィカルユーザーインターフェース(GUI).証明書を生成するには、このダウンロードパッケージに含まれているykmanコマンドラインインターフェース(CLI)を使用してください。 YubiKeyマネージャー。
インストール後、これらのツールは両方ともコンピュータのYubicoフォルダに保存されます。
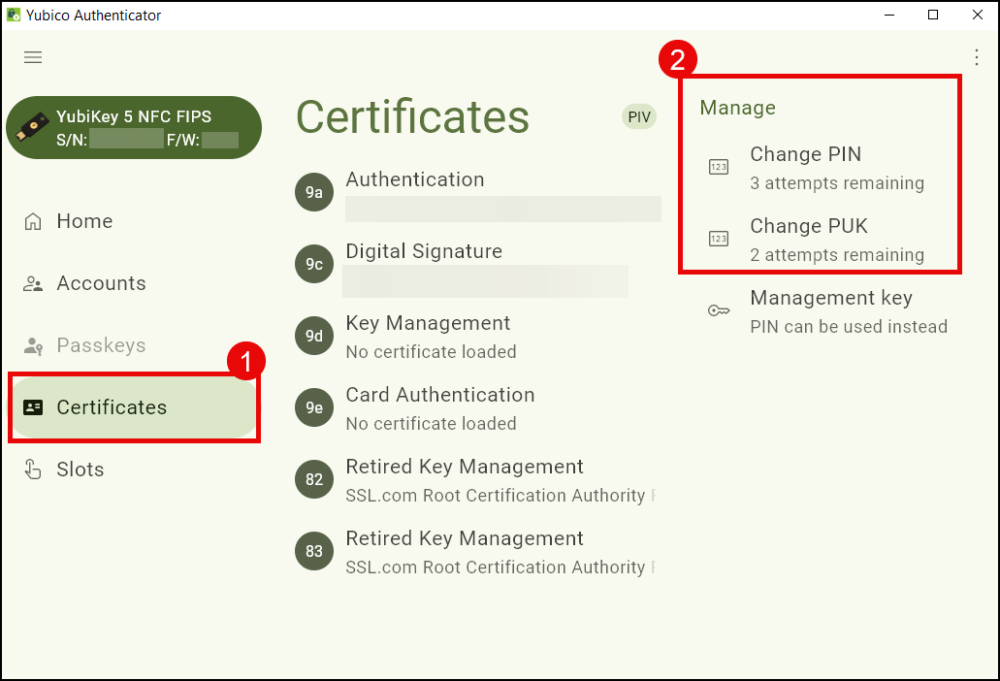
- あなたのYubiKey PIN (NAIST) と UKP 設定済み ユビコオーセンティケータ. YubiKeyトークンをYubicoから購入した場合は、PINとPUKを設定する必要があります。 これを行うには、開く ユビコ認証装置、 クリック 証明書 タブ。 に 管理 セクションでは、設定するためのオプションが表示されます。 PIN (NAIST) と UKP.
ステップ1:YubiKeyでキーペアを生成する
- ダウンロード ユビコオーセンティケータ.
- YubiKey を接続し、Yubico Authenticator を起動します。
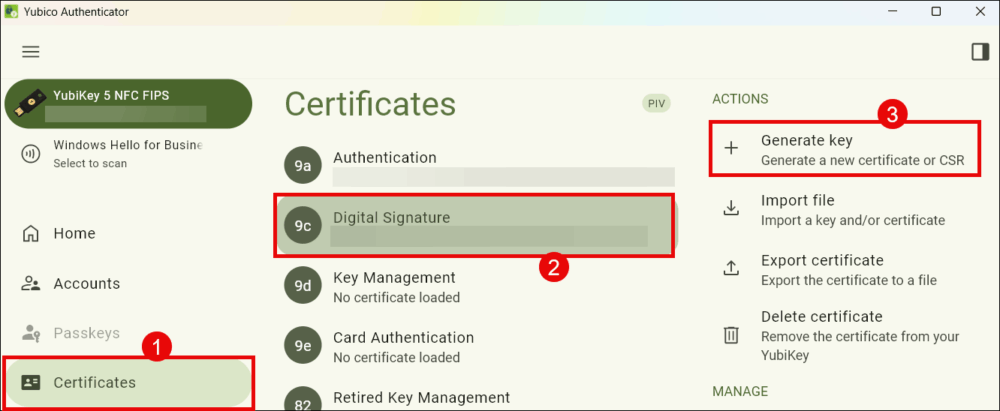
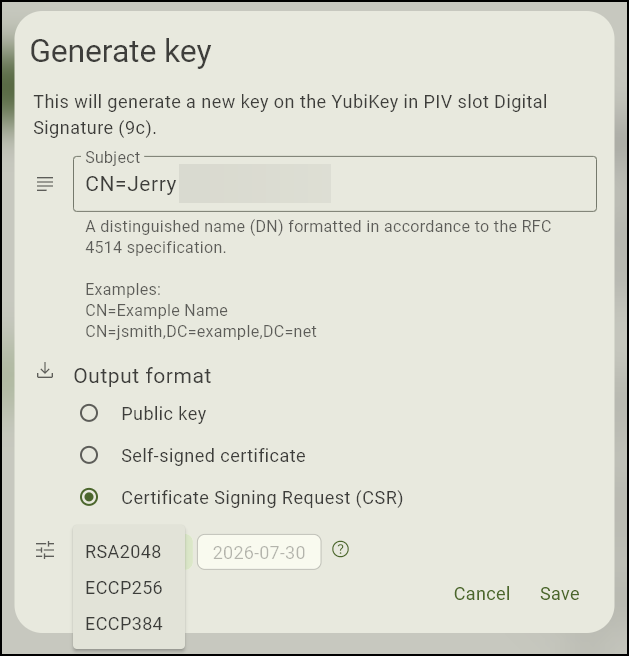
- 下 証明書 そのセクションで、キーペアを生成するYubiKeyスロットに対応するタブを選択してください。 PDF文書に署名するには、 デジタル署名(スロット9c). ソフトウェアの制限をクリック Generate Key をクリックして次に進みます。
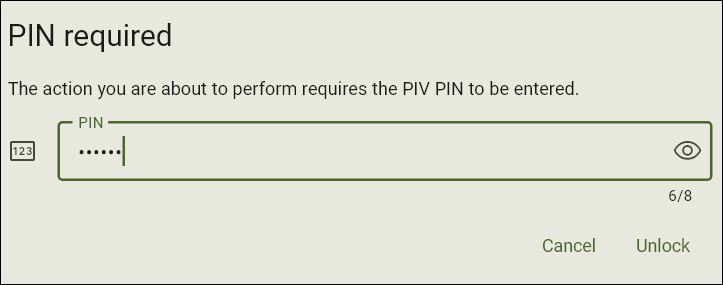
- YubiKey PINの入力を求められたら、値を入力してクリックしてください。 AIの洞察を解き明かす.
-
件名欄に識別名(DN)を入力してください。この値は個人または組織を識別するもので、証明書が添付された電子文書に表示されます。
- エントリは文字で始めます
CN=表示したい名前を、スペースを入れずに続けてください。 - 例:
CN=Example Company
名前はエンドユーザーに表示されるため、正確であることを確認してください。
『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する 出力フォーマット、選択する 証明書署名リクエスト(CSR).
ノーザンダイバー社の アルゴリズム ドロップダウンリストから選択してください文書署名には、RSA2048.
最後に、 Save
- エントリは文字で始めます
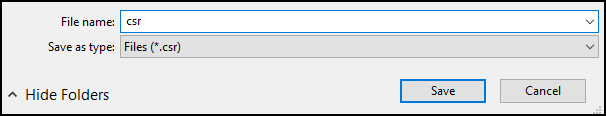
- を助けて CSR フォルダー内の証明書。
手順2:証明書を生成する
各YubiKeyには、Yubicoからの秘密鍵と証明書がプリロードされており、 証明書 YubiKeyに秘密鍵が生成されていることを確認します。この操作には、 イクマン コマンドラインインターフェイス(CLI)は、 ユビキーマネージャー お使いのコンピューターのフォルダー。ykman CLI にアクセスするには、 Windows PowerShellの.
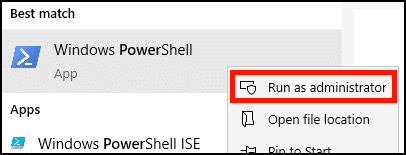
- コンピューターの検索バーに、 Windows PowerShellの右クリックして選択 管理者として実行macOSおよびLinuxユーザーは、デバイス上でターミナルウィンドウを開いてください。
-
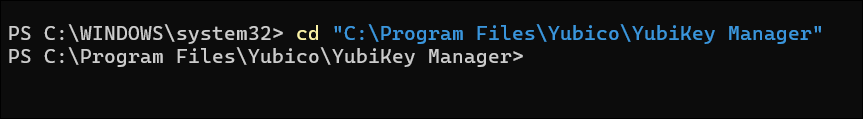
cd (Change Directory) コマンドを使用して YubiKey Manager ファイルに移動し、アクセスします。 イクマンWindowsでこれを行うには、PowerShellの同じ行で、以下の手順を順番に実行してください。
タイプcdPowerShell 上で
メディア掲載 スペース
ykman があるフォルダのパスをコピーし、それを で囲みます。 二重引用符。 例:"C:\Program Files\Yubico\YubiKey Manager"メディア掲載 Enter
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- MacOSの:
cd /アプリケーション/YubiKey Manager.app/Contents/MacOS
- Linux(Ubuntu)では、
ykmanコマンドは既にインストールされていますPATHなので、このステップをスキップできます。
- Windows:
- PowerShellを使用してykmanに切り替えた後、以下のコマンドを使用して、テキストファイル形式の証明書を生成します。Windowsでは、コマンドは次のようになります。
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
詳しく見ていきましょう。
a. これをPowerShellにコピーしてください。.\ykman.exe piv keys attest 9c
b. PowerShell の同じ行で、証明書を保存するフォルダーのパスをコピーします。コンピューター上のフォルダーを選択/作成します。例:C:\Folder\Folder\attestation.
PowerShellでコマンドを入力する際にエラーが発生しないように、フォルダ名には単語1つ、またはスペースを含まない名前を選択するか作成してください。
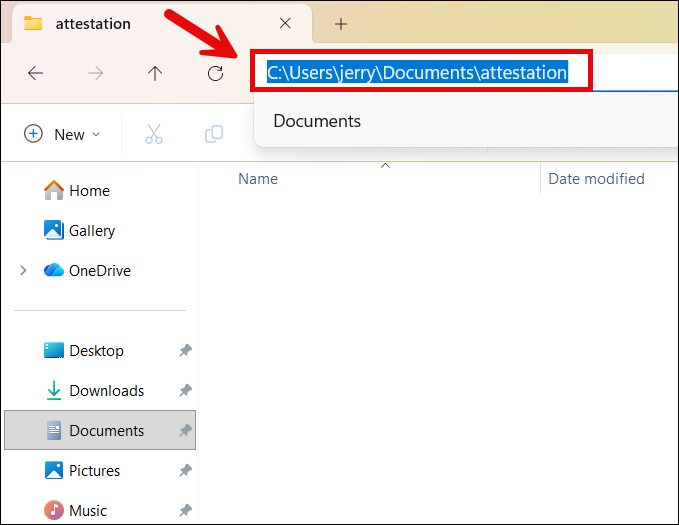
c. 証明書に使用したい名前を考えてください。PowerShell にコピーしたフォルダー パスの末尾にバックスラッシュ (\) と証明書に使用したい名前を追加します。例:\attestationfilename
PowerShellでコマンドを入力する際にエラーが発生しないように、ファイル名には特殊文字やスペースを含めないようにしてください。
d. プレス Enter PowerShell を使用して、最終的に証明書のテキストファイルを生成します。
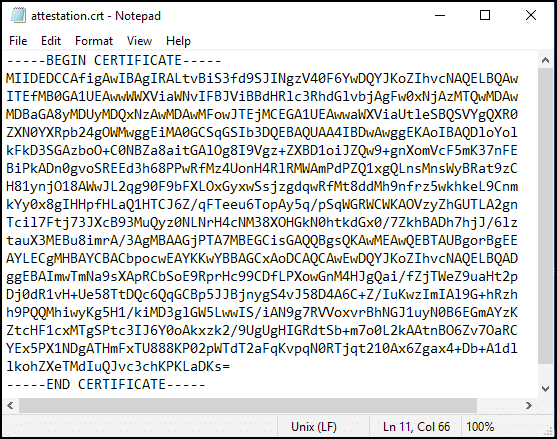
コマンドを入力した後、指定したコンピュータフォルダで証明書が正常に生成されたかどうかを確認してください。証明書はテキストファイル形式で、指定した名前が付けられます。ファイルを開くと、次のような文字と数字の本文が表示されます。 -証明書の開始- 一番上と -証明書の終了- 最後に。
- Windows:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
- Linux(Ubuntu):
ykman piv keys attest 9c ATTESTATION-FILENAME.crt
- MacOSの:
./ykman piv keys attest 9c ATTESTATION-FILENAME.crt
- Windows:
- 次に、
ykmanYubiKeyのf9スロットから中間証明書をエクスポートするコマンドです。証明書はテキストファイル形式になります。 コマンドは次のようになります。.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
詳しく見ていきましょう。
a. PowerShellでこれをコピーしてください。.\ykman.exe piv certificates export f9b. 中間証明書をエクスポートするフォルダーをコンピューター上で選択または作成します(例:ドキュメント)。フォルダーのアドレスをPowerShellにコピーします。例:
C:\Folder\Folder\attestation
c. 中間証明書のファイル名を作成します。ファイル名の前にバックスラッシュを追加し、PowerShellにコピーしたフォルダーアドレスの末尾にスペースを入れずに追記します。例:\intermediatefilename
d. プレス Enterコマンドを入力すると、指定したフォルダに中間証明書が表示され、指定した名前が付けられます。それを開くと、次のような文字と数字のテキストが表示されます。-----BEGIN CERTIFICATE-----一番上と-----END CERTIFICATE-----最後に。
-
- Windows:
.\ykman.exe piv 証明書エクスポート f9 C:\Folder\Folder\attestation\intermediatefilename
- Linux(Ubuntu):
ykmanpiv証明書はf9INTERMEDIATE-FILENAME.crtをエクスポートします
- MacOSの:
./ykmanpiv証明書エクスポートf9INTERMEDIATE-FILENAME.crt
- Windows:
手順3:SSL.comを使用して証明書を確認し、注文に添付する
- まず、証明書と中間証明書をテキストエディタで開きます。
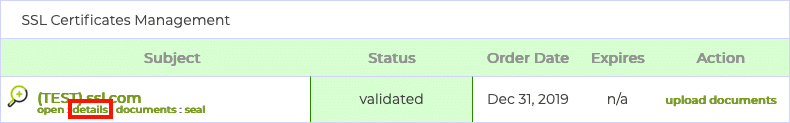
- SSL.comユーザーアカウントにログインし、に移動します 注文 タブ。 details (新規注文の場合)または ダウンロード (古い注文の場合)証明書に関連付けたい注文について。(このリンクは次のように表示されます) ダウンロード 有効期限切れの署名証明書をお持ちで、それを交換したいお客様向け。
注意: 注文に添付せずに認証証明書の有効性を確認したい場合は、SSL.comを使用できます。 証明検証ツール.
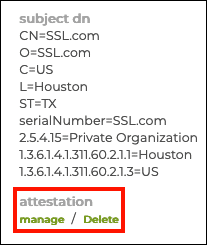
- 以下の使用例から、該当するものを選択してください。
a. YubiKeyが空白の顧客の場合は、 管理します リンク、下 証明.
b. 有効期限切れの署名証明書を交換するお客様は、 削除 まず、リンクをクリックして、期限切れの署名証明書の以前の認証提出を削除してください。その後、 管理します .
- 証明書および中間証明書のフィールドを含む新しいページが表示されます。
- 証明書をに貼り付けます 証明書 フィールド、行を含めることを確認
-----BEGIN CERTIFICATE-----(NAIST) と-----END CERTIFICATE-----.
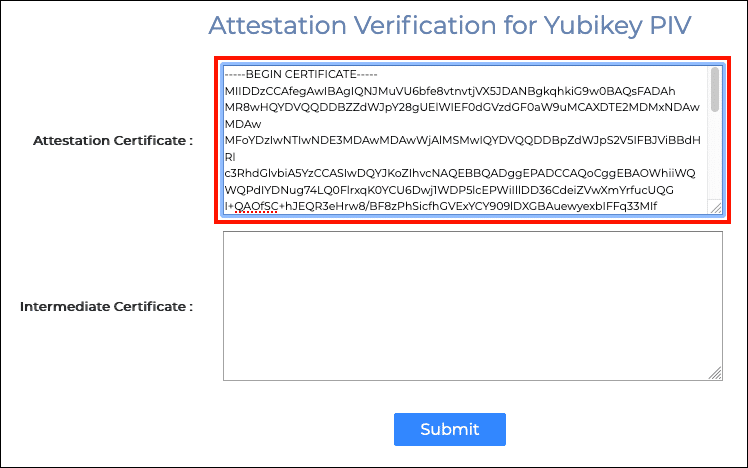
- 次に、中間証明書を 中間証明書 フィールド。
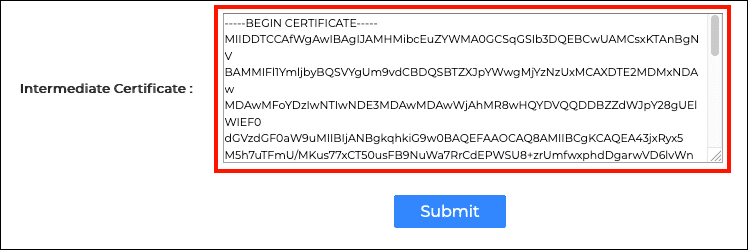
- クリック 送信
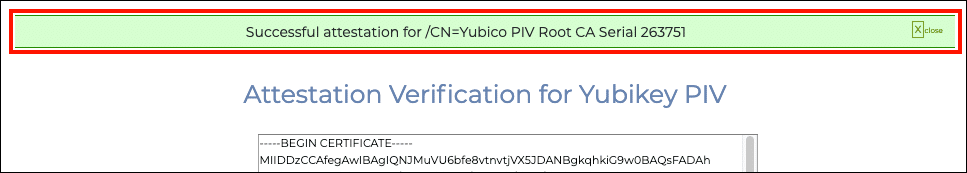
- すべてが正常に完了すると、認証が成功したことを示す緑色のアラートが画面の上部に表示されます。
ステップ4:文書署名証明書をダウンロードする
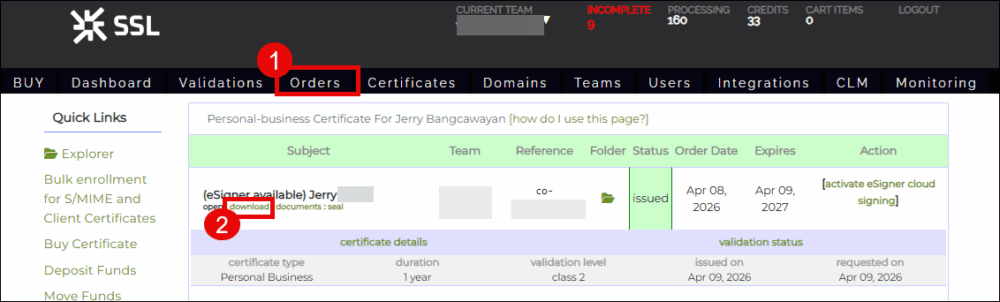
- SSL.comがお客様の証明書を承認し、証明書を発行すると、お客様のユーザーアカウントからダウンロードできるようになります。ダウンロードするには、こちらをクリックしてください。 注文 上部メニューから。リストから証明書の注文を見つけてクリックします。 ダウンロード リンクをクリックします。
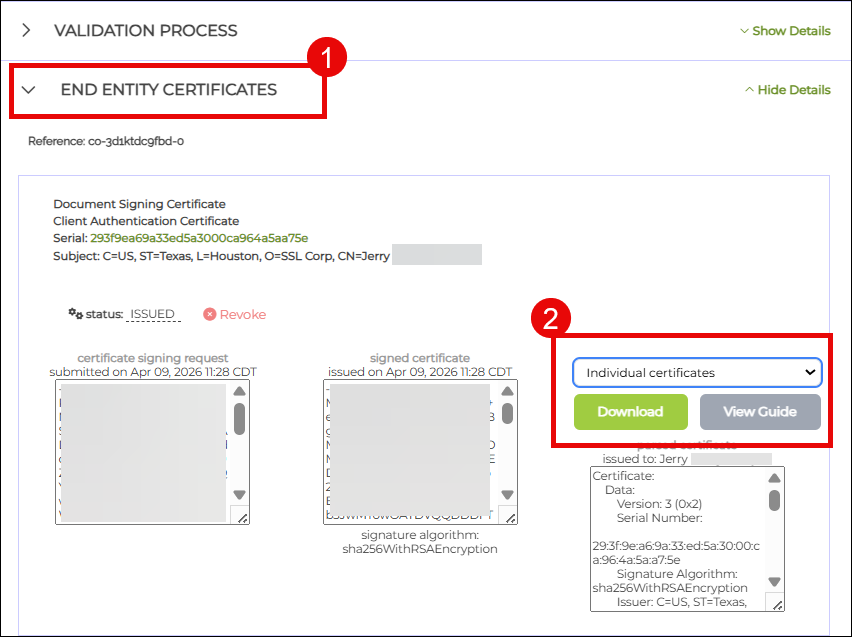
- ダウンロードページにアクセスしたら、下にスクロールして エンドエンティティ証明書 セクションをクリックして Show Details. ラベルの付いたサブセクションまでスクロールしてください 文書署名証明書右側に、証明書のダウンロード形式オプションが表示されます。 文書署名証明書を選択してください 個別の証明書 ダウンロードオプション。これは、エンドエンティティ証明書、中間証明書、ルート証明書の 3 つの証明書ファイルを含む zip ファイルです。
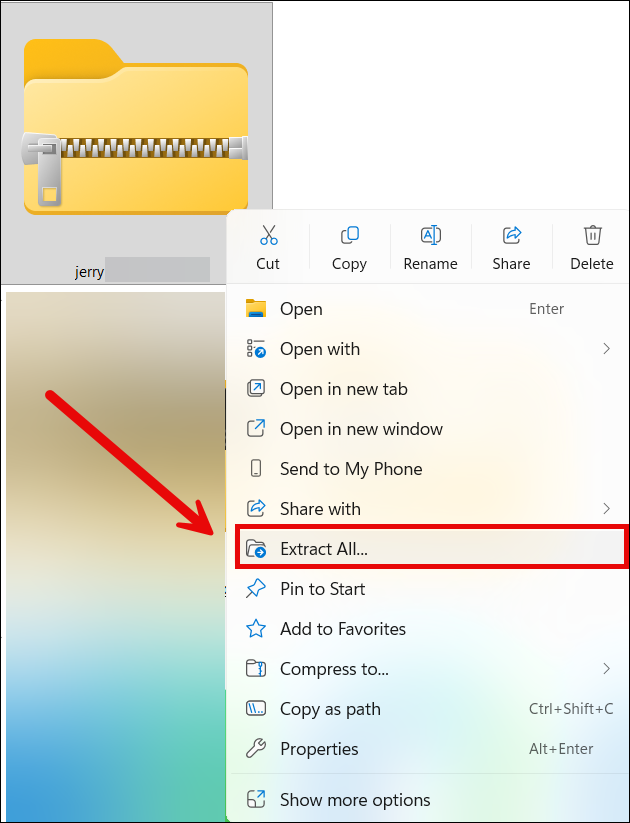
- ダウンロードしたzipファイルを右クリックします。 すべて抽出…
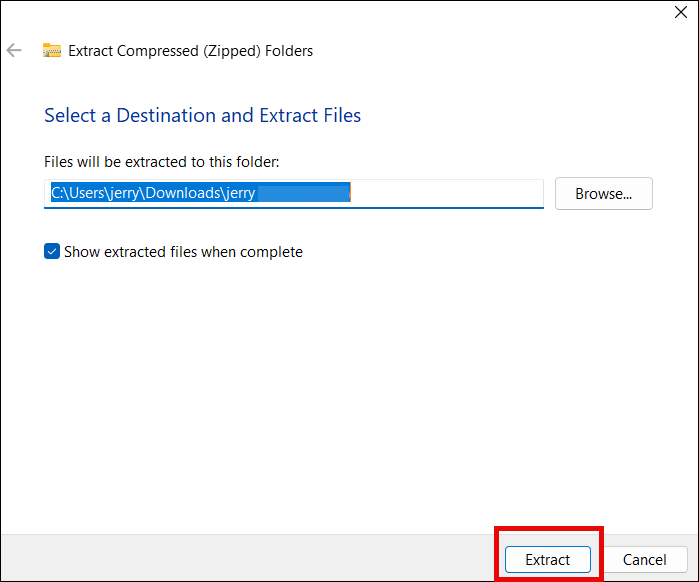
- ファイルの抽出先を選択し、 エキス
- 抽出した証明書を含むフォルダを開きます。3 つの証明書が表示されますが、インストールする必要があるのは 1 つだけです。 エンドエンティティ証明書 これは .CRTファイル そして、個人または組織の名前が記載されています。これで、証明書をインストールする準備が整いました。
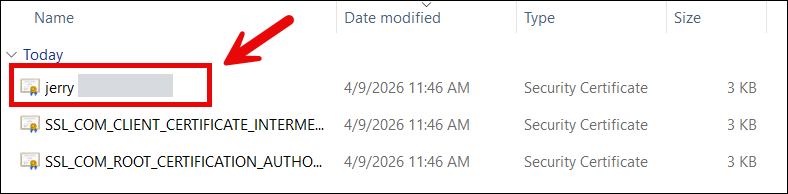
ステップ5:YubiKeyに文書署名証明書をインストールします
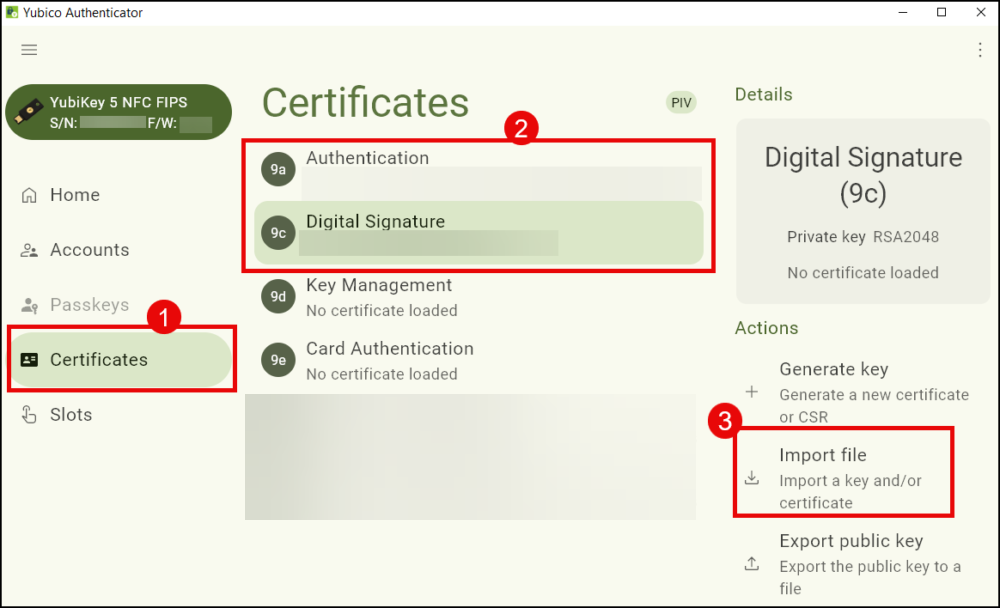
- 店は開いています ユビコオーセンティケータ.
- 詳しくはこちら 証明書、続いて デジタル署名, ファイルをインポートします。
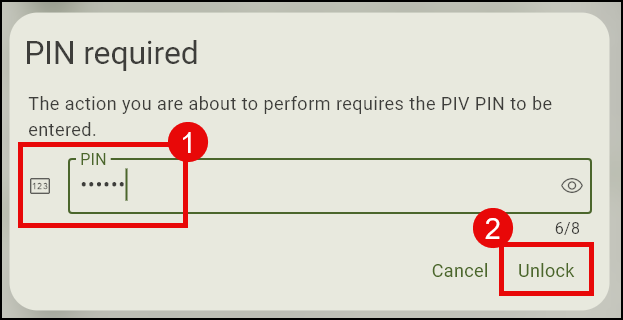
- YubiKeyのPINを入力してください。
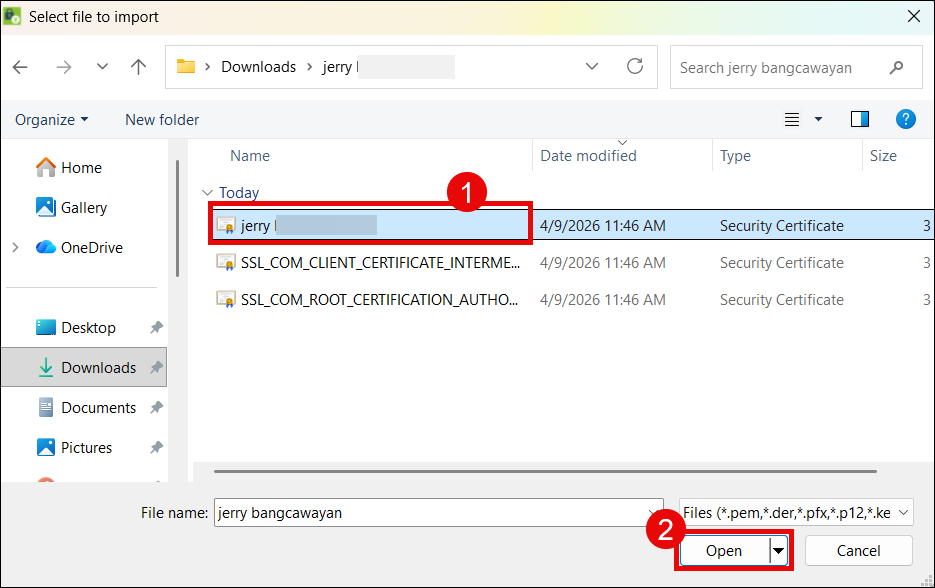
- 証明書が抽出されたフォルダに移動し、エンドエンティティの文書署名証明書をクリックします。
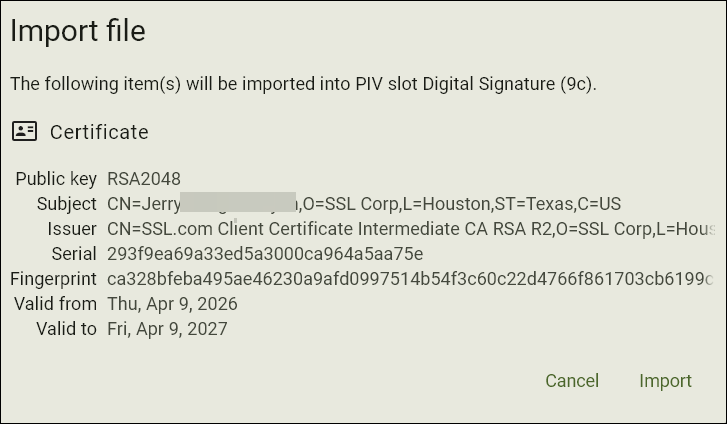
- Yubico Authenticatorは証明書の詳細を表示します。クリック インポート
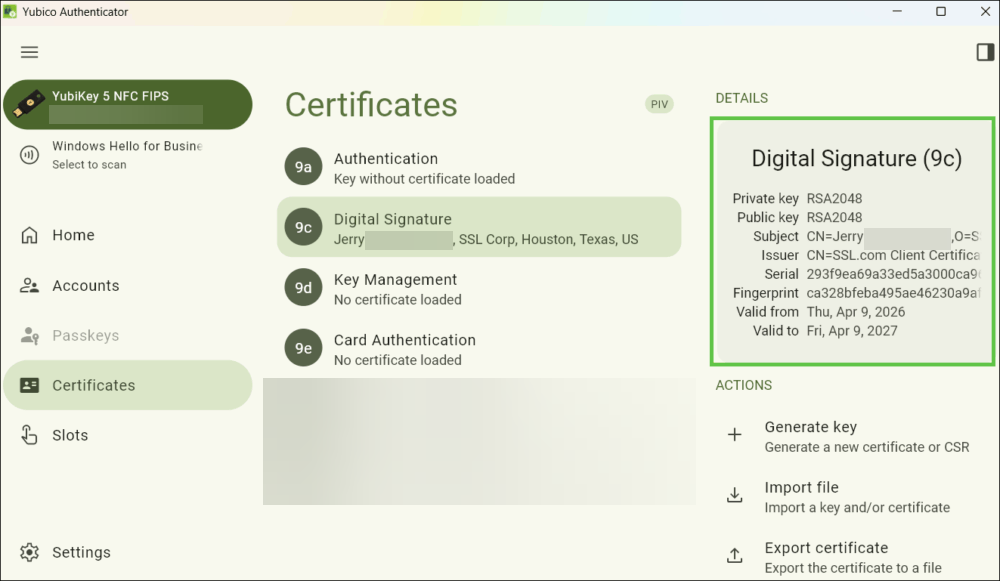
- 証明書が正常にインストールされました。
文書署名証明のトラブルシューティング
If SSL.com 証明書の提出が却下された場合、その理由は以下のいずれかです。
- ステップ1:YubiKeyでキーペアを生成する
- 証明書署名依頼(CSR)はYubico Authenticatorによって拒否されています
- 文字を含める必要があります
CN=件名フィールドで。Yubico Authenticator は拒否します CSR これが実行されない場合。 - サポートされているアルゴリズムを選択してください。 RSA 2048 は、文書署名証明書に認められている唯一のアルゴリズムです。
- 文字を含める必要があります
- 証明書署名依頼(CSR)はYubico Authenticatorによって拒否されています
- 手順2:証明書を生成する
- ykman CLI にアクセスできません
- YubiKey Manager上のアプリケーションアイコンをダブルクリックしても、ykmanにアクセスすることはできません。PowerShellなどのシェルアプリケーションを起動し、ディレクトリ変更(cd)コマンドを使用して実行することでしかykmanを使用できません。
- PowerShellでcdコマンドを入力する際は、間にスペースを入れる必要があります。 cd そして、ykman CLI のフォルダパス。例:
cd “C:\Program Files\Yubico\YubiKey Manager” - ykman CLI のフォルダパスは二重引用符で囲む必要があります。例:
“C:\Program Files\Yubico\YubiKey Manager”
- 証明書および中間証明書が生成されません
- PowerShellでコマンドを入力する際にエラーが発生しないように、フォルダ名には単語1つ、またはスペースを含まない名前を選択するか作成してください。
- PowerShellでコマンドを入力する際にエラーが発生しないように、ファイル名は短く、単語1つで、特殊文字を含まないものにしてください。
- ykman CLI にアクセスできません
- 手順3:SSL.comを使用して証明書を確認し、注文に添付する
- 証明書と中間証明書が私のシステムに提出されません SSL.com アカウント
- メモ帳などのテキストエディタでファイルを開くときは、ファイルの内容全体をコピーするようにしてください。 -証明書の開始- 一番上と -証明書の終了- 最後に。
- 証明書と中間証明書が私のシステムに提出されません SSL.com アカウント
YubiKeyを使用してAdobe PDFおよびMicrosoft Office文書にデジタル署名するためのガイド
- YubiKeyを使用してMicrosoft Office 365ドキュメントにデジタル署名する: Microsoft Office 365に文書署名証明書をインストールし、デジタル署名を追加または削除するための手順を段階的に説明します。
- YubiKeyを使用してAdobe Acrobat ReaderでPDFにデジタル署名する: YubiKeyに保存されたSSL.comの文書署名証明書を使用して、Adobe Acrobat ReaderでPDF文書に署名する方法に関するガイド。

