


証明書のフィンガープリントとシリアル番号を知っておくと、証明書の取り消しを要求するときに非常に役立ちます。この情報は通常、証明書を発行した証明機関 (CA) によって要求されます。
証明書の失効に関する詳細な情報については、次の SSL.com ガイドを参照してください。 デジタル証明書の失効.
証明書失効リクエストを送信する場合は、次の SSL.com ツールを使用してください。 証明書の問題レポート
証明書フィンガープリントとは何ですか?
証明書のフィンガープリントは、証明書の一意のデジタル識別子です。Microsoft ではこれを Thumbprint と呼んでいます。これは証明書から計算され、SHA1 や SHA256 などのハッシュ関数を使用して作成されます。このプロセスにより、証明書のデータが固定長の文字列に変換されます。証明書にわずかな変更が加えられただけでも、フィンガープリントはまったく異なるものになるため、信頼性を検証し、改ざんを検出する信頼性の高い方法となります。
デジタル証明書のシリアル番号とは何ですか
デジタル証明書のシリアル番号は、証明書を発行した証明機関 (CA) によって割り当てられた固有の識別子です。この番号は特定の CA 内で排他的であるため、同じ CA によって発行された 2 つの証明書が同じシリアル番号を共有することはありません。
証明書の指紋とシリアル番号を見つける方法
OpenSSLの
OpenSSLは、さまざまな暗号化操作を容易にする、広く利用されているオープンソースのコマンドラインユーティリティです。SSL/TLSの管理に重要な役割を果たします。TLS 証明書、秘密鍵の生成、証明書署名要求の作成(CSRs)、デジタル証明書のインストールなどの機能があります。さらに、OpenSSL を使用すると、ユーザーは証明書の詳細を効率的に検査できます。
その主な機能の1つは証明書の抽出です 指紋 (NAIST) と シリアルナンバー以下に、SHA1、SHA256、md5 形式のフィンガープリントと XNUMX 進形式のシリアル番号を表示する OpenSSL コマンドを示します。
注意:
1) 以下のコマンドで、 証明書ファイルタイプ 証明書の名前とファイルの種類(例:.pem、.crt、.der)
2) 一部のマシンでは、コマンド内の一部の変数を次のように変更する必要があります。
opensslの 二重引用符で囲まれた openssl.exe ファイルのフォルダー パスに置き換えられます。例: 「C:\Program Files\OpenSSL-Win64\bin\openssl.exe」
証明書ファイルタイプ 証明書のファイル パスに置き換えられ、二重引用符で囲まれます。例: 「C:\Users\Admin\Documents\PEM ファイル\pemfile.pem」
3) OpenSSL 3.0より前のバージョンでは、入力ファイルの形式を指定するために、 DER|PEMに通知します。
指紋とシリアル番号を抽出するための OpenSSL コマンド
1. 証明書の SHA1 フィンガープリントを印刷するコマンド。
openssl x509 -sha1 -in cert.filetype -noout -fingerprint
出力例
sha1 Fingerprint=18:94:C3:9A:15:B3:DC:99:83:DC:B2:6E:76:25:A4:E3:9B:9F:EB:4D
2. 証明書の SHA256 フィンガープリントを印刷するコマンド:
openssl x509 -sha256 -in cert.filetype -noout -fingerprint
出力例
sha256 Fingerprint=ED:C4:64:53:4B:E2:6E:BA:BB:FD:D0:58:AA:ED:6B:FE:D8:DE:DD:82:39:D5:A3:9D:5A:2E:80:7E:78:1A:DD:23
3. 証明書のmd5フィンガープリントを印刷するコマンド:
openssl x509 -md5 -in cert.filetype -noout -fingerprint
出力例
md5 Fingerprint=F1:39:CE:06:F3:83:BB:18:36:80:29:62:57:8F:5D:E9
4. 証明書のシリアル番号を 16 進形式で印刷するコマンド。
openssl x509 -in cert.filetype -noout -serial
出力例
serial=51EAFEB18805F42568699A71EB3755CB
証明書の指紋とシリアル番号を見つけるための追加の方法
PowerShell
証明書が Windows にインストールされている場合:
- 店は開いています PowerShell.
- 次のコマンドを実行します。
Get-ChildItem Cert:\LocalMachine\My - 下 件名 列で、証明書の名前を見つけます。
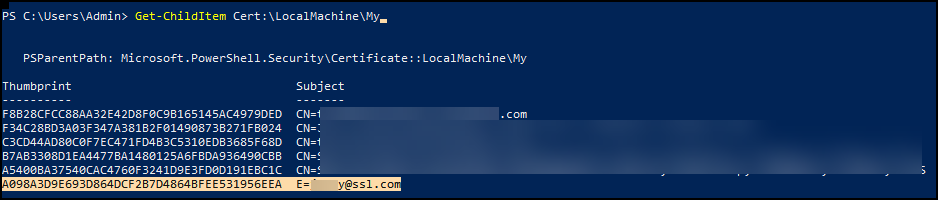
- 証明書の拇印をコピーします。
特定の証明書ファイルの場合:
- 店は開いています PowerShell.
- 次のコマンドを実行します。
Get-FileHash cert.der -Algorithm SHA256 - 証明書の拇印をコピーします。

MacOSの
- 店は開いています キーチェーンアクセス.
- 証明書を見つけます。ダブルクリックして詳細を表示します。
- 下にスクロールして 指紋 セクションの関連する値をコピーします SHA-256.
Pythonの使用
指紋
DER形式の証明書をお持ちの場合:
hashlib をインポートし、open("cert.der", "rb") を f として指定します: 指紋 = hashlib.sha256(f.read()).hexdigest() print('SHA-256 指紋: ' + 指紋)
10進数形式のシリアル番号
16進数のシリアル番号を10進数に変換するには、次のように記述します。 0x<hex serial> Python CLI で。
例:
0x51EAFEB18805F42568699A71EB3755CB
出力: 108887630920996586831636012562547955147

