


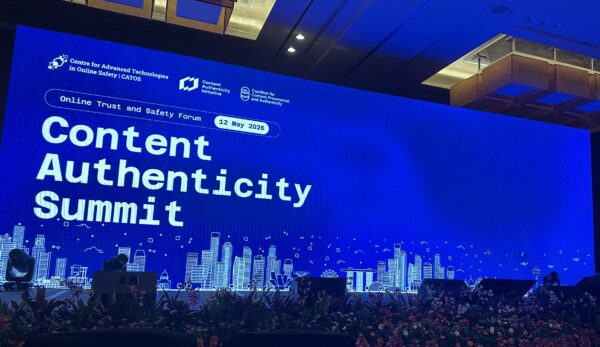
Het gesprek over de authenticiteit van content is allang niet meer theoretisch, maar technisch, urgent en mondiaal geworden. Dat thema kwam duidelijk naar voren tijdens de bijeenkomst. Online Trust & Safety (OTS) Forum 2026: Content Authenticity Summit, gehouden in Singapore en georganiseerd door de Centrum voor Geavanceerde Technologieën in Online Veiligheid (CATOS), mede georganiseerd met de Content Authenticiteit Initiatief (CAI)en ondersteund door de Coalitie voor herkomst en authenticiteit van inhoud (C2PA).
Voortbouwend op het eerste OTS Forum in 2024, verschoof de focus van de editie van dit jaar van het opsporen van online schadelijke inhoud naar het voorkomen ervan en het opbouwen van weerbaarheid op de lange termijn. De Content Authenticity Summit bracht beleidsmakers, platformen, mediaorganisaties en implementeerders van over de hele wereld samen om praktische, interoperabele benaderingen voor contentauthenticiteit in het AI-tijdperk te verkennen. Onder de deelnemers bevonden zich nieuwsredacties, merkenteams, compliance officers, overheidscommunicatoren en technologieontwikkelaars.
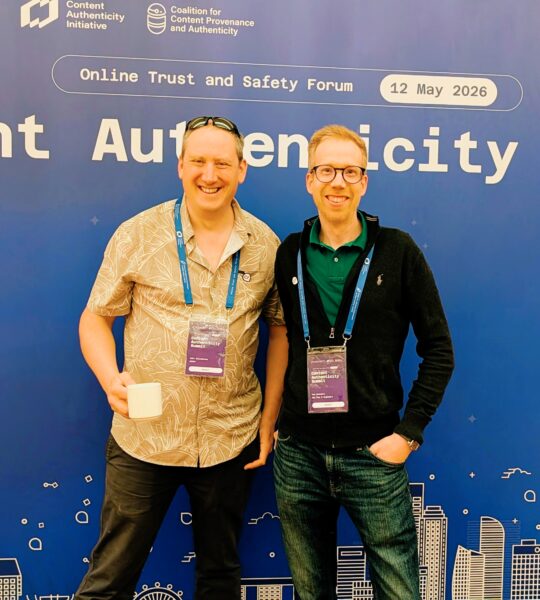
Naast de samenwerking met Adobe en Digimarc voor het evenement, stuurde SSL een team van drie personen naar Singapore: Dom Guinard, directeur productontwikkeling voor contentauthenticiteit en IoT en mede-voorzitter van de C2PA-watermerkwerkgroep; Ram Kishore, wereldwijd hoofd van de oplossingsarchitectuur; en Jolen Rey SebalaDom, Senior Account Executive, betrad ook het podium als presentator en benadrukte de rol van SSL in de markt voor contentauthenticiteit, waar het bedrijf al vroeg een prominente positie heeft verworven.
Een verschuiving van opsporing naar preventie.
Een van de duidelijkste signalen van het evenement was een bredere verandering in de manier waarop de branche denkt over de contentlevenscyclus als geheel. Ram Kishore merkte op dat deze boodschap herhaaldelijk naar voren kwam tijdens de sessies.
“Er vindt een verschuiving plaats in de manier waarop we de contentlevenscyclus moeten bekijken. Er werd benadrukt dat we het vertrouwen veel eerder moeten versterken, in plaats van ons uitsluitend te richten op detectie, wat we nu voornamelijk doen. We moeten ook kijken naar hoe we verschillende soorten illegale, synthetische content kunnen voorkomen en tegelijkertijd herkomstregistratie kunnen integreren in de gehele medialevenscyclus.”
Zoals Dom Guinard opmerkte, is de gemeenschap voorbij de vraag waar C2PA voor staat en bevindt zich nu in de volgende fase.
"Eerdere discussies over C2PA gingen vooral over wat het is en wat het kan doen. Nu draait het echt om de implementatie, welke bouwstenen nodig zijn en hoe organisaties het in de praktijk kunnen brengen," aldus hij.
Dom benadrukte ook de baanbrekende onthulling van Canon tijdens het evenement. "Canon kondigde de implementatie aan van..." C2PA-compatibele cameramodellenDe architectuur is ook interessant omdat Canon langetermijnvalidatie biedt via een cloudservice die de gegevens van een tijdstempel voorziet, waardoor het probleem van een gebrek aan permanente connectiviteit op camera's wordt opgelost. Met deze investering zetten ze volledig in op C2PA.”
Dom Guinard betreedt het podium: Het versterken van je geloofwaardigheid op het gebied van content
Dom presenteerde "Making Content Credentials Stronger", een technische diepgaande sessie in samenwerking met SSL en Digimarc, waarin twee pijlers aan bod kwamen: duurzaamheid door middel van digitale watermerken en betrouwbaarheid door middel van C2PA-certificaten.
Wat watermerken betreft, legde Dom uit hoe digitale watermerken C2PA-manifesten versterken door herstel mogelijk te maken, het omzeilen van bestaande manifesten te voorkomen en te voldoen aan nieuwe regelgeving die duurzame markering van door AI gegenereerde content vereist. Vanaf C2PA 2.2 introduceerde de standaard de Soft Binding Resolution API, een mechanisme waarmee een van een watermerk voorzien bestand het bijbehorende C2PA-manifest kan herstellen, zelfs nadat het manifest zelf is verwijderd of verloren is gegaan.
Wat certificaten betreft, besprak Dom de C2PA Trust List, die sinds januari 2026 actief is, en de vierstapsvalidatieketen die deze mogelijk maakt: het ophalen van de vertrouwenslijst, het verifiëren van de keten terug naar een vertrouwde root-CA, het controleren van intrekking via OCSP en het bevestigen van het ondertekeningstijdstip via een Time Stamping Authority (TSA) tegenhandtekening. Hij maakte ook onderscheid tussen de drie certificaatrollen in het ecosysteem: de C2PA-ondertekeningscertificaat dat het product of de leverancier identificeert, de CAWG-identiteitscertificaat (Lees hier meer over de verschillen tussen deze twee niveaus.) dat de menselijke of organisatorische identiteit achter het object bevestigt, en het Timestamp Authority (TSA)-certificaat dat validatie op lange termijn mogelijk maakt.
De eigen C2PA-tools van SSL speelden een prominente rol: c2pasign.com voor het testen van de uitgifte van certificaten voordat aan de conformiteitseisen wordt voldaan, een gratis TSA-eindpunt voor testen en gebruik met een laag volume, en C2PA.sh, een bèta-validator die details over de vertrouwensketen, de OCSP-status, tijdstempels en handtekeninginformatie in één herkomstrapport weergeeft.
Gesprekken vanuit de zaal
Jolen Rey Sebala bracht een groot deel van het evenement door bij de SSL-stand, waar hij contact legde met aanwezigen uit de media- en overheidssector.
"Veel van de aanwezigen met wie ik in contact kwam, waren direct betrokken bij mediaproductie en waren daarom zeer geïnteresseerd in meer informatie over C2PA", aldus Jolen. "We konden in contact komen met regionale contentproducenten, persbureaus en leden van het Agency for Science, Technology and Research (A*STAR)."
De belangstelling van het publiek die hij beschreef, komt overeen met wat Ram en Dom tijdens de formele sessies hebben waargenomen. Hany FaridEen bekende onderzoeker en Amerikaanse universiteitsprofessor, die een team leidt dat gespecialiseerd is in het analyseren van digitale beelden en het beoordelen of virale content door AI is gegenereerd, gaf een sessie die het belang van deze kwestie onderstreepte. Ram noemde het een van de hoogtepunten van de dag: "Hij deelde hoe sterk generatieve AI is verbeterd in het creëren van synthetische media, voornamelijk gefabriceerde content, en hoe realistisch deze beelden zijn geworden. We zijn op een punt gekomen waarop het cruciaal is om iets als C2PA Content Credentials te hebben om echte content van synthetische content te onderscheiden."
Dom deelt die urgentie. "Binnenkort wordt het voor jou en mij extreem moeilijk om gegenereerde content te onderscheiden van echte content, wat het momentum voor C2PA echt benadrukt."
SSL en de toekomst van contentauthenticiteit
SSL was een pionier op het gebied van C2PA en werd de eerste publiekelijk vertrouwde certificeringsinstantie die productiegereed, C2PA-conforme certificaten uitgaf. Het CAI OTS Forum bevestigde dat de markt snel bijtrekt. Overheden stellen dezelfde vragen als nieuwsredacties en merken, en het antwoord wordt steeds vaker via vertrouwde instanties gevonden. PKI infrastructuur.
Om meer te weten te komen over SSL's Aanbiedingen voor contentauthenticiteitNeem hieronder contact op met ons team:

