


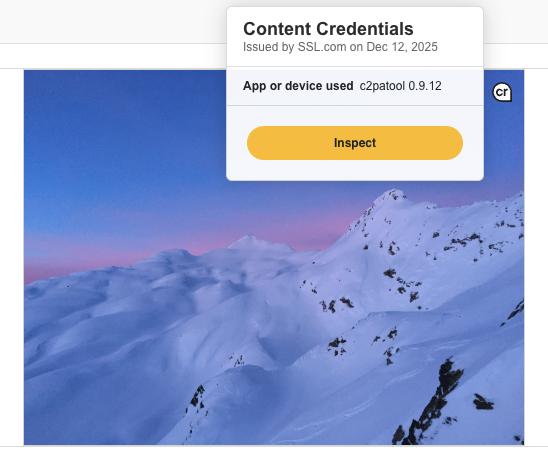
Door AI gegenereerde media, verkeerde informatie en gemanipuleerde content maken het voor consumenten moeilijker dan ooit om te vertrouwen op wat ze online zien.
Content Credentials, ook wel de 'voedingswaardetabel' van online content genoemd, is een open technologie die helpt bij het controleren van de feitelijke juistheid van wat we online zien. Content Credentials worden geïmplementeerd via de C2PA (Coalitie voor Herkomst en Authenticiteit van Inhoud) standaard en De adoptie ervan neemt toe op tal van belangrijke platformen, omdat bedrijven het cruciale belang inzien van contentreferenties, het digitale 'grootboek' dat fraudebestendige informatie over de herkomst van gegevens bevat. Contentreferenties specificeren precies wanneer en hoe de content is gecreëerd, en welke verdere acties producten hebben ondernomen om deze te wijzigen. Zo ontstaat een verifieerbaar overzicht van de oorsprong en wijzigingen van de content.
Om gevalideerd te worden, moeten contentreferenties ondertekend zijn door een C2PA-conforme certificeringsinstantie. Het kiezen van de juiste certificeringsinstantie is een strategische beslissing die van invloed is op uw gehele infrastructuur voor contentauthenticiteit.
SSL.com, een wereldwijd erkende certificeringsinstantie, is een van de eerste instanties die C2PA-conforme certificaten, ondertekeningsdiensten (via onze eSigner-service) en aangepaste integraties kan leveren die u nodig hebt om online content, uw merk en uw klanten te beschermen tegen gemanipuleerde media.
Neem nu contact met ons op voor C2PA-oplossingen
U kunt momenteel toegang krijgen tot onze C2PA-ontwikkelaarstool om SSL.com C2PA API-eindpunten te testen.
C2PA: Een overzicht
De fundamentele waardeproposities van C2PA bestaan uit:
- authenticatie – De inhoud wordt cryptografisch ondertekend om de herkomst te bewijzen en te verifiëren dat deze sinds de creatie niet is gemanipuleerd.
- Transparantie – Creëert een traceerbaar spoor dat elke wijziging, bewerking en transformatie weergeeft die gedurende de gehele levenscyclus van de inhoud is toegepast.
- AI-openbaarmaking – Geeft een melding als de inhoud is gegenereerd of bewerkt met behulp van tools voor kunstmatige intelligentie, waarmee zorgen over deepfakes, gemanipuleerde en synthetische media worden weggenomen.
De kerncomponenten van de C2PA-architectuur omvatten:
- Manifesteren – Een ingebedde container met de volledige herkomstgeschiedenis van de inhoud, die aan de digitale media (bijv. video, afbeeldingen, audio, documenten, enz.) wordt gekoppeld.
- Beweringen – Individuele feiten (bijv. cameratypes, bewerkingen, betrokkenheid van AI) over de status van de content.
- claims – Een ondertekend pakket dat beweringen bundelt, de generator identificeert en linkt naar de bovenliggende inhoud.
- Signature – Openbare sleutelinfrastructuur (PKIEen cryptografische zegel op basis van een beveiligingsprotocol om de identiteit te bewijzen en ervoor te zorgen dat de claim ongewijzigd blijft.
C2PA-compatibele tools integreren het initiële manifest – een gedetailleerd, cryptografisch ondertekend auditlogboek – rechtstreeks in het contentbestand. Dit manifest stelt gebruikers vervolgens in staat de authenticiteit te verifiëren. Bij latere bewerkingen worden nieuwe ondertekende claims toegevoegd, die terugverwijzen naar het origineel. Omdat cryptografische ondertekening de integriteit van de content waarborgt, leidt elke onderbreking in de keten tot een mislukte verificatie.
Het verschil tussen CAWG- en C2PA-handtekeningen
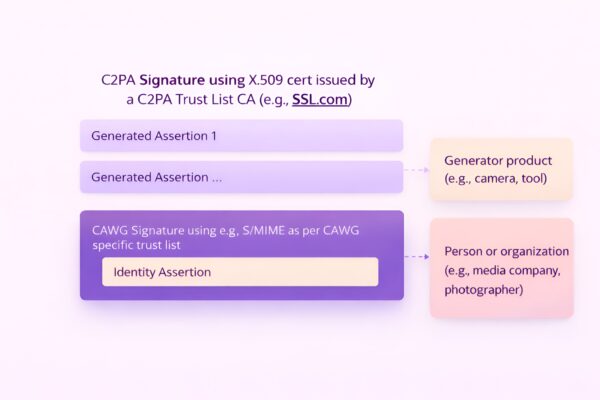
Een CAWG-identiteitshandtekening authenticeert die heeft het aangemaakt, terwijl een C2PA-manifesthandtekening de authenticatie uitvoert. de herkomstinformatie, Het waarborgen van een ononderbroken vertrouwensketen van creatie tot publicatie.
De CAWG (Creator Assertions Working Group) bouwt voort op C2PA om technische standaarden te definiëren die individuen en organisaties in staat stellen de toeschrijving van digitale content te bevestigen, terwijl privacy en transparantie worden gewaarborgd. Het is cruciaal om het verschil te begrijpen tussen een CAWG-handtekening en een C2PA-handtekening in een identiteitsverklaring voor een correcte herkomstbepaling van content. Beide zijn cryptografische zegels, maar ze dienen verschillende, complementaire doelen bij het creëren van digitaal vertrouwen.
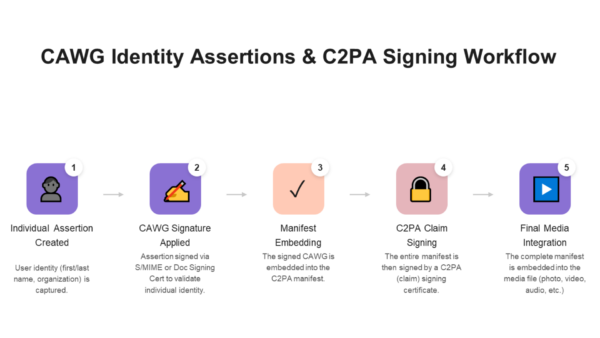
De CAWG-handtekeningen zijn gekoppeld aan de makers van de inhoud. Dit kunnen individuen, organisaties of beide zijn. S/MIME or Certificaten voor het ondertekenen van documenten Dit kan worden gebruikt om het artefact te koppelen aan een specifieke persoon of organisatie, waardoor de persoonlijke verantwoordelijkheid wordt vergroot en wordt voorkomen dat anderen het werk van de maker als hun eigen werk claimen.
C2PA-handtekeningen authenticeren daarentegen een generator van claims: dat wil zeggen, een tool die herkomstinformatie genereert. Dit kan bijvoorbeeld een videocamera, een mobiele telefoon of een audiobewerkingsprogramma zijn. Dit bevestigt dat het gepubliceerde bestand en de bijbehorende toeschrijving authentiek zijn en sinds de publicatie niet zijn gemanipuleerd.
| C2PA-manifesthandtekening | CAWG-identiteitshandtekening | |
| Doel | Identificeert de herkomst (gereedschap) en bewijst de integriteit van het manifest. | Geeft aan welke persoon/personen of organisaties de inhoud hebben gecreëerd of eraan hebben bijgedragen. |
| Wat is er ondertekend? | Het C2PA-manifest (verzameling van claims) | Een identiteitsverklaring |
| Verplicht? | Ja | optioneel |
| Vertrouwensmodel | C2PA-vertrouwenslijst | Domeinspecifieke vertrouwenslijsten, bijvoorbeeld: IPTC-geverifieerde lijst van nieuwsuitgevers |
| Certificaattype | X.509 van een C2PA Trusted CA (bijv. SSL.com) | S/MIME of een documentondertekeningscertificaat gekoppeld aan de IPTC Origin Verified News Publishers List of aan de Mozilla Root-certificaatopslag (bijv. SSL.com) |
| vertegenwoordigt | Een generator (een gereedschap, een apparaat, enz.) | Een persoon of organisatie (een identiteit) |
| Wat levert het op om tot een conclusie te komen? | “Dit is een authentiek herkomstbewijs.” | “Dit zijn de personen die beweren een bijdrage aan de inhoud te hebben geleverd.” |
Waarom SSL.com de duidelijke keuze is voor C2PA-implementatie in bedrijven
Volledige end-to-end C2PA-infrastructuur
Als publiekelijk vertrouwde certificeringsinstantie (CA) helpt SSL.com uw bedrijf bij de grootschalige implementatie van C2PA-oplossingen. SSL.com biedt onze klanten:
- Uitgifte van C2PA-certificaten – Certificaten op ondernemingsniveau waarmee informatie over de authenticiteit van inhoud rechtstreeks in uw digitale activa wordt vastgelegd, zijn bedoeld om te werken met alle C2PA-conforme validatieprocessen die zijn ontworpen voor omgevingen waarin grote volumes inhoud worden gecreëerd.
- Wereldwijde vertrouwensinfrastructuurOnze C2PA-rootcertificaten staan openbaar vermeld in de C2PA-vertrouwenslijsten, waardoor uw inhoudsgegevens direct gevalideerd kunnen worden door alle erkende verificatie-instanties.
- Op Maat PKI Integratie – Oplossingen op maat die naadloos integreren met uw bestaande contentmanagementsystemen, creatieve workflows en publicatiepijplijnen, zonder dat dit de huidige activiteiten verstoort.
- Betrouwbare tijdstempelautoriteitsdienstenOm onafhankelijk bewijs te leveren dat de ondertekening op een bepaald tijdstip heeft plaatsgevonden, is SSL.com een C2PA-conforme tijdstempelautoriteit, zoals blijkt uit ons rootcertificaat, dat openbaar is geregistreerd in de C2PA TSA Trust List.
Bewezen onderneming PKI Expertise sinds 2002
Met meer dan twintig jaar ervaring als wereldwijd vertrouwde certificeringsinstantie biedt SSL.com ongeëvenaarde expertise voor C2PA-implementaties. Onze uitgebreide kennis van het beheer van de levenscyclus van bedrijfscertificaten, PKI Door te voldoen aan de nalevingsvereisten, wordt ervoor gezorgd dat uw programma voor contentauthenticatie succesvol wordt gelanceerd en op grote schaal betrouwbaar functioneert.
Schaalbaar certificaatbeheer: Geautomatiseerde provisioning-, verlengings- en intrekkingsprocessen ontworpen voor grote hoeveelheden bedrijfsinhoud.
Ondersteuning voor bedrijvenToegewijde consultants met C2PA-kennis bieden praktische begeleiding vanaf de eerste planning tot en met de volledige implementatie en voortdurende optimalisatie.
Compliance-ready architectuurNaarmate er wereldwijd steeds meer regelgeving ontstaat voor de authenticiteit van content, biedt de C2PA-implementatie van SSL.com de documentatie, controletrajecten en beveiligingsmaatregelen die nodig zijn om aan te tonen dat u voldoet aan de veranderende wettelijke vereisten.
Geavanceerde mogelijkheden voor mediabestandsbeveiliging
Onze C2PA-oplossingen ondersteunen een breed scala aan digitale bestanden, waaronder afbeeldingen, video, audio, tekst en digitale documenten, met cryptografische binding die intact blijft, zelfs tijdens formaatconversies en platformoverdrachten. Dit garandeert dat uw contentreferenties intact blijven terwijl uw digitale mediabestanden door complexe distributieketens bewegen.
Als actief lid van C2PA blijft SSL.com op de hoogte van specificatie-updates en nieuwe vereisten. We zorgen ervoor dat uw implementatie up-to-date blijft met de nieuwste standaarden en beveiligingsverbeteringen, en dat deze voldoet aan zowel uw directe zakelijke behoeften als uw strategieën voor contentauthenticiteit op de lange termijn.
Begin nu: beveilig uw content met C2PA-certificaten
De bewezen expertise van SSL.com op het gebied van certificeringsinstanties, uitgebreide ondersteuning voor C2PA-certificaten en oplossingen op ondernemingsniveau vormen de basis die uw organisatie nodig heeft om toonaangevend te zijn in het tijdperk van contentauthenticatie, inclusief integratie met opkomende AI-detectietools en veranderende platformvereisten. Het gebruik van C2PA-certificaten kan helpen bij het verifiëren en aantonen van de herkomst van uw video- en audiobestanden, en diverse andere digitale content, tegen claims van kwaadwillenden en deepfakes.
Neem vandaag nog contact op met onze C2PA-consultants voor een op maat gemaakte implementatie die de integriteit van digitale activa beschermt, het vertrouwen van klanten vergroot en uw organisatie positioneert als leider op het gebied van authenticiteit van content.
Daarnaast kunt u bij ons terecht C2PA-ontwikkelaarstool om de SSL.com C2PA API-eindpunten te testen.
Neem nu contact met ons op voor C2PA-oplossingen
SSL.com C2PA-ontwikkelaarstool | Test API's voor certificaatuitgifte, -ondertekening en -verificatie
TSA-eindpunten (C2PA-compatibel):
ECC (standaard): https://api.c2patool.io/api/v1/timestamps/ecc
RSA: https://api.c2patool.io/api/v1/timestamps/rsa
Vertrouwensbundels:
ENZOVOORT: https://api.c2patool.io/repository/C2PA-ECC-TRUST-BUNDLE.pem
RSA: https://api.c2patool.io/repository/C2PA-RSA-TRUST-BUNDLE.pem

