


Hoe u aan de slag kunt met C2PA-contentreferenties
Samenvatting: Deze handleiding beschrijft hoe C2PA-contentreferenties werken, de certificaattypen die beschikbaar zijn via SSL, de twee betrouwbaarheidsniveaus die bepalen welk certificaat het beste bij uw gebruikssituatie past, en het stapsgewijze proces voor het verkrijgen van een certificaat. SSL was een van de eerste publiekelijk vertrouwde certificeringsinstanties op de C2PA-vertrouwenslijst en geeft sinds 2025 productiegereed C2PA-certificaten uit. Daarmee is het de meest gevestigde partner voor organisaties die direct contentauthenticiteit in hun workflows willen integreren.
Door AI gegenereerde afbeeldingen, deepfake-video's en gemanipuleerde audio overspoelen het internet op een ongekende schaal. Gefabriceerde content die er authentiek uitziet, wordt angstaanjagend geavanceerd en veel moeilijker met het blote oog te herkennen. Als uw klanten worden misleid door media die legitieme communicatie van uw organisatie lijken te zijn, kan de negatieve impact op uw merk, reputatie en winst aanzienlijk zijn. Hoe bewijst u dan dat uw gepubliceerde content echt is en daadwerkelijk van u afkomstig is?
C2PA Content Credentials pakken deze uitdaging direct aan en bieden oplossingen voor de authenticiteit van content.
Ontdek oplossingen voor de authenticiteit van content
Wat is C2PA en hoe werkt het?
C2PA staat voor Coalitie voor Herkomst en authenticiteit van de inhoudContent Credentials fungeren als het 'voedingsetiket' voor digitale media. Net zoals voedselverpakkingen aangeven wat erin zit en waar het vandaan komt, bieden C2PA Content Credentials details over de oorsprong van een digitaal bestand, wie het heeft gemaakt of gewijzigd, en of het is aangepast. Het zijn stukjes metadata, oftewel extra informatie, die in digitale bestanden zijn ingebed om hun geschiedenis te tonen.
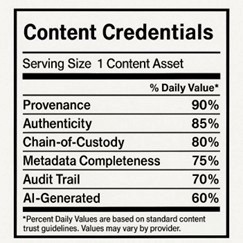
Wanneer content wordt aangemaakt of bewerkt, wordt een manifest (een gestructureerd blok metadata) direct in het bestand ingebed. Dat manifest legt de herkomst vast: wie het heeft gemaakt, welke tools zijn gebruikt en wanneer elke actie plaatsvond. Het manifest wordt vervolgens cryptografisch ondertekend, wat betekent dat elke ongeautoriseerde wijziging van het manifest de handtekening verbreekt en een waarschuwing activeert tijdens de verificatie. Dus, mochten uw merkmaterialen, productafbeeldingen of media ooit worden nagemaakt of gemanipuleerd, dan bieden Content Credentials uw organisatie een duidelijk en verdedigbaar bewijs van precies wat u hebt geproduceerd en wanneer.
C2PA wordt breed toegepast in digitale media en ondersteunt afbeeldingen, video, audio, documenten en tekst. Grote fabrikanten van apparaten, AI-platformen en mediatools hebben het geïntegreerd, zoals Adobe Photoshop, ChatGPT, Google Gemini, Leica, Nikon, Canon, Samsung en de Pixel-lijn van Google. Validators zoals LinkedIn, TikTok, Microsoft en Google tonen contentreferenties aan eindgebruikers.
De acceptatie ervan neemt snel toe. Organisaties die nu workflows voor contentauthenticiteit implementeren, verwerven een cruciaal voordeel, aangezien contentauthenticiteit op het punt staat een dringende, fundamentele verwachting te worden. Het uitstellen van de implementatie kan ertoe leiden dat uw organisatie achterop raakt naarmate standaarden evolueren en risico's toenemen.
Twee normen, twee doelen
Voor de implementatie van contentreferenties is het belangrijk om twee complementaire certificaattypen te begrijpen, die elk een eigen functie vervullen.
C2PA-claimondertekeningscertificaten Deze certificaten worden uitgegeven aan softwaretools, platforms en apparaten. Als uw organisatie een contentmanagementsysteem, een mediapublicatieplatform, digitale camera's, opnameapparaten, mobiele telefoons of een GenAI-tool levert, is dit het certificaat dat herkomstgegevens in uw assets integreert op het moment van creatie of verwerking. Per generatorproduct wordt één certificaat uitgegeven, afkomstig van een certificeringsinstantie (CA) die op de C2PA Trust List staat. SSL was een van de eerste CA's op die lijst.
CAWG-certificaten (Werkgroep voor beweringen van makers) dienen een ander doel: individuele en organisatorische toeschrijving. CAWG-certificaten stellen een persoon of bedrijf in staat een extra geverifieerde handtekening aan een asset toe te voegen. Dit is de laag die op cryptografisch verifieerbare wijze bevestigt: "Ik heb dit gemaakt" of "Mijn organisatie is verantwoordelijk voor deze content". Voor merken die hun visuele identiteit beschermen, journalisten die auteurschap claimen of organisaties die goedgekeurde media goedkeuren, is CAWG de identiteitslaag die C2PA alleen niet kan bieden.
Samen vormen deze twee soorten certificaten een compleet beeld: waarmee is een object gecreëerd of gewijzigd, en wie is daarvoor verantwoordelijk?
De drie pijlers van duurzame contentreferenties
De duurzaamheid van de inhoudelijke geloofwaardigheid berust op drie fundamenten:
C2PA-manifesten Leg de herkomst vast op het moment van creatie of wijziging en reis met het object mee.
Digitale handtekeningen Het manifest cryptografisch koppelen aan een vertrouwde identiteit. Dit is waar certificaten van pas komen. Alleen ondertekeningscertificaten uitgegeven door een C2PA Trust List Certificeringsinstantie waardoor verificatie van die handtekeningen mogelijk wordt. SSL is de eerste publiekelijk vertrouwde CA op de C2PA-conformiteitslijst. Het uitgeven van productiecertificaten begint begin 2025.
Digitale watermerken Het dient als een herstelmechanisme. Als een manifest van een asset wordt verwijderd, kan een onzichtbaar watermerk dat in de content zelf is ingebed, het herstellen. Dit maakt Content Credentials aanzienlijk beter bestand tegen kwaadwillenden die proberen herkomstgegevens te verwijderen.
Certificaatsoorten: Wat je nodig hebt en waarom
SSL biedt een complete reeks C2PA-compatibele certificaten voor elk gebruiksscenario in een workflow voor contentauthenticiteit.
Voordat u een certificaattype kiest, is het belangrijk om de twee 'beveiligingsniveaus' te kennen die het C2PA-systeem definieert. Beveiligingsniveaus zijn categorieën die beschrijven hoeveel vertrouwen u kunt stellen in de beweringen in een manifest, gebaseerd op het beveiligingsniveau van het systeem dat wordt gebruikt om de gegevens te ondertekenen.
Beveiligingsniveau 1 Dit omvat softwarematige ondertekening. Dit is van toepassing op bewerkingsprogramma's, cloudservices, AI-platforms en app-gebaseerde workflows. De ondertekeningssleutel bevindt zich in de software, waardoor Level 1 gemakkelijker te integreren en schalen is, maar dit resulteert ook in een lager algemeen vertrouwensniveau dan bij implementaties met hardwareondersteuning.
Beveiligingsniveau 2 Vereist hardwarematige ondertekening. De privésleutel wordt beschermd door speciale hardware (zoals een beveiligd element of HSM), waardoor het aanzienlijk moeilijker is om deze te compromitteren. Niveau 2 is de juiste keuze voor fysieke opnameapparaten (digitale camera's, videorecorders, mobiele telefoons, microfoons, enz.) en elke workflow waarbij de integriteit van het oorspronkelijke opnamemoment van primair belang is.
Weten onder welk niveau uw product valt, bepaalt welk certificaat u nodig heeft:
- C2PA-platformcertificaten Deze certificaten zijn bedoeld voor softwarematige generatoren, zoals bewerkingsprogramma's, cloudplatformen, AI-services en app-pipelines. Eén certificaat dekt één generatorproduct. Deze certificaten voldoen aan Assurance Level 1.
- C2PA-apparaatcertificaten Deze zijn bedoeld voor hardwaregeneratoren, zoals camera's, smartphones, camcorders, microfoons en opnameapparaten. Ze voldoen aan Assurance Level 2 en SSL levert ze via een API met hoge beschikbaarheid.
- CAWG-certificaten Ze vervullen een belangrijke, aanvullende rol. Waar C2PA-certificaten tools en apparaten authenticeren, authenticeren CAWG-certificaten de personen en organisaties achter de content. Gebaseerd op SSL's S/MIME CAWG-certificaten zijn standaardcertificaten die worden uitgegeven door openbare certificeringsinstanties en stellen individuele journalisten, fotografen of mediaorganisaties in staat om een geverifieerde auteursverklaring rechtstreeks aan hun content toe te voegen.
- De C2PA-tijdstempelservice Het toevoegen van een tijdstempel is cruciaal, maar wordt vaak over het hoofd gezien. 'Tijdstempeling' houdt in dat een betrouwbare registratie van het exacte tijdstip waarop de inhoud is ondertekend, wordt toegevoegd. Dit gebeurt via een service die voldoet aan RFC 3161 (een internationale standaard voor digitale tijdstempels). Zonder deze registratie kan de inhoud alleen worden vertrouwd zolang het ondertekeningscertificaat geldig is. Als een certificaat verloopt of wordt ingetrokken, is het onmogelijk om te bewijzen wanneer de inhoud is ondertekend. De Time Stamping Authority (TSA) van SSL registreert en beschermt het ondertekeningstijdstip, zodat de authenticiteit van uw inhoud kan worden geverifieerd, zelfs als certificaten later wijzigen of verlopen.
- C2PA Claim Signing API Onze SaaS-optie maakt het mogelijk om C2PA-manifesten voor uw assets te creëren, bewerken en ondertekenen via een eenvoudige API-aanroep, waardoor workflows voor contentreferenties toegankelijk worden voor teams zonder diepgaande C2PA-kennis. PKI Infrastructuur: wij regelen beide voor u.
Het ondertekeningsproces
Het traject van contentcreatie tot ondertekende, verifieerbare output omvat twee categorieën deelnemers.
Generatoren Dit zijn de tools en apparaten die C2PA-claims genereren en ondertekenen. Wanneer een fotograaf een foto maakt met een C2PA-compatibele camera of een creatief team een video exporteert vanuit een compatibel bewerkingsplatform, genereert de generator automatisch het manifest en voegt de digitale handtekening toe met behulp van het C2PA-certificaat.
Validatoren Dit zijn de tools en platforms die deze beweringen voor eindgebruikers lezen en verifiëren. Verificatie controleert de cryptografische handtekening, bevestigt het certificaat aan de hand van de C2PA-vertrouwenslijst en presenteert het resultaat in een leesbare samenvatting. Iedereen kan tegenwoordig content verifiëren op verify.contentauthenticity.org Of op LinkedIn, en grote platformen bouwen deze controles actief in hun eigen interfaces in. Zo heeft Google bijvoorbeeld aangekondigd dat Chrome binnenkort native ondersteuning voor validatie zal bieden.
Om een C2PA-platform- of apparaatcertificaat van SSL te verkrijgen, moeten generatorproducten eerst het C2PA-conformiteitsprogramma doorlopen. Dit proces omvat een intentieverklaring, een intakeformulier, architectuur- en interoperabiliteitstesten en de ontvangst van een conformiteitsverklaring van C2PA. SSL kan organisaties ondersteunen bij de documentatievereisten voor de beveiligingsarchitectuur. Als u een SSL-klant bent, kunnen wij u helpen dit proces te stroomlijnen door middel van onze sjabloon en documentatie voor de beveiligingsarchitectuur.
Zodra uw product een conformiteitsverklaring heeft, verloopt het uitgifteproces van het SSL-certificaat in drie duidelijke stappen.
Stap 1: Dien uw aanvraag in CSR en een conformiteitsverklaring. U levert SSL de conformiteitsverklaring die u van het C2PA-programma hebt ontvangen, het certificaatondertekeningsverzoek (CSR) bestand voor uw certificaat en uw SSL-account-ID.
Stap 2: Validatie. SSL authenticeert de aanvrager van het certificaat en controleert of aan alle vereisten is voldaan. Dit omvat het aanmaken van een account op het SSL-portaal, het voltooien van SSL's AI-gebaseerde identiteitsverificatie om goedkeuring voor individuele validatie te verkrijgen, en een beoordeling door het validatieteam van SSL om te bevestigen dat aan alle vereisten is voldaan.
Stap 3: Overhandiging van het certificaat. Zodra SSL de bevestiging geeft CSR Zodra de validatie is voltooid, genereren ze uw certificaat en leveren dit rechtstreeks via uw SSL-account. Als alternatief kunnen validatie en levering ook via onze API plaatsvinden.
Het proces is zo opgezet dat het grondig is zonder uw bedrijfsvoering te vertragen. Het team van SSL werkt gedurende het hele traject samen met klanten, en zakelijke klanten krijgen een toegewijde technische accountmanager en een executive sponsor toegewezen om hen te begeleiden bij de onboarding.
Waarom kiezen voor SSL voor C2PA?
Niet elke certificeringsinstantie (CA) kan C2PA-certificaten uitgeven. Om dit te kunnen doen, moet een CA voldoen aan de strenge eisen van het C2PA Conformance Program en opgenomen zijn in de officiële C2PA Trust List. SSL was de eerste publiekelijk vertrouwde CA die de conformiteitsstatus behaalde en geeft sinds 2025 productiegereed C2PA-certificaten uit.
Daarnaast heeft het SSL-team een speciale C2PA-infrastructuur opgezet en is het actief betrokken gebleven bij zowel de C2PA- als de CAWG-werkgroepen, waarbij het enkele werkgroepen heeft voorgezeten en heeft bijgedragen aan de ontwikkeling van de specificaties zelf. Wanneer de eisen veranderen, hoeven SSL-klanten zich niet in allerijl aan te passen.
Enkele andere redenen waarom SSL zich onderscheidt op het gebied van contentauthenticiteit:
SSL is een van de vijf grootste openbare certificeringsinstanties qua volume en genereert dagelijks miljoenen certificaten en handtekeningen. De infrastructuur die uw C2PA-certificaten ondersteunt, is dezelfde infrastructuur die enkele van 's werelds snelste verwerkingssystemen aankan. PKI omgevingen. Betrouwbaarheid en schaalbaarheid zijn ingebouwd, niet achteraf toegevoegd.
SSL lanceerde ook de eerste publiekelijk beschikbare C2PA-sandboxWe bieden ontwikkelaars en productteams een plek om ondertekeningsworkflows te testen met echte certificaten voordat ze deze implementeren. We bieden ook een gratis C2PA-manifestverificatieplatform waarmee de handtekening- en certificaatgegevens kunnen worden geanalyseerd. C2PA.shDat soort directe toegang is zeldzaam in het bedrijfsleven. PKIEn het weerspiegelt de filosofie van SSL om complexe beveiligingstechnologie toegankelijk te maken.
Voor zakelijke klanten biedt SSL een SLA met een beoogde uptime van 99.9%, 24/7 prioritaire Tier 1-ondersteuning en dedicated, uitgebreide ondersteuning op werkdagen met 24/5 bereikbaarheid voor kritieke problemen. De responstijden voor kritieke problemen worden gemeten in uren, niet in dagen.
Waarom nu handelen?
Wachten op bredere acceptatie om investeringen in contentauthenticiteit te rechtvaardigen, is een verkeerde inschatting. De merken en platformen die vandaag de dag C2PA-workflows bouwen, zullen over verifieerbare contentprovenance beschikken wanneer publiek, toezichthouders en contentmakers dit als basisvereiste stellen. Content zonder referenties zal als onbetrouwbaar worden beschouwd.
SSL biedt de infrastructuur, expertise en de status op de Trust List om die overgang praktisch te maken. Als uw organisatie op enige schaal digitale content creëert, distribueert of publiceert, zouden Content Credentials nu onderdeel moeten zijn van uw strategie voor beveiliging en merkvertrouwen. Neem hieronder contact met ons op om te beginnen:

