Inloggegevens en certificaten voor eSigner-demo

Demo-inloggegevens, QR-codes en configuratie-informatie om experimenteel gebruik van SSL.com's eSigner cloud-ondertekeningsomgeving te vergemakkelijken.

SSL.com onderhoudt een aparte “sandbox”-omgeving voor onze eSigner cloudondertekeningsservice, zodat gebruikers kunnen experimenteren met de verschillende apps en hulpprogramma's voordat ze met de productie aan de slag gaan Document ondertekening en EV Code-ondertekening certificaten. Deze how-to bevat demo-inloggegevens, QR-codes en configuratie-informatie om experimenteel gebruik van de eSigner Express-sandbox, CodeSignToolen DocSignTool.

Demo eSigner-referenties

Gebruik deze demo-inloggegevens wanneer u zich aanmeldt bij de eSigner Express-sandboxen het testen van de CodeSignTool en DocSignTool opdrachtregelhulpprogramma's:

  • gebruikersnaam: esigner_demo
  • Wachtwoord: esignerDemo#1

Demo QR-codes en TOTP-geheimen

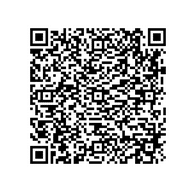
Scan de onderstaande QR-codes in een app voor twee-factor-authenticatie zoals Authy or Google Authenticator om op tijd gebaseerde eenmalige wachtwoorden (TOTP's) te genereren voor gebruik bij het testen van eSigner. U kunt ook de onderstaande TOTP-geheimen gebruiken om het ondertekenen te automatiseren met: CodeSignTool en DocSignTool.

Certificaat voor documentondertekening

  • QR Code:
    Test QR-code voor certificaten voor documentondertekening
  • TOTP-geheim: JrQzGNoMUQbJyNb6RecxX2TTImVz0uItDnzWbslMagM=

EV Code Signing-certificaat

  • QR Code:
    eSigner code-ondertekening demo QR-code
  • TOTP-geheim: RDXYgV9qju+6/7GnMf1vCbKexXVJmUVr+86Wq/8aIGg=

Configuratie van CodeSignTool en DocSignTool

Om de bovenstaande demo-inloggegevens te gebruiken met de CodeSignTool en DocSignTool opdrachtregelhulpprogramma's, moeten ze opnieuw worden geconfigureerd om naar de eSigner-testomgeving te verwijzen. Vervang hiervoor de inhoud van conf/code_sign_tool.properties or conf/doc_sign_tool.properties met de volgende tekst:

CLIENT_ID=qOUeZCCzSqgA93acB3LYq6lBNjgZdiOxQc-KayC3UMw
OAUTH2_ENDPOINT=https://oauth-sandbox.ssl.com/oauth2/token
CSC_API_ENDPOINT=https://cs-try.ssl.com
TSA_URL=http://ts.ssl.com
Note: Standaard ondersteunt SSL.com tijdstempels van ECDSA-sleutels. Als u deze fout tegenkomt: Het tijdstempelcertificaat voldoet niet aan de vereiste minimale lengte van de openbare sleutel, dient u contact op te nemen met uw softwareleverancier om tijdstempels van ECDSA-sleutels toe te staan. Als uw softwareleverancier het gebruik van het normale eindpunt niet toestaat, kunt u dit verouderde eindpunt http://ts.ssl.com/legacy gebruiken om een ​​tijdstempel te krijgen van een RSA-tijdstempeleenheid.
Bedankt voor het kiezen van SSL.com! Als u vragen heeft, neem dan contact met ons op via e-mail op Support@SSL.com, bel 1-877-SSL-SECURE, of klik gewoon op de chatlink rechtsonder op deze pagina. U kunt ook antwoorden op veel voorkomende ondersteuningsvragen vinden in onze kennis basis.
Twitter
Facebook
LinkedIn
Reddit
E-mail

Blijf geïnformeerd en veilig

SSL.com is een wereldleider op het gebied van cyberbeveiliging, PKI en digitale certificaten. Meld u aan om het laatste branchenieuws, tips en productaankondigingen te ontvangen van SSL.com.

SSL.com

We willen graag uw feedback

Vul onze enquête in en laat ons uw mening over uw recente aankoop weten.

Privacyoverzicht
SSL.com

Deze website maakt gebruik van cookies zodat we u de best mogelijke gebruikerservaring kunnen bieden. Cookie-informatie wordt opgeslagen in uw browser en heeft functies zoals het herkennen van u wanneer u terugkeert naar onze website en ons team helpen te begrijpen welke secties van de website u het meest interessant en nuttig vindt.

Lees onze voor meer informatie Cookie- en privacyverklaring.

3rd Party Cookies

Deze website maakt gebruik van Google Analytics & Statcounter om anonieme informatie te verzamelen, zoals het aantal bezoekers van de site en de meest populaire pagina's.

Door deze cookies ingeschakeld te houden, kunnen we onze website verbeteren.

Toon details