


Inzicht in merkcertificaten
BIMI (Brand Indicators for Message Identification) is een standaard voor e-mailauthenticatie die is ontworpen om de merkherkenning en geloofwaardigheid te vergroten door geverifieerde logo's in e-mailclients weer te geven. Om frauduleus gebruik van merklogo's te voorkomen, bevat BIMI beveiligingsprotocollen die ervoor zorgen dat alleen geautoriseerde logo-eigenaren kunnen deelnemen. Een belangrijk onderdeel van dit raamwerk is het Mark Certificate, dat valideert dat een logo eigendom is van een legitieme organisatie. Er zijn twee hoofdcategorieën van deze merken:
- Geverifieerde merken: Dit zijn logo's die geregistreerd zijn bij een erkend merkenbureau (geregistreerd merk) of zijn vastgesteld via een overheidsmachtiging (overheidsmerk).
- Algemene merken: Hieronder vallen logo's die voldoen aan de criteria voor opname in een merkcertificaat, zoals merken van eerder gebruik. Een Prior Use Mark is een niet-geregistreerd handelsmerk, ook wel bekend als een common law-merk. Deze merken gebruiken doorgaans de symbolen "TM" of "SM".
Bij SSL.com bieden we momenteel twee typen merkcertificaten aan:
- Geverifieerde merkcertificaten (VMC's) – Uitgegeven voor geregistreerde merken.
- Common Mark-certificaten (CMC's) – Uitgegeven voor merken die eerder zijn gebruikt.
Zowel VMC's als CMC's versterken de e-mailbeveiliging en het vertrouwen door de legitimiteit van het logo van een merk te verifiëren via BIMI en Domain-based Message Authentication, Reporting and Conformance (DMARC). Wanneer een e-mail de DMARC-authenticatiecontroles doorstaat, garanderen deze certificaten dat het domein van de afzender niet wordt vervalst, waardoor het logo van het merk kan worden weergegeven in ondersteunde e-mailclients. In deze gids leest u hoe u een Verified Mark-certificaat en een Common Mark-certificaat kunt verkrijgen.
Wie kan een kwaliteitscertificaat krijgen?
Merkcertificaten kunnen alleen worden uitgegeven aan de volgende entiteitstypen:
- Particuliere organisaties: wettelijk geregistreerde bedrijven zoals LLC, Ltd, GmbH, OOO, SL, Sp. z oo en soortgelijke rechtspersonen.
- Overheidsinstanties: Publieke instellingen zoals overheidsdiensten, openbare scholen en lokale overheden.
- Bedrijfseenheden: Bedrijven zonder rechtspersoonlijkheid die officieel geregistreerd staan bij een overheidsinstantie. Sommige eenmanszaken komen mogelijk in aanmerking.
- Niet-commerciële entiteiten: internationale organisaties die niet aan één land zijn gelieerd, zoals de VN of de NAVO.
Basisvereisten voor een merkcertificaat
Voor geverifieerde merkcertificaten (VMC's) met geregistreerde merken:
- Het handelsmerk moet geregistreerd zijn bij een bureau dat vermeld staat in de directory van de WIPO: WIPO-gids.
Voor Common Mark-certificaten (merken van eerder gebruik):
- Het ingediende beeldmerk moet op de website van de aanvrager verschijnen.
- Het domein van de website moet overeenkomen met het domein in de aanvraag.
- Het merk moet minimaal 12 maanden op het domein openbaar zichtbaar zijn geweest.
Stap 1: Voorbereiding op uw Verified Mark-certificaat: DMARC-naleving eenvoudig gemaakt
Voordat u een Mark-certificaat kunt verkrijgen, moet uw domein voldoen aan DMARC (Domain-based Message Authentication, Reporting & Conformance). DMARC verbetert de e-mailbeveiliging door berichten te verifiëren en te bepalen hoe berichten die de authenticatie niet doorstaan, moeten worden afgehandeld door ze in quarantaine te plaatsen of te weigeren. Dit zorgt ervoor dat alleen legitieme e-mails onder uw domeinnaam worden afgeleverd. Voor deze sectie hebt u toegang nodig tot de DNS-records van uw domein. Als u niet degene bent die uw DNS beheert, neem dan contact op met uw serverbeheerder.
Controleer uw DMARC-status
- SPF (Sender Policy Framework) configureren – SPF voorkomt e-mail spoofing door te specificeren welke servers namens u e-mail mogen verzenden.
- Verzamel de IP-adressen van alle mailservers die worden gebruikt om e-mail te verzenden, inclusief webservers en services van derden.
- Maak voor elk domein een SPF-record met behulp van een teksteditor. Voorbeeld:
v=spf1 ip4:1.2.3.4 ip4:2.3.4.5 include:thirdparty.com -all - Publiceer uw SPF-record als een TXT-vermelding in uw DNS-instellingen.
- Valideer uw SPF-record met een SPF-controletool.
- DKIM instellen (DomainKeys Identified Mail) – DKIM is een e-mailauthenticatieprotocol dat wordt gebruikt om e-mails digitaal te ondertekenen en de authenticiteit ervan te verifiëren. Uw e-mailprovider biedt mogelijk een DKIM-installatietool aan om u hierbij te helpen.
- Kies een DKIM-selector (bijv. “standard._domainkey.example.com” = hostnaam).
- Genereer een openbaar-privé sleutelpaar:
- Windows: Gebruik PuTTYGen.
- Linux/Mac: Gebruik ssh-keygen.
- Publiceer de openbare sleutel in een TXT-record in uw DNS. Voorbeeld:
v=DKIM1; p=YourPublicKey - Bewaar de persoonlijke sleutel op een veilige plaats, zoals vereist door uw e-mailprovider.
- DMARC-bewaking instellen.
De meest cruciale – en tijdrovende – stap is het configureren van DMARC om je e-mailverkeer te monitoren. Dit helpt bij het vaststellen van een basislijn van goedgekeurde afzenders voordat DMARC-beleid wordt afgedwongen. Als u DNS niet beheert, vraag dan uw provider om het record toe te voegen.
- Voeg een DMARC-record toe in uw DNS-instellingen.
- Gebruik een TXT-record met de naam: _dmarc.uw_domein.com
Voorbeeldwaarde:
v=DMARC1; p=none; rua=mailto:dmarcreports@your_domain.com
- Stel het beleid in op p=none om in de bewakingsmodus te beginnen.
- Gebruik een DMARC-controletool om de configuratie te valideren. Let op: het kan 24 tot 48 uur duren voordat wijzigingen zijn doorgevoerd.
- Begin met het controleren van DMARC-rapporten om te zien welke e-mails wel of niet voldoen aan SPF en DKIM. DMARC-rapporten zijn in XML-formaat en kunnen lastig te lezen zijn. Gebruik een DMARC-rapportprocessor om het gegevenscontroleproces te vereenvoudigen.
- Let goed op verzenders die niet in uw SPF-record zijn opgenomen.
- Werk uw SPF indien nodig bij, zodat alle legitieme bronnen worden gedekt.
- DMARC-handhaving inschakelen Nadat u uw e-mailverkeer hebt gecontroleerd en de gemarkeerde geautoriseerde afzenders hebt aangepakt, is het tijd om over te gaan van controle naar handhaving. DMARC biedt twee handhavingsopties:
- Quarantaine: Verdachte berichten komen in de spam terecht.
- Afwijzen: Ongeautoriseerde berichten worden volledig geblokkeerd (meest veilig).
- Ga naar uw DNS-instellingen en zoek uw DMARC-record.
- Wijzig het beleid van p=none naar p=quarantine.
Voorbeeld:
v=DMARC1; p=quarantaine; pct=10; rua=mailto:dmarcreports@uw_domein.com - Gebruik de pct-tag om de handhaving geleidelijk te regelen.
Verhoog geleidelijk totdat u 100% bereikt. - Wanneer u klaar bent voor volledige afdwinging, hoeft u alleen maar p=quarantine bij te werken naar p=reject.
Stap 2: Uw logo voorbereiden op naleving van de BIMI-richtlijnen
Zodra uw e-mailauthenticatie en BIMI-gegevens correct zijn geconfigureerd, is de volgende stap ervoor te zorgen dat uw logo aan de BIMI-vereisten voldoet. Om een Verified Mark Certificate (VMC) te verkrijgen, moet uw logo beschermd zijn door een geregistreerd handelsmerk of officiële wettelijke erkenning of bescherming genieten van een overheidsinstantie. Dit is een verplichte vereiste, aangezien een nationaal of internationaal geregistreerd handelsmerk of overheidsgoedkeuring helpt merkinbreuk te voorkomen en het risico op logo-vervalsing door kwaadwillenden verkleint.
Om in aanmerking te komen voor BIMI, moet uw logo geoptimaliseerd zijn voor consistente merkherkenning in alle e-mailclients. Het moet duidelijk en herkenbaar blijven bij verschillende formaten en resoluties. BIMI vereist dat logo's vierkant zijn en aangeleverd worden in Scalable Vector Graphics (SVG)-formaat – specifiek conform het SVG Tiny Portable/Secure (SVG P/S)-profiel zoals gedefinieerd door de BIMI Working Group.
Logo-ontwerp en bestandsvereisten
Zorg er bij het ontwerpen van uw logo voor dat het aan de volgende criteria voldoet:
- Als uw geregistreerde logo kleur bevat, moet het SVG-bestand dezelfde kleuren bevatten.
- Het logo moet een vierkante beeldverhouding (1:1) hebben.
- Het ontwerp moet gecentreerd worden, zodat het correct wordt weergegeven in ronde of vierkante lijsten.
- Een effen, niet-transparante achtergrond is vereist voor een consistente weergave.
- De uiteindelijke SVG-bestandsgrootte mag niet groter zijn dan 30 KB.
Uw logo converteren naar SVG Tiny Portable/Secure (SVG P/S)
1. Maak of converteer uw logo naar een vectorformaat.
Logo's die zijn gemaakt in raster- of pixelformaten (zoals PNG of JPG) zijn niet geschikt voor BIMI. Uw logo moet eerst worden omgezet naar een echt vectorformaat en worden opgeslagen als een vectorbestand. .svg bestand.
2. Exporteer het logo als SVG Tiny 1.2 met Adobe Illustrator.
- Open je logo in Adobe Illustrator.
- In de Aanbod paneel, selecteer Artboards bewerken.
- Stel de breedte (W) en hoogte (H) in op gelijke waarden om een vierkant tekengebied te creëren en pas vervolgens de wijzigingen toe.
- Zodra het is afgerond, ga naar Bestand > Opslaan als....
- Kies SVG als het bestandstype en klik op Opslaan.
- Selecteer in het dialoogvenster SVG-opties de optie SVG Klein 1.2 voor SVG-profielenen bevestig vervolgens.
Na het exporteren opent u het SVG-bestand in een teksteditor en voert u de volgende aanpassingen door:
- Verander de basisprofiel waarde voor kleine-ps.
- Verwijder eventuele x en y attributen (bijvoorbeeld, x=”0px” en y=”0px”).
- Verwijder het attribuut overflow=”zichtbaar”.
- Werk het een element dat de naam van uw organisatie weerspiegelt.
- Sla het bestand op.
3. Converteer SVG Tiny 1.2 naar SVG P/S met behulp van BIMI Tools
Gebruik vervolgens de officiële BIMI-conversietoolkit om je logo af te ronden. De toolkit bevat zelfstandige converters voor Windows en macOS, evenals een script dat integreert met Adobe Illustrator. De tools zijn direct beschikbaar op de website van de BIMI GroupDit biedt een eenvoudige manier om standaard SVG-bestanden om te zetten naar het vereiste SVG Tiny P/S-formaat.
- Als je Adobe Illustrator niet gebruikt, zijn de losstaande programma's doorgaans de eenvoudigste optie.
- Als je Illustrator gebruikt, kun je door het script te installeren de conversie direct vanuit Illustrator uitvoeren. Scripts menu.
Zorgen voor de juiste regeleinden (alleen LF)
De SVG-specificatie vereist dat alle regeleinden uitsluitend gebruikmaken van regeleindetekens (LF). Sommige programma's, waaronder Adobe Illustrator en bepaalde tekstverwerkers, kunnen standaard regeleindetekens (CRLF) invoegen, wat niet is toegestaan.
Je kunt gebruiken notepad ++ om deze taak te voltooien. Het is een gratis tekstverwerker en de nieuwste versie is te downloaden op de website. officiële website.
Om regeleinden te controleren en te corrigeren met behulp van notepad ++:
- Open het SVG Tiny P/S-bestand in notepad ++.
- Navigeer naar Weergave > Symbool weergeven > Einde van de regel weergeven om regeleinden weer te geven.
- Als er CRLF-tekens aanwezig zijn, ga dan naar Bewerken > EOL-conversie > Unix (LF).
- Onder coderingZorg ervoor dat het bestand is opgeslagen in UTF-8 formaat.
- Sla het bijgewerkte SVG-bestand op.
Controleer of uw logo gereed is met de SSL.com SVG-logovalidator
Gebruik de SSL.com SVG Logo Validator om te controleren of uw SVG-bestand voldoet aan de opmaakvereisten die in de voorgaande secties zijn besproken.
SVG-logovalidator Deze link leidt u naar de online validatietool op de website van SSL.com.
Elke opmaakfout in het bestand leidt tot een mislukte logovalidatie. De tool toont alle fouten in een defect logo. U kunt elke fout corrigeren door de voorgaande secties in deze handleiding te raadplegen.
Stap 3: Maak uw SSL.com-account aan en valideer uw domein
Door een account aan te maken, kunt u de vereisten voor uw certificaat indienen en de bestelstatus volgen. Een gevalideerd domein is een belangrijke vereiste voor de uitgifte van uw certificaat. Zodra u een account hebt aangemaakt, kunt u uw domeinnaam vooraf valideren voordat u Mark-certificaten bestelt. Raadpleeg hiervoor de volgende handleidingen van SSL.com:
Account aanmaken domein Validation
Stap 4: Bestel uw merkcertificaat
- Ga naar SSL.comProductpagina van het Mark-certificaat.
- Klik op Nu kopen.
- Selecteer de duur van uw certificaat.
- Bevestig de aankoop en betaling.
Stap 5: Voldoe aan de validatievereisten
Vul de registrantgegevens in
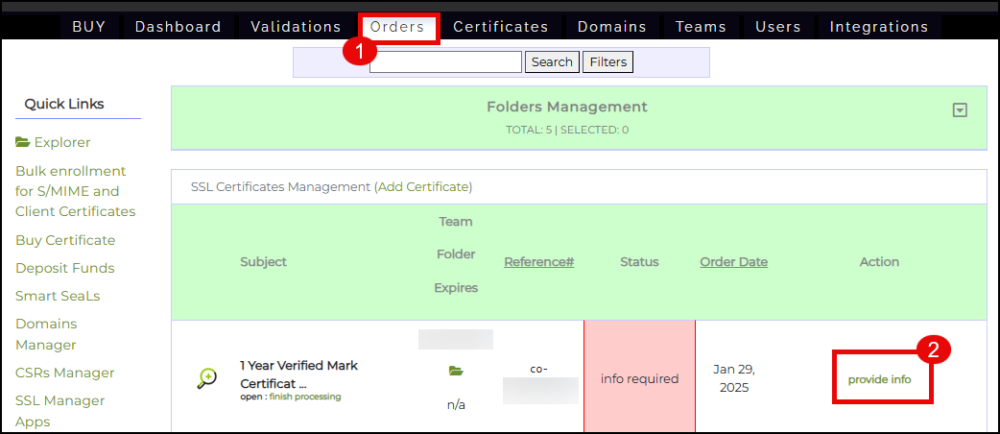
- Log in op uw SSL.com-account. Klik op de Bestellingen tabblad. Zoek uw bestelling en klik op de informatie verstrekken link.
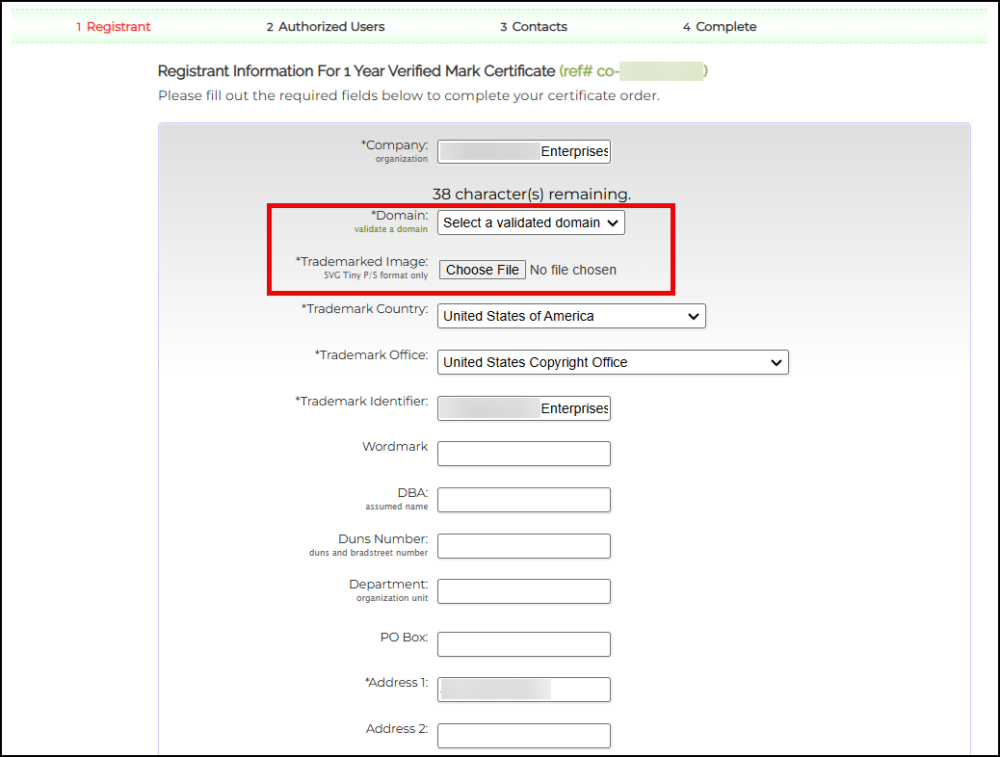
- Plaats alle benodigde informatie over uw bedrijf op de Domein veld, klik op de vervolgkeuzepijl en selecteer het domein dat u eerder hebt gevalideerd. Op het Gedeponeerd handelsmerk veld, upload uw bedrijfslogo dat is opgemaakt als SVG Tiny-PSHoud er rekening mee dat de maximale bestandsgrootte 30 KB is.
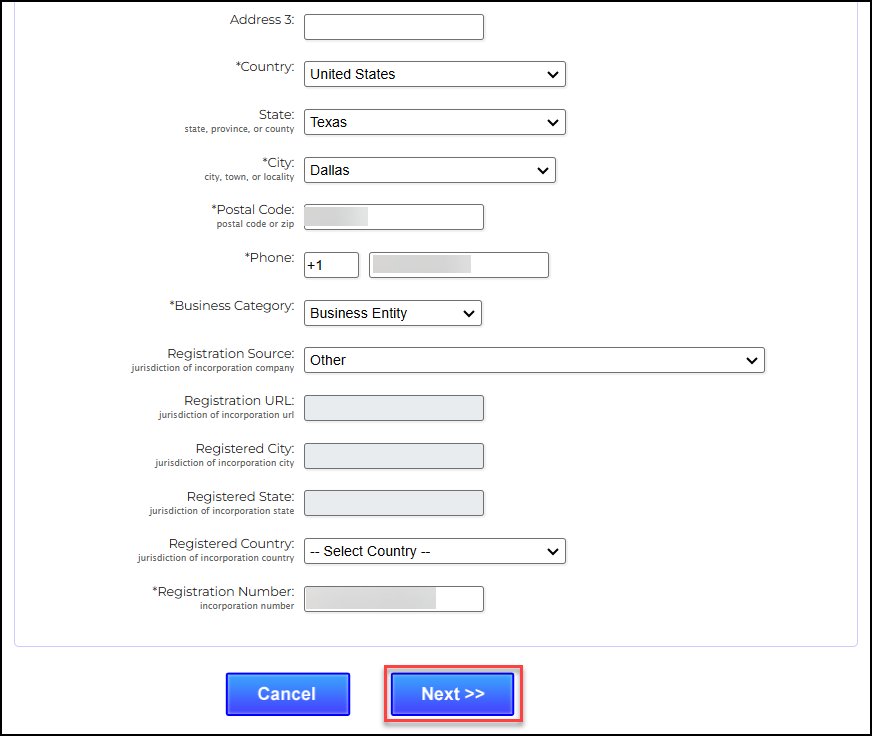
- Nadat u alle vereiste velden hebt ingevuld, klikt u op Volgende >> knop.
Vul de velden in voor Contractondertekenaar, Contractaanvrager en Certificaatgoedkeurder
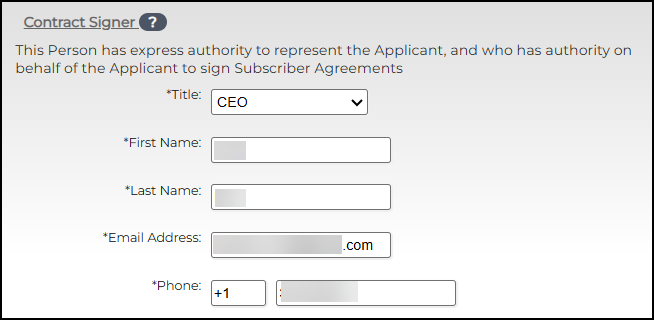
Vul de naam in van de persoon/personen die bevoegd zijn om contracten voor uw organisatie te ondertekenen. Dit moet een functionaris van de organisatie zijn, zoals een CEO, President, Corporate Secretary, Treasurer, Vice-President, COO, CIO, CFO, CSO, Managing Member, Director of Department Head, enz. De contractondertekenaar wordt geacht alle functies te bekleden, maar u kunt ook andere personen aan specifieke functies toevoegen.
- Contractondertekenaar – Deze persoon heeft uitdrukkelijke bevoegdheid om de aanvrager te vertegenwoordigen en is gemachtigd om namens de aanvrager abonnementscontracten te ondertekenen.
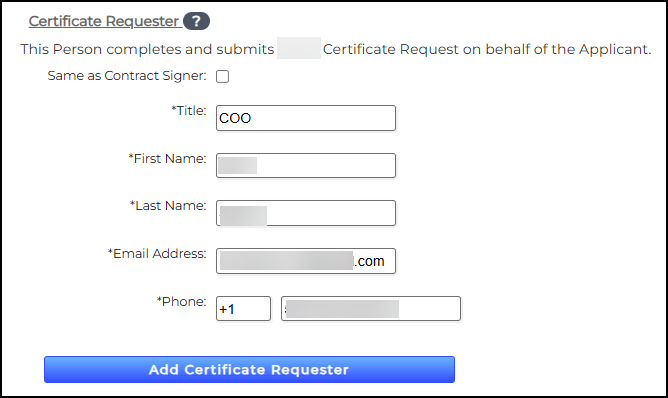
- Certificaataanvrager – Deze persoon vult een certificaataanvraag in en dient deze in namens de aanvrager. Als deze persoon dezelfde is als de aanvrager, Contract ondertekenaar, vink het daarvoor bestemde vakje aan.
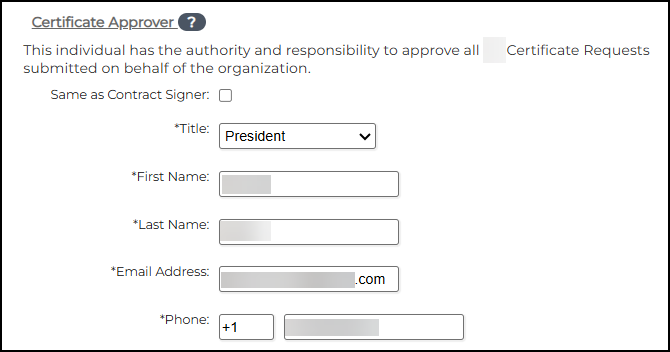
- Certificaatgoedkeurder – Deze persoon is bevoegd en verantwoordelijk voor het goedkeuren van alle certificaataanvragen die namens de organisatie worden ingediend. Als deze persoon dezelfde is als de Contract ondertekenaar, vink het daarvoor bestemde vakje aan.
- Klik op de Volgende >>
Contacten toevoegen
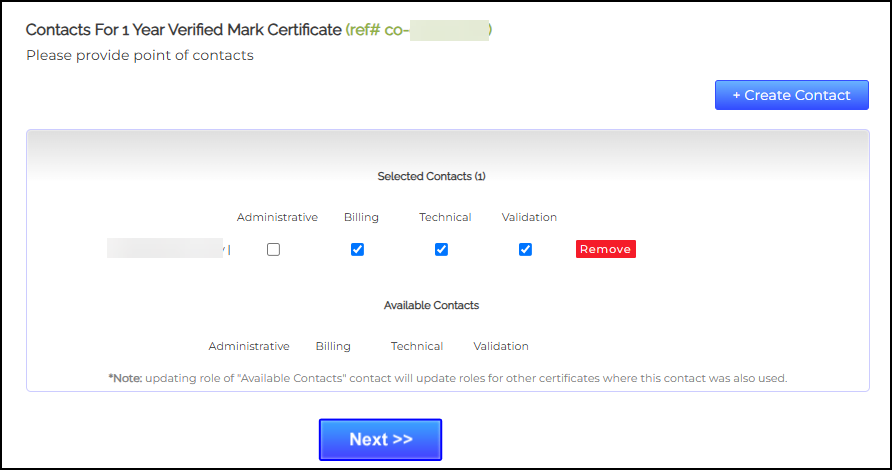
- Geef contactpersonen binnen uw organisatie op die het validatieteam van SSL.com van aanvullende informatie kunnen voorzien. Vink alle relevante vakjes aan met betrekking tot de rol van de persoon. U kunt ook op de knop klikken. +Nieuw contact aanmaken knop om indien nodig extra contactpersonen toe te voegen. Klik daarna op de Volgende >> knop.
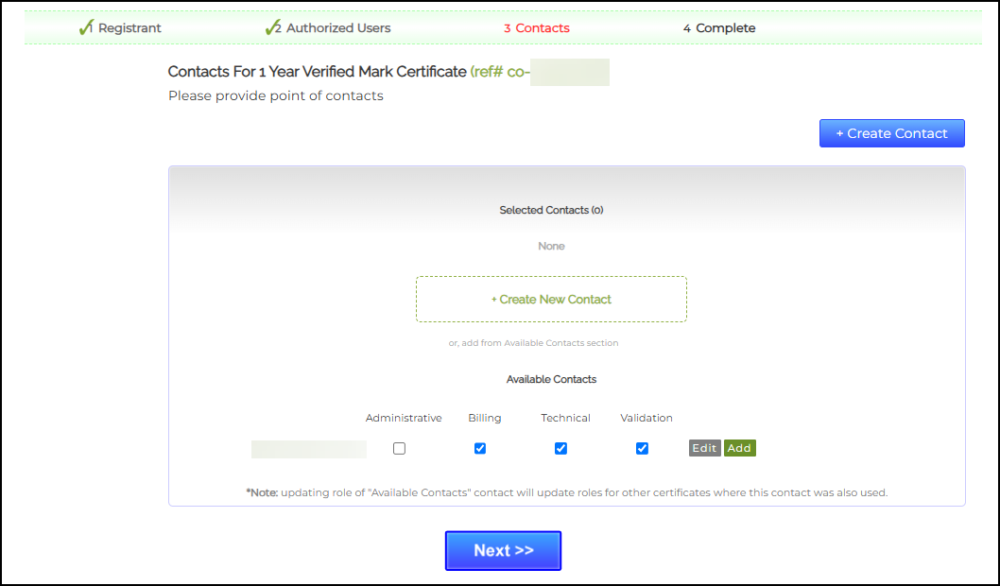
- Maak uw lijst met geselecteerde contactpersonen definitief. Klik na bevestiging op Volgende >> knop.
Vanaf hier is de SSL.com Het validatieteam neemt contact met u op om u te informeren over de resterende vereisten voor uw bestelling, waaronder het volgende:
- Face-to-face verificatieprocedure
SSL.com werkt samen met gerenommeerde externe aanbieders van AI-identiteitsverificatie. In combinatie met een handmatige controle door het validatieteam van SSL.com faciliteren zij veilige persoonlijke identiteitsverificatie (F2F) voor de aangewezen persoon (zoals de ondertekenaar van een contract of de goedkeurder van een certificaat).
Zodra het validatieteam u heeft laten weten dat aan alle vereisten is voldaan en uw certificaat is afgegeven, kunt u doorgaan met Stap 6.
Kleurbeperkingen voor het validatieproces van het gemeenschappelijk merkcertificaat
Indien de huidige en historische weergaven van het merk dezelfde kleur gebruiken, dient het merk dat voor opname in het certificaat wordt ingediend, dezelfde kleur te gebruiken en consistent te zijn met hoe het logo de afgelopen 12 maanden op de website van de organisatie is verschenen.
Het is alleen toegestaan om een merk in een andere kleur te accepteren indien daar geldige en gedocumenteerde redenen voor zijn, waaronder, maar niet beperkt tot:
-
Technische conformiteit: Het historische logo maakte gebruik van transparantie of kleurverlopen, wat verboden of afgeraden is volgens de BIMI-voorschriften. Het merk heeft daarom een versie met effen kleuren aangeleverd voor het SVG-bestand.
-
Verbeteringen op het gebied van toegankelijkheid: Het merk heeft zijn kleuren aangepast om te voldoen aan erkende toegankelijkheidsnormen (bijv. de WCAG-vereisten voor hoog contrast).
-
Kleine merkvernieuwing: Het merk heeft een beperkte update van het kleurenpalet doorgevoerd (bijvoorbeeld van "marineblauw" naar "elektrisch blauw"), terwijl de naam, vorm en het algehele ontwerp van het logo ongewijzigd zijn gebleven.
-
Toepasselijke bepalingen: De toepasselijke lokale wetgeving of merkenregels bepalen dat kleur geen bepalend of beperkend element van het merk is.
Stap 6 – Implementeer uw certificaat en configureer uw BIMI TXT-record
SSL.com SSL.com host zowel uw keurmerkcertificaat als uw SVG-logobestand voor BIMI. U kunt de standaard-URL's van SSL.com gebruiken of URL's opgeven die verwijzen naar bestanden die op uw eigen openbare webserver zijn geüpload.
De aanbevolen optie is om de standaard-URL's van SSL.com te gebruiken. Met deze aanpak bereidt SSL.com de benodigde URL's voor en host deze. .pem en .svg Bestanden worden namens u gedownload, waardoor u ze niet handmatig hoeft te downloaden en uploaden naar uw server.
Als alternatief kunt u uw eigen URL's gebruiken in plaats van uw certificaat- en logobestand. In dat geval moet u de benodigde bestanden downloaden van uw SSL.com-klantenaccount, uploaden naar uw openbaar toegankelijke webserver en uw eigen URL's gebruiken in het BIMI TXT-record.
Om een BIMIT TXT-record aan te maken, moet u naar de DNS-records van uw domeinprovider gaan en de waarden voor de volgende velden invullen: Type, Host, Waarde en TTL. Houd er rekening mee dat de veldnamen per domeinprovider kunnen verschillen.
| VELD | WAARDE | PRODUCTBESCHRIJVING |
| Type | TXT | Geeft het DNS-recordtype aan |
| gastheer | standaard._bimi.uwdomein.com | Voeg het voorvoegsel "default._bimi" toe, gevolgd door uw domeinnaam |
| Waarde | Geverifieerde cijferlijsten en officiële cijferlijsten zal omvatten: l= https URL van het SVG-logo en a = https-URL van het certificaatbestand (.PEM-bestand) |
Uw BIMI TXT-record |
| Common Mark-certificaten zal alleen het volgende bevatten: l = https-URL van het SVG-logo |
||
| TTL | 1 uur (3600 seconden) | Aanbevolen instelling voor de levensduur (TTL) |
Ga verder naar beneden in de handleiding voor meer gedetailleerde instructies.
Optie A: Gebruik het standaardlogo en de certificaat-URL's van SSL.com.
Met deze optie kopieert u eenvoudig de standaard-URL's voor het SVG-logo en het merkcertificaat uit uw klantaccount en gebruikt u deze bij het aanmaken van uw BIMI DNS TXT-record.
Raadpleeg de onderstaande instructies:
- Log in op je SSL.com klantaccount.
- Klik Bestellingen Selecteer het bovenste menu. Zoek uw merkcertificaat in de lijst die verschijnt en klik vervolgens op de Download Klik op deze link om de details van uw bestelling te bekijken.
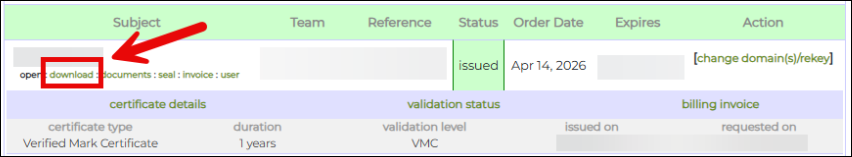
- Zodra uw bestelgegevens verschijnen, scrollt u naar beneden naar het volgende gedeelte: EINDENTITEITSCERTIFICATEN. Klik vervolgens op Toon details.
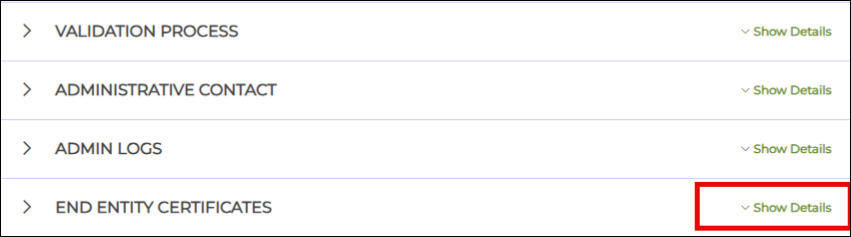
- Hieronder, in het betreffende onderdeel BIMI DNS-INSTELLINGJe ziet dan een voorbereid DNS TXT-record en je hoeft alleen de waarden te kopiëren voor Host, Type, en de URL's voor uw SVG-logo en certificaat die worden gehost door SSL.com.
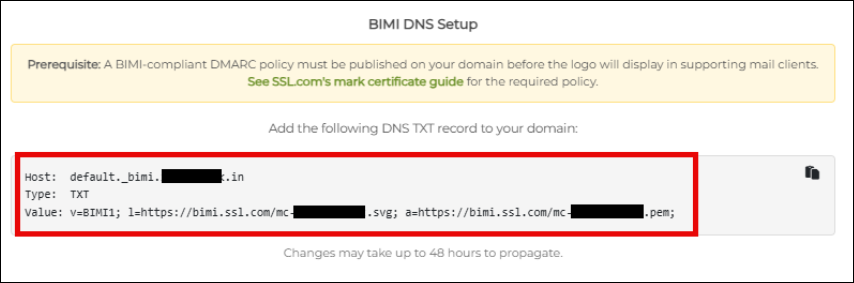
Let op:
Voor geverifieerde keurmerkcertificaten en overheidskeurmerkcertificaten zal het voorbereide DNS TXT-record het volgende bevatten:
Host: default._bimi.yourdomain.com
Type: TXT
Waarde:
v=BIMI1
l = https-URL van het SVG-logo
a = https-URL van het certificaatbestand (.PEM-bestand)
Voor Common Mark-certificaten bevat het DNS TXT-record alleen het volgende:
Host: default._bimi.yourdomain.com
Type: TXT
Waarde:
v=BIMI1
l = https-URL van het SVG-logo
- Houd er rekening mee dat het tot 48 uur kan duren voordat wijzigingen zijn doorgevoerd. Om uw configuratie te controleren, gebruikt u de volgende opdracht: De verificatietool van BIMI Group Controleer of uw DNS-record correct is gepubliceerd. Stuur vervolgens een testmail om te controleren of uw logo correct wordt weergegeven in ondersteunde inboxen. Zodra het logo naar verwachting wordt weergegeven, is uw BIMI-installatie succesvol voltooid.
Optie B: Vervang uw logo en certificaat door uw eigen URL's.
Met deze optie download je het SVG-logo en .pem Download het certificaatbestand van uw SSL.com-klantenaccount en upload deze naar uw eigen openbare webserver. Noteer na het uploaden de openbare URL's voor het SVG-logo en het certificaatbestand, aangezien deze URL's nodig zijn bij het configureren van uw BIMI DNS TXT-record. Raadpleeg de onderstaande instructies voor meer informatie:
- Log in op je SSL.com klantaccount.
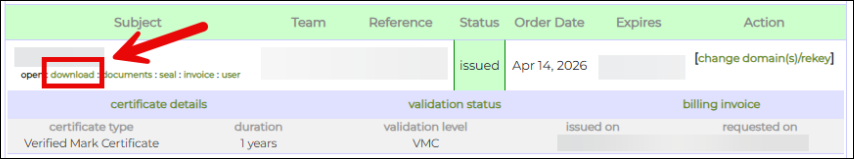
- Klik Bestellingen Selecteer het bovenste menu. Zoek uw merkcertificaat in de lijst die verschijnt en klik vervolgens op de Download Klik op deze link om de details van uw bestelling te bekijken.
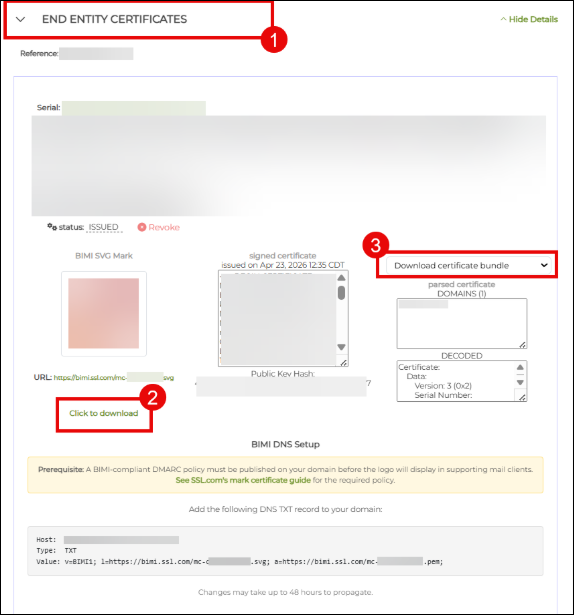
- Zodra uw bestelgegevens verschijnen, scrollt u naar beneden. Klik EINDENTITEITSCERTIFICATENVerderop vindt u de downloadopties voor uw certificaat (in .PEM-formaat) en logo (in .SVG-bestandsformaat).
- Upload het .PEM-certificaatbestand en uw .SVG-logobestand naar uw openbare webserver. Noteer de URL's, want die hebt u nodig voor de volgende stap.
- Maak een BIMI TXT-record aan en voeg deze toe aan uw DNS-instellingen via uw hostingprovider. Open een nieuw bestand in een tekst- of documenteditor en stel een BIMI TXT-record op dat van toepassing is op het type merkcertificaat dat u hebt. U hebt de locatie nodig van het PEM-certificaatbestand dat u eerder hebt opgeslagen, samen met de URL van uw SVG-logo.
Opmerking: In de BIMI-recordsyntaxis wordt het nummer 1, de hoofdletter i (I), en de kleine letter L (l) lijken op elkaar. Houd hier rekening mee bij het aanmaken van uw BIMI TXT-record. De kleine letter L (l) is de juiste om te gebruiken wanneer je verwijst naar de URL van het SVG-logo.
Formatteer het record als volgt:
Voor Common Mark-certificaten bevat het DNS TXT-record alleen het volgende:
Host: default._bimi.yourdomain.com
Type: TXT
Waarde:
v=BIMI1
l = https-URL van het SVG-logo
Let op: Zorg ervoor dat u het volgende plaatst: een puntkomma na elk onderdeel, een spatie tussen de onderdelen; een puntkomma aan het einde.
Voorbeeld van een DNS TXT-record voor een certificaat van een gemeenschappelijk merk.
v=BIMI1; l=https://images.yourdomain.com/brand/bimi-logo.svg;
Zodra uw record gereed is, voegt u het toe als een DNS TXT-record via het beheerportaal van uw domeinprovider.
Voor geverifieerde keurmerkcertificaten en overheidskeurmerkcertificaten bevat het DNS TXT-record het volgende:
Host: default._bimi.yourdomain.com
Type: TXT
Waarde:
v=BIMI1
l = https-URL van het SVG-logo
a = https-URL van het certificaatbestand (.PEM-bestand)
Let op: Zorg ervoor dat u het volgende plaatst: een puntkomma na elk onderdeel, een spatie tussen de onderdelen; een puntkomma aan het einde.
Voorbeeld van een DNS TXT-record voor een geverifieerd keurmerkcertificaat.
v=BIMI1; l=https://images.yourdomain.com/brand/bimi-logo.svg; a=https://images.yourdomain.com/brand/certificate.pem;
-
Na het toevoegen van de record kan het tot 48 uur duren voordat de propagatie is voltooid. Om te controleren of alles correct is ingesteld, gebruikt u de De verificatietool van BIMI Group Controleer uw gegevens. Stuur tot slot een testmail om te verifiëren of uw logo correct wordt weergegeven. Zodra het zichtbaar is, is uw BIMI-configuratie voltooid!
Neem contact op met SSL.com
Voor meer informatie over Mark-certificaten van SSL.com, neem contact op met ons verkoopteam <p></p>


