


Met ingang van 1 juni 2023 heeft SSL.com zijn sleutelopslagprotocollen voor codeondertekeningscertificaten bijgewerkt en de optie om codeondertekeningscertificaten in PFX-formaat te verkrijgen, stopgezet. Dit is ingevoerd om te voldoen aan de richtlijnen van het Certificate Authority/Browser (CA/B) Forum, die vereisen dat de privésleutels van codeondertekeningscertificaten worden beveiligd in versleutelde apparaten (zoals tokens), on-site FIPS-compatibele hardware security modules (HSM's) of via cloudgebaseerde HSM-services.
Onder de ondersteunde cloud HSM-opties onderscheidt Microsoft Azure Key Vault (Premium Tier) zich als een robuuste keuze voor het opslaan van persoonlijke sleutels en het genereren van Certificate Signing Requests (CSRs).
Om Azure Key Vault (Premium Tier) te kunnen gebruiken, moeten gebruikers een certificaatondertekeningsaanvraag (CSR), die fungeert als een officiële aanvraag voor SSL.com om een codeondertekeningscertificaat uit te geven. Voordat een CSR wordt gebruikt om een certificaat uit te geven, een certificeringsinstantie zoals SSL.com Moet verifiëren dat de privésleutel de basis vormt voor de encryptie die in de aanvraag wordt gebruikt en dat deze is aangemaakt en veilig is opgeslagen op een gecertificeerd apparaat dat voldoet aan de normen van FIPS 140-2 Niveau 2 (of hoger), met bescherming tegen sleutelexport. Deze verificatie wordt uitgevoerd via een attestatieproces, dat kan worden uitgevoerd door een gekwalificeerde beveiligingsfunctionaris die door de registrant is aangewezen, of via een attestatiedienst van SSL.com.
In de volgende secties vindt u instructies over hoe klanten een CSR en ondergaan de ceremoniedienst uitgevoerd door het deskundige team van SSL.com.
SSL.com als auditor
U kunt SSL.com tegen betaling als auditor laten optreden. Voor meer informatie kunt u contact opnemen met het salesteam van SSL.com via verkoop@ssl.com
Breng je eigen auditor mee (BYOA)
Klanten kunnen een gekwalificeerde auditor selecteren om te bevestigen dat de privésleutels zijn gegenereerd en opgeslagen op een compatibele Hardware Security Module (HSM). Deze methode staat bekend als Breng je eigen auditor mee (BYOA).
Voorwaarden
- Een Azure Key Vault (Premium-laag). De Azure Key Vault-servicelaag die voor dit proces moet worden gebruikt, is Premium omdat het FIPS 140-2 niveau 3 gevalideerd is.
- Raadpleeg de volgende sectie voor instructies over het maken van een Azure Key Vault: Maak een Azure Key Vault.
- Als u al een bestaande Azure Key Vault heeft, gaat u verder naar de andere sectie: Genereer een certificaatondertekeningsaanvraag in Azure Key Vault.
- Een handtekeningcertificaatbestelling bij SSL.com.
Raadpleeg dit artikel voor een volledige lijst met cloud-HSM's die SSL.com ondersteunt voor het ondertekenen van code: Ondersteunde cloud-HSM's voor documentondertekening en codeondertekening.
Maak een Azure Key Vault
- Log in bij de Azure-portal.
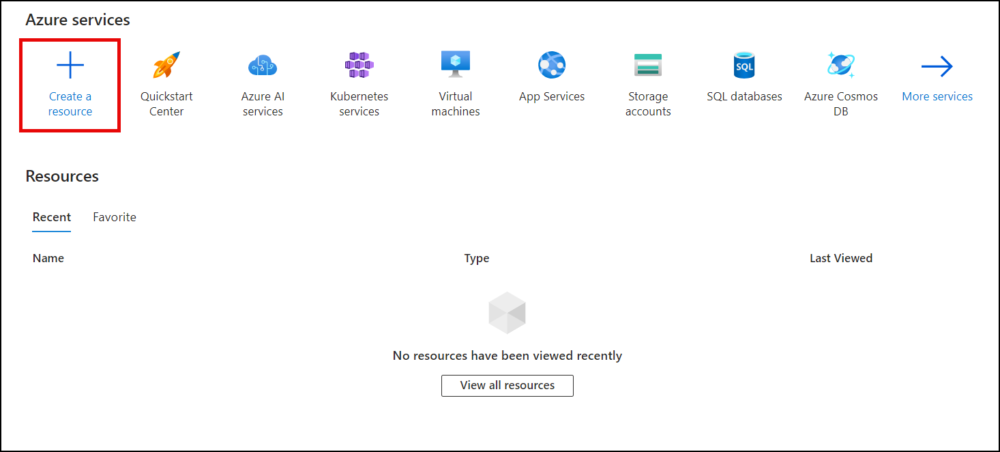
- Klik Maak een bron.
- Scroll naar Sleutel kluis En klik op de knop creëren link.

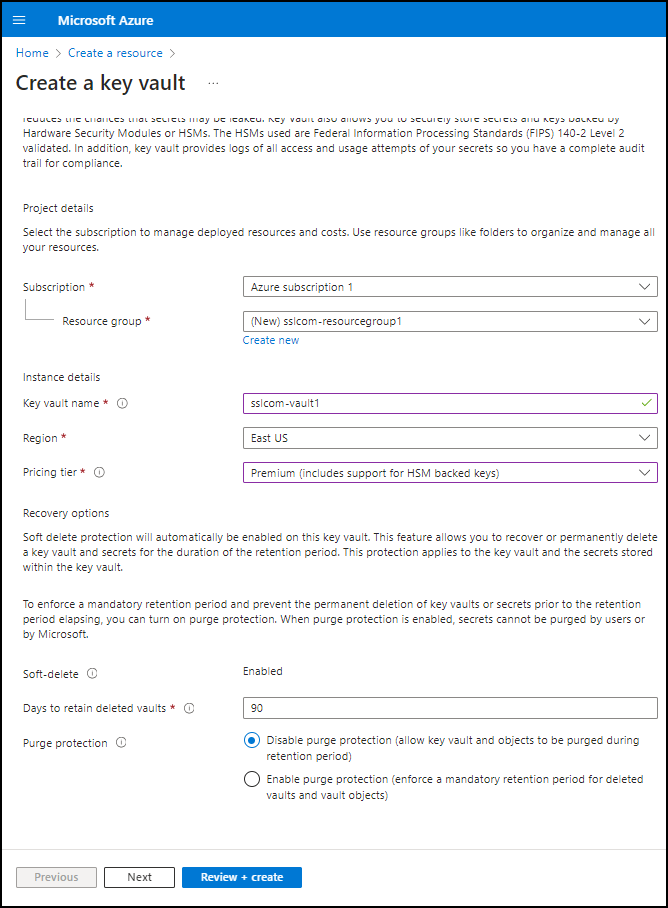
- Onder de De Basis sectie, voer dan het volgende uit.
- Selecteer het abonnement en de resourcegroep. Indien nodig kunt u een nieuwe resourcegroep maken door op te klikken Maak nieuwe.
- Wijs een naam en regio toe. Geef een naam op voor uw Key Vault en kies een regio.
- Kies voor het Premium-prijsniveau. Om te voldoen aan de FIPS 140-2-standaard, selecteert u het prijsniveau 'Premium'.
- Configureer herstelopties. Stel de herstelopties voor uw Key Vault in, inclusief opschoonbeveiliging en de bewaarperiode voor verwijderde kluizen.
- Klik op de Volgende knop om door te gaan naar de Toegang tot configuratie-instellingen pagina.
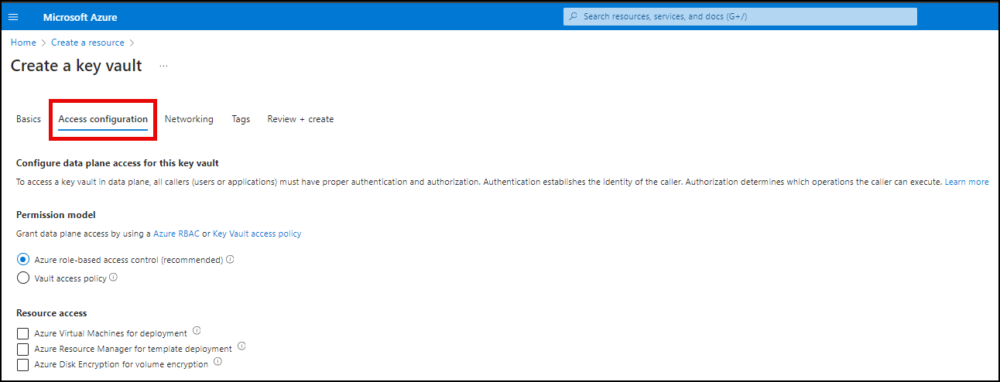
- Klik Toegangsconfiguratie. Stel het toegangsbeleid in voor uw Key Vault.
- Klik Netwerken. Kies een verbindingsmethode voor uw Key Vault.
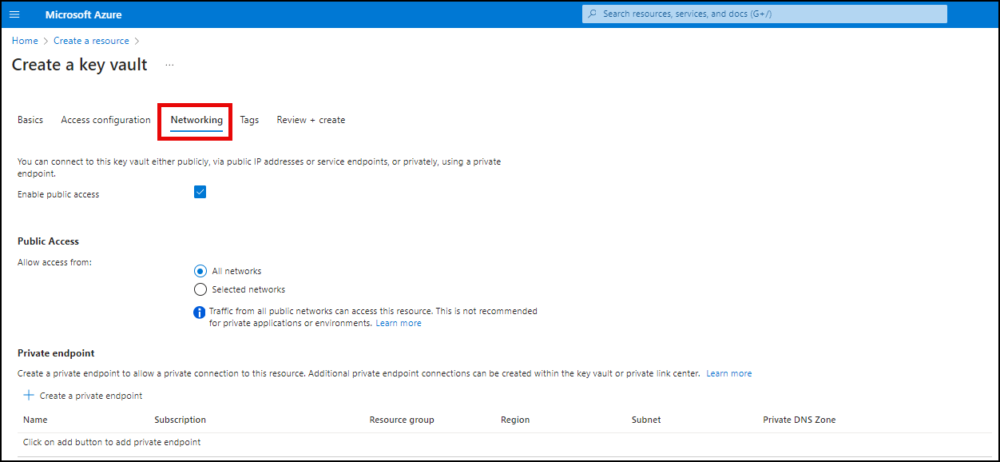
- Klik Tags. Maak desgewenst tags voor uw Key Vault.
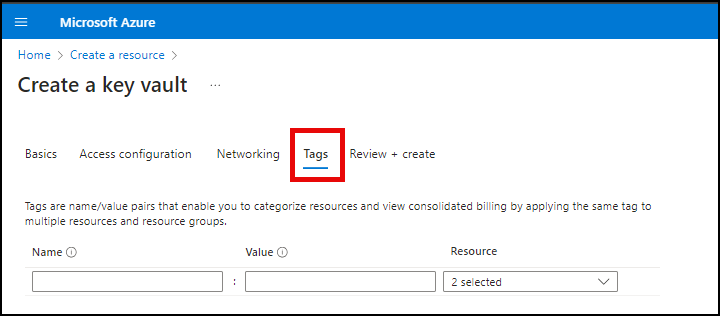
- Doorgaan naar Beoordelen + creëren. Beoordeling uw instellingen en klik vervolgens op de knop Maken om uw nieuwe Key Vault te maken.
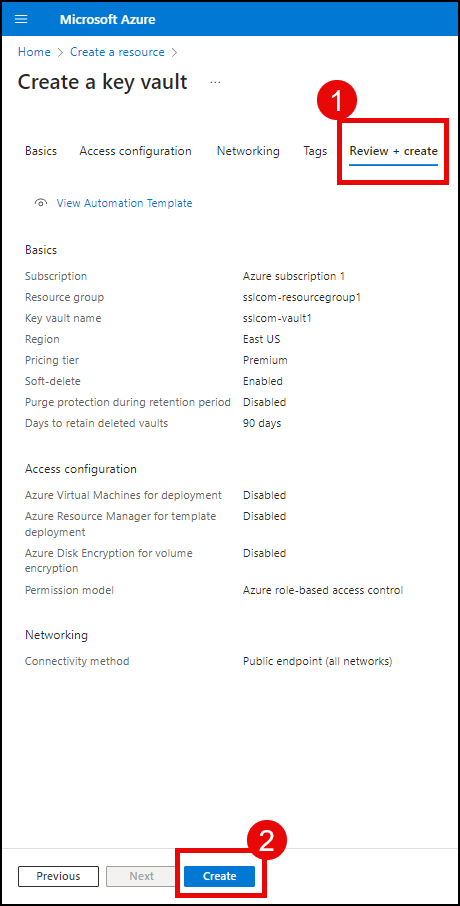
- Azure maakt vervolgens uw nieuwe Key Vault. Zodra het klaar is, kunt u het openen door op te klikken Ga naar de bron knop.
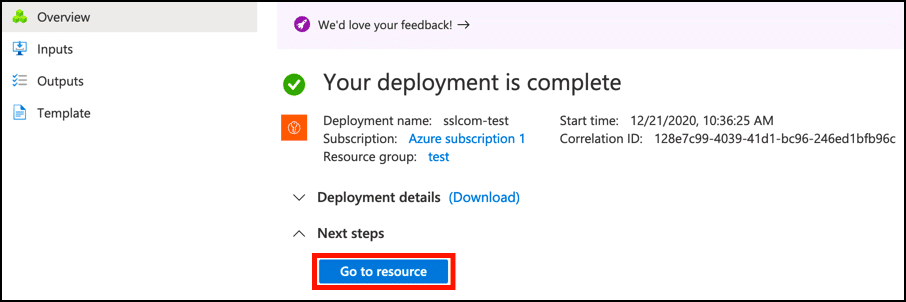
Genereer een aanvraag voor certificaatondertekening in Azure Key Vault
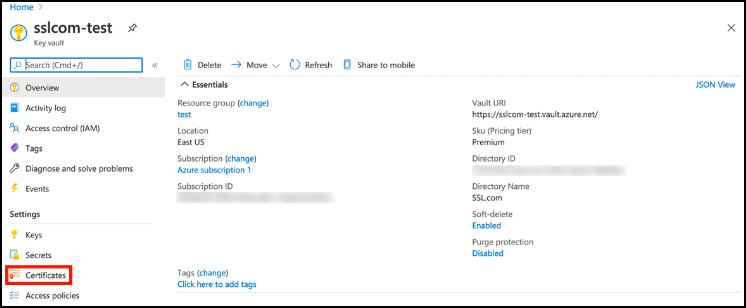
- Selecteer uw sleutelkluis en klik Certificaten.
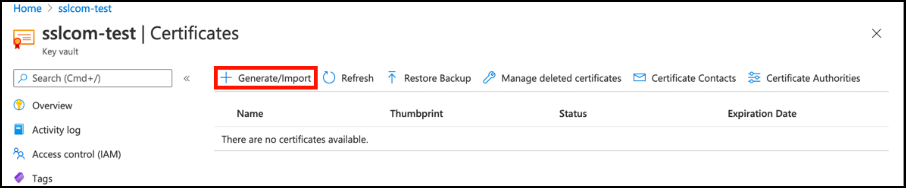
- Klik op de Genereer / Import om het te openen Maak een certificaat aan venster.
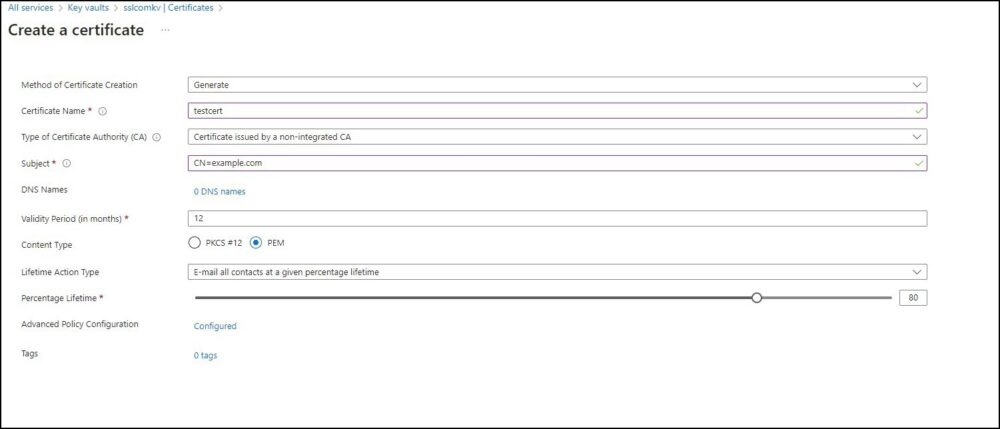
- Voltooi de volgende velden:
- Methode voor het aanmaken van certificaten: Selecteer 'Genereren'.
- Certificaatnaam: Voer een unieke naam in voor uw certificaat.
- Type certificeringsinstantie (CA): Kies 'Certificaat uitgegeven door een niet-geïntegreerde CA'.
- Onderwerp: Geef de X.509 Distinguished Name op voor uw certificaat.
- Geldigheidsduur: U kunt deze standaard op 12 maanden laten staan. Voor Code Signing-certificaten met een langere geldigheidsperiode komt het uitgegeven certificaat overeen met uw bestelling, niet met de CSR.
- Inhoudstype: Selecteer 'PEM'.
- Levenslange actietype: Configureer Azure om e-mailwaarschuwingen te verzenden op basis van een bepaald percentage van de levensduur van het certificaat of een specifiek aantal dagen vóór de vervaldatum.
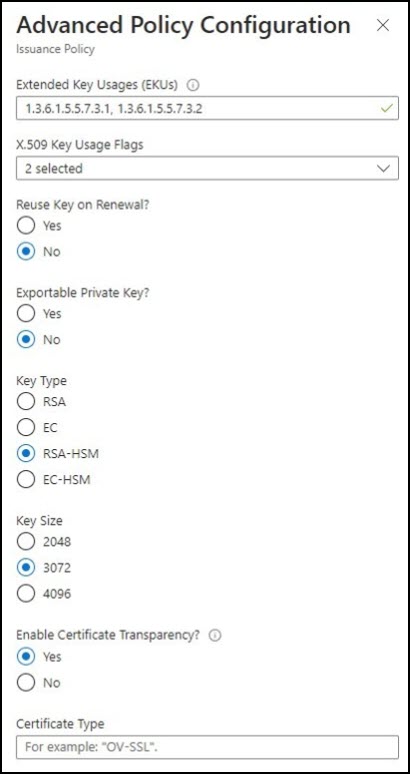
- Geavanceerde beleidsconfiguratie. Klik op Geavanceerde beleidsconfiguratie om de sleutelgrootte, het type en het beleid voor sleutelhergebruik en exporteerbaarheid in te stellen.
- Voor certificaten uitgegeven door SSL.com kunt u vertrekken Uitgebreid sleutelgebruik (EKU's), Vlaggen voor X.509-sleutelgebruiken Schakel Certificaattransparantie in op hun standaardwaarden.
- Sleutel hergebruiken bij verlenging? Selecteer Nee.
- Exporteerbare privésleutel? Selecteer Nee.
- Sleutel type. Kiezen RSA+HSM
- Sleutelgrootte. Voor een Code Signing-certificaat kunt u alleen kiezen tussen 3072 of 4096.
- Wanneer u klaar bent met het instellen van de Geavanceerde beleidsconfiguratie, klikt u op de OK knop, gevolgd door creëren.

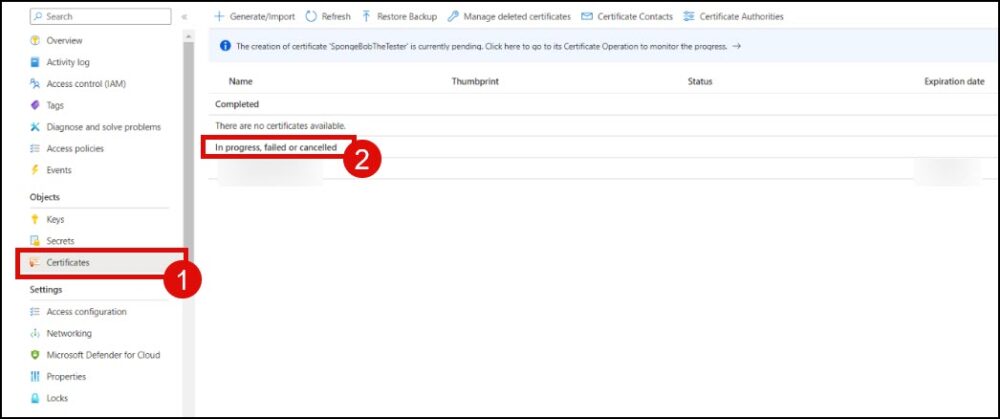
- Op de Certificaten sectie, zoek uw certificaat in de lijst met in uitvoering, mislukt of geannuleerd certificaten en klik erop.
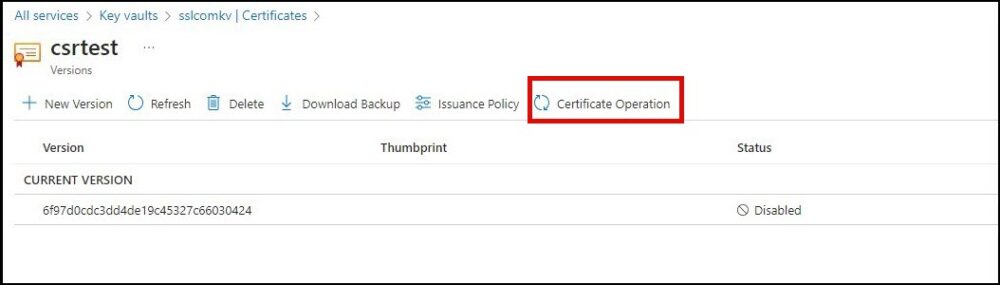
- Klik Certificaatbewerking.
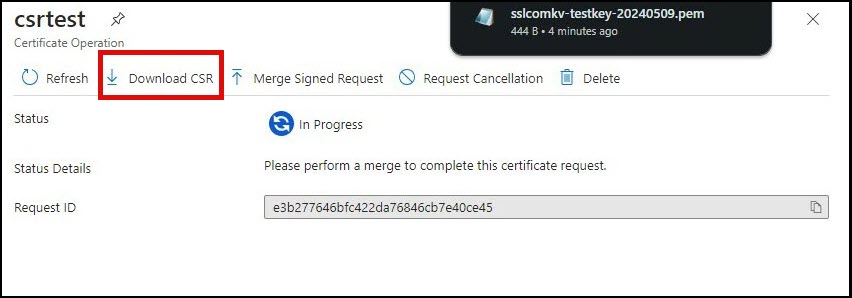
- Klik Downloaden CSR en sla het bestand op een veilige locatie op.
Dien de CSR naar SSL.com en onderga een attestatie
Zodra u uw sleutelpaar en Certificate Signing Request hebt gegenereerd (CSR), is de volgende essentiële stap attestatie. Voordat SSL.com een codeondertekeningscertificaat kan uitgeven, moeten we verifiëren dat uw privésleutel is gegenereerd en veilig is opgeslagen op een FIPS 140-2 Level 2 (of hoger) gecertificeerd apparaat met niet-exporteerbare sleutelbeveiliging. Voor klanten die Azure Key Vault Premium Tier gebruiken, zijn er twee attestatieopties:SSL.com als auditor
U kunt SSL.com tegen betaling als auditor laten optreden. Voor meer informatie kunt u contact opnemen met het salesteam van SSL.com via verkoop@ssl.com
Breng je eigen auditor mee (BYOA)
Klanten kunnen een gekwalificeerde auditor selecteren om te bevestigen dat de privésleutels zijn gegenereerd en opgeslagen op een compatibele Hardware Security Module (HSM). Deze methode staat bekend als Breng je eigen auditor mee (BYOA).

