


Deze handleiding is uitsluitend bedoeld voor het installeren of vervangen van een certificaat voor codeondertekening in deze gevallen met een YubiKey:
- Je hebt een blanco YubiKey rechtstreeks bij Yubico gekocht.
- Je moet een verlopen exemplaar vervangen. SSL.com Codeondertekeningscertificaat op uw YubiKey
- Uw YubiKey is besteld bij SSL.com en het vooraf geïnstalleerde codeondertekeningscertificaat is niet verlopen (geen configuratie nodig)
- Je hebt een document ondertekening certificaat (zie: Sleutelgeneratie en attestatie met YubiKey voor certificaten voor documentondertekening)
Voor de doeleinden van code ondertekeningis het vereist dat uw privésleutel veilig wordt gegenereerd en opgeslagen op een extern FIPS-gevalideerd hardwareapparaat in plaats van op uw computer. Gebruikers kunnen een sleutelpaar genereren op een bestaande YubiKey en een attest certificaat Dat bewijst dat de privésleutel op het apparaat is gegenereerd. Het attestatiecertificaat kan vervolgens worden gebruikt om codeondertekeningscertificaten van SSL.com te verkrijgen, die handmatig op de YubiKey kunnen worden geïnstalleerd.
Een attestationcertificaat is slechts geldig voor één YubiKey. Als u uw certificaat in meerdere YubiKeys wilt installeren, moet u voor elk token een attestation uitvoeren. Neem contact op met ondersteuning@ssl.com voor meer informatie over meerdere certificaatuitgiften.
Deze handleiding leidt u door:
- Een genereren sleutelpaar en attest certificaat op je Yubikey
- Het verifiëren het attestatiecertificaat en de koppeling ervan aan een SSL.com EV-codeondertekeningsopdracht
- Downloaden uw codeondertekeningscertificaat
- Installatie van het uw nieuwe certificaat in de YubiKey
Voorwaarden
- Nieuwste versie van Yubico Authenticator en ykman Command Line Interface (CLI).
Let op:
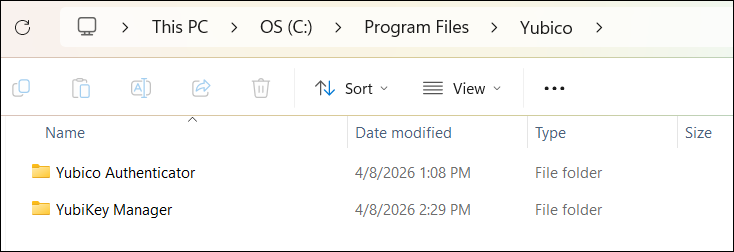
Om het sleutelpaar te genereren en later het codeondertekeningscertificaat te installeren, downloadt u deze tool: Grafische gebruikersinterface (GUI) van Yubico Authenticator.Om het attestatiecertificaat te genereren, gebruikt u de ykman Command Line Interface (CLI), die in dit downloadpakket is opgenomen: YubiKey-manager.
Na installatie worden beide tools opgeslagen in de Yubico-map op uw computer.
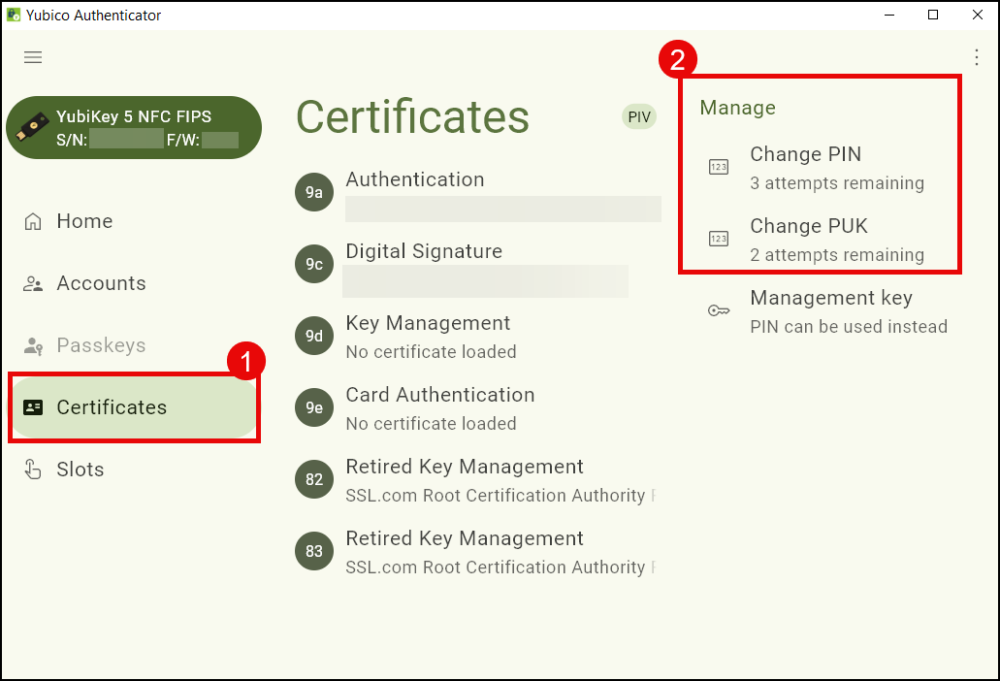
- Uw YubiKey PIN en PUK geconfigureerd op Yubico Authenticator. Als uw YubiKey-token bij Yubico is aangeschaft, moet u uw pincode en PUK-code instellen. Open hiervoor Yubico-authenticator, klik op de Certificaten tabblad. Op de Beheren sectie, ziet u de opties om uw PIN en PUK.
Stap 1: Genereer sleutelpaar op YubiKey
- Downloaden Yubico Authenticator.
- Sluit uw YubiKey aan en start Yubico Authenticator.
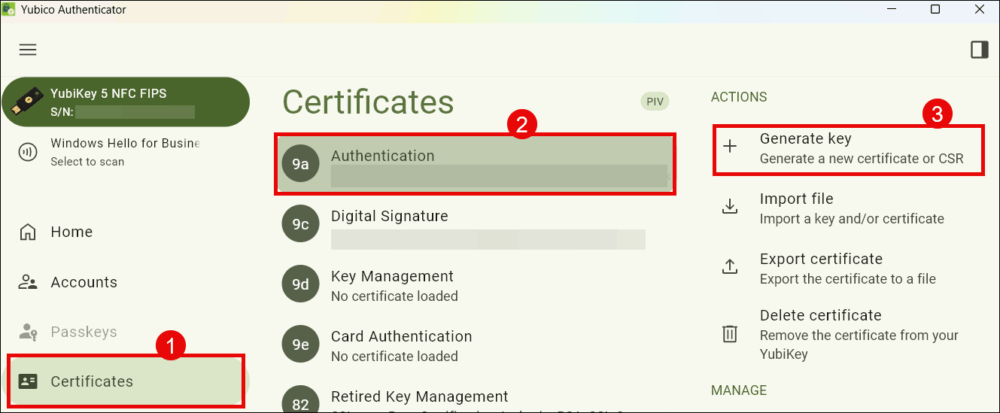
- Onder de Certificaten Selecteer in de sectie 'Certificate Signing' het tabblad dat overeenkomt met het YubiKey-slot waar u het sleutelpaar wilt genereren. Voor een codeondertekeningscertificaat selecteert u Verificatie (slot 9a). Klik op Genereer sleutel verder gaan.
-
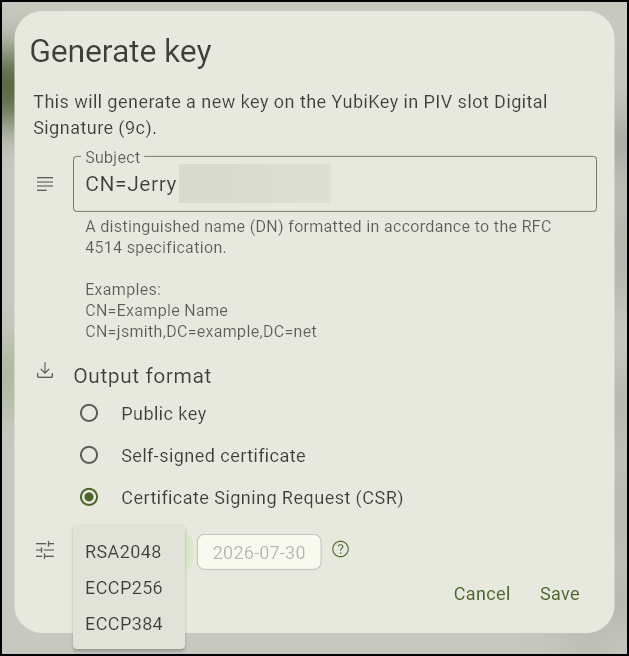
Op de Onderwerp Voer in dit veld de distinguished name (DN) in. Voor het codeondertekeningscertificaat. Dit is de naam van de organisatie of persoon en wordt weergegeven in alle software die met het certificaat is ondertekend. Zorg ervoor dat u de tekens correct typt.
CN=voordat u de onderscheidende naam typt. Voorbeeld:CN=Example Company.Bij Output Format, kies Certificaat ondertekeningsverzoek (CSR).
Van de Algoritme keuzelijst, maak een selectieVoor het ondertekenen van code kunt u kiezen voor ECCP256 or ECCP384.
Klik ten slotte op Opslaan knop.
- Sla de CSR certificaat in een map.
Stap 2: Genereer een attestcertificaat
Elke YubiKey wordt vooraf geladen met een privésleutel en een certificaat van Yubico waarmee u een kunt genereren attest certificaat om te verifiëren dat er een privésleutel is gegenereerd op een YubiKey. Voor deze bewerking moet u de ykman Command Line Interface (CLI) die zich bevindt in de YubiKey-manager map op uw computer. Om toegang te krijgen tot de ykman CLI, moet u Windows PowerShell gebruiken, zoals in de volgende stappen wordt uitgelegd.
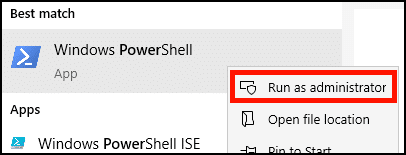
- Open in Windows PowerShell als beheerder. macOS- en Linux-gebruikers moeten een terminalvenster op hun apparaat openen.
-
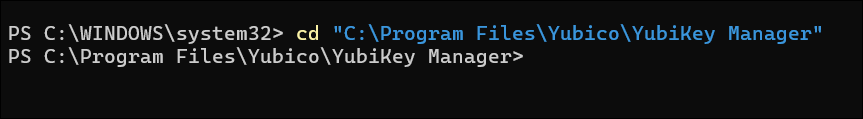
Gebruik de cd Gebruik de opdracht (Change Directory) om naar de YubiKey Manager-bestanden te navigeren en toegang te krijgen tot de bestanden. ykmanOm dit op Windows te doen, volg je de onderstaande stappen in de aangegeven volgorde, op dezelfde regel in PowerShell:
Typecdin PowerShell
Media ruimte
Kopieer het mappad waar ykman zich bevindt en plaats dit vervolgens tussen haakjes. dubbele aanhalingstekens. Voorbeeld:"C:\Program Files\Yubico\YubiKey Manager"Media Enter
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- MacOS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- Op Linux (Ubuntu), de
ykmancommando is al geïnstalleerd in uwPATH, zodat u deze stap kunt overslaan.
- Windows:
- Genereer het attestatiecertificaat. Nadat je via PowerShell bent overgeschakeld naar ykman, gebruik je de onderstaande opdracht om een attestatiecertificaat te genereren. Dit certificaat wordt opgeslagen als een tekstbestand. Op Windows ziet de opdracht er als volgt uit:
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\attestationfilename
Laten we het eens nader bekijken:
a. Kopieer dit naar PowerShell:.\ykman.exe piv keys attest 9a
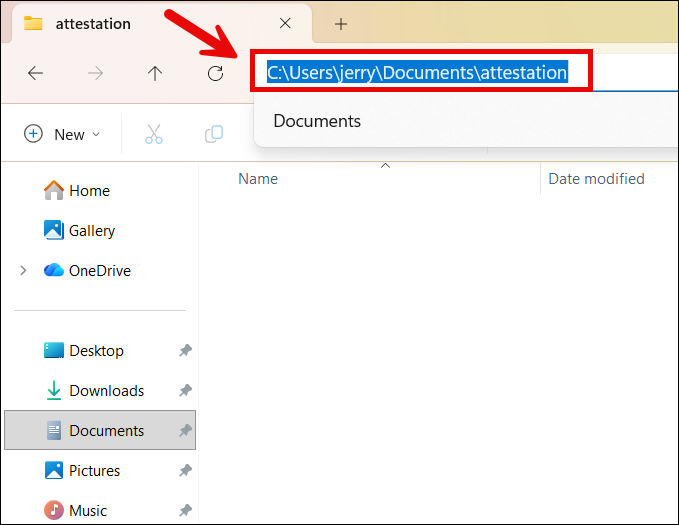
b. Kopieer in dezelfde regel in PowerShell het mappad waar u het attestatiecertificaat wilt opslaan. Kies/maak een map op uw computer. Voorbeeld:C:\Folder\Folder\attestation.
Zorg ervoor dat u mappen kiest/aanmaakt met namen die uit één woord bestaan of geen spaties bevatten om fouten te voorkomen bij het invoeren van de opdracht in PowerShell.
c. Bedenk een naam voor het certificaat. Voeg aan het einde van het mappad dat u naar PowerShell hebt gekopieerd een backslash (\) toe, gevolgd door de naam die u voor uw attestatiecertificaat wilt gebruiken. Voorbeeld:\attestationfilename
Zorg ervoor dat u een bestandsnaam genereert zonder speciale tekens en spaties om fouten te voorkomen bij het invoeren van de opdracht in PowerShell.
d. Druk op Enter in PowerShell om het attestatiecertificaat als tekstbestand te genereren.
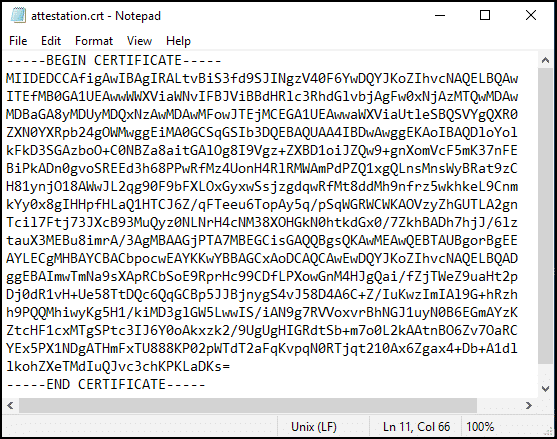
Nadat u de opdracht hebt ingevoerd, controleert u in de door u opgegeven map op uw computer of het attestatiecertificaat succesvol is gegenereerd. Het certificaat is een tekstbestand met de naam die u eraan hebt gegeven. Wanneer u het opent, ziet u een reeks letters en cijfers bovenaan, met de tekst "". —– BEGIN CERTIFICAAT—– bovenaan en —– EIND CERTIFICAAT—– aan het einde.
- Windows:
.\ykman.exe piv sleutels attest 9a C:\Map\Map\attestation\attestationbestandsnaam
- Linux (Ubuntu):
ykman-piv-toetsen bevestigen 9a ATTESTATION-FILENAME.crt
- MacOS:
./ykman-piv-toetsen bevestigen 9a ATTESTATION-FILENAME.crt
- Windows:
- Exporteer het tussentijdse certificaat. Gebruik vervolgens de
ykmanMet dit commando exporteert u het tussenliggende certificaat uit slot f9 van de YubiKey. Het certificaat wordt opgeslagen als een tekstbestand. Het commando ziet er als volgt uit:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Laten we het eens nader bekijken:
a. Kopieer dit naar PowerShell:.\ykman.exe piv certificates export f9b. Kies of maak een map op uw computer (bijvoorbeeld Documenten) waar u het tussenliggende certificaat wilt exporteren. Kopieer het mapadres naar PowerShell. Voorbeeld:
C:\Folder\Folder\attestation
c. Maak een bestandsnaam aan voor het tussenliggende certificaat. Voeg een backslash toe vóór de naam en plak deze achter het mapadres dat u naar PowerShell hebt gekopieerd, zonder spatie ertussen. Voorbeeld:\intermediatefilename
d. Pers EnterZodra u de opdracht invoert, verschijnt het tussenliggende certificaat in de opgegeven map met de naam die u eraan hebt gegeven. Bij het openen ervan wordt een reeks letters en cijfers weergegeven, met bovenaan de naam. —– BEGIN CERTIFICAAT—– bovenaan en —– EIND CERTIFICAAT—– aan het einde.
-
- Windows:
.\ykman.exe piv-certificaten exporteren f9 C:\Map\Map\attestation\tussenbestandsnaam
- Windows:
- Linux (Ubuntu):
ykman piv-certificaten exporteren f9 INTERMEDIATE-FILENAME.crt
- MacOS:
./ykman piv-certificaten exporteren f9 INTERMEDIATE-FILENAME.crt
-
Stap 3: Verifieer het attestcertificaat met SSL.com en voeg toe aan bestelling
- Hier gaan we ons attestatiecertificaat van YubiKey slot 9a gebruiken in combinatie met een EV-codeondertekeningscertificaat. Open eerst het attestatie- en tussenliggende certificaat in een teksteditor.
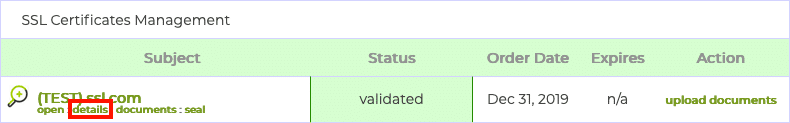
- Log in op uw SSL.com-gebruikersaccount en ga naar het Bestellingen tab. Klik op de link met het label gegevens (voor nieuwe bestellingen) of Download (voor oude bestellingen) voor de bestelling die u aan het attestatiecertificaat wilt koppelen. (Deze link verschijnt als Download (voor klanten met een verlopen ondertekeningscertificaat dat ze willen vervangen).Let op: Als u de geldigheid van uw attestcertificaat wilt controleren zonder het aan een bestelling te koppelen, kunt u SSL.com's attest verificatie tool.
- Selecteer hieronder uw gebruiksscenario:
a. Voor klanten met een blanco YubiKey, klik op de beheer link, onder getuigenis.
b. Voor klanten die een verlopen ondertekeningscertificaat vervangen, klikt u op de Verwijdering Klik eerst op de link om de vorige attestatie voor uw verlopen ondertekeningscertificaat te verwijderen. Klik daarna op de beheer link.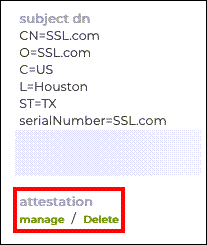
- Er verschijnt een nieuwe pagina met velden voor het attest en tussentijdse certificaten.
- Plak het attestcertificaat in de Attestatiecertificaat veld en zorg ervoor dat u de regels opneemt
-----BEGIN CERTIFICATE-----en-----END CERTIFICATE-----.
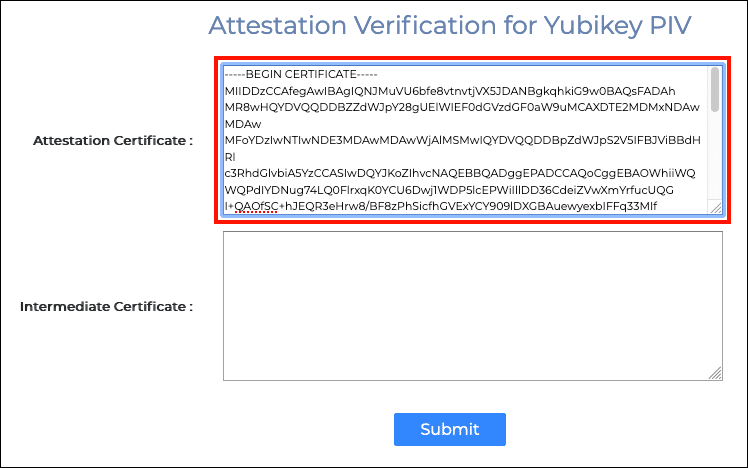
- Plak vervolgens het tussenliggende certificaat in de Gemiddeld certificaat veld-
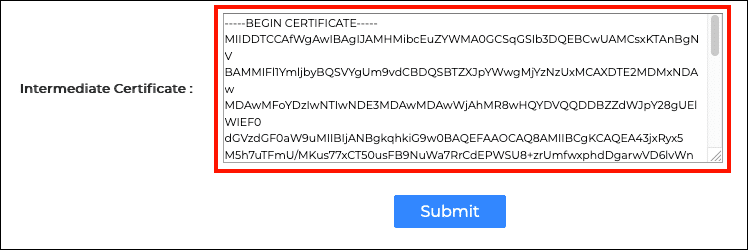
- Klik op de Verzenden knop.
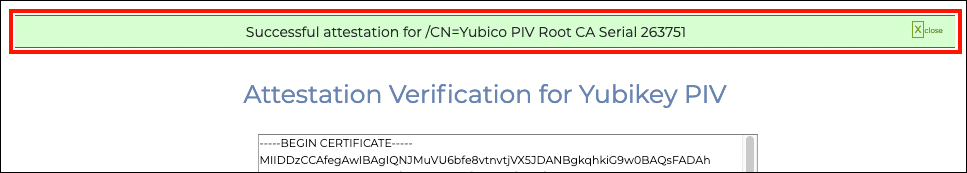
- Als alles goed is gegaan, verschijnt er bovenaan het scherm een groene waarschuwing die aangeeft dat het attest is geslaagd.
Stap 4: Download uw codeondertekeningscertificaat
- Zodra SSL.com uw attestatie heeft goedgekeurd en uw certificaat heeft uitgegeven, kunt u het downloaden. Log hiervoor in op uw SSL.com-account en klik op [link]. Bestellingen vanuit het bovenste menu. Zoek je bestelling in de lijst en klik erop. Download link.
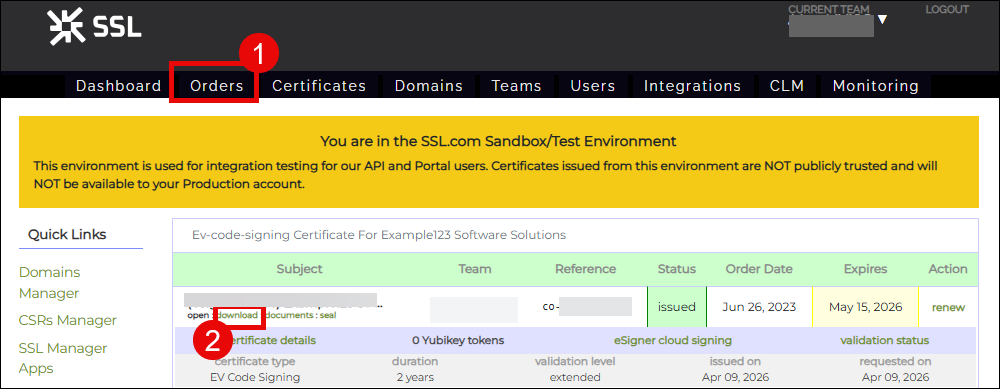
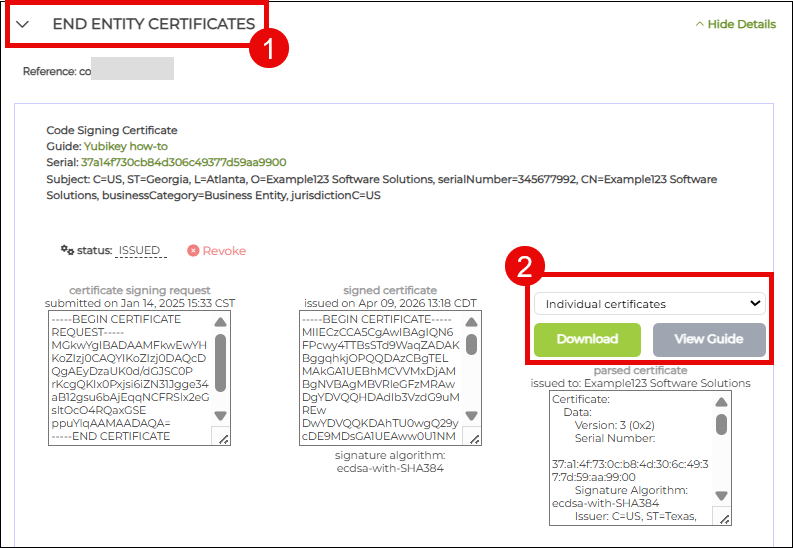
- Wanneer de downloadpagina wordt weergegeven, scroll dan naar beneden naar CERTIFICAAT VAN EINDENTITEIT sectie. Klik op de accordeonpijl om uw certificaatgegevens weer te geven. Aan de rechterkant ziet u de beschikbare downloadformaten. Kies individuele certificaten En klik op de knop Downloaden knop. Dit is een zipbestand met drie certificaatbestanden: uw eindgebruikerscertificaat, een tussenliggend certificaat en een rootcertificaat. Later hoeft u alleen nog het eindgebruikerscertificaat in uw YubiKey te importeren.
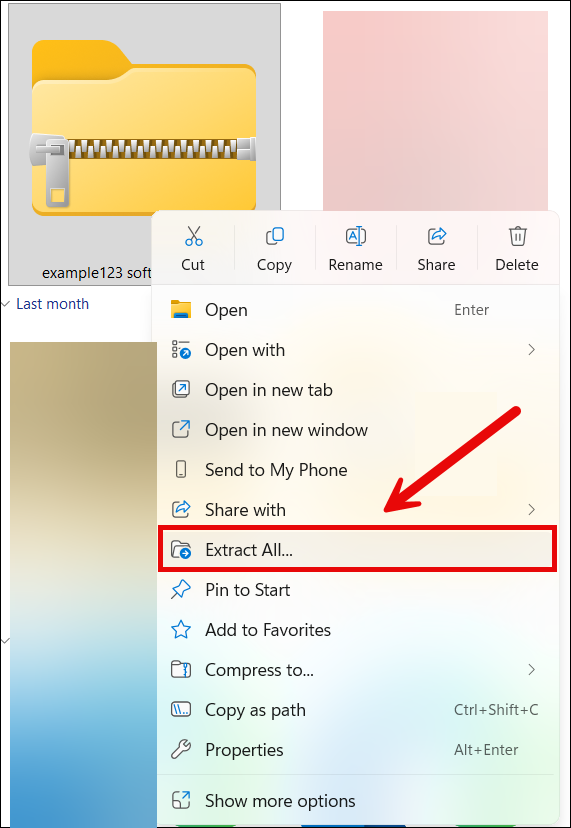
- Pak het gedownloade zip-bestand af.
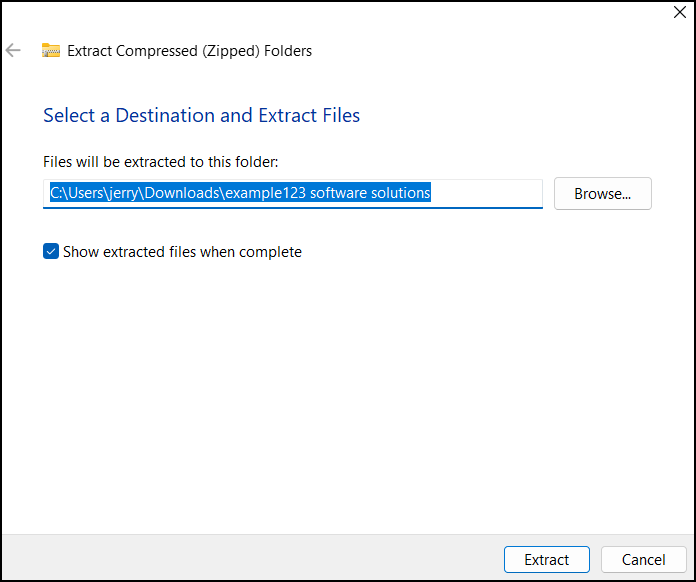
- Kies de locatie waar u de bestanden wilt uitpakken en klik vervolgens op de Extract knop.
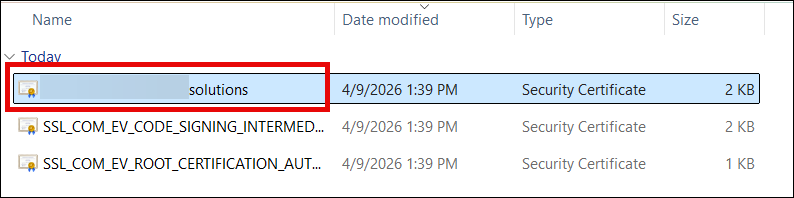
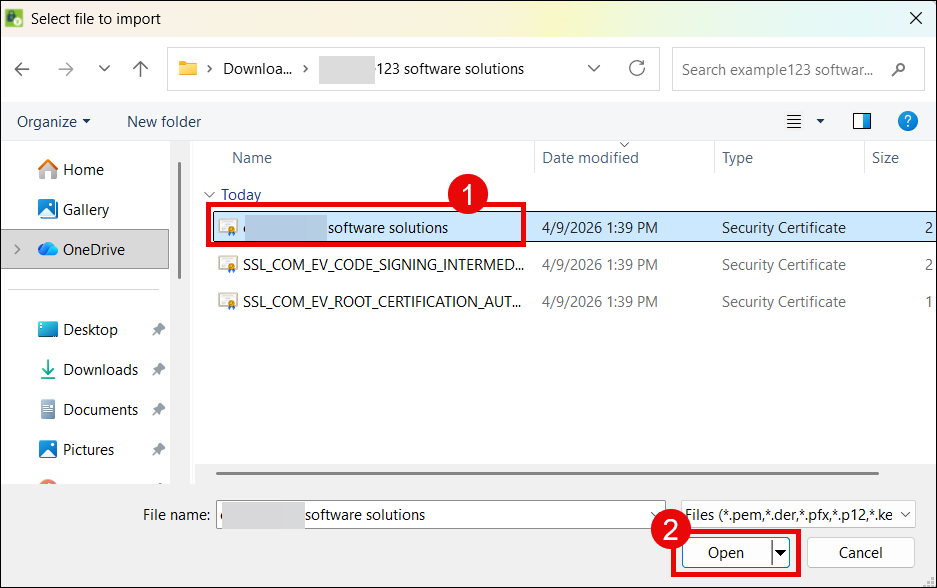
- Open de map met de uitgepakte certificaten. Je ziet drie certificaten, maar je hoeft alleen je eindgebruikerscertificaat te installeren, dat is een .CRT-bestand en draagt de naam van de persoon of organisatie. Vanaf hier bent u klaar om uw certificaat te installeren.
Stap 5: Installeer het certificaat in YubiKey
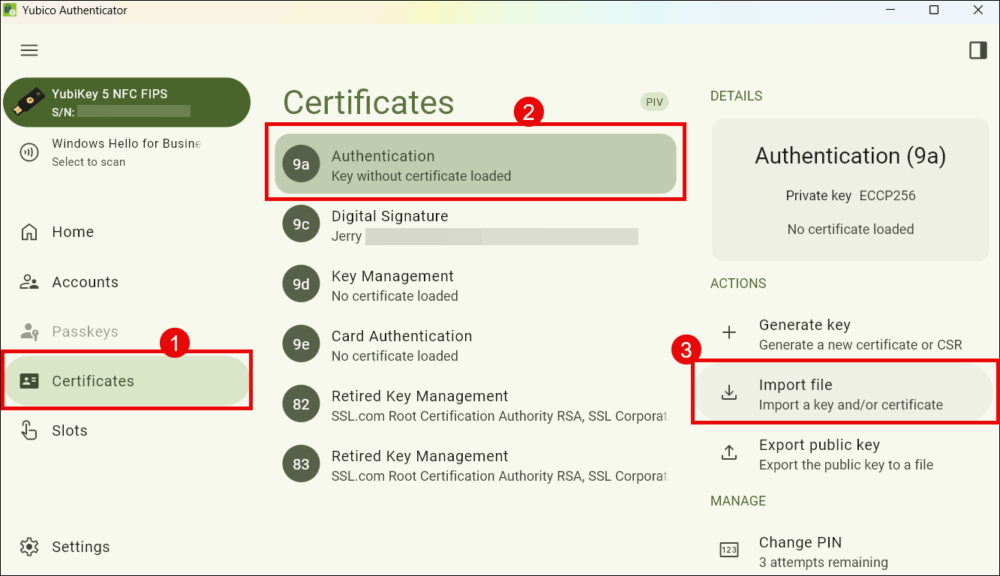
- Open Yubico Authenticator
- Klik Certificaten, Gevolgd door 9a Authenticatieen Bestand importeren.
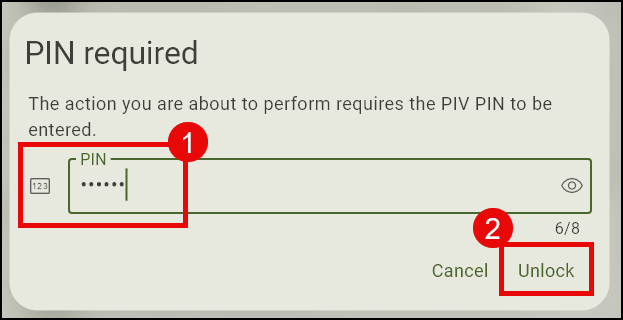
- Voer uw YubiKey-pincode in wanneer daarom wordt gevraagd.
- Navigeer naar de map waar de certificaten zijn uitgepakt en klik op uw certificaat voor codeondertekening door de eindgebruiker.
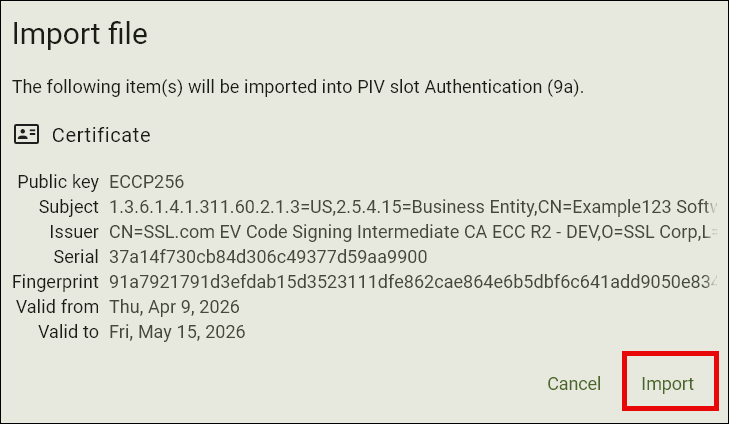
- Yubico Authenticator toont de details van uw codeondertekeningscertificaat. Klik import .
- Uw certificaat is nu succesvol geïnstalleerd.
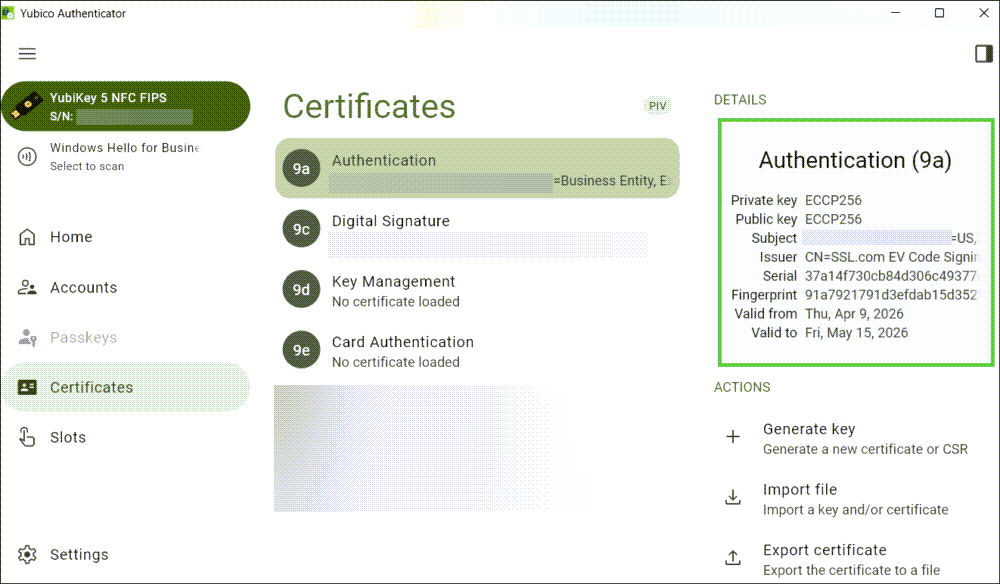
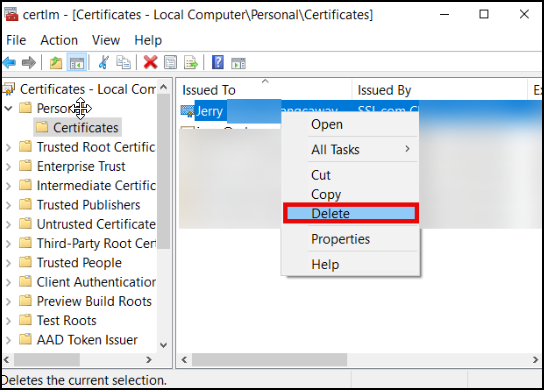
- Optionele stap:Als u als klant een verlopen certificaat in uw YubiKey hebt vervangen, moet u ook de kopie van het verlopen certificaat die nog in het Windows-certificaatarchief staat, verwijderen. Typ hiervoor het volgende: gecertificeerd in de Windows-zoekbalk van uw computer. Klik vervolgens op Computercertificaten beheren. Klik op de persoonlijke map, zoek het verlopen ondertekeningscertificaat, klik er met de rechtermuisknop op en kies Verwijdering .
Probleemoplossing voor codeondertekeningsattestatie
If SSL.com Uw attestatie wordt afgewezen om een van de volgende redenen:
- Stap 1: Genereer sleutelpaar op YubiKey
- Uw verzoek tot ondertekening van het certificaat (CSR) wordt afgewezen door Yubico Authenticator
- Je moet de personages erin opnemen.
CN=in het veld 'Onderwerp'. Yubico Authenticator zal het afwijzen. CSR als dit niet gebeurt. - Je moet kiezen
ECCP256orECCP384voor het algoritme. Deze twee typen zijn de enige die acceptabel zijn voor een codeondertekeningscertificaat.
- Je moet de personages erin opnemen.
- Uw verzoek tot ondertekening van het certificaat (CSR) wordt afgewezen door Yubico Authenticator
- Stap 2: Genereer een attestcertificaat
- Je hebt geen toegang tot de ykman CLI.
- Je kunt ykman niet openen door te dubbelklikken op het pictogram van de applicatie in YubiKey Manager. Je kunt het alleen gebruiken door eerst een shell-applicatie zoals PowerShell te openen en vervolgens de opdracht `cd` (Change Directory) te gebruiken om het uit te voeren.
- Wanneer je het commando `cd` in PowerShell typt, moet er een spatie tussen de tekens staan. cd en het mappad van de ykman CLI. Voorbeeld:
cd “C:\Program Files\Yubico\YubiKey Manager” - Het pad naar de ykman CLI-map moet tussen dubbele aanhalingstekens staan. Voorbeeld:
“C:\Program Files\Yubico\YubiKey Manager”
- De attestatie- en tussencertificaten worden niet gegenereerd.
- Zorg ervoor dat u mappen kiest/aanmaakt met namen die uit één woord bestaan of geen spaties bevatten om fouten te voorkomen bij het invoeren van de opdracht in PowerShell.
- Zorg ervoor dat u een korte bestandsnaam genereert die uit één woord bestaat en geen speciale tekens bevat, om fouten te voorkomen bij het invoeren van de opdracht in PowerShell.
- Je hebt geen toegang tot de ykman CLI.
- Stap 3: Verifieer het attestcertificaat met SSL.com en voeg toe aan bestelling
- De attestatie en tussentijdse certificaten worden niet ingediend op mijn SSL.com account
- Wanneer je ze opent in een teksteditor zoals Kladblok, zorg er dan voor dat je de volledige inhoud van het bestand kopieert, inclusief de tekst. —– BEGIN CERTIFICAAT—– bovenaan en —– EIND CERTIFICAAT—– aan het einde.
- De attestatie en tussentijdse certificaten worden niet ingediend op mijn SSL.com account
Gerelateerde handleidingen voor het ondertekenen van code met uw YubiKey
- Uw Code Signing-certificaat gebruiken: Leer hoe u applicaties kunt ondertekenen met uw OV- of EV-codeondertekeningscertificaat met Microsoft SignTool.

