


Slik kommer du i gang med C2PA-innholdslegitimasjon
Sammendrag: Denne veiledningen dekker hvordan C2PA-innholdslegitimasjon fungerer, sertifikattypene som er tilgjengelige via SSL, de to sikringsnivåene som avgjør hvilket sertifikat som passer ditt brukstilfelle, og den trinnvise prosessen for å få et sertifikat. SSL var blant de første offentlig betrodde CA-ene på C2PA Trust List og har utstedt produksjonsklare C2PA-sertifikater siden 2025, noe som gjør dem til den mest etablerte partneren for organisasjoner som er klare til å umiddelbart bygge innholdsautentisitet inn i arbeidsflytene sine.
AI-genererte bilder, deepfake-videoer og forfalsket lyd oversvømmer internett i et enestående omfang. Fabrikert innhold som ser autentisk ut blir skremmende sofistikert og mye vanskeligere å oppdage med det blotte øye. Hvis kundene dine blir forfalsket av medier som ser ut til å være legitim kommunikasjon fra organisasjonen din, kan den negative effekten på merkevaren, omdømmet og bunnlinjen din være betydelig. Så hvordan beviser du at det publiserte innholdet ditt er ekte og faktisk kommer fra deg?
C2PA-innholdslegitimasjon adresserer denne utfordringen direkte, og tilbyr løsninger for innholdsautentisitet.
Utforsk løsninger for innholdsautentisitet
Hva er C2PA og hvordan fungerer det?
C2PA står for Koalisjon for Innholdets opprinnelse og autentisitetInnholdslegitimasjon fungerer som «næringsetiketten» for digitale medier. Akkurat som matemballasje forteller deg hva som er inni og hvor den kommer fra, gir C2PA-innholdslegitimasjon detaljer om opprinnelsen til et digitalt aktivum, hvem som opprettet eller endret det, og om det har blitt endret. De er metadata, eller ekstra informasjon, innebygd i digitale filer for å vise historien deres.
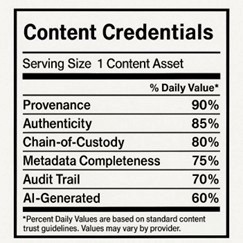
Når innhold opprettes eller redigeres, legges et manifest (en strukturert blokk med metadata) direkte inn i ressursen. Dette manifestet fanger opp opprinnelseskjeden: hvem som laget det, hvilke verktøy som ble brukt og når hver handling skjedde. Manifestet signeres deretter kryptografisk, noe som betyr at enhver uautorisert endring av manifestet bryter signaturen og utløser en advarsel under verifisering. Så hvis merkevareressursene, produktbildene eller mediene dine noen gang blir etterlignet eller manipulert, gir innholdslegitimasjon organisasjonen din en klar og forsvarlig oversikt over nøyaktig hva du produserte og når.
C2PA er bredt tatt i bruk i digitale medier, og støtter bilder, video, lyd, dokumenter og tekst. Store enhetsprodusenter, AI-plattformer og medieverktøy har integrert det, som Adobe Photoshop, ChatGPT, Google Gemini, Leica, Nikon, Canon, Samsung og Googles Pixel-linje. Validatorer som LinkedIn, TikTok, Microsoft og Google viser innholdslegitimasjon til sluttbrukere.
Adopsjonen akselererer raskt. Organisasjoner som etablerer arbeidsflyter for innholdsautentisitet får nå en kritisk fordel, ettersom innholdsautentisitet er i ferd med å bli en presserende, grunnleggende forventning. Utsatt implementering kan føre til at organisasjonen din henger etter hvert som standarder utvikler seg og risikoer intensiveres.
To standarder, to formål
Implementering av innholdslegitimasjon krever forståelse av to komplementære sertifikattyper, som hver har en distinkt funksjon.
C2PA-kravsigneringssertifikater utstedes til programvareverktøy, plattformer og enheter. Hvis organisasjonen din tilbyr et innholdsstyringssystem, en mediepubliseringsplattform, digitale kameraer, opptaksenheter, mobiltelefoner eller et GenAI-verktøy, er dette sertifikatet som bygger inn opprinnelsesdata i ressursene dine på opprettelses- eller behandlingstidspunktet. Ett sertifikat utstedes per generatorprodukt, og det må komme fra en sertifiseringsinstans (CA) som er oppført på C2PA Trust List. SSL var blant de første av disse CA-ene.
CAWG-sertifikater (Arbeidsgruppe for påstander fra skapere) tjener et annet formål: individuell og organisatorisk attribusjon. CAWG-sertifikater lar en person eller et selskap legge til en ekstra verifisert signatur til et aktivum. Dette er laget som sier «Jeg opprettet dette» eller «Min organisasjon er ansvarlig for dette innholdet» på en kryptografisk verifiserbar måte. For merkevarer som beskytter sin visuelle identitet, journalister som hevder forfatterskap, eller organisasjoner som signerer godkjente medier, er CAWG identitetslaget som C2PA alene ikke kan tilby.
Sammen skaper disse to sertifikattypene et komplett bilde: hva som ble brukt til å opprette eller endre et aktivum, og hvem som er ansvarlig for det.
De tre søylene for holdbar innholdskompetanse
Holdbarheten til innholdslegitimasjon er avhengig av tre grunnprinsipper:
C2PA-manifest fange opprinnelsen i opprettelses- eller modifikasjonsøyeblikket og reise med eiendelen.
Digitale signaturer bind manifestet kryptografisk til en klarert identitet. Det er her sertifikater kommer inn i bildet. Bare signering av sertifikater utstedt av en C2PA-sertifiseringsinstans for tillitsliste tillate verifisering av disse signaturene. SSL er den første offentlig betrodde CA-en på C2PA-samsvarslisten, utstedelse av produksjonssertifikater siden tidlig i 2025.
Digitale vannmerker fungere som en gjenopprettingsmekanisme. Hvis et manifest fjernes fra et aktivum, kan et umerkelig vannmerke innebygd i selve innholdet gjenopprette det. Dette gjør innholdslegitimasjon betydelig mer motstandsdyktig mot skadelige aktører som prøver å skrubbe opp opprinnelsesdata.
Sertifikattyper: Hva du trenger og hvorfor
SSL tilbyr en komplett pakke med C2PA-kompatible sertifikater for å dekke alle brukstilfeller i en arbeidsflyt for innholdsautentisitet.
Før du velger en sertifikattype, er det viktig å kjenne til de to «sikkerhetsnivåene» som C2PA-systemet definerer. Sikkerhetsnivåer er kategorier som beskriver hvor mye tillit du kan ha til kravene som fremsettes i et manifest, basert på sikkerhetsnivået til systemet som brukes til å signere dataene.
Sikkerhetsnivå 1 dekker programvarebasert signering. Dette gjelder redigeringsverktøy, skytjenester, AI-plattformer og appbaserte arbeidsflyter. Signeringsnøkkelen ligger i programvaren, noe som gjør nivå 1 enklere å integrere og skalere, men det gjenspeiler også en lavere samlet tillitsgrense enn maskinvarestøttede implementeringer.
Sikkerhetsnivå 2 krever maskinvarestøttet signering. Den private nøkkelen er beskyttet av dedikert maskinvare (som et sikkert element eller HSM), noe som gjør det betydelig vanskeligere å kompromittere. Nivå 2 er det riktige valget for fysiske opptaksenheter (digitale kameraer, kameraopptakere, mobiltelefoner, mikrofoner osv.) og enhver arbeidsflyt der integriteten til det opprinnelige opptaksøyeblikket er det primære anliggendet.
Å vite hvilket nivå produktet ditt faller inn under, avgjør hvilket sertifikat du trenger:
- C2PA-plattformsertifikater er for programvarebaserte generatorer, som redigeringsverktøy, skyplattformer, AI-tjenester og app-pipelines. Ett sertifikat dekker ett generatorprodukt. Disse sertifikatene er i samsvar med sikkerhetsnivå 1.
- C2PA-enhetssertifikater er for maskinvaregeneratorer, som kameraer, smarttelefoner, videokameraer, mikrofoner og opptaksenheter. Disse er i samsvar med Assurance Level 2, og SSL leverer dem gjennom et API med høy tilgjengelighet.
- CAWG-sertifikater spiller en viktig komplementær rolle. Der C2PA-sertifikater autentiserer verktøy og enheter, autentiserer CAWG-sertifikater personene og organisasjonene bak innholdet. Basert på SSL-er S/MIME Standard og utstedt av offentlige CA-er, lar CAWG-sertifikater individuelle journalister, fotografer eller medieorganisasjoner legge til en verifisert skaperpåstand direkte i innholdet sitt.
- C2PA-tidsstemplingstjenesten er avgjørende, men ofte oversett. «Tidsstempling» betyr å legge til en pålitelig oversikt over det nøyaktige tidspunktet innholdet ble signert, ved hjelp av en tjeneste som overholder RFC 3161 (en internasjonal standard for digitale tidsstempler). Uten dette kan innhold bare stoles på så lenge signeringssertifikatet er gyldig. Hvis et sertifikat utløper eller tilbakekalles, er det umulig å bevise når innholdet ble signert. SSLs Time Stamping Authority (TSA) registrerer og beskytter signeringstidspunktet, slik at innholdets autentisitet kan bekreftes selv om sertifikater endres eller utløper senere.
- C2PA-kravsignerings-API er vårt SaaS-alternativ for å opprette, redigere og signere C2PA-manifester for ressursene dine gjennom et enkelt API-kall, noe som gjør arbeidsflyter for innholdslegitimasjon tilgjengelige for team uten dyp C2PA eller PKI infrastruktur: vi tar oss av begge deler for deg.
Signeringsarbeidsflyten
Veien fra innholdsproduksjon til signert, verifiserbar produksjon involverer to kategorier av deltakere.
Generatorer er verktøyene og enhetene som oppretter C2PA-krav og signerer dem. Når en fotograf tar et bilde på et C2PA-aktivert kamera eller et kreativt team eksporterer en video fra en kompatibel redigeringsplattform, bygger generatoren automatisk manifestet og bruker den digitale signaturen ved hjelp av C2PA-sertifikatet.
validatorer er verktøyene og plattformene som leser og verifiserer disse påstandene for sluttbrukere. Verifiseringen sjekker den kryptografiske signaturen, bekrefter sertifikatet mot C2PA-tillitslisten og presenterer resultatet i et menneskelig lesbart sammendrag. Hvem som helst kan verifisere innhold i dag på verify.contentauthenticity.org eller på LinkedIn, og store plattformer bygger aktivt inn disse kontrollene i sine egne grensesnitt. For eksempel har Google annonsert at Chrome snart vil ha innebygd støtte for validering.
For å få et C2PA-plattform- eller enhetssertifikat fra SSL, må generatorprodukter først fullføre C2PA-samsvarsprogrammet. Prosessen innebærer en interesseutlysning, et inntaksskjema, arkitektur- og interoperabilitetstesting og mottak av et samsvarsbrev fra C2PA. SSL kan støtte organisasjoner gjennom dokumentasjonskravene for sikkerhetsarkitektur. Hvis du er SSL-kunde, kan vi hjelpe deg med å effektivisere denne prosessen ved å tilby vår mal og dokumentasjon for sikkerhetsarkitektur.
Når produktet ditt har et samsvarserklæring, følger utstedelse av SSL-sertifikatet tre klare trinn.
Trinn 1: Send inn din CSR og samsvarsbrev. Du oppgir samsvarsbrevet mottatt fra C2PA-programmet, sertifikatsigneringsforespørselen (CSR)-filen for sertifikatet ditt og SSL-konto-ID-en din.
Trinn 2: Validering. SSL autentiserer sertifikatforespørselen og verifiserer alle krav. Dette inkluderer å opprette en konto på SSLs portal, fullføre SSLs AI-baserte identitetsverifisering for å få godkjenning for individuell validering, og en gjennomgang av SSLs valideringsteam for å bekrefte at alle krav er oppfylt.
Trinn 3: Sertifikatlevering. Når SSL bekrefter CSR og fullfører valideringen, genererer de sertifikatet ditt og leverer det direkte via SSL-kontoen din. Alternativt kan validering og levering også skje via API-et vårt.
Prosessen er utformet for å være grundig uten å bremse driften. SSLs team jobber sammen med kundene gjennom hele prosessen, og bedriftskunder får en dedikert teknisk kundeansvarlig og leder som veileder dem i onboarding-prosessen.
Hvorfor velge SSL for C2PA
Ikke alle sertifiseringsinstanser kan utstede C2PA-sertifikater. For å gjøre dette må en CA oppfylle de strenge kravene i C2PA-samsvarsprogrammet og være oppført på den offisielle C2PA-tillitslisten. SSL var den første offentlig betrodde CA-en som oppnådde samsvarsstatus, og har utstedt produksjonsklare C2PA-sertifikater siden 2025.
I tillegg bygde SSL-teamet en dedikert C2PA-infrastruktur og har vært aktivt involvert i både C2PA- og CAWG-arbeidsgruppene, ledet noen av arbeidsgruppene og bidratt til selve spesifikasjonsutviklingen. Når kravene utvikler seg, trenger ikke SSL-kunder å kjempe for å ta igjen det tapte.
Noen andre grunner til at SSL skiller seg ut når det gjelder innholdsautentisitet:
SSL opererer som en av de fem beste offentlige sertifikatene målt i volum, og genererer rutinemessig millioner av sertifikater og signaturer daglig. Infrastrukturen som støtter C2PA-sertifikatene dine er den samme infrastrukturen som håndterer noen av verdens høyeste gjennomstrømningshastigheter. PKI miljøer. Pålitelighet og skalerbarhet er innebygd, ikke boltet på.
SSL lanserte også den første offentlig tilgjengelige C2PA-sandkasse, noe som gir utviklere og produktteam et sted å teste signeringsarbeidsflyter med ekte sertifikater før de forplikter seg. Vi tilbyr også en gratis C2PA-manifestverifiseringsplattform som lar deg analysere signatur- og sertifikatdetaljene, kalt C2PA.shDen slags praktisk tilgang er sjelden i bedrifter PKI, og det gjenspeiler SSLs filosofi om å gjøre kompleks sikkerhetsteknologi tilgjengelig.
For bedriftskunder tilbyr SSL en SLA på 99.9 % oppetid, prioritert Tier 1-støtte døgnet rundt og dedikert utvidet støtte på virkedager med døgnåpen tilgang for kritiske problemer. Svartider for kritiske problemer måles i timer, ikke dager.
Hvorfor handle nå
Å vente på bredere bruk for å rettferdiggjøre investering i innholdsautentisitet er feil kalkulering. Merkene og plattformene som bygger C2PA-arbeidsflyter i dag, vil ha verifiserbar innholdsopprinnelse når publikum, regulatorer og innholdsskapere krever det som et grunnlag. Innhold uten legitimasjon vil bli antatt å være upålitelig.
SSL bringer med seg infrastrukturen, ekspertisen og statusen på tillitslisten for å gjøre denne overgangen praktisk. Hvis organisasjonen din lager, distribuerer eller publiserer digitalt innhold i en betydelig skala, bør innholdslegitimasjon være en del av sikkerhets- og merkevarestrategien din nå. Kontakt oss nedenfor for å komme i gang:

