


Nettlesere pensjonerer teknologien som driver klientautentiseringSSL.com bygde en vei som holder din gjensidige-TLS distribusjoner fungerer og sørger for at nettstedene dine er pålitelige overalt, uten at du må velge mellom de to.
I årevis kunne et enkelt digitalt sertifikat gjøre dobbeltarbeid, både å bevise en servers identitet for en besøkende og å bevise en klients identitet tilbake. Dette toveis håndtrykket er kjernen i gjensidig TLS (mTLS), den stille arbeidshesten bak sikre API-er, tilkoblede enheter og nulltillitsnettverk. Det er slik et system vet at tingen i den andre enden av forbindelsen er akkurat den den utgir seg for å være.
Nå endrer terrenget seg. Chrome har begynt å fjerne støtten for klientautentisering kapasitet innenfor det offentlige webtillitsøkosystemet, og Mozilla forventes å følge etter. Nettlesernes resonnement er fornuftig: sertifikatene som sikrer offentlige nettsteder og sertifikatene som autentiserer klienter blir i økende grad sett på som to forskjellige jobber som fortjener to forskjellige hjem.
Det er god hygiene for nettet. Men hvis bedriften din er avhengig av megTLS, det reiser et ubehagelig spørsmål: Må du gi opp pålitelig klientautentisering for at nettstedene dine skal fungere i moderne nettlesere?
Med SSL.com er svaret nei.
To røtter, to jobber, null kompromisser
Tenk på et rotsertifikat som den ultimate kilden til tillit, ankeret som nettlesere og operativsystemer går med på å gå god for. SSL.com driver mer enn én, og det er nøkkelen til hele denne historien.
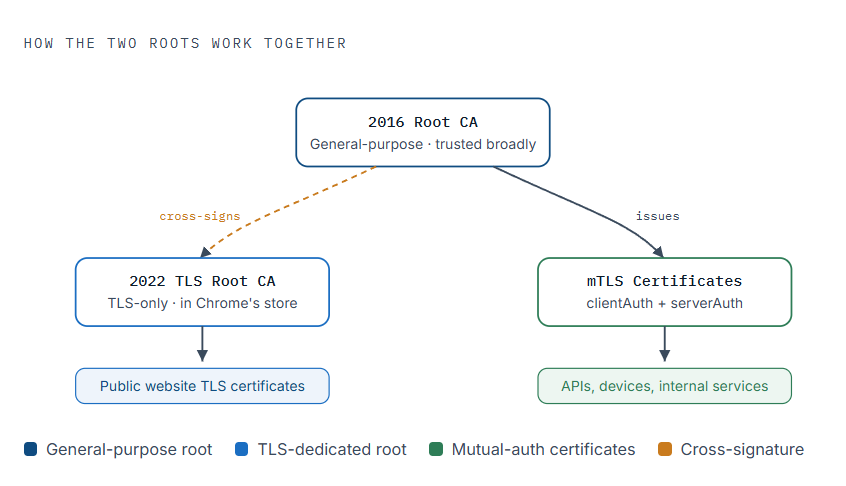
- Våre 2016 røtter er generellDe ble bygget for å støtte et bredt spekter av bruksområder, inkludert klientautentiseringen som mTLS stoler på.
- Våre 2022 røtter er spesialbygd for TLS – dedikert utelukkende til å sikre nettsteder, akkurat slik nettlesere nå foretrekker.
Da Chrome gikk over til å pensjonere klientautentisering, tok SSL.com et bevisst valg i stedet for å vente på å bli fortalt hva de skulle gjøre: vi ba Chrome om å fjerne våre generelle 2016-røtter fra butikken sinDet kan høres litt kontraintuitivt ut å melde en rot til fjerning, men det er nettopp det som holder alt rent.
Å fjerne den generelle roten fra nettlesere er det som lar den fortsette å gjøre jobben nettlesere ikke lenger vil gjøre.
Her er hvorfor det fungerer. Vårt 2022 TLS røtter er i Chromes tillitslager, slik at ethvert nettstedssertifikat som er knyttet til dem er fullt klarert av Chrome i dag. Og disse røttene fra 2022 er krysssignert av de eldre 2016-røttene – en slags pålitelig introduksjon, der den etablerte roten garanterer for den nyere. Denne krysssignaturen gir nettstedets sertifikater bred og varig kompatibilitet på tvers av den lange halen av eldre enheter og systemer som ennå ikke har lagt til 2022-røttene på egenhånd.
I mellomtiden kan de generelle root-programmene fra 2016, som nå er utenfor nettleserbutikken, fortsette å bli utgitt. mTLS sertifikater som har både clientAuth og serverAuth, de to egenskapene et gjensidig håndtrykk trenger. De trengte aldri å være nettleserpålitelige for å gjøre den jobben. Nettleserne er ute av bildet for mTLS uansett; det som betyr noe er at din Systemer stoler på den utstedende roten, og det vil de gjøre.
Hva dette betyr for deg
Dine offentlige nettsteder forblir pålitelige i Chrome og alle moderne nettlesere. Din mTLS distribusjoner, API-er, IoT-flåter, interne tjenestenett, partnerintegrasjoner, fortsett å autentisere klienter uten avbrudd. Én leverandør, ett forhold, begge behov dekket.
Hvorfor det er viktig nå
De fleste sertifikatleverandører vil til slutt tvinge frem en ren splittelse, slik at kundene må kjempe om en separat kilde til klientautentiseringssertifikater, eller omstrukturere distribusjoner under tidspress. SSL.com så endringen komme og konstruerte rundt den på forhånd, så overgangen skjer på vår side, ikke din.
- Ingen omarkitekturering. Din eksisterende mTLS Mønstrene fortsetter å fungere med sertifikater utstedt slik de alltid har blitt.
- Ingen nettleserfeil. Nettsertifikater er kjedet til røttene som Chrome allerede stoler på, med krysssignert rekkevidde i eldre miljøer.
- Én pålitelig partner. Serveridentitet og klientidentitet, begge hentet fra en CA med lang offentlig revisjonshistorikk og røtter forankret i hele økosystemet.
Dette er fordelen med å jobbe med en sertifiseringsinstans som behandler rotstrategi som et produkt, ikke en ettertanke. Nettleserlandskapet vil fortsette å utvikle seg, og verdien av en leverandør som forutser disse endringene vokser bare.
Behold begge halvdelene av tilliten intakt.
Snakk med SSL.com om mTLS sertifikater med clientAuth og serverAuth, og TLS sertifikater som er klarert i alle moderne nettlesere, fra én enkelt CA bygget for det som kommer.

