


Tempo necessário: 15 minutos
Se você solicitou um token USB de chave de segurança validado FIPS 140-2 com seu SSL.com Assinatura do código EV or Identidade comercial certificado, você precisará acessar o PIN para começar a usá-lo para assinar arquivos. Este manual irá guiá-lo através do processo de recuperação de seu PIK e PUK (chave de desbloqueio de PIN) do portal do cliente SSL.com.
- Faça login no portal.
Entrar para o portal do cliente SSL.com e navegue até o Pedidos aba.
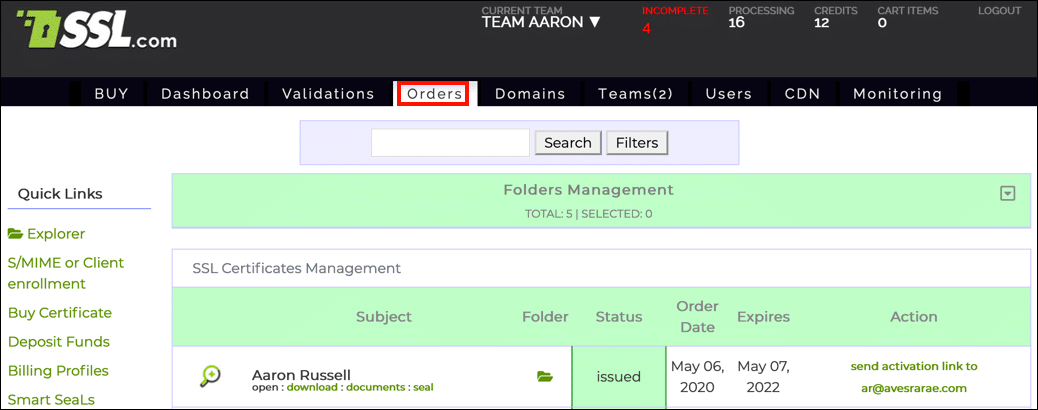
- Pedido de certificado aberto.
Localize o pedido do seu certificado na lista e clique em aberto.

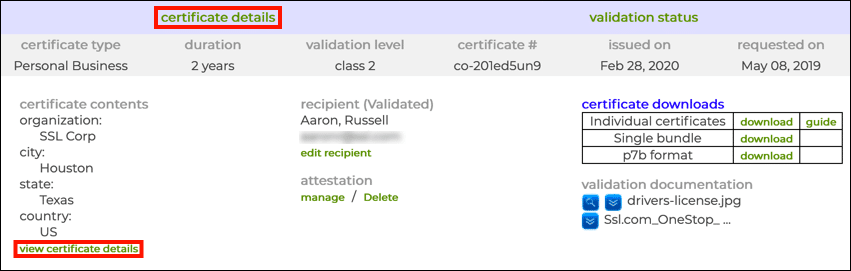
- Veja os detalhes do certificado.
Clique em um dos dois links para visualizar o detalhes do certificado.
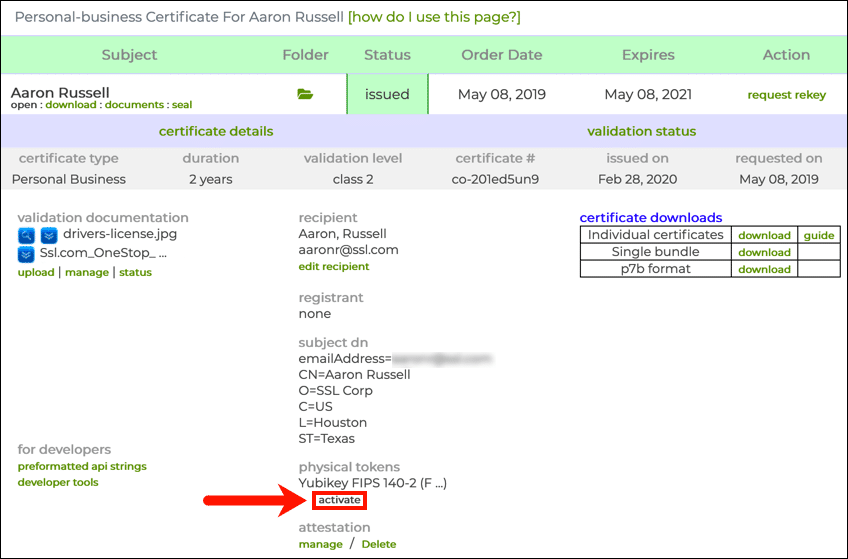
- Clique no link “ativar”.
Clique na ativado link, localizado em tokens físicos e Yubikey FIPS 140-2.
- Introduzir número de série.
Uma caixa de diálogo aparecerá. Digite o número de série da sua YubiKey e clique no botão OK botão. Observe que o número de série está localizado no Yubico Authenticator ou no adesivo branco na embalagem do YubiKey.

- Visualize o PIN e o PUK.
O número de série, PIN e PUK do YubiKey serão exibidos. Observe que o PUK é rotulado PIN de administrador no portal. Se você também precisa de seu YubiKey's chave de gerenciamento, por favor entre em contato Support@SSL.com.

- Próximos passos.
Agora que você tem seu PIN YubiKey, está pronto para começar a assinar arquivos! Confira estas Perguntas frequentes sobre SSL.com para obter mais informações sobre como começar com seu novo certificado:
. Primeiros passos com seu certificado de assinatura de código EV
. Primeiros passos com seu certificado de identidade comercial

