


Certificados como o EV Code Signing, adquiridos na SSL.com, vêm com a opção de serem pré-instalados em um Módulo de Segurança de Hardware (HSM), como um token USB com chave de segurança validada por FIPS 140-2. Se o seu certificado ainda não foi validado, você pode incluir o número de tokens necessários ao solicitar e antes de concluir o processo de validação. Caso o seu certificado já tenha sido emitido, você ainda tem a opção de solicitar tokens adicionais. As seções a seguir demonstrarão isso.
Etapa 1
Vou ao Pedidos guia da sua conta SSL.com e selecione o certificado para o qual deseja solicitar as Yubikeys. Clique no download link para apresentar as informações relacionadas a este certificado. Você deve ver algo assim no seu computador. 
Etapa 2
Você notará um botão verde à direita rotulado ENCOMENDAR TOKENS ADICIONAIS. Clique nisso. 
Etapa 3
Uma caixa aparecerá, permitindo que você confirme seu pedido de tokens Yubikey. Você pode usar a seta para baixo para especificar o número de tokens desejados. Em seguida, indique seu endereço de entrega preferido usando o link fornecido.
Depois de finalizar sua decisão, clique em Enviar botão. 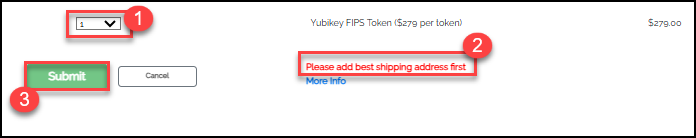
Só podemos enviar seu token YubiKey para um endereço que tenhamos validado com sucesso como sendo o endereço oficialmente registrado de sua empresa ou organização. Observe que, para confirmar seu endereço, utilizamos uma Fonte de Informação Independente Qualificada (QIIS), como a Dun & Bradstreet. Para obter uma lista completa de todas as QIISs, CLIQUE AQUI..
NOTAChaves privadas para certificados de assinatura de código SSL não podem ser exportadas, e certificados não podem ser emitidos como arquivos .pfx para download. Os certificados devem ser gerados e armazenados usando uma opção segura aprovada, como um token USB YubiKey validado pelo FIPS 140-2, o serviço de assinatura em nuvem eSigner da SSL ou um HSM em nuvem compatível.

