


Данное руководство предназначено только для установки или замены. сертификат подписи документов на YubiKey в следующих случаях:
- Вы приобрели пустой ключ YubiKey напрямую у компании Yubico.
- Вам необходимо заменить просроченный SSL.com Сертификат для подписи документов на вашем YubiKey
- Ваш YubiKey был заказан у SSL.com и срок действия предустановленного сертификата для подписи документов не истек (настройка не требуется).
- У вас есть подпись кода сертификат (см.: Генерация и аттестация ключей с помощью YubiKey для сертификатов подписи кода.)
Для целей Adobe PDF цифровые подписи, необходимо, чтобы ваш закрытый ключ был безопасно сгенерирован и хранился на внешнем устройстве, сертифицированном по стандарту FIPS, а не на вашем компьютере. Пользователи могут сгенерировать пару ключей на существующем YubiKey и свидетельство об аттестации Это подтверждает, что закрытый ключ был сгенерирован на устройстве. Сертификат подтверждения можно использовать для получения сертификатов с сайта SSL.com, которые можно установить на YubiKey вручную.
Сертификат подтверждения действителен только для одного ключа YubiKey. Если вам необходимо установить сертификат на несколько ключей YubiKey, вам потребуется выполнить подтверждение для каждого токена. Свяжитесь с нами. поддержка@ssl.com чтобы получить более подробную информацию о многократной выдаче сертификата.
Это руководство проведет вас через:
-
- Генерация пара ключей и свидетельство об аттестации на вашем YubiKey
Требования
- Последняя версия Yubico Authenticator и Интерфейс командной строки (CLI) ykman.
Примечание:
Для генерации пары ключей и последующей установки сертификата для подписи документа загрузите этот инструмент: Графический пользовательский интерфейс (GUI) аутентификатора Yubico.Для генерации сертификата аттестации используйте интерфейс командной строки (CLI) ykman, который входит в состав этого загружаемого пакета: YubiKey Manager.
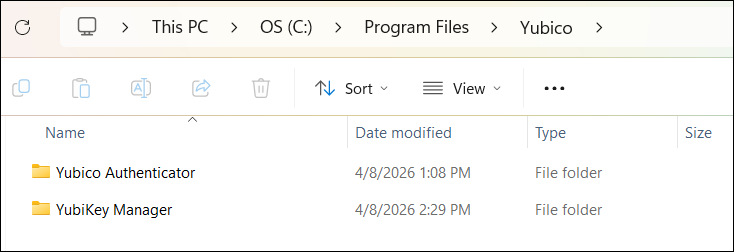
После установки оба этих инструмента будут сохранены в папке Yubico на вашем компьютере.
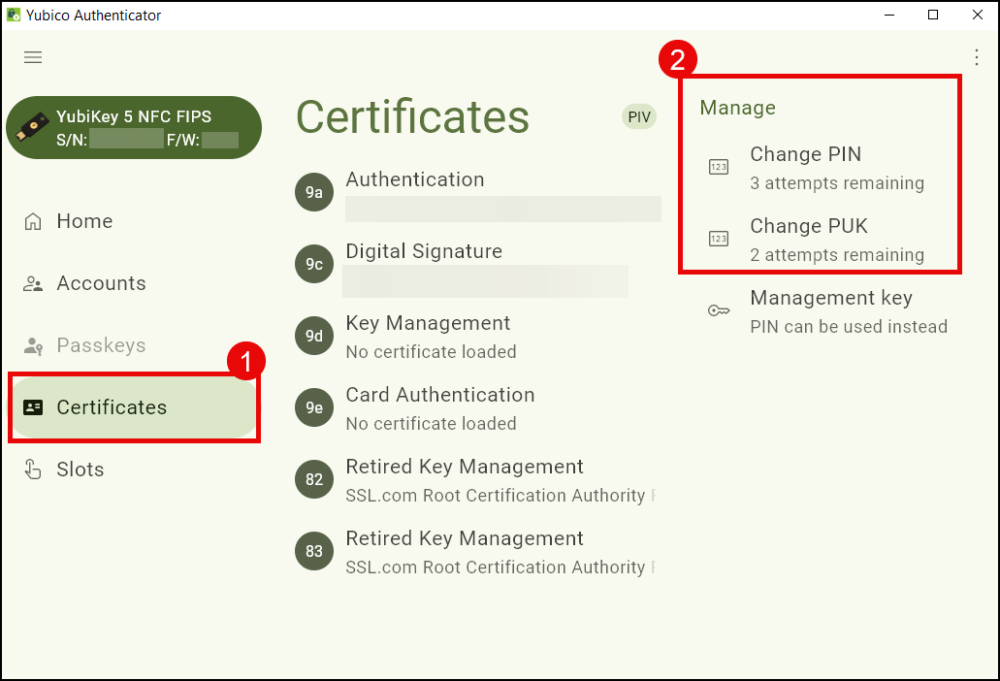
- Ваш YubiKey PIN-код и PUK настроено на Yubico Authenticator. Если ваш токен YubiKey был приобретен у компании Yubico, вам потребуется установить PIN-код и PUK-код. Для этого откройте Аутентификатор Yubico, нажмите Сертификаты таб. На Управление разделе вы увидите варианты настройки вашего PIN-код и PUK.
Шаг 1: Генерация пары ключей на YubiKey
- Скачать Yubico Authenticator.
- Подключите YubiKey и запустите Yubico Authenticator.
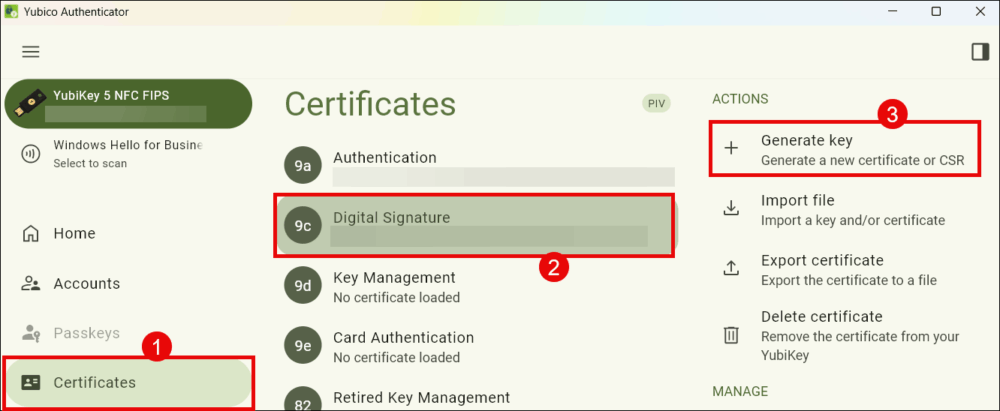
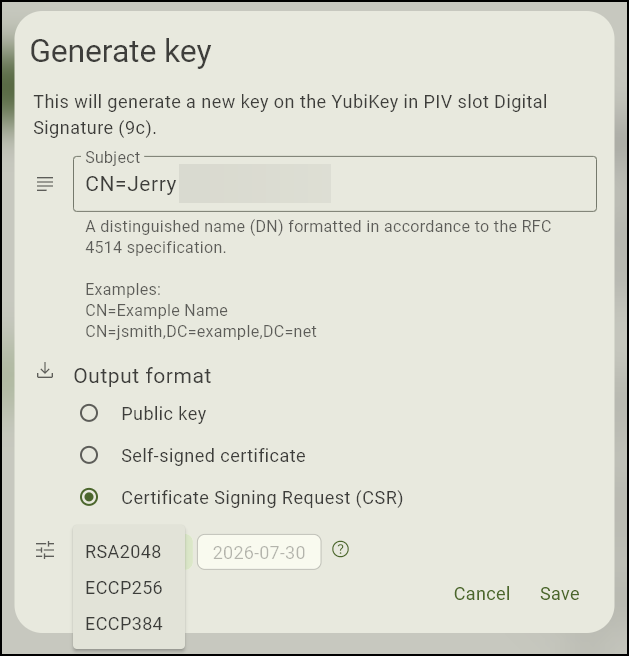
- Под Сертификаты В этом разделе выберите вкладку, соответствующую слоту YubiKey, в котором вы собираетесь сгенерировать пару ключей. Для подписания PDF-документов выберите... Цифровая подпись (слот 9c). Нажмите на Создать ключ продолжать.
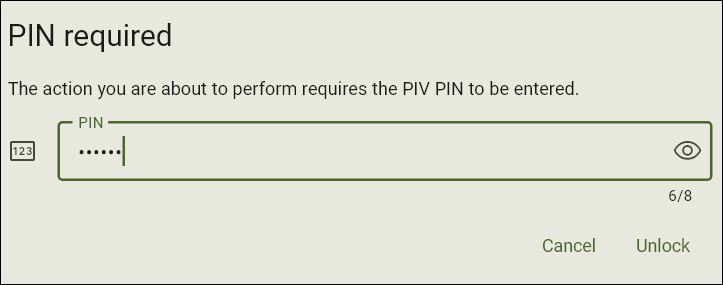
- Когда система запросит ваш PIN-код YubiKey, введите значение и нажмите кнопку. Отпереть.
-
В поле «Тема» введите отличительное имя (DN). Это значение идентифицирует физическое или юридическое лицо и будет отображаться в любом электронном документе, подписанном сертификатом.
- Начните запись с перечисления персонажей.
CN=Затем укажите имя, которое вы хотите отобразить, без пробела между ними. - Пример:
CN=Example Company
Убедитесь, что имя указано правильно, так как оно будет видно конечным пользователям.
До Формат вывода, выберите Запрос на подпись сертификата (CSR).
Из издания Алгоритм выпадающий список, выберите нужный вариантДля подписания документов выберите один из следующих вариантов:RSA2048.
Наконец, нажмите Сохранено .
- Начните запись с перечисления персонажей.
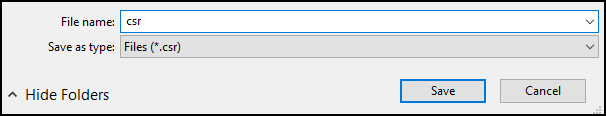
- Сохранить CSR сертификат в папке.
Шаг 2. Создайте сертификат аттестации
Каждый YubiKey поставляется с предварительно загруженным закрытым ключом и сертификатом от Yubico, который позволяет вам генерировать свидетельство об аттестации для проверки того, что на YubiKey сгенерирован закрытый ключ. Для этой операции вам потребуется использовать икман Интерфейс командной строки (CLI), который находится в ЮбиКей Менеджер папка вашего компьютера. Для доступа к CLI ykman вам потребуется использовать Windows PowerShell.
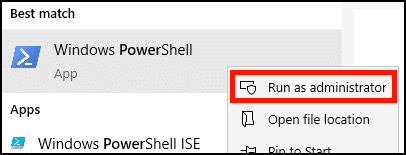
- В строке поиска на вашем компьютере введите Windows PowerShellЩелкните правой кнопкой мыши и выберите Запуск от имени администратораПользователям macOS и Linux следует открыть окно терминала на своем устройстве.
-
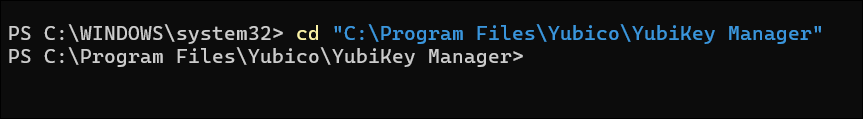
Использовать cd Команда (Сменить каталог) позволяет перейти к файлам YubiKey Manager и получить доступ к ним. икманДля этого в Windows выполните следующие действия в указанном порядке в одной и той же строке PowerShell:
Типcdв PowerShell
Штамповочный пресс космосе
Скопируйте путь к папке, где находится ykman, и заключите его в скобки. двойные кавычки, Пример:"C:\Program Files\Yubico\YubiKey Manager"Штамповочный пресс Enter
- Windows:
cd "C: \ Program Files \ Yubico \ YubiKey Manager"
- MacOS:
cd/Applications/YubiKey Manager.app/Contents/MacOS
- В Linux (Ubuntu)
ykmanКоманда уже будет установлена в вашемPATH, так что вы можете пропустить этот шаг.
- Windows:
- После переключения на ykman с помощью PowerShell используйте приведенную ниже команду для генерации сертификата аттестации в виде текстового файла. В Windows команда будет выглядеть следующим образом:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
Давайте разберем это по пунктам:
а. Скопируйте это в PowerShell:.\ykman.exe piv keys attest 9c
b. В той же строке PowerShell скопируйте путь к папке, где вы хотите сохранить сертификат аттестации. Выберите/создайте папку на вашем компьютере. Пример:C:\Folder\Folder\attestation.
Чтобы избежать ошибок при вводе команды в PowerShell, обязательно выбирайте/создавайте папки с именами, состоящими из одного слова или не содержащими пробелов.
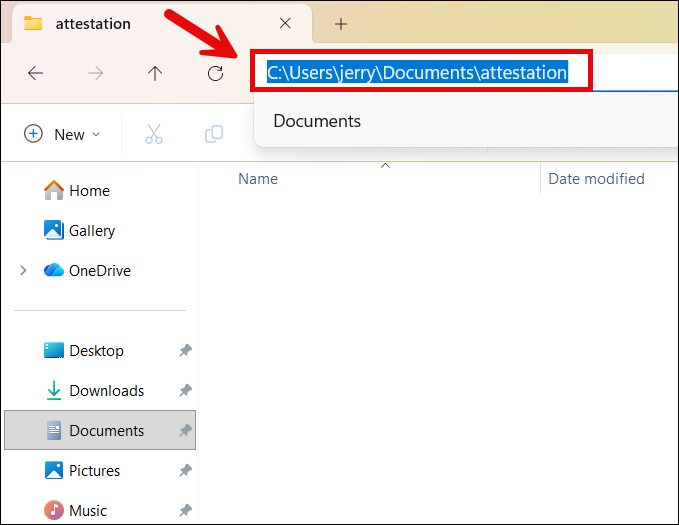
c. Придумайте имя, которое вы хотите использовать для сертификата. В конце пути к папке, скопированного в PowerShell, добавьте обратную косую черту (\) и имя, которое вы хотите использовать для сертификата подтверждения. Пример:\attestationfilename
Убедитесь, что имя файла не содержит специальных символов и пробелов, чтобы избежать ошибок при вводе команды в PowerShell.
d. Нажмите Enter В PowerShell для окончательной генерации текстового файла сертификата подтверждения.
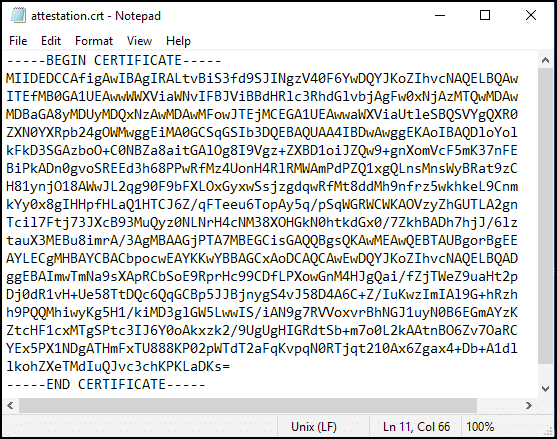
После ввода команды проверьте в указанной папке на компьютере, был ли успешно сгенерирован сертификат подтверждения. Он будет в виде текстового файла с заданным вами именем. При открытии в нем отобразится текст из букв и цифр, начинающийся со слов: —– НАЧАТЬ СЕРТИФИКАТ—– наверху и —– ОТПРАВИТЬ СВИДЕТЕЛЬСТВО—– в конце.
- Windows:
.\ykman.exe piv keys attest 9c C:\Folder\Folder\attestation\attestationfilename
- Линукс (Убунту):
ykman piv keys attest 9c ATTESTATION-FILENAME.crt
- MacOS:
./ykman piv keys attest 9c ATTESTATION-FILENAME.crt
- Windows:
- Затем используйте
ykmanКоманда для экспорта промежуточного сертификата из слота f9 устройства YubiKey. Сертификат будет в текстовом формате. Команда будет выглядеть следующим образом:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Давайте разберем это по пунктам:
а. Скопируйте это в PowerShell:.\ykman.exe piv certificates export f9b. Выберите или создайте папку на вашем компьютере (например, «Документы»), куда вы хотите экспортировать промежуточный сертификат. Скопируйте адрес папки в PowerShell. Пример:
C:\Folder\Folder\attestation
c. Создайте имя файла для промежуточного сертификата. Добавьте обратную косую черту перед именем и добавьте её в конец адреса папки, скопированного в PowerShell, без пробела между ними. Пример:\intermediatefilename
d. Нажмите EnterПосле ввода команды промежуточный сертификат появится в указанной папке с заданным вами именем. При открытии он отобразит текст из букв и цифр, начинающийся со слов-----BEGIN CERTIFICATE-----наверху и-----END CERTIFICATE-----в конце.
-
- Windows:
.\ykman.exe piv сертификаты экспорт f9 C:\Folder\Folder\attestation\intermediatefilename
- Линукс (Убунту):
ykman piv Certificates export f9 INTERMEDIATE-FILENAME.crt
- MacOS:
./ykman экспорт сертификатов piv f9 INTERMEDIATE-FILENAME.crt
- Windows:
Шаг 3. Подтвердите сертификат аттестации с помощью SSL.com и прикрепите к заказу
- Сначала откройте сертификаты заверения и промежуточные сертификаты в текстовом редакторе.
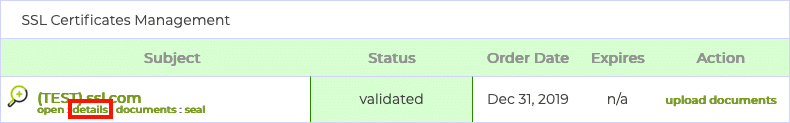
- Войдите в свою учетную запись пользователя SSL.com и перейдите к Заказы вкладка. Щелкните ссылку с надписью подробнее (для новых заказов) или скачать (для старых заказов) для заказа, который вы хотите связать с сертификатом заверения. (Эта ссылка будет выглядеть так: скачать (для клиентов, у которых истек срок действия сертификата подписи и которые они хотят заменить).
Примечание: Если вы хотите проверить действительность сертификата аттестации, не прикрепляя его к заказу, вы можете использовать SSL.com инструмент проверки аттестации.
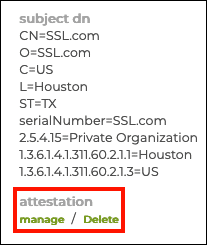
- Выберите вариант использования ниже:
а. Для клиентов с пустым ключом YubiKey нажмите на кнопку управлять ссылка, под засвидетельствование.
b. Клиентам, заменяющим просроченный сертификат подписи, следует нажать на кнопку. Удалить Сначала перейдите по ссылке, чтобы удалить предыдущую заявку на подтверждение вашего просроченного сертификата подписи. Затем нажмите на кнопку. управлять ссылка..
- Появится новая страница с полями для аттестации и промежуточных сертификатов.
- Вставьте свидетельство об аттестации в Сертификат аттестации поле, не забудьте включить строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
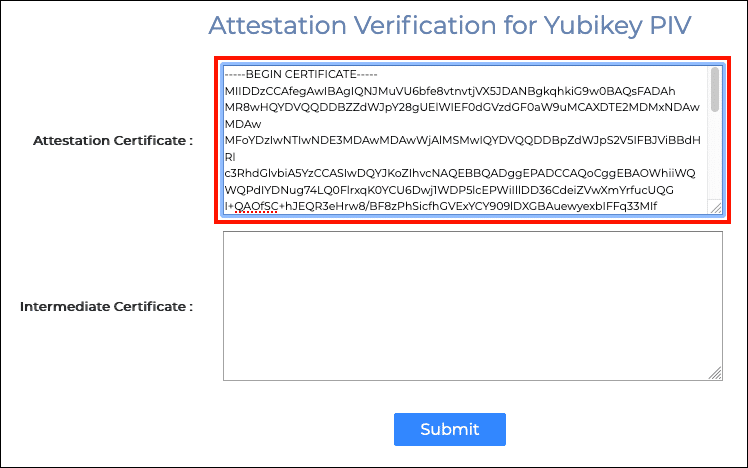
- Затем вставьте промежуточный сертификат в Промежуточный сертификат поле.
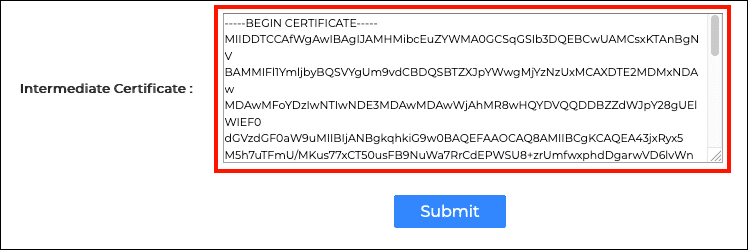
- Нажмите Отправить .
- Если все прошло правильно, вверху экрана появится зеленое предупреждение, указывающее на успешную аттестацию.
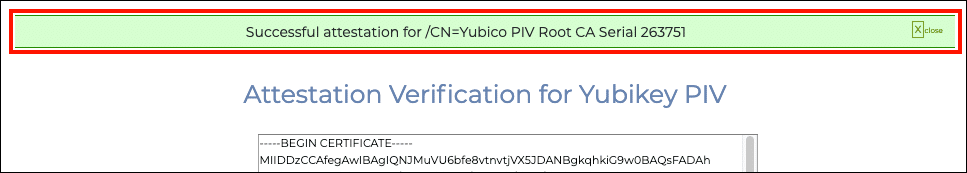
Шаг 4: Загрузите сертификат о подписании документа.
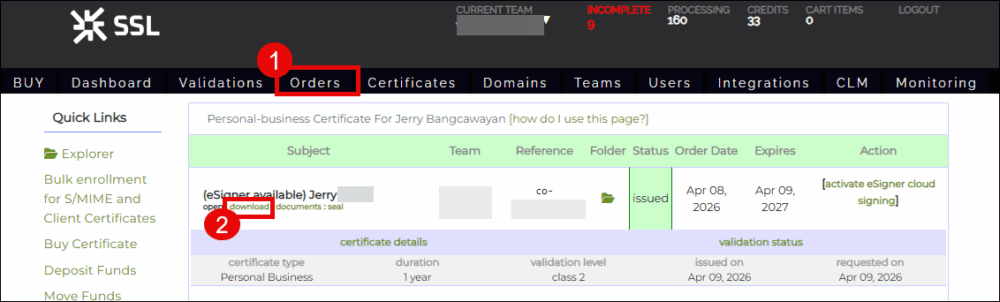
- После того как SSL.com подтвердит вашу аттестацию и выдаст сертификат, его можно будет загрузить из вашей учетной записи пользователя. Для этого нажмите здесь. Заказы В верхнем меню найдите свой заказ на сертификат в списке и нажмите на него. скачать ссылку.
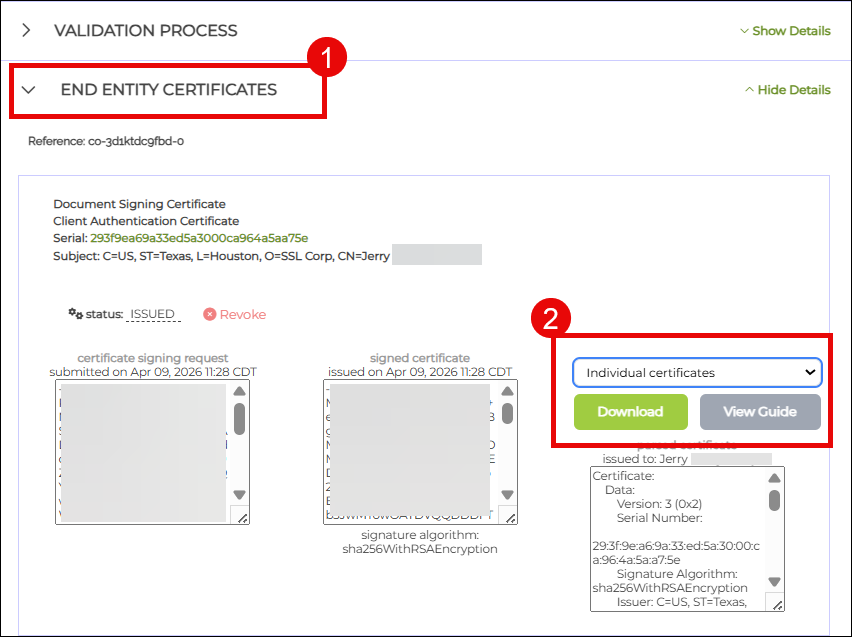
- Оказавшись на странице загрузки, прокрутите вниз до СЕРТИФИКАТЫ КОНЕЧНЫХ СУЩЕСТВ раздела и нажмите Показать деталиПрокрутите вниз до подраздела с названием Сертификат подписи документаСправа вы увидите варианты форматов загрузки вашего сертификата. Сертификат подписи документа, выбрать индивидуальные сертификаты вариант загрузки. Это zip-файл, содержащий три файла сертификатов: сертификат конечного объекта, промежуточный сертификат и корневой сертификат.
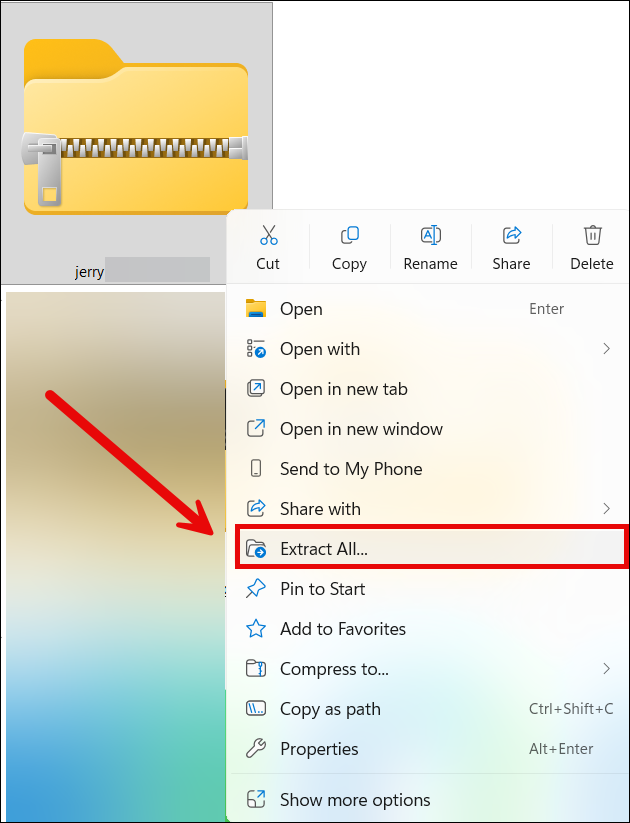
- Щелкните правой кнопкой мыши по загруженному zip-файлу. Нажмите Извлечь все…
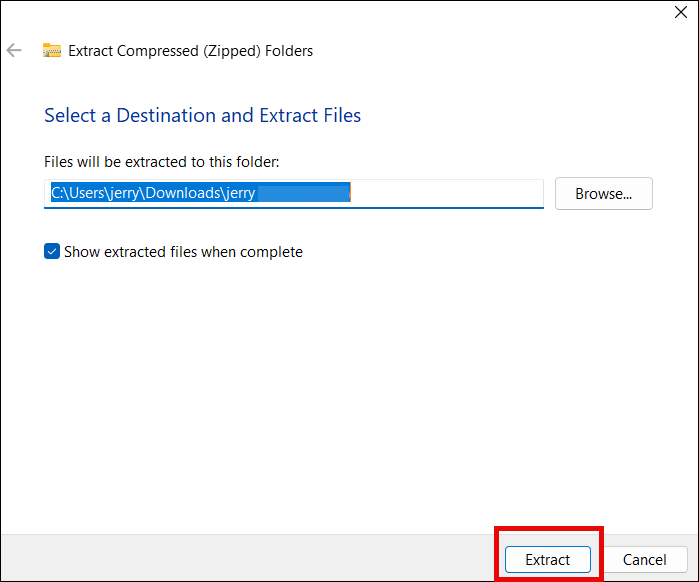
- Выберите место, куда вы хотите распаковать файлы, а затем нажмите кнопку. Выписка .
- Откройте папку с извлеченными сертификатами. Вы увидите три сертификата, но вам нужно будет установить только один из них. сертификат конечного объекта , которая является файл .CRT и содержит имя человека или организации. После этого вы можете установить свой сертификат.
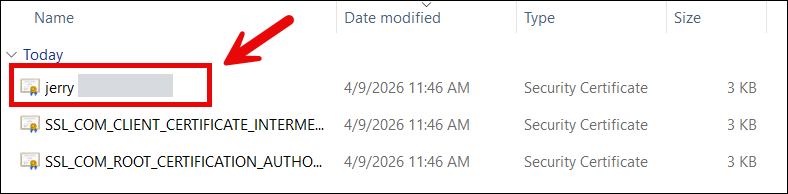
Шаг 5: Установите сертификат для подписи документов в YubiKey.
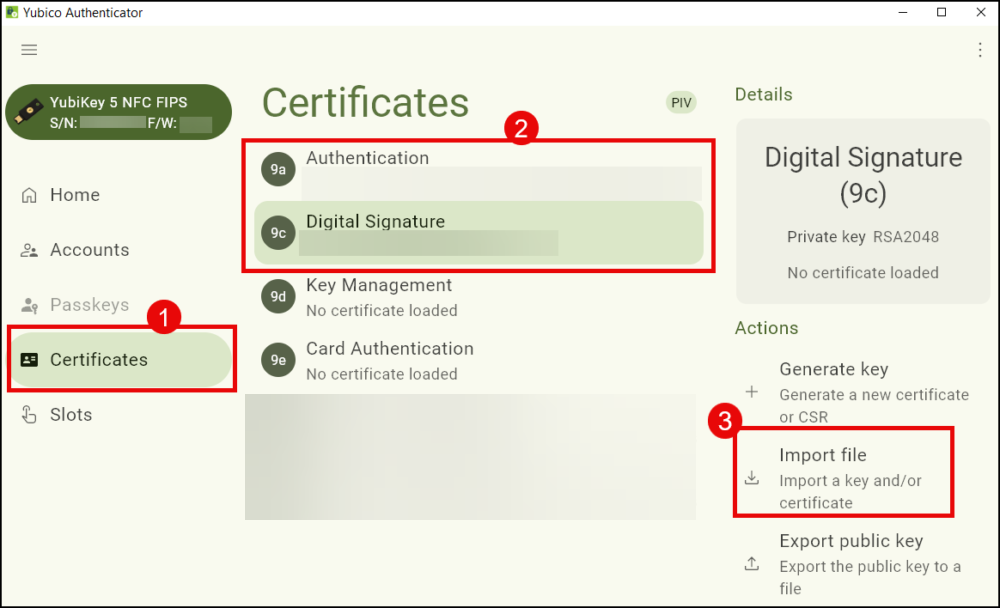
- Открыто Yubico Authenticator.
- Нажмите Сертификатымаркетологов. На втором месте Instagram – Цифровая подпись и Импорт файла.
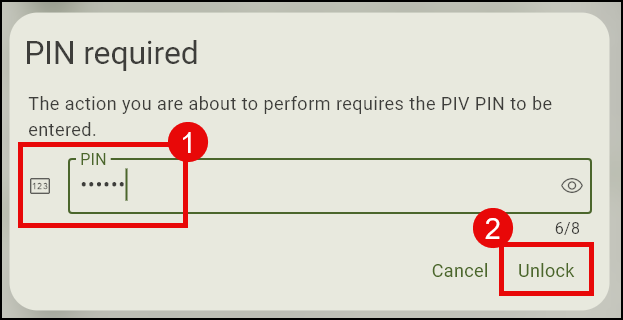
- Введите свой PIN-код YubiKey.
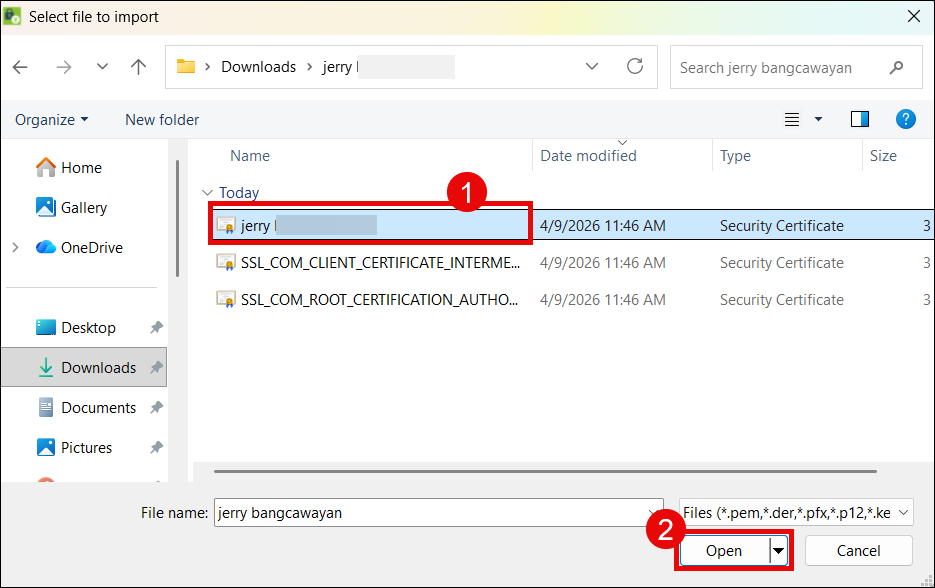
- Перейдите в папку, куда были извлечены сертификаты, и щелкните по сертификату подписи документа конечного пользователя.
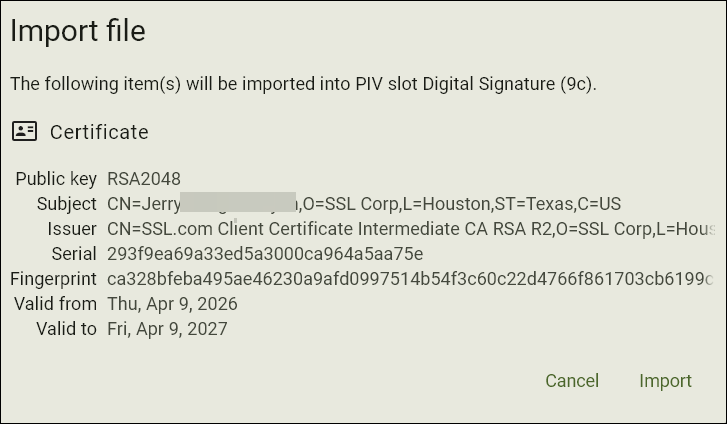
- Yubico Authenticator отобразит подробную информацию о вашем сертификате. Нажмите Импортировать .
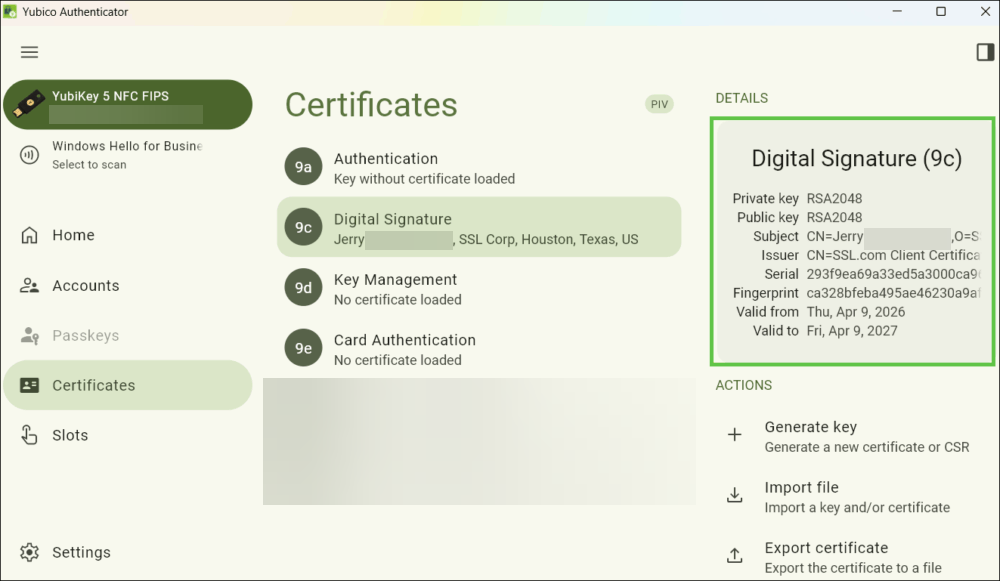
- Ваш сертификат успешно установлен.
Устранение неполадок при подписании и подтверждении документов.
If SSL.com Отклоняет вашу заявку на подтверждение по одной из следующих причин.
- Шаг 1: Генерация пары ключей на YubiKey
- Ваш запрос на подписание сертификата (CSR) отклоняется аутентификатором Yubico.
- Вы должны включить персонажей.
CN=в поле «Тема». Yubico Authenticator отклонит запрос. CSR если этого не будет сделано. - Выберите поддерживаемый алгоритм: RSA 2048 Это единственный алгоритм, принимаемый для подписания сертификатов документов.
- Вы должны включить персонажей.
- Ваш запрос на подписание сертификата (CSR) отклоняется аутентификатором Yubico.
- Шаг 2. Создайте сертификат аттестации
- Вы не можете получить доступ к CLI ykman.
- Вы не можете получить доступ к ykman, дважды щелкнув значок приложения в YubiKey Manager. Использовать его можно только, сначала открыв командную оболочку, например PowerShell, а затем запустив ее с помощью команды «Перейти в каталог» (cd).
- При вводе команды `cd` в PowerShell между символами должен быть пробел. cd и путь к папке CLI ykman. Пример:
cd “C:\Program Files\Yubico\YubiKey Manager” - Путь к папке CLI ykman следует заключить в двойные кавычки. Пример:
“C:\Program Files\Yubico\YubiKey Manager”
- Сертификаты заверения и промежуточные сертификаты не формируются.
- Чтобы избежать ошибок при вводе команды в PowerShell, обязательно выбирайте/создавайте папки с именами, состоящими из одного слова или не содержащими пробелов.
- Убедитесь, что имя файла короткое и состоит из одного слова, без специальных символов, чтобы избежать ошибок при вводе команды в PowerShell.
- Вы не можете получить доступ к CLI ykman.
- Шаг 3. Подтвердите сертификат аттестации с помощью SSL.com и прикрепите к заказу
- В моей системе не отображаются заверенные и промежуточные справки. SSL.com аккаунт
- При открытии файлов в текстовом редакторе, например, в Блокноте, обязательно скопируйте всё содержимое файла, включая —– НАЧАТЬ СЕРТИФИКАТ—– наверху и —– ОТПРАВИТЬ СВИДЕТЕЛЬСТВО—– в конце.
- В моей системе не отображаются заверенные и промежуточные справки. SSL.com аккаунт
Инструкции по цифровой подписи документов Adobe PDF и Microsoft Office с помощью YubiKey
- Цифровая подпись документов Microsoft Office 365 с помощью YubiKey: Пошаговая инструкция по установке сертификата для подписи документов, а также добавлению и удалению цифровых подписей в Microsoft Office 365.
- Подпишите PDF-файл в Adobe Acrobat Reader цифровой подписью с помощью YubiKey.: Инструкция по подписанию PDF-документов в Adobe Acrobat Reader с использованием сертификата SSL.com для подписи документов, хранящегося на YubiKey.

