


Понимание сертификатов знаков
BIMI (Brand Indicators for Message Identification) — это стандарт аутентификации электронной почты, разработанный для повышения узнаваемости и доверия к бренду посредством отображения проверенных логотипов в почтовых клиентах. Для предотвращения мошеннического использования логотипов брендов BIMI включает протоколы безопасности, гарантирующие участие только авторизованных владельцев логотипов. Ключевым элементом этой системы является сертификат знака, подтверждающий принадлежность логотипа легитимной организации. Существует две основные категории таких знаков:
- Проверенные товарные знаки: это логотипы, зарегистрированные в признанном ведомстве по товарным знакам (зарегистрированный знак) или созданные с разрешения правительства (государственный знак).
- Общие товарные знаки: к ним относятся логотипы, которые соответствуют критериям включения в Сертификат товарного знака, например, знаки предшествующего использования. Знак предшествующего использования — это незарегистрированный товарный знак, также известный как знак общего права. Такие знаки обычно используют символы «TM» или «SM».
В настоящее время на SSL.com мы предлагаем два типа сертификатов знаков:
- Сертификаты проверенной марки (VMC) – Выдано для зарегистрированных товарных знаков.
- Сертификаты на общие товарные знаки (CMC) – Выпущено для знаков предшествующего использования.
Как сертификаты VMC, так и сертификаты CMC повышают безопасность и доверие к электронной почте, проверяя легитимность логотипа бренда с помощью BIMI и аутентификации сообщений, отчётности и соответствия на основе домена (DMARC). Когда электронное письмо проходит проверку подлинности DMARC, эти сертификаты гарантируют, что домен отправителя не подменён, что позволяет отображать логотип бренда в поддерживаемых почтовых клиентах. В этом руководстве подробно описывается, как получить Сертификат проверенного товарного знака и Сертификат общего товарного знака.
Кто может получить сертификат марки?
Сертификаты знаков могут быть выданы только следующим типам субъектов:
- Частные организации: юридически зарегистрированные предприятия, такие как LLC, Ltd, GmbH, OOO, SL, Sp. z oo и аналогичные зарегистрированные юридические лица.
- Государственные органы: государственные учреждения, такие как правительственные департаменты, государственные школы или местные органы власти.
- Коммерческие организации: некорпоративные предприятия, официально зарегистрированные в государственном органе. Некоторые индивидуальные предприниматели могут соответствовать требованиям.
- Некоммерческие организации: международные организации, не связанные ни с одной страной, такие как ООН или НАТО.
Основные требования к сертификату знака
Для сертификатов проверенных знаков (VMC) с зарегистрированными знаками:
- Товарный знак должен быть зарегистрирован в ведомстве, указанном в справочнике ВОИС: Справочник ВОИС.
Для сертификатов на общие товарные знаки (знаки преждепользования):
- Представленная марка должна быть размещена на веб-сайте заявителя.
- Домен сайта должен совпадать с указанным в заявке.
- Знак должен быть публично виден в этом домене в течение как минимум 12 месяцев.
Шаг 1: Подготовка к получению сертификата Verified Mark: соответствие требованиям DMARC стало проще
Перед получением сертификата Mark ваш домен должен соответствовать требованиям DMARC (Domain-based Message Authentication, Reporting & Conformance). DMARC повышает безопасность электронной почты, проверяя сообщения и определяя, как действовать в отношении не прошедших аутентификацию сообщений — помещая их в карантин или отклоняя. Это гарантирует доставку только легитимных писем с вашего доменного имени. Для этого раздела вам потребуется доступ к DNS-записям вашего домена. Если вы не управляете своим DNS, обратитесь к администратору сервера.
Проверьте свой статус DMARC
- Настройка SPF (инфраструктуры политики отправителя) – SPF предотвращает подделку электронной почты, указывая, каким серверам разрешено отправлять электронную почту от вашего имени.
- Составьте список IP-адресов всех почтовых серверов, используемых для отправки электронной почты, включая веб-серверы и сторонние службы.
- Создайте запись SPF для каждого домена с помощью текстового редактора. Пример:
v=spf1 ip4:1.2.3.4 ip4:2.3.4.5 include:thirdparty.com -all - Опубликуйте свою запись SPF как TXT-запись в настройках DNS.
- Проверьте свою запись SPF с помощью инструмента проверки SPF.
- Настройка DKIM (DomainKeys Identified Mail) – DKIM — это протокол аутентификации электронной почты, используемый для цифровой подписи электронных писем и проверки их подлинности. Ваш поставщик услуг электронной почты может предлагать инструмент настройки DKIM, который поможет вам выполнить этот процесс.
- Выберите селектор DKIM (например, «standard._domainkey.example.com» = имя хоста).
- Сгенерируйте пару открытого и закрытого ключей:
- Windows: Используйте PuTTYGen.
- Linux/Mac: Используйте SSH-серийник.
- Опубликуйте открытый ключ в записи TXT в вашем DNS. Пример:
v=DKIM1; p=YourPublicKey - Храните закрытый ключ в надежном месте, как того требует ваш провайдер электронной почты.
- Настройте мониторинг DMARC.
Самый важный и трудоёмкий этап — настройка DMARC для мониторинга почтового трафика. Это помогает определить базовый список авторизованных отправителей перед применением политик DMARC. Если вы не управляете DNS, попросите своего провайдера добавить запись.
- Добавьте запись DMARC в настройки DNS.
- Используйте TXT-запись с именем вида: _dmarc.your_domain.com
Пример значения:
v=DMARC1; p=none; rua=mailto:dmarcreports@your_domain.com
- Установите политику на p=none, чтобы начать работу в режиме мониторинга.
- Используйте инструмент проверки DMARC для проверки настроек. Примечание: изменения могут вступить в силу в течение 24–48 часов.
- Начните просматривать отчёты DMARC, чтобы узнать, какие письма прошли проверку SPF и DKIM, а какие нет. Отчёты DMARC представлены в формате XML и могут быть сложны для чтения. Используйте обработчик отчётов DMARC, чтобы упростить процесс проверки данных.
- Обратите особое внимание на отправителей, не указанных в вашей записи SPF.
- При необходимости обновите свой SPF, чтобы охватить все законные источники.
- Включить принудительное применение DMARC После того как вы проконтролируете свой трафик электронной почты и примете меры против всех помеченных авторизованных отправителей, пора переходить от мониторинга к обеспечению соблюдения правил. DMARC предлагает два варианта принуждения:
- Карантин: Подозрительные сообщения отправляются в спам.
- Отклонить: неавторизованные сообщения полностью блокируются (наиболее безопасный вариант).
- Откройте настройки DNS и найдите свою запись DMARC.
- Измените политику с p=none на p=quarantine.
Пример:
v=DMARC1; p=карантин; pct=10; rua=mailto:dmarcreports@your_domain.com - Используйте тег pct для постепенного контроля за соблюдением правил.
Постепенно увеличивайте, пока не достигнете 100%. - Когда все будет готово к полному применению, просто измените p=quarantine на p=reject.
Шаг 2: Подготовка вашего логотипа к соответствию требованиям BIMI.
После правильной настройки аутентификации по электронной почте и записей BIMI следующим шагом является обеспечение соответствия вашего логотипа требованиям BIMI. Для получения Сертификата подтвержденного товарного знака (VMC) ваш логотип должен быть защищен зарегистрированным товарным знаком или иметь официальное юридическое признание или защиту со стороны государственного органа. Это обязательное требование, поскольку зарегистрированный на национальном или международном уровне товарный знак или государственная санкция помогают предотвратить подделку бренда и снижают риск подделки логотипа злоумышленниками.
Для соответствия требованиям BIMI ваш логотип должен быть оптимизирован для обеспечения единообразного узнаваемости бренда во всех почтовых клиентах. Он должен оставаться четким и узнаваемым при различных размерах и разрешениях. BIMI требует, чтобы логотипы были квадратными и предоставлялись в формате масштабируемой векторной графики (SVG) — в частности, в соответствии с профилем SVG Tiny Portable/Secure (SVG P/S), определенным рабочей группой BIMI.
Разработка логотипа и требования к файлам
При разработке логотипа убедитесь, что он соответствует следующим критериям:
- Если в вашем товарном знаке используется цвет, файл SVG должен содержать те же цвета.
- Логотип должен иметь квадратное соотношение сторон (1:1).
- Изображение должно быть отцентрировано, чтобы оно корректно отображалось в круглых или квадратных рамках.
- Для обеспечения единообразного отображения необходим сплошной, непрозрачный фон.
- Итоговый размер SVG-файла не должен превышать 30 КБ.
Преобразование вашего логотипа в SVG-файл (миниатюрный, портативный/защищенный, SVG P/S)
1. Создайте или преобразуйте свой логотип в векторный формат.
Логотипы, созданные в растровых или пиксельных форматах (таких как PNG или JPG), не подходят для BIMI. Ваш логотип должен быть сначала преобразован в настоящий векторный формат и сохранен как... .svg .
2. Экспортируйте логотип в формате SVG Tiny 1.2 с помощью Adobe Illustrator.
- Откройте свой логотип в Adobe Illustrator.
- В Основные свойства панель, выберите Редактировать монтажные области.
- Установите одинаковые значения для ширины (W) и высоты (H), чтобы создать квадратную рабочую область, а затем примените изменения.
- После завершения перейдите по ссылке: Файл> Сохранить как.
- Выбирайте SVG в качестве типа файла и нажмите Сохранено.
- В диалоговом окне «Параметры SVG» выберите SVG Tiny 1.2 недооценивают ее Профили SVG, затем подтвердите.
После экспорта откройте SVG-файл в текстовом редакторе и внесите следующие изменения:
- Изменить базовый профиль значение для tiny-ps.
- Удалите любые x и y атрибуты (например, x=”0px” и y=”0px”).
- Удалите атрибут overflow=”visible”.
- Обновите элемент, отражающий название вашей организации.
- Сохраните файл.
3. Преобразование SVG Tiny 1.2 в SVG P/S с помощью инструментов BIMI.
Далее используйте официальный набор инструментов для преобразования BIMI Для завершения работы над вашим логотипом. В набор инструментов входят автономные конвертеры для Windows и macOS, а также скрипт, интегрирующийся с Adobe Illustrator. Инструменты включают в себя: доступно непосредственно на веб-сайте BIMI Group.Предоставляя простой способ преобразования стандартных SVG-файлов в необходимый формат SVG Tiny P/S.
- Если вы не используете Adobe Illustrator, то, как правило, наиболее простым вариантом будут автономные приложения.
- Если вы используете Illustrator, установка скрипта позволит вам запустить преобразование непосредственно из программы. Сценарии .
Обеспечение правильного окончания строк (только для LF)
В соответствии со спецификацией SVG, для обозначения конца строки необходимо использовать только символы перевода строки (LF). Некоторые инструменты, включая Adobe Illustrator и определенные текстовые редакторы, могут по умолчанию вставлять символы возврата каретки и перевода строки (CRLF), что недопустимо.
Вы можете использовать Notepad ++ Для выполнения этой задачи. Это бесплатный текстовый редактор, и последнюю версию можно скачать на его сайте. Официальном сайте.
Для проверки и исправления символов конца строки с помощью Notepad ++:
- Откройте файл SVG Tiny P/S в Notepad ++.
- Перейдите в Вид > Показать символ > Показать конец строки для отображения символов конца строки.
- Если присутствуют символы CRLF, перейдите по адресу Редактировать > Преобразование EOL > Unix (LF).
- Под КодированиеУбедитесь, что файл сохранен в UTF-8 формат.
- Сохраните обновлённый SVG-файл.
Проверьте, готов ли ваш логотип, с помощью SSL.com Валидатор логотипов SVG
Воспользуйтесь валидатором логотипов SVG от SSL.com, чтобы проверить, соответствует ли ваш SVG-файл требованиям к форматированию, описанным в предыдущих разделах.
Валидатор логотипов SVG – Эта ссылка ведет к онлайн-инструменту проверки, размещенному на веб-сайте SSL.com.
Любая ошибка форматирования в файле приведет к сбою проверки логотипа. Инструмент отобразит все ошибки в некорректном логотипе. Вы можете исправить каждую ошибку, обратившись к предыдущим разделам этого руководства.
Шаг 3: Создайте учетную запись SSL.com и подтвердите свой домен
Создание учётной записи позволит вам отправлять требования к сертификату и отслеживать статус заказа. Наличие проверенного домена является ключевым требованием для выдачи сертификата. После создания учётной записи вы сможете предварительно проверить своё доменное имя перед заказом сертификатов Mark. Ознакомьтесь со следующими руководствами SSL.com:
Создание аккаунта Проверка домена
Шаг 4: Закажите сертификат о присвоении знака
- Перейдите на SSL.comСтраница продукта «Сертификат марки».
- Нажмите «Купить сейчас».
- Выберите срок действия вашего сертификата.
- Подтвердите покупку и оплату.
Шаг 5: Выполнение требований валидации
Заполните информацию о регистранте
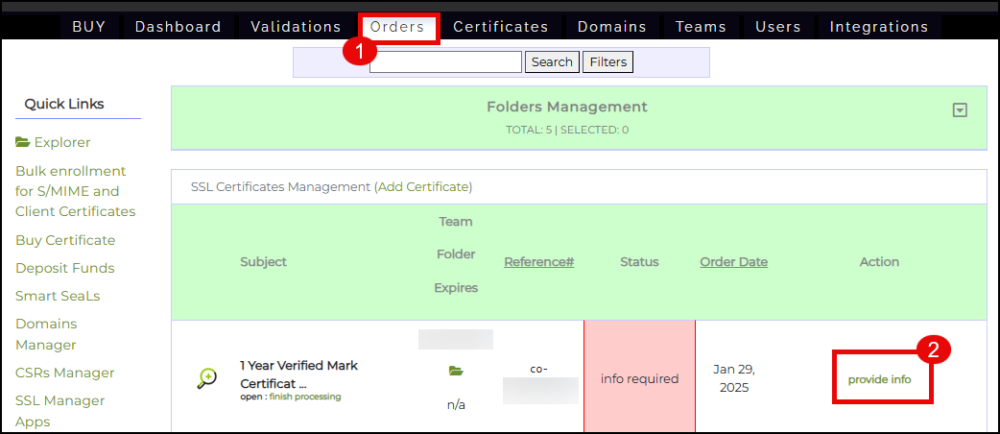
- Войдите в свою учетную запись SSL.com. Нажмите кнопку Заказы Вкладка. Найдите свой заказ и нажмите предоставить информацию ссылку.
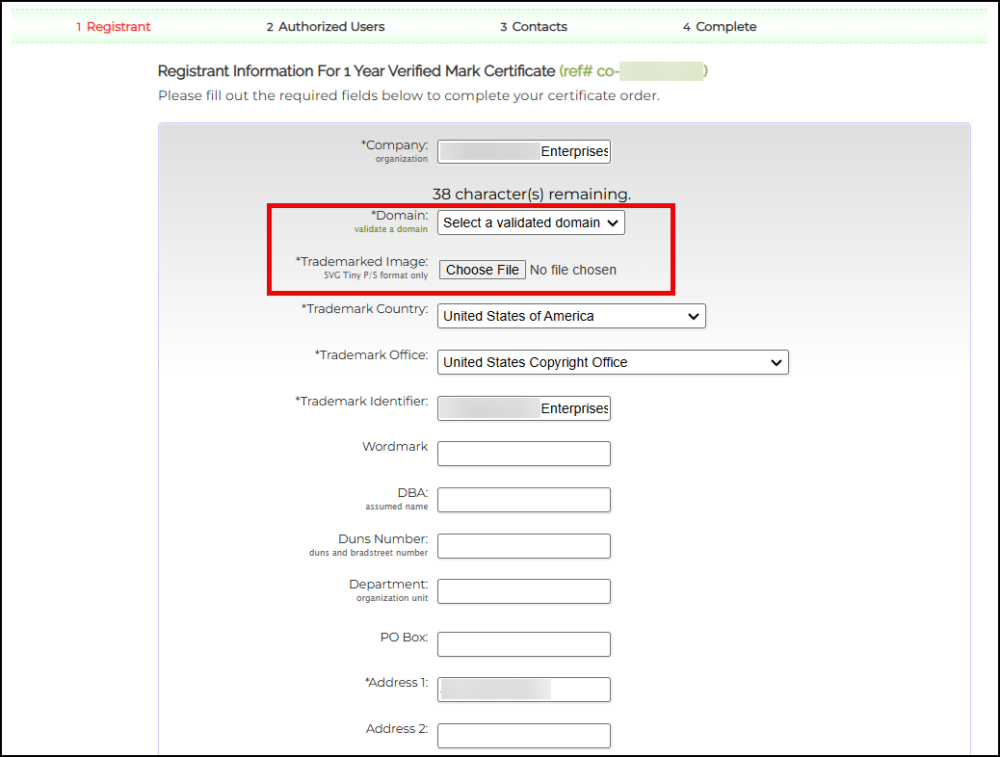
- Разместите всю необходимую информацию о вашей компании. Домен В поле «Действие» нажмите на стрелку раскрывающегося списка и выберите домен, который вы ранее подтвердили. Изображение, защищенное торговой маркой поле, загрузите логотип вашей компании, отформатированный как SVG Tiny-PS. Обратите внимание, что максимальный размер файла составляет 30 КБ.
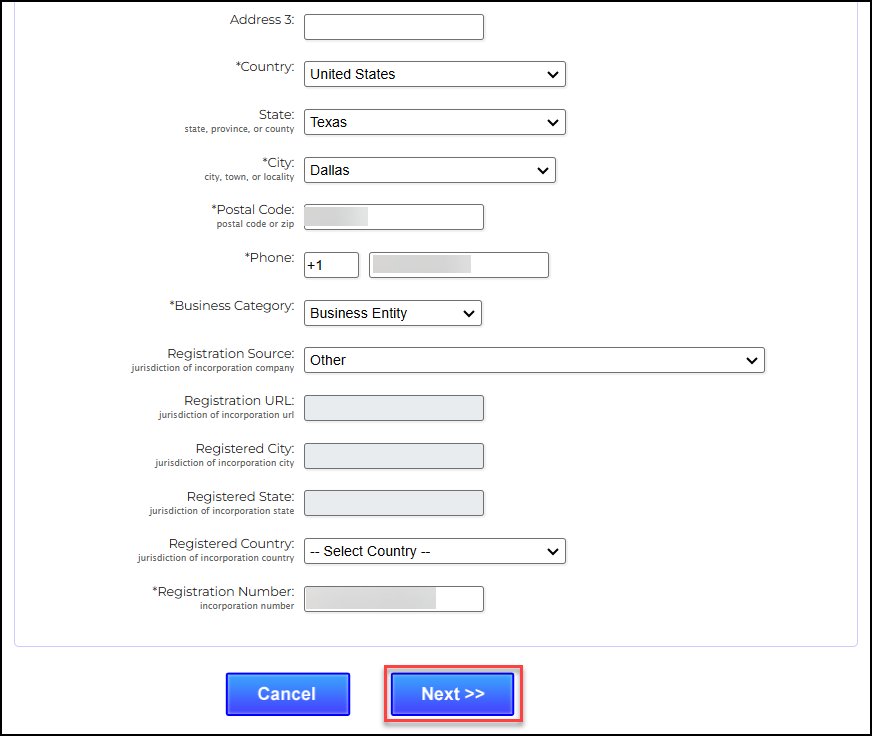
- После заполнения всех обязательных полей нажмите кнопку Следующий >> .
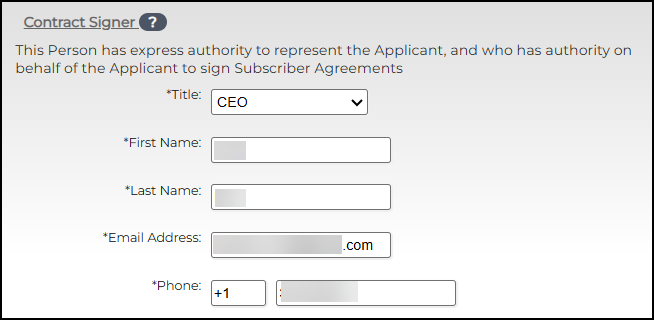
Заполните поля «Подписавший контракт», «Запроситель контракта» и «Утверждающий сертификат».
Укажите имя лица (лиц), уполномоченного подписывать договоры от имени вашей организации. Это должно быть должностное лицо организации, например, генеральный директор, президент, корпоративный секретарь, казначей, вице-президент, главный операционный директор, директор по информационным технологиям, финансовый директор, руководитель службы безопасности, управляющий член, директор или руководитель отдела и т. д. Подписывающее лицо будет считаться занимающим все должности, но вы также можете добавить других лиц для определенных должностей.
- Подписывающее лицо – Данное лицо имеет явные полномочия представлять интересы Заявителя и от имени Заявителя подписывать абонентские соглашения.
- Заявитель сертификата – это лицо, которое заполняет и отправляет запрос на сертификат от имени заявителя. Если это лицо совпадает с Подписание контракта, поставьте галочку в соответствующем поле.
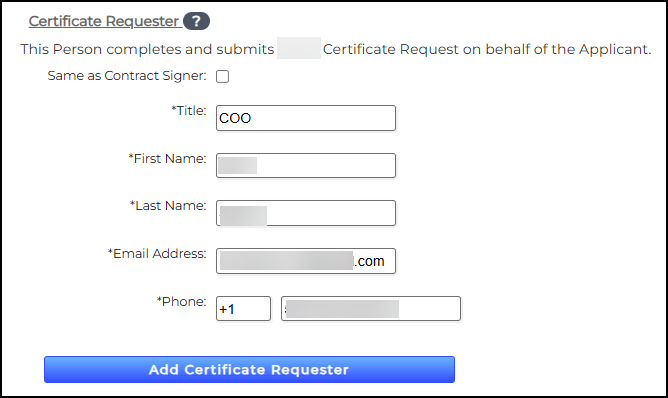
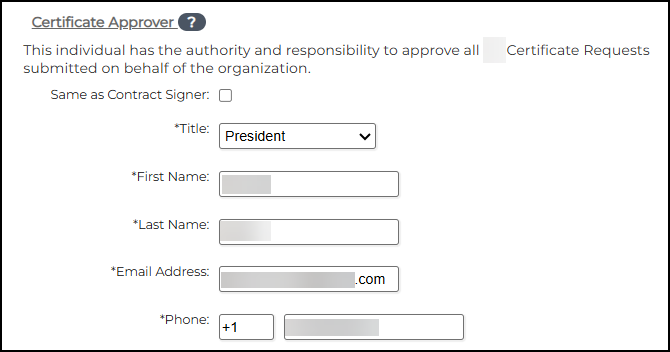
- Утверждающий сертификат – это лицо имеет полномочия и обязано утверждать все запросы на сертификаты, поданные от имени организации. Если это лицо совпадает с Подписание контракта, поставьте галочку в соответствующем поле.
- Нажмите Следующий >> кнопка
Добавить контакты
- Укажите контактные лица в вашей организации, которые могут предоставить дополнительные требования для команды валидации SSL.com. Отметьте все соответствующие поля, касающиеся роли этого лица. Вы также можете нажать +Создать новый контакт Нажмите кнопку, чтобы добавить дополнительных контактных лиц, если необходимо. После этого нажмите кнопку Следующая >> .
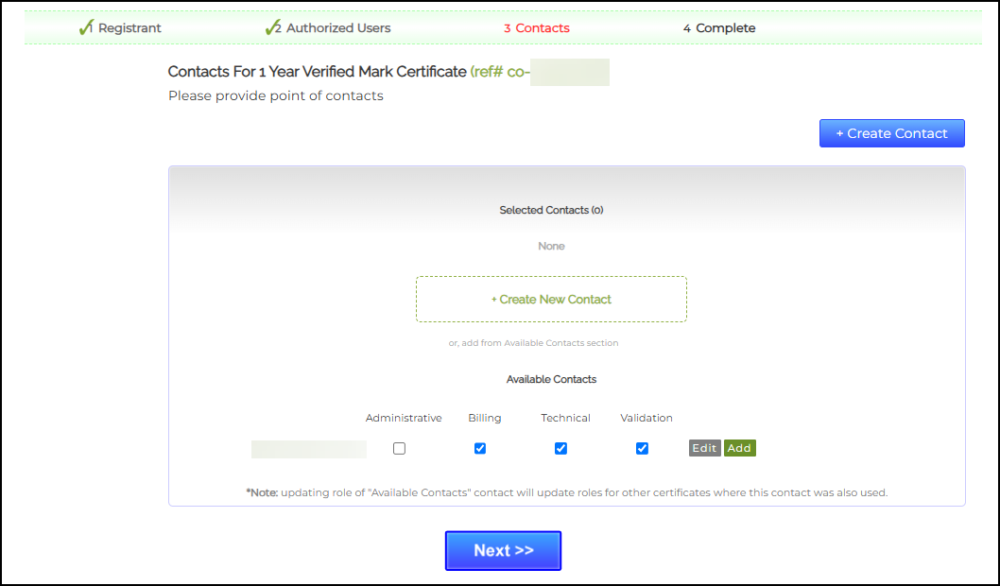
- Завершите выбор списка контактов. После подтверждения нажмите кнопку Следующий >> .
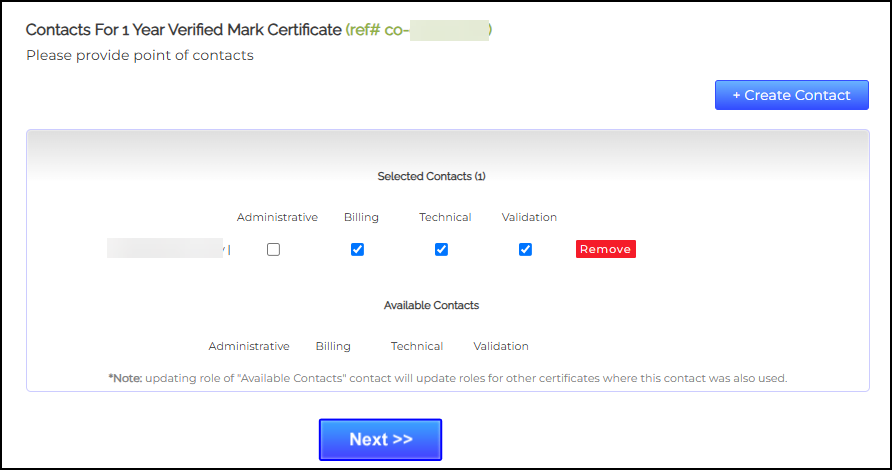
С этого момента SSL.com Группа проверки свяжется с вами, чтобы предоставить информацию об оставшихся требованиях к вашему заказу, включая следующее:
- Процедура личной проверки
SSL.com сотрудничает с надежными сторонними поставщиками услуг ИИ-проверки личности. В сочетании с ручной проверкой, проводимой командой валидаторов SSL.com, они обеспечивают безопасную очную (F2F) верификацию личности назначенного лица (например, подписавшего контракт или утверждающего сертификат).
Как только группа проверки сообщит вам, что все требования выполнены и ваш сертификат выдан, вы можете приступить к Шаг 6.
Цветовые ограничения для процесса проверки сертификата общего товарного знака.
В случаях, когда в текущем и историческом изображениях товарного знака используется один и тот же цвет, товарный знак, представленный для включения в сертификат, должен использовать тот же цвет и соответствовать тому, как логотип отображался на веб-сайте организации за последние 12 месяцев.
Использование товарного знака другого цвета допускается только при наличии веских и документально подтвержденных причин, включая, помимо прочего:
-
Соответствие техническим требованиям: В историческом логотипе использовались прозрачность или градиенты, которые запрещены или нежелательны в соответствии с требованиями BIMI, поэтому бренд предоставил версию с однотонным цветом для файла SVG.
-
Улучшения в плане доступности: Бренд изменил свою цветовую гамму в соответствии с признанными стандартами доступности (например, требованиями WCAG к высокой контрастности).
-
Незначительное обновление бренда: бренд внес ограниченные изменения в свою цветовую палитру (например, с «темно-синего» на «электрический синий»), в то время как название, форма и общий дизайн логотипа остались без изменений.
-
Правовая основа: Применимые местные законы или правила товарных знаков устанавливают, что цвет не является определяющим или ограничивающим элементом товарного знака.
Шаг 6 – Разверните свой сертификат товарного знака и настройте запись BIMI TXT.
SSL.com Здесь размещаются как ваш сертификат товарного знака, так и файл логотипа SVG для BIMI. Вы можете использовать URL-адреса по умолчанию, предоставленные SSL.com, или заменить их URL-адресами, указывающими на файлы, загруженные на ваш собственный общедоступный веб-сервер.
Рекомендуемый вариант — использовать URL-адреса по умолчанию, предоставляемые SSL.com. При таком подходе SSL.com подготовит и разместит необходимые ресурсы. .NS и .svg файлы будут загружены от вашего имени, что избавит вас от необходимости вручную скачивать и загружать их на ваш сервер.
В качестве альтернативы вы можете заменить файлы сертификата и логотипа своими собственными URL-адресами. В этом случае вам необходимо загрузить необходимые файлы из вашей учетной записи клиента SSL.com, загрузить их на ваш общедоступный веб-сервер и использовать свои собственные URL-адреса в записи BIMI TXT.
Для создания записи BIMIT TXT необходимо перейти к записям DNS вашего провайдера домена и указать значения для следующих полей: Type, Host, Value и TTL. Имейте в виду, что названия полей могут отличаться у вашего провайдера домена.
| ПОЛЕ | СТОИМОСТЬ | ОПИСАНИЕ |
| Тип | TXT | Указывает тип записи DNS |
| Хозяин | default._bimi.yourdomain.com | Префикс «default._bimi» с последующим вашим доменным именем |
| Значение | Свидетельства о подтверждении товарных знаков и государственные свидетельства о товарных знаках будет включать в себя: l = URL-адрес логотипа SVG по протоколу https и a = URL-адрес файла сертификата .PEM с протоколом HTTPS |
Ваша запись BIMI TXT |
| Сертификаты на общие товарные знаки будет включать только: l = URL-адрес логотипа SVG (https) |
||
| TTL | 1 час (3600 секунд) | Рекомендуемая настройка времени жизни (TTL) |
Для получения более подробных инструкций прокрутите страницу вниз.
Вариант A: Используйте логотип и URL-адреса сертификата по умолчанию, предоставленные SSL.com.
При использовании этой опции просто скопируйте стандартные URL-адреса для логотипа SVG и сертификата товарного знака из вашей учетной записи клиента и используйте их при создании записи DNS TXT для BIMI.
Следуйте приведенным ниже инструкциям:
- Вход в свой файл SSL.com счет клиента.
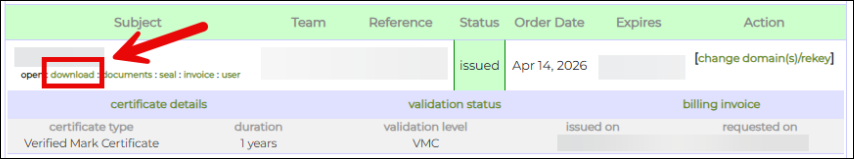
- Нажмите Заказы В верхнем меню найдите в появившемся списке свой заказ на свидетельство о товарном знаке и нажмите на него. скачать ссылка для отображения подробной информации о вашем заказе.
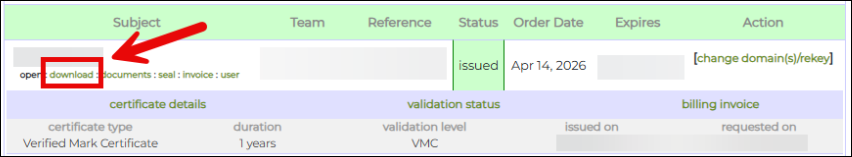
- После того, как отобразятся данные вашего заказа, прокрутите страницу вниз до раздела: СЕРТИФИКАТЫ КОНЕЧНЫХ СУЩЕСТВ, Затем нажмите Показать детали.
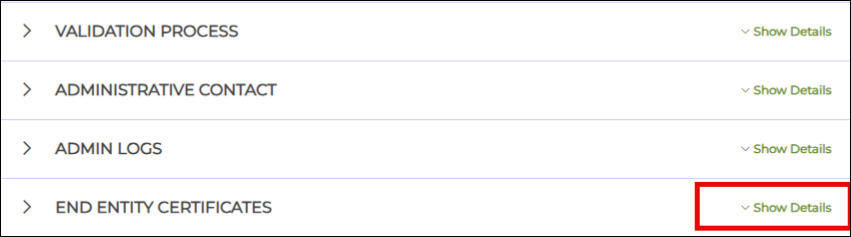
- Ниже, в подразделе НАСТРОЙКА DNS BIMIВы увидите подготовленную DNS TXT-запись, и вам останется только скопировать значения для неё. Хост, Тип, а также URL-адреса вашего SVG-логотипа и сертификата, размещенные на хостинге [название хостинга]. SSL.com.
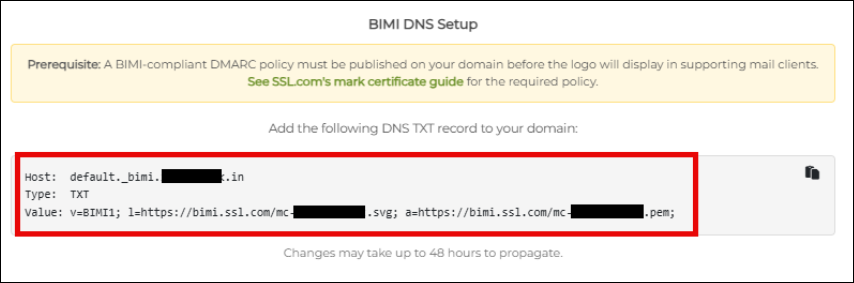
Примечание:
Для подтвержденных сертификатов товарных знаков и государственных сертификатов товарных знаков подготовленная DNS TXT-запись будет включать следующее:
Хост: default._bimi.yourdomain.com
Тип: TXT
Значение:
v=BIMI1
l = URL-адрес логотипа SVG (https)
a = URL-адрес файла сертификата .PEM с протоколом HTTPS
Для сертификатов Common Mark запись DNS TXT будет содержать только следующее:
Хост: default._bimi.yourdomain.com
Тип: TXT
Значение:
v=BIMI1
l = URL-адрес логотипа SVG (https)
- Обратите внимание, что для распространения изменений может потребоваться до 48 часов. Для проверки конфигурации используйте... Инструмент проверки BIMI Group Чтобы убедиться в корректности публикации вашей DNS-записи, отправьте тестовое письмо, чтобы проверить правильность отображения вашего логотипа в поддерживаемых почтовых ящиках. Как только логотип отобразится должным образом, настройка BIMI будет успешно завершена.
Вариант B: Замените свой логотип и сертификат на собственные URL-адреса.
При выборе этого варианта вы загрузите логотип в формате SVG и .NS Файл сертификата из вашей учетной записи клиента SSL.com необходимо загрузить на ваш собственный общедоступный веб-сервер. После загрузки запишите общедоступные URL-адреса для логотипа SVG и файла сертификата, поскольку эти URL-адреса потребуются при настройке записи BIMI DNS TXT. Более подробную информацию см. в инструкциях ниже:
- Вход в свой файл SSL.com счет клиента.
- Нажмите Заказы В верхнем меню найдите в появившемся списке свой заказ на свидетельство о товарном знаке и нажмите на него. скачать ссылка для отображения подробной информации о вашем заказе.
- После того, как отобразятся данные вашего заказа, прокрутите страницу вниз. Нажмите СЕРТИФИКАТЫ КОНЕЧНЫХ СУЩЕСТВНиже вы сможете увидеть варианты загрузки вашего сертификата (в формате .PEM) и логотипа (в формате .SVG).
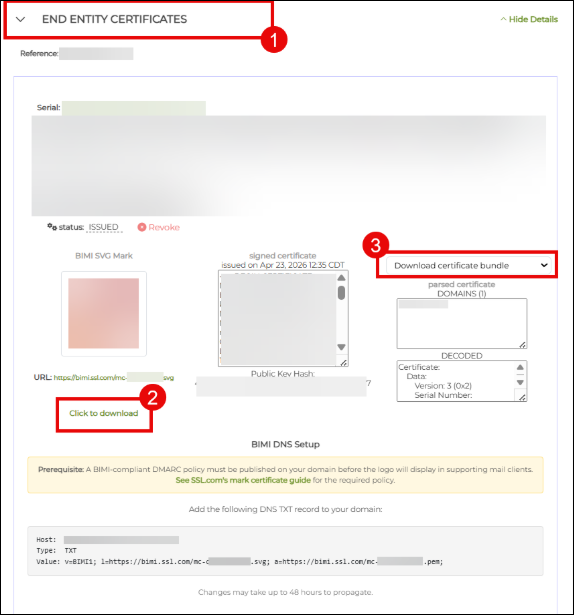
- Загрузите файл сертификата в формате .PEM и файл логотипа в формате .SVG на свой общедоступный веб-сервер. Запишите их URL-адреса, так как они понадобятся на следующем шаге.
- Создайте и добавьте запись BIMI TXT в настройки DNS через вашего хостинг-провайдера. Откройте новый файл в текстовом редакторе или редакторе документов и составьте запись BIMI TXT, соответствующую типу вашего сертификата товарного знака. Вам понадобится местоположение сохраненного ранее файла сертификата PEM, а также URL-адрес вашего логотипа SVG.
Примечание: В синтаксисе записей BIMI число 1заглавная буква i (I), и строчная буква L (lОни выглядят похожими. Учитывайте это при создании записи BIMI TXT. Строчная буква L (l) — это правильный вариант для указания URL-адреса SVG-логотипа.
Отформатируйте запись следующим образом:
Для сертификатов Common Mark запись DNS TXT будет содержать только следующее:
Хост: default._bimi.yourdomain.com
Тип: TXT
Значение:
v=BIMI1
l = URL-адрес логотипа SVG (https)
Примечание: Обязательно поставьте точку с запятой после каждого компонента, пробел между компонентами; точку с запятой в конце.
Пример DNS TXT-записи для сертификата Common Mark
v=BIMI1; l=https://images.yourdomain.com/brand/bimi-logo.svg;
Как только ваша запись будет готова, добавьте её в качестве записи DNS TXT через портал управления вашего доменного провайдера.
Для подтвержденных сертификатов товарных знаков и государственных сертификатов товарных знаков запись DNS TXT будет содержать следующее:
Хост: default._bimi.yourdomain.com
Тип: TXT
Значение:
v=BIMI1
l = URL-адрес логотипа SVG (https)
a = URL-адрес файла сертификата .PEM с протоколом HTTPS
Примечание: Обязательно поставьте точку с запятой после каждого компонента, пробел между компонентами; точку с запятой в конце.
Пример DNS TXT-записи для сертификата подтвержденного товарного знака.
v=BIMI1; l=https://images.yourdomain.com/brand/bimi-logo.svg; а=https://images.yourdomain.com/brand/certificate.pem;
-
После добавления записи подождите до 48 часов для её распространения. Чтобы убедиться, что всё настроено правильно, используйте Инструмент проверки BIMI Group Проверьте свою запись. Наконец, отправьте тестовое электронное письмо, чтобы убедиться, что ваш логотип отображается должным образом. Как только он станет видимым, настройка BIMI завершена!
Связаться с SSL.com
Для получения дополнительной информации о сертификатах Mark от SSL.com, свяжитесь с нашим отделом продаж прямо сейчас


