


Как начать работу с учетными данными для контента C2PA
Аннотация: В этом руководстве рассматривается принцип работы учетных данных контента C2PA, типы сертификатов, доступные через SSL, два уровня обеспечения, определяющие, какой сертификат подходит для вашего сценария использования, а также пошаговый процесс получения сертификата. SSL был одним из первых публично доверенных центров сертификации в списке доверенных центров C2PA и с 2025 года выдает готовые к использованию сертификаты C2PA, что делает его наиболее надежным партнером для организаций, готовых немедленно внедрить проверку подлинности контента в свои рабочие процессы.
Изображения, созданные с помощью ИИ, дипфейк-видео и отредактированные аудиозаписи заполонили интернет в беспрецедентных масштабах. Созданный контент, выглядящий как подлинный, становится пугающе изощренным и гораздо сложнее обнаружить невооруженным глазом. Если ваши клиенты становятся жертвами обмана с помощью медиаконтента, который выглядит как подлинная коммуникация от вашей организации, негативное влияние на ваш бренд, репутацию и прибыль может быть значительным. Как же доказать, что опубликованный вами контент реален и действительно исходит от вас?
C2PA Content Credentials напрямую решает эту проблему, предоставляя решения для обеспечения подлинности контента.
Изучите решения для проверки подлинности контента.
Что такое C2PA и как он работает?
C2PA расшифровывается как Коалиция за Происхождение и подлинность контентаУчетные данные контента действуют подобно «информационной этикетке» для цифровых медиа. Подобно тому, как упаковка продуктов питания сообщает о содержимом и происхождении, учетные данные контента C2PA предоставляют подробную информацию о происхождении цифрового актива, о том, кто его создал или изменил, и был ли он изменен. Это фрагменты метаданных, или дополнительной информации, встроенной в цифровые файлы для отображения их истории.
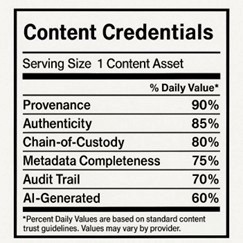
При создании или редактировании контента в него непосредственно встраивается манифест (структурированный блок метаданных). Этот манифест фиксирует цепочку происхождения: кто создал контент, какие инструменты использовались и когда было выполнено каждое действие. Затем манифест криптографически подписывается, а это значит, что любое несанкционированное изменение манифеста нарушает подпись и вызывает предупреждение во время проверки. Таким образом, если ваши фирменные активы, изображения продукции или медиафайлы когда-либо будут скопированы или изменены, Content Credentials предоставит вашей организации четкую и надежную запись о том, что именно вы создали и когда.
Технология C2PA широко используется в цифровых медиа, поддерживая изображения, видео, аудио, документы и текст. Крупные производители устройств, платформы искусственного интеллекта и медиаинструменты интегрировали её, например, Adobe Photoshop, ChatGPT, Google Gemini, Leica, Nikon, Canon, Samsung и линейка Pixel от Google. Валидаторы, такие как LinkedIn, TikTok, Microsoft и Google, предоставляют пользователям доступ к учетным данным контента.
Внедрение стандартов происходит стремительно. Организации, которые внедряют рабочие процессы проверки подлинности контента, получают существенное преимущество, поскольку проверка подлинности контента становится неотложным и базовым требованием. Задержка с внедрением может привести к отставанию вашей организации по мере развития стандартов и усиления рисков.
Два стандарта, две цели
Внедрение системы учетных данных для доступа к контенту требует понимания двух взаимодополняющих типов сертификатов, каждый из которых выполняет свою отдельную функцию.
Сертификаты подписания претензий C2PA Эти сертификаты выдаются для программных инструментов, платформ и устройств. Если ваша организация предоставляет систему управления контентом, платформу для публикации медиаконтента, цифровые камеры, записывающие устройства, мобильные телефоны или инструмент GenAI, то именно этот сертификат внедряет данные о происхождении в ваши активы в момент создания или обработки. На каждый продукт-генератор выдается один сертификат, и он должен быть выдан центром сертификации (ЦС), включенным в список доверенных центров C2PA. SSL был одним из первых таких центров сертификации.
Сертификаты CAWG (Рабочая группа по утверждениям создателейСертификаты CAWG служат иной цели: индивидуальной и организационной идентификации. Сертификаты CAWG позволяют человеку или компании добавить дополнительную подтвержденную подпись к ресурсу. Это тот слой, который криптографически подтверждает: «Я создал это» или «Моя организация несет ответственность за этот контент». Для брендов, защищающих свою визуальную идентичность, журналистов, заявляющих об авторстве, или организаций, утверждающих медиаконтент, CAWG является тем уровнем идентификации, который C2PA сам по себе обеспечить не может.
Вместе эти два типа сертификатов создают полную картину: что было использовано для создания или модификации актива и кто несет за это ответственность.
Три столпа долговечных учетных данных контента
Надежность учетных данных контента зависит от трех основных факторов:
Манифесты C2PA Фиксация происхождения в момент создания или изменения и перемещение вместе с активом.
Цифровые подписи Криптографически привязать манифест к доверенному лицу. Именно здесь вступают в дело сертификаты. Подписывать можно только сертификаты, выданные доверенным лицом. Центр сертификации C2PA Trust List позволяет проверять эти подписи. SSL — первый общедоступный центр сертификации, включенный в список соответствия C2PA. Выдача производственных сертификатов начинается с начала 2025 года.
Цифровые водяные знаки служат механизмом восстановления. Если манифест удален из ресурса, незаметный водяной знак, встроенный в сам контент, может его восстановить. Это делает Content Credentials значительно более устойчивым к злоумышленникам, пытающимся удалить данные о происхождении.
Типы сертификатов: что вам нужно и зачем.
SSL предлагает полный набор сертификатов, соответствующих стандарту C2PA, для покрытия всех сценариев использования в процессе проверки подлинности контента.
Прежде чем выбрать тип сертификата, важно знать два «уровня гарантии», которые определяет система C2PA. Уровни гарантии — это категории, описывающие, насколько можно доверять утверждениям, содержащимся в манифесте, в зависимости от уровня безопасности системы, используемой для подписи данных.
Уровень гарантий 1 Рассматривается программная подпись. Это относится к инструментам редактирования, облачным сервисам, платформам искусственного интеллекта и рабочим процессам на основе приложений. Ключ подписи хранится в программном обеспечении, что упрощает интеграцию и масштабирование на уровне 1, но также отражает более низкий общий уровень доверия, чем реализации с аппаратной поддержкой.
Уровень гарантий 2 Требуется аппаратная подпись. Закрытый ключ защищен специальным оборудованием (например, защищенным элементом или HSM), что значительно затрудняет его взлом. Уровень 2 — правильный выбор для физических устройств захвата (цифровые камеры, видеорегистраторы, мобильные телефоны, микрофоны и т. д.) и любого рабочего процесса, где целостность исходного момента захвата является первостепенной задачей.
Зная, к какому уровню относится ваш продукт, вы определяете, какой сертификат вам необходим:
- Сертификаты платформы C2PA Эти сертификаты предназначены для программных генераторов, таких как инструменты редактирования, облачные платформы, сервисы искусственного интеллекта и конвейеры приложений. Один сертификат распространяется на один продукт-генератор. Эти сертификаты соответствуют уровню обеспечения безопасности 1.
- Сертификаты устройств C2PA Они предназначены для аппаратных генераторов, таких как камеры, смартфоны, видеокамеры, микрофоны и устройства захвата. Они соответствуют уровню обеспечения безопасности 2, и SSL предоставляет к ним доступ через высокодоступный API.
- Сертификаты CAWG Они играют важную дополнительную роль. Если сертификаты C2PA аутентифицируют инструменты и устройства, то сертификаты CAWG аутентифицируют людей и организации, стоящие за контентом. Основаны на SSL. S/MIME Стандартные сертификаты CAWG, выдаваемые публичными центрами сертификации, позволяют отдельным журналистам, фотографам или медиаорганизациям добавлять подтверждение авторства непосредственно к своему контенту.
- Служба проставления временных меток C2PA Это крайне важно, но часто упускается из виду. «Проставление временной метки» означает добавление достоверной записи о точном времени подписания контента с использованием сервиса, соответствующего RFC 3161 (международный стандарт для цифровых временных меток). Без этого контенту можно доверять только до тех пор, пока действителен сертификат подписи. Если срок действия сертификата истекает или он аннулируется, невозможно доказать, когда контент был подписан. Центр проставления временных меток SSL (TSA) записывает и защищает время подписания, поэтому подлинность вашего контента может быть проверена, даже если сертификаты изменятся или истекут позже.
- API для подписания заявок C2PA Это наше SaaS-решение для создания, редактирования и подписания манифестов C2PA для ваших ресурсов с помощью простого вызова API, что делает рабочие процессы с учетными данными контента доступными для команд, не обладающих глубокими знаниями C2PA. PKI инфраструктура: мы позаботимся и о том, и о другом за вас.
Процесс подписания
Путь от создания контента до подписанного и поддающегося проверке результата включает в себя две категории участников.
Генераторы Это инструменты и устройства, которые создают и подписывают C2PA-заявления. Когда фотограф делает снимок на камеру с поддержкой C2PA или творческая группа экспортирует видео с совместимой платформы для редактирования, генератор автоматически создает манифест и применяет цифровую подпись, используя свой C2PA-сертификат.
Validators Это инструменты и платформы, которые считывают и проверяют эти утверждения для конечных пользователей. Проверка проверяет криптографическую подпись, подтверждает сертификат по списку доверия C2PA и представляет результат в удобочитаемом виде. Сегодня любой может проверить контент на сайте... Verify.contentauthenticity.org или на LinkedIn, и крупные платформы активно встраивают эти проверки в свои собственные интерфейсы. Например, Google объявил, что Chrome скоро будет поддерживать проверку подлинности изначально.
Для получения сертификата платформы или устройства C2PA от SSL, производители генераторной продукции должны сначала пройти программу соответствия C2PA. Процесс включает в себя подачу заявки, заполнение анкеты, тестирование архитектуры и совместимости, а также получение письма о соответствии от C2PA. SSL может оказать поддержку организациям в выполнении требований к документации по архитектуре безопасности. Если вы являетесь клиентом SSL, мы можем помочь вам упростить этот процесс, предоставив наш шаблон архитектуры безопасности и документацию.
После получения сертификата соответствия ваш продукт проходит три четких этапа выдачи SSL-сертификата.
Шаг 1: Отправьте свой CSR и письмо-подтверждение. Вы предоставляете SSL вместе с письмом о соответствии, полученным от программы C2PA, а также запросом на подписание сертификата (CSR) файл для вашего сертификата и идентификатор вашей учетной записи SSL.
Шаг 2: Проверка. SSL аутентифицирует заявителя сертификата и проверяет выполнение всех требований. Это включает в себя создание учетной записи на портале SSL, прохождение проверки личности на основе искусственного интеллекта SSL для получения одобрения индивидуальной проверки, а также проверку командой валидации SSL для подтверждения выполнения всех требований.
Шаг 3: Выдача сертификата. После подтверждения SSL CSR После завершения проверки они генерируют ваш сертификат и доставляют его напрямую через ваш SSL-аккаунт. В качестве альтернативы, проверка и доставка также могут осуществляться через наш API.
Процесс разработан таким образом, чтобы быть тщательным, но при этом не замедлять вашу работу. Команда SSL работает с клиентами на протяжении всего процесса, а корпоративные клиенты получают выделенного технического менеджера и руководителя, которые помогают им в процессе внедрения.
Почему стоит выбрать SSL для C2PA?
Не каждый центр сертификации может выдавать сертификаты C2PA. Для этого центр сертификации должен соответствовать строгим требованиям Программы соответствия C2PA и быть включен в официальный список доверенных центров C2PA. SSL был первым публично признанным центром сертификации, получившим статус соответствия, и с 2025 года выдает готовые к использованию сертификаты C2PA.
Кроме того, команда SSL создала специализированную инфраструктуру C2PA и продолжает активно участвовать в рабочих группах C2PA и CAWG, возглавляя некоторые из них и внося свой вклад в разработку самой спецификации. По мере изменения требований клиентам SSL не приходится в спешке адаптироваться к новым условиям.
Вот ещё несколько причин, по которым SSL выделяется в сфере аутентификации контента:
SSL входит в пятерку крупнейших публичных центров сертификации по объему работы, ежедневно генерируя миллионы сертификатов и подписей. Инфраструктура, поддерживающая ваши сертификаты C2PA, — это та же самая инфраструктура, которая обрабатывает одни из самых высокопроизводительных процессов в мире. PKI среды. Надежность и масштабируемость заложены изначально, а не добавлены дополнительно.
Компания SSL также запустила первую общедоступную версию. Песочница C2PAМы предоставляем разработчикам и продуктовым командам площадку для тестирования процессов подписи с использованием реальных сертификатов перед их окончательным утверждением. Мы также предлагаем бесплатную платформу для проверки манифестов C2PA, которая позволяет анализировать данные подписи и сертификата. C2PA.shТакой непосредственный доступ редко встречается в корпоративной среде. PKIи это отражает философию SSL, заключающуюся в том, чтобы сделать сложные технологии безопасности доступными для понимания.
Для корпоративных клиентов SSL обеспечивает целевое время безотказной работы 99.9%, круглосуточную приоритетную поддержку уровня 1 и выделенную расширенную поддержку в рабочие дни с круглосуточным доступом по телефону для решения критических проблем. Время реагирования на критические проблемы измеряется в часах, а не в днях.
Почему нужно действовать сейчас?
Ожидание более широкого распространения, которое оправдало бы инвестиции в проверку подлинности контента, — это ошибочный расчет. Бренды и платформы, которые сегодня создают рабочие процессы C2PA (контент-показатели-аналитики), будут иметь проверяемое происхождение контента, когда аудитория, регулирующие органы и создатели контента потребуют этого в качестве базового уровня. Контент без подтверждения подлинности будет считаться не заслуживающим доверия.
SSL предоставляет инфраструктуру, экспертные знания и статус в списке доверенных организаций, что делает этот переход практичным. Если ваша организация создает, распространяет или публикует цифровой контент в значительных масштабах, учетные данные контента должны стать частью вашей стратегии безопасности и доверия к бренду уже сейчас. Свяжитесь с нами, используя форму ниже, чтобы начать:

