


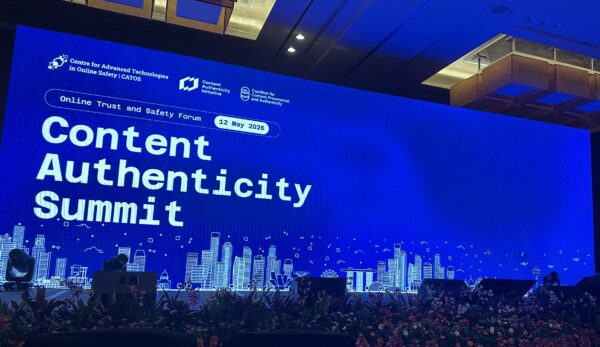
Дискуссия об аутентичности контента вышла далеко за рамки теории и приобрела технический, неотложный и глобальный характер. Эта тема была в полной мере продемонстрирована на мероприятии. Форум по вопросам доверия и безопасности в интернете (OTS) 2026: Саммит по вопросам подлинности контентамероприятие, проходившее в Сингапуре и организованное... Центр передовых технологий в области онлайн-безопасности (CATOS)организовано совместно с Инициатива по обеспечению подлинности контента (CAI)и поддерживается Коалиция за происхождение и подлинность контента (C2PA).
Опираясь на результаты первого форума OTS в 2024 году, в этом году акцент сместился с выявления онлайн-угроз на их предотвращение и создание долгосрочной устойчивости. Саммит по подлинности контента собрал политиков, представителей платформ, медиа-организаций и специалистов со всего мира для изучения практических, совместимых подходов к проверке подлинности контента в эпоху искусственного интеллекта. Среди участников были представители новостных агентств, бренд-команд, сотрудники по вопросам соответствия, представители государственных органов по связям с общественностью и разработчики технологий.
Помимо сотрудничества с Adobe и Digimarc в рамках мероприятия, компания SSL направила в Сингапур команду из трех человек: Дом ГинарДиректор по продуктам в области аутентификации контента и Интернета вещей, а также сопредседатель рабочей группы C2PA по водяным знакам; Рам КишорГлобальный руководитель отдела архитектуры решений; и Джолен Рей СебалаДом, старший менеджер по работе с клиентами, также выступил в качестве докладчика, подчеркнув роль SSL в обеспечении подлинности контента, где компания заняла лидирующие позиции.
Переход от выявления к предотвращению
Одним из наиболее очевидных сигналов мероприятия стало более широкое изменение в том, как отрасль в целом воспринимает жизненный цикл контента. Рам Кишор отметил, что этот посыл неоднократно звучал на протяжении всех сессий.
«Происходит изменение в нашем подходе к жизненному циклу контента. Было отмечено, что нам необходимо укреплять доверие гораздо раньше, а не сосредотачиваться исключительно на обнаружении, что мы в основном и делаем сегодня. Мы также должны подумать о том, как предотвратить различные виды незаконного синтетического контента, а также внедрить принцип отслеживания происхождения на протяжении всего жизненного цикла медиаконтента».
Как заметил Дом Гинар, сообщество перестало задаваться вопросом, что такое C2PA, и переходит к следующему этапу.
«В ходе предыдущих мероприятий, посвященных C2PA, основное внимание уделялось тому, что это такое и на что оно способно. Сейчас же речь идет о внедрении, о необходимых компонентах и о том, как организации могут заставить его работать», — заявил он.
Дом также отметил знаменательное событие, которое Canon представила на мероприятии. «Canon объявила о внедрении...» модели камер, поддерживающие протокол C2PA«EOS R1 и EOS R5 Mark II». Архитектура также интересна тем, что Canon обеспечивает долговременную проверку с помощью облачного сервиса, который добавляет временные метки к данным, что решает проблему отсутствия постоянного подключения камер. Вложив средства в этот проект, компания полностью привержена технологии C2PA».
Дом Гинар выходит на сцену: как повысить авторитетность контента.
Дом представил доклад «Повышение надежности учетных данных контента», подробный технический анализ, проведенный совместно с SSL и Digimarc, охватывающий два основных направления: надежность благодаря цифровым водяным знакам и доверие благодаря сертификатам C2PA.
Что касается водяных знаков, Дом объяснил, как цифровые водяные знаки укрепляют манифесты C2PA, обеспечивая возможность восстановления, предотвращая несанкционированные подмены и отвечая требованиям новых правил, предусматривающих надежную маркировку контента, созданного с помощью ИИ. Начиная с C2PA 2.2, стандарт представил API Soft Binding Resolution — механизм, позволяющий активу с водяным знаком восстановить соответствующий манифест C2PA даже после того, как сам манифест был удален или утерян.
Что касается сертификатов, Дом подробно рассказал о списке доверенных центров C2PA, действующем с января 2026 года, и о четырехэтапной цепочке проверки, которую он обеспечивает: получение списка доверенных центров, проверка цепочки до доверенного корневого центра сертификации, проверка отзыва через OCSP и подтверждение времени подписания с помощью контрподписи центра временных меток (TSA). Он также провел различие между тремя ролями сертификатов в экосистеме: Сертификат подписи C2PA который идентифицирует продукт или поставщика, Сертификат идентификации CAWG (Подробнее о различиях между этими двумя уровнями можно прочитать здесь.) который подтверждает личность человека или организации, стоящей за активом, и сертификат Timestamp Authority (TSA), который обеспечивает долговременную проверку.
В числе основных инструментов C2PA от SSL были: c2pasign.com для тестирования выдачи сертификатов перед переходом на соответствующий стандарт, бесплатная конечная точка TSA для тестирования и использования в небольших объемах, а также C2PA.sh, бета-версия валидатора, которая отображает подробную информацию о цепочке доверия, статус OCSP, временные метки и данные подписи в одном отчете о происхождении.
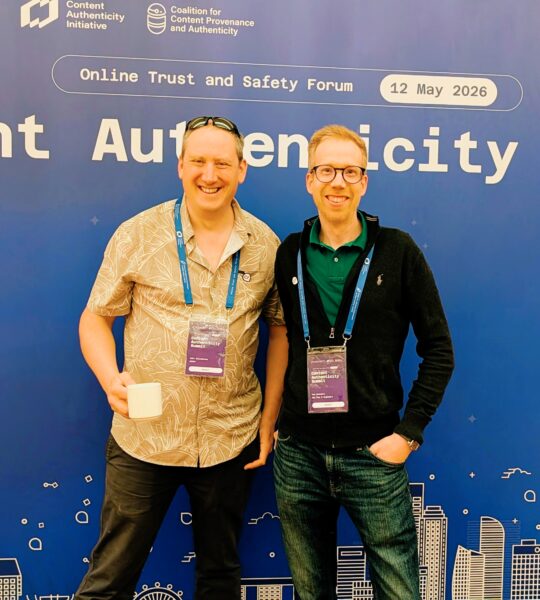
Беседы с места событий
Джолен Рей Себала провела большую часть мероприятия на стенде SSL, общаясь с участниками из медиа- и правительственного секторов.
«Многие из участников, с которыми я общалась, были непосредственно вовлечены в производство медиаконтента, поэтому они проявили большой интерес к тому, чтобы узнать больше о C2PA», — сказала Джолен. «Нам удалось установить контакты с региональными производителями контента, информационными агентствами и членами Агентства по науке, технологиям и исследованиям (A*STAR)».
Описанный им интерес аудитории совпадает с тем, что Рам и Дом наблюдали на официальных встречах. Хани ФаридИзвестный исследователь и американский университетский профессор, возглавляющий группу, специализирующуюся на анализе цифровых изображений и оценке того, создан ли вирусный контент с помощью ИИ, провел сессию, которая подчеркнула важность этого вопроса. Рам назвал ее одним из главных событий дня: «Он рассказал о том, насколько улучшился генеративный ИИ в создании синтетических медиа, в основном вымышленного контента, и насколько реалистичными стали эти изображения. Мы достигли точки, когда для нас крайне важно иметь что-то вроде учетных данных C2PA Content Credentials для отделения реального контента от синтетического».
Дом разделяет это мнение. «Вскоре нам с вами будет крайне сложно отличить сгенерированный контент от реального, что действительно подчеркивает динамику развития C2PA».
SSL и будущее аутентификации контента
SSL стала первопроходцем в сфере C2PA, став первым публично доверенным центром сертификации, выдающим готовые к использованию сертификаты, соответствующие стандарту C2PA. Форум CAI OTS подтвердил, что рынок быстро догоняет. Правительства задают те же вопросы, что и редакции новостей и бренды, и ответы все чаще направляются через доверенные организации. PKI инфраструктура.
Чтобы узнать больше об SSL, Предложения по обеспечению подлинности контентаСвяжитесь с нашей командой, используя контактные данные ниже:

