


När vi besöker en webbplats, gör ett onlineköp eller kollar vår e-post, överförs data fram och tillbaka mellan våra enheter och fjärrservrar. Detta informationsutbyte över internet väcker en viktig fråga: hur vet vi att våra data är säkra från nyfikna ögon? Svaret ligger i krypteringsprotokoll som SSL/TLS.
, är säkerhetsprotokoll som upprättar en krypterad länk mellan en klient (som din webbläsare) och en server (webbplatsen du ansluter till). Detta möjliggör säker dataöverföring.
Låt oss titta närmare på SSL/TLS handslag och stegen som möjliggör säkra internetanslutningar.
En översikt över SSL/TLS Handslag
SSL /TLS handskakning är en serie steg som tillåter två parter – vanligtvis en klient och en server – att autentisera varandra, komma överens om krypteringsstandarder och etablera en säker kanal för överföring av data.
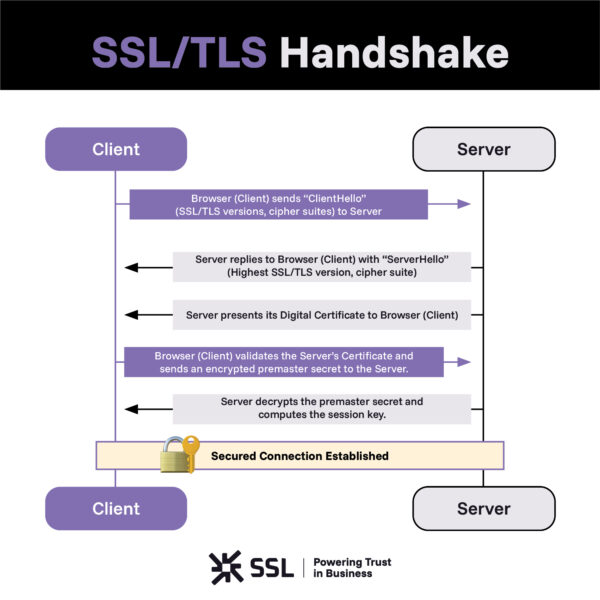
Det är som en komplex digital dans med sofistikerad kommunikation fram och tillbaka på millisekunder. De fem stegen nedan går igenom det klassiska handskakningssättet som används av TLS 1.2 och tidigare. TLS 1.3, den version som de flesta webbläsare och servrar använder idag, effektiviserar flera av dessa steg, vilka tas upp senare i den här artikeln. För att förstå detta handslag, låt oss bryta ner det steg för steg:
-
Introduktion (ClientHello): Din webbläsare skickar en "KundHej" meddelande till servern när du begär en säker webbplats. Detta meddelande innehåller viktig information, inklusive SSL/TLS versioner den stöder och chiffersviterna den kan använda.
-
Serverns svar (ServerHello): Servern svarar med en "ServerHej" meddelande, inklusive högsta SSL/TLS version och chiffersvit stöder båda parter.
-
Serverns inloggningsuppgifter: Servern presenterar sitt digitala certifikat, verifierat av en certifikatutfärdare (CA) som t.ex , som ett ID-kort som ger dess äkthet.
-
Klientens verifiering och nyckelgenerering: Din webbläsare validerar serverns certifikat. När den har verifierats använder den serverns publika nyckel för att kryptera en 'premasterhemlighet,' en unik sessionsnyckel och skickar tillbaka den till servern.
-
Upprätta en säker anslutning: Servern dekrypterar premaster-hemligheten med sin privata nyckel. Servern och klienten beräknar sedan sessionsnyckeln, som kommer att användas för symmetrisk kryptering av all kommunikation.
Nyckelkomponenter i SSL/TLS Handslag
Nu när vi har beskrivit den grundläggande SSL/TLS handskakningssteg, låt oss gräva ner i kärnkoncepten och tekniken som gör detta handslag möjligt:
Asymmetrisk kryptering
Detta syftar på att använda ett par nycklar – en offentlig och en privat – för kryptering. Data krypterad med den offentliga nyckeln kan endast dekrypteras med den privata nyckeln. Detta möjliggör säker överföring av data.
Symmetrisk kryptering
Detta använder en enda delad nyckel för att kryptera och dekryptera data. Symmetrisk kryptering är snabbare än asymmetrisk kryptering. SSL/TLS handskakning använder asymmetrisk kryptering för att säkert dela den symmetriska sessionsnyckeln mellan parterna.
Digitala certifikat
Dessa elektroniska dokument binder en offentlig nyckel till en enhet som en webbplats eller organisation. De möjliggör säker autentisering på internet. Digitala certifikat utfärdas av certifikatutfärdare (CA) som t.ex .
Cipher sviter
En chiffersvit är en uppsättning algoritmer som definierar de kryptografiska parametrarna för en SSL/TLS session. Detta inkluderar nyckelutbytesmetoder, krypteringschiffer och hashfunktioner.
Sessionsnycklar
Klienten och servern genererar tillfälliga symmetriska nycklar som är unika för varje session, kallade sessionsnycklar. All data som överförs under sessionen krypteras med dessa nycklar.
Ömsesidigt TLS
Ömsesidigt TLS (mTLS) är ett läge där både klienten och servern autentiserar varandra med hjälp av digitala certifikat. Detta ger ökad säkerhet jämfört med standard envägs TLS autentisering. Klienten ska ha eget certifikat och nyckelpar i mTLS.
TLS 1.3: En snabbare, enklare handskakning
De flesta moderna webbanslutningar använder TLS 1.3, den senaste, allmänt spridda versionen av TLS protokoll. Tidigare versioner som t.ex. TLS 1.2 stödde flera nyckelutbytesmetoder, inklusive RSA-nyckelutbyte, där klienten krypterade en premaster-hemlighet med serverns publika nyckel. TLS 1.3 tar bort statiskt RSA-nyckelutbyte och använder, för standardcertifikatbaserade anslutningar, efemärt Diffie-Hellman-nyckelutbyte för att upprätta delade sessionsnycklar utan att överföra en krypterad premaster-hemlighet.
TLS 1.3 minskar också antalet tur- och returresor som krävs för att upprätta en säker anslutning. En traditionell fullständig TLS 1.2-handskakningar kräver vanligtvis två tur- och returresor innan applikationsdata kan utbytas. En standard TLS 1.3-handskakningar kan slutföras på ett enda tillfälle eftersom klienten kan inkludera sina nyckelutbytesparametrar i det initiala ClientHello-meddelandet. Resultatet är en snabbare anslutning, särskilt i nätverk med hög latens.
TLS 1.3 tar också bort stöd för många äldre chiffersviter och kryptografiska algoritmer som finns tillgängliga i TLS 1.2. Dess nyckelutbyten baserade på publika nycklar ger framåtriktad sekretess, vilket innebär att varje anslutning använder kortlivat nyckelmaterial så att en angripare inte kan dekryptera tidigare infångade sessioner om en servers långsiktiga privata nyckel senare komprometteras. TLS 1.3-lägen, såsom endast PSK-nyckelutbyte och tidig 0-RTT-data, har olika egenskaper för framåtriktad sekretess.
När en klient och server både stöder och möjliggör TLS 1.3, kommer de i allmänhet att förhandla om det automatiskt. TLS 1.2 kan fortfarande förhandlas när TLS 1.3 är inte ömsesidigt tillgänglig eller aktiverad.
Få alltid att falla på plats
SSL /TLS handskakning sammanför dessa tekniker för att skapa en säkert krypterad session:
-
autentisera serverns identitet.
-
Asymmetrisk kryptering möjliggör säkert utbyte av den symmetriska sessionsnyckeln.
-
Chiffersviter tillhandahåller krypteringsalgoritmer.
-
Sessionsnycklar krypterar dataflödet mellan parterna.
Varför SSL/TLS Handslag är viktiga
En sömlös SSL/TLS handskakning möjliggör den krypterade dataöverföringen som säkrar vår digitala värld. Det möjliggör säker onlinehandel, kommunikation och anslutning genom att:
-
Verifierar att du är ansluten till den autentiska webbplatsen och inte en imitator
-
Krypterar all data som utbyts under sessionen.
-
Se till att ingen tredje part kan läsa eller ändra informationen när den färdas över internet
Utan SSL/TLS handslag, skulle vår känsliga information exponeras online.
Avslutande tankar
Trots sin komplexitet är SSL/TLS handslag syftar till att hålla våra onlineinteraktioner säkra. Varje gång vi gör ett onlineköp, loggar in på vår e-post eller deltar i privata konversationer finns den där.

