ลงนามรับรองความถูกต้องของเนื้อหาที่จะติดไปกับทุกรูปภาพ วิดีโอ และเอกสาร
เริ่มฟรี

แพ็กเกจ C2PA Free Tier (ตั้งแต่เดือนพฤษภาคม 2026) ประกอบด้วยใบรับรอง Level 1 Claim Signing Certificate หนึ่งใบที่มีอายุใช้งาน 1 ปี พร้อมด้วยการประทับเวลาที่เชื่อถือได้ 2,500 ครั้งต่อปี ซึ่งออกให้ผ่านทางพอร์ทัล SSL

ใบรับรอง C2PA คืออะไร?

จุดยึดทางเข้ารหัสลับสำหรับการระบุแหล่งที่มาของเนื้อหา

ใบรับรอง C2PA (Coalition for Content Provenance and Authenticity) คือใบรับรองดิจิทัลที่ใช้ในการลงนามในเอกสาร C2PA manifest ซึ่งเป็นบันทึกข้อมูลแหล่งที่มาที่มีโครงสร้างฝังอยู่ในไฟล์สื่อ ใบรับรองนี้พิสูจน์ได้ว่าเอกสาร manifest นั้นถูกสร้างขึ้นโดยหน่วยงานที่ระบุชื่อไว้ และไม่ได้ถูกแก้ไขเปลี่ยนแปลงนับตั้งแต่ลงนาม

เมื่อแพลตฟอร์ม โปรแกรมดู หรือเครื่องมือตรวจสอบข้อมูลประจำตัวเนื้อหา ระบบจะตรวจสอบความถูกต้องของลายเซ็นใบรับรอง C2PA เพื่อยืนยันว่าข้อมูลประจำตัวนั้นเป็นของแท้และไม่ได้ถูกแก้ไข
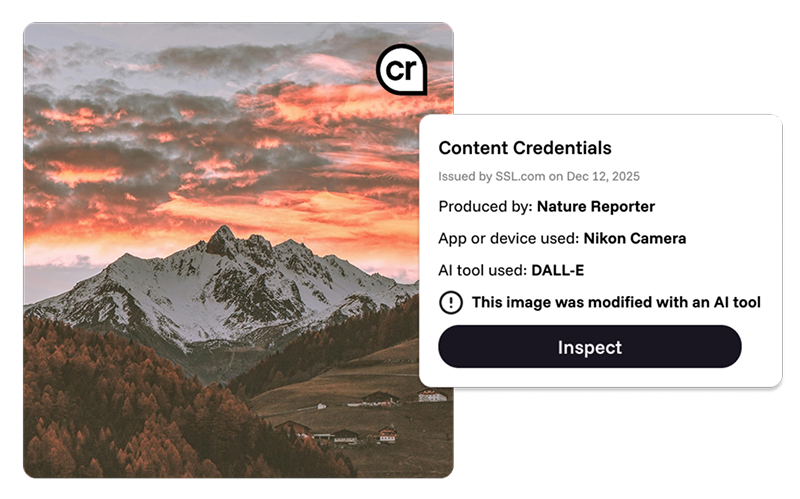
ผลิตภัณฑ์ C2PA ของ SSL

ใบรับรอง C2PA ช่วยให้คุณสามารถแนบเอกสารแสดงที่มาของไฟล์ที่ลงนามด้วยการเข้ารหัสลับ หรือ "ข้อมูลรับรองเนื้อหา" เข้ากับไฟล์สื่อใดๆ ก็ได้ ผู้ที่ได้รับไฟล์สามารถตรวจสอบที่มาของไฟล์ ตรวจสอบว่าไฟล์นั้นถูกแก้ไขหรือไม่ และดูห่วงโซ่การดูแลรักษาที่ตรวจสอบได้ตั้งแต่การสร้างจนถึงการเผยแพร่ สร้างขึ้นบนมาตรฐาน C2PA แบบเปิด ซึ่งได้รับการสนับสนุนจาก Adobe, Google, Microsoft, BBC, Reuters, Sony, Nikon และ Content Authenticity Initiative ในวงกว้าง

ใบรับรองแพลตฟอร์ม

ใบรับรองการลงนามเคลมที่สอดคล้องกับ C2PA สำหรับแพลตฟอร์มออนไลน์ ช่วยให้ Generator Products สามารถลงนามเคลม C2PA ได้ ต้องใช้ใบรับรองหนึ่งฉบับต่อ Generator Product หนึ่งเครื่อง

ใบรับรองอุปกรณ์

ใบรับรองที่สอดคล้องกับข้อกำหนด C2PA ส่งมอบผ่าน API ที่มีความพร้อมใช้งานสูงของเรา ช่วยให้อุปกรณ์ต่างๆ เช่น กล้อง กล้องบันทึกภาพ โทรศัพท์มือถือ ไมโครโฟน หรือแอป สามารถลงนามในคำขอ C2PA ได้

API ที่มาของ SSL

โซลูชัน SaaS (API) ที่จัดการอย่างเต็มรูปแบบสำหรับการเพิ่มและลงนามในเอกสาร C2PA + CAWG สำหรับสินทรัพย์ดิจิทัล ช่วยให้การใช้งานของคุณง่ายขึ้นด้วยการสร้าง แก้ไข และลงนามในเอกสาร C2PA + CAWG สำหรับสินทรัพย์ของคุณผ่านการเรียกใช้ API อย่างง่ายดาย สำรวจ Provenance API

อ่านเพิ่ม

ใบรับรอง CAWG

ใบรับรอง SSL ที่เป็นไปตามมาตรฐาน CAWG และเข้ากันได้กับรายชื่อผู้เผยแพร่ข่าวที่ได้รับการตรวจสอบโดย IPTC สามารถเพิ่มลายเซ็นแสดงที่มาเพิ่มเติมในฐานะบุคคลหรือองค์กร (เช่น นักข่าว บริษัทสื่อ)

อ่านเพิ่ม

แผน C2PA

ผู้ใช้งานมากกว่า

วีบริค
Suspilne Ukrane
มาร์คอันใด ๆ
ที่มาของคลังเก็บข้อมูล
ทีเอ็มเคอาร์ ไอ
Limbo
อิมาแท็ก
Cloudinary
ความมั่นคง.ai
เบอร์
กระจกเงา

กระบวนการ

ต่อไปนี้คือขั้นตอนที่คุณต้องดำเนินการเพื่อเริ่มต้นใช้งาน C2PA ในผลิตภัณฑ์ของคุณ:

1

การปฏิบัติตามมาตรฐาน C2PA

ในฐานะ CA ที่ได้รับการรับรองจาก C2PA นั้น SSL มีหน้าที่ต้องออกใบรับรองให้กับเครื่องมือและอุปกรณ์ที่ผ่านการตรวจสอบความสอดคล้องของ C2PA เท่านั้น ดูรายละเอียดเพิ่มเติมเกี่ยวกับกระบวนการตรวจสอบความสอดคล้องได้ที่นี่ หากคุณเลือกแพ็กเกจระดับพรีเมียม เรายินดีให้ความช่วยเหลือคุณด้วยเทมเพลตและคำแนะนำต่างๆ

2

การออกใบรับรอง

SSL จะออกใบรับรอง C2PA ให้คุณผ่านทางพอร์ทัลหรือ API ของเรา หลังจากตรวจสอบยืนยันตัวตนขององค์กรของคุณและได้รับข้อมูลของคุณแล้ว CSR (คำขอลงนามรับรอง)

3

ผสานรวมเข้ากับขั้นตอนการทำงานของคุณ

ใช้ใบรับรองในผลิตภัณฑ์ตัวสร้างของคุณเพื่อลงนามในเอกสารแสดงรายการเนื้อหา

4

เพิ่มการประทับเวลาที่เชื่อถือได้

ขอการประทับเวลาตามมาตรฐาน RFC 3161 จาก TSA ที่เชื่อถือได้ของ SSL และเพิ่มลงในไฟล์ manifest เพื่อให้เนื้อหาของคุณยังคงใช้งานได้แม้หลังจากใบรับรองหมดอายุแล้ว

การปฏิบัติตามกฎระเบียบและมาตรฐาน

ข้อกำหนด C2PA (เวอร์ชัน 2.x)

SSL ออกใบรับรองตามข้อกำหนด C2PA ใบรับรองการลงนามการอ้างสิทธิ์ C2PA จาก CA ใน Trust List เป็นมาตรฐานตั้งแต่ C2PA 2.2 เป็นต้นมา

รายชื่อความน่าเชื่อถือของ C2PA

ตั้งแต่วันที่ 1 มกราคม 2026 เป็นต้นไป รายชื่อผู้ตรวจสอบความถูกต้องของ C2PA จะเข้ามาแทนที่รายชื่อผู้ตรวจสอบความถูกต้องชั่วคราว ผู้ตรวจสอบความถูกต้องไม่จำเป็นต้องตรวจสอบความถูกต้องของเนื้อหาที่ลงนามผ่านรายชื่อผู้ตรวจสอบความถูกต้องชั่วคราวอีกต่อไป

RFC 3161 (การประทับเวลา)

การประทับเวลาที่เชื่อถือได้จาก TSA ของ SSL ช่วยให้สามารถตรวจสอบความถูกต้องของเอกสารแสดงรายการที่ลงนามแล้วได้ในระยะยาว

พระราชบัญญัติ AI ของสหภาพยุโรป

กำหนดให้ต้องเปิดเผยข้อมูลเนื้อหาที่สร้างขึ้นโดยปัญญาประดิษฐ์ (AI) ซี2พีเอ เอกสารแสดงรายการสินค้าเป็นกลไกการเปิดเผยข้อมูลที่เป็นมาตรฐานและสามารถอ่านได้ด้วยเครื่องคอมพิวเตอร์

ความคิดริเริ่มด้านความถูกต้องของเนื้อหา (CAI)

SSL เป็นสมาชิกของ CAI และเป็นผู้มีส่วนร่วมอย่างแข็งขันใน C2PA

คำถามที่พบบ่อย

ใช่ ตั้งแต่เดือนมิถุนายน 2026 เป็นต้นไป SSL ซี2พีเอ แพ็กเกจฟรีประกอบด้วยใบรับรองการลงนามการเรียกร้องระดับ 1 จำนวน 1 ใบ (มีอายุ 1 ปี) และการประทับเวลาที่เชื่อถือได้ 2,500 ครั้งต่อปี ซึ่งออกให้ผ่านทาง SSL พอร์ทัล คุณต้องสมัครด้วยข้อมูลที่ถูกต้อง ซี2พีเอ รหัสบันทึกการปฏิบัติตามข้อกำหนด หากคุณต้องการใบรับรองระดับ 2 ใบรับรองอุปกรณ์ หรือการสนับสนุนด้านการปฏิบัติตามข้อกำหนด โปรดติดต่อเราเพื่อขอรับบริการระดับองค์กร (Enterprise tier)

A ซี2พีเอ ใบรับรองจะลงนามในรายการเนื้อหา เพื่อพิสูจน์ว่ามาจากตัวสร้างที่ได้มาตรฐาน (เช่น เครื่องมือหรืออุปกรณ์) การยืนยันตัวตน CAWG จะฝังข้อมูลประจำตัวองค์กรหรือส่วนบุคคลที่ได้รับการตรวจสอบแล้วของคุณ ภายใน แถลงการณ์ ทั้งสองอย่างเสริมซึ่งกันและกัน: ควรใช้ทั้งสองอย่างเพื่อให้เกิดการอ้างอิงและความน่าเชื่อถือสูงสุด

หากไม่มีการประทับเวลาที่เชื่อถือได้ เอกสารแสดงรายการสินค้าจะไม่ถูกต้องอีกต่อไปเมื่อใบรับรองการลงนามหมดอายุหรือถูกเพิกถอน การประทับเวลาที่มาจากหน่วยงานประทับเวลาที่เชื่อถือได้ เช่น SSL ช่วยให้ผู้ตรวจสอบยืนยันได้ว่าการอ้างสิทธิ์นั้นได้รับการลงนามในขณะที่ข้อมูลประจำตัวยังคงถูกต้อง ดังนั้นจึงสามารถตรวจสอบความถูกต้องของรายการได้ไม่จำกัดระยะเวลา ดูรายละเอียดเพิ่มเติมได้ที่ หน่วยงานประทับเวลา หน้าผลิตภัณฑ์

ใช่ คุณสามารถลงนามในเนื้อหาที่มีอยู่แล้วด้วย ซี2พีเอ ปรากฏชัดแล้ว อย่างไรก็ตาม ที่มาของหลักฐานที่ได้รับการยืนยัน ณ จุดที่สร้างผลงานนั้น มีน้ำหนักมากกว่าการลงนามย้อนหลัง วิธีปฏิบัติที่ดีที่สุดคือการลงนาม ณ จุดที่บันทึกหรือสร้างผลงาน

ซี2พีเอ รองรับไฟล์ JPEG, PNG, TIFF, WebP MP4, MOV, MP3, WAV, HEICรวมถึงไฟล์ PDF, วิดีโอสด, ข้อความ และอื่นๆ การรองรับกำลังขยายตัวขึ้นเรื่อยๆ ตามการพัฒนาของมาตรฐาน

ผู้รับสามารถตรวจสอบความถูกต้องของเนื้อหาได้ที่ verify.contentauthenticity.org โดยไม่ต้องใช้ซอฟต์แวร์พิเศษใดๆ เครื่องมือที่รองรับ C2PA (เช่น แอปของ Adobe, LinkedIn, และเบราว์เซอร์ผ่านส่วนขยาย) จะแสดงข้อมูลประจำตัวในเนื้อหาโดยตรง

รายการสินค้า ที่เกี่ยวข้อง

ใบรับรอง CAWG

เพิ่มข้อมูลการระบุตัวตนที่ได้รับการยืนยันลงในไฟล์ manifest ของ C2PA

หน่วยงานประทับเวลา (TSA)

การประทับเวลาที่เชื่อถือได้ตามมาตรฐาน RFC 3161 สำหรับการตรวจสอบความถูกต้องของไฟล์ Manifest ในระยะยาว

VMC (ใบรับรองเครื่องหมายรับรอง)

สร้างความน่าเชื่อถือให้กับแบรนด์ของคุณผ่านทางอีเมลควบคู่ไปกับการเผยแพร่เนื้อหา

SSL.com

เราชอบความคิดเห็นของคุณ

ทำแบบสำรวจของเราและแจ้งให้เราทราบความคิดเห็นของคุณเกี่ยวกับการซื้อครั้งล่าสุดของคุณ

ภาพรวมความเป็นส่วนตัว
SSL.com

เว็บไซต์นี้ใช้คุกกี้เพื่อให้เราสามารถมอบประสบการณ์การใช้งานที่ดีที่สุดแก่คุณ ข้อมูลคุกกี้จะถูกเก็บไว้ในเบราว์เซอร์ของคุณและทำงานเช่นจดจำคุณเมื่อคุณกลับมาที่เว็บไซต์ของเราและช่วยให้ทีมของเราเข้าใจว่าส่วนใดของเว็บไซต์ที่คุณสนใจและมีประโยชน์ที่สุด

สำหรับข้อมูลเพิ่มเติมอ่านของเรา คุกกี้และคำชี้แจงสิทธิ์ส่วนบุคคล.

คุกกี้บุคคลที่สาม

เว็บไซต์นี้ใช้ Google Analytics & เครื่องนับสถิติ เพื่อรวบรวมข้อมูลที่ไม่ระบุตัวตนเช่นจำนวนผู้เยี่ยมชมเว็บไซต์และหน้าเว็บที่ได้รับความนิยมสูงสุด

การเปิดใช้งานคุกกี้เหล่านี้ช่วยให้เราสามารถปรับปรุงเว็บไซต์ของเรา

แสดงรายละเอียด