


签署内容凭证,这些凭证会随您发布的每张照片、视频和文档一起传输。
A C2PA 证书允许您将经过加密签名的来源记录(即“内容凭证”)附加到任何媒体文件。任何收到该文件的人都可以验证其来源,检查其是否被篡改,并查看从创建到分发的完整可审计的监管链。基于开放源代码管理 C2PA 该标准由Adobe、Google、Microsoft等公司支持。 英国广播公司路透社、索尼、尼康以及更广泛的内容真实性倡议组织。
开始免费
什么是C2PA证书?
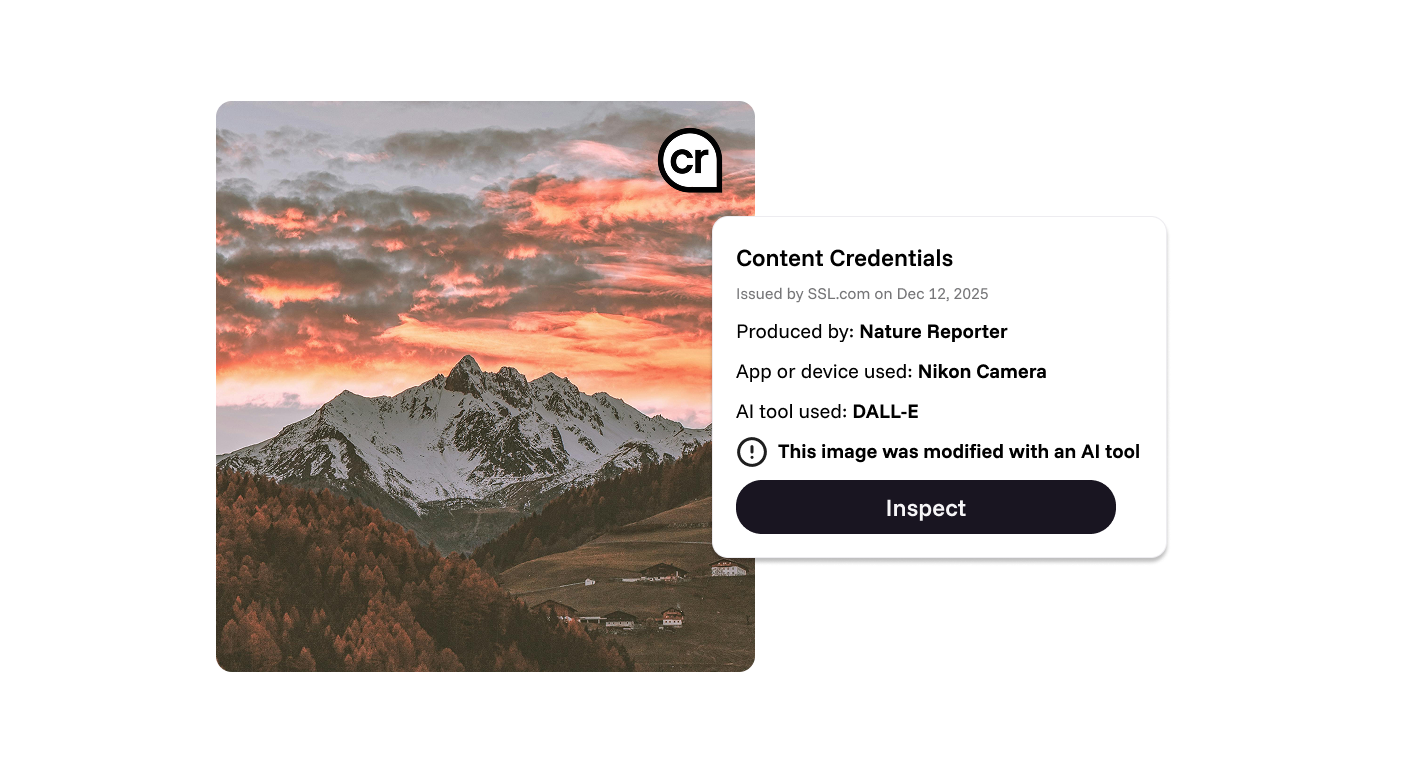
用于内容溯源的加密锚点。
C2PA(内容溯源与真实性联盟)证书是一种数字证书,用于签署 C2PA 清单,即嵌入在媒体文件中的结构化溯源记录。该证书证明清单是由指定的实体创建的,并且自签署以来未被篡改。
当平台、查看器或工具检查内容凭证时,它会验证 C2PA 证书签名,以确认凭证是真实且未被篡改的。
SSL的C2PA产品
C2PA平台证书
C2PA 适用于在线平台的合规索赔签署证书。允许 Generator Products 签署 C2PA 索赔。每台发电机产品需要一份证书。
C2PA 设备证书
C2PA 通过我们的高可用性 API 提供合规证书。允许摄像头、录像机、手机、麦克风或应用程序等设备进行签名。 C2PA 。
SSL 溯源 API
一个完全托管的 SaaS(API),用于添加和签名 C2PA + 将 CAWG 清单转换为数字资产。通过创建、编辑和签署,简化您的实施过程。 C2PA + 通过简单的 API 调用,为您的资产生成 CAWG 清单。
免费和高级会员等级
SSL提供两种不同的套餐。高级套餐面向已准备好大规模上线的平台,而免费套餐则允许初创企业免费入门。
| 特性 | 免费 免费 | 高级 最超值 |
|---|---|---|
| C2PA索赔签署证书——二级保证 | 1份证书,有效期1年 | 按需购买 |
| 免费重新发行 | –不包括 | 是 |
| 用于长期验证的时间戳请求 (TSA) | 每年包含 10,000 个时间戳;额外时间戳需按需付费。 | 按所需数量批量购买,享受优惠价格 |
| 通过 SSL.com 门户网站颁发 | 是 | 是 |
| 通过 SSL.com API 颁发证书 | –不包括 | 是 |
| 公司名称可在 ssl.com 网站上公开列出 | 是 (我们保留不将该公司列入本网站的权利) | 可选 |
| C2PA索赔签署证书——二级保证 | –不包括 | 根据需要而定 |
| 设备 C2PA 声明签名证书(二级) | –不包括 | 根据需要而定 |
| C2PA 合规性计划支持 | –不包括 | 包含 |
| 企业支持服务 | –不包括 | 可提供 |
| 联系 C2PA 专家和解决方案架构师 | –不包括 | 可提供 |
| CAWG证书 | 按标价 | 有机会成为 CAWG 经销商 |
| 签发 CA | 由免费级别的 SSL.com C2PA 中级证书颁发机构 (CA) 颁发 | 由高级 SSL.com C2PA 中级证书颁发 |
| 保修范围 | –不包括 | 高度保证 |
免费套餐需要有效的 C2PA 一致性记录 ID 在申请时。如果您需要二级认证、API 访问权限、设备证书、一致性计划支持或其他服务,则需要选择高级版。 C2PA advisory的使命。
立即开启合作
工艺应用
以下是您需要在产品中启用 C2PA 的步骤:
1. C2PA 合规性
作为 C2PA 受信任的 CA,SSL 必须只为通过 C2PA 合规性的工具和设备颁发证书。 点击此处了解更多关于合规流程的详细信息。如果您选择我们的高级套餐,我们将很乐意为您提供模板和指导。
2. 证书颁发
SSL 在验证您组织的身份并收到您的信息后,通过我们的门户网站或 API 颁发您的 C2PA 证书。 CSR (证书签署请求)
3. 融入您的工作流程
使用生成器产品中的证书对内容清单进行签名。
4. 添加可信时间戳
从 SSL 的 Trusted TSA 请求 RFC 3161 时间戳,并将其添加到清单中,以便您的内容即使在证书过期后仍然有效。
5. 内容验证
接收方、平台和工具会根据 C2PA 信任列表验证凭证签名,以确认其来源、检查是否存在篡改并读取任何人工智能披露信息。
合规与标准
C2PA规范(v2.x)
SSL 根据 C2PA 规范颁发证书。自 C2PA 2.2 版本起,来自信任列表 CA 的 C2PA 声明签名证书已成为标准做法。
C2PA 信任列表
自 2026 年 1 月 1 日起,C2PA 信任列表取代了临时信任列表。验证者不再需要验证通过临时信任列表签名的内容。
RFC 3161(时间戳)
SSL的TSA提供的可信时间戳为已签名清单提供了长期验证。
欧盟人工智能法案
要求披露人工智能生成的内容。 C2PA 清单提供了一种标准化的、机器可读的披露机制。
内容真实性倡议 (CAI)
SSL 是CAI成员。 C2PA 由以下机构颁发的证书 SSL 是 CAI 信任框架的一部分。
常见问题
是的。自2026年6月起 SSL C2PA 免费套餐包含一份一级索赔签署证书(有效期1年)和每年10,000个可信时间戳,通过以下方式签发: SSL 您需要通过门户网站申请。您需要使用有效的申请表。 C2PA 一致性记录 ID。如果您需要二级证书、设备证书或一致性支持,请联系我们以获取高级服务。
A C2PA 证书对内容清单进行签名,证明其来自符合规范的生成器(例如工具或设备)。CAWG 身份断言嵌入了您已验证的组织或个人身份信息。 内 清单。它们相辅相成:两者结合使用可最大限度地提高归属感和信任度。
如果没有可信时间戳,清单文件会在签名证书过期或被吊销后失效。来自可信时间戳机构(例如[此处应填写机构名称])的时间戳可以确保清单文件的有效性。 SSL 允许验证者确认声明是在凭证有效期间签名的,因此清单可以无限期地进行验证。参见 时间戳权威机构 产品页面。
是的,您可以使用签名对现有内容进行签名。 C2PA 显而易见。然而,创作时确立的出处比事后签名更具权威性。最佳做法是在拍摄或创作时立即签名。
C2PA 支持JPEG、PNG、TIFF、WebP格式 MP4, MOV的, MP3, 的WAV, HEIC支持格式包括 PDF、实时视频、文本等。随着标准的成熟,支持格式也在不断扩展。
收件人无需任何特殊软件即可在 verify.contentauthenticity.org 上验证内容。支持 C2PA 的工具(Adobe 应用、LinkedIn、浏览器扩展程序)会直接显示凭据。
