


了解商标证书
BIMI(品牌信息识别指标)是一种电子邮件身份验证标准,旨在通过在电子邮件客户端中显示经过验证的徽标来提升品牌认知度和可信度。为了防止品牌徽标被盗用,BIMI 包含安全协议,确保只有获得授权的徽标所有者才能参与。该框架的一个关键要素是标志证书,用于验证徽标是否属于合法组织。 这些商标主要分为两类:
- 已验证商标:这些是在公认的商标局注册的徽标(注册商标)或通过政府授权建立的徽标(政府商标)。
- 常见商标:包括符合商标证书标准的徽标,例如先前使用商标。 在先使用商标是指未注册的商标,也称为普通法商标。这类商标通常使用“TM”或“SM”符号。
在 SSL.com,我们目前提供两种类型的标志证书:
- 认证标志证书 (VMC) – 颁发给注册商标。
- 通用标志证书(CMC) – 颁发给先前使用商标。
VMC 和 CMC 均通过 BIMI 和基于域的消息认证、报告和一致性 (DMARC) 验证品牌徽标的合法性,从而增强电子邮件的安全性和信任度。当电子邮件通过 DMARC 身份验证检查时,这些证书可确保发件人的域名未被伪造,从而使品牌徽标能够在受支持的电子邮件客户端中显示。 本指南详细介绍了如何获得认证标志证书和通用标志证书。
谁可以获得商标证书?
标志证书仅可颁发给以下类型的实体:
- 私人组织:合法注册的企业,例如 LLC、Ltd、GmbH、OOO、SL、Sp. z oo 以及类似的法人实体。
- 政府实体:政府部门、州立学校或地方当局等公共机构。
- 商业实体:在政府机构正式注册的非公司制企业。部分个体经营者可能符合条件。
- 非商业实体:不隶属于单一国家的国际组织,例如联合国或北约。
商标证书的基本要求
对于带有注册商标的认证商标证书(VMC):
- 商标必须在 WIPO 目录中列出的机构注册: WIPO目录.
对于通用商标证书(在先使用商标):
- 提交的商标必须出现在申请人的网站上。
- 网站域名必须与应用程序中的域名匹配。
- 该商标必须在该域名上公开可见至少 12 个月。
步骤 1:为已验证标记证书做好准备:DMARC 合规变得简单
在获得 Mark 证书之前,您的域名必须符合 DMARC(基于域名的消息认证、报告和一致性)标准。DMARC 通过验证邮件并指定如何处理未通过认证的邮件(隔离或拒绝)来增强电子邮件安全性。这确保只有合法的电子邮件才能通过您的域名投递。 在本部分中,您需要访问您域的 DNS 记录。如果您不是 DNS 的管理者,请联系您的服务器管理员。
检查您的 DMARC 状态
- 配置 SPF(发件人策略框架) – SPF 通过指定哪些服务器被允许代表您发送电子邮件来防止电子邮件欺骗。
- 汇编用于发送电子邮件的所有邮件服务器的 IP 地址,包括 Web 服务器和第三方服务。
- 使用文本编辑器为每个域名创建 SPF 记录。示例:
v=spf1 ip4:1.2.3.4 ip4:2.3.4.5 include:thirdparty.com -all - 在您的 DNS 设置中将您的 SPF 记录发布为 TXT 条目。
- 使用 SPF 检查工具验证您的 SPF 记录。
- 设置 DKIM(域名密钥识别邮件) – DKIM 是一种电子邮件身份验证协议,用于对电子邮件进行数字签名并验证其真实性。您的电子邮件服务提供商可能会提供 DKIM 设置工具来帮助您完成此过程。
- 选择 DKIM 选择器(例如,“standard._domainkey.example.com”= 主机名)。
- 生成公私密钥对:
- Windows上: 使用 PuTTYGen。
- Linux/Mac: 绝大部分储备使用 SSH-凯基.
- 将公钥发布到 DNS 中的 TXT 记录中。示例:
v=DKIM1; p=YourPublicKey - 按照电子邮件提供商的要求安全地存储私钥。
- 设置 DMARC 监控。
最关键且耗时的步骤是配置 DMARC 来监控您的电子邮件流量。这有助于在执行 DMARC 策略之前建立已批准发件人的基准。 如果您不管理 DNS,请让您的提供商添加记录。
- 在您的 DNS 设置中添加 DMARC 记录。
- 使用名为 _dmarc.your_domain.com 的 TXT 记录
示例值:
v=DMARC1; p=none; rua=mailto:dmarcreports@your_domain.com
- 将策略设置为 p=none 以开始监控模式。
- 使用 DMARC 检查工具验证设置。注意:更改可能需要 24-48 小时才能生效。
- 开始查看 DMARC 报告,了解哪些电子邮件通过或未通过 SPF 和 DKIM 验证。DMARC 报告采用 XML 格式,可能难以阅读。使用 DMARC 报告处理器可以简化数据审核流程。
- 密切关注未包含在您的 SPF 记录中的发件人。
- 根据需要更新您的 SPF 以覆盖所有合法来源。
- 启用 DMARC 执行 一旦您监控了电子邮件流量并解决了任何被标记的授权发件人问题,就该从监控转向执行了。 DMARC 提供两种执行选项:
- 隔离:可疑邮件被归类为垃圾邮件。
- 拒绝:未经授权的消息被完全阻止(最安全)。
- 访问您的 DNS 设置并找到您的 DMARC 记录。
- 将策略从 p=none 更改为 p=quarantine。
计费示例:
v=DMARC1;p=隔离;pct=10;rua=mailto:dmarcreports@your_domain.com - 使用 pct 标签逐步控制执行。
稳步增加直至达到100%。 - 当准备全面实施时,只需将 p=quarantine 更新为 p=reject。
第三步: 准备符合 BIMI 标准的徽标
完成电子邮件身份验证和 BIMI 记录配置后,下一步是确保您的徽标符合 BIMI 要求。要获得验证商标证书 (VMC),您的徽标必须受注册商标保护,或获得政府机构的官方法律认可或保护。这是一项强制性要求,因为国家或国际注册商标或政府授权有助于防止品牌冒用,并降低恶意行为者伪造徽标的风险。
要符合 BIMI 的要求,您的徽标必须针对所有电子邮件客户端进行优化,以确保品牌识别的一致性。徽标在各种尺寸和分辨率下都应清晰可辨。BIMI 要求徽标为正方形,并以可缩放矢量图形 (SVG) 格式提供——具体而言,必须符合 BIMI 工作组定义的 SVG Tiny Portable/Secure (SVG P/S) 规范。
标志设计及文件要求
设计徽标时,请确保其符合以下标准:
- 如果您的注册商标标志使用颜色,则 SVG 文件必须包含相同的颜色。
- 标志必须采用正方形(1:1)宽高比。
- 设计图应居中,以便在圆形或方形画框中正确显示。
- 为了保证渲染效果一致,需要使用纯色、不透明的背景。
- 最终的 SVG 文件大小不得超过 30 KB。
将您的徽标转换为 SVG 微型便携/安全格式 (SVG P/S)
1. 创建或将您的徽标转换为矢量格式
以栅格或像素格式(例如 PNG 或 JPG)创建的徽标不适用于 BIMI。您的徽标必须先转换为真正的矢量格式并保存为 JPEG 格式。 .SVG 文件中。
2. 使用 Adobe Illustrator 将 Logo 导出为 SVG Tiny 1.2 格式
- 在 Adobe Illustrator 中打开您的徽标。
- 在 物业 面板,选择 编辑画板.
- 将宽度 (W) 和高度 (H) 设置相同的值,以创建一个正方形画板,然后应用更改。
- 最终确定后,请转到 文件>另存为.
- 选择 SVG的 作为文件类型并单击 已保存.
- 在“SVG选项”对话框中,选择 SVG 小 1.2 下 SVG配置文件,然后确认。
导出后,在文本编辑器中打开 SVG 文件,并进行以下调整:
- 更改 基本配置文件 价值 微型.
- 删除任何 x 和 y 属性(例如, x=”0px” 和 y=”0px”).
- 移除该属性 overflow="可见".
- 更新 用于体现贵组织名称的元素。
- 保存该文件。
3. 使用 BIMI 工具将 SVG Tiny 1.2 转换为 SVG P/S
接下来,使用官方 BIMI转换工具包 完成您的徽标设计。该工具包包含适用于 Windows 和 macOS 的独立转换器,以及一个与 Adobe Illustrator 集成的脚本。这些工具是 可直接在BIMI集团网站上获取提供了一种将标准 SVG 文件转换为所需 SVG Tiny P/S 格式的简便方法。
- 如果您不使用 Adobe Illustrator,那么独立应用程序通常是最简单的选择。
- 如果您使用 Illustrator,安装脚本后即可直接从 Illustrator 运行转换。 脚本 菜单。
确保正确的换行符(仅限 LF)
SVG规范要求所有行尾必须使用换行符(LF)。某些工具,包括Adobe Illustrator和某些文本编辑器,默认情况下可能会插入回车符和换行符(CRLF),这是不允许的。
您可以使用 记事本+ + 完成这项任务需要用到它。这是一个免费的文本编辑器,最新版本可在其网站上下载。 官方网站.
使用以下方式验证和更正行尾: 记事本+ +:
- 打开 SVG Tiny P/S 文件 记事本+ +.
- 导航 视图 > 显示符号 > 显示行尾 显示换行符。
- 如果存在 CRLF 字符,则转到 编辑 > 换行符转换 > Unix (LF).
- 下 喷码确保文件已保存到 UTF-8 格式。
- 保存更新后的SVG文件。
检查您的徽标是否已准备就绪 SSL.com SVG Logo 验证器
使用 SSL.com SVG Logo 验证器来查看您的 SVG 文件是否符合前面章节中讨论的格式要求。
SVG Logo 验证器 – 此链接将引导您访问 SSL.com 网站上托管的在线验证工具。
文件中的任何格式错误都会导致徽标验证失败。该工具将显示错误徽标中的所有错误。您可以参考本指南前面的章节来纠正每个错误。
步骤 3:创建您的 SSL.com 帐户并验证您的域名
创建帐户后,您可以提交证书要求并跟踪订单状态。已验证的域名是签发证书的关键要求。创建帐户后,您可以在订购标记证书之前预先验证您的域名。请参阅以下 SSL.com 指南:
帐户创建 域验证
步骤 4:订购您的商标证书
- 在MyCAD中点击 软件更新 SSL.com的标志证书产品页面。
- 单击立即购买。
- 选择证书的有效期。
- 确认购买并付款。
步骤 5:完成验证要求
填写注册人信息
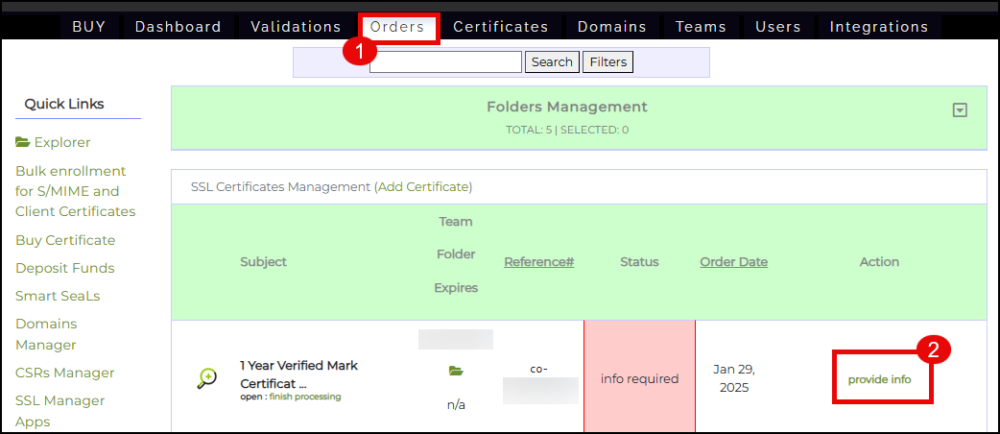
- 登录您的 SSL.com 帐户。点击 订单管理 选项卡。找到您的订单并点击 提供信息 链接。
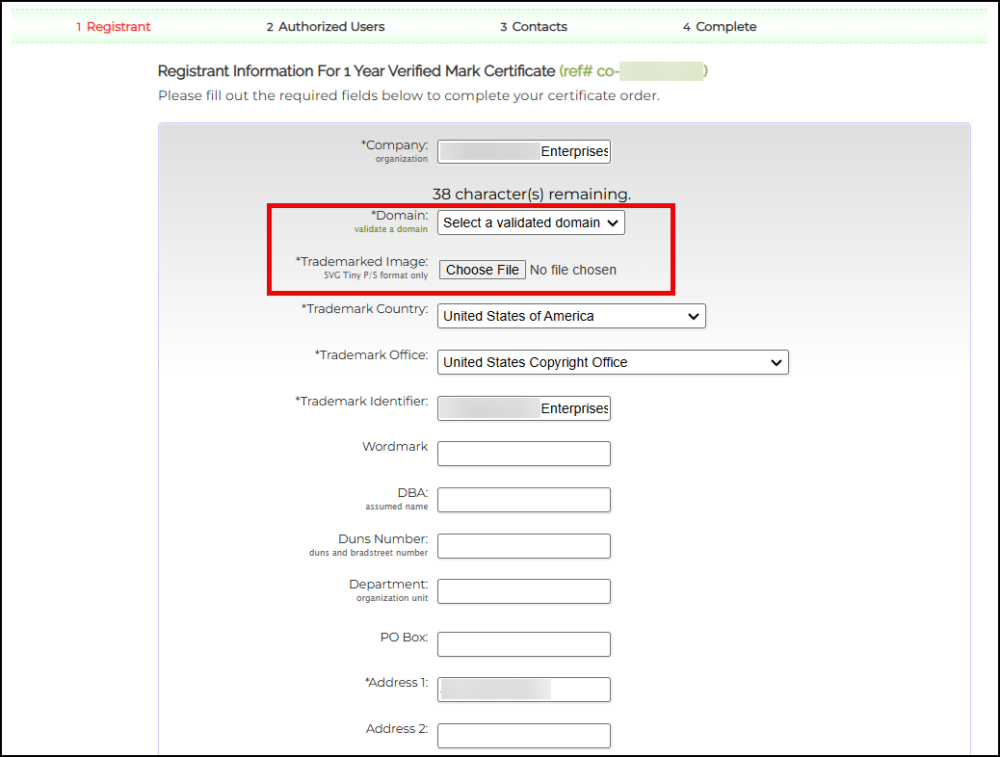
- 填写贵公司所需的所有信息。在 域名 字段中,点击下拉箭头并选择您之前已验证的域。在 商标图像 字段,上传格式为 SVG Tiny-PS。请注意,最大文件大小为 30KB。
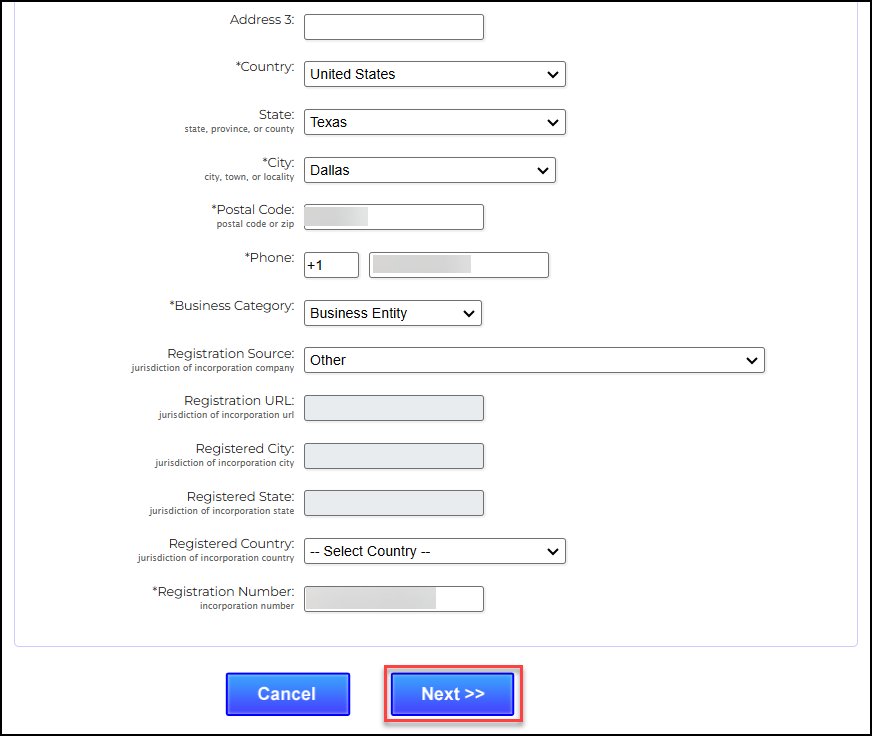
- 填写所有必填字段后,点击 下一个>> 按钮。
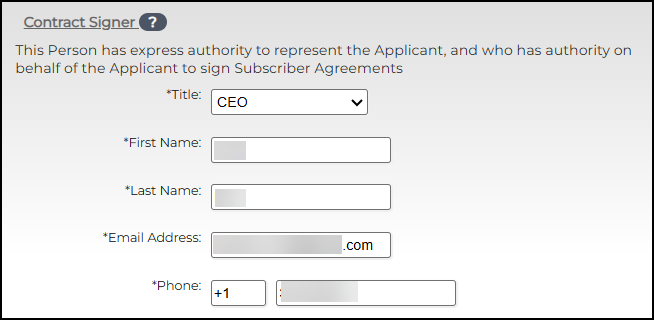
填写合同签署人、合同请求人和证书批准人的字段
填写有权代表贵组织签署合同的个人姓名。此人必须是贵组织的官员,例如首席执行官、总裁、公司秘书、财务主管、副总裁、首席运营官、首席信息官、首席财务官、首席战略官、董事总经理、董事或部门主管等。合同签署人将被视为兼任所有职位,但您也可以添加其他人员担任特定职位。
- 合同签署人 – 此人已获得明确授权代表申请人,并有权代表申请人签署订户协议。
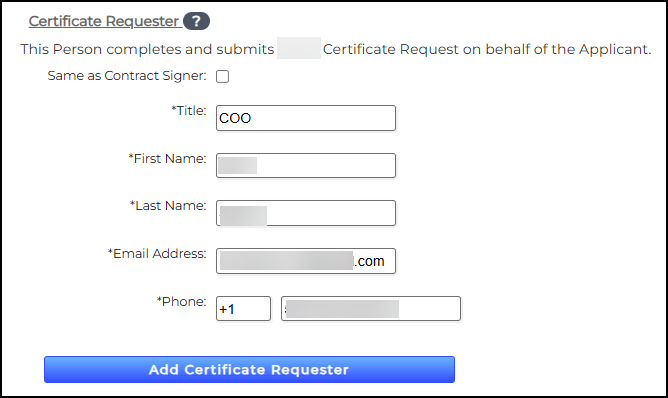
- 证书请求人 – 此人代表申请人填写并提交证书请求。如果此人与 合同签署人,选中提供的复选框。
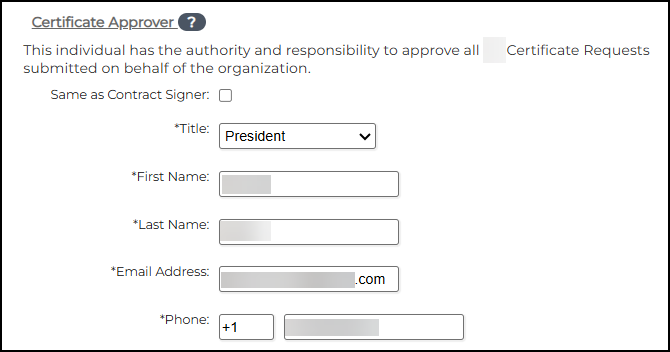
- 证书审批人 – 此人有权并负责批准代表组织提交的所有证书申请。如果此人与 合同签署人,选中提供的复选框。
- 点击 下一个>> 按键
添加联系人
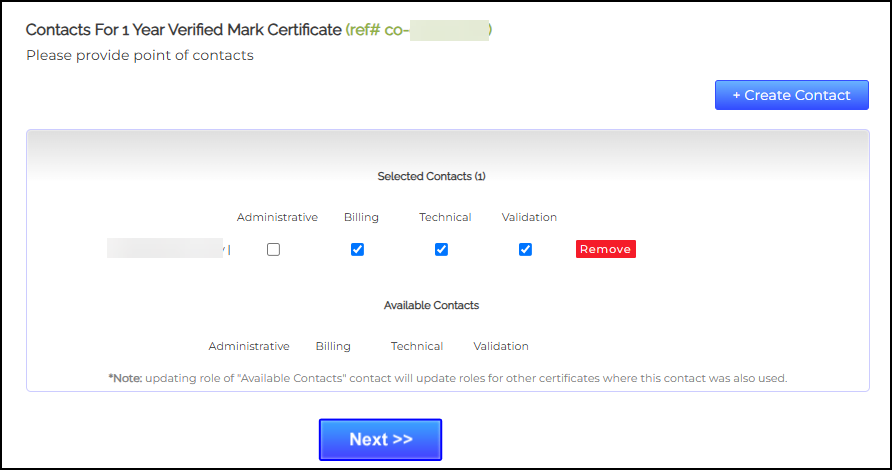
- 请提供贵组织中可以向 SSL.com 验证团队提供进一步要求的联系人。请勾选所有与此人角色相关的复选框。您也可以点击 +创建新联系人 按钮,根据需要添加其他联系人。之后,点击 下一页>> 按钮。
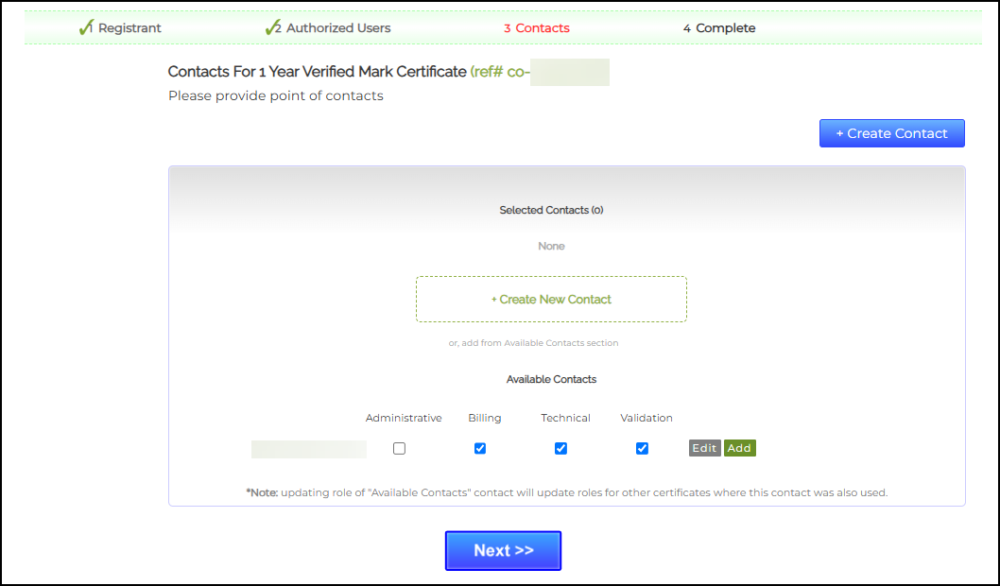
- 完成所选联系人列表。确认后,点击 下一个>> 按钮。
从这里开始, SSL.com 验证团队将与您联系,提供有关订单剩余要求的信息,包括以下内容:
- 面对面验证程序
SSL.com 与信誉良好的第三方 AI 身份验证提供商合作。结合 SSL.com 验证团队的人工审核,他们为指定人员(例如合同签署人或证书审批人)提供安全的面对面 (F2F) 身份验证。
一旦验证团队通知您所有要求均已完成且您的证书已签发,您就可以继续 第四步.
通用商标证书验证流程的颜色限制
如果商标的当前版本和历史版本使用相同的颜色,则提交到证书中的商标应使用相同的颜色,并且必须与该标志在过去 12 个月中在该组织的网站上的显示方式保持一致。
只有在有正当且有据可查的理由时,才允许接受不同颜色的商标,这些理由包括但不限于:
-
技术合规性:历史标志使用了透明度或渐变效果,而 BIMI 要求禁止或不鼓励使用此类效果,因此该品牌为 SVG 文件提供了纯色版本。
-
无障碍改进:该品牌修改了其颜色,以符合公认的无障碍标准(例如,WCAG 高对比度要求)。
-
品牌小幅更新:该品牌对其颜色调色板进行了有限的更新(例如,从“海军蓝”到“电光蓝”),而标志的名称、形状和整体设计保持不变。
-
管辖权许可:适用的地方法律或商标规则规定,颜色不是商标的定义性或限制性要素。
步骤 6 – 部署您的标记证书并配置您的 BIMI TXT 记录
SSL.com 托管您的 BIMI 标志证书和 SVG 徽标文件。您可以使用 SSL.com 提供的默认 URL,也可以替换为指向您自己公共 Web 服务器上上传文件的 URL。
建议使用 SSL.com 提供的默认 URL。通过这种方式,SSL.com 会准备并托管所需的内容。 .pem 和 .SVG 代表您下载文件,无需您手动将其下载并上传到您的服务器。
或者,您可以将证书和徽标文件的 URL 替换为您自己的 URL。在这种情况下,您必须从 SSL.com 客户帐户下载必要的文件,将其上传到可公开访问的 Web 服务器,并在 BIMI TXT 记录中使用您自己的 URL。
要创建 BIMIT TXT 记录,您需要访问域名提供商的 DNS 记录,并填写以下字段的值:类型 (Type)、主机 (Host)、值 (Value) 和 TTL。请注意,不同域名提供商的字段名称可能有所不同。
| 领域 | VALUE | 商品描述 |
| 类型 | TXT | 指定 DNS 记录类型 |
| 主办方 | 默认._bimi.yourdomain.com | 前缀“default._bimi”后跟您的域名 |
| 价值 | 经核实的商标证书和政府商标证书 将包括: l= SVG 徽标的 https URL 和 a= 证书的 https URL .PEM 文件 |
您的 BIMI TXT 记录 |
| 通用商标证书 仅包含: l= SVG 徽标的 https URL |
||
| TTL | 1小时(3600秒) | 推荐的生存时间 (TTL) 设置 |
请继续向下阅读本指南,获取更详细的说明。
选项A:使用SSL.com提供的默认徽标和证书URL
使用此选项,只需从您的客户帐户复制 SVG 徽标和商标证书的默认 URL,并在创建 BIMI DNS TXT 记录时使用它们即可。
请参考以下说明:
- 登录你的 SSL.com 客户账户。
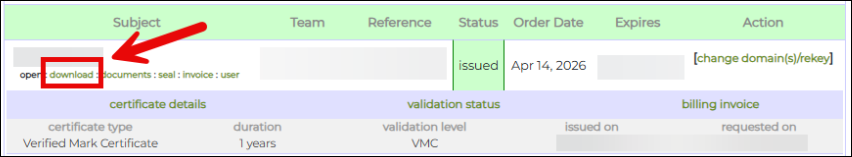
- 点击 订单管理 从顶部菜单中选择。在出现的列表中找到您的印章证书订单,然后单击。 download 点击链接查看您的订单详情。
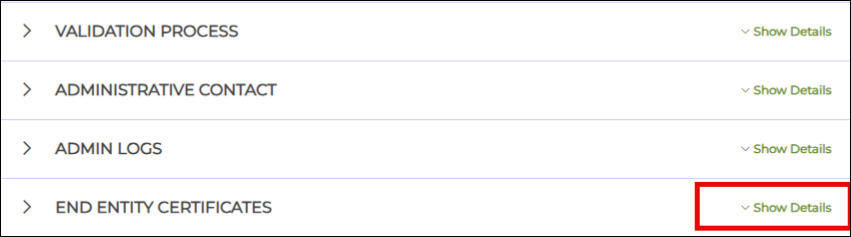
- 订单详情显示后,向下滚动页面至以下部分: 终端实体证书。 接下来,单击 显示详细资料.
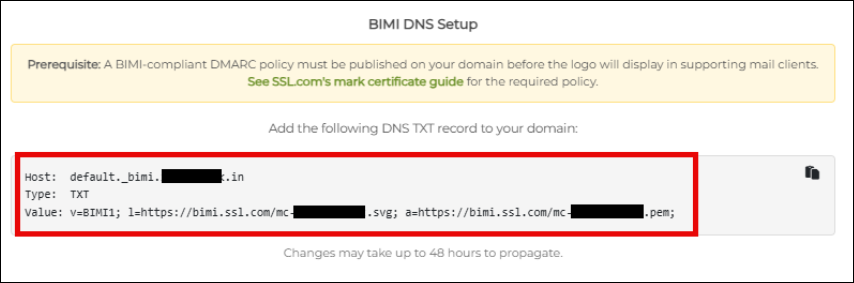
- 下面的小节 BIMI DNS 设置你会看到一个预先准备好的 DNS TXT 记录,你只需复制其中的值即可。 主机、类型、 以及由以下机构托管的 SVG 徽标和证书的 URL: SSL.com.
注意:
对于已验证商标证书和政府商标证书,准备的 DNS TXT 记录将包含以下内容:
主机:default._bimi.yourdomain.com
类型:TXT
价值:
v=BIMI1
l= SVG 徽标的 https URL
a= 证书的 https URL .PEM 文件
对于通用商标证书,DNS TXT 记录仅包含:
主机:default._bimi.yourdomain.com
类型:TXT
价值:
v=BIMI1
l= SVG 徽标的 https URL
- 请注意,更改可能需要长达 48 小时才能生效。要验证您的配置,请使用以下方法: BIMI集团的验证工具 请确认您的 DNS 记录已正确发布。然后,发送一封测试邮件,确保您的徽标在支持的收件箱中显示正常。徽标显示正常后,您的 BIMI 设置即告成功。
选项B: 将您自己的网址替换为您的徽标和证书
使用此选项,您将下载 SVG 徽标和 .pem 您需要从 SSL.com 客户帐户下载证书文件,并将其上传到您自己的公共 Web 服务器。上传后,请记下 SVG 徽标和证书文件的公共 URL,因为在配置 BIMI DNS TXT 记录时需要这些 URL。更多详情请参阅以下说明:
- 登录你的 SSL.com 客户账户。
- 点击 订单管理 从顶部菜单中选择。在出现的列表中找到您的印章证书订单,然后单击。 download 点击链接查看您的订单详情。
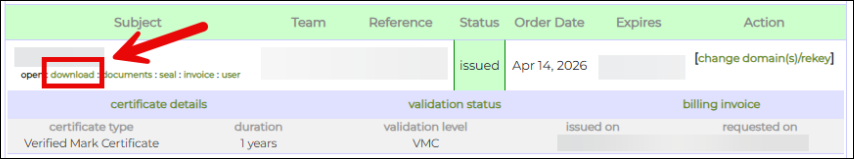
- 订单详情显示后,向下滚动页面。点击 终端实体证书在下方,您将能够看到证书(.PEM 格式)和徽标(.SVG 文件格式)的下载选项。
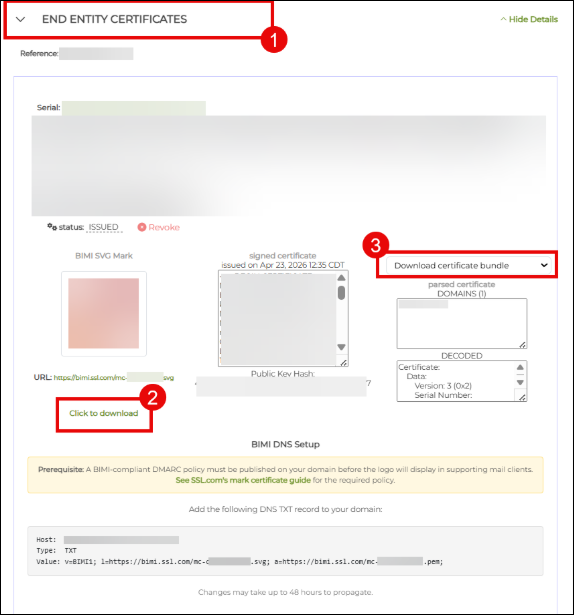
- 将 .PEM 证书文件和 .SVG 徽标文件上传到您的公共 Web 服务器。记下它们的 URL,因为下一步需要用到。
- 通过您的主机提供商,在 DNS 设置中创建并添加 BIMI TXT 记录。在文本编辑器或文档编辑器中新建一个文件,并根据您拥有的商标证书类型编写 BIMI TXT 记录。您需要之前保存的 PEM 证书文件的位置以及 SVG 徽标的 URL。
注:在 BIMI 记录语法中,数字 1大写字母 i (I),以及小写字母 L (l)看起来相似。创建 BIMI TXT 记录时请注意这一点。小写字母 L (l) 是引用 SVG 徽标 URL 时应使用的正确方法。
记录格式如下:
对于通用商标证书,DNS TXT 记录仅包含:
主机:default._bimi.yourdomain.com
类型:TXT
价值:
v=BIMI1
l= SVG 徽标的 https URL
注意:请确保:每个组件后加分号,组件之间加空格,以及末尾加分号。
通用标记证书的示例 DNS TXT 记录
v=BIMI1;l=https://images.yourdomain.com/brand/bimi-logo.svg;
记录准备就绪后,通过域名提供商的管理门户将其添加为 DNS TXT 条目。
对于已验证商标证书和政府商标证书,DNS TXT 记录将包含以下内容:
主机:default._bimi.yourdomain.com
类型:TXT
价值:
v=BIMI1
l= SVG 徽标的 https URL
a= 证书的 https URL .PEM 文件
注意:请确保:每个组件后加分号,组件之间加空格,以及末尾加分号。
已验证标记证书的 DNS TXT 记录示例
v=BIMI1;l=https://images.yourdomain.com/brand/bimi-logo.svg;a=https://images.yourdomain.com/brand/certificate.pem;
-
添加记录后,最多需要 48 小时才能生效。要确认所有设置均正确,请使用 BIMI集团的验证工具 请检查您的记录。最后,发送一封测试邮件,以验证您的徽标是否按预期显示。徽标显示正常后,您的 BIMI 配置即完成!
联系 SSL.com
有关 SSL.com 标记证书的更多信息, 联系我们的销售团队 !


