


Това ръководство е само за инсталиране или подмяна на сертификат за подписване на код на YubiKey в тези случаи:
- Закупихте празен YubiKey директно от Yubico
- Трябва да замените изтекъл SSL.com сертификат за подписване на код на вашия YubiKey
- Вашият YubiKey е поръчан от SSL.com и предварително инсталираният сертификат за подписване на код не е изтекъл (не е необходима настройка)
- Вие имате подписване на документ сертификат (вижте: Генериране на ключове и удостоверяване с YubiKey за сертификати за подписване на документи)
За целите на подписване на код, се изисква вашият личен ключ да бъде генериран сигурно и съхранен на външно FIPS-валидирано хардуерно устройство, а не на вашия компютър. Потребителите могат да генерират двойка ключове на съществуващ YubiKey и удостоверение за атестация това доказва, че частният ключ е генериран на устройството. Сертификатът за атестация може да се използва за получаване на сертификати за подписване на код от SSL.com, които могат да бъдат инсталирани ръчно на YubiKey.
Сертификатът за атестация е валиден само за един YubiKey. Ако е необходимо да инсталирате сертификата си на няколко YubiKey ключа, ще трябва да извършите атестация за всеки токен. Моля, свържете се с support@ssl.com за да получите повече подробности за множеството издавания на сертификат.
Ето как ще ви преведе през:
- Генериране на a двойка ключове намлява удостоверение за атестация на твоя Юбикей
- Проверка сертификатът за атестация и свързването му с поръчка за подписване на EV код на SSL.com
- Изтеглянето вашият сертификат за подписване на код
- Инсталиране вашия нов сертификат в YubiKey
Изисквания
- Последна версия на Yubico Удостоверител намлява Интерфейс на командния ред (CLI) на ykman.
Забележка:
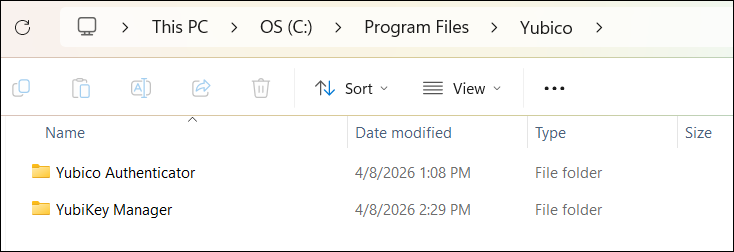
За да генерирате двойката ключове и по-късно да инсталирате сертификата за подписване на код, изтеглете този инструмент: Графичен потребителски интерфейс (GUI) на Yubico Authenticator.За да генерирате сертификата за атестация, използвайте интерфейса на командния ред (CLI) на ykman, който е включен в този пакет за изтегляне: YubiKey Manager.
След инсталирането, и двата инструмента ще бъдат съхранени в папката Yubico на вашия компютър.
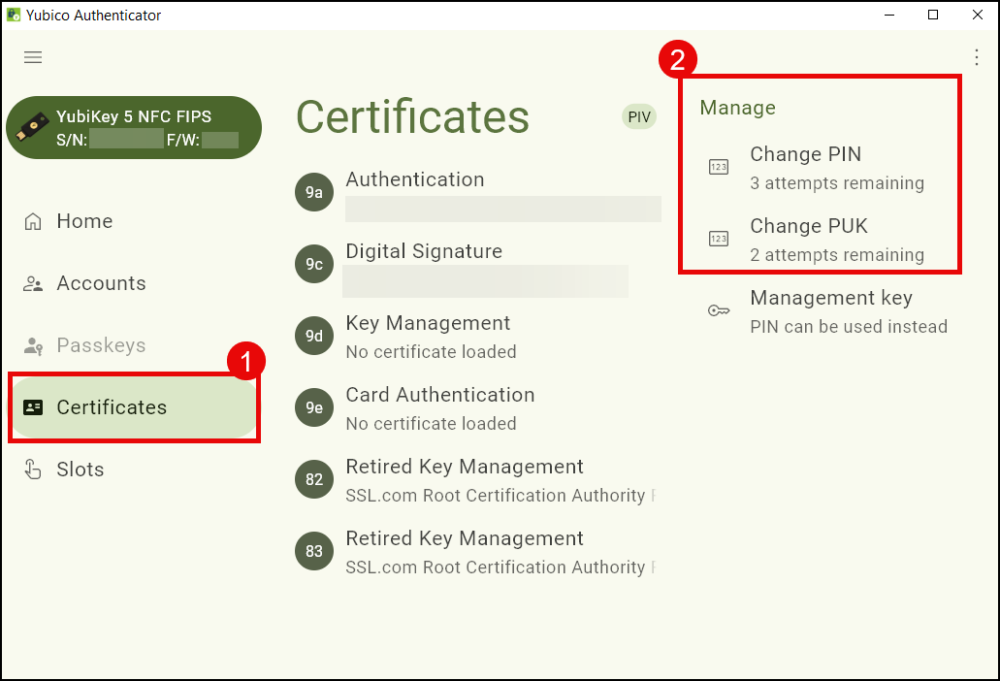
- Вашият YubiKey PIN намлява UKP конфигуриран на Yubico Удостоверител. Ако вашият YubiKey токен е закупен от Yubico, ще трябва да зададете своя ПИН и PUK код. За да направите това, отворете Yubico удостоверител, кликнете на Сертификати - Sanxin раздел. На Управление раздел, ще видите опциите за конфигуриране на PIN намлява UKP.
Стъпка 1: Генериране на ключова двойка в YubiKey
- Изтегли Yubico Удостоверител.
- Включете вашия YubiKey, след което стартирайте Yubico Authenticator.
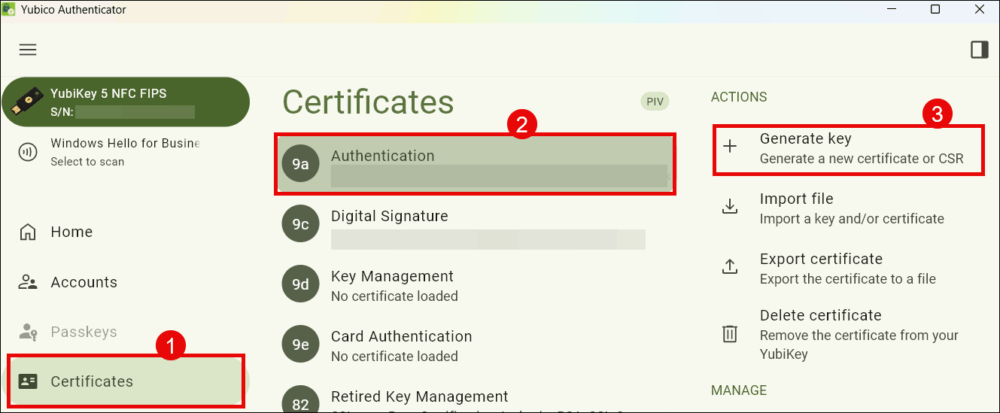
- Под Сертификати - Sanxin В секцията изберете раздела, съответстващ на слота YubiKey, където възнамерявате да генерирате двойката ключове. За сертификат за подписване на код изберете Удостоверяване (каре 9a). Кликнете върху Генериране на ключ за да продължите.
-
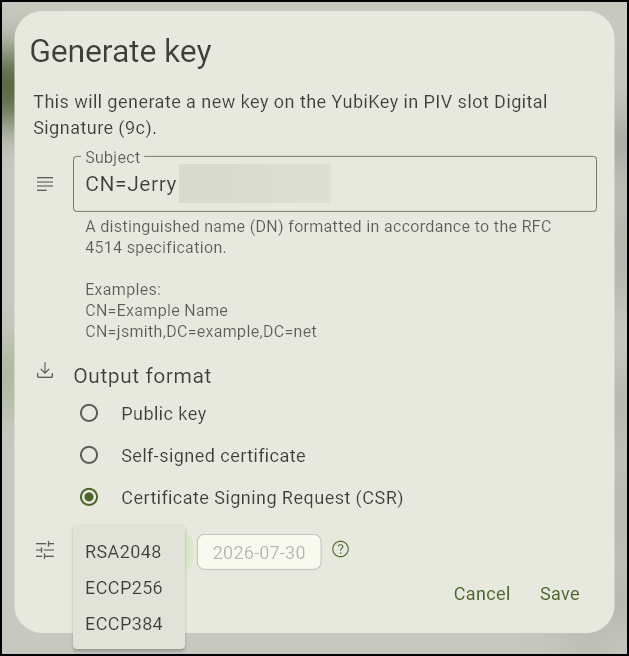
От Тема: поле, поставете отличителното име (DN) за сертификата за подписване на код. Това е името на организацията или лицето и ще се показва на всеки софтуер, подписан с този сертификат. Уверете се, че сте въвели символите
CN=преди да въведете отличителното име. Пример:CN=Example Company.За Изходен формат, избирам Заявка за подписване на сертификат (CSR).
От алгоритъм падащ списък, направете изборЗа подписване на код, изберете ECCP256 or ECCP384.
Накрая кликнете върху Спестявания бутон.
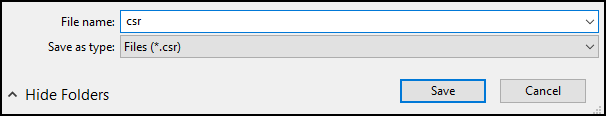
- Запазване на CSR сертификат в папка.
Стъпка 2: Генериране на сертификат за атестация
Всеки YubiKey идва предварително зареден с частен ключ и сертификат от Yubico, който ви позволява да генерирате удостоверение за атестация за да проверите дали е генериран частен ключ на YubiKey. Тази операция ще изисква да използвате ykman Интерфейс на командния ред (CLI), който се намира в YubiKey мениджър папка на вашия компютър. За да имате достъп до ykman CLI, ще трябва да използвате Windows PowerShell, както е показано в следващите стъпки.
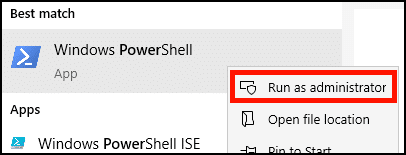
- В Windows отворете PowerShell като администратор. Потребителите на macOS и Linux трябва да отворят терминален прозорец на своето устройство.
-
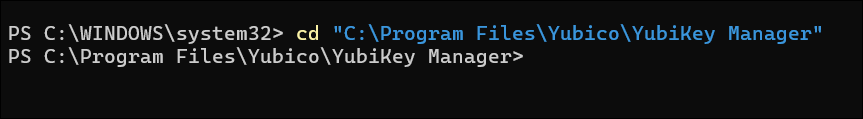
Използвайте cd Команда (Change Directory) за навигация до файловете на YubiKey Manager и достъп ykmanЗа да направите това в Windows, направете следното по ред, на същия ред в Powershell:
Типcdна PowerShell
Натискане пространство
Копирайте пътя до папката, където се намира ykman, след което го оградете в двойни кавички, Пример:"C:\Program Files\Yubico\YubiKey Manager"Натискане Въведете
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- MacOS:
cd /Applications/YubiKey Manager.app/Contents/MacOS
- В Linux (Ubuntu),
ykmanкомандата вече ще бъде инсталирана във вашияPATH, така че можете да пропуснете тази стъпка.
- Windows:
- Генерирайте сертификата за атестация. След като превключите към ykman, използвайки Powershell, използвайте командата по-долу, за да генерирате сертификат за атестация, който ще бъде под формата на текстов файл. В Windows командата ще изглежда така:
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\attestationfilename
Нека го разгледаме по-подробно:
а. Копирайте това в Powershell:.\ykman.exe piv keys attest 9a
б. На същия ред в Powershell копирайте пътя до папката, където искате да съхраните сертификата за атестация. Изберете/създайте папка на вашия компютър. Пример:C:\Folder\Folder\attestation.
Уверете се, че сте избрали/създали папки с имена от една дума или без интервал, за да избегнете грешки при въвеждане на командата в PowerShell.
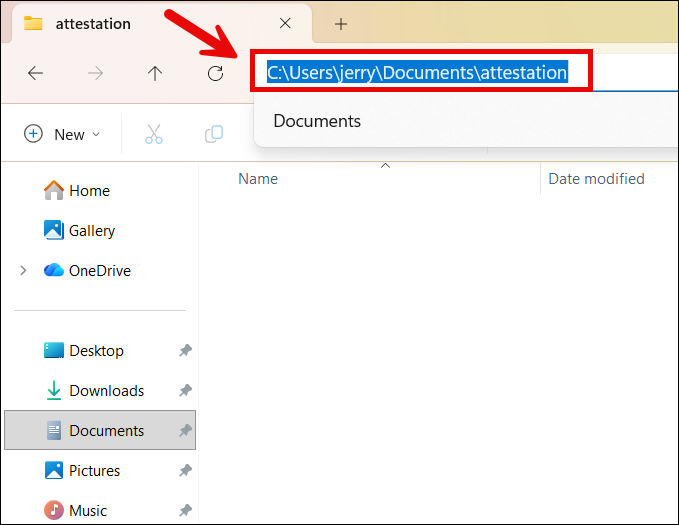
c. Помислете за име, което искате да използвате за сертификата. В края на пътя до папката, който сте копирали в PowerShell, добавете обратна наклонена черта (\) и името, което искате да използвате за вашия сертификат за удостоверяване. Пример:\attestationfilename
Уверете се, че генерирате име на файл, което не съдържа специални символи и интервали, за да избегнете грешки при въвеждане на командата в PowerShell.
г. Натиснете Enter в PowerShell, за да генерирате най-накрая текстовия файл със сертификата за атестация.
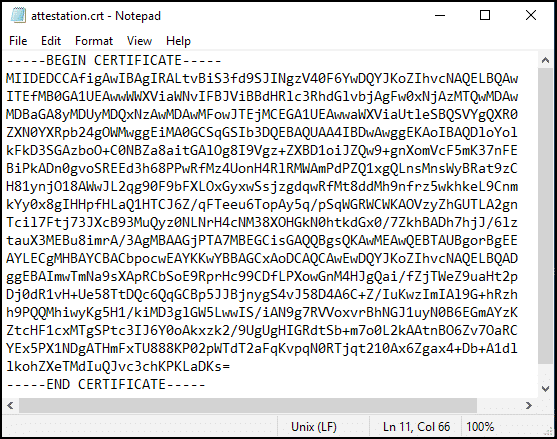
След въвеждане на командата, проверете в посочената папка на компютъра си дали сертификатът за атестация е генериран успешно. Той ще бъде под формата на текстов файл и ще носи зададеното от вас име. Когато се отвори, ще се покаже набор от букви и цифри, озаглавени с —– НАЧАЛО СЕРТИФИКАТ—– в горната част и —– ИЗПРАТИ СЕРТИФИКАТ—– накрая.
- Windows:
.\ykman.exe piv ключове удостоверяват 9a C:\Folder\Folder\attestation\attestationfilename
- Linux (Ubuntu):
ykman piv ключове удостоверяват 9a АТЕСТАЦИЯ-ИМЕ НА ФАЙЛ.crt
- MacOS:
./ykman piv бутони удостоверяват 9a АТЕСТАЦИЯ-ИМЕ НА ИМЕ.crt
- Windows:
- Експортирайте междинния сертификат. След това използвайте
ykmanкоманда за експортиране на междинния сертификат от слот f9 на YubiKey. Сертификатът ще бъде във формат на текстов файл. Командата ще изглежда така:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Нека го разгледаме по-подробно:
а. Копирайте това в PowerShell:.\ykman.exe piv certificates export f9б. Изберете или създайте папка на вашия компютър (напр. Документи), където искате да бъде експортиран междинният сертификат. Копирайте адреса на папката в PowerShell. Пример:
C:\Folder\Folder\attestation
c. Създайте име на файл за междинния сертификат. Добавете обратна наклонена черта преди името и го добавете в края на адреса на папката, която сте копирали в PowerShell, без интервал между тях. Пример:\intermediatefilename
г. Натиснете ВъведетеСлед като въведете командата, междинният сертификат ще се появи в посочената папка с името, което сте му задали. Когато се отвори, той ще покаже набор от букви и цифри, оглавени от —– НАЧАЛО СЕРТИФИКАТ—– в горната част и —– ИЗПРАТИ СЕРТИФИКАТ—– накрая.
-
- Windows:
.\ykman.exe piv сертификати експортиране f9 C:\Folder\Folder\attestation\intermediatefilename
- Windows:
- Linux (Ubuntu):
ykman piv сертификати експортиране f9 INTERMEDIATE-FILENAME.crt
- MacOS:
./ykman piv сертификати износ f9 INTERMEDIATE-FILENAME.crt
-
Стъпка 3: Проверете удостоверението за удостоверяване с SSL.com и прикачете към поръчката
- Тук ще използваме нашия сертификат за атестация от слот 9a на YubiKey с поръчка на сертификат за подписване на EV код. Първо, отворете сертификата за атестация и междинния сертификат в текстов редактор.
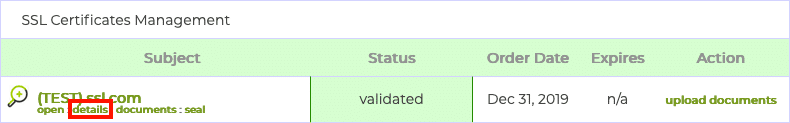
- Влезте в своя акаунт на SSL.com и отидете до Поръчки раздел. Кликнете върху връзката с етикет детайли (за нови поръчки) или Изтегли (за стари поръчки) за поръчката, която искате да свържете със сертификата за атестация. (Тази връзка ще се появи като Изтегли за клиенти с изтекъл сертификат за подпис, който искат да подменят).Забележка: Ако искате да проверите валидността на сертификата си за атестация, без да го прикачвате към поръчка, можете да използвате SSL.com инструмент за проверка на атестация.
- Изберете вашия случай на употреба по-долу:
а. За клиенти с празен YubiKey, щракнете върху управление на връзка, под удостоверяване.
б. За клиенти, които подменят изтекъл сертификат за подписване, щракнете върху Изтрий първо, за да премахнете предишното подадено удостоверение за изтеклия ви сертификат за подпис. След това щракнете върху управление на връзка.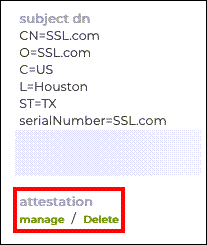
- Ще се появи нова страница с полета за атестация и междинни сертификати.
- Поставете сертификата за атестация в Удостоверение за атестация поле, като не забравяйте да включите линиите
-----BEGIN CERTIFICATE-----намлява-----END CERTIFICATE-----.
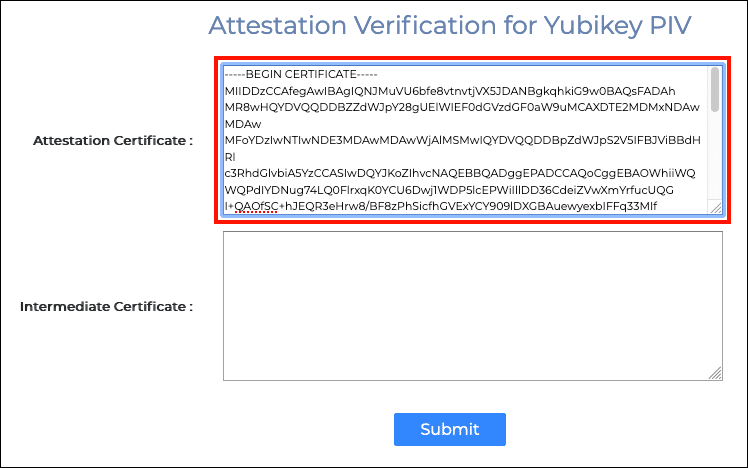
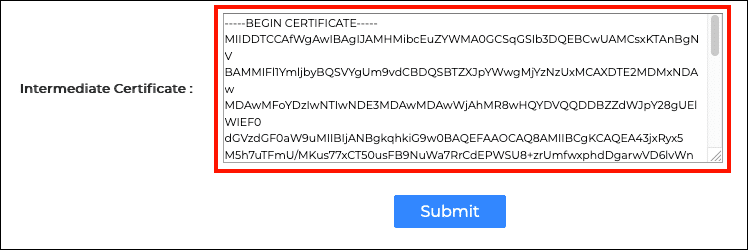
- След това поставете междинния сертификат в Междинен сертификат област
- Щракнете върху Изпрати бутон.
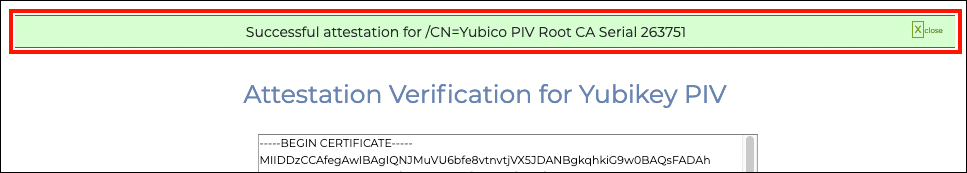
- Ако всичко е тръгнало правилно, в горната част на екрана ще се появи зелен сигнал, който показва успешна атестация.
Стъпка 4: Изтеглете вашия сертификат за подписване на код
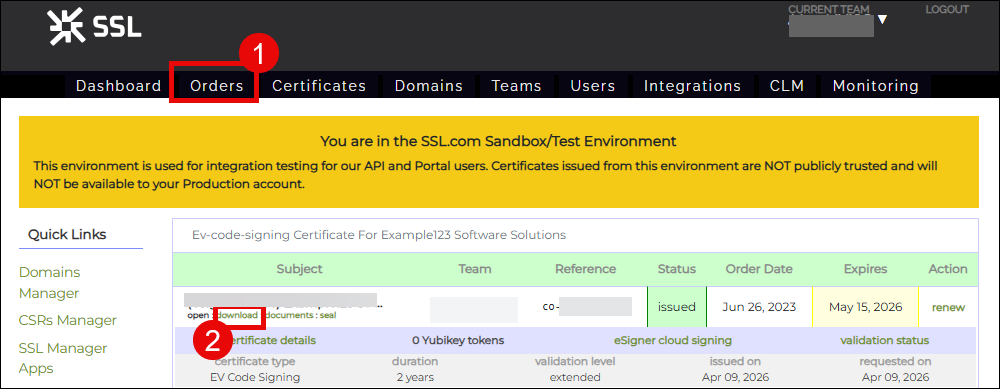
- След като SSL.com одобри вашата атестация и издаде сертификата ви, вече можете да го изтеглите. За да направите това, влезте в акаунта си в SSL.com и кликнете върху Поръчки от горното меню. Намерете поръчката си от списъка и щракнете върху Изтегли връзка.
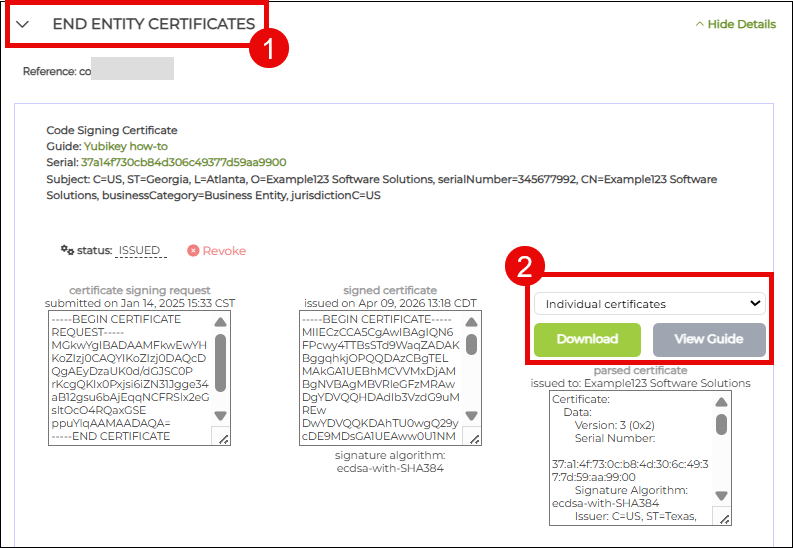
- Когато се покаже страницата за изтегляне, превъртете надолу до СЕРТИФИКАТ ЗА КРАЙНО ЛИЦЕ раздел. Щракнете върху стрелката-акордеон, за да се покажат данните за вашия сертификат. Вдясно ще видите наличните опции за формат за изтегляне. Изберете индивидуални сертификати и кликнете върху Изтегли бутон. Това е zip файл, съдържащ три файла със сертификати: вашия сертификат за крайния обект, междинен сертификат и коренен сертификат. По-късно ще трябва само да импортирате сертификата за крайния обект във вашия YubiKey.
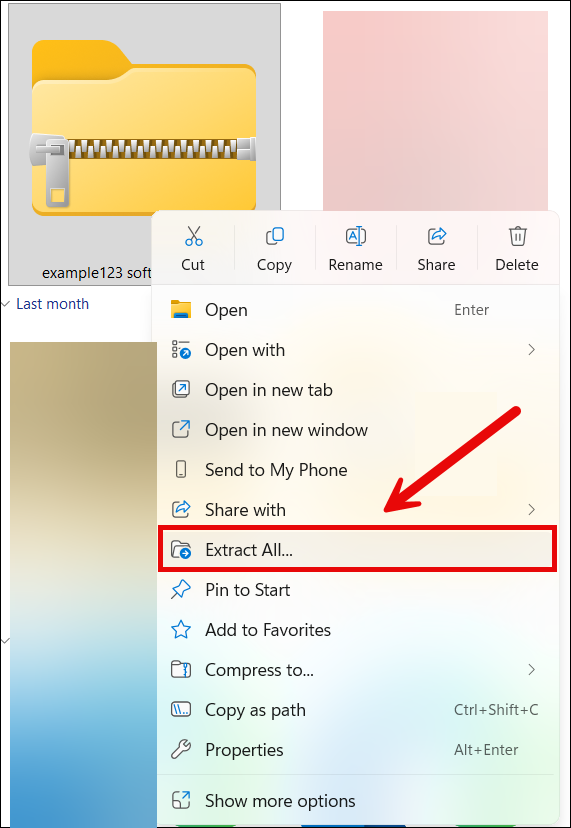
- Разархивирайте изтегления zip файл.
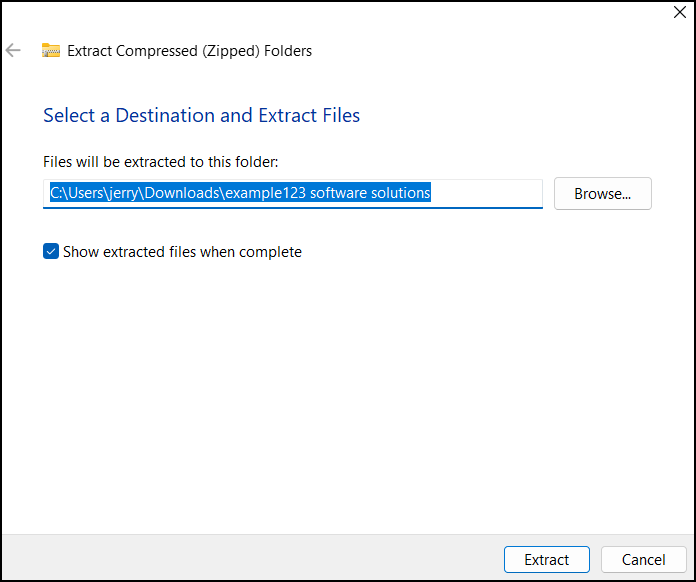
- Изберете къде да се извлекат файловете и след това щракнете върху Екстракт бутон.
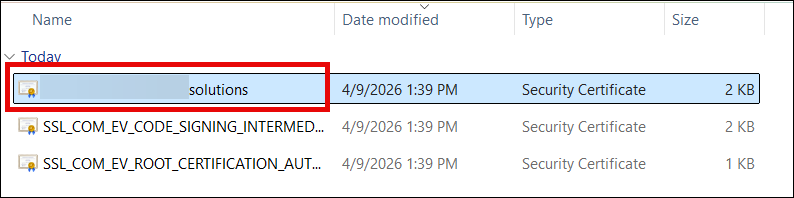
- Отворете папката, съдържаща извлечените сертификати. Ще видите три сертификата, но ще трябва да инсталирате само сертификата на крайния обект, който е .CRT файл и носи името на лицето или организацията. Оттук нататък вече сте готови да инсталирате сертификата си.
Стъпка 5: Инсталирайте сертификат в YubiKey
- Отворете Yubico Authenticator
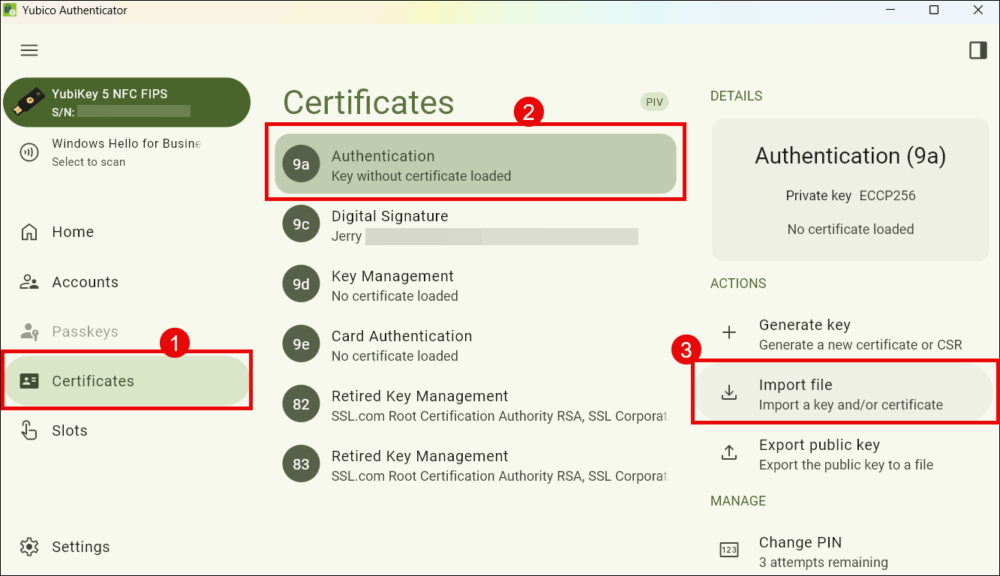
- Кликнете Сертификати - Sanxin, следван от 9a Удостоверяване, и Импортиране на файл.
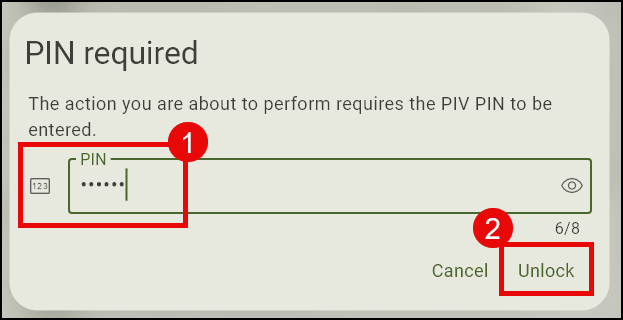
- Въведете своя ПИН код за YubiKey, когато бъдете подканени.
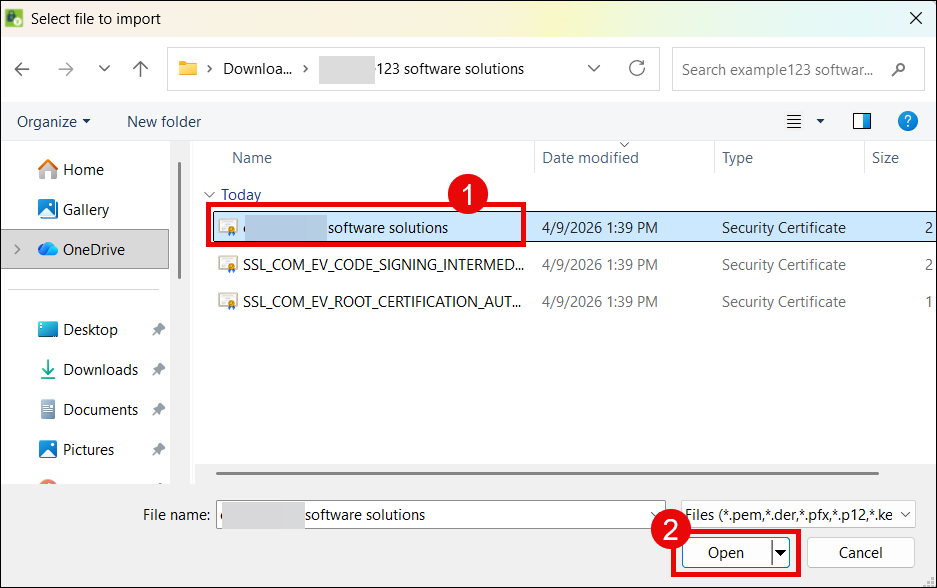
- Отидете до папката, където са извлечени сертификатите, и щракнете върху сертификата за подписване на код на крайния обект.
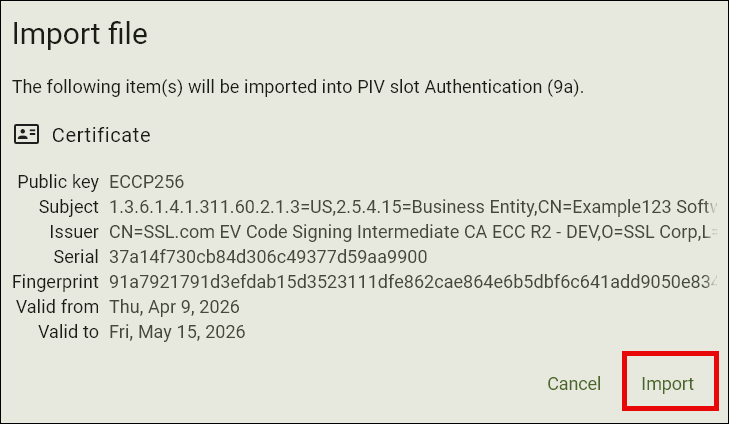
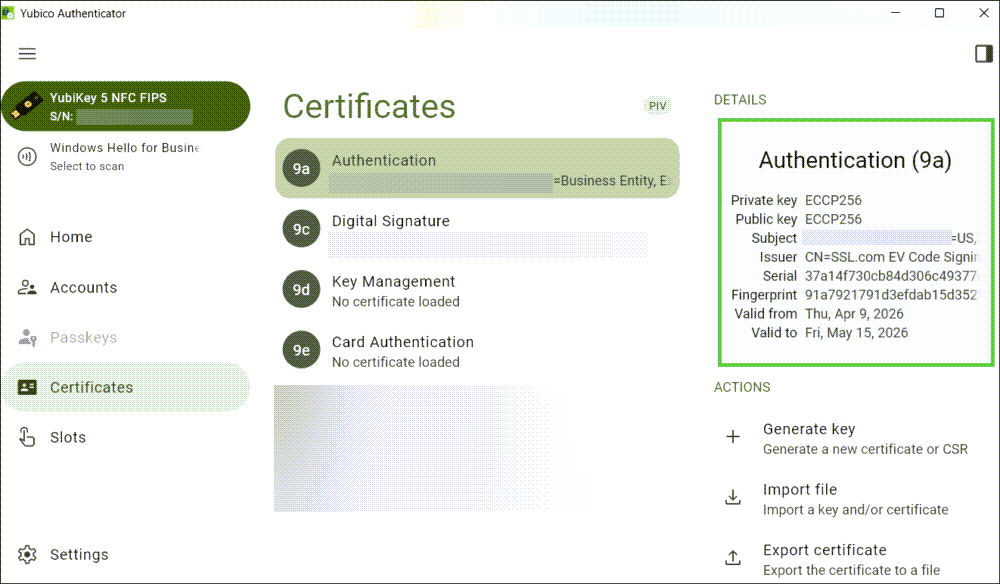
- Yubico Authenticator ще покаже подробностите за вашия сертификат за подписване на код. Кликнете внос бутон.
- Вашият сертификат вече е успешно инсталиран.
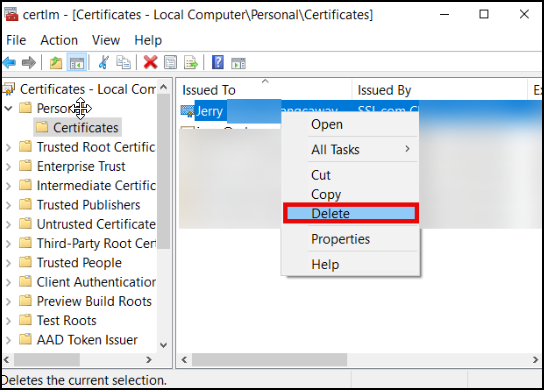
- Стъпка по изборАко сте клиент, който е заменил изтекъл сертификат във вашия YubiKey, ще трябва да изтриете и копието на изтеклия сертификат, което все още е в хранилището за сертификати на Windows. За да направите това, въведете certmgr в лентата за търсене на Windows на вашия компютър. След това щракнете върху Управление на компютърни сертификати, Кликнете на Персонален папка, намерете изтеклия сертификат за подпис, щракнете с десния бутон върху него с мишката и изберете Изтрий.
Отстраняване на неизправности при удостоверяване на подписване на код
If SSL.com отхвърля подадената от вас атестация, това се дължи на една от следните причини
- Стъпка 1: Генериране на ключова двойка в YubiKey
- Вашата заявка за подписване на сертификат (CSR) се отхвърля от Yubico Authenticator
- Трябва да включите героите
CN=в полето „Тема“. Yubico Authenticator ще отхвърли CSR ако това не бъде направено. - Трябва да изберете
ECCP256orECCP384за алгоритъма. Тези два типа са единствените приемливи за сертификат за подписване на код.
- Трябва да включите героите
- Вашата заявка за подписване на сертификат (CSR) се отхвърля от Yubico Authenticator
- Стъпка 2: Генериране на сертификат за атестация
- Нямате достъп до ykman CLI
- Не можете да получите достъп до ykman, като щракнете двукратно върху иконата на приложението в YubiKey Manager. Можете да го използвате само като първо отворите shell приложение като PowerShell, след което използвате командата Change Directory (cd), за да го стартирате.
- Когато въвеждате командата cd в PowerShell, трябва да има интервал между cd и пътят до папката на ykman CLI. Пример:
cd “C:\Program Files\Yubico\YubiKey Manager” - Пътят до папката на ykman CLI трябва да бъде ограден в двойни кавички. Пример:
“C:\Program Files\Yubico\YubiKey Manager”
- Атестацията и междинните сертификати не се генерират
- Уверете се, че сте избрали/създали папки с имена от една дума или без интервал, за да избегнете грешки при въвеждане на командата в PowerShell.
- Уверете се, че генерирате име на файл, което е кратко и еднословно, без специални символи, за да избегнете грешки при въвеждане на командата в PowerShell.
- Нямате достъп до ykman CLI
- Стъпка 3: Проверете удостоверението за удостоверяване с SSL.com и прикачете към поръчката
- Атестацията и междинните сертификати не се представят на моя... SSL.com сметка
- Когато ги отваряте в текстов редактор като Notepad, не забравяйте да копирате цялото съдържание на файла, включително —– НАЧАЛО СЕРТИФИКАТ—– в горната част и —– ИЗПРАТИ СЕРТИФИКАТ—– накрая.
- Атестацията и междинните сертификати не се представят на моя... SSL.com сметка
Свързани ръководства за подписване на код с вашия YubiKey
- Използване на вашия сертификат за подписване на код: Научете как да подписвате приложения, използвайки вашия сертификат за подписване на код OV или EV с Microsoft SignTool.

