


Εισαγωγή
HTTPS (μέσω SSL /TLS) χρήσεις κρυπτογράφηση δημόσιου κλειδιού για την προστασία των επικοινωνιών του προγράμματος περιήγησης από την ανάγνωση ή την τροποποίηση κατά τη μεταφορά μέσω Διαδικτύου. Οι διακομιστές παρέχουν στα προγράμματα περιήγησης που επισκέπτονται ένα δημόσιο κλειδί που χρησιμοποιείται για τη δημιουργία κρυπτογραφημένης σύνδεσης για όλες τις επόμενες ανταλλαγές δεδομένων.
Ωστόσο, μόλις λάβετε ένα εργαζόμενος Το δημόσιο κλειδί από μόνο του δεν εγγυάται ότι (και κατ 'επέκταση ο διακομιστής) ανήκει πράγματι στο σωστό τηλεχειριστήριο θέμα (δηλαδή, άτομο, εταιρεία ή οργανισμός). Man-in-the-middle Οι εισβολείς μπορούν να χειραγωγούν δίκτυα για να εξυπηρετούν τα δικά τους κλειδιά, διακυβεύοντας έτσι κάθε επικοινωνία.
Τα προγράμματα περιήγησης το αποτρέπουν επικύρωση Διακομιστές HTTPS που χρησιμοποιούν πιστοποιητικά, τα οποία είναι ψηφιακά έγγραφα που δεσμεύουν ένα δημόσιο κλειδί για ένα μεμονωμένο υποκείμενο. Η σύνδεση επιβεβαιώνεται έχοντας ένα αξιόπιστο cπιστοποιητική αρχή (CA) όπως SSL.com επαληθεύστε την ταυτότητα των υποψήφιων κατόχων πιστοποιητικών, μέσω αυτοματοποιημένων και μη αυτόματων ελέγχων σε κατάλληλες βάσεις δεδομένων.
Αυτή η σχέση εμπιστοσύνης σημαίνει ότι η ασφάλεια των χρηστών του διαδικτύου δεν είναι απόλυτη. Αντίθετα, απαιτεί από τους χρήστες να εμπιστεύονται τα προγράμματα περιήγησης και τις αρχές έκδοσης πιστοποιητικών (CA) για την προστασία της ασφάλειάς τους. Επομένως, είναι προς το συμφέρον κάθε χρήστη να έχει μια βασική κατανόηση του τρόπου λειτουργίας της επικύρωσης πιστοποιητικών.
Σημειώστε ότι η διαδικασία επικύρωσης πιστοποιητικού (που περιγράφεται λεπτομερώς στο τυπικό έγγραφο) RFC 5280) είναι αρκετά περίπλοκο. Σε αυτό το άρθρο θα προσπαθήσουμε να σας καθοδηγήσουμε σε ένα μονοπάτι (ένα πρόγραμμα περιήγησης που επικυρώνει το SSL ενός κεντρικού υπολογιστή /TLS πιστοποιητικό) και πλοηγηθείτε σε προηγούμενες σύνθετες λεπτομέρειες που δεν έχουν σημασία για τους περισσότερους χρήστες.
Σημείωση: Από τον Αύγουστο του 2024, RFC 9618, ένα έγγραφο της Ομάδας Εργασίας Μηχανικής Διαδικτύου (IETF), έχει ενημερώσει τον αλγόριθμο για την επικύρωση περιορισμών πολιτικής σε ψηφιακά πιστοποιητικά X.509 από το RFC 5280.
Πιστοποιητικά και η μορφή X.509
Τα πιστοποιητικά είναι ψηφιακά αρχεία από κάθε άποψη, πράγμα που σημαίνει ότι πρέπει να ακολουθούν μια μορφή αρχείου για την αποθήκευση πληροφοριών (π.χ. υπογραφές, κλειδιά, εκδότες κ.λπ.). Ενώ είναι ιδιωτικά PKI Οι διαμορφώσεις μπορούν να εφαρμόσουν οποιαδήποτε μορφή για τα πιστοποιητικά τους, δημόσια αξιόπιστα PKI(δηλαδή, αυτά που εμπιστεύονται τα προγράμματα περιήγησης) πρέπει να συμμορφώνονται με το RFC 5280, το οποίο απαιτεί τη χρήση του X.509 v3 μορφή.
Το X.509 v3 επιτρέπει στα πιστοποιητικά να περιλαμβάνουν επιπλέον δεδομένα, όπως περιορισμούς χρήσης ή πληροφορίες πολιτικής, όπως επεκτάσεις, με κάθε επέκταση να είναι είτε κρίσιμης or μη κριτική. Εάν ένας υπολογιστής-πελάτης εντοπίσει μια μη αναγνωρισμένη μη κρίσιμη επέκταση, ενδέχεται να την αγνοήσει. Εάν μια επέκταση είναι κρίσιμη και μη αναγνωρισμένη ή δεν μπορεί να υποβληθεί σε επεξεργασία, το πιστοποιητικό πρέπει να απορριφθεί.
Διαδρομές πιστοποίησης και επεξεργασία διαδρομής
Οι CA χρησιμοποιούν ένα ιδιωτικό κλειδί για την κρυπτογραφική υπογραφή όλων των εκδοθέντων πιστοποιητικών. Τέτοιες υπογραφές μπορούν κρυπτογραφικά να αποδείξει ότι ένα πιστοποιητικό εκδόθηκε από μια συγκεκριμένη CA και ότι δεν τροποποιήθηκε μετά την υπογραφή του.
Οι αρμόδιες αρχές καθορίζουν την κυριότητα του κλειδιού υπογραφής τους, κρατώντας ένα αυτο-εκδοθέν πιστοποιητικό (ονομάζεται ρίζα) για το αντίστοιχο δημόσιο κλειδί. Οι CA πρέπει να τηρούν αυστηρά ελεγχόμενες και ελεγμένες διαδικασίες για τη δημιουργία, τη διαχείριση και τη χρήση μιας root και, για την ελαχιστοποίηση της έκθεσης, συνήθως χρησιμοποιούν μια root για την έκδοση. ενδιάμεσος πιστοποιητικά. Αυτά τα ενδιάμεσα προϊόντα μπορούν στη συνέχεια να χρησιμοποιηθούν για την έκδοση πιστοποιητικών των πελατών τους. Ένα πιστοποιητικό CA ρίζας είναι αυτο-υπογεγραμμένο και το ιδιωτικό κλειδί προστατεύεται σύμφωνα με αυστηρές διαδικασίες. Η έκδοση συνήθως γίνεται μέσω μεσαζόντων και όχι απευθείας από τις ρίζες.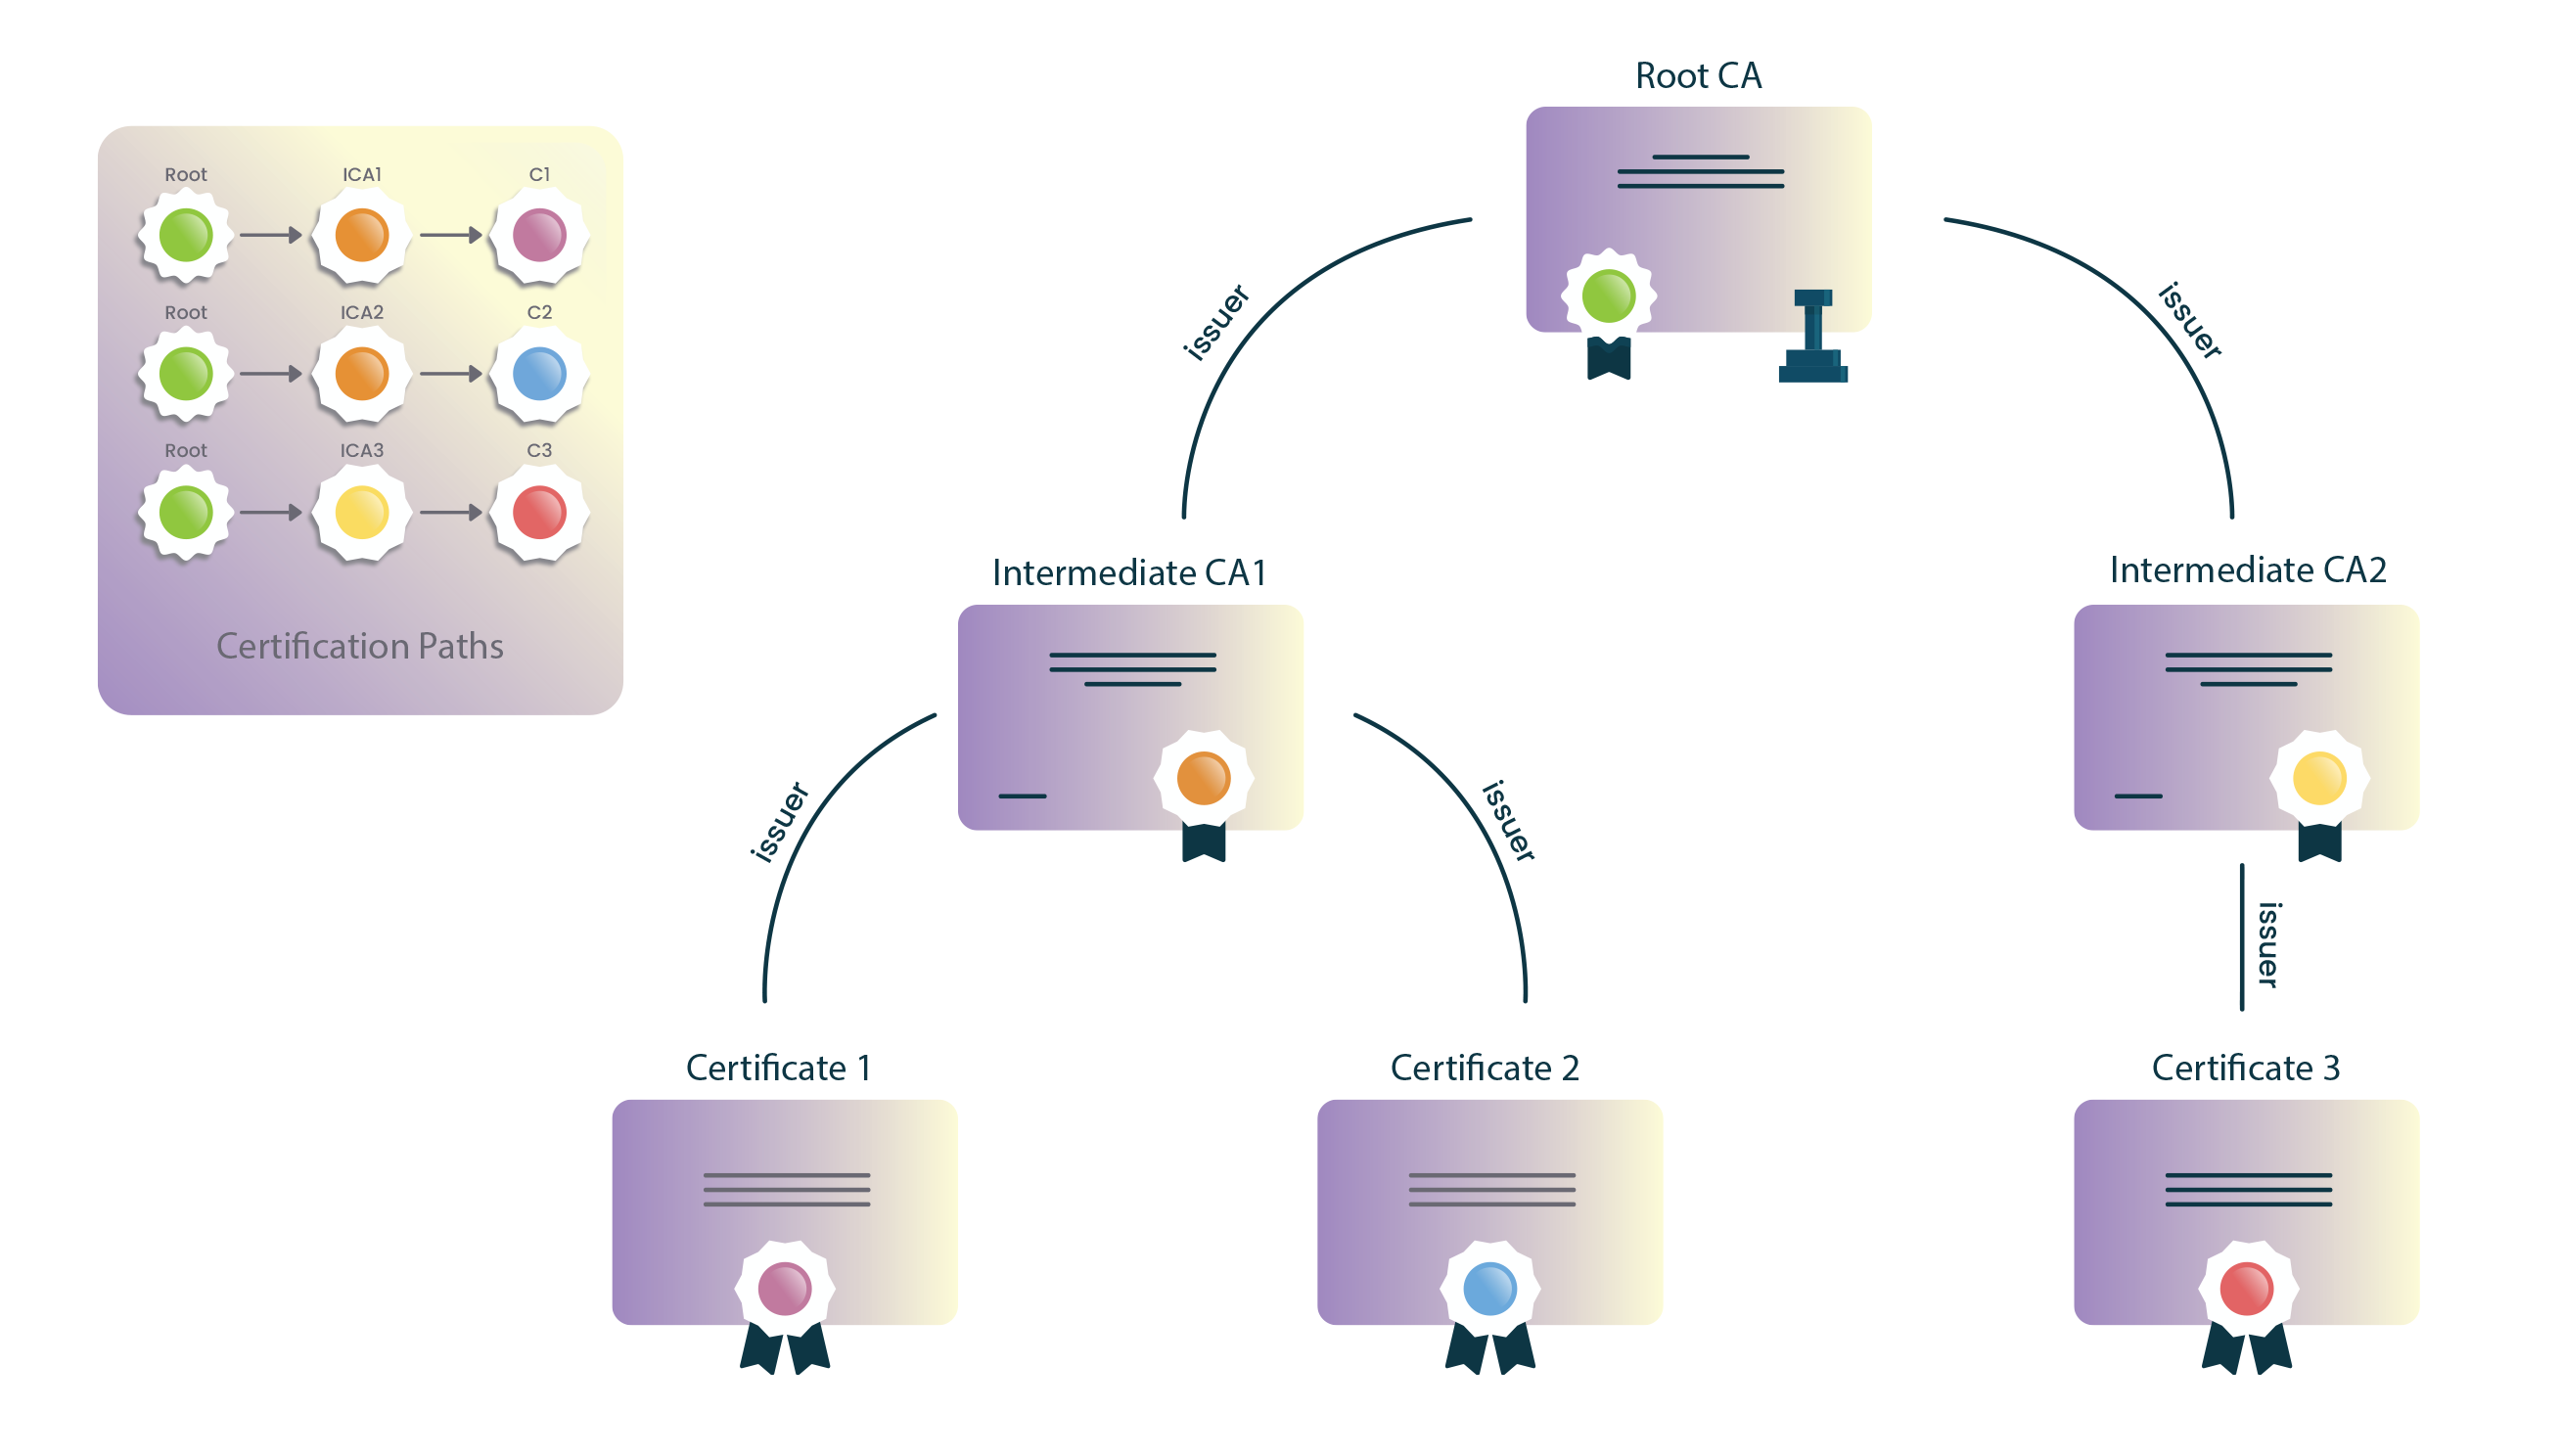
Τα προγράμματα περιήγησης αποστέλλονται με μια ενσωματωμένη λίστα αξιόπιστων ριζών. (Πρόκειται για ρίζες από ΑΠ που έχουν περάσει τα αυστηρά κριτήρια του προγράμματος περιήγησης για συμπερίληψη.) Για να επαληθεύσει ένα πιστοποιητικό, ένα πρόγραμμα περιήγησης θα αποκτήσει μια ακολουθία πιστοποιητικών, καθένα από τα οποία έχει υπογράψει το επόμενο πιστοποιητικό στη σειρά, συνδέοντας τη ρίζα της CA υπογραφής με το διακομιστή πιστοποιητικό.
Αυτή η ακολουθία πιστοποιητικών ονομάζεται a διαδρομή πιστοποίησης. Η ρίζα της διαδρομής ονομάζεται a άγκυρα εμπιστοσύνης και το πιστοποιητικό του διακομιστή ονομάζεται φύλλο or τελική οντότητα πιστοποιητικό.
Κατασκευή μονοπατιών
Συχνά, τα προγράμματα περιήγησης ιστού και οι πελάτες λογισμικού γενικά ενδέχεται να δημιουργούν πολλαπλές υποψήφιες άγκυρες εμπιστοσύνης (π.χ., λόγω διασταυρούμενων προσήμων) και συχνά να ανακτούν ενδιάμεσα που λείπουν μέσω AIA για να ολοκληρώσουν μια αλυσίδα. Παρόλο που μια διαδρομή μπορεί να περιέχει πιστοποιητικά που «συνδέονται» σωστά με μια γνωστή άγκυρα, η ίδια η διαδρομή μπορεί να απορριφθεί λόγω περιορισμών στο μήκος της διαδρομής, το όνομα τομέα, τη χρήση πιστοποιητικού ή την πολιτική.
Η κατασκευή και αξιολόγηση όλων των πιθανών διαδρομών είναι μια δαπανηρή διαδικασία που πραγματοποιείται για κάθε νέο πιστοποιητικό που αντιμετωπίζει ένα πρόγραμμα περιήγησης. Τα προγράμματα περιήγησης έχουν εφαρμόσει διάφορες βελτιστοποιήσεις για να ελαχιστοποιήσουν τον αριθμό των απορριφθέντων υποψηφίων διαδρομών, αλλά η διερεύνηση τέτοιων λεπτομερειών είναι πολύ πέρα από το πεδίο εφαρμογής αυτού του άρθρου.
Επικύρωση διαδρομής
Μετά την κατασκευή μιας υποψήφιας διαδρομής πιστοποίησης, τα προγράμματα περιήγησης την επικυρώνουν χρησιμοποιώντας πληροφορίες που περιέχονται στα πιστοποιητικά. Μια διαδρομή είναι έγκυρη εάν τα προγράμματα περιήγησης μπορούν να αποδείξουν κρυπτογραφικά ότι, ξεκινώντας από ένα πιστοποιητικό που έχει υπογραφεί απευθείας από μια αγκύρωση αξιοπιστίας, χρησιμοποιήθηκε το αντίστοιχο ιδιωτικό κλειδί κάθε πιστοποιητικού για την έκδοση του επόμενου στη διαδρομή, μέχρι το πιστοποιητικό φύλλων.
Οι βασικές απαιτήσεις απαιτούν τα ονόματα Υποκειμένου και Εκδότη σε όλες οι πιθανές διαδρομές be byte-προς-byte πανομοιότυπο, το οποίο απλοποιεί την αξιόπιστη δημιουργία μονοπατιών.
Αλγόριθμος επικύρωσης διαδρομής πιστοποίησης
Όπως αναφέρθηκε προηγουμένως, από τον Αύγουστο του 2024, RFC 9618, ένα έγγραφο της Ομάδας Εργασίας Μηχανικής Διαδικτύου (IETF), ενημέρωσε τον αλγόριθμο για την επικύρωση περιορισμών πολιτικής σε ψηφιακά πιστοποιητικά X.509 από το RFC 5280. Βασικά, τα προγράμματα περιήγησης επαναλαμβάνουν όλα τα πιστοποιητικά στη διαδρομή ξεκινώντας από την άγκυρα εμπιστοσύνης (δηλαδή το πιστοποιητικό ρίζας), επικυρώνοντας τις βασικές πληροφορίες και τις κρίσιμες επεκτάσεις κάθε πιστοποιητικού.
Εάν η διαδικασία ολοκληρώνεται με το τελευταίο πιστοποιητικό στη διαδρομή χωρίς σφάλματα, τότε η διαδρομή γίνεται αποδεκτή ως έγκυρη. Εάν δημιουργηθούν σφάλματα, η διαδρομή επισημαίνεται ως μη έγκυρη.
Βασική επεξεργασία πιστοποιητικών
Ανεξάρτητα από τυχόν επεκτάσεις, τα προγράμματα περιήγησης πρέπει πάντα να επαληθεύουν βασικές πληροφορίες πιστοποιητικού, όπως η υπογραφή ή ο εκδότης. Οι παρακάτω ενότητες δείχνουν την ακολουθία των ελέγχων που εκτελούν τα προγράμματα περιήγησης.
1. Το πρόγραμμα περιήγησης επαληθεύει την ακεραιότητα του πιστοποιητικού
The υπογραφή στο πιστοποιητικό μπορεί να επαληθευτεί χρησιμοποιώντας κρυπτογραφία κανονικού δημόσιου κλειδιού. Εάν η υπογραφή δεν είναι έγκυρη, τότε το πιστοποιητικό θεωρείται τροποποιημένο μετά την έκδοσή του και συνεπώς απορρίπτεται.
2. Το πρόγραμμα περιήγησης επαληθεύει την εγκυρότητα του πιστοποιητικού
Πιστοποιητικό περίοδο ισχύος είναι το χρονικό διάστημα κατά το οποίο η υπογραφή CA εγγυάται ότι θα διατηρήσει πληροφορίες σχετικά με την κατάστασή της. Τα προγράμματα περιήγησης απορρίπτουν τυχόν πιστοποιητικά με περίοδο ισχύος που λήγει πριν ή αρχίζει μετά την ημερομηνία και ώρα του ελέγχου επικύρωσης.
3. Το πρόγραμμα περιήγησης ελέγχει την κατάσταση ανάκλησης του πιστοποιητικού
Όταν εκδίδεται πιστοποιητικό, αναμένεται να χρησιμοποιείται για ολόκληρη την περίοδο ισχύος του. Φυσικά, διάφορες περιστάσεις μπορεί να προκαλέσουν άκυρο ένα πιστοποιητικό προτού λήξει φυσικά.
Τέτοιες περιστάσεις μπορεί να περιλαμβάνουν ένα θέμα που αλλάζει το όνομά τους ή έναν ύποπτο συμβιβασμό του ιδιωτικού τους κλειδιού. Σε τέτοιες περιπτώσεις, μια ΑΠ πρέπει να ανακαλέσει το αντίστοιχο πιστοποιητικό και οι χρήστες εμπιστεύονται επίσης τις ΑΠ για να ειδοποιούν τα προγράμματα περιήγησης για την κατάσταση ανάκλησης των πιστοποιητικών τους.
Λίστες ανάκλησης πιστοποιητικών (CRL)
Οι Λίστες Ανάκλησης Πιστοποιητικών (CRL) έχουν γίνει το βιομηχανικό πρότυπο για τον έλεγχο ανάκλησης πιστοποιητικών από το 2024. Οι Αρχές Πιστοποίησης (CA) εκδίδουν περιοδικά υπογεγραμμένες, χρονικά σφραγισμένες λίστες ανακλημένων πιστοποιητικών, τις οποίες τα προγράμματα περιήγησης μπορούν να κατεβάσουν και να αποθηκεύσουν τοπικά στην προσωρινή μνήμη.
Ενώ οι CRL θεωρούνταν προηγουμένως λιγότερο αποτελεσματικές από τις μεθόδους ελέγχου σε πραγματικό χρόνο, ο κλάδος έχει αναγνωρίσει σημαντικά πλεονεκτήματα που τις καθιστούν την προτιμώμενη προσέγγιση:
- Βελτιωμένο απόρρητοΟι CRL προστατεύουν το απόρρητο των χρηστών εξαλείφοντας την ανάγκη υποβολής ερωτημάτων σε εξωτερικούς διακομιστές σχετικά με συγκεκριμένα πιστοποιητικά, τα οποία θα μπορούσαν να αποκαλύψουν μοτίβα περιήγησης.
- Λειτουργική αποδοτικότηταΟι Αρχές Πιστοποίησης (CA) μπορούν να διαχειριστούν την ανάκληση πιο αποτελεσματικά χωρίς να διατηρούν υπηρεσίες απόκρισης σε πραγματικό χρόνο υψηλής διαθεσιμότητας.
- Μειωμένο κόστος υποδομήςΗ εξάλειψη της ανάγκης για ανταποκριτές OCSP 24/7 μειώνει σημαντικά το λειτουργικό κόστος
- Καλύτερη προσωρινή αποθήκευσηΤα σύγχρονα προγράμματα περιήγησης μπορούν να αποθηκεύουν και να ενημερώνουν αποτελεσματικά τις CRL, ελαχιστοποιώντας τα προβλήματα καθυστέρησης που προηγουμένως ευνοούσαν τις μεθόδους πραγματικού χρόνου.
Από τον Μάρτιο του 2024, Το Φόρουμ CA/Browser απαιτεί από όλες τις δημόσια αξιόπιστες CA να παρέχουν CRL, ενώ παράλληλα καθιστά προαιρετικές άλλες μεθόδους ανάκλησης.Ορισμένες σημαντικές αρχές έκδοσης πιστοποιητικών έχουν διακόψει τις εναλλακτικές υπηρεσίες ανάκλησης υπέρ των προσεγγίσεων που βασίζονται μόνο σε CRL.
Πρωτόκολλο κατάστασης πιστοποιητικού στο Διαδίκτυο (OCSP)
Το Πρωτόκολλο Κατάστασης Ηλεκτρονικού Πιστοποιητικού (OCSP), που περιγράφεται στο RFC 6960, σχεδιάστηκε για να παρέχει έλεγχο ανάκλησης πιστοποιητικών σε πραγματικό χρόνο, επιτρέποντας στα προγράμματα περιήγησης να υποβάλλουν ερωτήματα σε διακομιστές OCSP (ανταποκριτές) σχετικά με συγκεκριμένα πιστοποιητικά. Ενώ το OCSP υιοθετήθηκε ευρέως τη δεκαετία του 2010 ως βελτίωση σε σχέση με τις περιοδικές λήψεις CRL, ο κλάδος έχει σε μεγάλο βαθμό απομακρυνθεί από αυτήν την προσέγγιση.
- Το OCSP είναι πλέον προαιρετικό για τις δημόσια αξιόπιστες αρχές έκδοσης πιστοποιητικών (ισχύει από τον Μάρτιο του 2024). Η σημασία του OCSP είναι μειώνεται; για παράδειγμα, Ας κρυπτογραφήσουμε αφαίρεσε τις διευθύνσεις URL OCSP τον Μάιο του 2025 και έκλεισε τους ανταποκριτές τον Αύγουστος 2025.
- Ορισμένα προγράμματα περιήγησης έχουν απενεργοποιήσει τον έλεγχο OCSP ή τον εφαρμόζουν με τρόπους που παρέχουν ελάχιστα οφέλη ασφαλείας.
Συρραφή OCSP: Μια παραλλαγή που ονομάζεται Συρραφή OCSP παραμένει χρήσιμο σε ορισμένα σενάρια, όπου οι διακομιστές περιλαμβάνουν απαντήσεις OCSP απευθείας στο TLS χειραψία, αποφεύγοντας ξεχωριστά ερωτήματα πελατών προς τους ανταποκριτές OCSP. Ωστόσο, αυτό απαιτεί συγκεκριμένη διαμόρφωση διακομιστή. Η συρραφή υποστηρίζεται από τους περισσότερους διακομιστές/CDN, αλλά η χρησιμότητά της μειώνεται καθώς οι μεγάλες αρχές έκδοσης πιστοποιητικών (CA) αποσύρουν το OCSP.
Πώς λειτουργεί αυτό σήμερα στα προγράμματα περιήγησης: Από τις 15 Μαρτίου 2024, το Φόρουμ CA/B απαιτεί από τις δημόσια αξιόπιστες CA να δημοσιεύουν CRL, ενώ το OCSP είναι προαιρετικό. Τα σύγχρονα προγράμματα περιήγησης γενικά δεν υποβάλλουν ερωτήματα για OCSP ούτε κατεβάζουν CRL ανά ιστότοπο. Αντ' αυτού, χρησιμοποιούν συγκεντρωτικούς μηχανισμούς που έχουν δημιουργηθεί από CRL που έχουν δημοσιευτεί από CA: Τα CRLSets του Chrome και το CRLite του Firefox παρέχουν γρήγορα δεδομένα ανάκλησης που διατηρούν το απόρρητο στους πελάτες. Ως αποτέλεσμα, ο ρόλος του OCSP στον δημόσιο Ιστό μειώνεται. Για παράδειγμα, το Let's Encrypt αφαίρεσε τις διευθύνσεις URL OCSP τον Μάιο του 2025 και έκλεισε τους ανταποκριτές OCSP τον Αύγουστο του 2025.
4. Το πρόγραμμα περιήγησης επαληθεύει τον εκδότη
Τα πιστοποιητικά συνήθως συνδέονται με δύο οντότητες:
- The εκδότη, που είναι η οντότητα που κατέχει το κλειδί υπογραφής και
- The θέμα, το οποίο αναφέρεται στον κάτοχο του δημόσιου κλειδιού που επικυρώνει το πιστοποιητικό.
Οι πελάτες επαληθεύουν ότι κάθε πιστοποιητικό στη διαδρομή είναι υπογεγραμμένο από το δημόσιο κλειδί του προηγούμενου πιστοποιητικού και ότι τα ονόματα του Εκδότη/Υποκειμένου ταιριάζουν ακριβώς κατά μήκος της διαδρομής. Για πρόσθετη ασφάλεια, οι περισσότεροι PKI Οι υλοποιήσεις επαληθεύουν επίσης ότι το κλειδί του εκδότη είναι το ίδιο με το κλειδί που υπέγραψε το τρέχον πιστοποιητικό. (Σημειώστε ότι αυτό δεν ισχύει για την άγκυρα εμπιστοσύνης, καθώς οι ρίζες εκδίδονται αυτομάτως - δηλαδή, έχουν τον ίδιο εκδότη και υποκείμενο.)
Επεξεργασία περιορισμών
Η μορφή X.509 v3 επιτρέπει σε μια ΑΠ να ορίζει περιορισμούς ή περιορισμούς στον τρόπο επικύρωσης και χρήσης κάθε πιστοποιητικού ως κρίσιμων επεκτάσεων. Κάθε πιστοποιητικό στη διαδρομή μπορεί να επιβάλει πρόσθετους περιορισμούς που πρέπει να τηρούν όλα τα επόμενα πιστοποιητικά.
Οι περιορισμοί πιστοποιητικών επηρεάζουν σπάνια τον μέσο χρήστη του Διαδικτύου, αν και είναι αρκετά συνηθισμένοι στις εταιρικές λύσεις SSL. Οι λειτουργικοί περιορισμοί μπορούν να εξυπηρετήσουν διάφορους επιχειρησιακούς σκοπούς, αλλά η σημαντικότερη χρήση τους είναι να μετριάσουν τα γνωστά προβλήματα ασφάλειας.
5. Το πρόγραμμα περιήγησης ελέγχει τους περιορισμούς ονομάτων
Μια ιδιωτική (αλλά δημόσια αξιόπιστη) ενδιάμεση ΑΠ με την κατάλληλη περιορισμοί ονόματος μπορεί να παρέχει σε έναν οργανισμό λεπτομερή έλεγχο της διαχείρισης και της έκδοσης πιστοποιητικών. Τα πιστοποιητικά μπορούν να περιοριστούν σε έναν συγκεκριμένο τομέα ή δέντρο τομέων (δηλαδή, συμπεριλαμβανομένων των υποτομέων) για το όνομα τομέα μιας εταιρείας ή ενός οργανισμού. Οι περιορισμοί ονόματος χρησιμοποιούνται συχνά για ενδιάμεσα πιστοποιητικά CA που αγοράζονται από μια δημόσια αξιόπιστη CA για να αποτρέψουν την ενδιάμεση CA από το να εκδίδει απόλυτα έγκυρα πιστοποιητικά για τομείς τρίτων (π.χ. google.com).
6. Το πρόγραμμα περιήγησης ελέγχει τους περιορισμούς πολιτικής
Η πολιτική πιστοποιητικών είναι ένα νομικό έγγραφο που δημοσιεύεται από μια ΑΠ, όπου περιγράφονται επισήμως οι διαδικασίες που ακολουθούν για την έκδοση και τη διαχείριση των πιστοποιητικών τους. Οι ΑΠ ενδέχεται να εκδώσουν ένα πιστοποιητικό βάσει μίας ή περισσότερων πολιτικών και οι σύνδεσμοι προς αυτές περιλαμβάνονται σε κάθε πιστοποιητικό που εκδίδεται, έτσι ώστε τα εμπιστευτικά μέρη να μπορούν να αξιολογούν αυτές τις πολιτικές προτού αποφασίσουν να εμπιστευτούν αυτό το πιστοποιητικό.
Για νομικούς και λειτουργικούς λόγους, τα πιστοποιητικά μπορούν να επιβάλλουν περιορισμούς σε ποιες πολιτικές μπορούν να υπόκεινται. Εάν διαπιστωθεί ότι ένα πιστοποιητικό περιέχει σημαντικούς περιορισμούς πολιτικής, τα προγράμματα περιήγησης πρέπει να τα επικυρώσουν πριν συνεχίσουν. (Ωστόσο, σπάνια συναντώνται κρίσιμοι περιορισμοί πολιτικής στον πραγματικό κόσμο και έτσι θα αγνοηθούν για το υπόλοιπο αυτού του άρθρου.)
7. Το πρόγραμμα περιήγησης ελέγχει βασικούς περιορισμούς (γνωστό και ως μήκος διαδρομής)
Η μορφή X.509 v3 επιτρέπει στους εκδότες να καθορίσουν το μέγιστο μήκος διαδρομής που μπορεί να υποστηρίξει ένα πιστοποιητικό. Αυτό παρέχει έλεγχο για το πόσο μακριά κάθε πιστοποιητικό μπορεί να τοποθετηθεί σε μια διαδρομή πιστοποίησης. Αυτό είναι πραγματικά σημαντικό - τα προγράμματα περιήγησης συνήθιζαν να αγνοούν το μήκος της διαδρομής πιστοποίησης έως ότου έδειξε ένας ερευνητής, το 2009 παρουσίαση, πώς χρησιμοποίησε το πιστοποιητικό φύλλου του ιστότοπού του για να πλαστογραφήσει ένα έγκυρο πιστοποιητικό για έναν μεγάλο ιστότοπο ηλεκτρονικού εμπορίου.
8. Το πρόγραμμα περιήγησης επαληθεύει τη χρήση κλειδιών
Η επέκταση «χρήση κλειδιού» δηλώνει τον σκοπό του κλειδιού που περιέχεται στο πιστοποιητικό. Παραδείγματα τέτοιων σκοπών περιλαμβάνουν κρυπτογράφηση, υπογραφές, υπογραφή πιστοποιητικών και ούτω καθεξής. Τα προγράμματα περιήγησης απορρίπτουν τα πιστοποιητικά που παραβιάζουν τους περιορισμούς χρήσης των κλειδιών τους, όπως η αντιμετώπιση ενός πιστοποιητικού διακομιστή με κλειδί που προορίζεται μόνο για υπογραφή CRL.
9. Το πρόγραμμα περιήγησης συνεχίζει να επεξεργάζεται όλες τις υπόλοιπες κρίσιμες επεκτάσεις
Μετά την επεξεργασία των επεκτάσεων που αναφέρονται παραπάνω, τα προγράμματα περιήγησης προχωρούν στην επικύρωση όλων των υπόλοιπων επεκτάσεων που το τρέχον πιστοποιητικό ορίζει ως κρίσιμες, προτού προχωρήσουν στην επόμενη. Εάν ένα πρόγραμμα περιήγησης φτάσει στο πιστοποιητικό φύλλου μιας διαδρομής χωρίς σφάλμα, τότε η διαδρομή γίνεται αποδεκτή ως έγκυρη. Εάν δημιουργηθούν σφάλματα, η διαδρομή επισημαίνεται ως μη έγκυρη και δεν δημιουργείται ασφαλής σύνδεση.
Σύγχρονη Διαχείριση Πιστοποιητικών: Μικρότερη Διάρκεια Ζωής και Αυτοματοποίηση
Το SSL /TLS Η βιομηχανία έχει υποστεί αρκετές αλλαγές τα τελευταία χρόνια, οι οποίες έχουν αλλάξει ριζικά τον τρόπο έκδοσης και διαχείρισης των πιστοποιητικών. Η κατανόηση αυτών των αλλαγών είναι ζωτικής σημασίας για PKI διευθυντές, επαγγελματίες πληροφορικής ή/και οποιοσδήποτε άλλος εργάζεται με ψηφιακά πιστοποιητικά.
Συντομευμένες περίοδοι ισχύος πιστοποιητικών
Τον Απρίλιο του 2025, το CA/Browser Forum ενέκρινε μια ιστορική απόφαση (Ψηφοδέλτιο SC-081v3) για τη δραματική μείωση των περιόδων ισχύος των πιστοποιητικών σε φάσεις:
- Τρέχον (έως Μάρτιο 2026): Μέγιστο 398 ημέρες (περίπου 13 μήνες)
- 15 Μαρτίου 2026 : Μέγιστο 200 ημέρες
- 15 Μαρτίου 2027 : Μέγιστο 100 ημέρες
- 15 Μαρτίου 2029 : Μέγιστο 47 ημέρες
Αλλαγές στην Επικύρωση Ελέγχου Τομέα (DCV)
Παράλληλα με τη διάρκεια ζωής των πιστοποιητικών, η περίοδος επαναχρησιμοποίησης για τις πληροφορίες επικύρωσης τομέα μειώνεται επίσης:
- Μάρτιος 2026: μέγιστη επαναχρησιμοποίηση 200 ημερών
- Μάρτιος 2027: μέγιστη επαναχρησιμοποίηση 100 ημερών
- Μάρτιος 2029: μέγιστη επαναχρησιμοποίηση 10 ημερών
Αυτό σημαίνει ότι οι οργανισμοί θα πρέπει να επικυρώνουν την ιδιοκτησία τομέα πολύ πιο συχνά, καθιστώντας τον αυτοματισμό απαραίτητο για την πρακτική διαχείριση πιστοποιητικών.
Γιατί έχουν σημασία αυτές οι αλλαγές
Οφέλη ασφαλείας:
- Η μικρότερη διάρκεια ζωής των πιστοποιητικών μειώνει το χρονικό περιθώριο έκθεσης σε περίπτωση παραβίασης των κλειδιών.
- Η συχνότερη επικύρωση διασφαλίζει ότι η ιδιοκτησία του τομέα παραμένει ενημερωμένη.
- Ταχύτερη ανάπτυξη βελτιώσεων ασφαλείας σε ολόκληρο τον ιστό
Λειτουργικός αντίκτυπος:
- Η χειροκίνητη διαχείριση πιστοποιητικών καθίσταται πρακτικά αδύνατη
- Οι οργανισμοί πρέπει να εφαρμόσουν αυτοματοποιημένη διαχείριση κύκλου ζωής πιστοποιητικών
- Απαιτούνται πιο συχνές διαδικασίες επικύρωσης τομέα
Απαιτήσεις Αυτοματισμού
Αυτές οι αλλαγές καθιστούν την αυτοματοποίηση πιστοποιητικών όχι μόνο ωφέλιμη αλλά και απαραίτητη. Οι οργανισμοί θα πρέπει να λάβουν σοβαρά υπόψη:
- Εφαρμογή ACME (Περιβάλλον Αυτόματης Διαχείρισης Πιστοποιητικών) ή παρόμοια πρωτόκολλα
- Ανάπτυξη λύσεις διαχείρισης κύκλου ζωής πιστοποιητικών
- Προετοιμασία υποδομής για συχνές ανανεώσεις και επικυρώσεις
- Προετοιμασία για τη μετάβαση σε μικρότερη διάρκεια ζωής πιστοποιητικών
Ενσωμάτωση Διαφάνειας Πιστοποιητικών
Τα σύγχρονα προγράμματα περιήγησης απαιτούν ή επικυρώνουν ολοένα και περισσότερο αρχεία καταγραφής Διαφάνειας Πιστοποιητικών (CT), τα οποία παρέχουν δημόσια, ελέγξιμα αρχεία όλων των εκδοθέντων πιστοποιητικών. Αυτό βοηθά στην ανίχνευση:
- Λανθασμένα εκδοθέντα πιστοποιητικά
- Μη εξουσιοδοτημένη έκδοση πιστοποιητικού
- Ζητήματα συμμόρφωσης με την CA
Συμπέρασμα
Το ψηφιακό τοπίο παραμένει ένα πολύπλοκο σύστημα διασυνδεδεμένων στοιχείων και η ασφάλεια των προγραμμάτων περιήγησης εξακολουθεί να αποτελεί ενεργό τομέα ανάπτυξης που περιλαμβάνει:
- Μικρότερη Διάρκεια Ζωής ΠιστοποιητικούΟ κλάδος στρέφεται προς περιόδους ισχύος πιστοποιητικών 47 ημερών έως το 2029, καθιστώντας τον αυτοματισμό απαραίτητο για την πρακτική διαχείριση πιστοποιητικών.
- Αλλαγές στη Μέθοδο ΑνάκλησηςΗ μετατόπιση από το OCSP πίσω στις CRL αντικατοπτρίζει την ιεράρχηση του απορρήτου των χρηστών και της λειτουργικής αποτελεσματικότητας από τον κλάδο.
- Αυστηρότερη εποπτεία της CAΤα προγράμματα περιήγησης έχουν γίνει πιο επιθετικά όσον αφορά την επιβολή της συμμόρφωσης και την άρση της εμπιστοσύνης από τις αρχές έκδοσης πιστοποιητικών που δεν αποδίδουν
Αυτές οι αλλαγές αντιπροσωπεύουν μια θεμελιώδη στροφή προς μια πιο αυτοματοποιημένη διαχείριση πιστοποιητικών, η οποία λαμβάνει υπόψη την προστασία της ιδιωτικής ζωής και επικεντρώνεται στην ασφάλεια. Οι οργανισμοί θα πρέπει να αρχίσουν να προετοιμάζονται τώρα για μικρότερη διάρκεια ζωής πιστοποιητικών και αυτοματοποιημένες διαδικασίες ανανέωσης.
Η εμπιστοσύνη εξακολουθεί να παίζει σημαντικό ρόλο στη διατήρηση της ασφάλειας των χρηστών στο διαδίκτυο. Σας ενθαρρύνουμε να παραμένετε ενημερωμένοι σχετικά με αυτά τα εξελισσόμενα πρότυπα και να ελέγχετε τις πολιτικές και το ιστορικό συμμόρφωσης της αρχής έκδοσης πιστοποιητικών σας. Όπως καταδεικνύουν αυτές οι αλλαγές, το οικοσύστημα πιστοποιητικών προσαρμόζεται ενεργά για να ενισχύσει την ασφάλεια και την προστασία του απορρήτου.
Για τις πιο πρόσφατες πληροφορίες σχετικά με τις βέλτιστες πρακτικές διαχείρισης πιστοποιητικών και την προσέγγιση του SSL.com σε αυτές τις αλλαγές του κλάδου, επισκεφθείτε την ιστοσελίδα μας σελίδα σύγκρισης πιστοποιητικών.
Ευχαριστούμε που επιλέξατε το SSL.com, όπου πιστεύουμε Ασφαλέστερο Το Διαδίκτυο είναι ένα καλύτερα Διαδίκτυο.

