


Данное руководство предназначено только для установки или замены. сертификат подписи кода на YubiKey в следующих случаях:
- Вы приобрели пустой ключ YubiKey напрямую у компании Yubico.
- Вам необходимо заменить просроченный SSL.com сертификат подписи кода на вашем YubiKey
- Ваш YubiKey был заказан у SSL.com и срок действия предустановленного сертификата подписи кода не истек (настройка не требуется).
- У вас есть подписание документа сертификат (см.: Генерация и аттестация ключей с помощью YubiKey для сертификатов подписи документов.)
Для целей подпись кода, необходимо, чтобы ваш закрытый ключ был безопасно сгенерирован и хранился на внешнем устройстве, сертифицированном по стандарту FIPS, а не на вашем компьютере. Пользователи могут сгенерировать пару ключей на существующем YubiKey и свидетельство об аттестации Это доказывает, что закрытый ключ был сгенерирован на устройстве. Затем сертификат аттестации можно использовать для получения сертификатов подписи кода от SSL.com, которые можно установить вручную на YubiKey.
Сертификат подтверждения действителен только для одного ключа YubiKey. Если вам необходимо установить сертификат на несколько ключей YubiKey, вам потребуется выполнить подтверждение для каждого токена. Свяжитесь с нами. поддержка@ssl.com чтобы получить более подробную информацию о многократной выдаче сертификата.
Это руководство проведет вас через:
- Генерация пара ключей и свидетельство об аттестации на вашем Юбикее
- проверка Сертификат аттестации и его привязка к заказу на EV-подписание кода от SSL.com
- Загрузка ваш сертификат подписи кода
- Установка ваш новый сертификат в YubiKey
Требования
- Последняя версия Yubico Authenticator и Интерфейс командной строки (CLI) ykman.
Примечание:
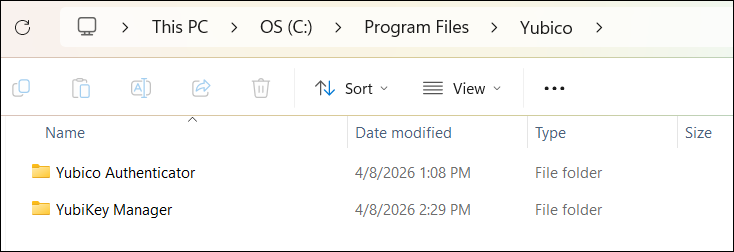
Для генерации пары ключей и последующей установки сертификата подписи кода загрузите этот инструмент: Графический пользовательский интерфейс (GUI) аутентификатора Yubico.Для генерации сертификата аттестации используйте интерфейс командной строки (CLI) ykman, который входит в состав этого загружаемого пакета: YubiKey Manager.
После установки оба этих инструмента будут сохранены в папке Yubico на вашем компьютере.
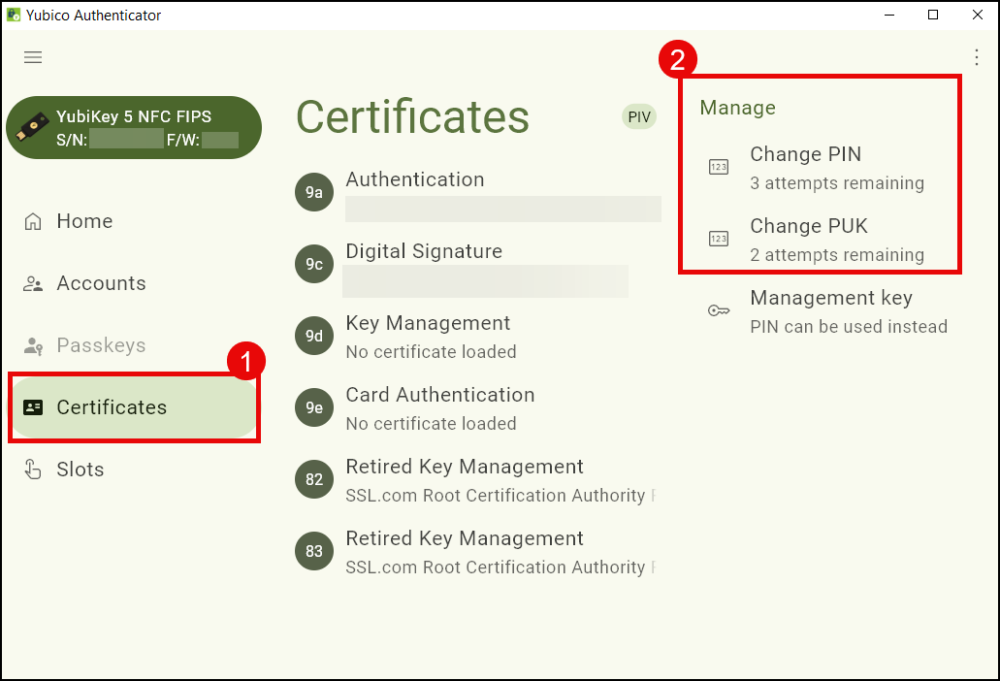
- Ваш YubiKey PIN-код и PUK настроено на Yubico Authenticator. Если ваш токен YubiKey был приобретен у компании Yubico, вам потребуется установить PIN-код и PUK-код. Для этого откройте Аутентификатор Yubico, нажмите Сертификаты таб. На Управление разделе вы увидите варианты настройки вашего PIN-код и PUK.
Шаг 1: Генерация пары ключей на YubiKey
- Скачать Yubico Authenticator.
- Подключите YubiKey и запустите Yubico Authenticator.
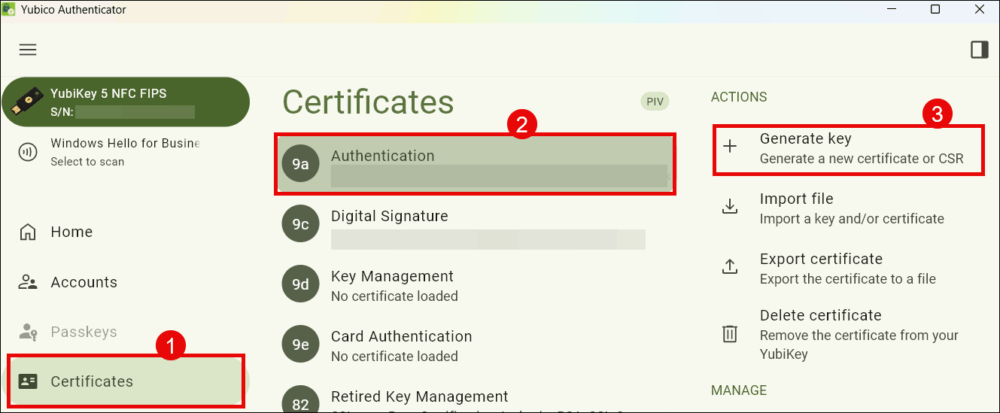
- Под Сертификаты В разделе «Сертификат подписи кода» выберите вкладку, соответствующую слоту YubiKey, в котором вы собираетесь сгенерировать пару ключей. Для сертификата подписи кода выберите Аутентификация (слот 9a). Нажмите на Создать ключ продолжать.
-
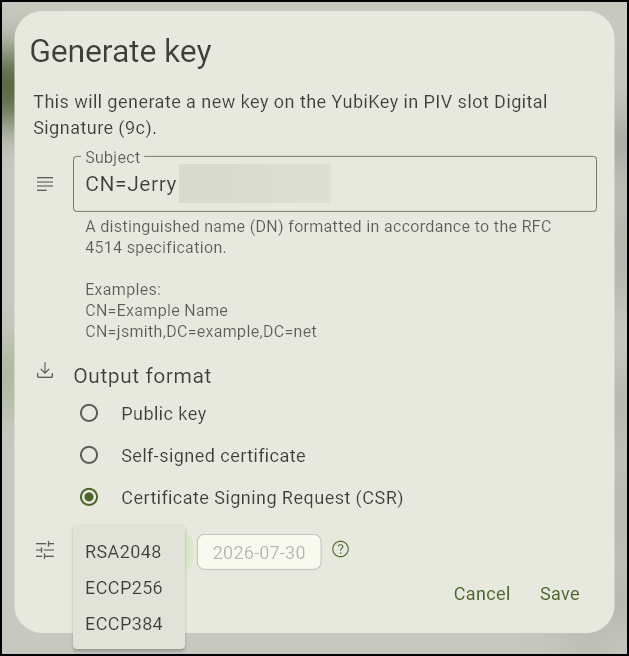
На Тема поле, укажите отличительное имя (DN) Это название организации или частного лица, указанное в сертификате подписи кода. Оно будет отображаться в любом программном обеспечении, подписанном с использованием этого сертификата. Убедитесь, что вы правильно ввели все символы.
CN=перед вводом имени представителя. Пример:CN=Example Company.До Формат вывода, выберите Запрос на подпись сертификата (CSR).
Из издания Алгоритм выпадающий список, выберите нужный вариантДля цифровой подписи кода выберите... ECCP256 or ECCP384.
Наконец, нажмите Сохранено .
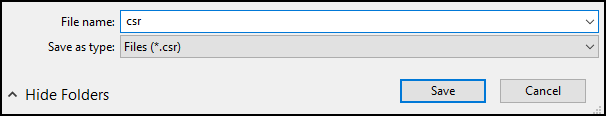
- Сохранить CSR сертификат в папке.
Шаг 2. Создайте сертификат аттестации
Каждый YubiKey поставляется с предварительно загруженным закрытым ключом и сертификатом от Yubico, который позволяет вам генерировать свидетельство об аттестации для проверки того, что на YubiKey сгенерирован закрытый ключ. Для этой операции вам потребуется использовать икман Интерфейс командной строки (CLI), который находится в ЮбиКей Менеджер папка вашего компьютера. Для доступа к CLI ykman вам потребуется использовать Windows PowerShell, как показано в следующих шагах.
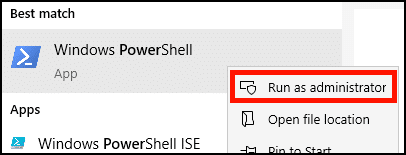
- В Windows откройте PowerShell от имени администратора. Пользователи macOS и Linux должны открыть окно терминала на своем устройстве.
-
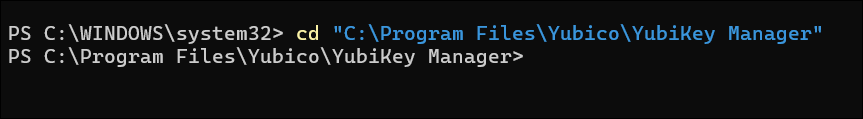
Использовать cd Команда (Сменить каталог) позволяет перейти к файлам YubiKey Manager и получить доступ к ним. икманДля этого в Windows выполните следующие действия в указанном порядке в одной и той же строке PowerShell:
Типcdв PowerShell
Штамповочный пресс космосе
Скопируйте путь к папке, где находится ykman, и заключите его в скобки. двойные кавычки, Пример:"C:\Program Files\Yubico\YubiKey Manager"Штамповочный пресс Enter
- Windows:
cd "C:\Program Files\Yubico\YubiKey Manager"
- MacOS:
cd/Applications/YubiKey Manager.app/Contents/MacOS
- В Linux (Ubuntu)
ykmanКоманда уже будет установлена в вашемPATH, так что вы можете пропустить этот шаг.
- Windows:
- Сгенерируйте свидетельство о подтверждении. После переключения на ykman с помощью PowerShell используйте приведенную ниже команду для генерации сертификата аттестации в виде текстового файла. В Windows команда будет выглядеть следующим образом:
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\attestationfilename
Давайте разберем это по пунктам:
а. Скопируйте это в PowerShell:.\ykman.exe piv keys attest 9a
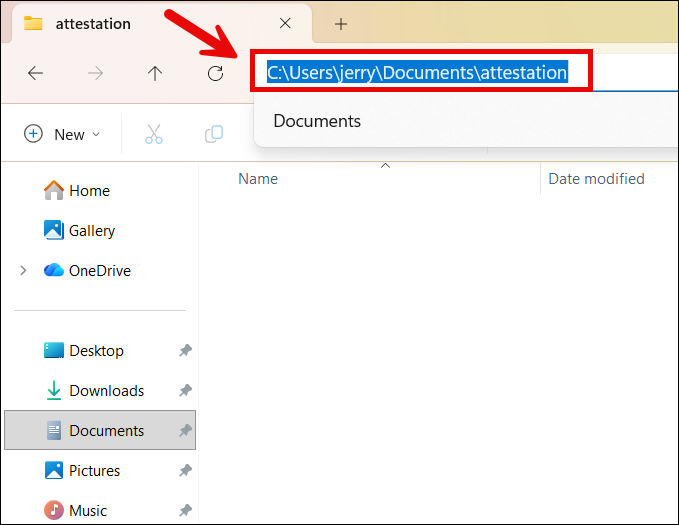
b. В той же строке PowerShell скопируйте путь к папке, где вы хотите сохранить сертификат аттестации. Выберите/создайте папку на вашем компьютере. Пример:C:\Folder\Folder\attestation.
Чтобы избежать ошибок при вводе команды в PowerShell, обязательно выбирайте/создавайте папки с именами, состоящими из одного слова или не содержащими пробелов.
c. Придумайте имя, которое вы хотите использовать для сертификата. В конце пути к папке, скопированного в PowerShell, добавьте обратную косую черту (\) и имя, которое вы хотите использовать для сертификата подтверждения. Пример:\attestationfilename
Убедитесь, что имя файла не содержит специальных символов и пробелов, чтобы избежать ошибок при вводе команды в PowerShell.
d. Нажмите Enter в PowerShell, чтобы окончательно сгенерировать текстовый файл сертификата подтверждения.
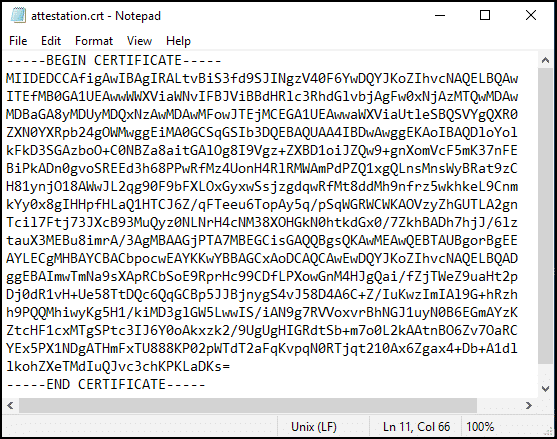
После ввода команды проверьте в указанной папке на компьютере, был ли успешно сгенерирован сертификат подтверждения. Он будет в виде текстового файла с заданным вами именем. При открытии в нем отобразится текст из букв и цифр, начинающийся со слов: —– НАЧАТЬ СЕРТИФИКАТ—– наверху и —– ОТПРАВИТЬ СВИДЕТЕЛЬСТВО—– в конце.
- Windows:
.\ykman.exe piv keys attest 9a C:\Folder\Folder\attestation\имя_файла_аттестации
- Линукс (Убунту):
ключи ykman piv подтверждают 9a ATTESTATION-FILENAME.crt
- MacOS:
./ykman piv ключи attest 9a ATTESTATION-FILENAME.crt
- Windows:
- Экспорт промежуточного сертификата. Затем используйте
ykmanКоманда для экспорта промежуточного сертификата из слота f9 устройства YubiKey. Сертификат будет в текстовом формате. Команда будет выглядеть следующим образом:.\ykman.exe piv certificates export f9 C:\Folder\Folder\attestation\intermediatefilename
Давайте разберем это по пунктам:
а. Скопируйте это в PowerShell:.\ykman.exe piv certificates export f9b. Выберите или создайте папку на вашем компьютере (например, «Документы»), куда вы хотите экспортировать промежуточный сертификат. Скопируйте адрес папки в PowerShell. Пример:
C:\Folder\Folder\attestation
c. Создайте имя файла для промежуточного сертификата. Добавьте обратную косую черту перед именем и добавьте её в конец адреса папки, скопированного в PowerShell, без пробела между ними. Пример:\intermediatefilename
d. Нажмите EnterПосле ввода команды промежуточный сертификат появится в указанной папке с заданным вами именем. При открытии он отобразит текст из букв и цифр, начинающийся со слов —– НАЧАТЬ СЕРТИФИКАТ—– наверху и —– ОТПРАВИТЬ СВИДЕТЕЛЬСТВО—– в конце.
-
- Windows:
.\ykman.exe piv сертификаты экспорт f9 C:\Folder\Folder\attestation\intermediatefilename
- Windows:
- Линукс (Убунту):
ykman piv Certificates export f9 INTERMEDIATE-FILENAME.crt
- MacOS:
./ykman экспорт сертификатов piv f9 INTERMEDIATE-FILENAME.crt
-
Шаг 3. Подтвердите сертификат аттестации с помощью SSL.com и прикрепите к заказу
- Здесь мы будем использовать наш сертификат аттестации из слота 9a YubiKey с заказом сертификата для электронной подписи кода. Сначала откройте сертификат аттестации и промежуточный сертификат в текстовом редакторе.
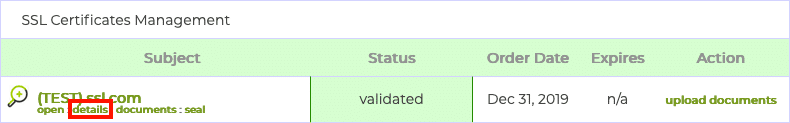
- Войдите в свою учетную запись пользователя SSL.com и перейдите к Заказы вкладка. Щелкните ссылку с надписью подробнее (для новых заказов) или скачать (для старых заказов) для заказа, который вы хотите связать с сертификатом заверения. (Эта ссылка будет выглядеть так: скачать (для клиентов, у которых истек срок действия сертификата подписи и которые они хотят заменить).Примечание: Если вы хотите проверить действительность сертификата аттестации, не прикрепляя его к заказу, вы можете использовать SSL.com инструмент проверки аттестации.
- Выберите вариант использования ниже:
а. Для клиентов с пустым ключом YubiKey нажмите на кнопку управлять ссылка, под засвидетельствование.
b. Клиентам, заменяющим просроченный сертификат подписи, следует нажать на кнопку. Удалить Сначала перейдите по ссылке, чтобы удалить предыдущую заявку на подтверждение вашего просроченного сертификата подписи. Затем нажмите на кнопку. управлять ссылка..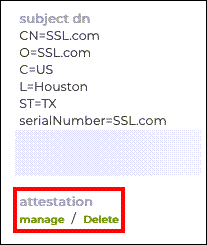
- Появится новая страница с полями для аттестации и промежуточных сертификатов.
- Вставьте свидетельство об аттестации в Сертификат аттестации поле, не забудьте включить строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
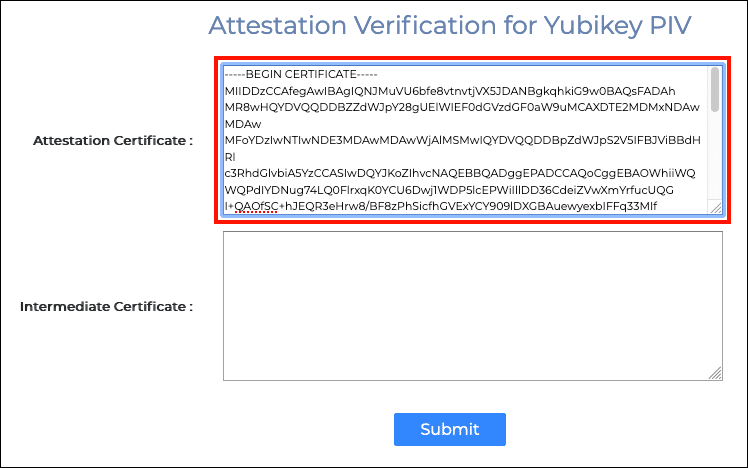
- Затем вставьте промежуточный сертификат в Промежуточный сертификат поле
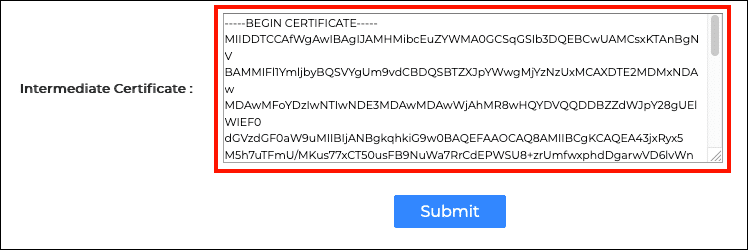
- Нажмите Отправить .
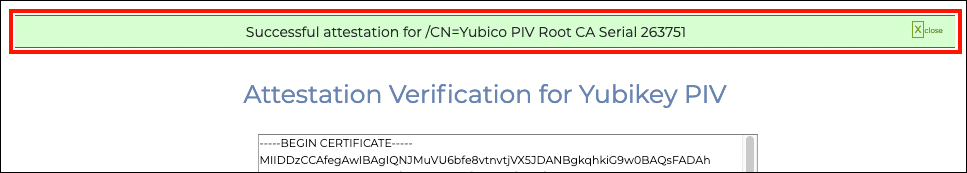
- Если все прошло правильно, вверху экрана появится зеленое предупреждение, указывающее на успешную аттестацию.
Шаг 4: Загрузите свой сертификат для подписи кода.
- После того как SSL.com одобрит вашу аттестацию и выдаст сертификат, вы сможете его загрузить. Для этого войдите в свою учетную запись SSL.com и нажмите Заказы Выберите свой заказ из верхнего меню. Найдите его в списке и нажмите на кнопку. скачать ссылку.
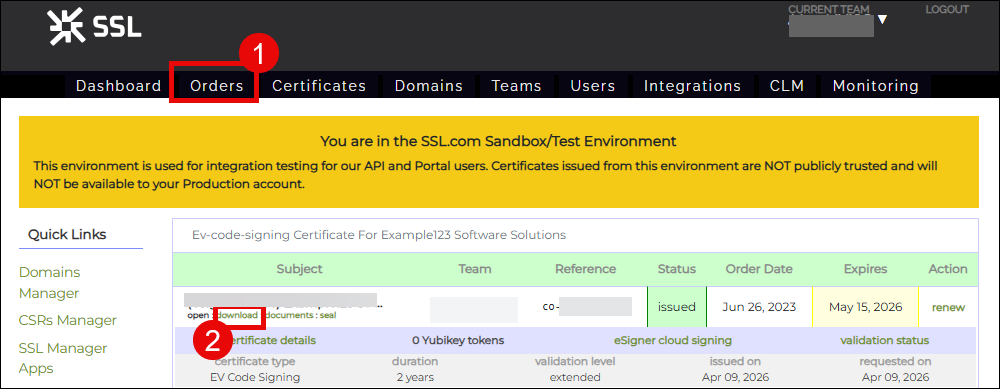
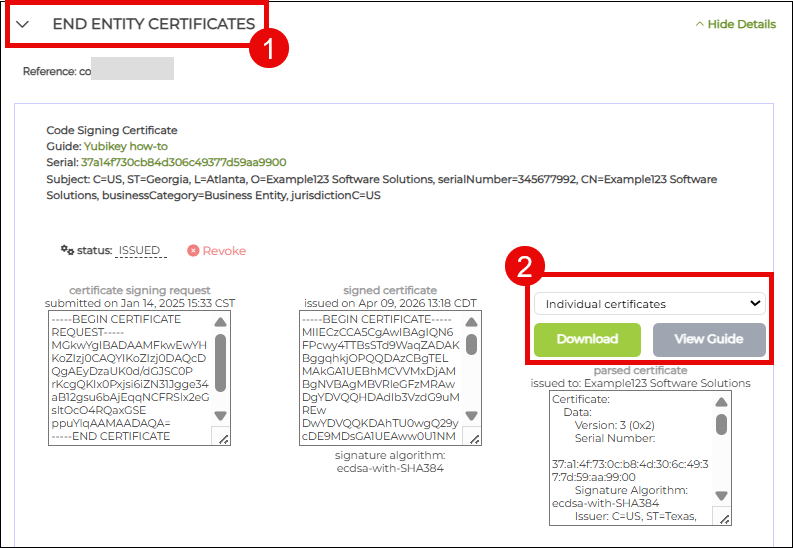
- Когда отобразится страница загрузки, прокрутите вниз до СЕРТИФИКАТ КОНЕЧНОГО СУЩЕСТВА Раздел. Нажмите на стрелку аккордеона, чтобы отобразить сведения о вашем сертификате. Справа вы увидите доступные форматы загрузки. Выберите нужный формат. индивидуальные сертификаты И нажмите Скачать Кнопка. Это ZIP-архив, содержащий три файла сертификатов: сертификат конечного пользователя, промежуточный сертификат и корневой сертификат. Позже вам потребуется импортировать в YubiKey только сертификат конечного пользователя.
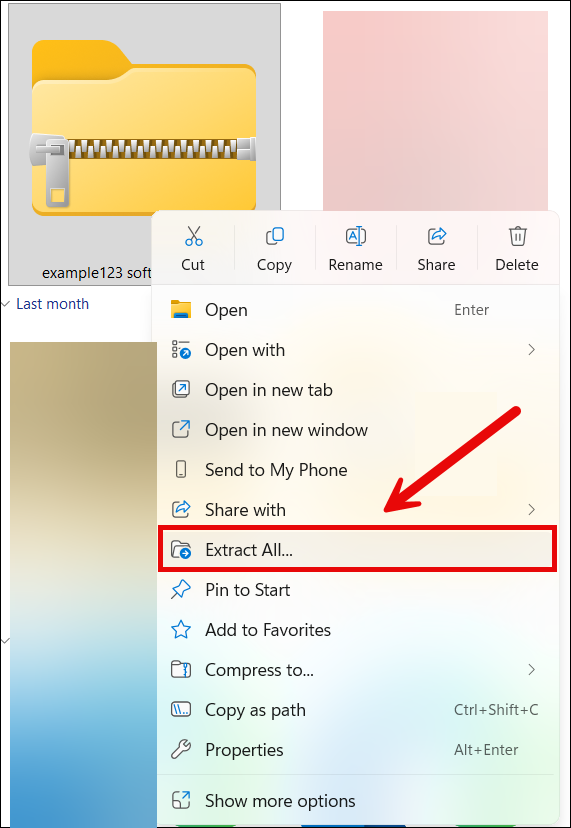
- Извлеките загруженный zip-файл.
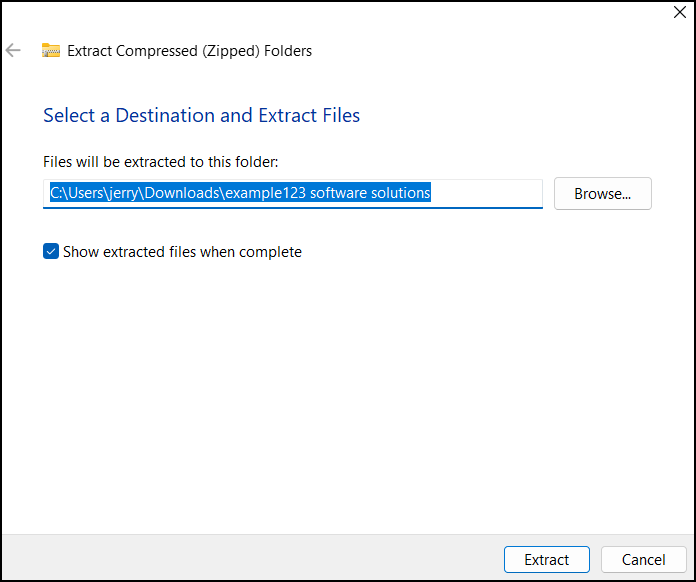
- Выберите место для распаковки файлов, а затем нажмите кнопку. Выписка .
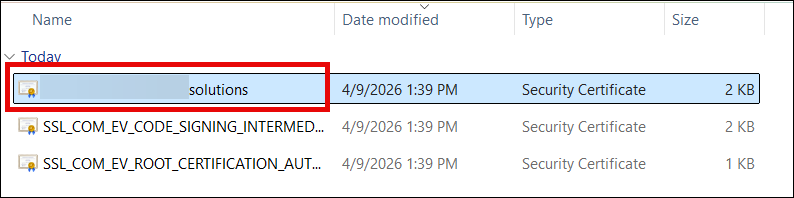
- Откройте папку с извлеченными сертификатами. Вы увидите три сертификата, но вам нужно установить только сертификат конечного пользователя, который представляет собой... файл .CRT и содержит имя человека или организации. После этого вы можете установить свой сертификат.
Шаг 5: Установите сертификат в YubiKey
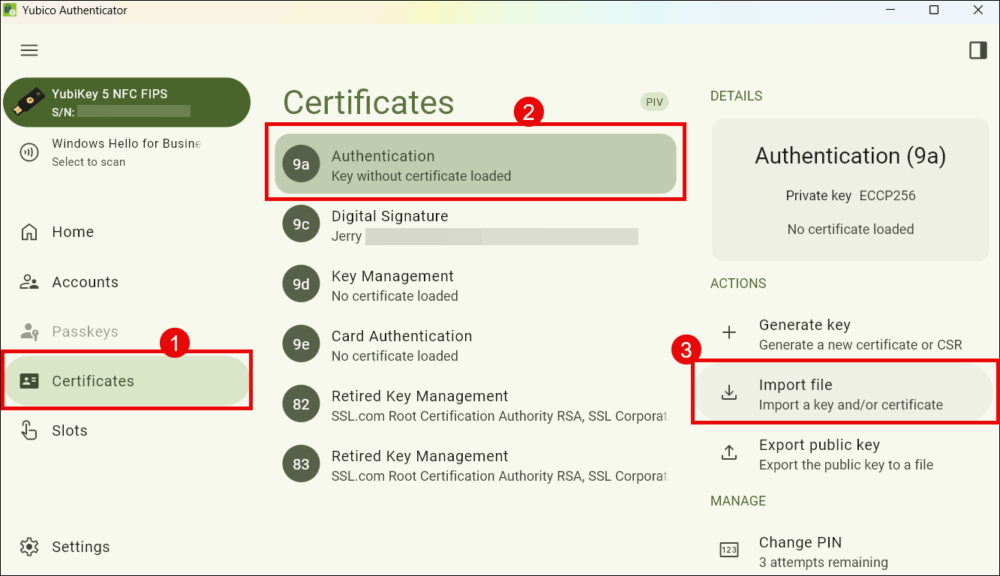
- Открытый аутентификатор Yubico
- Нажмите Сертификатымаркетологов. На втором месте Instagram – 9a Аутентификация и Импорт файла.
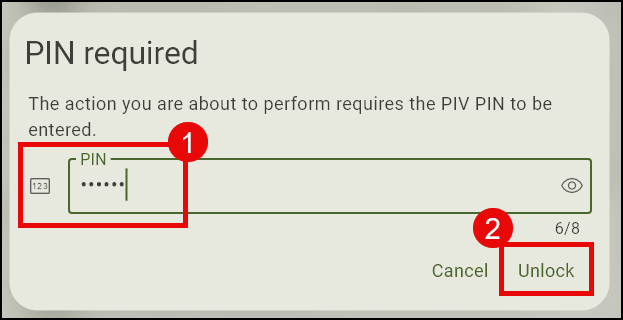
- Введите свой PIN-код YubiKey, когда появится соответствующий запрос.
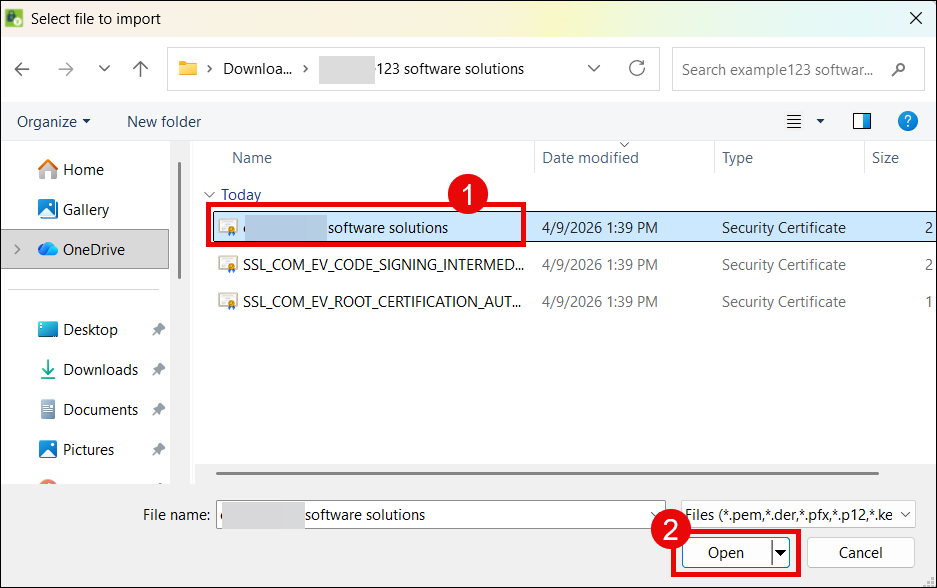
- Перейдите в папку, куда были извлечены сертификаты, и щелкните по сертификату подписи кода конечного пользователя.
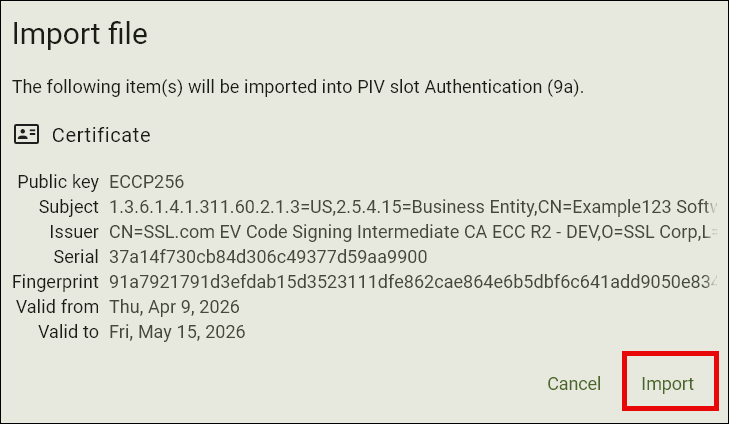
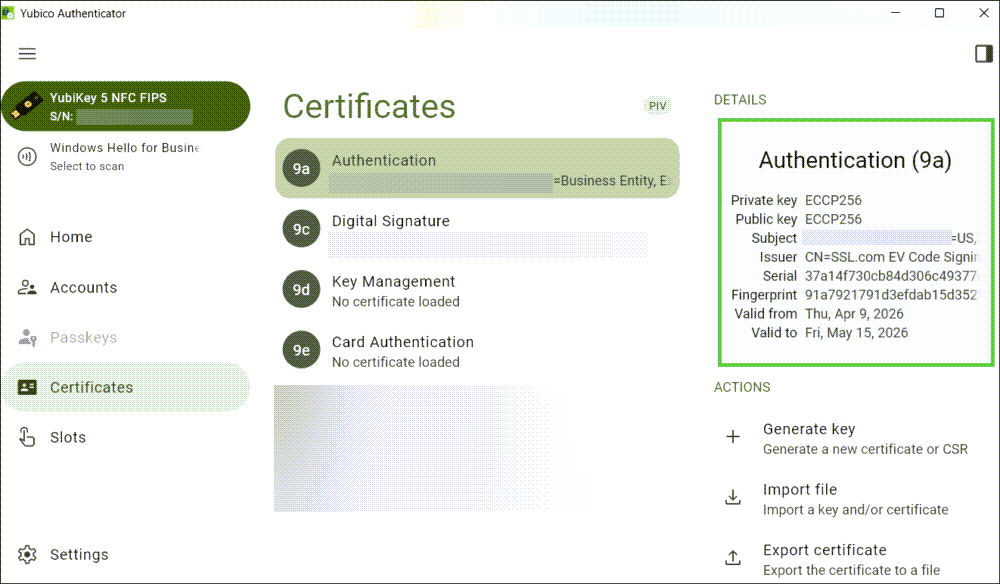
- Yubico Authenticator отобразит подробную информацию о вашем сертификате для подписи кода. Нажмите Импортировать кнопка.
- Ваш сертификат успешно установлен.
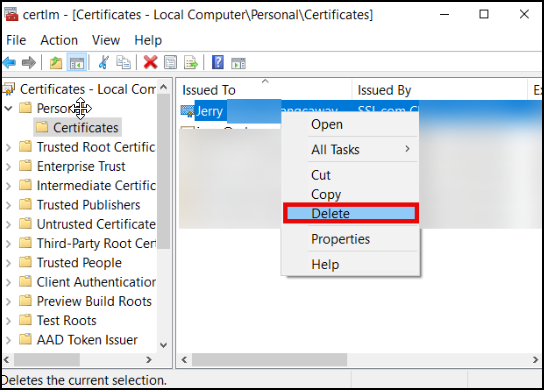
- Необязательный шагЕсли вы являетесь клиентом, заменившим просроченный сертификат в своем YubiKey, вам также потребуется удалить копию просроченного сертификата, которая все еще находится в хранилище сертификатов Windows. Для этого введите команду. Certmgr В строке поиска Windows на вашем компьютере нажмите Управление сертификатами компьютеров, Нажмите Индивидуальный папку, найдите просроченный сертификат подписи, щелкните его правой кнопкой мыши и выберите Удалить.
Устранение неполадок при аттестации цифровой подписи кода
If SSL.com Отклоняет вашу заявку на подтверждение по одной из следующих причин.
- Шаг 1: Генерация пары ключей на YubiKey
- Ваш запрос на подписание сертификата (CSR) отклоняется аутентификатором Yubico.
- Вы должны включить персонажей.
CN=в поле «Тема». Yubico Authenticator отклонит запрос. CSR если этого не будет сделано. - Ты должен выбрать
ECCP256orECCP384для алгоритма. Только эти два типа допустимы для сертификата подписи кода.
- Вы должны включить персонажей.
- Ваш запрос на подписание сертификата (CSR) отклоняется аутентификатором Yubico.
- Шаг 2. Создайте сертификат аттестации
- Вы не можете получить доступ к CLI ykman.
- Вы не можете получить доступ к ykman, дважды щелкнув значок приложения в YubiKey Manager. Использовать его можно только, сначала открыв командную оболочку, например PowerShell, а затем запустив ее с помощью команды «Перейти в каталог» (cd).
- При вводе команды `cd` в PowerShell между символами должен быть пробел. cd и путь к папке CLI ykman. Пример:
cd “C:\Program Files\Yubico\YubiKey Manager” - Путь к папке CLI ykman следует заключить в двойные кавычки. Пример:
“C:\Program Files\Yubico\YubiKey Manager”
- Сертификаты заверения и промежуточные сертификаты не формируются.
- Чтобы избежать ошибок при вводе команды в PowerShell, обязательно выбирайте/создавайте папки с именами, состоящими из одного слова или не содержащими пробелов.
- Убедитесь, что имя файла короткое и состоит из одного слова, без специальных символов, чтобы избежать ошибок при вводе команды в PowerShell.
- Вы не можете получить доступ к CLI ykman.
- Шаг 3. Подтвердите сертификат аттестации с помощью SSL.com и прикрепите к заказу
- В моей системе не отображаются заверенные и промежуточные справки. SSL.com аккаунт
- При открытии файлов в текстовом редакторе, например, в Блокноте, обязательно скопируйте всё содержимое файла, включая —– НАЧАТЬ СЕРТИФИКАТ—– наверху и —– ОТПРАВИТЬ СВИДЕТЕЛЬСТВО—– в конце.
- В моей системе не отображаются заверенные и промежуточные справки. SSL.com аккаунт
Полезные руководства по подписанию кода с помощью YubiKey
- Использование вашего сертификата подписи кода: Узнайте, как подписывать приложения, используя свой сертификат подписи кода OV или EV, с помощью Microsoft SignTool.

